Post Syndicated from The History Guy: History Deserves to Be Remembered original https://www.youtube.com/watch?v=Tmi8K3xB8kM
Lungfish
Post Syndicated from xkcd.com original https://xkcd.com/3064/
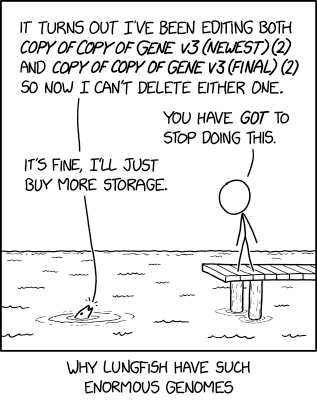
Comic for 2025.03.17 – Act Your Age
Post Syndicated from Explosm.net original https://explosm.net/comics/act-your-age
New Cyanide and Happiness Comic
Kernel prepatch 6.14-rc7
Post Syndicated from corbet original https://lwn.net/Articles/1014317/
Linus has released the seventh (and
probably last) prepatch for the 6.14 release. “Things continue to look
“.
quite calm, and I expect to release the final 6.14 next weekend unless
something very surprising happens
ICE Detention Facilities
Post Syndicated from LastWeekTonight original https://www.youtube.com/watch?v=yfL9jM1xfJM
Welcome to Security Week 2025
Post Syndicated from Grant Bourzikas original https://blog.cloudflare.com/welcome-to-security-week-2025/
The layer of security around today’s Internet is essential to safeguarding everything. From the way we shop online, engage with our communities, access critical healthcare resources, sustain the worldwide digital economy, and beyond. Our dependence on the Internet has led to cyber attacks that are bigger and more widespread than ever, worsening the so-called defender’s dilemma: attackers only need to succeed once, while defenders must succeed every time.
In the past year alone, we discovered and mitigated the largest DDoS attack ever recorded in the history of the Internet – three different times – underscoring the rapid and persistent efforts of threat actors. We helped safeguard the largest year of elections across the globe, with more than half the world’s population eligible to vote, all while witnessing geopolitical tensions and war reflected in the digital world.
2025 already promises to follow suit, with cyberattacks estimated to cost the global economy $10.5 trillion in 2025. As the rapid advancement of AI and emerging technologies increases, and as threat actors become more agile and creative, the security landscape continues to drastically evolve. Organizations now face a higher volume of attacks, and an influx of more complex threats that carry real-world consequences, such as state-sponsored cyber attacks and assaults on critical infrastructure.
My job is to protect Cloudflare as an organization and support our customers in staying one step ahead of threat actors. While every week is a security week at Cloudflare, it’s time to ship — that’s what Innovation Weeks are all about! Welcome to Security Week 2025.
As CSO, I have the privilege of collaborating with world-class security leaders who are navigating the dynamic threat and regulatory landscape. Through meaningful exchanges at forums like the World Economic Forum at Davos, RSA, and Black Hat, I’ve gained useful perspectives on the shared difficulties we encounter while handling today’s security needs:
-
Complexity: Complexity has become the enemy of security. Teams are struggling with fragmented technology stacks, multi-cloud environments and continued gaps in security talent. Situational awareness is limited, disparate systems increase operational overhead, and the ability to modernize becomes daunting.
-
Artificial Intelligence: AI presents both opportunity and risk. Organizations are racing to leverage AI faster than they can train their workforce on how to mitigate the unique risks it introduces. Security teams are being asked to secure AI models to protect sensitive data and support operational stability, all on constrained budgets and resources.
-
Security blind spots: The attack surface continues to expand. With remote work, cloud migration, and the acceleration of digital transformation, security teams struggle to maintain visibility across increasingly distributed environments. This expansion has created blind spots that sophisticated threat actors are quick to exploit.
-
Trusted vendors: Supply chain security incidents increase year over year. Recent high-profile incidents have demonstrated how vulnerabilities in third-party components can cascade through the digital ecosystem. Security teams must account for risks far beyond their immediate perimeter, extending to every dependency in their technology stack.
-
Detection velocity: The time it takes to detect a threat actor in your environment remains too long. Despite investments in monitoring and detection technologies, the average dwell time for attackers still exceeds industry targets. Security leaders express frustration that sophisticated adversaries can operate undetected within networks for extended periods of time.
What’s clear across the security community is that the traditional approach of layering point solutions is not sustainable. Security leaders need integrated platforms that reduce complexity while providing comprehensive protection and visibility. This is precisely why I joined Cloudflare nearly two years ago — to help build innovative solutions for today’s threat landscape and the future, not the threat landscape from five years ago.
Over the following week we will showcase innovation that will help security practitioners solve the challenges faced every day. As leader of the security organization at Cloudflare, and Customer Zero, our team has influenced the product updates launching this week.
Here is a preview of what you can expect this week:
Quantum computing will change the face of Internet security forever — particularly in the realm of cryptography, which is the way communications and information are secured across channels like the Internet.
As quantum computing continues to mature, research and development efforts in cryptography are keeping pace. We’re optimistic that collaborative efforts among NIST, Microsoft, Cloudflare, and other computing companies will yield a robust, standards-based solution.
Cloudflare will announce advancements to its cloud-native quantum-safe zero trust solution, the first of its kind. This ensures future-proof security for corporate network traffic in an easily adoptable way for our customers. The updates shared by our product team will redefine how businesses and individuals navigate our evolving post-quantum landscape.
Effective security programs need to stay two steps ahead of emerging threats. Threat intelligence available to most security teams comes without context, making it challenging to react accordingly.
This week, we’re launching our threat events platform, providing our customers real-time cyber threat intelligence data. By leveraging our network footprint, customers will have a comprehensive view of cyber threats based on attacks occurring across the Internet.
This product will enable users to self-serve with contextual insights into attacks occurring on the Internet, enhancing their ability to proactively adjust defenses and respond to emerging threats. As security practitioners, stopping threats at the gate isn’t enough — we need to be ahead of the next vector. The Threat Events feed provides that additional layer of forensic analysis to give us that edge — dissecting the who, how, and why behind each attack. It’s like performing an autopsy on the threats we neutralize, revealing patterns, tactics, and potential weaknesses in our defenses that raw data alone might miss.
No surprise, AI is still the number one topic of discussion. AI is a common theme across all industries, with a core concern of how to secure and protect our investments. As a leader in providing infrastructure for AI training and inference, our engineering and product teams have been working hard on building a way to protect our own, and our customers’, AI models, data, and applications.
This week, our product team will share how our users can gain greater control over their data with our new Firewall for AI and improved capabilities for our related AI Gateway. As the world shifts its focus from building models to actively deploying them, you need to protect against third parties exploiting your data to train their own generative AI systems.
Alongside this, we’ll provide security teams with visibility and protection across all web and enterprise applications from a single, unified platform. This new capability can pinpoint the location of all applications across your organization, understand corresponding potential threats, and provide risk reduction recommendations.
Beyond new tools and features, Security Week 2025 represents our commitment to our mission of helping build a better Internet.
What sets Cloudflare apart is our unique position at the intersection of security and innovation. The solutions we’re unveiling this week aren’t just responses to today’s threats, they’re forward-looking innovations that anticipate tomorrow’s challenges. They reflect our understanding that security must evolve from being reactive to predictive, from complex to intuitive, and from siloed to integrated.
Innovation Weeks have become a cornerstone of how we connect with our community at Cloudflare. For me personally, each Security Week brings renewed energy and perspective. The conversations with customers, security practitioners, and industry leaders continuously reshapes our understanding of what’s possible.
I invite you to engage with us throughout the week, whether through live demos, technical deep dives, or direct conversations with our team. My hope is that you’ll walk away not just with new tools, but with a clearer vision of how we can collectively build a safer Internet experience for everyone.
The future of security isn’t about building higher walls, it’s about creating smarter ecosystems. Let’s build that future together.
Comic for 2025.03.16 – Beached Whale
Post Syndicated from Explosm.net original https://explosm.net/comics/beached-whale
New Cyanide and Happiness Comic
What hardware for #homeassistant ? #homeautomation #beelink #rpi
Post Syndicated from digiblur DIY original https://www.youtube.com/watch?v=cKP0k2J8kz8
Beware the Ides of March
Post Syndicated from The History Guy: History Deserves to Be Remembered original https://www.youtube.com/watch?v=A9Xe83I0sZU
Riddle of the Grove
Post Syndicated from Oglaf! -- Comics. Often dirty. original https://www.oglaf.com/riddlegrove/


Why Bluetooth Proxy? #homeassistant #esphome #homeautomation
Post Syndicated from digiblur DIY original https://www.youtube.com/shorts/LWqWuwRd45w
STH Weekly Newsletters You Want to Subscribe in Q1 2025
Post Syndicated from Patrick Kennedy original https://www.servethehome.com/sth-weekly-newsletters-you-want-to-subscribe-in-q1-2025/
Subscribe to our newsletters to stay up to date on the latest reviews and coverage from STH and more delivered to your inbox
The post STH Weekly Newsletters You Want to Subscribe in Q1 2025 appeared first on ServeTheHome.
Събрах 20-те чести критики към 3D картата със застрояването и съм съгласен с тях
Post Syndicated from Боян Юруков original https://yurukov.net/blog/2025/20-kritiki/
Когато публикувах картата с предвиденото застрояване на София тя получи голямо внимание. В рамките на месец беше посетена от значителна част от населението на града и генерира както много реакции недоволство и действия от активни жители на града. Беше използвана като визуализация от множество медии, макар и националните да страняха от темата. Беше използвана включително за генериране на фалшиви новини конкретно от групи и акаунти свързани с ГЕРБ за атаки срещу сегашната администрация.
В последните девет месеца получих много подкрепа, но и доста критика за картата. Още когато я обявих официално миналото лято, описах подробно ограниченията и условностите в данните, въвеждането и какво виждаме. Винаги съм открит за методологията и проблемите на нещата, които правя и това не е изключение. Често описвам тези неща и защото се уморявам да ги обяснявам по коментари и групи и просто копирам линк къде да прочетат отговорите. Тази статия не е по-различна като мотивация.
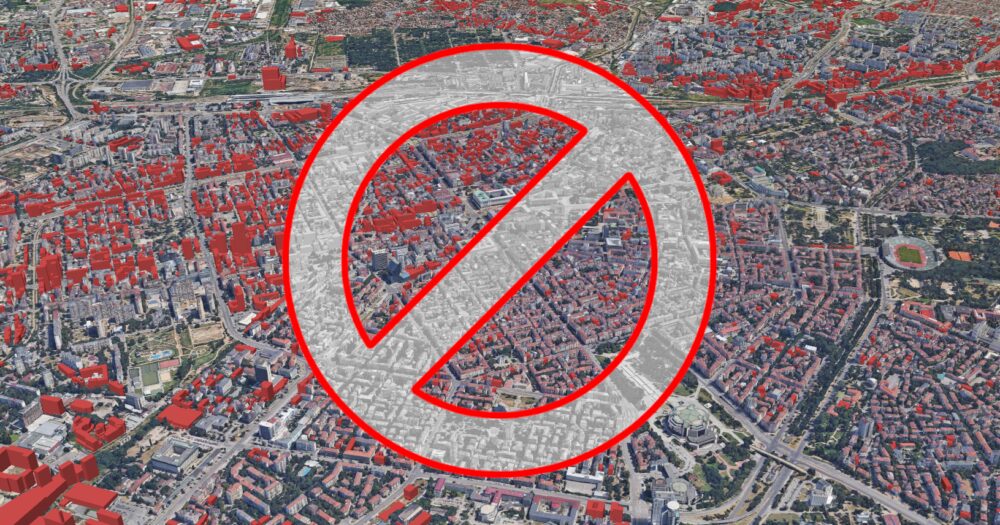
Тук съм събрал 20-те критики за 3D картата с предвидено застрояване. Общават практически всичко, което някой някога е нареждал за проекта минус епитетите. Съгласен съм с всички тях в една или друга степен и съм описал защо са верни поне от гледна точка на критикуващите, защо е такава картата, защо не може да се направи други или какво правя по въпроса, за да го оправя.
Картата е неразбираема
Материята е сложна и картата събира огромно количество информация. При всяка визуализация се налага да се прави компромис между детайлността на представянето и какво се опитваме да покажем. Тъй като картата с документите вече представя много аспекти от документите, които се публикуват от НАГ, 3D картата показва друг аспект – планираното застрояване. Когато правих пилотната версия през декември 2023-та и после като обявих крайната за София описах подробно какво виждаме и как да го разчитаме. Не съм намерил по-добър начин от това. Ако някой има идеи как да се подобри, да пише в коментарите и ще го обсъдим.
Картата не се зарежда въобще
Както споменах, картата събира огромно количество информация – 23 хиляди полигона към този момент събрани в над 16 хиляди сгради. Основен проблем е, че това прави сайтът доста тежък и заради технически ограничения не работи на някои устройства. След обратна връзка от посетители се разбра, че има генерален проблем при iPhone, заради който дори при по-нови модели не успява да се справят с натоварването. Имам идея как да подобря зареждането на данните и показването ѝ. Въпрос е на време, което ще намеря, най-малкото защото ми е интересно как ще стане технически.
Отделно фотореалистичната карта на Google сама по себе си е тежка за зареждане и добавя към този проблем. Самата карта на Google има ограничения в броя посещения на потребител и тъй като немалко хора изглежда разглеждат цяла София, това означава сваляне на много данни, което в един момент Google ограничава. В пикови моменти на активност, например след като някоя медия пише за конкретен обект, това означава, че по-активни потребители изчерпват тези квоти. Това не може да се избегне.
Разбира се, има го и това, че услуги като външни ресурси, самата карта на Google и скорост на връзката влияят. Дори докато пиша това един от глобалните доставчиците използвани от картата има проблеми, което изцяло блокира зареждането тази сутрин. Оправи се като смених на друг временно докато прехвърля всичко на моята машина.
Има сграда в червено, която вече се строи или е построена
Използвам слой на Google, който е фотореалистичен и няма аналог на други доставчици. Докато има подобни опити от Mapbox и други, включително компании в България, не съм намерил нищо доближаващо се до това ниво да детайлност. Слоят им обаче е с данни от поне две години и междувременно има промени в града. Има пуснати сгради, булеварда Филип Кутев беше пуснат. Сгради са завършени или разрушени. Затова при въвеждането на данните съм добавял неща, които не се виждат към онзи момент, независимо, че вече може да са довършени. Когато Google я обновят, ще пусна нови.
Собствениците на имота нямат намерение да строят каквото е отбелязано
Наистина, на някои от отбелязаните места вече има построени сгради и няма изгледа да се разрушават за три- или пететажни сгради. Аналогично има стари блокове, за които са отбелязани по-високи. Картата не показва за какво има издадени разрешителни или се планува непременно строеж, а какво е предвидено, че може да се строи на база заповеди или издадени визи в миналото. Това може да са ПУП-ове или намерения от преди над 20 години, може да са такива от преди две години. Не знаем, защото голяма част от документите, които сега са публични, не бяха до преди това. Това не значи, че тези намерения ще се осъществят, но не значи и че след няколко години собствениците няма да решат друго предвид каква печалба биха осъществили към този момент. Натискът от инвеститори се значителен навсякъде независимо каква е реалната им мотивация за тези обекти. Докато не се промени ОУП и закона за София така, че старите ПУП-ове да станат невалидни и новите да се съобразяват изцяло с новите ОУП, отбелязаното предвидено строителство продължава да е възможно.
На мястото има паметник на културата, защо е отбелязано в червено
Голяма част от паметниците на културата са частни. Немалко от тях не се поддържат, често нарочно. Свидетели сме на умишлено събаряне или съсипване. Министерство на културата до сега не се е справяло да опази нормативно или чрез комисията си тези паметници. Съдебната практика по-скоро пречи да се санкционират онези, които ги унищожават и съотношението риск/печалба не е в полза на опазването на културното ни наследство. Така общините, дори при добро желание, биват отказани да използват малкото механизми да спират и изискват възстановяването на тези паметници. В този смисъл, на база сегашната парктика, 8 етажен блок в центъра на София където сега има паметник на културата е по-скоро неизбежно, отколкото невероятно. Особено предвид, че хората в района често не разбират както се случва докато не дойдат багерите посред нощта.
Няма връзка към документите за въведена сграда с червено
За голяма част от сградите липсват документи. Повечето от тях са на база документи в последните 20 години, които не са публични. Въведени са обаче в слой „Застрояване“ в ГИС системата на НАГ. Всеки може да я види на публичната им карта. Това, което аз правя само е да представя същите данни в по-добър формат, за да са по-разбираеми. Доколкото всичко ново, което въвеждам, има документи към себе си, технически ограничения на визуализацията, сложността и динамиката на процеса на одобрение на сграда, както и времето, което е нужно за модерация на тези връзки, прави невъзможно да се свържат с документите или най-малкото да са последните такива. Затова една от бъдещите функции на картата ще е препращане към тази с документите на същото място, за да могат хората сами да видят какво е известно на това място и околността.
Не е отбелязано какъв вид ще е сградата – училище, градина, офис или жилищна сграда
Доколкото за някои сгради се вижда от визи за проектиране или ПУП какво е предназначението или може да се направи предположение на база собствеността на имота и околните сгради, това важи за твърде малко и отново би било гадаене. Отделно, че неведнъж се е случвало парцели за училища и градини практически да се подаряват за строителство на сгради, както се случаи с една от сградите на Бъсков, или да се строят несвойствени сгради в двора на училища или паркове. Затова всяко усилие за маркиране на сградите би било най-малкото неточно .
Височината или формата на отбелязано строителство не отговаря на съществуващите документи
Почти всички сгради отбелязани на 3D картата са взети от слой Застрояване на НАГ. Там се отбелязват по два начин – височина в метри и етажи. Когато са отбелязани по етажи като правило умножавам по 3.125 метра и получавам височината. Когато е височина, тя може да е до било (максималната позволена на върха) или кота корниз. В този смисъл често височината, която виждате на картата е дори подценена, тъй като в повечето случаи виждаме кота курниз, тоест често се добавят още 2-3 скосени етажа и така се увеличава с 6 до 10 метра височината. Когато има някакви публични документи, там това понякога може да се види по-ясно и го отбелязвам както е показано.
Друг аспект е спецификата на визуализацията. Слоят на Google е релефен като показва съществуваща растителност и сгради. Учудващо нетривиален проблем е да се сложи сградата на нивото на повърхността поради много фактори, включително различни стандарти за топология на тези слоеве и честото изравняване на терен за сградите. За да реша това, взимам средната точка на полигоните и през други доставчици взимам очакваната надморска височина, на която стъпва сградата. Така е възможно разлика от няколко метра заради това колко неравен е терена на София, особено в най-южните части. Комбинирано с подценената височина, за която говорих по-рано, този ефект се компенсира.
Формата на основите, силуета и общите очертания на самите сгради се взимат от същия този слой на НАГ. Както описах подробно в статията обявяваща картата, това са външни очертания, в които новата сграда следва да се впише. Може да е с разчупена форма, може да е дори по-ниска. Често плановете се променят в процеса на вадене на разрешителни дори да не се променят общите параметри. Отделно, както стана ясно от пресконференцията на Терзиев, твърде често строежите надвишават с 10 до 30% височина и интензивност без да са били санкционирани, така че отново изглежда, че картата ми силно подценява бъдещето.
Затова визуализацията показва до къде им е позволено да се разпростират, а не какво ще се случи. Неколкократно архитекти на такива проекти са изказвали раздразнение колко грозно съм представил бъдещите им проекти, още повече в сигнално червено. Разбирам ги напълно и съм съгласен – положили са усилия да направят нещо красиво, което да се вписва в изискванията на клиента, макар и нерядко далеч не и в нормативните изисквания или визията на района. Задачата на картата ми обаче не е да им прави реклама, каквито предложения съм получавал нееднократно. Целта ѝ е да информира тези наоколо какво се случва с улицата, квартала и града им.
Отстоянията не отговарят на изискванията или документите
Формата на основите на сградите се определят от различни документи, до които често нямаме достъп. На картата представям данните в слой Застрояване по по-прегледен вид. Доколкото има други изисквания за отстояние, те ще влияят на крайната форма на сградата в рамките на максималните очертания, които съм показал. Масова практика е да се бетонира изцяло парцела, да се сменя предназначение, за да се използват по-малки отстояния, натиск върху контролни органи, за да подпишат нещо незаконно и други машинации за заобикалят тези изисквания. Затова отново теорията и практиката се различават и това далеч не може да се отчете с 20+ хиляди червени кутийки.
Липсват сгради, за които има документи и са планирани или вече построени
На картата съм отбелязал практически всички сгради над три етажа, които виждам на слоя на НАГ. В последните шест месеца минавам един по един няколко хиляди визи за проектиране, градоустройствени заповеди и ПУП-ове, където също се намира такава информация. Въпреки това, голяма част от тях са публични едва от последните две години. Преди не беше рядкост – случайно или не – да не се публикуват такива или да се показват с месеци закъснение.
Картата не претендира за абсолютна точност, тъй като самите слоеве на НАГ не са абсолютно точни. Данните ми са максимално толкова добри, колкото техните публични такива. Също така не съм отбелязал хилядите къщи, които са планирани в покрайнините на града. Това е защото все още нямам време, ще стане съвсем тежка картата, както и защото повечето попадат далеч извън очертанията на София, където Google maps поддържа 3D слой. Извън това визуализацията губи качеството си. Все пак съм добавил някои от тях.
Картата не показва аспекти като озеленяване, пътна и друга инфраструктура
Доколкото има слоевете показващи тези аспекти, те са също толкова неточни. Има ПУП-ове и решения, които показват какво се планира, но аспекти като отчуждаване, съдебни дела и бюджети често променят тези планове. Също така визуализацията на картата ми цели да покаже други аспекти на града. Отделно е факт, че аспекти от разрешените проекти като плановете за задължително озеленяване и пожарна безопасност не са публични. Те се правят в голяма степен за опазване и засягат интереса и безопасността на обществеността, но в същото време последната няма възможност да се запознаят с тях и дали всъщност са изпълнени.
Картата се фокусира върху височината на сградите
Наистина, започнах с високите сгради и често пиша за тях. На картата обаче има най-много сгради до 15 метра дори без да съм добавил многобройните комплекси от къщи около града. Именно огромните проекти са тези, които привличат внимание, затормозяват инфраструктурата на конкретния район и влияят непропорционално на качеството на живота на околните. При тях има и непропорционално много нарушения и лобизъм, които се проспиват от районни администрации и чиновници, къде заради корупция, къде заради липса на капацитет и сплашване. Затова като такива се определят като най-голям риск и това се разпознава от жители на града като мен, които търсят отговори.
Картата разглежда твърде повърхностно какво ще се строи
Да, това е идеята. Има предостатъчно разпръсната информация в документи, често не публични, карти, слоеве и разрешителни. Когато се прави една визуализация, неизбежно трябва да опростява информацията, за да стане разбираема. Целта е да се приканят останалите да се вгледат в темата и да търсят повече детайли след като са видели голямата картинка. Картата няма претенции да показва всичко на 100% точно, защото самите слоеве на НАГ и публични документи не го показват така. Целта е да осветли практики и планове, част от които разчитат на това да не се шуми много около тях.
Картата показва само данни за София
Да, това е така. Причината е, че подобен слой Застрояване има само в София. Предвид мащабите, градът има най-развитата информационна система докато в много други градове и общини дори не са довършили данните за кадастъра си и умишлено укриват дори задължителните протоколи. Въпрос на личното ми време е да намеря начин да ги извадя и публикувам, както вече правя за Пловдив и Благоевград на картата с документите. 3D модели ще са по-трудно, но не невъзможно и имам вече идея за Пловдив.
В тази връзка има едно изключение – след скандала с кулите в Пловдив ги добавих на картата и публикувах снимки. Махнах ги след като кметът на Пловдив, който беше внесъл предложението, го оттегли. Сега чувам, че няколко медии опипват почвата дали обществото се е успокоило и ще може да се прокара тихомълком втори път нещо подобно увещавайки общинските съветници. Не виждам да им се получава, но затова е и важно да се следят изкъсо комисиите.
Картата подвежда, че ще се застрои цялата София
Предвид опита на сега, изказванията на Съюза на архитектите в синхрон с организации на инвеститорите, че нямало такова понятие като „презастрояване“ и че в междублоковите пространства има предостатъчно място да се боднат по няколко сгради, както и собствеността на земята, заложените в закона параметри и умишлено връзване на ръцете на местната власт в някои случаи, а в други – корупционен и физически натиск върху чиновници на фона на демотивация и ниски заплати и многомилионни финансови интереси, а не на последно място противоречива и най-меко казано съмнителна съдебна практика, също както други аспекти на картата, то по-скоро тя подценява колко ще се застрои града, ако не се направи нещо. В този смисъл наистина подвежда, защото ще е по-зле, но съм съгласен, че ако се вземат мерки далеч няма да се стигне до там. Въпрос на това кой път поемем и кога.
Картата създава излишна паника за бъдещето на София
Съгласен съм. Всъщност, в няколко интервюта съм посочвал, че голямото ми притеснение е картата да не доведе до парализа вместо да мотивира за действие. Самият аз започвайки я не съм предполагал, че положението е толкова зле. И на всеки няколко месеца се доказва изказването ми, че ни е бедна фантазията с нови и нови проблеми и заложени мини. В този смисъл наистина може да се каже, че се генерира известна паника предвид тягостната картина, която може би не е толкова конструктивна.
В същото време бих поспорил дали е излишна. Доколкото има много активни местни групи и организации, които защитават градини, училища, паркове и реки и вършат прекрасна работа, голяма част от населението пренебрегват проблема. Споделям притеснението, че обемът информация е голям, но полагам усилия да го направя лесен за възприемане, за да се избегне тази парализа, за която говоря и хората да действат. Имам съмнение обаче, че критикуващите картата за „излишна паника“ предимно не искат да има действие и биха се радвали хората най-много да мрънкат из фейса приемайки, че нещата са неизбежни. За щастие, почти винаги не са когато се хване от рано темата
Картата създава трудности на собственици на имоти и инвеститори
Да, чувал съм го нееднократно и имам не един или два примера. Това е не е пряка цел, а възможен страничен ефект. Доколкото някои от проектите разчитат на схеми с общинска земя, публични средства или разрешени параметри, други наистина претендират да спазват буквата на закона, макар отново често да разчитат на пропуските на общината да минат метър просто защото „ма те всички така правят“. Голяма част от сградите в София, особено големите, не следва да получат акт 16, често заради елементарни пропуски, за които нормативните актове са красноречиви. В този смисъл вниманието на обществото, от които се притесняват, може би не е толкова лошо нещо.
Друга честа критика е в посока абсолютизми за частната собственост и инициатива. Доколкото това е вярно и елементи са вписани в Конституцията, те не идват с ограничения. Има изисквания колко, къде и какво може да се строи. Отделно тези имоти не съществуват в изолация в града и следва да допринасят вместо да паразитират над останалите. Има и редица изисквания, които до сега рядко са се прилагали, за отстъпване на част от частните имоти за обща инфраструктура и колкото да не са доволни хората, това е закон също толкова, колкото всичко на което се уповават. А не се е прилагало заради обслужване на частни интереси и лично обогатяване, включително на хора, от които е зависело прилагането на тези закони. Тук дори не засягам темата как въобще някои от имотите са станали частни след схеми в общината, измами с нотариуси и съдебни решения и прочие.
Картата не помага на хората да разберат процесите
Да, не е това целта на картата. Имам други проекти и визуализации, които искат да допринесат в тази посока. Процесите обаче са изключително сложни и дори често самите чиновници не ги разбират или проследяват от край до край. Има, несъмнено, хора които ги разбират и често са от страната на онези, които експлоатират не само пропуските в тези процеси, но и разминаванията между нормативни изисквания и реална административна и съдебна практика. Надявам се в скоро време общината да публикува такива обучителни материали. Все пак, ако някой иска да сподели такова описание или друга форма на представяне на тези процеси, дори и като UML диаграма, ще се радвам да помогна да я представим и приложим към другите визуализации.
Картата няма практическа стойност за градоустройството
Да, и не е това целта. Има предостатъчно специализирани системи, които се използват за тази цел. Още в началото писах, че данните не могат да се използват дори за дигитален двойник, заради качеството на източника и въвеждане, както и контекстът, в който съществуват. Все пак, имам идеи как може да се маркират като рискови някои планирани строежи и парцели и готвя нещо по въпроса.
Картата е излишна
Да, излишна е. По-точно следва да е излишна и работя за това да стане излишна. Също както картата ми за безследно изчезналите преди 15 години беше излишна. Тази тук цели да илюстрира какъв е проблемът и какво е възможно да се направи с малко повече прозрачност.
Възможно е да стане напълно точна и автоматизирана и да се генерира от самите институции не само за София, но и за цяла България за бъдещи проекти като изчиства почти всички критики, които описах до тук. Това може да стане с електронно подаване и обработка на строителните книжа и задължение да се публикуват схемите проектите и параметрите им в единен структуриран формат. Това ще помогне не само да се придвижват много по-бързо разрешителните там където няма проблеми, така и да се хващат нарушенията и корупционните практики. Това значи, че ако искате пристройка към къщата си няма да се налага да чакате месеци или години, а дни. В същото време значи и че проекти за десетки милиони ще стават публични в цялостта си веднага след като бъдат подадени документите. Мисля, че разбирате защо предложените по този начин мерки биват блокирани в парламента. Готвят се и други локални мерки в тази посока, но има и също толкова силен лобизъм срещу тях.
В този смисъл картата е излишна, защото не следва някой като мен да отделя толкова време да я прави и поддържа. Не съм и планирал да го правя. Намира се за полезна от доста, защото показва нещата по различен начин и докато това остане така, картата ще е публична.
Повече по темата
Ако сте стигнали до тук, може да са ви интересни другите аспекти на тази карта и други свързани проекти, които съм правил:
- За 20-те% истина в говоренето за строежите
- Нов бюлетин за строителството в София
- Малък пример как липсата на контрол вреди на градската среда
- Бетон и кора – бутафорното озеленяване в София
- Прозрачността в градската среда и това да си деен не само по избори
- Шахтите на София
- Как да разберем, че ще ни застроят градинката поне няколко дни преди багерите?
- Данните на Call.Sofia в разбираем и удобен вид
The post Събрах 20-те чести критики към 3D картата със застрояването и съм съгласен с тях first appeared on Блогът на Юруков.
Седмицата (10–15 март)
Post Syndicated from Боряна Телбис original https://www.toest.bg/sedmitsata-10-15-mart/

За да тръгне някак този бюлетин, трябва да се хвана за нещо различно от пролетта навън (която в кошмарите на повечето хора напоследък рязко се превръща в ядрена зима, макар засега краят на света да се отлага, защото Доналд Тръмп съобщи в личната си социална мрежа, че май е успял да се договори с Путин за спиране на войната). Та това, за което се хващам, е философската концепция на Авишай Маргалит. Според нея прилично функциониращото общество е онова, в което гражданите не са унижавани от властта и също така не се унижават един друг. И като се хвана за тази концепция (понеже ми е проста и ясна, а на мен толкова ми трябва), почвам да я разнасям насам-натам като факел с надеждата да я видя някъде приложена.
Ами не я виждам.
Накрая се оказва, че унижението върви на всякакви нива, и този факел рязко се превръща в къса клечка, която всички сме изтеглили колективно и само си я предаваме един на друг като щафета.
Тази седмица щафетата поеха в Конституционния съд, за да ни съобщят, че да, последните избори са скандално проведени и пълни с грешки – липсват бюлетини, но за сметка на това в чувалите има канцеларски материали, в случай че на някого му потрябва телбод; „отвлечени“ са цели секции; кочани с бюлетини са прегъвани накуп и подпечатвани на конвейер; на места бюлетини са попълвани от един и същи човек, за да е удобно на всички…
Прилично функциониращото общество катастрофира с 200 км/ч и няма оцелели.
Текст по темата в този брой на „Тоест“ има Емилия Милчева – „Властта се люлее, „Величие“ зрее“, от който може да разберете кой влиза в Народното събрание, кой излиза, с колко, защо, как и други важни работи, като например ще има ли „хубави неща за хората“, както обича да казва Делян Пеевски.
Хубави неща за хората специално от Делян Пеевски не знам дали да очакваме, но в „Тоест“ традиционно има хубави неща за четене. Започнахме седмицата с интервю на Ина Иванова с актрисата Боряна Йовчева, която истински харесваме и затова е част от рубриката ни „Тези хора“.
Продължихме с констатацията на Лина Кривошиева, че всичко е политика, включително и на „Берлинале 2025“. В статията си за фестивала Лина споделя впечатленията си от четири отлични филма от Румъния, Сърбия, Китай и Лесото, които освен всичко, което имат да ни разкажат, ни показват, че светът живее със сходни грижи.
Сходни трябва да са грижите ни и по темата за образованието, защото качественото образование (наред с качественото здравеопазване) е единственото, което можем да завещаем на децата си. И вероятно в едно прилично функциониращо общество, в което гражданите не се унижават един друг, щеше да е точно така. Само че нашето не е такова и затова грижите ни по темата за образованието не просто не са сходни, а отиват в тотално различни посоки. И всичко е за сметка на децата.
Учителските синдикати държат на въвеждането на задължителен час по религия и оценка за дисциплина. А родителите се борят постоянно с манталитета „тука е така“ и накрая вече дори нямат кой знае какви претенции, само ако може в часовете по английски между 5. и 7. клас децата да не учат отново наученото в частните уроци и курсове, на които повечето от тях ходят още от предучилищната. Защо изучаването на английски език в прогимназиалните класове е толкова неефективно и какво може да се направи, обобщава Донка Дойчева-Попова в статията си „Чуждоезиковото обучение в училище – максимално неефективно, за да е удобно на всички“.
Тази седмица имаме текст и от молекулярната биоложка Анастасия Орманджиева за човешкия папиломавирус (HPV). Анастасия разказва какво представлява този вирус, откога ни е известен и как го лекуваме в наши дни. Част от щамовете му са високорискови и са отговорни за рака на маточната шийка, както и за рака на някои други органи. Де да имаше ваксина за този вирус… А, чакайте! Има! Но ваксинационното ниво в България доскоро беше 3%. Само за сравнение – с най-висок дял на ваксиниране са в Туркменистан и Узбекистан (над 90%), по данни на Protect Europe.
Оставям ви с тази жизнерадостна информация и с епизод 6 от рубриката ни „Т.Е. от Е.Т.“, в който всичко е 6, разбира се. Както навсякъде.
Ако искате да продължим да се радваме на живота заедно, подкрепете „Тоест“, за да ни е все така бодро и ведро. Всъщност вашата подкрепа понякога изглежда като единствения факел, който никога не се превръща в къса клечка, а продължава да свети в тъмното.
Operation Ripper
Post Syndicated from The History Guy: History Deserves to Be Remembered original https://www.youtube.com/watch?v=FHvgYRmcNy8
CoolIT Shows off a 4kW Coldplate for Liquid Cooling
Post Syndicated from Cliff Robinson original https://www.servethehome.com/coolit-shows-off-a-4kw-coldplate-for-liquid-cooling/
CoolIT showed off a 4kW coldplate to prove that single-phase direct-to-chip liquid cooling is viable for future-generation accelerators
The post CoolIT Shows off a 4kW Coldplate for Liquid Cooling appeared first on ServeTheHome.
Comic for 2025.03.15 – My Wife
Post Syndicated from Explosm.net original https://explosm.net/comics/my-wife-2
New Cyanide and Happiness Comic
Rest in Peace Brian
Post Syndicated from The History Guy: History Deserves to Be Remembered original https://www.youtube.com/watch?v=M9YQBDI-j1M
Implementing a serverless architecture to detect absence of Guardrails in Amazon Bedrock inference API calls
Post Syndicated from Art Baudo original https://aws.amazon.com/blogs/compute/implementing-a-serverless-architecture-to-detect-absence-of-guardrails-in-amazon-bedrock-inference-api-calls/
This post is written by Sayan Chakraborty, Senior Solutions Architect, AWS
Implementing a serverless architecture to detect absence of Guardrails in Amazon Bedrock inference API calls
In today’s rapidly evolving artificial intelligence (AI) landscape, organizations are increasingly harnessing the power of foundation models through Amazon Bedrock to build sophisticated generative AI applications. Although this technology opens up exciting possibilities, it also brings forth important considerations around responsible AI implementation and content safety.
Amazon Bedrock Guardrails serve as a crucial safeguard, helping organizations filter out harmful content, prevent prompt injection attacks (LLM01:2025 from OWASP Top 10 for generative AI), and maintain ethical AI practices. These configurable safeguards are essential for enterprises committed to responsible AI development, especially when scaling their applications across various use cases.
However, there’s a critical consideration: although Guardrails are powerful, they’re optional by default in Amazon Bedrock inference API calls. For organizations that mandate the use of Guardrails as part of their responsible AI strategy, a solution is needed to make sure of consistent implementation across all API requests.
In this post, we explore how to build a serverless architecture that automatically detects when Guardrails are absent in Amazon Bedrock inference API calls. We demonstrate how enterprises can implement automated monitoring and alerting systems to maintain compliance with their AI safety standards, making sure that Guardrails are properly implemented wherever needed. This solution is particularly valuable for organizations prioritizing secure and responsible AI deployment at scale.
Prerequisites
Before proceeding with the implementation, make sure that you do the following:
1.Create an AWS account if you do not already have one, and log in. The AWS Identity and Access Management (IAM) user that you use must have sufficient permissions to make necessary AWS service calls and manage AWS resources.
2.Have AWS Command Line Interface (AWS CLI) installed and configured.
3.Have Git Installed.
Architecture
The following diagram shows an event-driven architecture of this solution.

Figure 1: Solution architecture diagram
Amazon Bedrock supports model invocation logging. When enabled, it collects the full request data, response data, and metadata associated with all model invocation calls performed in your AWS account. Logging can be configured to send the logs to supported destinations such as Amazon CloudWatch Logs and Amazon S3. This solution uses an S3 bucket to collect these logs. Note that this solution supports the below Amazon Bedrock inference APIs:
As logs get stored in the S3 bucket, an Amazon S3 event notification is generated to an Amazon EventBridge event bus. A rule that matches “Object Created” events from Amazon S3 routes these events to an AWS Step Functions state machine, which defines the orchestration logic to inspect the model invocation logs for missing Guardrails, and sends out an alert to a monitored email address when applicable.
Walkthrough of the orchestration
As mentioned previously, the Step Functions state machine is the orchestration engine that performs the business logic for this solution, as events are received from new logs created in the S3 bucket. When opened in the Workflow studio in the Step Functions console, you should observe the following diagram.

Figure 2: Step Functions state machine diagram as seen in workflow studio
1.The first step in the state machine is to call an AWS Lambda function to get the logs from the S3 bucket using the bucket name and object key supplied in the event object received from EventBridge.
2.If the log shows that the Amazon Bedrock API invocation was successful, then the state machine collects the output object of the API response from the log that is needed for further evaluation.
3.The next step is to check if Amazon Bedrock Guardrails was used. This is done by looking for specific objects in the Amazon Bedrock API output that was captured from the logs.
4.If a Guardrail was detected, then the flow completes successfully, and no further action is needed.
5.If a Guardrail was not detected, then the next step in the state machine collects a few pieces of information from the log file that is necessary to record the transaction and adds the transaction date. Then, the transaction is logged in to the transactions table in Amazon DynamoDB.
6.A user or a role may be making a lot of API calls to Amazon Bedrock each day. Therefore, the solution implements a mechanism to prevent the monitored email address from being swamped by emails reporting the same user or role more than once each day. This is done in parallel to Step 5, where the flow checks if the principal’s identity (user ID/IAM role) is recorded as notified in the current date, by querying the notifications table in DynamoDB. If no results were found, meaning that a notification hasn’t been sent yet, then an email is sent out to a monitored email address through an Amazon Simple Notification Service (Amazon SNS) topic. Furthermore, an item is inserted into the notifications table in DynamoDB to prevent sending more notifications on the same day for the same principal.
Solution deployment
For deployment instructions, follow along in the GitHub repo or use this post. An AWS CloudFormation template is provided to deploy the solution.
1.Create an S3 bucket to store the model invocation logs from Amazon Bedrock. Under bucket Properties, turn the EventBridge notifications to On. This enables Amazon S3 to send an event notification to the EventBridge default event bus whenever a log file is created in the bucket by Amazon Bedrock.
2.Go to the Amazon Bedrock console and enable Model invocation logging under Bedrock Configuration > Settings, from the left navigation pane. Specify the bucket created in Step 1 under S3 location.

Figure 3: Amazon Bedrock settings for Model invocation logging
3. Create two more S3 buckets: one that is used by the Step Functions state machine to store Bedrock model invocation errors detected from the log, and the other that stores the Lambda function code for this solution. Inside the latter bucket, create a Folder called code (or any other preferred name) and upload the ZIP archive under the lambda-code folder of this repository, into that Amazon S3 folder. Note the names for these two S3 buckets and the Amazon S3 object key for the Lambda ZIP file. These must be specified as input parameters to the CloudFormation template.
4. From the CloudFormation console or using CLI, create a stack using the template provided in this repository called bedrock-guardrails-detection-template.yaml. For inputs, specify the BedrockLogsBucket (from Step 1), BedrockLogsErrorBucket (from Step 3), LambdaFunctionCodeBucket (from Step 3), LambdaFunctionCodeBucketKey (S3 object key for the ZIP file uploaded in Step 3, for example code/get-bedrock-logs-from-s3.py.zip), and NotificationEmailAddress (email address to subscribe to the SNS topic). It may take a few minutes to complete deployment of the CloudFormation stack.
5. When deployment is complete, access the email inbox for the email address specified during the CloudFormation stack deployment, and confirm the subscription using the email sent from the Amazon SNS topic. The email should be titled: AWS Notification – Subscription Confirmation. Choose the Confirm subscription link inside the email to complete the subscription process. The email account is now ready to receive notifications from this solution.
Scaling to multiple AWS accounts
The architecture discussed previously shows how Guardrails can be detected from within the same AWS account where Amazon Bedrock APIs are invoked. However, in most production environments, there are multiple AWS accounts where independent teams may be deploying their own generative AI workloads using Amazon Bedrock in their own accounts. To collect model invocation logs from all those accounts, EventBridge can be configured to send events from event buses in separate source workload accounts to a central event bus deployed in a central destination governance account. This central event bus can have a rule to route events to the Step Functions state machine deployed in that central governance account. The deployment model looks like the following diagram.
To learn more about sending and receiving events between AWS accounts in EventBridge, refer to the documentation.

Figure 4: Cross-account guardrail detection solution
Further considerations and clean up
Amazon Bedrock model invocation logging captures requests and responses from model invocations and stores the logs in the destination of your choosing. In this sample it is in an S3 bucket that you create. The following are some more security considerations.
1.To protect information, you may choose to use to encrypt the contents using server-side encryption with AWS KMS keys (SSE-KMS) on the S3 bucket, and specify a customer managed encryption key. More details are in this Amazon Bedrock user guide.
2.Perform regular cleanup of the model invocation logs bucket using an Amazon S3 lifecycle configuration rule as mentioned in this post.
To avoid ongoing charges, clean up your environment by following these steps to delete the resources you created by following this post, if they are no longer needed:
1.Delete the stack:
aws cloudformation delete-stack –stack-name STACK_NAME
2.Confirm the stack has been deleted:
aws cloudformation list-stacks –query “StackSummaries[?contains(StackName,’STACK_NAME’)].StackStatus”
3.Empty contents of the S3 buckets created manually as a prerequisite to deploying the CloudFormation stack and delete the buckets.
4.Turn off model invocation logging from under Settings in the Amazon Bedrock console, if it’s not desired any longer.
Conclusion
This post discussed implementing a serverless event-driven architecture to detect the absence of Guardrails in Amazon Bedrock inference API calls. As organizations increasingly use foundation models through Amazon Bedrock for generative AI applications, making sure of responsible AI implementation becomes crucial.
The solution presents an event-driven architecture that automatically detects when Guardrails are missing in API calls. It uses the Amazon Bedrock model invocation logging, storing logs in an Amazon S3 bucket. When new logs are created, an Amazon S3 event notification triggers an Amazon EventBridge event bus, which routes events to an AWS Step Functions state machine. Then, the state machine inspects the logs for missing Guardrails and sends alerts through Amazon SNS to a monitored email address.
The architecture includes features to prevent notification flooding and can scale across multiple AWS accounts. The post provides detailed deployment instructions using AWS CloudFormation and includes security considerations and cleanup procedures. With this solution you can help your organization maintain compliance with AI safety standards while scaling generative AI applications.
Friday Squid Blogging: SQUID Band
Post Syndicated from Bruce Schneier original https://www.schneier.com/blog/archives/2025/03/friday-squid-blogging-squid-band.html
A bagpipe and drum band:
SQUID transforms traditional Bagpipe and Drum Band entertainment into a multi-sensory rush of excitement, featuring high energy bagpipes, pop music influences and visually stunning percussion!
As usual, you can also use this squid post to talk about the security stories in the news that I haven’t covered.