Post Syndicated from The History Guy: History Deserves to Be Remembered original https://www.youtube.com/watch?v=Qb2x74GEOMY
Cloudflare’s 2024 Annual Founders’ Letter
Post Syndicated from Matthew Prince original https://blog.cloudflare.com/cloudflare-2024-annual-founders-letter
This week Cloudflare will celebrate the fourteenth anniversary of our launch. We think of it as our birthday. As is our tradition ever since our first anniversary, we use our Birthday Week each year to launch new products that we think of as gifts back to the Internet. For the last five years, we also take this time to write our annual Founders’ Letter reflecting on our business and the state of the Internet. This year is no different.
That said, one thing that is different is you may have noticed we’ve actually had fewer public innovation weeks over the last year than usual. That’s been because a couple of incidents nearly a year ago caused us to focus on improving our internal systems over releasing new features. We’re incredibly proud of our team’s focus to make security, resilience, and reliability the top priorities for the last year. Today, Cloudflare’s underlying platform, and the products that run on top of it, are significantly more robust than ever before.

With that work largely complete, and our platform in its strongest shape ever, we plan to pick back up the usual cadence of new product launches that we’re known for. This Birthday Week, you’ll see many as we roll out performance improvements only our Connectivity Cloud can deliver to accelerate all our customers’ websites by a mind-blowing 45 percent (automatically and for free), launch new features to make our developer platform faster and easier to use, plug the web’s last encryption hole, accelerate AI inference globally, provide new levels of support for startups and the open source community, and much much more.
This is easily our favorite week of the year because of how it allows our team to give back to the Internet and live up to our mission.
Challenges for the Internet ahead
The robustness of Cloudflare’s platform today contrasts with what feels like an Internet that has become far more fragile over the previous year. When we first articulated our mission as helping build a better Internet, we assumed that “better” meant one that was faster, more reliable, more secure, more private, and more efficient. But today it seems like something more fundamental.
The last year has been characterized by a normalization of Internet shutdowns and limits on Internet access around the world. What were once tactics reserved for authoritarian regimes have spread to even Western democratic nations, where courts and legislatures have been emboldened to restrict fundamental protocols to control perceived harms.
We’ve seen a dramatic uptick in courts of limited jurisdiction ordering sites they found objectionable blocked globally at the DNS level, nations turning off the Internet for most their citizens in the name of preventing cheating on standardized tests (while it remains on in wealthy and politically connected neighborhoods), ISPs proposing legislation to impose new taxes on content creators, and whole services being banned in countries that had previously declared that more Internet was always better than less.
This is, unfortunately, a dark time in the history of the Internet.
AI’s Threat to Original Content Creation
At the same time, the business model of the web is eroding. The quid pro quo of the web’s last era — the search era — was that you let a company like Google scrape data from your website in exchange for them sending you traffic. In that model, content creators could then generate value from that traffic through ads, selling products, or just getting the ego boost of knowing that someone cares enough about the thing you created to take the time to view it.

That same quid pro quo does not hold up in the era we’re moving into — the AI era — where answers are delivered to questions without ever having to visit the authoritative source. And, if content creators can no longer generate value from their creations, it’s inevitable they’ll generate less content and we’ll all, including the AI companies that need original content to train their models, lose out as a result.
Picking Up the Mantle
The Internet remains a miracle, but it no longer feels inevitable. It is under attack from active adversaries and beginning to rot from benign neglect. And, with the largest tech companies distracted by their own regulatory challenges, it finds itself without a clear champion. We’re proud of our team for picking up that mantle. At Cloudflare, we believe in the Internet and we will fight for it.
That’s why we invest in our public policy team to educate lawmakers and jurists on how best to control the harms created by some limited corners of the Internet without destabilizing its underlying protocols. Why we believe it’s important to provide so many of our services for free. And it’s why this Birthday Week we’ll announce new ways for the AI systems that hunger for original content to compensate content creators in a way that is equitable. Without a new paradigm, we worry that the incentives that allowed the Internet to flourish will shrivel and its miracle will fade.
Missions matter. Ours it to help build a better Internet. We, or one of our senior executives, still talk to every candidate we hire before extending an offer because we want to ensure we communicate the importance of our mission. One of the most common questions we’re asked is how we plan to preserve Cloudflare’s culture? Our answer is always the same: the goal isn’t how to preserve our culture, it’s always how to improve it. The same has to be true for the Internet. We can’t just try to preserve the past, we need to imagine new ways to improve it.
That requires champions to stand up and imagine a better Internet. It’s been too long since you’ve read a positive story about the Internet even though it continues to be a miracle. We are proud that we have the team, platform, and mantle to not just preserve, but improve on, that miracle. It is our mission and what motivates everything we do at Cloudflare. And nowhere is that more on display than during the week ahead. If you too are inspired by our mission, we encourage you to apply to join our team.

Stay tuned for an incredible Birthday Week of new products that make progress on our mission. Thank you to our team around the world for everything you do. Cloudflare is stronger because of the work we’ve accomplished, and the Internet will be stronger because of Cloudflare.

Comic for 2024.09.22 – Guardian Angel
Post Syndicated from Explosm.net original https://explosm.net/comics/guardian-angel
New Cyanide and Happiness Comic
The Origin of Modern Computing
Post Syndicated from The History Guy: History Deserves to Be Remembered original https://www.youtube.com/watch?v=U2dxl_AkiFI
MiTAC Intel Denali Pass High-End Liquid Cooled 2U 4-Node Review
Post Syndicated from Patrick Kennedy original https://www.servethehome.com/mitac-intel-denali-pass-high-end-liquid-cooled-2u-4-node-review-coolit/
The MiTAC Intel Denali Pass platform can liquid cool almost everything down to the PSUs. We show the awesome engineering in our review
The post MiTAC Intel Denali Pass High-End Liquid Cooled 2U 4-Node Review appeared first on ServeTheHome.
Forgotten Younger Brother
Post Syndicated from The History Guy: History Deserves to Be Remembered original https://www.youtube.com/watch?v=hdsRlJ7Jv3o
Избори октомври 2024: заявления за гласуване в чужбина
Post Syndicated from Боян Юруков original https://yurukov.net/blog/2024/izbori-o24-zaiavleniq/
Кампанията за събиране на заявления за гласуване в чужбина започна преди 10 дни. Това става с формуляра на страницата на ЦИК. Както обикновено, не беше лишена от проблеми в началото, включително грешно отбелязани или блокирани за подаване градове зад граница. Два дни по-късно, когато бяха изчистени повечето проблеми, пуснах мейл до над 3000 абонирани за новини на Glasuvam.org с информация за заявленията и правата им.
Ето някои от точките:
- Крайният срок за подаване е 1-ви октомври в полунощ българско време
- Подаването на заявление за гласуване в секцията най-близо до Вас, ще Ви улесни и ще ускори изборния процес, тъй като ще сте вече вписани в списъците
- Заявление се подава за всеки вот поотделно. Т.е. не се пренасят от предходни избори
- Дори да подадете заявление, а се окаже, че на 27-ми октомври сте в България, ще може да гласувате в секцията си по постоянен адрес с попълване на декларация
- Вече са предварително одобрени 783 места за секции в чужбина, където в последните 5 години е имало поне 100 гласували. Това не означава, че непременно ще има секции на тези места. Това зависи от възможностите на помещенията и дали има комисии и доброволци към тях. В крайна сметка решението е на ЦИК по препоръка на Външно. Могат да се увеличат шансовете като се подават заявления за тези места и повече хора се включат като членове на комисии и доброволци.
- На някои места като Германия е нужно да се иска разрешение от местните власти. Това вече би трябвало да се случва предвид предварително одобрените места. Очакваме информация от Външно
- Подаването на заявления освен, че подпомага изборния процес, показва и повишен интерес на съгражданите ни в чужбина към вота
Докато първо бях блокиран да зареждам данни в реално време, както правя в последните над 10 години, намерих начин и вече може да се следи кампанията в реално време в детайли или на картата.
За тези десет дни може да си направим няколко извода. Тази кампания има най-малко подадени заявления в последните осем години. Основна причина за това е автоматично одобрените секции, т.е. нуждата от заявления не е толкова критична, както преди. Забелязва се обаче значителен спад дори спрямо вотове след въвеждането на тази промяна.
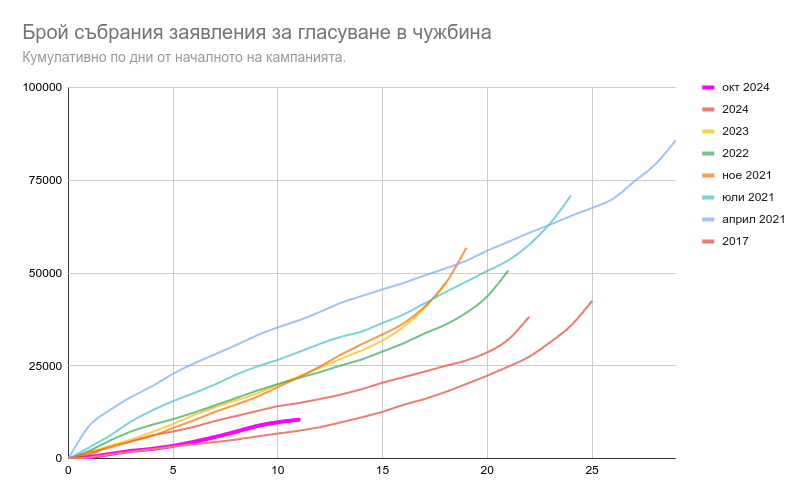
Тук виждате сравнение на събирането на заявления от цял свят. Линиите са с различна дължина, тъй като продължителността на кампаниите е била различна. Сегашната е от три седмици, което е по-малко от средното, но повече от тази през ноември 2021-ва и 2023-та.
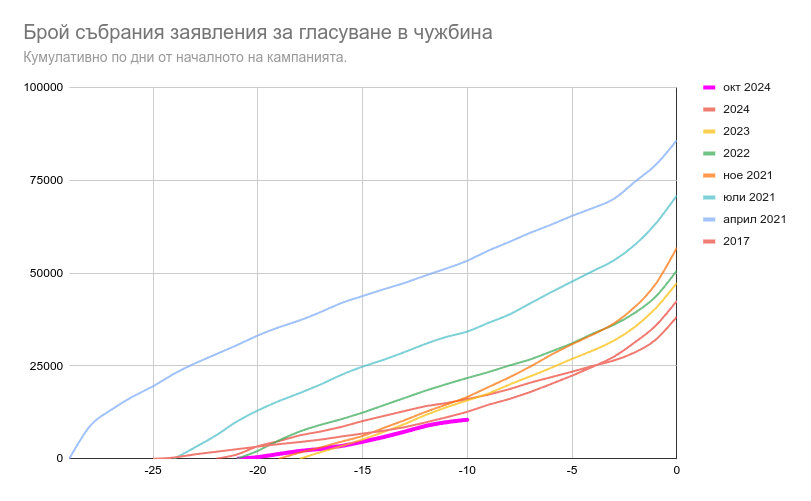
Тук са подравнени спрямо крайната дата. Забелязвате как към края има увеличение. Не знаем дали сега ще има такова, но определено се забелязва забавяне в момента. Единствената година с по-малко заявления беше 2017-та, която обаче беше последвана от рекорден брой заявления през април 2021-ва.
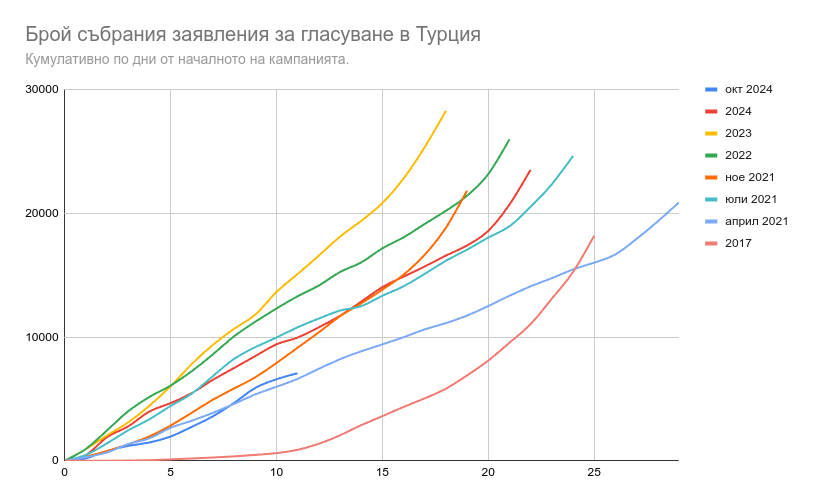
Част от причината за сегашното забавяне са по-малкото заявления от Турция. Движи се паралелно с кампанията през април 2021-ва, която специално за Турция беше една от доста слабите. Далеч е от кампанията през 2023-та и дори началото на 2024-та. Ако няма промяна, това може да е годината с най-малко заявления за гласуване от Турция до сега предвид значително по-краткият период на събиране. Макар да предупреждавам доста да не се разчитат тези данни като индикатор за избирателна активност, може да служи за насока за проблем в организираността там предвид спецификите до сега.
The post Избори октомври 2024: заявления за гласуване в чужбина first appeared on Блогът на Юруков.
Comic for 2024.09.21 – Aliens
Post Syndicated from Explosm.net original https://explosm.net/comics/aliens
New Cyanide and Happiness Comic
Looking Glass Go – 3D display for 2D pics (No glasses required)
Post Syndicated from Techmoan original https://www.youtube.com/watch?v=NcSJF5v-9d4
Седмицата (16–21 септември)
Post Syndicated from Йовко Ламбрев original https://www.toest.bg/sedmitsata-16-21-septemvri/
Асансьорът на властта в България е заседнал между 1989 г. и началото на XXI век.

Така започва тазседмичният политически анализ на Емилия Милчева за „Тоест“. А асансьорът е претоварен с партийни апаратчици и спорни лидери, добавя дежурният ни редакционен екип. За съпротивата на политическата върхушка в България да освободи хоризонта пред страната ни, за неформалните мрежи на влияние сред старите партийни елити и колко наивно е да очакваме различни листи за изборите на 27 октомври – четете в статията „Мудният асансьор на властта в България“.
Демокрацията е крехка. А най-уязвима и беззащитна е, когато бива атакувана чрез злоупотреба с инструменти, които иначе са създадени да произвеждат повече демокрация. Опорочени избори или референдуми, користно законотворчество, завладени институции, призовани да я пазят. Така е не само у нас. Но в навечерието на най-новата предизборна кампания в България местната фабрика за политически популизъм работи на пълни обороти. Дори там, където очакванията това да не се случва, са най-високи. За поредното фундаментално глупаво политическо действие на ПП–ДБ разказва Светла Енчева в статията си „Смяна на пола на деца? Някой разбра ли какво от ПП–ДБ (не) искат да се забрани?“.
И както от една страна се създава усещане, че всички са се втурнали да решават несъществуващ проблем (част от върволица впрочем), така пък съществени проблеми биват замитани под килима. Например борбата с употребата на наркотици. По този повод Надежда Цекулова разговаря с Юлия Георгиева, председател на Фондация „Център за хуманни политики“, чиято основна цел е осигуряване на помощ за попадналите в капана на наркотиците.
И докато сме на тема „здравеопазване“, на 22 септември отбелязваме обявяването на независимостта на България, но и още нещо – Международния ден на нарколепсията. Напълно е възможно да не знаете какво е това, защото е рядко хронично неврологично заболяване. То нарушава способността на човешкия мозък да регулира цикъла сън–будност и води след себе си драматично влошаване на качеството на живот. На това отгоре се диагностицира бавно, а достъпът до лечение е труден. Използвайте повода, за да се информирате за нарколепсията, защото страдащите и близките им имат нужда от подкрепа и емпатия.
„Мила ваканция… Къде си, когато най ми трябваш?“, пита Донка Дойчева-Попова в новата си статия в рубриката ни „Възможното образование“. В текста си тя повдига темата за силно неравномерното разпределение на времето за учене и ваканции в графика на българските ученици, които разполагат с една от най-дългите летни ваканции, но с малко други почивки през учебната година. А това, оказва се, изобщо не е незначителен проблем.
През седмицата изтече срокът, в който беше възможно България да промени позицията си относно поредния опит за отслабване на #chatcontrol – криптирането на личната кореспонденция в ЕС, за което вече писахме през юни и юли. Според източници на „Тоест“ най-вероятно позицията на страната ни ще си остане двусмислена, тоест формално няма да подкрепим отслабване на криптирането открай докрай, но ще приемем компромиси, които ще позволяват обследване на съдържанието на устройства на потребителите чрез алгоритми (и вероятно изкуствен интелект). Общото решение на Брюксел ще стане ясно на 10 октомври.
Доставчиците на приложения за криптирани съобщения Signal и Threema вече обявиха, че никога няма да се съгласят да включат подобни процедури за наблюдение в своите приложения и по-скоро ще прекратят дейността си в ЕС.
Обикновено когато говорим за технологии, гласовете на технократите (включително на т.нар. експерти) и предприемачите превземат обществения дебат. Една от гигантските грешки, които повтаряме непрекъснато, е, че допускаме да бъде заглушен гласът на хуманитаристите.
Във връзка с това нека напомним, че на 10 септември излезе новата книга на популярния историк, философ и мислител Ювал Ноа Харари „Nexus. Кратка история на информационните мрежи от каменната епоха до изкуствения интелект“. За български превод ще трябва да изчакаме някакво време, но междувременно може да настроите очакванията си с първия поглед на колегите от „Капитал“ към книгата. Или ако сте склонни да отделите два часа от свободното си време (и да пренебрегнете лепкавостта на заглавието), препоръчвам да изгледате това интервю, което освен препратките към теми от новата и предишните му книги съдържа интересни гледни точки към най-актуалните теми от ежедневието ни.
А в допълнение: на тези от вас, които се вълнуват от теми като неприкосновеност на дигиталната кореспонденция, правата ни в цифровия свят, етичните казуси около изкуствения интелект или отровните бизнесмодели на днешните високотехнологични компании, силно препоръчвам да намерят време и за интервюто на Меридит Уитакър за WIRED. Тя е директор на Фондация Signal Technology и се грижи за развитието на приложението Signal Messenger, превърнало се в златен стандарт за сигурна комуникация. Уитакър също е и изследователка, активистка за човешки права и гласовит борец срещу всякакви административни и политически опити за отслабване на криптирането, ползвано за защита на личната кореспонденция. Ето малко задъхани реплики от интервюто.
Монополистичната хегемония е наистина резултатен начин да трупаш потребители. Но това не печели сърцата и умовете. (…) Това е принуда.
Търсенето на алтернатива никога не е било по-силно. (…) Знам, че технологиите, направени по различен начин, са възможни.
Не става въпрос за липса на идеи или възможности. Става въпрос за това, че трябва сериозно да започнем да приемаме промените, необходими за изграждането на технологии, които отхвърлят наблюдението и централизирането на контрола – и тази необходимост вече е очевидна за всички.
„Питали Пророка на исляма за виното и за хазарта. В тях, казва той, има голям грях, но и изгоди“, пише Атанас Шиников в първата част на новия си текст от рубриката „Ориент кафе“, озаглавен „За ориенталския махмурлук, Корана и домашнярката“. И както вече сте се досетили, ще се опита да убеди читателите на „Тоест“, че има легитимен начин хем да живееш според предписанията на Корана, хем да си пийваш. И дори ще ни го докаже с исторически източници.
Да завършим с литературна препоръка. Към една забележителна, но и трудна книга ни връща тази седмица Антония Апостолова в рубриката ни „На второ четене“ – романа „Годините“ на френската нобелистка Ани Ерно. Антония я определя като квазидокументален архив на едно поколение и на следвоенните години на XX век, през които „прогресът е хоризонтът на съществуването“. Време, което Ерно ни обещава да спечели битката с настоящето.
Приятно четене!
Friday Squid Blogging: Squid Game Season Two Teaser
Post Syndicated from Bruce Schneier original https://www.schneier.com/blog/archives/2024/09/friday-squid-blogging-squid-game-season-two-teaser.html
The teaser for Squid Game Season Two dropped.
The Fire that Transformed an Ancient City
Post Syndicated from The History Guy: History Deserves to Be Remembered original https://www.youtube.com/watch?v=LyUoVoTioUg
Fucking on Ladders
Post Syndicated from Oglaf! -- Comics. Often dirty. original https://www.oglaf.com/ladders/


The Most Interesting Thing in Tech – Moving Forward | The Atlantic Festival 2024
Post Syndicated from The Atlantic original https://www.youtube.com/watch?v=01hVXvD6I3o
Global Migration With Alejandro Mayorka and Caitlin Dickerson | The Atlantic Festival 2024
Post Syndicated from The Atlantic original https://www.youtube.com/watch?v=A0NOlIK8jaY
U.S. Maternal Health Care With Elaine Welteroth | The Atlantic Festival 2024
Post Syndicated from The Atlantic original https://www.youtube.com/watch?v=8xyXdTjIEBw
The Future of American Conservatism With the Hosts of The Bulwark | The Atlantic Festival 2024
Post Syndicated from The Atlantic original https://www.youtube.com/watch?v=09AfA9V_JkE
The Rise of Political Polarization With Senator John Fetterman | The Atlantic Festival 2024
Post Syndicated from The Atlantic original https://www.youtube.com/watch?v=b28GYZSlGEY
Metasploit Weekly Wrap-Up 09/20/2024
Post Syndicated from Christopher Granleese original https://blog.rapid7.com/2024/09/20/metasploit-weekly-wrap-up-09-20-2024/
New module content (3)
update-motd.d Persistence
Author: Julien Voisin
Type: Exploit
Pull request: #19454 contributed by jvoisin
Path: linux/local/motd_persistence
Description: This adds a post module to keep persistence on a Linux target by writing a motd bash script triggered with root privileges every time a user logs into the system through SSH.
WordPress LiteSpeed Cache plugin cookie theft
Authors: Rafie Muhammad and jheysel-r7
Type: Exploit
Pull request: #19457 contributed by jheysel-r7
Path: multi/http/wp_litespeed_cookie_theft
AttackerKB reference: CVE-2024-44000
Description: This adds an exploit module for a WordPress Plugin called LiteSpeed (CVE-2024-44000). On the vulnerable plugin, when the Debug Logs are enabled, it is possible to leak authentication cookies of logged in users, the msf module will use the stolen cookies to upload and execute a plugin able to spawn a meterpreter session.
Windows Kernel Time of Check Time of Use LPE in AuthzBasepCopyoutInternalSecurityAttributes
Authors: jheysel-r7 and tykawaii98
Type: Exploit
Pull request: #19345 contributed by jheysel-r7
Path: windows/local/cve_2024_30088_authz_basep
AttackerKB reference: CVE-2024-30038
Description: This adds a Windows LPE post module that exploits CVE-2024-30088. Once the exploit is executed through a running meterpreter session, it will open another one with NT AUTHORITY/SYSTEM privileges.
Enhancements and features (3)
- #19414 from cdelafuente-r7 – Adds some missing constants for the Kerberos LoginScanner as defined in the documentation. This also defines the default
connection_timeoutvalue in#set_sane_defaultsas defined here. - #19443 from jvoisin – Removes some redundant code from
lib/msf/core/payload/php.rb. - #19445 from jvoisin – Makes minor improvements of
lib/msf/core/payload/php.rb.
Bugs fixed (1)
- #19449 from zeroSteiner – This fixes an issue in the exploit for CVE-2022-0995 where it would crash with an exception while printing a message regarding why it failed.
Documentation added (1)
- #19452 from zeroSteiner – This improves the Metasploit’s documentation explaining how to setup a Meterpreter handler over Ngrok port-forwarding.
You can always find more documentation on our docsite at docs.metasploit.com.
Get it
As always, you can update to the latest Metasploit Framework with msfupdate
and you can get more details on the changes since the last blog post from
GitHub:
If you are a git user, you can clone the Metasploit Framework repo (master branch) for the latest.
To install fresh without using git, you can use the open-source-only Nightly Installers or the
commercial edition Metasploit Pro
pcp: pmcd network daemon review (SUSE Security Team Blog)
Post Syndicated from jzb original https://lwn.net/Articles/991091/
The SUSE Security Team Blog has a detailed review of the Performance Co-Pilot (PCP) 6.2.1 release:
The rather complex PCP software suite was difficult to judge just from
a cursory look, so we decided to take a closer look especially at
PCP’s networking logic at a later time. This report contains two CVEs
and some non-CVE related findings we also gathered during the
follow-up review.
CVE-2024-45769,
a flaw that could allow an attacker to send crafted data to crash
pcmd, and CVE-2024-45770,
which could allow a full local root exploit from the pcp user to root,
have been addressed in the 6.3.1
release of PCP.