Post Syndicated from xkcd.com original https://xkcd.com/3268/
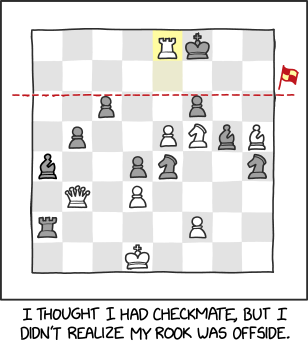
Post Syndicated from xkcd.com original https://xkcd.com/3268/
Post Syndicated from Explosm.net original https://explosm.net/comics/fake-orgasms
New Cyanide and Happiness Comic
Post Syndicated from The Atlantic original https://www.youtube.com/shorts/CvfojCQjOp0
Post Syndicated from Ryan Smith original https://www.servethehome.com/spotted-at-computex-2026-microns-first-pcie-gen6-data-center-ssd-the-9650/
Ahead of the launch of PCIe Gen6 CPUs, Micron was at Computex 2026 showing off their first PCIe Gen6 SSD for data centers, the 9650
The post Spotted at Computex 2026: Micron’s First PCIe Gen6 Data Center SSD, the 9650 appeared first on ServeTheHome.
Post Syndicated from The Atlantic original https://www.youtube.com/shorts/GdQ6_eWaC5w
Post Syndicated from Oglaf! -- Comics. Often dirty. original https://www.oglaf.com/insomnia/
Post Syndicated from Ryan Smith original https://www.servethehome.com/silicon-motion-shows-off-enterprise-sm8008-sm8388-ssd-controllers-at-computex-2026/
At Computex 2026, Silicon Motion was showcasing its SM8388 and SM8008 SSD controllers for enterprise drives
The post Silicon Motion Shows Off Enterprise SM8008 and SM8388 SSD Controllers at Computex 2026 appeared first on ServeTheHome.
Post Syndicated from jzb original https://lwn.net/Articles/1081230/
Greg Kroah-Hartman has announced the release of the 7.1.3, 6.18.38, 6.12.95, 6.6.144, 6.1.177, 5.15.211, and 5.10.260 stable kernels. Several kernels
in this batch include a
fix for a vulnerability introduced in the 6.0 kernel in IPv6 (CVE-2026-53362),
which could
allow an attacker to escape a container and gain root access.
There is also a
fix for a use-after-free bug in KVM (CVE-2026-53359)
that was introduced in the 2.6.36 kernel. As usual, each stable kernel includes
a number of fixes throughout the tree. Users are advised to
upgrade.
Post Syndicated from The Atlantic original https://www.youtube.com/watch?v=IwBQusP9x1w
Post Syndicated from The History Guy: History Deserves to Be Remembered original https://www.youtube.com/watch?v=hfTp05j14y0
Post Syndicated from Боряна Телбис original https://www.toest.bg/sedmitsata-29-yuni-4-yuli/
Като бях малка, живеехме в една мансарда, от която се откриваше чудна гледка към Витоша. Паралелно с гледката всекидневно ми се откриваха и някои тайни от дълбините на българския бит и душевност – например, че ако нещо си работи, не се пипа.
Такова беше електрическото табло вкъщи. То „работеше“. Съответно не беше пипано с десетилетия. Това ни даваше ексклузивната възможност да овладеем как се сменят керамични бушони (по-скоро керамични предпазители, ама тогава не правех разлика, то не че сега много…), и да разберем откъде да се сдобием с най-подходящата жичка, за да направим „байпас“, ако бушонът изгори, както и защо всички трябва да сме с гумени подметки, когато ще се упражняваме по таблото.
Самите упражнения неведнъж са довеждали до късо съединение, оставящо без ток целия блок. Но пък именно заради това съм имала възможността да чуя лично как хубаво гърмят бушони. Ако е някой нормален бушон, с нормално натоварване, той казва тихо и кротко „цък“ и изгасва. Ако обаче много си го навивал с жички и не си го сменял дълго време, „защото си работи“, трещи със страшна сила.
И имайки тази електричарска закалка, напоследък започвам да усещам как ще гърмят бушони. Във въздуха освен обичайната пластмаса заради пожар в склад с отпадъци се носи и допълнителна миризма на бакелит от горящи жици, подправена елегантно с уханието на керосин от чартъри и на леко смутен Пеевски, който обича да обяснява кой кого „оправя по пеньоар“, но сега има проблем, че някой рови в „личния му частен живот“.
Та да продължим с бушоните… Тази седмица разбрахме от министъра на вътрешните работи, че преди време „един бушон“ (няма женски род, извинявам се) от Конституционния съд се е оказал в самолет за Дубай с Делян Пеевски. Депутатът е летял с частен полет заедно с Десислава Атанасова, съдийка от институцията, която би трябвало да е последният предпазител, така да се каже.
Самата Атанасова отрича това и казва, че на посочените дати е пребивавала само в Турция, където е стигнала с граждански полет.
Другият бушон пък вече официално е нарочен за смяна – правосъдният министър поиска отстраняването на Емилия Русинова като ръководителка на Софийската градска прокуратура и изобщо като заемаща длъжността „прокурор“.
Зa всички ни, предполагам, е ясно, че Десислава Атанасова и Емилия Русинова сигурно ще изгърмят – коя по любов, коя по задължение – и на тяхно място може би ще бъдат инсталирани „подходящи“ хора, най-вече за удобство на актуалните спасители.
Оттам нататък вече е лесно да се зададе и грешният въпрос за олигарсите. В тазседмичния си текст Емилия Милчева предлага да спрем да броим бушоните и най-сетне да отворим електрическото табло. Проблемът никога не е бил кой предпазител ще изгори пръв. Цялата работа е в схемата на инсталацията – защо е направена така, че всеки следващ неизбежно да гръмне. Ако държавата непрекъснато произвежда среда, в която все някой винаги се оказва достатъчно влиятелен, за да не важат правилата за него, не е чудно, че сме се докарали точно дотук: някаква фасадна демокрация, висяща на честна дума за пред Брюксел и на три подменени жички. (Много уморителна се оказа тая ел. метафора!)
Докато продължаваме да се чудим откъде ще ни изпере късото съединение, по света се занимават с доста по-сложни технологии и с доста по-сложните въпроси, които те повдигат. ChatGPT няма да превземе света тази събота, спокойно, но покрай разговорите за машините все по-често забравяме да говорим за човека, както пише Йовко Ламбрев в текста си „Magnifica Humanitas, или за кожата на един изкуствен интелект“.
В него Йовко разглежда как един технологичен скандал се превръща в разговор за власт, за граници и генерално за бъдещето на Европа. Време е да заемем малко по-активна позиция по отношение на изкуствения интелект и да започнем ние да решаваме какво ще правим с него, а не той с нас.
Препоръчвам и други два текста на Йовко за ИИ, с чиято помощ можете да си отговорите на някои базови въпроси за технологията, в случай че не сте като повечето хора, на които всичко им е „ясно“:
От грижата за човечеството минаваме към грижата за човека и по-специално към онези грижи, чиято цел е да донесат облекчение и радост. В „Да говорим с грижа“ тази седмица влиза новият материал на Надежда Цекулова. В „Между лекарствата и играчките – да избягаме от медицинския модел“ Надежда продължава да изследва детските палиативни грижи в България, като поставя въпроса какво ще стане, ако спрем да гледаме на детето единствено през медицинския му картон.
Текст с продължение е и втората част от историята на Георги Тотев за турския остров Гьокчеада. В нея виждаме как островът постепенно престава да бъде остров и се превръща в умален модел на Балканите, на България дори, на всяко място, където голямата политика пренарежда държавни и лични граници.
И от изпитанията, с които са били принудени да се справят хората, прокудени от родните си домове, минаваме към ежегодните изпитания на седмокласниците.
Тестовете след VII клас, официално наречени Национално външно оценяване (НВО), винаги ни оставят с усещането, че всички сме на изпит – ученици, родители, учители, министри… Само задачите са различни, но все така не ги схващаме. Донка Дойчева-Попова се пита какво всъщност измерваме, когато измерваме някакви знания. И дали не сме станали прекалено добри (до степен на самоцелност) в оценяването и прекалено лоши в ученето.
Тази промяна също зависи от нас, но и тя остава в хипотезата „много искахме, но просто нямахме желание“.
За промените и провокациите на средата си говори Ина Иванова с Маргарита Доровска в рубриката „Тези хора“. В продължение на седем години Маргарита е директор на Музея на хумора и сатирата в Габрово, а след това оглавява Центъра за съвременно изкуство „Кристо и Жан-Клод“. Защо културната среда не се появява сама; защо музеят не е просто сграда, а общността – просто публика; как се изграждат и поддържат… Все за такива интересни неща става дума в интервюто.
И като говорим за среда, веднага ви казвам, че тази седмица Светла Енчева се огледа из германската градска среда и не видя климатици. Защо така си нямат климатици тези хора – бедни ли са, прости ли са, или май е нещо друго… Ясно ви е, че текстът на Светла не е за климатиците, а за обществения договор, според който все пак е добре градът да изглежда като град, а не като съвкупност от индивидуални решения, кое от кое по-ексцентрично. Но това, че ви е ясно, не ви помага особено. Съжалявам.
Толкова за тази седмица.
Ако харесвате работата на „Тоест“, подкрепете ни. Нямаме претенции, че ще сменим инсталацията, но поне отказваме да се правим, че миризмата на бакелит е просто летен аромат. (И добре че свърши този бюлетин, че от електрометафорите вече ме бие токът!)
Post Syndicated from Jack Heysel original https://www.rapid7.com/blog/post/pt-metasploit-wrap-up-07-03-2026/
This week, Metasploit contributor Dean Welch has added an SMB to Meterpreter session upgrade module. It uses PsExec to facilitate the upgrade. Users can load the module with use windows/manage/smb_to_meterpreter and specify the session number they wish to upgrade. This functionality is also available with the command sessions -u <session_id>. This work is part of an overarching effort to enable a variety of session types to be upgraded to Meterpreter when possible.
Author: tmrswrr
Type: Exploit
Pull request: #21491 contributed by capture0x
Path: windows/misc/peyara_remote_mouse_rce
Description: Adds an exploit module for Peyara Remote Mouse v1.0.1 unauthenticated RCE.
Authors: bcoles [email protected] and modexp
Type: Payload (Single)
Pull request: #21239 contributed by bcoles
Path: linux/loongarch64/exec
Description: Adds a new linux/loongarch64/exec command payload.
Author: Dean Welch
Type: Post
Pull request: #21581 contributed by dwelch-r7
Path: windows/manage/smb_to_meterpreter
Description: Adds the ability to upgrade authenticated SMB sessions to Meterpreter sessions using PsExec techniques.
You can find the latest Metasploit documentation on our docsite at docs.metasploit.com.
As always, you can update to the latest Metasploit Framework with msfupdate and you can get more details on the changes since the last blog post from GitHub:
If you are a git user, you can clone the Metasploit Framework repo (master branch) for the latest. To install fresh without using git, you can use the open-source-only Nightly Installers or the commercial edition Metasploit Pro
Post Syndicated from The Atlantic original https://www.youtube.com/shorts/ThpW3YgPHmc
Post Syndicated from Ryan Smith original https://www.servethehome.com/asrock-rack-had-one-of-the-first-arm-agi-servers-at-computex-2026/
At Computex 2026 we came across one of the first servers based around Arm’s new AGI server CPU. ASRock Rack had their 1U4E1S-ARM, a 1U single-socket server that will be the backbone of future data center systems
The post ASRock Rack Had One of the First Arm AGI Servers at Computex 2026 appeared first on ServeTheHome.
Post Syndicated from jzb original https://lwn.net/Articles/1081199/
The GNU Guix project has announced
three vulnerabilities in the guix substitute utility as well
as a fourth that affects the guix pull and guix
time-machine commands. The impact of the vulnerabilities ranges from remote privilege
escalation to local disclosure of sensitive files.
The remote exploitation of guix substitute only requires that the
vulnerable system attempt to download a binary substitute. Any
configured substitute server, including ones discovered using
guix-daemon‘s --discover option, can exploit this, and so can a
man-in-the-middle (MITM), regardless of whether https is used in the
substitute server urls.The local exploitation of guix substitute only requires
the ability to connect to guix-daemon’s socket, which by default any
user can do.Separately, another security issue (CVE ID pending) was identified
in guix pull and guix time-machine, which enables anyone who can
control the channels file used by these commands to cause a file to be
created or overwritten wherever the user running the command in
question has permission to create them.
The project is recommending that all users upgrade guix
and guix-daemon immediately. See the announcement for
instructions, how to test for the vulnerabilities, the disclosure
timeline, and more.
Post Syndicated from The Atlantic original https://www.youtube.com/watch?v=tysmiqwt0jI
Post Syndicated from The Atlantic original https://www.youtube.com/shorts/qklqRZ90IIk
Post Syndicated from jake original https://lwn.net/Articles/1079407/
A number of problems related to negative directory entries (dentries) were
the topic of a filesystem-track session at
the 2026 Linux Storage,
Filesystem, Memory Management, and BPF Summit. Negative dentries are
used to indicate that a file of a given name does not exist in a directory;
it is an optimization that short-circuits the lookup of the file name when
the answer is already known.
Miklos Szeredi led a
session that discussed
some problems that come from having too many negative dentries for a
directory.
Post Syndicated from jzb original https://lwn.net/Articles/1081187/
Security updates have been issued by AlmaLinux (389-ds-base, bind9.18, evince, fence-agents, freerdp, frr, frr10, gimp, gnutls, hplip, jmc, mariadb:11.8, mysql:8.4, php:7.4, postgresql-jdbc, postgresql:15, postgresql:16, valkey, xorg-x11-server, and xorg-x11-server-Xwayland), Debian (fastnetmon), Fedora (7zip, apptainer, cpp-httplib, mysql8.4, and nmap), Oracle (freerdp, giflib, glib2, glibc, kernel, libreoffice, libvirt, mariadb:10.11, postgresql, python3.11, python3.12, rrdtool, and thunderbird), Red Hat (buildah, podman, and skopeo), SUSE (alloy, apache2, buildah, c3p0, containerd, crun, cups, dhcpcd, dnsmasq, docker-stable, dracut, editorconfig-core-c, ffmpeg-7, fontforge, google-guest-agent, google-osconfig-agent, graphicsmagick, gstreamer-plugins-bad, gstreamer-plugins-good, helm, jackson-annotations, jackson-core, jackson-databind, jline3, kernel, kubectl-cnpg, lcms2, libslirp, libssh2_org, libxreaderdocument3, openbabel, openssl-3, pacemaker, perl-CGI-Session, perl-list-someutils-xs, python-lxml, python-tornado, python-tornado6, python3-onionshare, python311-python-engineio, sg3_utils, thunderbird, transmission, and trivy), and Ubuntu (cifs-utils, kernel, libvncserver, linux-aws-6.8, linux-gcp-6.8, linux-gke, linux-gkeop, linux-ibm-6.8, linux-nvidia-lowlatency, linux-oracle-6.8, linux-lowlatency, linux-lowlatency-hwe-6.8, linux-nvidia-tegra, linux-oracle-5.15, linux-raspi, linux-xilinx, nghttp2, nginx, perl, and vim).
Post Syndicated from The History Guy: History Deserves to Be Remembered original https://www.youtube.com/watch?v=RS9UmcChwgo