Post Syndicated from LastWeekTonight original https://www.youtube.com/watch?v=M81-GM0mTc4
Kernel prepatch 6.3-rc1
Post Syndicated from original https://lwn.net/Articles/925272/
The 6.3-rc1 kernel prepatch is out, and the
merge window is closed for this development cycle.
And of course, smooth or not, now that the merge window is closed,
we need to make sure it all *works*. We had a couple of exciting
merges already, and I think the fallout from that got sorted out,
but I’m sure there’s more to come. Let’s hope the calming-down
period of 6.3 works as well as the merge window did… Knock wood.
Comic for 2023.03.06 – Only Fans
Post Syndicated from Explosm.net original https://explosm.net/comics/only-fans
New Cyanide and Happiness Comic
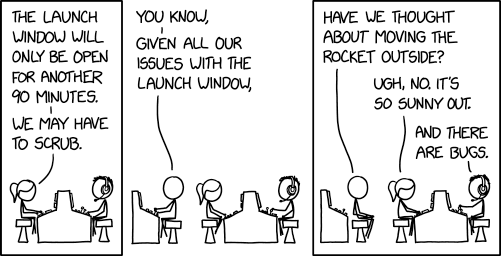
Launch Window
Post Syndicated from original https://xkcd.com/2746/
Една сънувана София
Post Syndicated from original http://www.gatchev.info/blog/?p=2508
Понякога сънувам една… хм… алтернативна София. Във вселена, в която историята е поела по леко различен път. Всеки път, когато се окажа в нея – а тя не се различава между сънищата, все едно е истинска – виждам и научавам разни неща за нея. Шантаво логични, както са някои сънища… И ми хрумна да разкажа за нея. Каквото съм запомнил – със сигурност много не съм.
Странна, но и интересна е. Точно както и реалната София, си има и хубавите, и лошите страни. Но аз съм попадал там надали и десетина пъти, обикновено за по максимум ден-два субективно време. Така че съм в ролята на турист – видял съм каквото съм смогнал, и е вероятно предимно хубавото. 
Една странна подробност е, че ако съдя по вида на тази София – примерно леки коли и прочее – попадам в нея някъде между 1970 и 1975 г.По всичко личи обаче, че комунизмът я е подминал някак – изглежда като естествено продължение на времената от около 1940 година. И до момента не зная на какво се дължи тази разлика. Надявам се в някой сън да науча.
Друга подробност е, че всеки път съм любопитен защо съм там (и, като изключим повечето от първия сън, знам, че съм попаднал там насън). А се оказва, че има и други (много малко) хора, които знаят, че „не съм оттам“ – нямам представа откъде, в каква степен и т.н. Не зная дали някои от тях не знаят и защо съм там. Надявам се да разбера.
Първият ми сън започна с непознат ми парк, по средата с верига езерца, преливащи едно в друго. Не се усещах, че сънувам – стоях, зверех се на гледката и се чудех къде съм. В един момент забелязах един благ дядо, седнал на пейка малко настрани. И се реших да го попитам:
– Извинявайте, можете ли да ме ориентирате къде съм?
Дядото ме погледна, леко учудено в първия миг, след това се усмихна широко:
– Откъде си, момче?
Как да обясниш откъде си, като не знаеш къде си?
(Без да броим от колко време дори дядовци не са ми викали „момче“…)
– Ами… отдалече.
Той се усмихна още по-широко:
– Не се бой, няма нищо срамно да си от провинцията. Жена ми и тя е от едно луковитско селце, и какво?… Добре, успокой се. В Перловския парк си… Не си ли чувал за него?
– Не съм – признах си.
– За Орлов мост чувал ли си? Е, реката под него е Перловската. По течението ѝ е Перловският парк. – Дядото посочи с бастуна си наоколо. – Ти къде трябва да стигнеш?
Перловската река, която минава под Орлов мост? Тоест, това е София? Само че с парк около Перловската река, кръстен на нея?! Какво, по дяволите, става тук?!?!…
– Засега такова, просто разглеждам. Не ми е познато наоколо…
– Надолу по реката паркът е чак до ЖП линиите. Надясно е гара Подуене, наляво Сточна гара. Да си слязъл на някоя от тях? Или да трябва да стигнеш до тях?
Значи гара Подуене и Сточна гара също си ги има. Но на Сточна гара вероятно има как да слезеш от влак… Полудял ли съм?!…
– Не, не съм слизал на тях… – Какво да му кажа, че да не ме сметне за луд? Или престъпник?… Погледът ми мярна старомодни коли, може би някъде от 1970-те, които се движеха по улица отстрани на парка. – Докараха ме с кола. До Орлов мост. И сега разглеждам. Интересно ми е… – Последното поне не беше лъжа.
– Никога преди ли не си идвал в София?
– Не. – Със сигурност не и в София, в която има Перловски парк.
– Ако тръгнеш по реката надолу към ЖП линиите, ще минеш под мостовете на „Катедрална“ и „Регентска“. Наляво по тях двете е към центъра, надясно е Регентския квартал и след него Редута. Към центъра може и по „Руски“, от Орлов мост нагоре… Историята на София знаеш ли я?
Ха сега де? Знам ли я?
– Не…
Следващият поне час сладкодумният дядо ми разказваше за София. Май беше щастлив, че има с кого да си поговори. Частта преди Освобождението я попретупа, но оттам нататък беше доста подробен. И беше доста интересно…
След разказа му тръгнах надолу из парка, по течението на реката. Докато зяпах, пред погледа ми попадна излегнал се на една пейка клошар. Направи ми впечатление, че дрехите му са много вехти и кърпени, но чисти. Той също ме изгледа в отговор:
– Кво си ме зяпнал? – Не враждебно, но с някаква умора, стигаща до досада.
– Аз… Не знам какво. Не знам даже защо съм тук. Не знам къде е това тук – признах си.
– Къде требваш на некого си.
– Че на кого съм изтрябвал?!
– Па откъде да те знам?! Ти му требваш, не аз, ти си го намирай.
– Как ще го намеря?!
– Щом си стигнал къде не знаеш къде си, и него ще го намериш, немай грижа… – Той ми обърна гръб и се приготви да спи.
Чак тогава изведнъж ми просветна – това е сън! Не съм полудял, не се е случило нещо шантаво, просто сънувам!… Ако знаете какво облекчение изпитах!
… И наистина всеки път, когато попадна насън в тази София, се оказва, че мога да свърша по нещо (всеки път различно), което е дребно, но полезно за някого. Като правило за незначителни хорица, които нямат понятие, че „не съм оттам“. На един му помогнах да си прибере стоварените пред оградата му въглища. На друг му намествах изкълчена ръка. Трети ме помоли да го изчакам на улицата – аз се съгласих, и въпреки че дори не разбрах защо му е нужно да го чакам, той после се съдра да ми благодари…
Има доста за разказване, сигурно ще се точи и в последващи записи. А и ако пак сънувам тази София, нищо чудно да науча и някакви нови неща.Един-два пъти дори се е случвало да се окаже, че предишен път съм разбрал нещо неправилно.
Историята на тази София
Събрал съм я от няколко разказа от хора. Основно от дядото, за който споменах преди (срещал съм го и в още един сън, и там също разказа интересни неща).
Накратко – докъм 1890 година не ми е известно в нейната история да има нещо значимо, което я различава от реалната.
Първите разлики започват с доста сериозно наводнение на Перловската река през 1889 година, което не се е случвало в реалния свят. Тогава тя е доста извън града, София е до кръстовището на Университета. Правят се планове нивите между тях да бъдат регулирани за жилищно строителство. След незапомнен няколкодневен пороен дъжд обаче реката се разлива, задръства се на няколко места със съборени и довлечени дървета и превръща няколко километра от коритото си край София в няколкостотин метра широко блато, което престоява така почти месец. Околните ниви също са така накиснати, че хората решават, че там няма как да се строи стабилно. Развитието на града в тази посока спира, той започва да нараства на запад, към днешния площад „Възраждане“. Орлов мост си остава нереализиран проект, над реката е направено само простичко дървено мостче, което едва издържа каруца.
По случай новия 20 век градът урежда конкурс за главен архитект, който да ръководи и регулира строителството му. Конкурсът е спечелен от австриец на име Франц Щайнмайер, и въпреки само 35-те си години, с отлични препоръки. Оказва се много талантлив архитект, но и с мания за величие и много труден за погаждане с него. Претенциите му да определя облика на града са направо диктаторски. Изключително красивата му визия обаче убеждава общинарите да го търпят и да приемат исканията му. А и извън въпросите на градския облик той се оказва разбран и полезен.
Поканени от него австрийски и германски инженери и архитекти преценяват нивите между София и Перловската река като най-обикновена почва, създала повърхностно впечатление за нестабилност поради извънредно природно бедствие. (Оттогава реката е прииждала няколко пъти, но никога дори близо до чак толкова.) По техен съвет коритото на реката е прочистено от възможни пречки и под бъдещите квартали са прокарани дренажи, които частично успокояват населението. Въпреки това обаче никой не посмява да строи на по-малко от стотина метра от реката.
След 1905 г. от Русия пристига в България именитият архитект Михаил Вознесенский, подгонен заради връзки с революционерите. Приет е радушно от общинарите и с крайна неприязън от Щайнмайер (която мигновено става взаимна). Хитрите общинари решават, че ако тези двамата се конкурират, може да има доста полза за града. Назначават Вознесенский на някаква измислена длъжност, която по същество дублира тази на главния архитект. Мигновено двамата с Щайнмайер влизат в конфликт кой какви права има. Общинското ръководство предлага австриецът да се занимава със същинския град, а руснакът да отговаря за строителството в новите квартали около него. Сметката се оказва вярна – и двамата започват да се борят кой ще се покаже по-кадърен от другия.
Щайнмайер се оказва майстор на подредеността и униформеността. В реалния свят през 1930-те е имало опит центърът на София да бъде оформен в стил сецесион, но е направено твърде малко. В София от съня ми този опит е започнат още с идването на Щайнмайер и е доведен почти докрай. Той прокарал около 1905 г. през общинския съвет наредба, съгласно която всички сгради в центъра трябва да бъдат строени в такъв стил. На два пъти видях центъра – наистина е впечатляващо красив. Сградите са не само едностилни, но и чудесно се връзват една с друга. Почти постоянно из града някъде се снима по някой филм за 1930-те, използвайки го като декор. Немалко магазини дори са оформени отвън по подходящ начин, за да не се налага да ги дегизират при снимки на тяхната улица.
Приносът на Вознесенский е по-труден за описване, той използва за всеки квартал различен, унифициран за квартала стил. Колоните, които поддържат неговия Орлов мост, са отлична комбинация от стила на запазените и днес в реалния свят колони на Лъвов мост и колоните на мостовете над Нева в Санкт Петербург. Кварталът на изток от Перловския парк, между Орлов мост и Военното училище, е застроен с къщи, проектирани по и в духа на негови ескизи – трудно е да се опише стилът им, малко като италиански вили, малко като византийски… Кварталът от другата страна на моста, откъм центъра на София, е от къщи, почти всички окичени с много дърворезба, и стилът ѝ съдържа елементи от руска, финландска и шведска дърворезба, и дори от холандски гравюри. Покрай реката на север от железопътните линии се простира бивша промишлена зона – когато я зърнах, само някои от сградите все още бяха индустриални, други бяха преоборудвани за жилищни. Но имаше и новопостроени жилищни на мястото на съборени фабрики – те също спазваха „индустриалния“ стил на квартала, приличаха на заводски сгради.
Двамата са продължили да работят по София до Втората световна война. Тогава управлението на града е съобразено с нуждите на войната и те двамата са пенсионирани. (Към този момент Щайнмайер е на 75 години, Вознесенски е на над 80.)
Наскоро след войната имало решение на Народното събрание София да не расте повече, за да не се задръства управлението на държавата и да не се налага да се мести столицата другаде. (Имало фракция депутати от Велико Търново, които били гласували срещу това предложение, и вестниците тогава били пълни с карикатури по темата. Подозирам, че властта тогава надали е била комунистическа, щом е имало несъгласни и гласували против.) Било ограничено както разширяването на града като територия, така и повишаването на гъстотата на застрояване и на етажността на сградите. Въпреки това обаче хора от цялата страна идвали в търсене на работа и се тъпчели в града, или се заселвали в околните села и градове и пътували до София ежедневно. Мерките поминъкът да се разпредели и около София и извън страната помогнали, макар и не напълно.
Това вероятно е причината тази София да е май доста по-малка от реалната. Не съм стигал до границите ѝ, не съм виждал нейни карти, но дребни неща го подсказват:
- за трамваите по „Руски“ и „Иван Асен II“ бях чул веднъж някой да споменава, че трябва да побърза да хване последния трамвай – живее чак на последната спирка, на края на града („като погледнеш от балкона на изток, се вижда чак Новоселци“), и ако го изпусне, ще има почти час път пеша (от Университета).
- бях запомнил споменаване, че „лудницата е на края на града“. Не разбрах за коя лудница става дума, но контекстът предполагаше да е близо до Пловдивското шосе – тоест, реалната „4 километър“ / „Свети Наум“. Тоест, квартали отвъд нея няма.
- от друго споменаване разбрах, че спирката на „Пръстена“ за квартал „Изгрев“ се казва „Петър Дънов“, и че кварталът и промишлената зона до него са откъм северната ѝ страна, а откъм южната има лозя и после ниви от тях до Симеоново…
Подозирам, че „Пръстена“ (обиколна линия на електрички) е по края на града, и може би е официалната му граница.
Как изглежда тази София
Орлов мост
Първата работа на архитекта Вознесенский е била да развие града на изток, и започва с реализиране на проекта за Орлов мост. Само с две ленти тогава, мостът е с около метър по-високо (на око) над реката от реалния. Стои на три колони, подобни на тези на Лъвов мост, и има към двайсет метра общ просвет – да са сигурни софиянци, че при повторно наводнение реката няма да може да залее моста.
По-късно на два пъти е разширяван. Към времето, в което го видях, основният мост е по три ленти в посока, само за автомобили. От двете му страни има по-малки пешеходни мостчета; между него и пешеходното мостче от северната страна има мостче с трамвайна линия. По дължината си основният мост е ограден с шумоизолация, изрисувана и от към моста, и отвън с гледки на парк.
Перловският парк
В реална София – ако не сте виждали – Перловската река тече от Орлов мост до жп линиите в корито по средата на булевард, с по 2 ленти от всяка страна. И в съня ми реката е по средата на булевард с по две ленти от всяка страна, но заради опасенията на софиянци от наводнения и заливане коритото на реката е около 120 метра широко. (Теренът около него, особено от югоизток, е задигнат, като 20-тина метра широка дига,по която върви булевардът.) А за да не се губи напразно площта на коритото, тя е парк – Перловският парк. Повечето пъти, когато попадах насън в тази София, се оказвах някъде в него или край него – затова и го познавам най-добре и го описвам.
По разказа на сладкодумния дядо от парка, отначало реката просто е течала в плитко корито през парка, който е бил терасиран откъм страните надолу към нея, за да може низината му при нужда да поеме и голямо наводнение. Било е забранено в него да се садят дървета и поставят пейки, да не задържат боклуци, които да задръстят коритото.
Когато го видях, реката е разделена на участъци от по няколкостотин метра, които са завирени с ниски стени и превърнати в плитки – май не повече от метър дълбочина – езерца. При стените се образуват мънички водопадчета. Всяко си има име и е оформено по различен начин. В някои езерца се карат лодки. Водата им е чиста, опазили са я от канализацията. Дъното им е настлано с плоски камъни, блатясали или жабунясали места няма. Не знам кой и кога ги е оформял.
В парка има посадени доста дървета (разположени така, че носени от наводнение неща трудно да засядат в тях). Храсти обаче няма, забранени били. Има и доста каменни пейки.
Виждал съм парка само в участъка от Орлов мост до жп линиите. Знам обаче, че продължава и над Орлов мост, не зная докъде. Как изглежда реката от жп линиите нататък също не зная, освен че там е бивша индустриална зона. Към момента, в който съм я мярвал отдалеч – смесена за индустрия и жилища.
На три места места над парка (в познатата ми негова част) по мостове, високи колкото да мине човек под тях, пресичат улици. Едната е Пловдивското шосе (в реалния свят Цариградско), по Орлов мост. Другата – „Катедрална“ – в реалността е „Оборище“. Третата – „Регентска“ („Янко Сакъзов“ / „Мадрид“). На няколко места над коритото на реката има нисички пешеходни мостчета. По стените на повечето водопадчета също може да се пресече.
Първото след Орлов мост водопадче е известно като „Лъвовете“ и е често място за срещи – „ще се видим на Лъвовете“. Стеничката, която прегражда реката, е от бял мрамор. На нея има осем лъвски глави: при нормален дебит реката тече през устите им и човек може да прекоси реката по стеничката и по тях, без да се намокри. (При наводнение просто прелива над тях.) Пейките по алеята, която тръгва от краищата на стеничката настрани, също са от бял мрамор.
Второто водопадче всъщност не е истински водопад – гранитната стеничка е полегата и водата се стича по нея. Викат му Подлизника. Първоначално е носело някакво високопарно име, но вече само историците знаят какво е било.
Третото е известно като „Щитовете“ – стеничката му е оформена като редица каменни щитове. На източната страна на парка при него започва хълмът, на който е Софийското военно училище, и там е официалният вход за училището. (В реалния свят там е Военна академия.) Предполагам, че оттам е и оформлението на водопадчето.
Четвъртото също е имало някакво официално име, но всички му викат „Светеното“. Вероятно на шега – по думите на сладкодумния дядо, там някъде е бил последният мръсен канал, който още се е оттичал в реката. А може би и защото точно под него минава над парка и реката улица „Катедрална“. Стеничката му е гранитна, без украшения, в двата ѝ края има издълбан в камъка по кръст.
Петото е известно като „Регентското“, и е точно след улица „Регентска“. При стеничката от двете страни на реката има две много масивни и луксозно изглеждащи каменни пейки, прекоросани „Троновете“. Около тях винаги се въртят ята гълъби и почти винаги се намира кой да им хвърля хляб около пейките. Говори се, че общински служители всяка сутрин по зазоряване мият мястото от курешките. Рекичката претича през стеничката през три плитки улея, оформени като чучури.
Шестото е точно преди железопътните линии и му викат „Мелницата“. Сладкодумният дядо ми каза, че е понеже някога там имало воденица, но подозирам, че не е истина – водата няма достатъчно пад. В камъка на стеничката има изрязани две риби с железничарски фуражки. Пак по информация на дядото, рибите ги издялкал вече след построяването на стеничката някакъв зевзек, който се представил за нает от общината скулптор. Хванали го и в общинския съвет имало голям спор дали да го наградят или да го глобят. Накрая взели соломоново решение: наградили го и го глобили с една и съща сума.
Булевард „Руски“
И там също е „Руски“ – пише го на сецесионово-бароково оформени табели на всеки ъгъл. По него върви трамваят, който идва при Орлов мост откъм „Иван-Асен II“и покрай Университета, стига до тамошния булевард „Мария Луиза“ (не знам как се казва той там) и завива по него. На изток от Орлов мост се казва Пловдивско шосе – май сънуваната София е по-патриотична от реалната.
Изключения от сецесионовото оформление са Народното събрание, сградата на БАН и двете посолства до нея – те изглеждат както си ги знаем. (С изключение на оградите на посолствата, които са в сецесионов стил.) С такъв стил елементи е оформен дори Военният клуб, чиято основна сграда се простира чак до пряката, отделяща го от посолствата. Да си призная обаче, сецесионовите мечове, щитове и копия ми изглеждаха леко странно.
В този стил е оформен и полукръгът сгради срещу Народното събрание, само май е по-широк от реалния. Трамваите минават между Народното събрание и паметника на Николай Втори. Той си е какъвто го знаем, с една разлика – единият крак на коня е вдигнат. Странно – не бих очаквал руският цар да е ранен във война. Но… сън.
Сградите от тази страна продължават в същия стил по „Руски“ към центъра. Градинката срещу Военния клуб си я има, но я няма характерната дупка. (И улица „Аксаков“ – не знам дали и там се казва така – си минава между нея и сградите, които сега прилягат към нея.) Отвъд нея сградите са доста подобни на реалните, може би дори същите, само поукрасени. Срещу тях обаче градинката отстрани на Руската черква я няма – на нейно място на ъгъла на „Руски“ и „Раковски“ (която си се казва така) има сграда, доста подобна на тази по диагонал срещу черквата, със също такова кубе. Самата черква си е същата, но е прикрита между тази сграда и сградата от другата ѝ страна (почти близнак на ъгловата, твърде различна на вид от днешния Етнографски музей), и от нея се вижда почти само характерният ѝ вход.
Дворецът някъде през 1920-те е бил съборен, за да бъде изграден нов. Новият е красив – четири високи етажа, филигранни решетки и балкони, кубета, четири кули по краищата. Запазил е някои красиви неща от архитектурата на стария. Дочух от събеседник, че бил изграден с държавни средства, след като царят бил се съгласил да го използва, но да не бъде негова собственост.
(И досега не знам дали тази България е монархия или република към момента, в който я сънувам. Въпросът никога не е повдиган в сънищата ми, нито съм забелязал нещо, което да ми дава отговор. Също така до момента нямам представа какви са границите на тази България или какво става извън нея.
Нито помня да съм видял някакъв признак на идеологии и прочее. Пред входа на Военното училище имаше две български знамена, но не съм запомнил дали на тях има герб и какъв може да е. Още един-два пъти съм виждал български знамена по балкони и прочее. Не съм видял каквото и да е друго знаме: минавал съм покрай посолствата по „Руски“, но не съм запомнил. Нито съм видял разпространени символи на фашизъм, комунизъм, монархизъм, републиканство или каквато и да е друга идеология, която мога да идентифицирам.)
Откъм страната на двореца под него ги няма площад „Жельо Желев“ и Партийният дом. Вместо тях продължават сгради, подобни на тези срещу Руската черква. Измежду тях излиза улица „Малко Търново“. Малко по-нататък от нея в „Руски“ се влива „Дондуков“ (който там май не се казва „Дондуков“, но не запомних как, и е по-тесен от реалния), почти перпендикулярно, като за целта в последния момент прави завой. След него продължава същата архитектура, чак до „Мария Луиза“.
Градската градина си е срещу двореца и си е същата, само дето в нея не личи да е имало някога мавзолей. За мое учудване, площадът между тях си е с характерните жълти павета. Народният театър си е където и какъвто го знаем и пак се казва „Иван Вазов“. Художествената галерия в дъното му пак си е Художествена галерия, но изглежда по-нова и е доста по-голяма – по цялата ширина на градината (гранд хотел „София“ го няма) и е на пет или шест етажа.
След Градската градина сградите покрай „Руски“ отново са подобни на тези преди нея. БНБ, Президентството и „Шератон“ ги няма, вместо тях е редица сгради покрай „Руски“, чак до „Мария Луиза“.
Пропускам дребните пресечки – по спомен горе-долу съответстват на реалните. Всички си приличат – уличка колкото да се разминат две коли и широк между метър и половина и два метра тротоар.
Градският транспорт
Тази София май няма метро, но има вместо това вътреградски електрички, един вид надземно метро. Вървят по влакови релси и на места ползват ЖП линиите. Изглеждат доста по-леки от реалните електрички – стандартната ширина на влак, но с по-нисък под, наравно с перон на гара (по спирките им също има издигнати перони), по-малки колела, нещо средно между влак и влакче за метро.) Токовземателите им обаче са много високи – по линиите им спокойно минава влак. Спирките им са по-нарядко от тези на трамваите, горе-долу колкото наблизо са спирките на метро.
На 10 минути вървят в двете посоки по „Пръстена“ – двойна линия, която пресича ЖП линиите някъде при Слатина, минава „по края на града“ през Слатина, под Изгрев, под Лозенец, край Южния парк, по реалния бул. „Гешов“, под Княжевското шосе („Цар Борис III“), където е реалната Красна поляна, през горе-долу Захарна фабрика, заобикаля квартали на север от Централна гара и стига пак до Слатина. Мярнах ЖП линия, която се отделя преди гара Подуене и върви по реалното „Ситняково“ нагоре, не зная докъде – и на нея имаше спирка за електричка. (Когато я видях, по нея обаче минаваше влак – дизелов локомотив и десетина товарни вагона.) От споменавания съм подразбрал, че електрички пресичат града и някъде в Ючбунар, а и другаде.
Електрички пътуват и до съседни населени места. Мярнах на гара Подуене тази, която пътува до Новоселци – беше претъпкана, въпреки че беше към двойно по-дълга от вътреградските. (Те май са по осем вагона, поне повечето; тази беше поне петнайсетина.)
Доста от градския транспорт са трамваи. Теснолинейни, оформени сецесионово, често претъпкани. Клатят се при движение така, че аха-аха да изхвърчат от релсите. Забелязах, че всеки трамвай има униформен кондуктор. Тролеи или жици за тях не видях. Автобуси мярнах веднъж-два пъти – очевидно ги има, но са малко.
Центърът май е забранен или ограничен за автомобили – единият път, когато ходих натам, почти не видях автомобил. Извън него проблемът с паркирането изглежда тъжен като в днешната реална София. Не забелязах да има платени зони или подобни неща. На няколко места имаше железни конструкции, които бяха многоетажни паркинги – паркираш колата в подемник, той я вдига на съответния етаж и оставя там на някое място. Всички бяха претъпкани.
Любопитни подробности
Магазинчетата са предимно малки, големите са рядкост. Имената им обаче оставят шантаво впечатление: предимно в стила отпреди 1944 г. са, и на моменти когнитивният дисонанс е пълен. Примерно „Хлебопродавница Куюмджиев“ – иди дойди. Но „Телевизори Бошнаков и синове“… хм. Някои направо бяха комични, примерно „Електриджийски услуги Светлина“, или пък „Шопски пазар „Кой разбира, тук се спира““… На ъгъла на „Регентска“ и Перловския парк, долните три етажа от сградата са заети от магазин с табела „Домашни машини Сименс“. От това, което мярнах през витрината, става дума за домашна техника – хладилници, перални, климатици и подобни – и изглежда като да е представителството на фирмата. Всъщност, самият език е едва доловимо… не точно старостилен, има и много модерни (като за 1970-те) думи, но като че е ли наследил повече от българския език от първата половина на века. Официалният правопис май е съвременният, но доста табели на магазини са изписани с носовки, двойно е-та и подобни букви.
На доста от табелите пише гордо и кога е основан магазинът. На „Регентска“, близо до гарата, има „Баничарница Подуене“, която била основана през 1842 г. Нямам представа истина ли е.
Застане ли човек на на моста на улица „Катедрална“ над Перловския парк, може да види в посока центъра познатите златни кубета. Не знам обаче как се казва там въпросната катедрала, кога е построена и т.н.
На няколко пресечки от реката, между Катедрална и Регентска, е мястото, където в реалния свят беше дворът на дядо ми. В един сън отидох дотам да го видя – на мястото имаше кооперация, също така безлична като другите наоколо. Не се поинтересувах кой живее в нея.
На няколко пъти срещах по улиците военни – най-вече около Военното училище. Всичките бяха с чисти и отлично изгладени униформи, идеално лъснати ботуши, напета стойка и поведение все едно са излезли от патриотичен филм. Странно – нямам особено уважение към армията, от кой зор ще сънувам такива образцови офицери?
Населението на Софийското поле в съня ми май не е по-малко от реалното – просто изглежда е по-разпределено. В един разговор бях дочул, че гара Новоселци е в рамките на град Новоселци (в реалния свят май Елин Пелин), и че там има огромен военен завод с близо 20 хиляди души персонал – „към една трета от града работи в него“. (Заводът има и цивилни производства – например споменатите по-горе електрички май се сглобяват в него. Човекът, когото подслушах да споменава за завода, каза на събеседника си, че работи на тяхното сглобяване. Доколкото разбрах, заводът си има и вътрешна гара.) Тоест, населението на Новоселци вероятно е около 100 000 души. По други косвени неща бих предположил, че и доста други градове из Софийското поле са значително по-населени от реалните.
Електричките между Централна гара и Новоселци са на 15 минути. Със същата честота има електрички от Централна гара и до Бухово, Курило, Банкя, Костинброд и Божурище. В един от сънищата си бях намерил разписание на електричките от София до околните населени места, забравено на една пейка в Перловския парк. Помня, че електричката до Божурище имаше три спирки в Божурище и една, кръстена „Летището“, след него – може би летището на сънуваната София да е там. Тази към Бухово се отделя на гара Подуене от линията за Пловдив (по която върви електричката за Новоселци), и имаше (по памет) след това спирки „Слатинска река“, „Полкът“, „Враждебна“, „Япаджа“, „Брезата“, „Челопечене“ и две спирки в Бухово.
… Ако пак сънувам тази София, може би ще допълня този запис с каквото още съм запомнил.
Minisforum UM690 Review An AMD Ryzen 9 6900HX Mini PC
Post Syndicated from Patrick Kennedy original https://www.servethehome.com/minisforum-um690-review-an-amd-ryzen-9-6900hx-mini-pc/
In our Minisforum UM690 review, we see how this AMD Ryzen 9 6900HX mini PC performs and how it compares to its direct Beelink GTR6 competitor
The post Minisforum UM690 Review An AMD Ryzen 9 6900HX Mini PC appeared first on ServeTheHome.
Some following up, and why I won’t push you towards rooftop solar
Post Syndicated from Technology Connextras original https://www.youtube.com/watch?v=C4cNnVK412U
Comic for 2023.03.05 – Burger
Post Syndicated from Explosm.net original https://explosm.net/comics/burger
New Cyanide and Happiness Comic
Big Bad
Post Syndicated from Oglaf! -- Comics. Often dirty. original https://www.oglaf.com/bigbad/


Lenovo ThinkEdge SE10 and SE10-I Launched for Low Power Fanless Edge
Post Syndicated from Cliff Robinson original https://www.servethehome.com/lenovo-thinkedge-se10-and-se10-i-launched-for-low-power-fanless-edge-intel-atom/
The new Lenovo ThinkEdge SE10 SE10 and SE10-I, powered by 10nm Intel Atom CPUs, are designed to be passively cooled edge appliances
The post Lenovo ThinkEdge SE10 and SE10-I Launched for Low Power Fanless Edge appeared first on ServeTheHome.
Panasonic’s rapid response to Sony’s Walkman
Post Syndicated from Techmoan original https://www.youtube.com/watch?v=Uf-kDNFMCD0
Седмицата (27 февруари – 4 март)
Post Syndicated from Боряна Телбис original https://www.toest.bg/sedmitsata-27-fevruari-4-mart/

Ето ни в седмицата, в която с изненада установихме, че небето над милата ни татковина не е непременно от коприна. Каза ни го Европейската прокуратура в контекста на мащабно разследване на сериозни измами с парникови квоти в тецове. Загубите са за милиони евро – и за ЕС, и за България. И в милиони фини прахови частици на сметката на нашите бели дробове.
Един от тецовете, за които се смята, че не са декларирали коректно емисиите на парниковите си газове, е „Брикел“, свързван от кого ли не с Христо Ковачки. В „Тоест“ вече ви разказахме за ТЕЦ „Брикел“, който трябваше да затвори още през 2010 г. Припомнете си двете части на материала, за да разберете как е възможно да се действа с такъв размах и наглост, като се подменя една реалност, в която всички виждаме, че тецът пуши, дими и замърсява, с друга, в която по документи той бълва от комините си едва ли не свежи пролетни цветя.
Докато ги чакаме да цъфнат не само от комините на Ковачки, по стара традиция някои се закичихме с мартеници, а други – със заповеди за уволнение заради „уронване престижа на директора“. Няма значение кой е директорът – важното е, че престижът му е уронен, а това, уважаеми читатели на „Тоест“, е абсолютно не-до-пус-ти-мо.
Разбира се, че става дума за особеното представление „КОЙ работи в Народния театър“, разиграващо се на сцената на общественото (не)внимание от края на октомври м.г. до днес. Е, вече нито Велислава Кръстева, нито Александър Морфов работят в Народния театър. На Кръстева ѝ е за първи път, на Морфов – далеч не. Той е свикнал да бъде „отлъчван“ и уволняван от първата ни сцена. Разказахме ви за това през 2018 г. в краткия филм на Владислав Севов. Вижте го тук, за да затвърдите знанието си, че няма нищо ново под слънцето. Или поне под това „слънце“, което нас ни пече.
Ново би било, ако започне да се действа активно в посока създаване на Закон за театъра (или за сценичните изкуства като цяло), в който да се уредят всички въпроси, засягащи труда на хората, работещи във, над, около, зад и за сцената (и трупата, и сценичните работници, и административния състав).
В този кратък бюлетин няма да оправим въпросите на културата, затова бодро минаваме към политиката, където нещата изглеждат все така комплицирано, да не кажа закучено. В тазседмичния си текст Емилия Милчева задава въпроса на въпросите: какво бъдеще ни предлагат тези, от чиито партийни листи ще избираме на 2 април? Отговорът не е съвсем ясен, а и изглежда, няма много желаещи да го дадат. Поне Емилия е ясна и безкомпромисна в анализа си, както обикновено.
Не е много ясно и какво иска да ни каже Върховният касационен съд с решението си да отмени възможността за юридическа смяна на пола. Това практически предопределя изхода от десетки дела, чакащи решение. Не че не можем да ги водим тези дела, просто никога няма да ги спечелим. „Оправяйте се“, казват от ВКС почти в транс. Какво още – четете в изключително подробния и аргументиран текст по темата на Светла Енчева.
За щастие, в полето на науката всичко е ясно. Или е ясно поне за онези, които разбират от нея. На наша страна си имаме Михаил Ангелов, който ни я превежда на човешки език и ни избира някои особено любопитни научни факти. Тази седмица той ни разказва за хидрогеловете, от които „поникват“ синтетични кожи, нови мозъчни клетки и даже органоиден интелект, който сяда и играе на компютърни игри. Това, последното, е изкуствен интелект, само че естествен – със съвсем реални живи клетки. Объркахте ли се? Вижте текста на Михаил, за да ви се изясни.
Ясно като бял ден в град с тец на Ковачки е положението на центровете в България, предлагащи услуги за зависими хора. Реално тези места са толкова малко, че е цяло чудо, че съществуват. За едно такова „чудо“ ни разказва Юлия Георгиева – председател на Управителния съвет на Фондация „Център за хуманни политики“. Фондацията е двигателят зад Розовата къща – единствения засега у нас нископрагов център за хора със зависимости. Как мечтата да има такова място се превръща в реалност, какво коства всичко това и какво правим после – Юлия разказва от първо лице в „Позитивно за Розовата къща“.
В опит да завърша позитивно, колкото и да ми е трудно в тази мъглива във всяко отношение седмица, ще ви препоръчам да минете едно второ четене със Севда Семер на книгата „Един ден в музея“ (изд. „Точица“ 2021). Това е гид за най-известните музеи в София под формата на комикс с текст от Зорница Христова и илюстрации от Сияна Захариева. Книгата е като карта със съкровища, която превръща музейното пространство в площадка за игра, като разчита на най-великото детско оръжие, пробиващо всеки мрак – любопитството.
Намерете си го това любопитство, в случай че сте го изгубили през годините, и си го ползвайте при нужда, защото може и да е вярно, че е убило котката, но също толкова вярно е, че без него сме едни органоидни интелекти, бързо приближаващи срока си на годност. И спирам да пиша, защото изречения като горното могат да ви откажат да четете. А не бива. „Тоест“ е за четене – приятно да ви е.
Worth It? WiFiMan Wizard Setup and Review
Post Syndicated from Crosstalk Solutions original https://www.youtube.com/watch?v=4yYCm3MiOP0
Comic for 2023.03.04 – Facebook
Post Syndicated from Explosm.net original https://explosm.net/comics/facebook
New Cyanide and Happiness Comic
Extended Maintenance Window for US West Data Center
Post Syndicated from Backblaze original https://www.backblaze.com/blog/extended-maintenance-window-for-us-west-data-center-2/
On Wednesday, March 8, 2023, at 8:00 a.m. PT (4:00 p.m. UTC), we’ll be performing planned maintenance on a data center in our U.S. West data region. We expect the work to take up to eight hours. During the window, we do not anticipate any service impacts outside of what customers typically experience during our standard scheduled maintenance. The maintenance is only being performed in one data center in the U.S. West data region. Customers with data stored in this region should see minimal to no impact beyond what is listed below.
Most services, including Computer Backup uploads and most B2 Cloud Storage operations (i.e., uploads, downloads, listing, key creation) will function normally. Within the maintenance window, some customers may experience interruptions of up to eight hours in the following areas:
Web Interface:
- Website sign-in
Computer Backup:
- Data restore and recovery (requires website sign-in)
- Backups may sleep temporarily when starting a new session
- Sign-in via installers, downloader apps, and mobile apps
B2 Cloud Storage:
- Bucket creation, deletion, and updating via API
- B2 Snapshot creation (requires website sign-in)
If timing or impacts change materially—which we do not expect to occur—we will endeavor to offer updates on this blog and on our social media channels. If you have any questions, you can contact our Support Team through the Help page.
The post Extended Maintenance Window for US West Data Center appeared first on Backblaze Blog | Cloud Storage & Cloud Backup.
Friday Squid Blogging: We’re Almost at Flying Squid Drones
Post Syndicated from Bruce Schneier original https://www.schneier.com/blog/archives/2023/03/friday-squid-blogging-were-almost-at-flying-squid-drones.html
Researchers are prototyping multi-segment shapeshifter drones, which are “the precursors to flying squid-bots.”
As usual, you can also use this squid post to talk about the security stories in the news that I haven’t covered.
Read my blog posting guidelines here.
Intel Announces it is 3 Years Behind AMD and NVIDIA in XPU HPC
Post Syndicated from Patrick Kennedy original https://www.servethehome.com/intel-announces-it-is-ending-traditional-hpc-platforms/
Intel announced the end of the traditional CPU and GPU HPC architecture as we know it with some big roadmap updates
The post Intel Announces it is 3 Years Behind AMD and NVIDIA in XPU HPC appeared first on ServeTheHome.
How to set up least privilege access to your encrypted Amazon SQS queue
Post Syndicated from Ahmed Bakry original https://aws.amazon.com/blogs/security/how-to-set-up-least-privilege-access-to-your-encrypted-amazon-sqs-queue/
Amazon Simple Queue Service (Amazon SQS) is a fully-managed message queueing service that enables you to decouple and scale microservices, distributed systems, and serverless applications. Amazon SQS provides authentication mechanisms so that you can control who has access to the queue. It also provides encryption in transit with HTTP over SSL or TLS, and it supports server-side encryption using AWS Key Management Service (AWS KMS) to help protect the data passing through Amazon SQS. These controls allow you to use Amazon SQS to exchange sensitive data between applications. With the integration of Amazon SQS and AWS KMS, you can centrally-manage the keys that protect Amazon SQS, as well as the keys that protect your other AWS resources.
AWS services, such as Amazon Simple Storage Service (Amazon S3) and Amazon Simple Notification Service (Amazon SNS), can act as event sources that send events to Amazon SQS. To enable an event source to access an encrypted SQS queue, you will need to configure the queue with a customer managed key in AWS KMS, and then use the key policy to allow the event source to use the required AWS KMS API methods. The event source also requires permissions to authenticate access to the queue to send events. You can achieve this by using an SQS policy, which is a resource-based policy that you can use to control access to the SQS queue and its data.
In this blog post, we will show you how to control access to your encrypted SQS queue through the key policy and the SQS policy. The policies introduced in this post will guide you towards achieving least privilege. We will also describe how the resource-based policies defined in this post address the confused deputy problem by using the aws:SourceArn, aws:SourceAccount, and aws:PrincipalOrgID global AWS Identity and Access Management (IAM) condition context keys.
Solution overview
In this post, we will walk you through a common use case to illustrate how you can build the key policy and the SQS queue policy. This use case is shown in Figure 1.
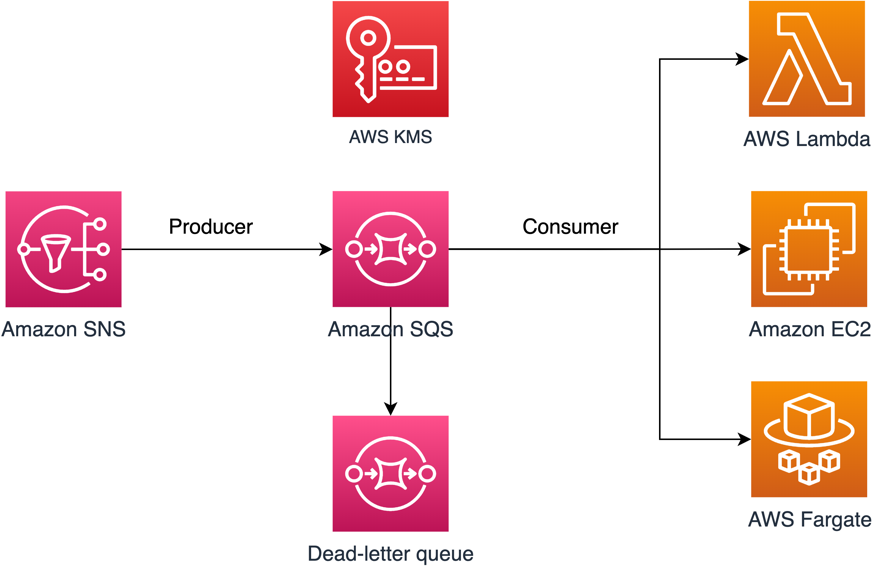
Figure 1: Architecture to publish Amazon SNS messages to Amazon SQS
As shown in Figure 1, the solution has the following steps:
- The message producer is an Amazon SNS topic. The topic is configured to send messages to an encrypted Amazon SQS queue. The queue is encrypted by using an AWS KMS customer-managed key.
- The message consumer is a compute service such as an AWS Lambda function, an Amazon Elastic Compute Cloud (Amazon EC2) instance, or an AWS Fargate container. The message consumer is configured to process messages from the queue.
- The SQS queue is configured to send failed messages to a dead-letter queue (DLQ). This can help you debug your application or messaging system because DLQs let you isolate unconsumed messages to determine why their processing didn’t succeed.
Note: If the message consumer is located in an Amazon Virtual Private Cloud (Amazon VPC) and you need to restrict message reception to that specific VPC, then you should attach the DenyReceivingIfNotThroughVPCE policy statement to your SQS queue policy.
The SQS policy defined in this post doesn’t support redriving messages directly to the same or a different SQS queue.
Prerequisites
This post contains only the required IAM permissions in the form of policy statements. To construct the policy, you need to add the statements to your SQS policy or your AWS KMS key policy. This post doesn’t walk you through how to create the SQS queue or the AWS KMS key. Therefore, to use the policies included in this post, make sure that you’ve completed the following prerequisites:
- Set up an SQS queue. For instructions, see Create a queue (console) in the Amazon SQS documentation.
- Create an AWS KMS key. For instructions, see Creating keys in the AWS KMS documentation.
Least-privilege key policy for Amazon SQS
In this section, we describe the required least-privilege permissions in AWS KMS for the customer-managed key that you use to encrypt your SQS queue. With these permissions, you can limit access to only the intended entities while implementing least privilege. The key policy must consist of the following policy statements, which we describe in detail below:
- Grant administrator permissions to the KMS key
- Grant read-only access to the key metadata
- Grant AWS KMS permissions to Amazon SNS to publish messages to the queue
- Allow consumers to decrypt messages from the queue
Grant administrator permissions to the KMS key
To create an AWS KMS key, you need to provide AWS KMS administrator permissions to the IAM role that you use to deploy the KMS key. These administrator permissions are defined in the AllowKeyAdminPermissions policy statement that follows. When you add this statement to your key policy, make sure to replace <admin-role ARN> with the Amazon Resource Name (ARN) of the IAM role used to deploy the KMS key, manage the KMS key, or both. This can be the IAM role of your deployment pipeline or the administrator role for your organization in AWS Organizations.
Note: In a key policy, the value of the Resource element needs to be “*”, which means “this KMS key”. The asterisk (“*”) identifies the KMS key to which the key policy is attached.
Grant read-only access to the key metadata
To grant other IAM roles read-only access to your key metadata, add the following AllowReadAccessToKeyMetaData statement to your key policy. This statement allows you, for example, to list the KMS keys in your account for auditing purposes. The statement grants the AWS account root user read-only access to the key metadata. Therefore, an IAM principal in the account can have access to the key metadata when their identity-based policies have the following permissions listed in the statement: kms:Describe*, kms:Get*, and kms:List*. Make sure to replace <account-ID> with your own information.
Grant AWS KMS permissions to Amazon SNS to publish messages to the queue
To allow your SNS topic to publish messages to your encrypted SQS queue, add the following AllowSNSToSendToSQS policy statement to your key policy. This statement grants Amazon SNS permissions to use the KMS key to publish to your SQS queue. Make sure to replace <account-id> with your own information.
Note: The Condition element limits access to the SNS service in the same AWS account where the SNS topic exists.
Allow consumers to decrypt messages from the queue
The following AllowConsumersToReceiveFromTheQueue statement grants the SQS message consumer the required permissions to decrypt messages received from the encrypted SQS queue. When you attach the policy statement, replace <consumer’s runtime role ARN> with the ARN for the IAM runtime role of the message consumer.
Least-privilege Amazon SQS policy
In this section, we will walk you through least-privilege SQS queue policies to help you send Amazon SNS messages to Amazon SQS. The defined policy is designed to prevent unintended access by using a mix of both allow and deny statements. The allow statements grant access to the intended entity or entities. The deny statements prevent other unintended entities from accessing the SQS queue, while excluding the intended entity within the policy condition. The SQS policy includes the following statements, which we describe in detail below:
- Restrict Amazon SQS management permissions
- Restrict SQS queue actions from the specified organization
- Grant SQS permissions to consumers
- Enforce encryption in transit
- Restrict message transmission to a specific SNS topic
- (Optional) Restrict message reception to a specific VPC endpoint
Restrict Amazon SQS management permissions
The following RestrictAdminQueueActions policy statement restricts the Amazon SQS management permissions to only the IAM role or roles that you use to deploy the queue, manage the queue, or both.
Make sure to replace the <placeholder values> with your own information. Specify the ARN of the IAM role used to deploy the SQS queue, as well as the ARNs of each administrator role that should have SQS management permissions. For the Resource element, you can specify either “*” or the ARN of the SQS queue.
Restrict SQS queue actions from the specified organization
To help protect your Amazon SQS resources from external access (that is, access by an entity outside your AWS Organizations organization), use the following statement. The statement limits SQS queue access to the organization that you specify in the Condition element. Make sure to replace <org-id> with your organization ID. For the Resource element, you can specify either “*” or the ARN of the SQS queue.
Grant SQS permissions to consumers
To receive messages from the SQS queue, you need to provide the message consumer with the necessary permissions. The following policy statement grants the consumer, which you specify, the required permissions to consume messages from the SQS queue. When adding the statement to your SQS policy, make sure to replace <consumer’s IAM runtime role ARN> with the ARN of the IAM runtime role used by the consumer. For the Resource element, you can specify either “*” or the ARN of the SQS queue.
To prevent other entities from receiving messages from the SQS queue, add the following DenyOtherConsumersFromReceiving statement to the SQS queue policy. This statement restricts message consumption to the consumer that you specify—allowing no other consumer to have access, even when their identity permissions would grant them access. Make sure to replace <consumer’s runtime role ARN> with your own information. For the Resource element, you can specify either “*” or the ARN of the SQS queue.
Enforce encryption in transit
The following DenyUnsecureTransport policy statement enforces the consumers and producers to use secure channels (TLS connections) to send and receive messages to and from the SQS queue. For the Resource element, you can specify either “*” or the ARN of the SQS queue.
Restrict message transmission to a specific SNS topic
The following AllowSNSToSendToTheQueue policy statement allows the specified SNS topic to send messages to the SQS queue. Make sure to replace <SNS topic ARN> with the SNS topic ARN. For the Resource element, you can specify either “*” or the ARN of the SQS queue.
The following DenyAllProducersExceptSNSFromSending policy statement prevents other producers from sending messages to the queue. Replace <SNS topic ARN> with your own information. For the Resource element, you can specify either “*” or the ARN of the SQS queue.
(Optional) Restrict message reception to a specific VPC endpoint
To restrict the receipt of messages to only a specific VPC endpoint, add the following DenyReceivingIfNotThroughVPCE policy statement to your SQS queue policy. This statement prevents a message consumer from receiving messages from the queue unless the messages are from the desired VPC endpoint. Replace <vpce_id> with the ID of the VPC endpoint that you created for your SQS queue. For the Resource element, you can specify either “*” or the ARN of the SQS queue.
SQS policy statements for the dead-letter queue
In this section, we will walk you through how to manage access to your SQS queue when you are using it as a dead-letter queue (DLQ) for another SQS queue.
Add policy statements to your DLQ access policy
Add the following policy statements, identified by their statement ID, to your DLQ access policy. These are the same policy statements introduced earlier in this post.
- RestrictAdminQueueActions
- DenyQueueActionsOutsideOrg
- AllowConsumersToReceiveFromTheQueue
- DenyOtherConsumersFromReceiving
- DenyUnsecureTransport
In addition to adding the preceding policy statements to your DLQ access policy, you should add a statement to restrict message transmission to SQS queues, which we describe in the next section.
Restrict message transmission to SQS queues
To restrict access to only SQS queues from the same account, add the following DenyAnyProducersExceptSQS policy statement to the DLQ access policy. This statement doesn’t limit message transmission to a specific queue because you need to deploy the DLQ before you create the main queue, so you won’t know the SQS queue ARN when you create the DLQ. If you need to limit access to only one SQS queue, modify the aws:SourceArn in the Condition element with the ARN of your SQS source queue when you know it.
Important: The SQS queue policies defined in this post don’t restrict the sqs:PurgeQueue action to a certain IAM role or roles. The sqs:PurgeQueue action enables you to delete all messages in the SQS queue. You can also use this action to make changes to the message format without replacing the SQS queue. When debugging an application, you can clear the SQS queue to remove potentially erroneous messages. When testing the application, you can drive a high message volume through the SQS queue and then purge the queue to start fresh before entering production. The reason for not restricting this action to a certain role is that this role might not be known when deploying the SQS queue. You will need to add this permission to the role’s identity-based policy to be able to purge the queue.
Prevent the cross-service confused deputy problem
The confused deputy problem is a security issue where an entity that doesn’t have permission to perform an action can coerce a more privileged entity to perform the action. To help prevent this problem, AWS provides tools that help you protect your account if you provide third parties (known as cross-account) or other AWS services (known as cross-service) access to resources in your account. The policy statements in this post can help you prevent the cross-service confused deputy problem.
Cross-service impersonation can occur when one service (the calling service) calls another service (the called service). The calling service can be manipulated to use its permissions to act on another customer’s resources in a way it shouldn’t otherwise have permission to access. To help protect against this issue, the resource-based policies defined in this post use the aws:SourceArn, aws:SourceAccount, and aws:PrincipalOrgID global IAM condition context keys. These limit the permissions that a service has to a specific resource, a specific account, or a specific organization in AWS Organizations.
For example, the following AllowS3ToSendToTheQueue policy statement allows Amazon S3 to deliver messages to your Amazon SQS queue; the aws:SourceArn condition in this policy grants access to a specific S3 bucket only.
If a bad actor creates an S3 bucket to try to deliver messages to your Amazon SQS queue, the source ARN will not match that of the S3 bucket specified in this policy, so the policy will deny access. Without the aws:SourceArn condition, the unauthorized S3 bucket would be granted access unintentionally because any S3 bucket would be granted to deliver messages to our queue through the S3 service principal. Adding the aws:SourceArn condition prevents cross-service impersonation.
Use IAM Access Analyzer to review cross-account access
You can use IAM Access Analyzer to review your SQS queue policies and AWS KMS key policies and alert you when an SQS queue or a KMS key grants access to an external entity. IAM Access Analyzer helps identify resources in your organization and accounts that are shared with an entity outside the zone of trust. This zone of trust can be either an AWS account or the organization within AWS Organizations that you specify when you enable IAM Access Analyzer.
IAM Access Analyzer also helps identify resources shared with external principals by using logic-based reasoning to analyze the resource-based policies in your AWS environment. For each instance of a resource shared outside of your zone of trust, IAM Access Analyzer generates a finding. Figure 2 shows an IAM Access Analyzer finding, in which a sqs:SendMessage API call was made to our SQS queue from an account that is outside of our zone of trust.

Figure 2: IAM Access Analyzer example finding for an Amazon SQS queue
Findings include information about the access and the external principal granted to it. To determine whether the access is intended and safe, or unintended and a security risk, review the findings. For unintended access, review the affected policy and modify it by using the policy statements introduced in this blog post to further restrict access. For more information on how IAM Access Analyzer identifies unintended access to your AWS resources, see the blog post Identify Unintended Resource Access with IAM Access Analyzer.
Conclusion
In this post, you learned how to manage access to your encrypted Amazon SQS queue to help you achieve least privilege. We presented an SQS queue policy and an AWS KMS key policy so that you can use Amazon SQS to receive messages from an SNS topic. We addressed the confused deputy problem, specifying the exact source allowed to emit events. You also learned how to use IAM Access Analyzer to review the external access provided by your existing SQS queue policies and key policies.
You can follow the instructions in this post to resolve findings based on your SQS use case. You can also use the provided policies for newly created SQS queues and their KMS keys, or to modify existing queues (for example, to address IAM Access Analyzer findings). For more use cases, see the AWS SQS documentation.
If you have feedback about this post, submit comments in the Comments section below. If you have questions about this post, start a new thread on the Amazon Simple Queue Service re:Post or contact AWS Support.
Want more AWS Security news? Follow us on Twitter.
Научни новини: синтетична кожа, регенерация на мозъчна тъкан и органоиден интелект
Post Syndicated from Михаил Ангелов original https://www.toest.bg/nauchni-novini-sintetichna-kozha-regeneratsiya-na-mozuchna-tukan/

Хидрогеловете са порьозни структури, съставени основно от течност, най-често вода, в която има мрежа от нишки от природни или синтетични полимери. Те са познати от над сто години и имат широко приложение в индустрията, медицината и изследователската дейност.
Пример е абсорбиращият материал в памперсите – някои разработки на такива материали обещават способност да погълнат вода, която е 3000 пъти колкото теглото им. Друг често срещан продукт са меките контактни лещи, чието голямо предимство е, че структурата им позволява преминаването на кислород към тъканите на окото.
Поради изключителните си свойства те са в авангарда на много и различни новосъздаващи се технологии.
Синтетична кожа
Статистически комарите са най-смъртоносните животни на планетата – според СЗО през 2021 г. от малария са починали над 600 000 души. Освен нея, насекомите пренасят и редица други заболявания, като жълта треска, денга, западнонилска треска и зика.
Една от големите трудности в опитите с комари е наблюдението и изучаването на храненето им. Обикновено това включва лабораторни животни или доброволци, склонни да се подложат на няколкочасово изпитание. Този подход не позволява автоматизиране и по-дълги изследвания. Решение на проблема предлага новосъздадена изкуствена кожа от хидрогел.
Използвайки технология за 3D печат с биологичен материал, учени успешно са създали структура, в която може да тече кръв. За повишаване на продуктивността в изпитателната камера се поставят няколко опитни елемента, към които са насочени видеокамери, постоянно заснемащи повърхността им и комарите, които се хранят от тях. След края на експеримента записите се анализират с помощта на компютърен модел, който определя броя кацания, както и времето за хранене. За да направи платформата по-достъпна и по-гъвкава, екипът е използвал малък компютър Raspberry Pi в комбинация с бюджетни видеокамери Arducam, които са управлявани от скрипт, написан на Python.
За изпитанията на системата са сравнени два репелента: синтетичният DEET, разработен в средата на миналия век, и натурален – от растителни масла. Между двата не е открита статистически значима разлика в сравнение с контролното условие, при което не е използван репелент. Този резултат показва потенциала на приложение на платформата, тъй като разработката на нови продукти и одобрението им за пазара е свързано със скъпи изследвания върху хора и животни. Наред с това DEET, въпреки високата си ефективност, причинява нежелани кожни реакции при някои хора, което е стимул за откриването на нови, по-безопасни формули.
Едно от потенциалните приложения на тази платформа е за следене на появата на определени видове, което е все по-актуално поради разширяването на ареалите им, причинено от глобалните климатични промени. В тази връзка авторите предлагат подобрение на работата ѝ в полеви условия. Ако покрай синтетичната кожа се пусне поток от въглероден диоксид с ниска концентрация, комарите ще са още по-силно привлечени от нея, тъй като това е един от стимулите, насочващи ги към потенциални жертви. Друго предложение е използването на синтетични аналози на кръвта, за да се създаде напълно изкуствен изпитателен модел и да се избегне опасността от боравене с биологичен материал, който може да носи патогени в себе си.
Регенерация на мозъчна тъкан
Хидрогеловете са основа и за създаването на тъкани и органи в изкуствени условия. От тях най-често чрез 3D биопечат се прави своеобразно скеле, което се поставя в подходяща инкубационна среда. Клетките, които ще изградят тъканта, се прикачват към хидрогелната структура и започват изграждането ѝ. Технологията е основа и при създаването на синтетично месо.
Използвайки тази идея, екип от Университета в Хокайдо е разработил система за терапия на мозъчни травми. Първата стъпка е била намирането на хидрогел с подходящо съдържание, в който да могат да се развиват невронни стволови клетки. След това той е инкубиран в хранителна среда, която стимулира развитието на кръвоносни съдове в него. Когато те достигнат достатъчна плътност, структурата се имплантира в опитни мишки с мозъчна травма.
Около три седмици по-късно в импланта вече има имунни клетки от приемащия организъм. В него са навлезли и неврони от тъканите в непосредствена близост. Ако няма отхвърляне, в хидрогела се инжектират стволови клетки, които успешно се развиват в астроцити (вид мозъчни глиални клетки) и неврони във връзка с околните тъкани. Учените отбелязват, че последователността на стъпките е от особена важност за оптималното протичане на процеса.
При мозъчни увреждания, водещи до загуба на обем вследствие на физическа травма, или хирургическа намеса при тумор или при запушване на кръвоносен съд, в повечето случаи няма регенерация на тъканта. Затова подходът е обещаващ особено при възрастни пациенти, при които възстановяването е по-бавно.
Потенциал за подобрение според авторите има в посока на сравняването между хидрогел, който не се резорбира в тъканите на пациента, и такъв, който е биоразградим. Материалът, използван в изследването, е от първия вид и въпреки че не са забелязани промени в поведението на опитните мишки, не е ясно какви ще са дългосрочните ефекти.
Органоиден интелект
Това е терминът, предложен от група учени, за нов подход в създаването на интелект в изкуствена среда. За разлика от компютърните невронни мрежи, съществуващи като математически модели, тук се обсъжда използването на истински мрежи от неврони, обособени в малки мозъчни органоиди. Това е възможно заради напредъка при биоматериалите, благодарение на които може да се изграждат триизмерни структури. Тези структури позволяват на невроните в тях да създават повече връзки помежду си, повишавайки възможността им за извършване на операции.
Използването на биологични компютри има няколко предимства. Вследствие на еволюционния натиск организмите са изградили изключително ефективна система за учене от околната среда. Биологичните системи са оптимизирани за обработване и съхранение на данни. Пример, който авторите дават, е задачата „еднакво или различно“: хората имат нужда от около 10 опита, за да я разберат, пчелите – от около 100, докато при някои компютърни системи са необходими над 5 пъти повече. Наред с това живите организми използват енергията изключително пестеливо. За сравнение, при обучението на AlphaGo, първия софтуер, успял да победи човек в играта „го“, е изразходвана енергия, достатъчна за поддържане на метаболизма на активен възрастен човек за 10 години.
За комуникация с органоидите се разработват системи от микроелектроди, които улавят електрическите сигнали, предавани от клетките, по подобие на „шапките“ с електроди, използвани в машините за електроенцефалография (ЕЕГ). Тази част от технологията все още предстои да се оптимизира. Повечето такива системи, достъпни в момента, са за клетки, култивирани в една равнина, и за триизмерните органоиди ще е нужно да се направи своеобразна капсула, в която да бъдат поставени. Допълнителна трудност създава и желанието на изследователите да правят микроскопски наблюдения, което налага електродите и конструкцията, към която са прикрепени, да бъде прозрачна.
Всичко това звучи абстрактно и фантастично, но основите са положени и вече има работещи системи. В края на миналата година бе публикувана разработката DishBrain (буквално „мозък в Петри“) – инвитро невронна мрежа, изградена от човешки или миши клетки, която се е научила да играе играта Pong.
Системата има три участъка с неврони – един, който приема стимулите, и два „двигателни“, които подават сигнал за местене на хилката нагоре или надолу. Въпреки че способностите ѝ не са на много високо ниво, това е впечатляващо, защото не е имало предварително обучение и успеваемостта се е повишила значително само след няколко минути игра. Авторите отбелязват две основни ограничения на прототипа – броя микроелектроди, побиращи се на площта, върху която е разположена културата от клетки, и изчислителната мощ, нужна за обработка на данните в реално време.
Освен за изчисления, тези структури може да се използват и като моделна система за проучване на заболявания, засягащи мозъка, например алцхаймер, паркинсон и др. Като се използва възможността за превръщане на кожни клетки в стволови, може да се създадат мозъчни органоиди, които са строго специфични за даден пациент. След оформянето на триизмерната култура тя може да се използва в различни експерименти – от подлагане на медикаменти до ксенотрансплантация (процес на прехвърляне на тъкан от един вид в друг, например от човек в мишка). Това позволява на изследователите да опитат много и различни подходи, което в повечето случаи е невъзможно да се направи инвиво в пациента.
Развитието в тази научна област тепърва започва и има много пречки за преодоляване. За да могат да изпълняват поставените задачи, авторите смятат, че ще са нужни органоиди, съставени от около 10 милиона клетки, което е значително увеличение спрямо сегашните възможности. Ще бъдат необходими също по-добри и по-иновативни системи от микроелектроди.
Не са за пренебрегване и всички етични въпроси, които повдига тази технология. Един от тях е разработването на правила, които уточняват използването на клетки, особено ако те са извлечени от човек. Например кой е собственик на органоида, кой има право да решава какви процедури може да се извършват с него, каква информация може да се извлече за донора.
Друга посока на обсъждане е възможността за поява на съзнание в тези структури, което налага създаването на нови тестове и процедури, следящи за това. Колкото по-продължителен е периодът на инкубация, толкова по-комплексна става структурата, особено когато е изложена на стимули. Ще трябва да се реши и къде да бъде поставена границата между реагиране на стимули, съзнание, разум. Не е ясно и дали тези структури имат възможност да изпитват болка, както и дали могат да я осъзнаят.
Подобни дискусии се водят и за машинните невронни мрежи от по-ново поколение, но поради биологичния си характер мозъчните органоиди са много по-предразположени към третиране като жив организъм.
Не се знае дали ще успеем да видим приложение на технологията по начина, описан от киберпънк авторите, но изглежда, учените са решени да направят каквото е по силите им.
Заглавно изображение: неврон (в зелено) и невронни стволови клетки (в червено). Източник: Wikimedia Commons

Metasploit Weekly Wrap-Up
Post Syndicated from Zachary Goldman original https://blog.rapid7.com/2023/03/03/metasploit-weekly-wrap-up-195/
2022 Vulnerability Intelligence Report Released
Rapid7’s broader vulnerability research team released our 2022 Vulnerability Intelligence Report this week. The report includes Metasploit and research team data on exploitation, exploitability, and vulnerability profiles that are intended to help security teams understand and prioritize risk more effectively. Put simply, security teams have way too much to do in a threat climate that’s seen some pretty crazy escalation the past few years, and understanding attack trends can help them make better risk-based choices.
There are some longer threads on key findings on Twitter and Mastodon. Some of the highlights:
- Rapid7 researchers saw a modest decrease in both widespread exploitation and zero-day exploitation of new vulnerabilities in 2022. Alas, widespread threats are still the majority of 2022 vulnerabilities in our dataset, and are double what they were in 2020.
- Attackers keep getting faster — more than half the vulns in the report were exploited within a week.
- Ransomware CVE stats got weird in 2022. There are probably a lot of intersectional reasons for this.
Read the full report here!
New module content (4)
Softing Secure Integration Server Login Utility
Author: Imran E. Dawoodjee
Type: Auxiliary
Pull request: #17676 contributed by ide0x90
Description: This adds a login module for the Softing Secure Integration Server software.
Oracle E-Business Suite (EBS) Unauthenticated Arbitrary File Upload
Authors: HMs, l1k3beef, and sf
Type: Exploit
Pull request: #17624 contributed by sfewer-r7
AttackerKB reference: CVE-2022-21587
Description: This pull request adds an exploit module for an arbitrary file upload vulnerability in Oracle Web Applications Desktop Integrator, as shipped with Oracle E-Business Suite versions 12.2.3 through to 12.2.11, which results in remote code execution. This has been observed to have been exploited in the wild.
Lucee Authenticated Scheduled Job Code Execution
Author: Alexander Philiotis
Type: Exploit
Pull request: #17638 contributed by JBince
Description: This adds a module to execute code using Lucee’s scheduled job functionality. The feature requires authentication as an administrator by default and allows a ColdFusion page to be rendered which is used to execute an OS command using the cfexecte directive. The module works on both Linux and Windows targets.
Disable ClamAV
Author: DLL_Cool_J
Type: Post
Pull request: #17672 contributed by archcloudlabs
Description: This PR includes a post module that will disable ClamAV on Linux systems. The bug resides in the ClamAV Unix socket permitting any user to submit the "shutdown" command which will disable ClamAV.
Enhancements and features (2)
- #17635 from dwelch-r7 – Updates the
admin/kerberos/inspect_ticketmodule to display the ticket checksum and full PAC checksum - #17699 from gwillcox-r7 – This adds SCHANNEL authentication support to LDAP modules.
Bugs fixed (5)
- #17562 from gwillcox-r7 – This fixes some incorrect Railgun definitions for the wldap32 Windows library.
- #17679 from adfoster-r7 – This PR fixes the broken payload selection for Metasploit RPC
- #17696 from zeroSteiner – The version of Metasploit Payloads in use by Metasploit has been bumped, which brings in support for the
getprivsandgetdesktopcommands to Python Meterpreters running on Windows, and also adds support for getting the handle of processes opened via the session. Additionally, fixes were made to support Python 2.5 and to fix thegetdesktopoutput of Python Meterpreters. - #17697 from jheysel-r7 – This updates the
exploit/linux/http/froxlor_log_path_rcemodule to note that Foxlor 2.0.7 is the last vulnerable version. - #17700 from zeroSteiner – The argument validation for the
routecommand has been reworked to improve the way it validates arguments and to print out more accurate error messages.
Documentation added (3)
- #17680 from adfoster-r7 – Improves the UX of the docs.metasploit.com module explorer. Adds ‘expand all’ and ‘collapse all’ buttons to the module explorer. Adds support for automatically opening descendant folders that only contain 1 item. Adds an additional parent folder to make it clearer to the user that the folders are clickable.
- #17687 from archcloudlabs – This PR contains additional examples on the ERB format required for the HTTPRawHeaders option for HTTP clients.
- #17695 from zeroSteiner – The LDAP query and collection projects have been removed from the GSOC 2023 list since they have already been implemented in https://github.com/rapid7/metasploit-framework/pull/16598.
You can always find more documentation on our docsite at docs.metasploit.com.
Get it
As always, you can update to the latest Metasploit Framework with msfupdate
and you can get more details on the changes since the last blog post from
GitHub:
If you are a git user, you can clone the Metasploit Framework repo (master branch) for the latest.
To install fresh without using git, you can use the open-source-only Nightly Installers or the
binary installers (which also include the commercial edition).