Linus has released 7.3-rc1 and closed the
merge window for this release. “Nothing really stands out – except for
the fact that it’s big. It’s not the biggest rc1 we’ve ever had, but it’s
certainly up there, at least in number of commits.” He pulled 15,267
commits during this merge window, making it the second busiest ever; only
6.7 has exceeded it.
NVIDIA has announced a new entry-level edge AI board, the Jetson Orin Nano 2. The upgraded Nano is not only twice as fast as its predecessor, but unexpectedly, features an outright new Orin SoC at its heart
ДАНС предлага скандални законови промени – за овладяване, централизиране, прикриване, безконтролност на службите.
Вече разбирам защо в правителствената програма имаше само „Реформа в службите“ без никаква конкретика. Защото конкретиката е вредна и опасна. Ще се спра само на най-скандалните промени.
През „преходни и заключителни разпоредби“ изтърбушват Закона за защита на класифицираната информация. Но не в посока на намалява на прекомерното класифициране, заради което отказват дори статистически данни, а в обратната посока.
1. Вечни тайни. В момента максималният срок за „строго секретно“ е 60 години – сега ДАНС предлага безкрайно удължаване, ако „националните интереси налагат това“. На кои ли тайни им изтичат сроковете и биха били разкрити?
2. Бързо и безконтролно унищожаване на информация – в момента, след изтичане на срока на защита (от гриф „поверително“, „секретно“ или „строго секретно“) документите става достъпни при поискване за определен срок. ДАНС предлага да може да ги унищожава веднага по собствена преценка. Без разрешение от ДКСИ и без съдебен контрол, каквито са налице в момента – предлага се всичко това да отпадне и ДАНС да си решава. Припомням, че много от исканията за подслушване и следене са класифицирана информация и ще могат да бъдат зачиствани бързо.
3. Кадрово овладяване – усъвършенстван е инструментариума за кадрово овладяване на ДАНС – въвеждане на повишаване без конкурс по субективна преценка на председателя; удвояване на изпитателния срок с цел по-дълго държане в кадрова зависимост; премахване на длъжностната характеристика от служебното досие на служителите; премахване изцяло на държавните служители по общия ред – т.е. дори деловодителят ще трябва да е служител по специалния ред за ДАНС (с 15 заплати и др.); улесняване на ад-хок разместването на служители и дори премахване на вътрешните правила за него; дори вътрешната структура на ДАНС вече няма да се определя нито от закона, нито от Министерския съвет, а от председателя на ДАНС – което е инструмент за пълно кадрово овладяване. И нещо дребно – вече и служителите на трудов договор ще имат безплатен градски транспорт, така че и те да бъдат обгрижени с привилегии.
4. Централизация на разрешенията за достъп до класифицирана информация – към момента достъп до „поверително“ може да се дава след проучване от служителя по сигурността на информацията (ССИ) към съответното ведомство. ДАНС предлага вече всички да минава през тях и нито ССИ, нито Държавната комисия по сигурността на инфорамцията да могат да издават разрешения за достъп. Това е допълнителен инструмент за централизиран кадрови контрол през ДАНС.
5. И един куриозен текст – „предвижда се несъвместимост да не е налице и в случаите на осъществяване на психологическо консултиране и психотерапия, което ще позволи на психолозите в Агенцията да развиват своите умения в областта“. Т.е. на служлите на ДАНС е забранено да правят всичко, освен да преподават в унисерситет и да са психолози и психотерапевти. Значи, отивате на психотерапевт, но той може да е служител на ДАНС и в изпълнение на ЗДАНС да започне да води оперативна разработка във връзка със споделеното. Но тук има и друга хипотеза – текстът да е нужен, за да могат психолозите на ДАНС да участват в новоприетите тестове за почтеност на държавни служители. Т.е. още един механизъм за кадрови контрол в цялата администрация.
Част от тези промени ДАНС опита да пробута и по времето на верния на Пеевски Главчев – тогава обществената реакция ги спря, но сега Пламен Тончев е с нов кредит на доверие от новата власт и явно е решил, че службите ще си правят каквото си искат.
Реформата на службите трябва да е в обратна посока – адекватен външен контрол, преустановяване на злоупотреби с класифицирана информация, СРС и тайни сътрудници, фокусиране върху контраразузнавателните дейности и националната сигурност (която ДАНС системно проспива – при взривове, пране на пари, радикализация, стратегически обекти със сламени собственици и какво ли още не).
Засега е публикувано на обществено обсъждане – докато стигне в парламента има време, но заявката е ясна – централизация, кадрово овладяване, прикриване и замитане на информация, вечни тайни – неща, присъщи за тоталитарни режими.
Debian neither endorses nor prohibits the use of generative AI
tools in the development, maintenance, or documentation of
software, packaging, documentation, and other media published
within the Debian Project. We recognize that such tools can
substantially improve the productivity of contributors when used
responsibly, allowing volunteers to spend more of their limited
time on work that requires technical expertise, judgment, review,
and collaboration.
The Debian Project nevertheless expects that all contributions
submitted to Debian, regardless of how and with which tools they
were produced, satisfy the same standards of quality, correctness,
maintainability, and legal compliance. The use of a generative AI
tool does not diminish the contributor’s responsibility for the
work they submit. Contributors are expected to understand, review,
test, and, where appropriate, modify AI-assisted output before
incorporating it into Debian.
Today, git.kernel.org receives about 6M daily requests demanding to see
random commits. Of these, 66% are still immediately batted away with the Anubis
challenge, but 33% are now solving the math and getting through to the main site
— because apparently what we have to offer is worth spending a ton of cycles to
calculate the Anubis challenge.
It’s impossible to tell with certainty which of these are bots and which are
real humans — but chances are, if it’s asking for an old commit in a random old
fork, it’s probably not a real developer trying to do their work.
With a bunch of generous assumptions, legitimate requests are only about 2%
of git.kernel.org traffic — everything else are scrapers.
В първата част от материала описах какви са изискванията, причините да търся публичност на плановете за озеленяване, защо и как се предотвратява това. Във втората част дадох примери за проблеми с озеленяването при вече готови и пуснати в експлоатация сгради. Това беше възможно, защото Столична община разпозна надделяващия публичен интерес и предостави плановете.
В тази част ще дам още два примера на стоящи се в момента сгради. При тях виждам потенциал за проблеми предвид запечатания повърхностен слой, плитките лехи или пълната им липса, бетонните плочи на нивото на улицата без място за достатъчен почвен слой и други проблеми. В миналата статия споделих защо се спирам на тези четири примера, въпреки че нито инвеститорите, нито проектите са нещо специално що се отнася до строителството и проблемите в него в София и в цялата страна.
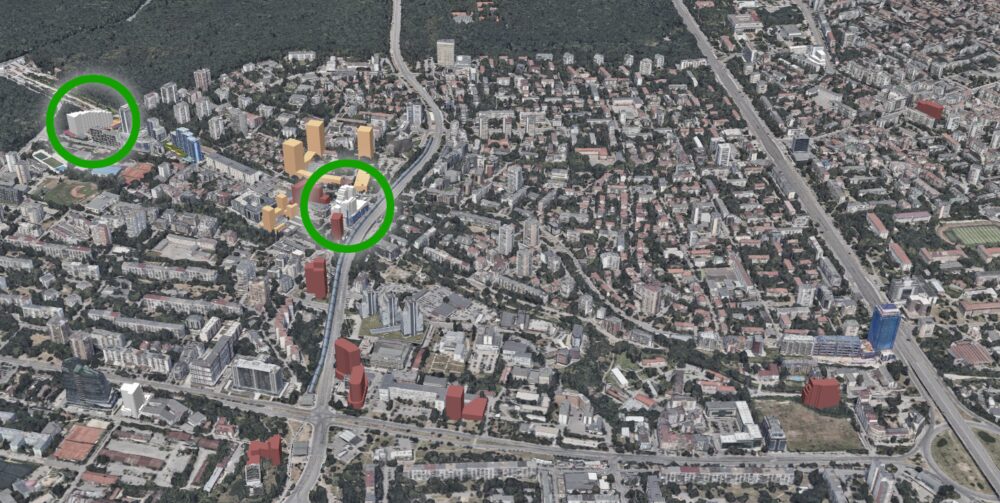
В тази част ще разгледаме строежите на Тинтява 80 и Диамант 3. Виждате ги отбелязани на картата. Накрая ще обсъдим защо това е важно и какво следва да се направи, за да се пресекат тези порочни практики. Както и в предишната част снимките в галериите се въртят автоматично. Може да ги спрете с бутона за пауза горе вдясно.
Тинтява 80
Разрешението за строеж е от 2019 г. и няколко пъти се променяше вътрешното устройство. След завършване на грубия строеж в края на 2023 г. или точно четири години след разрешението. В следващите над две години сградата беше изоставена и едва в началото на 2026-та беше подновена работа и името ѝ беше сменено на Twin Light.
Инвеститорът стана известен с друга негова сграда, която подобно на тази е отнела много време да се завърши, но точно преди пускане в експлоатация къса договорите и я препродава на значително по-високи цени. При тази сграда се е опитал друго – да индексира с до 100% платеното от купувачите. Доколкото става ясно от групите има множество дела срещу него, някои от които вече спечелени. Дали ще опита схемата с препродаването тук ще видим тепърва.
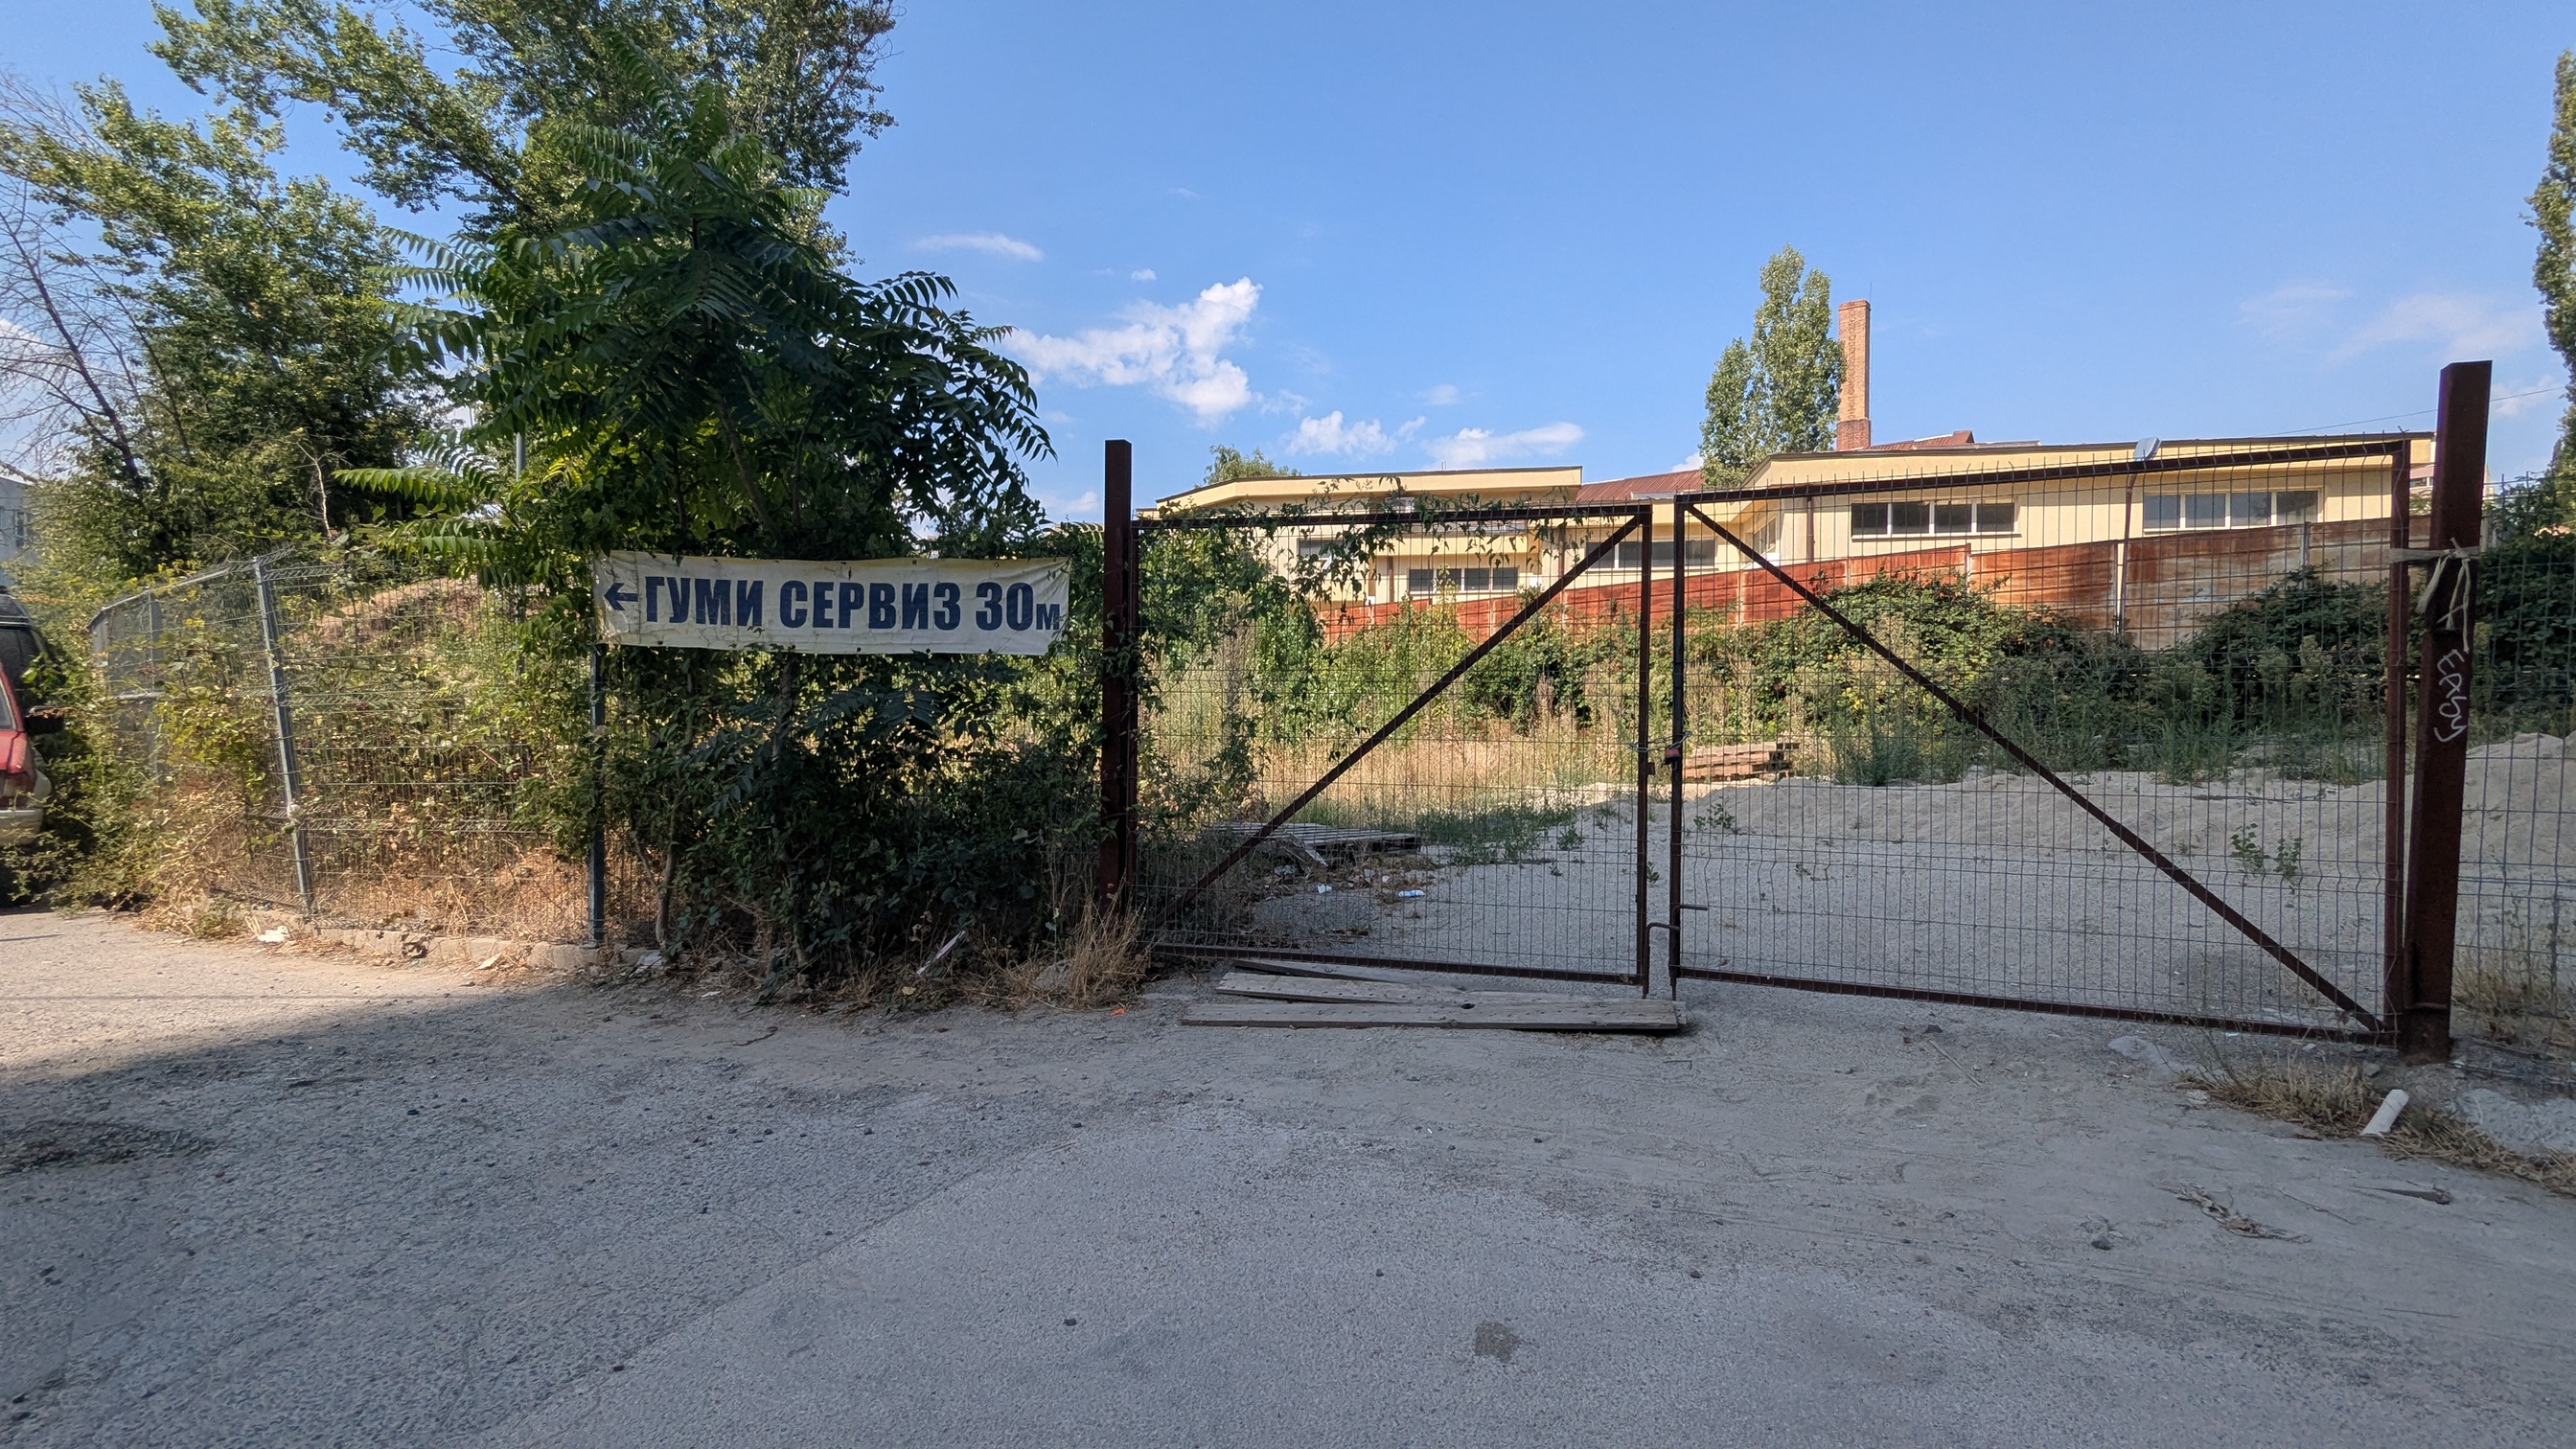
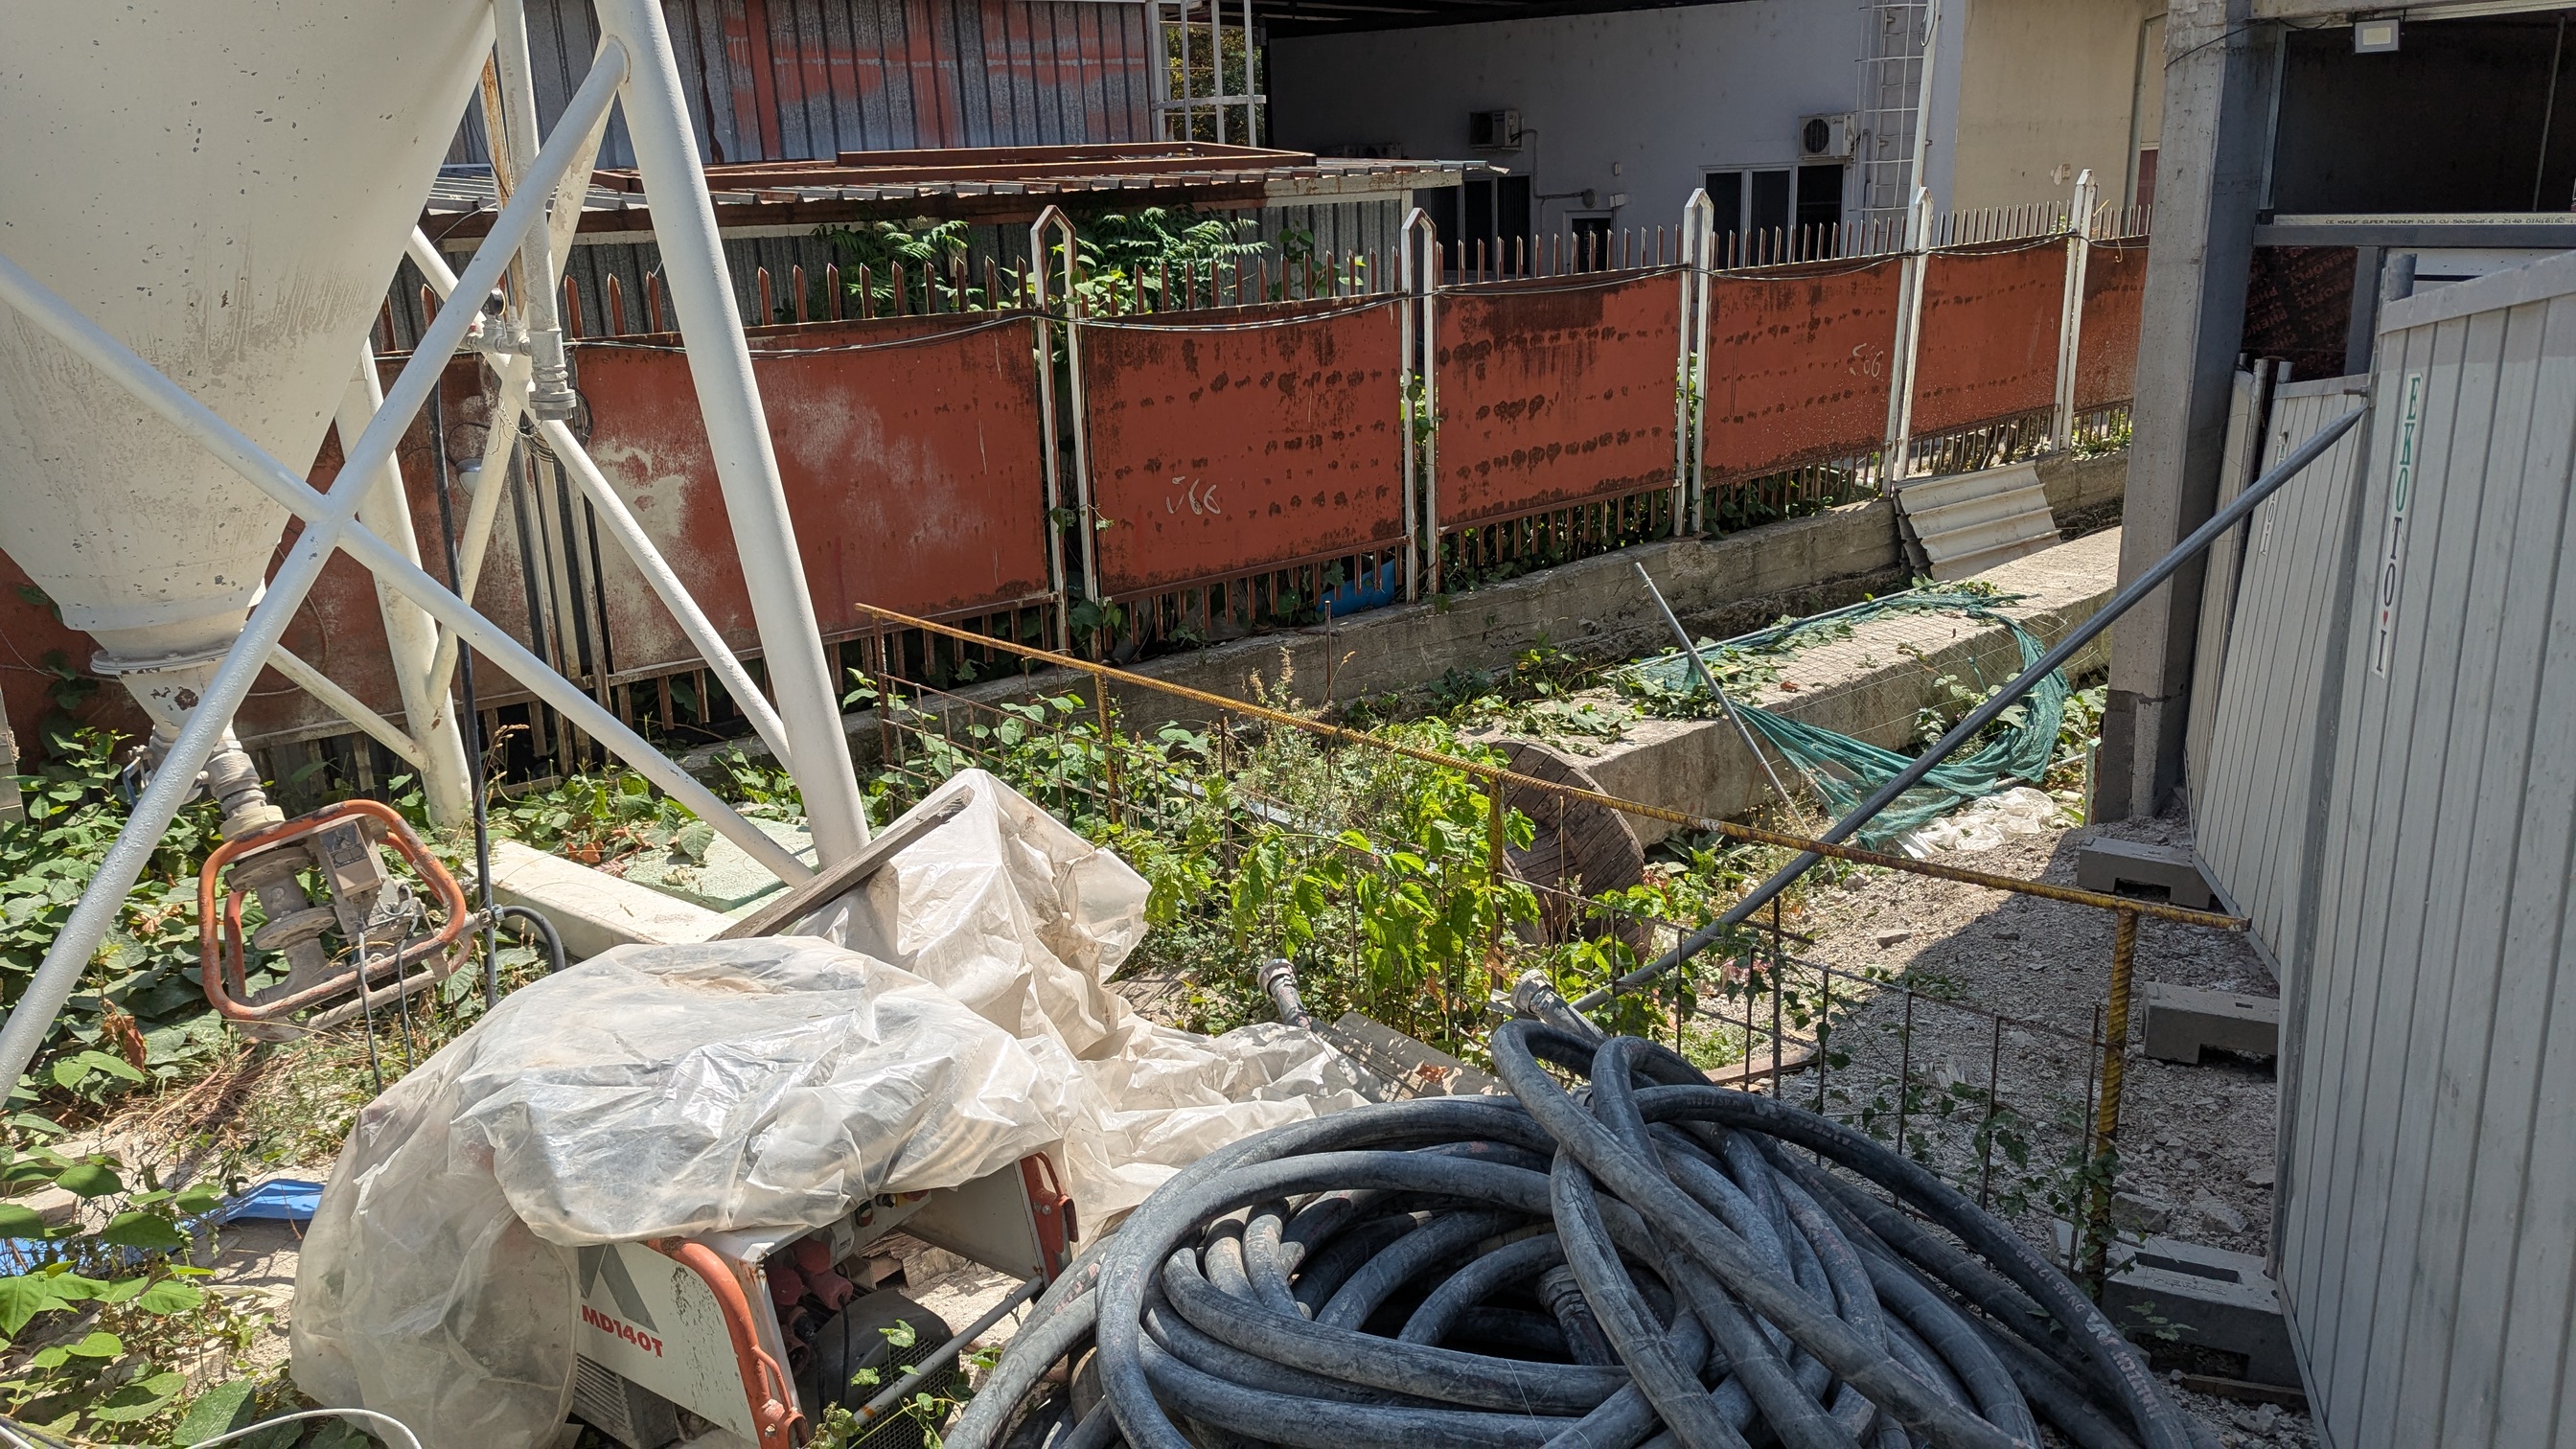
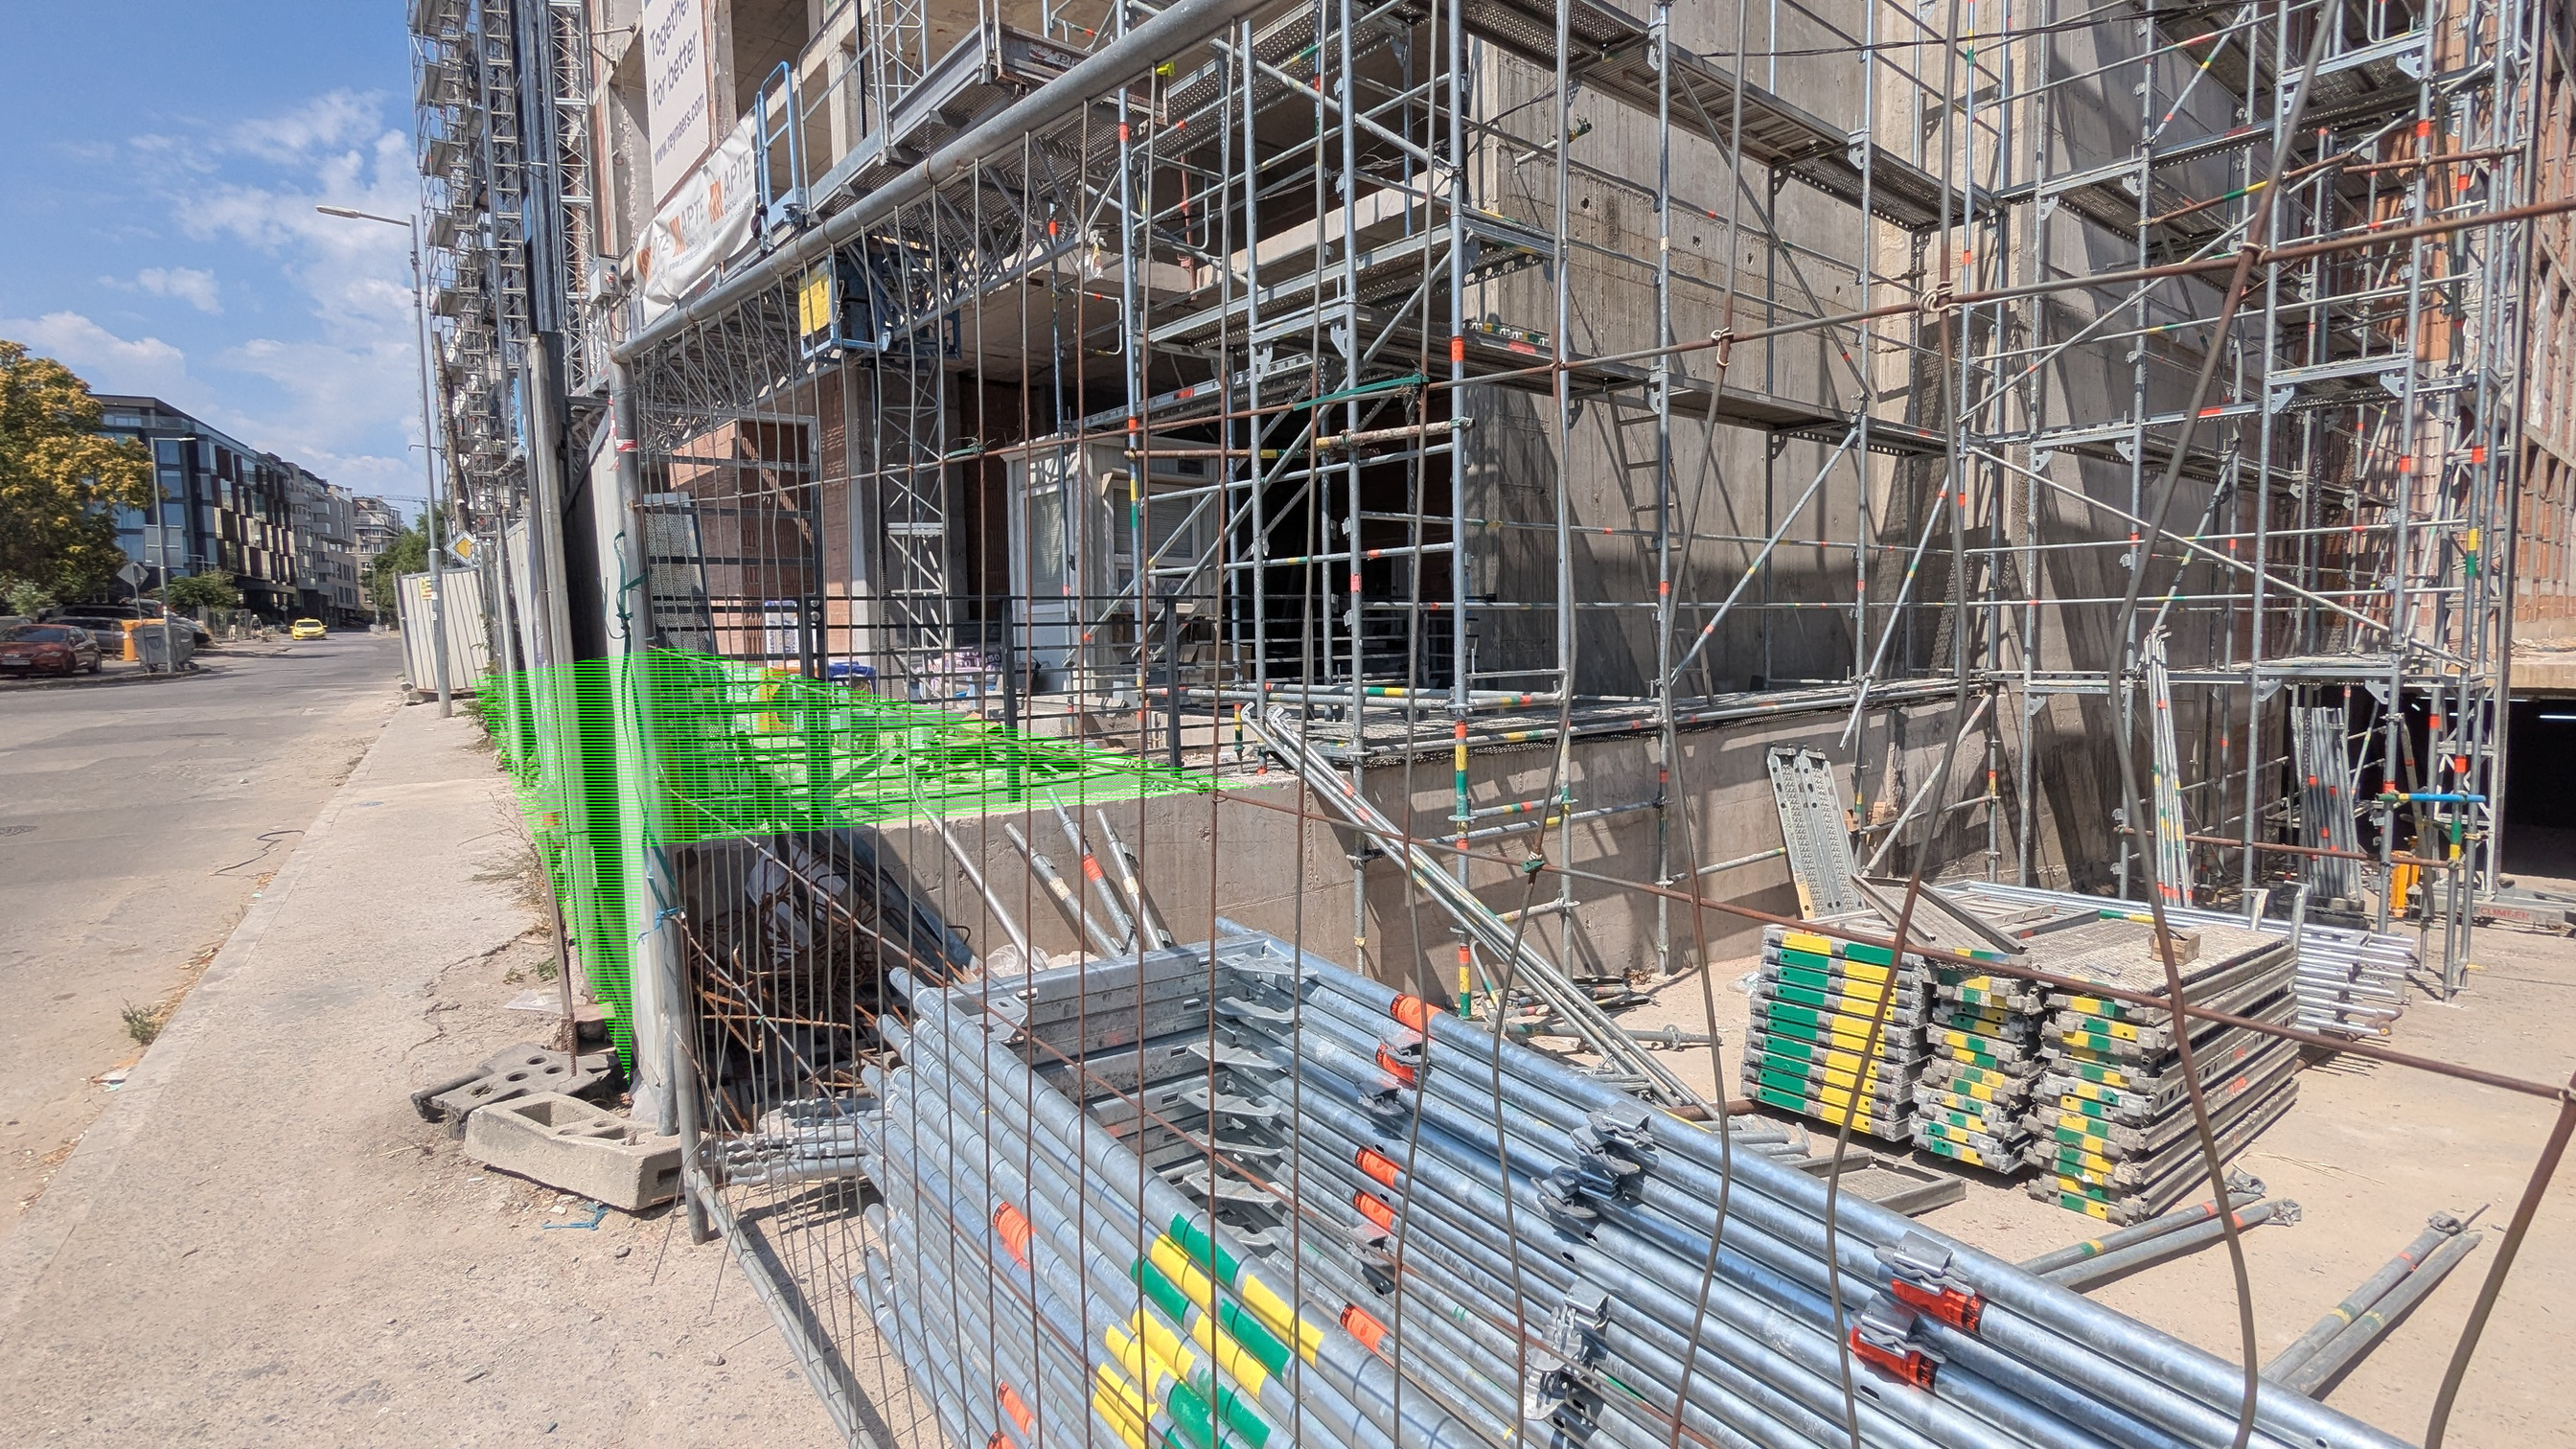
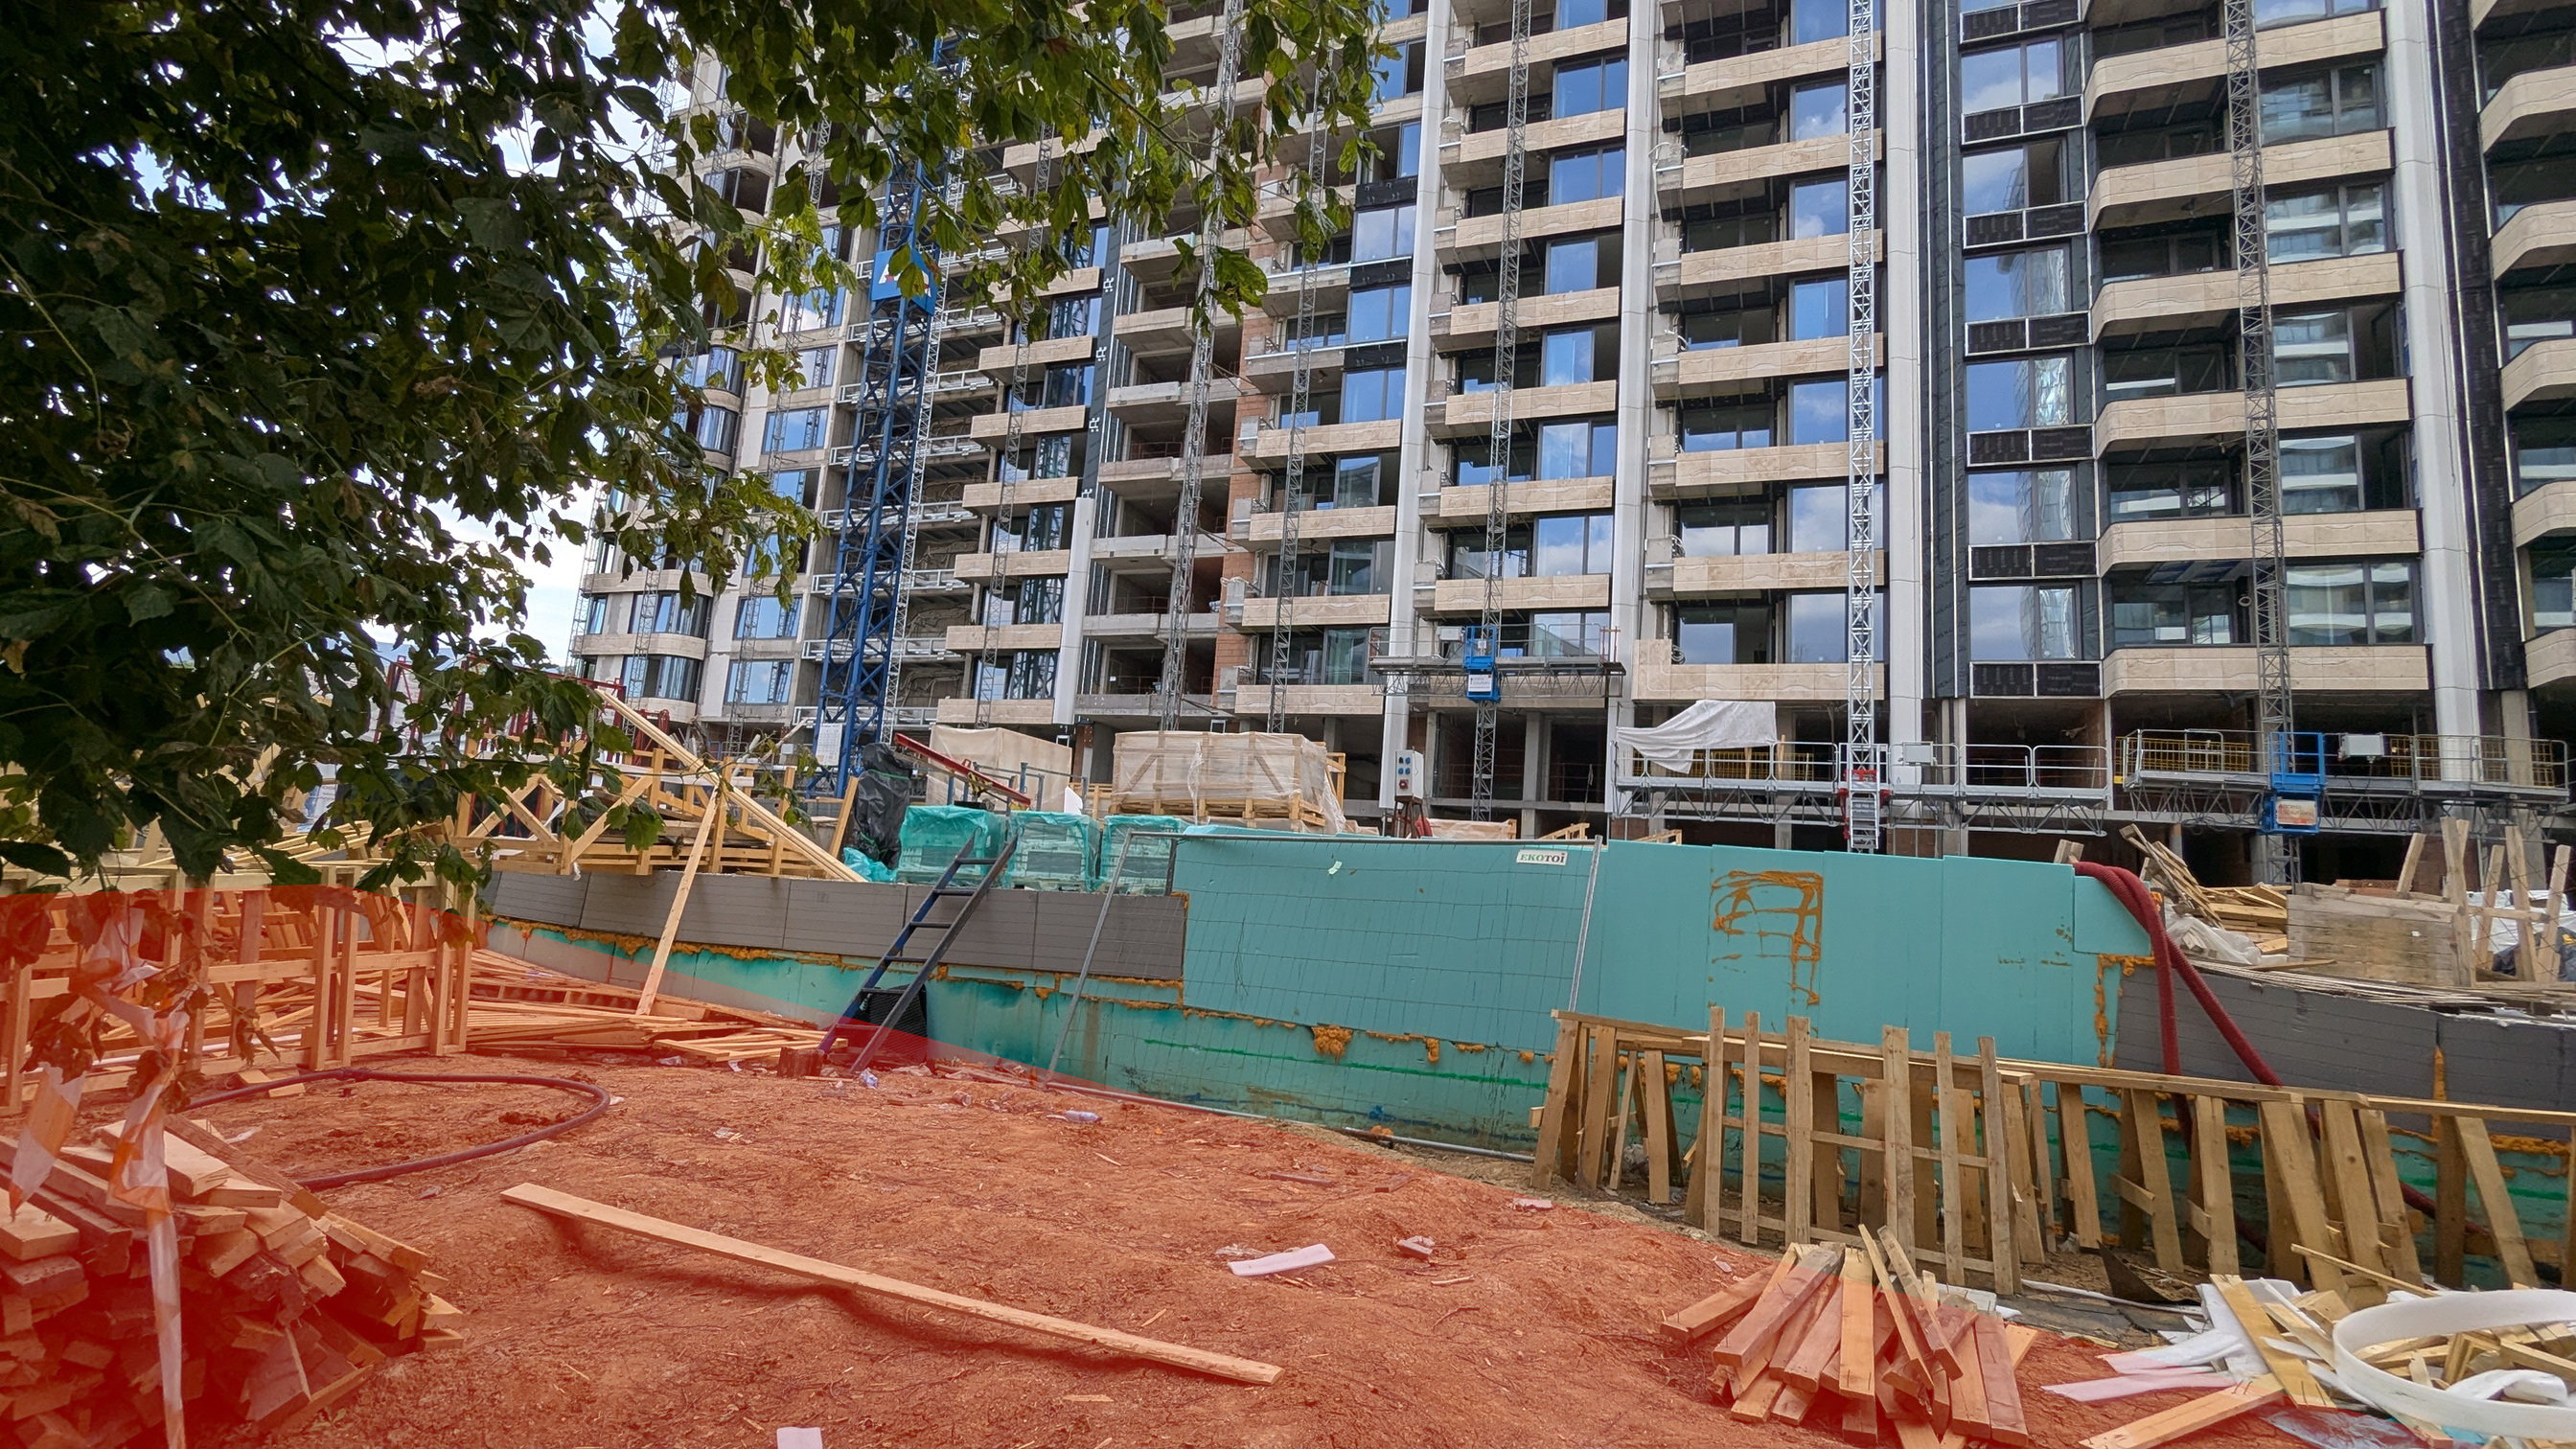
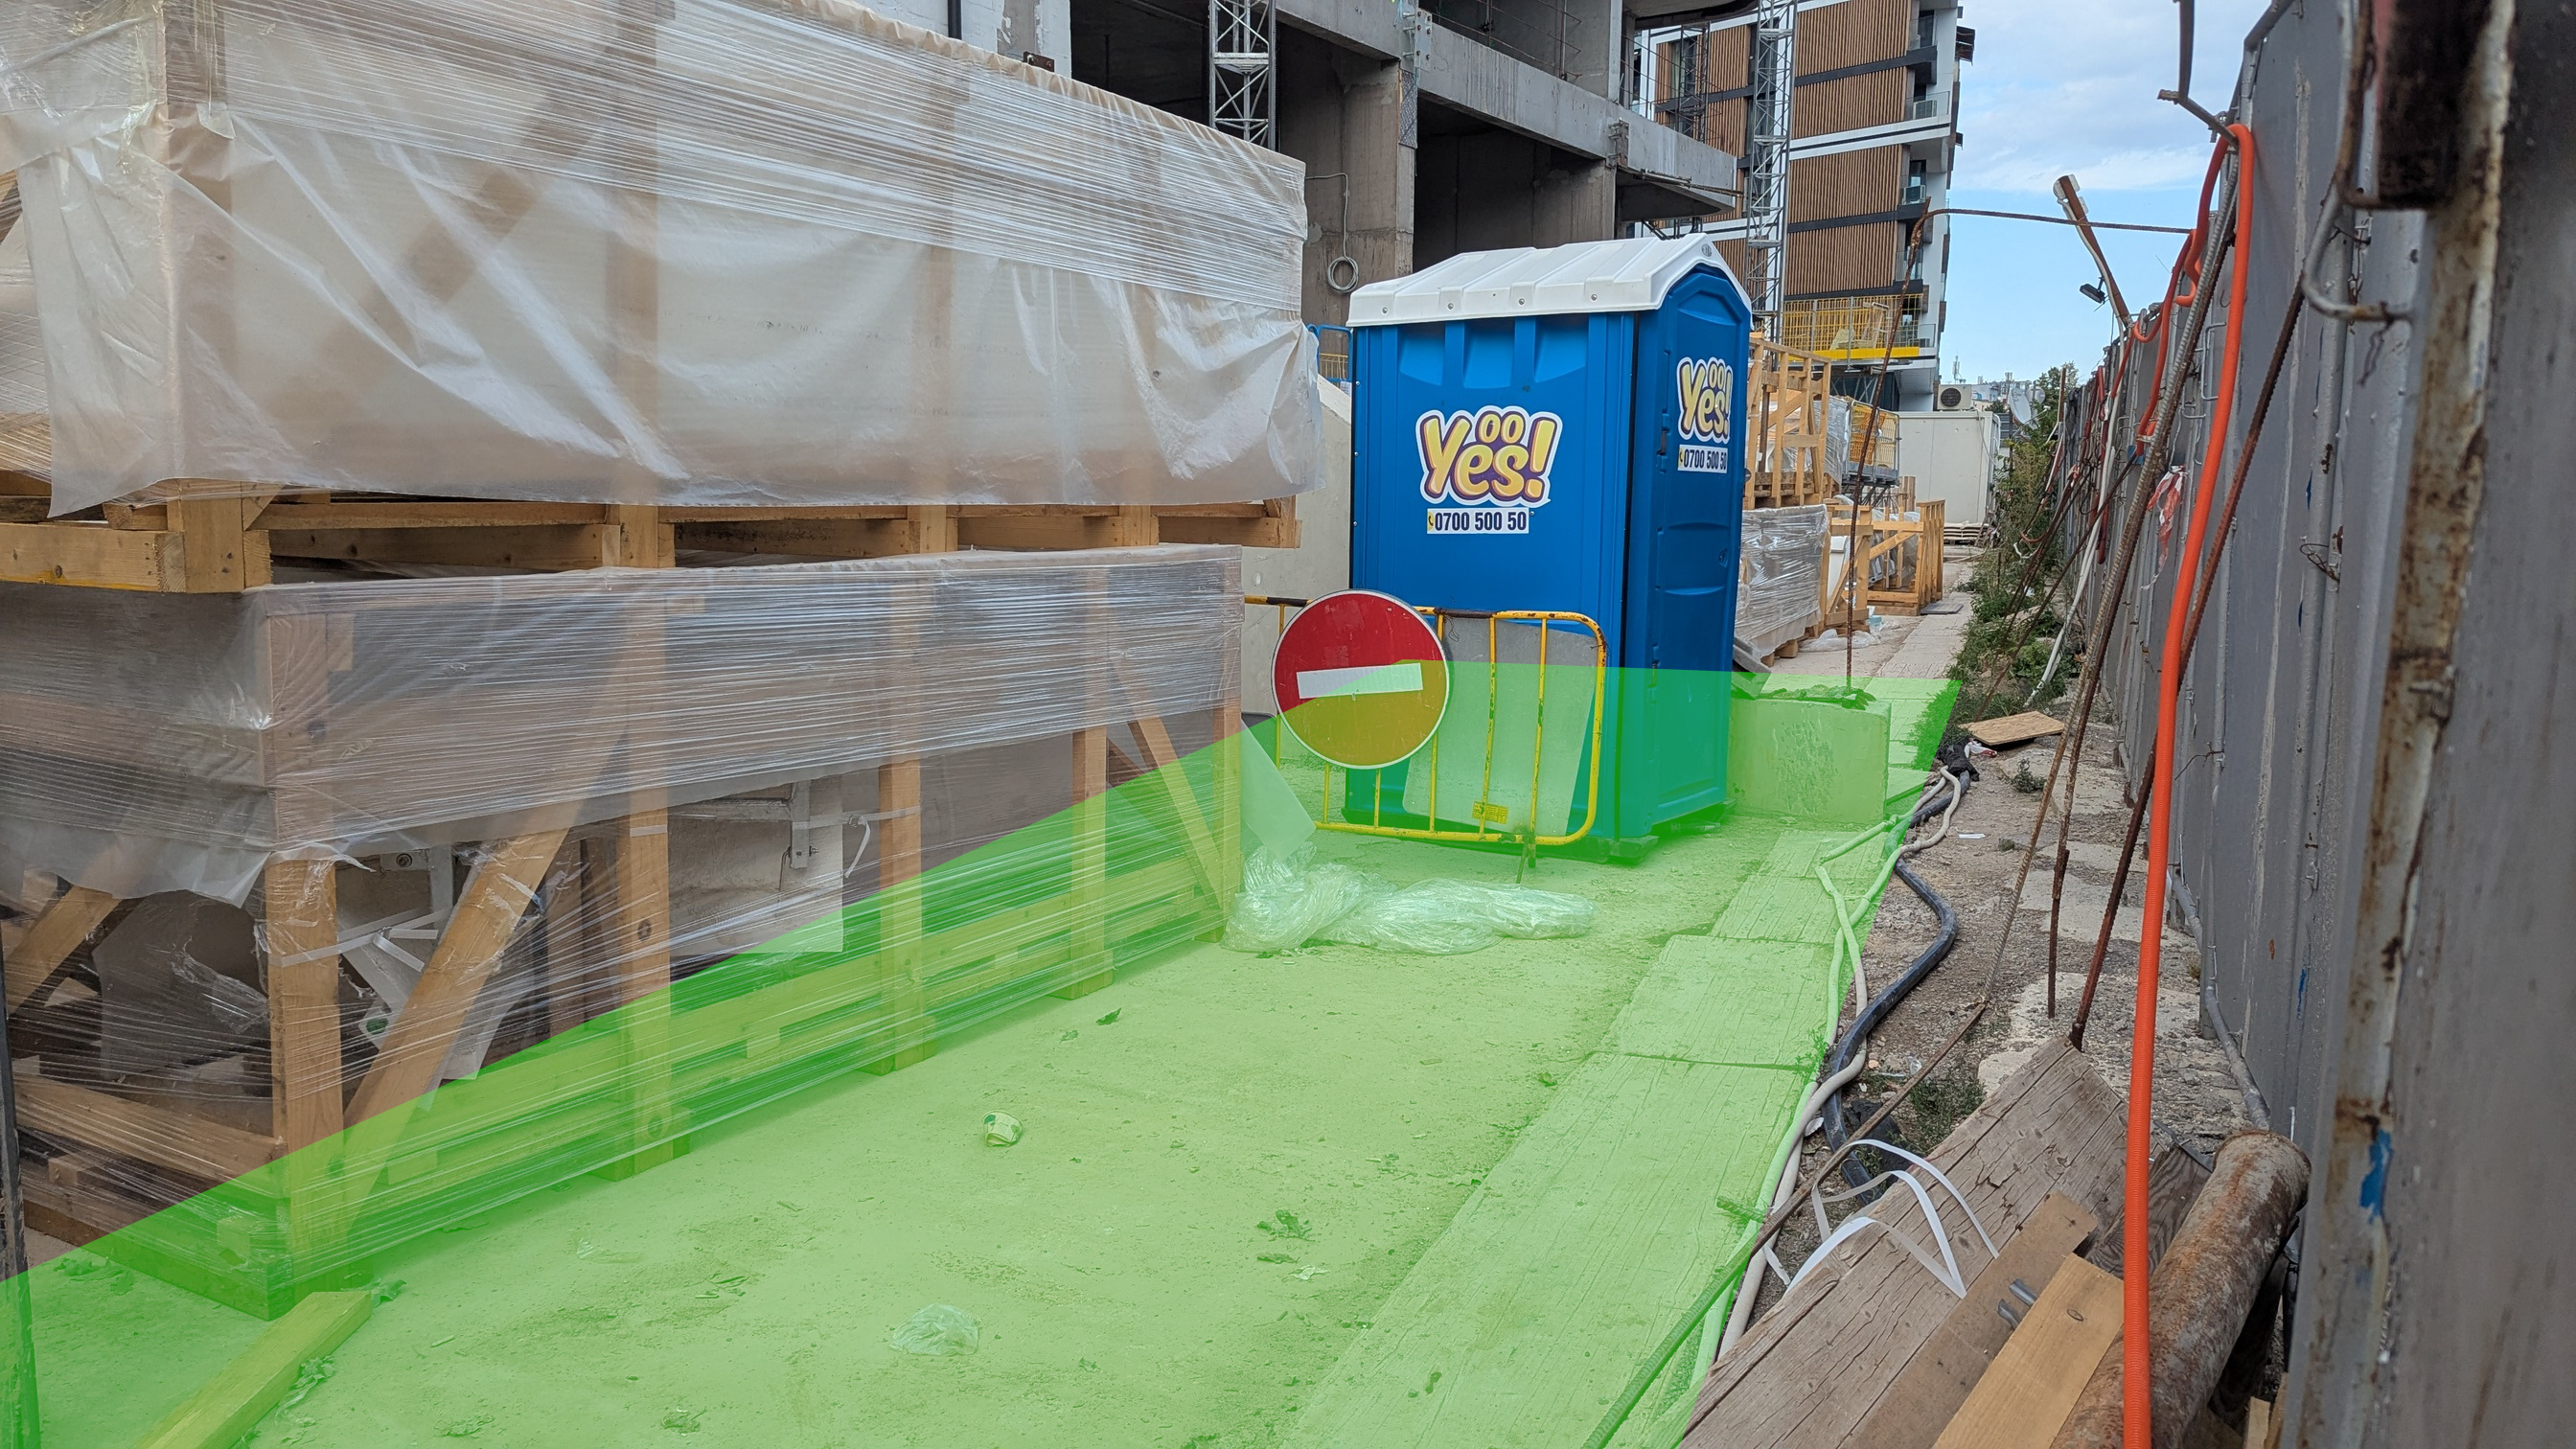
Междувременно имаше редица проблеми. Улицата беше разкопана без разрешение в почивен ден и оставена със зеещи дупки по думите на работниците, за да върже ТЕЦ и вода. Имот в близо собственост на държавата, а от скоро и на общината беше превърнато в сметище за строителни отпадъци и все още стои заградено (снимка 1). То също трябва да е част от Зеления ринг, макар да бяха изсечени всички дървета и почвеният слой беше изнесен, за да се заравни терена. От коментари на районната администрация става ясно, че е установено, че инвеститорът на тази сграда е виновен, но реални последствия нямаше.
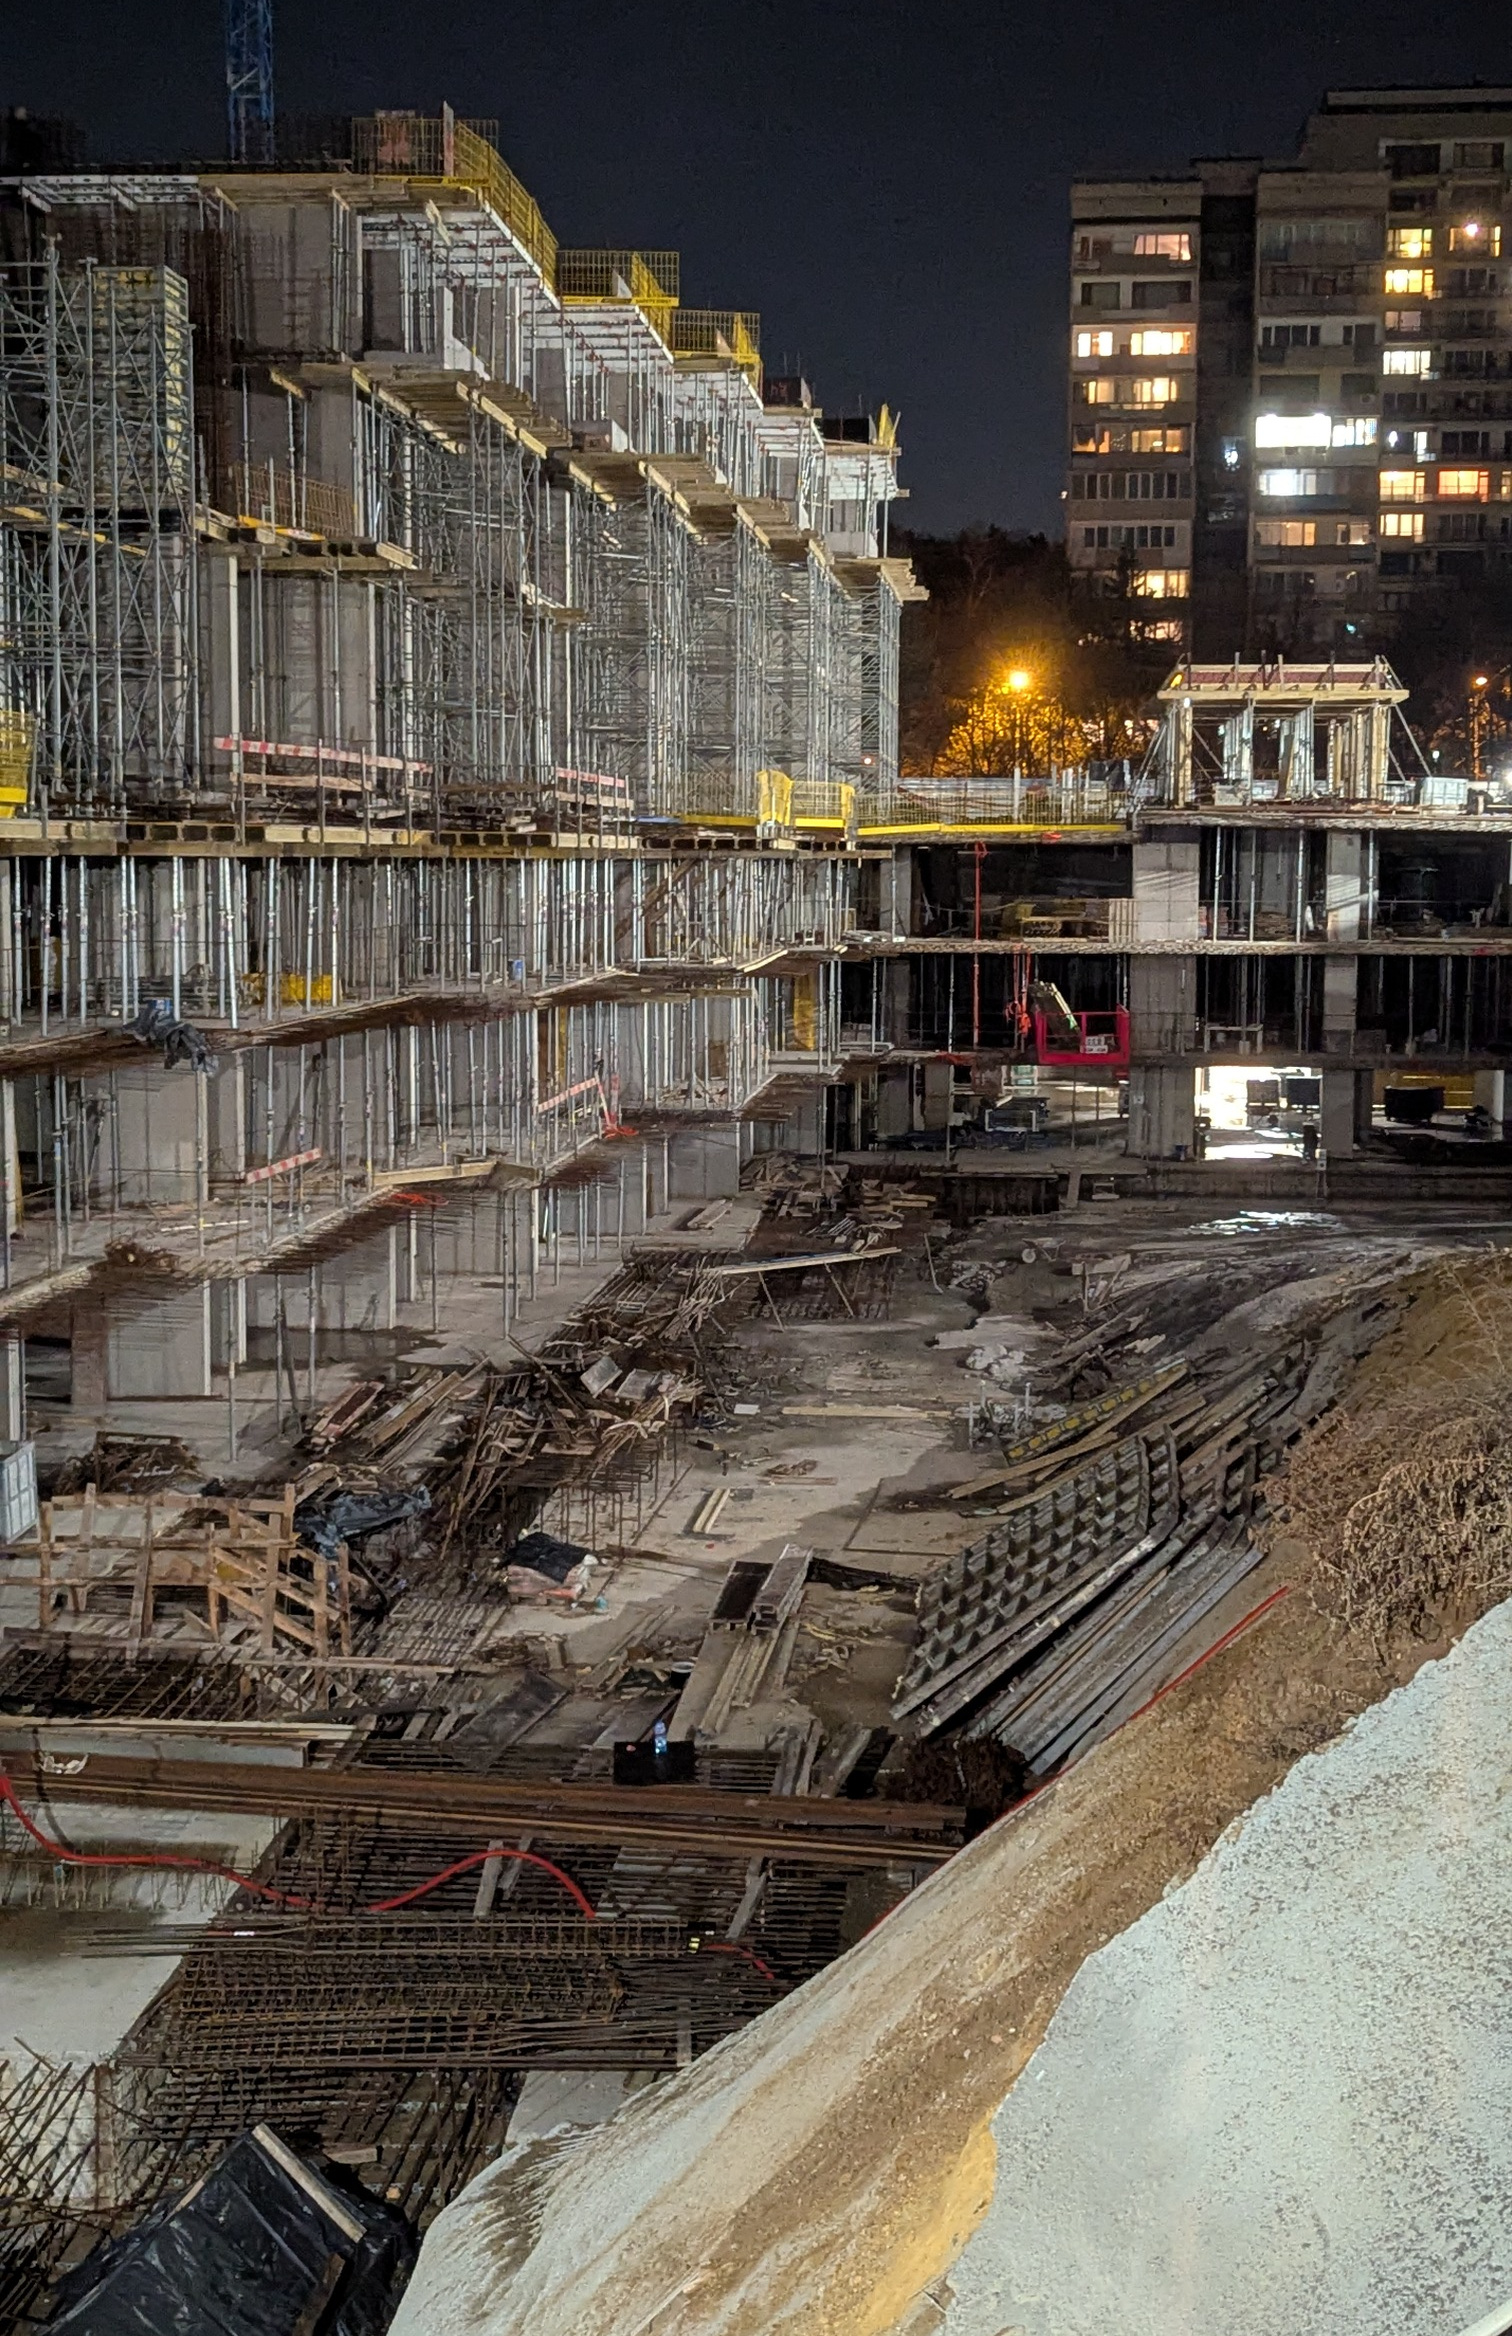
В този контекст не следва да сме учудени, че срещаме проблемът и с изпълнението на самата сграда. За разлика от предишните две сгради, тази все още не е завършена. Това обаче ни позволя да видим какво е възможно, колко място са оставили за озеленяване и почвен слой. Проектът за озеленяване на имотът не беше много изчерпателен, но даде ключовите числа.
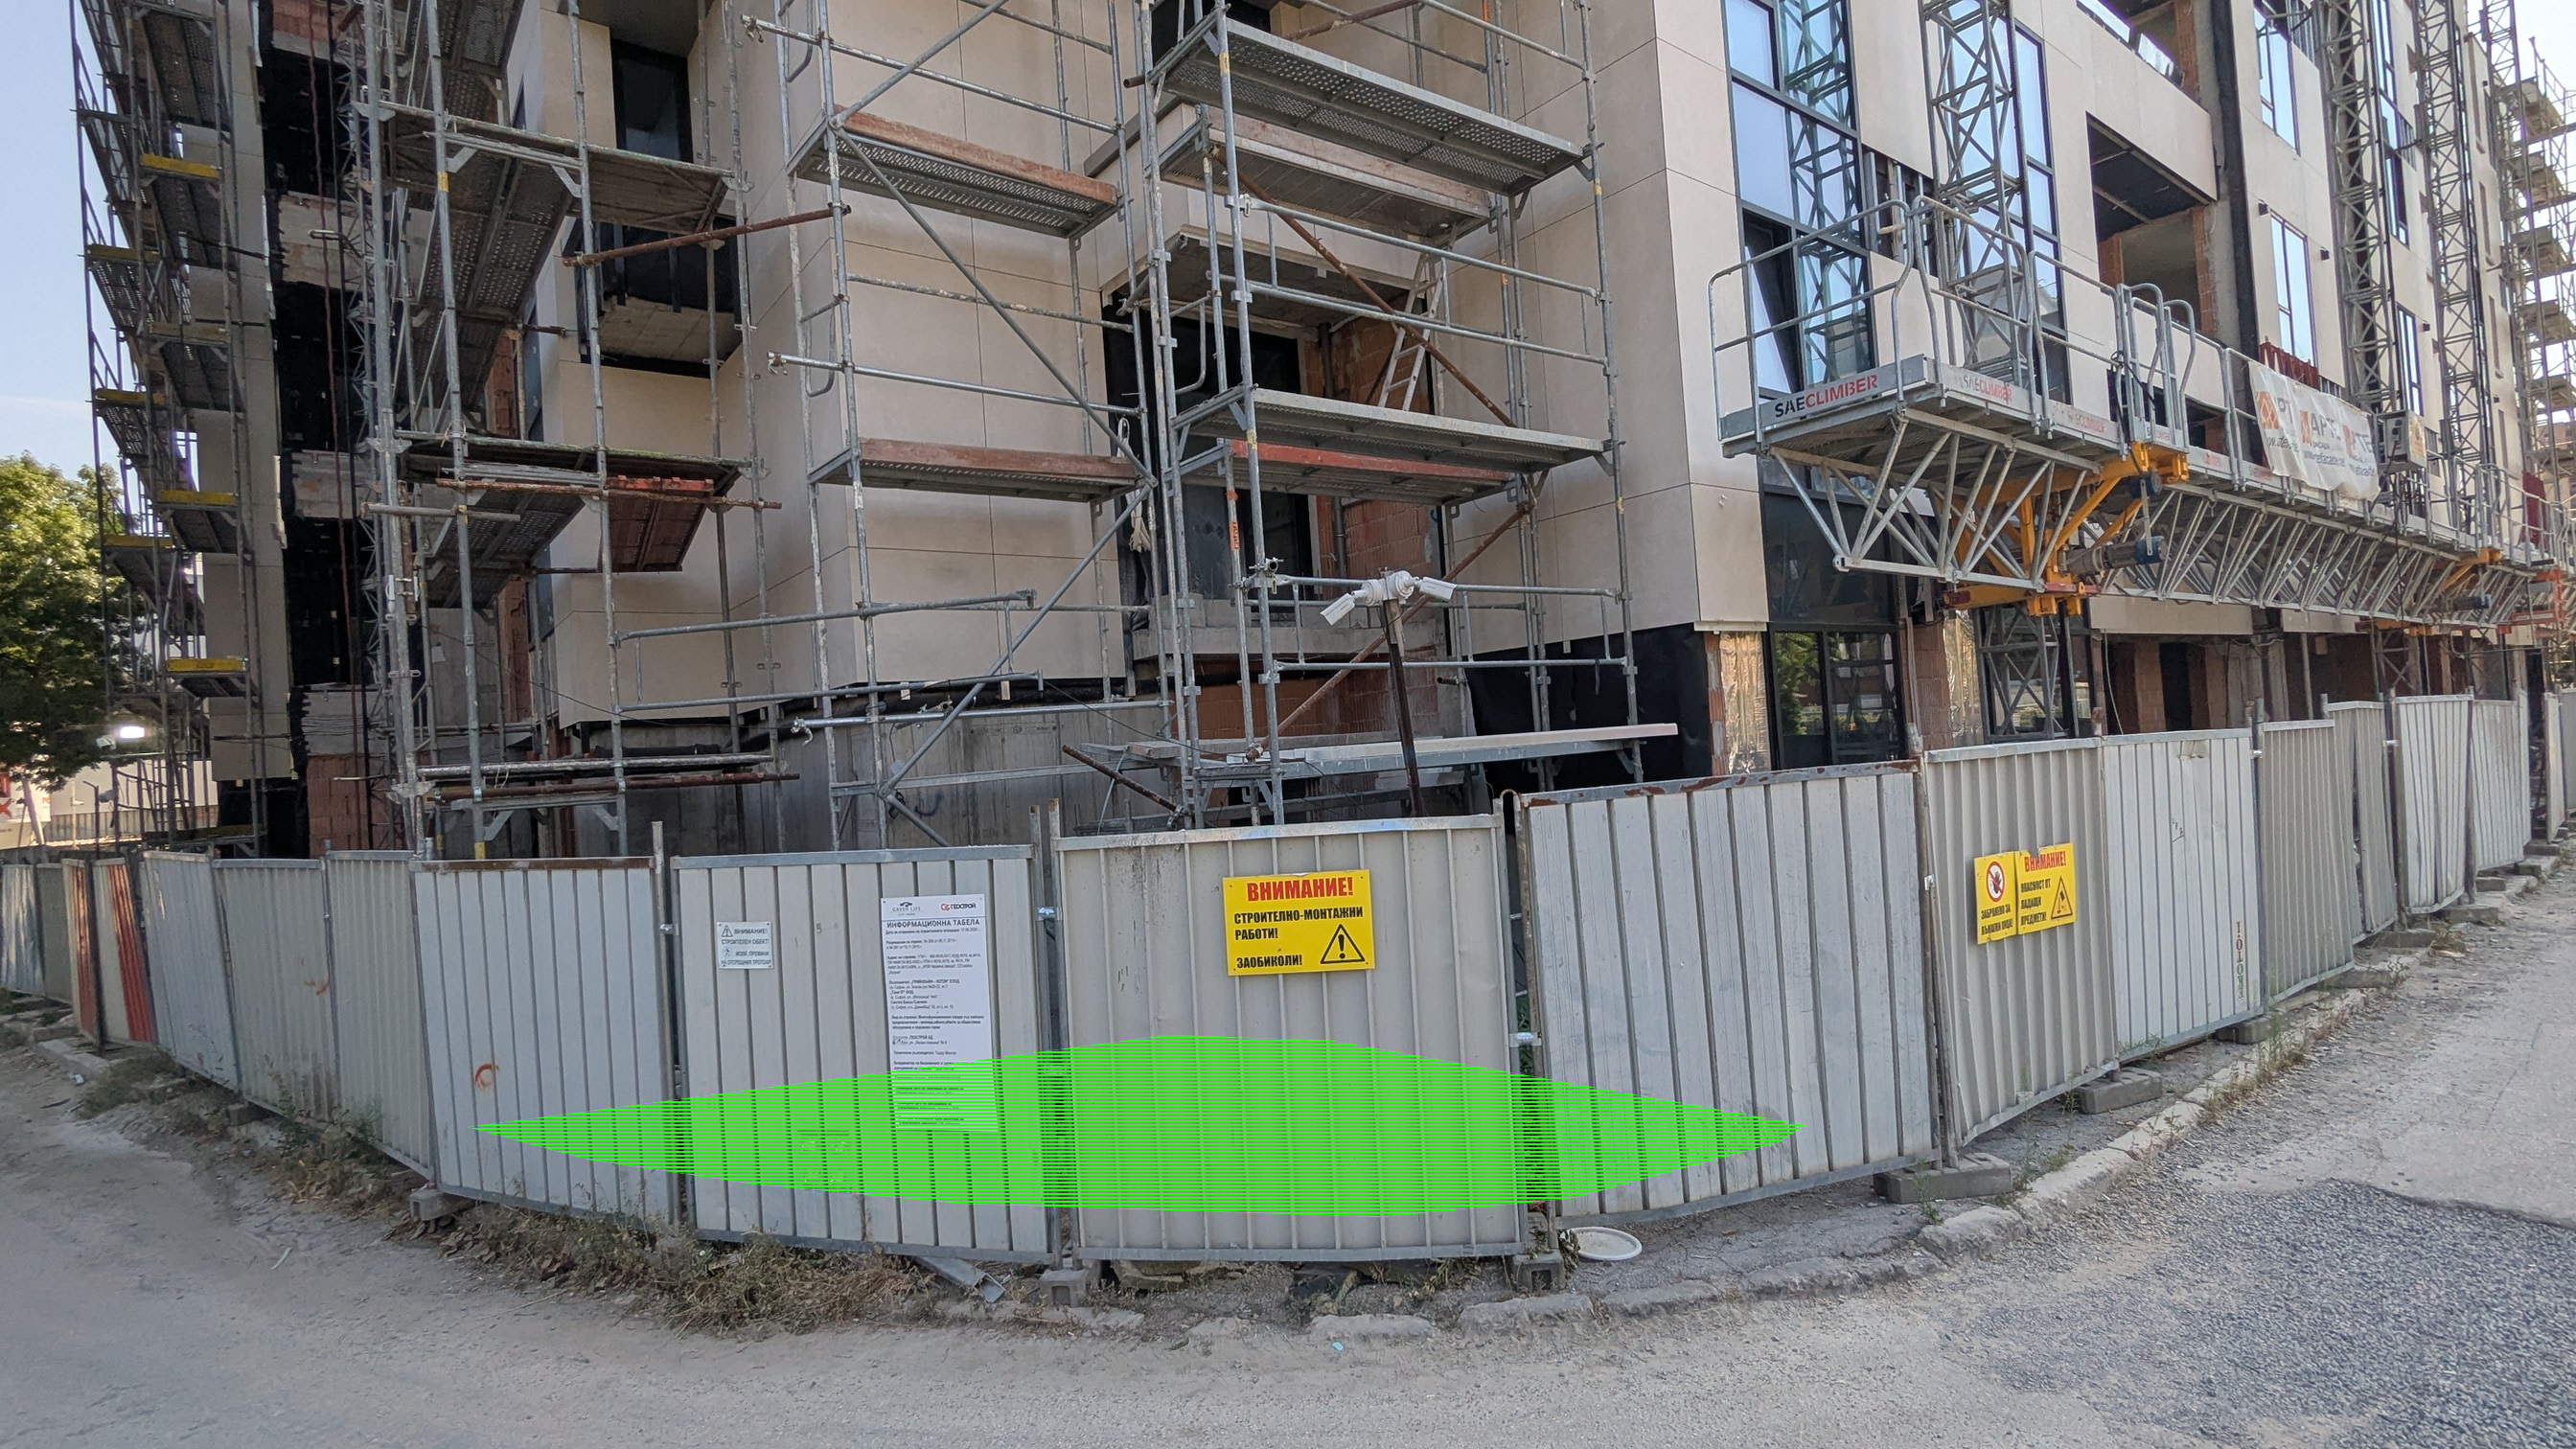
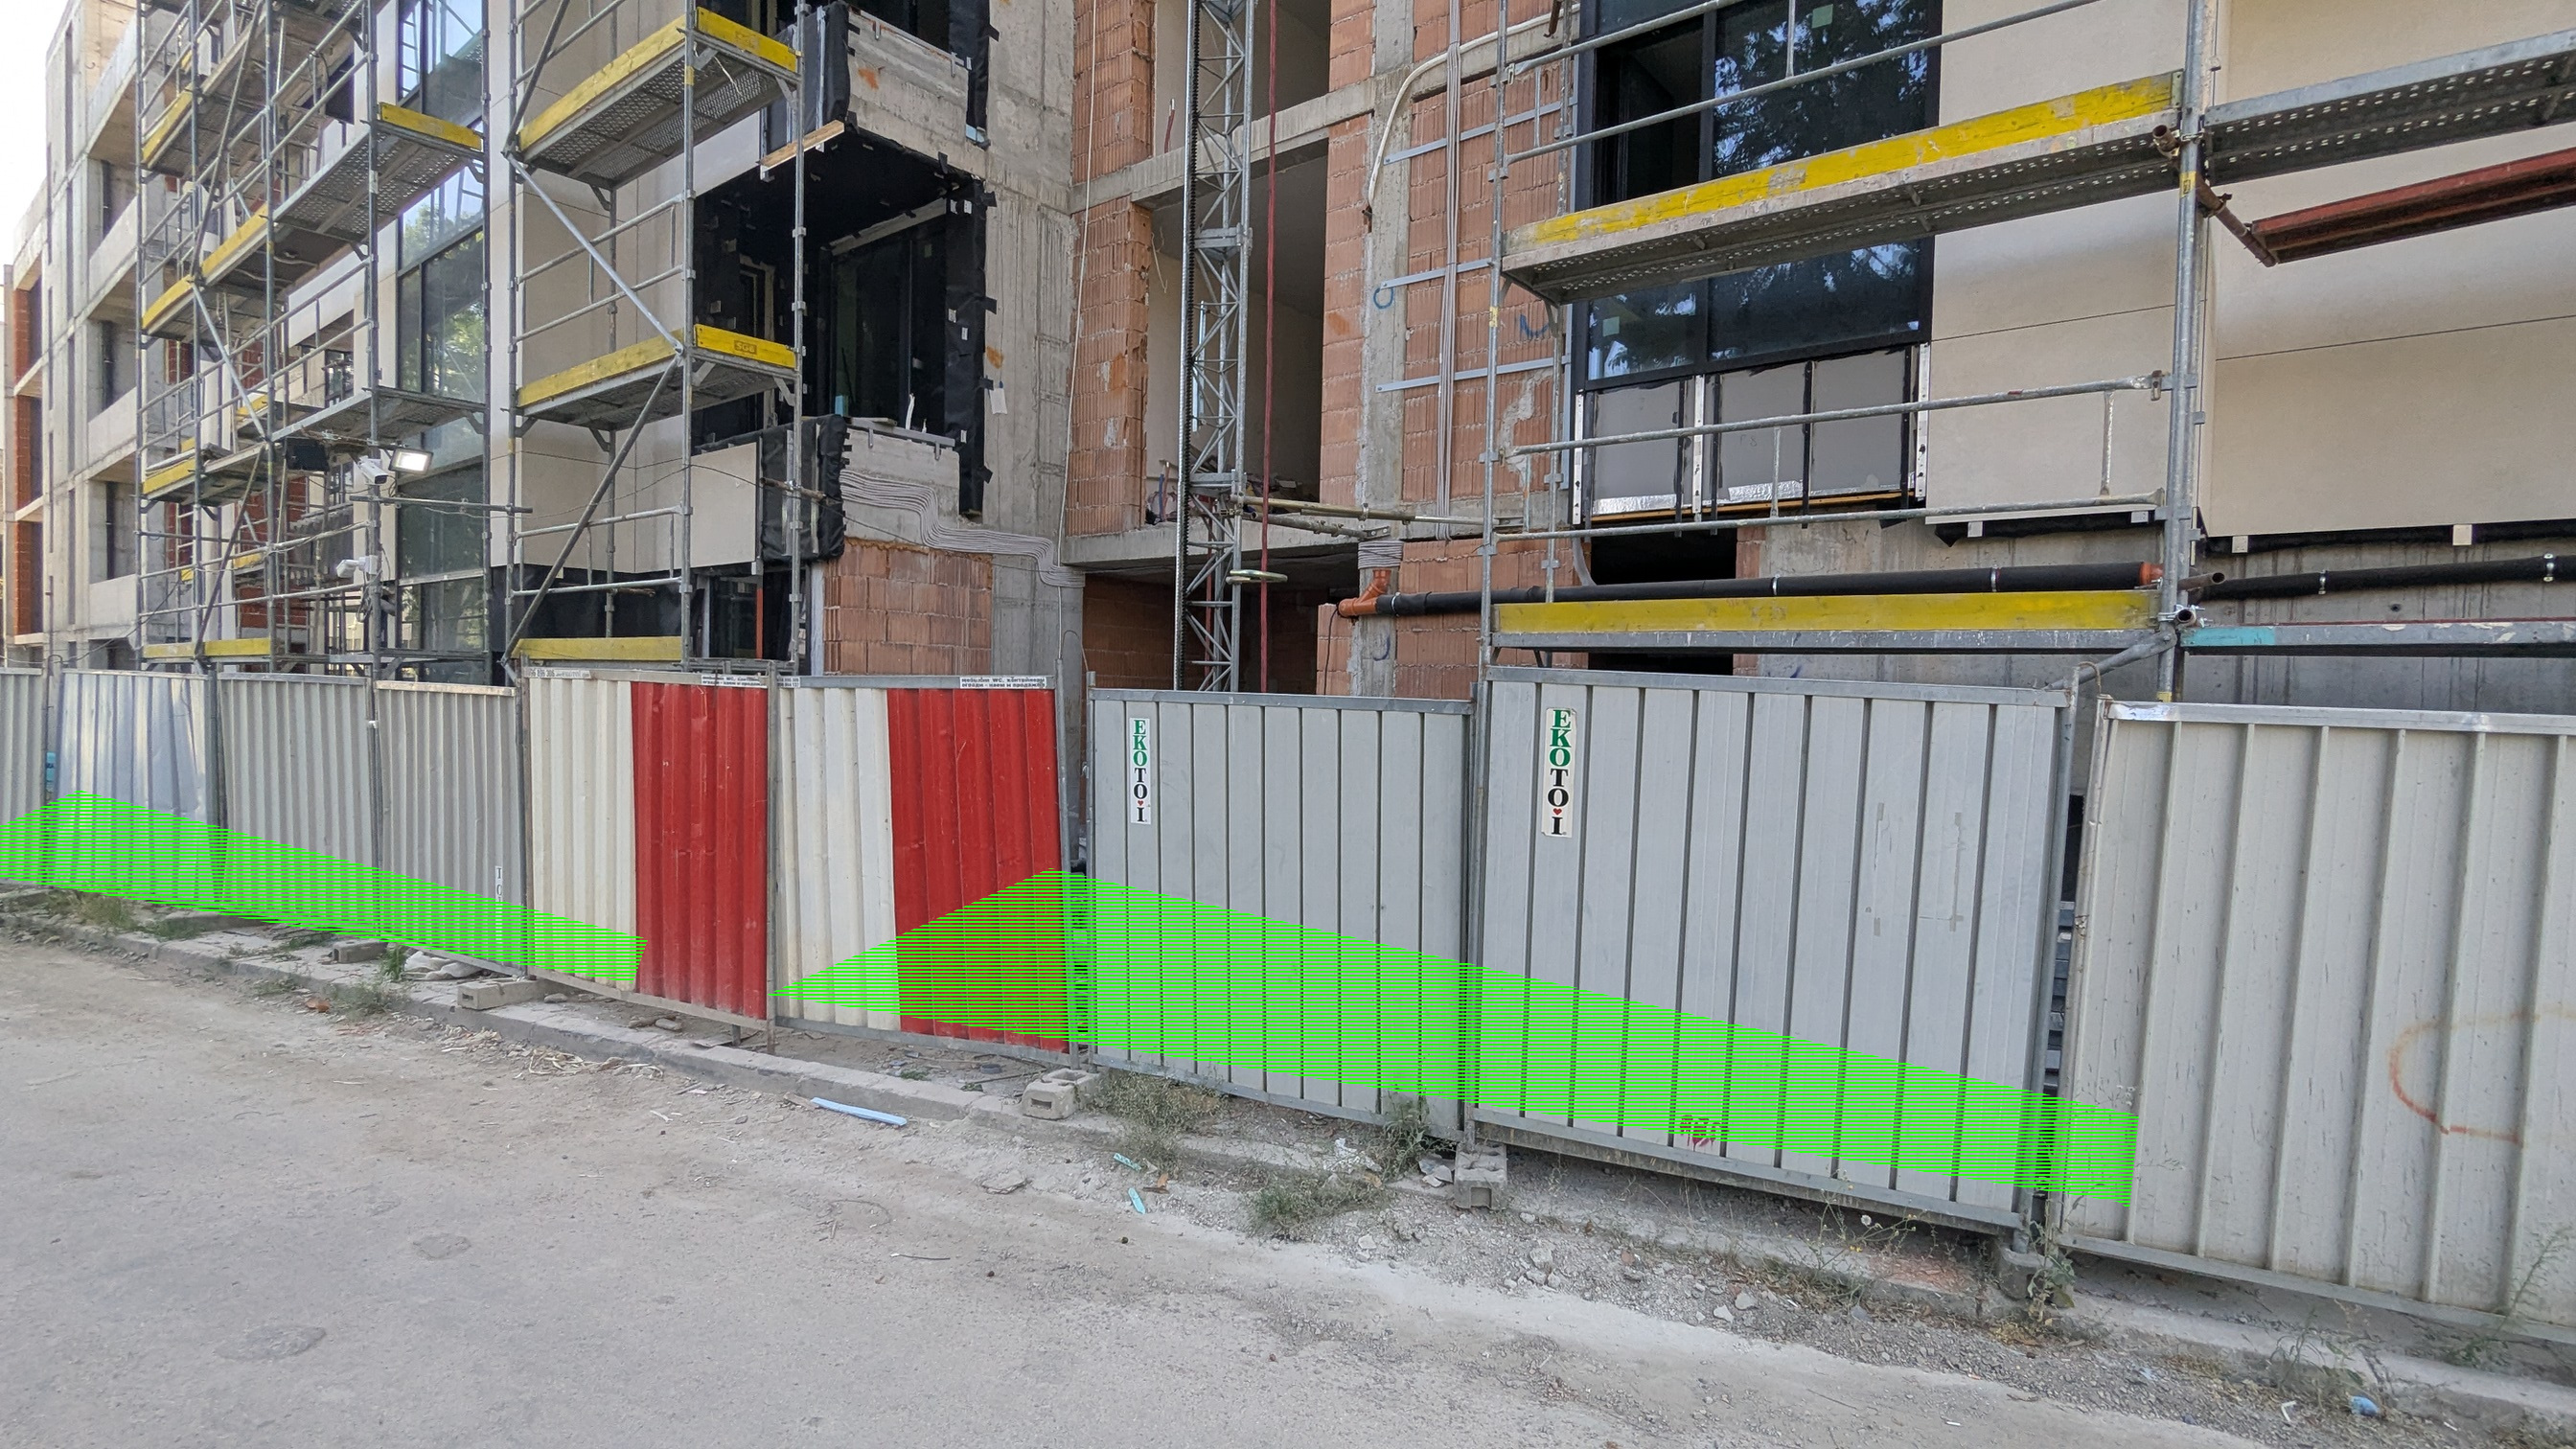
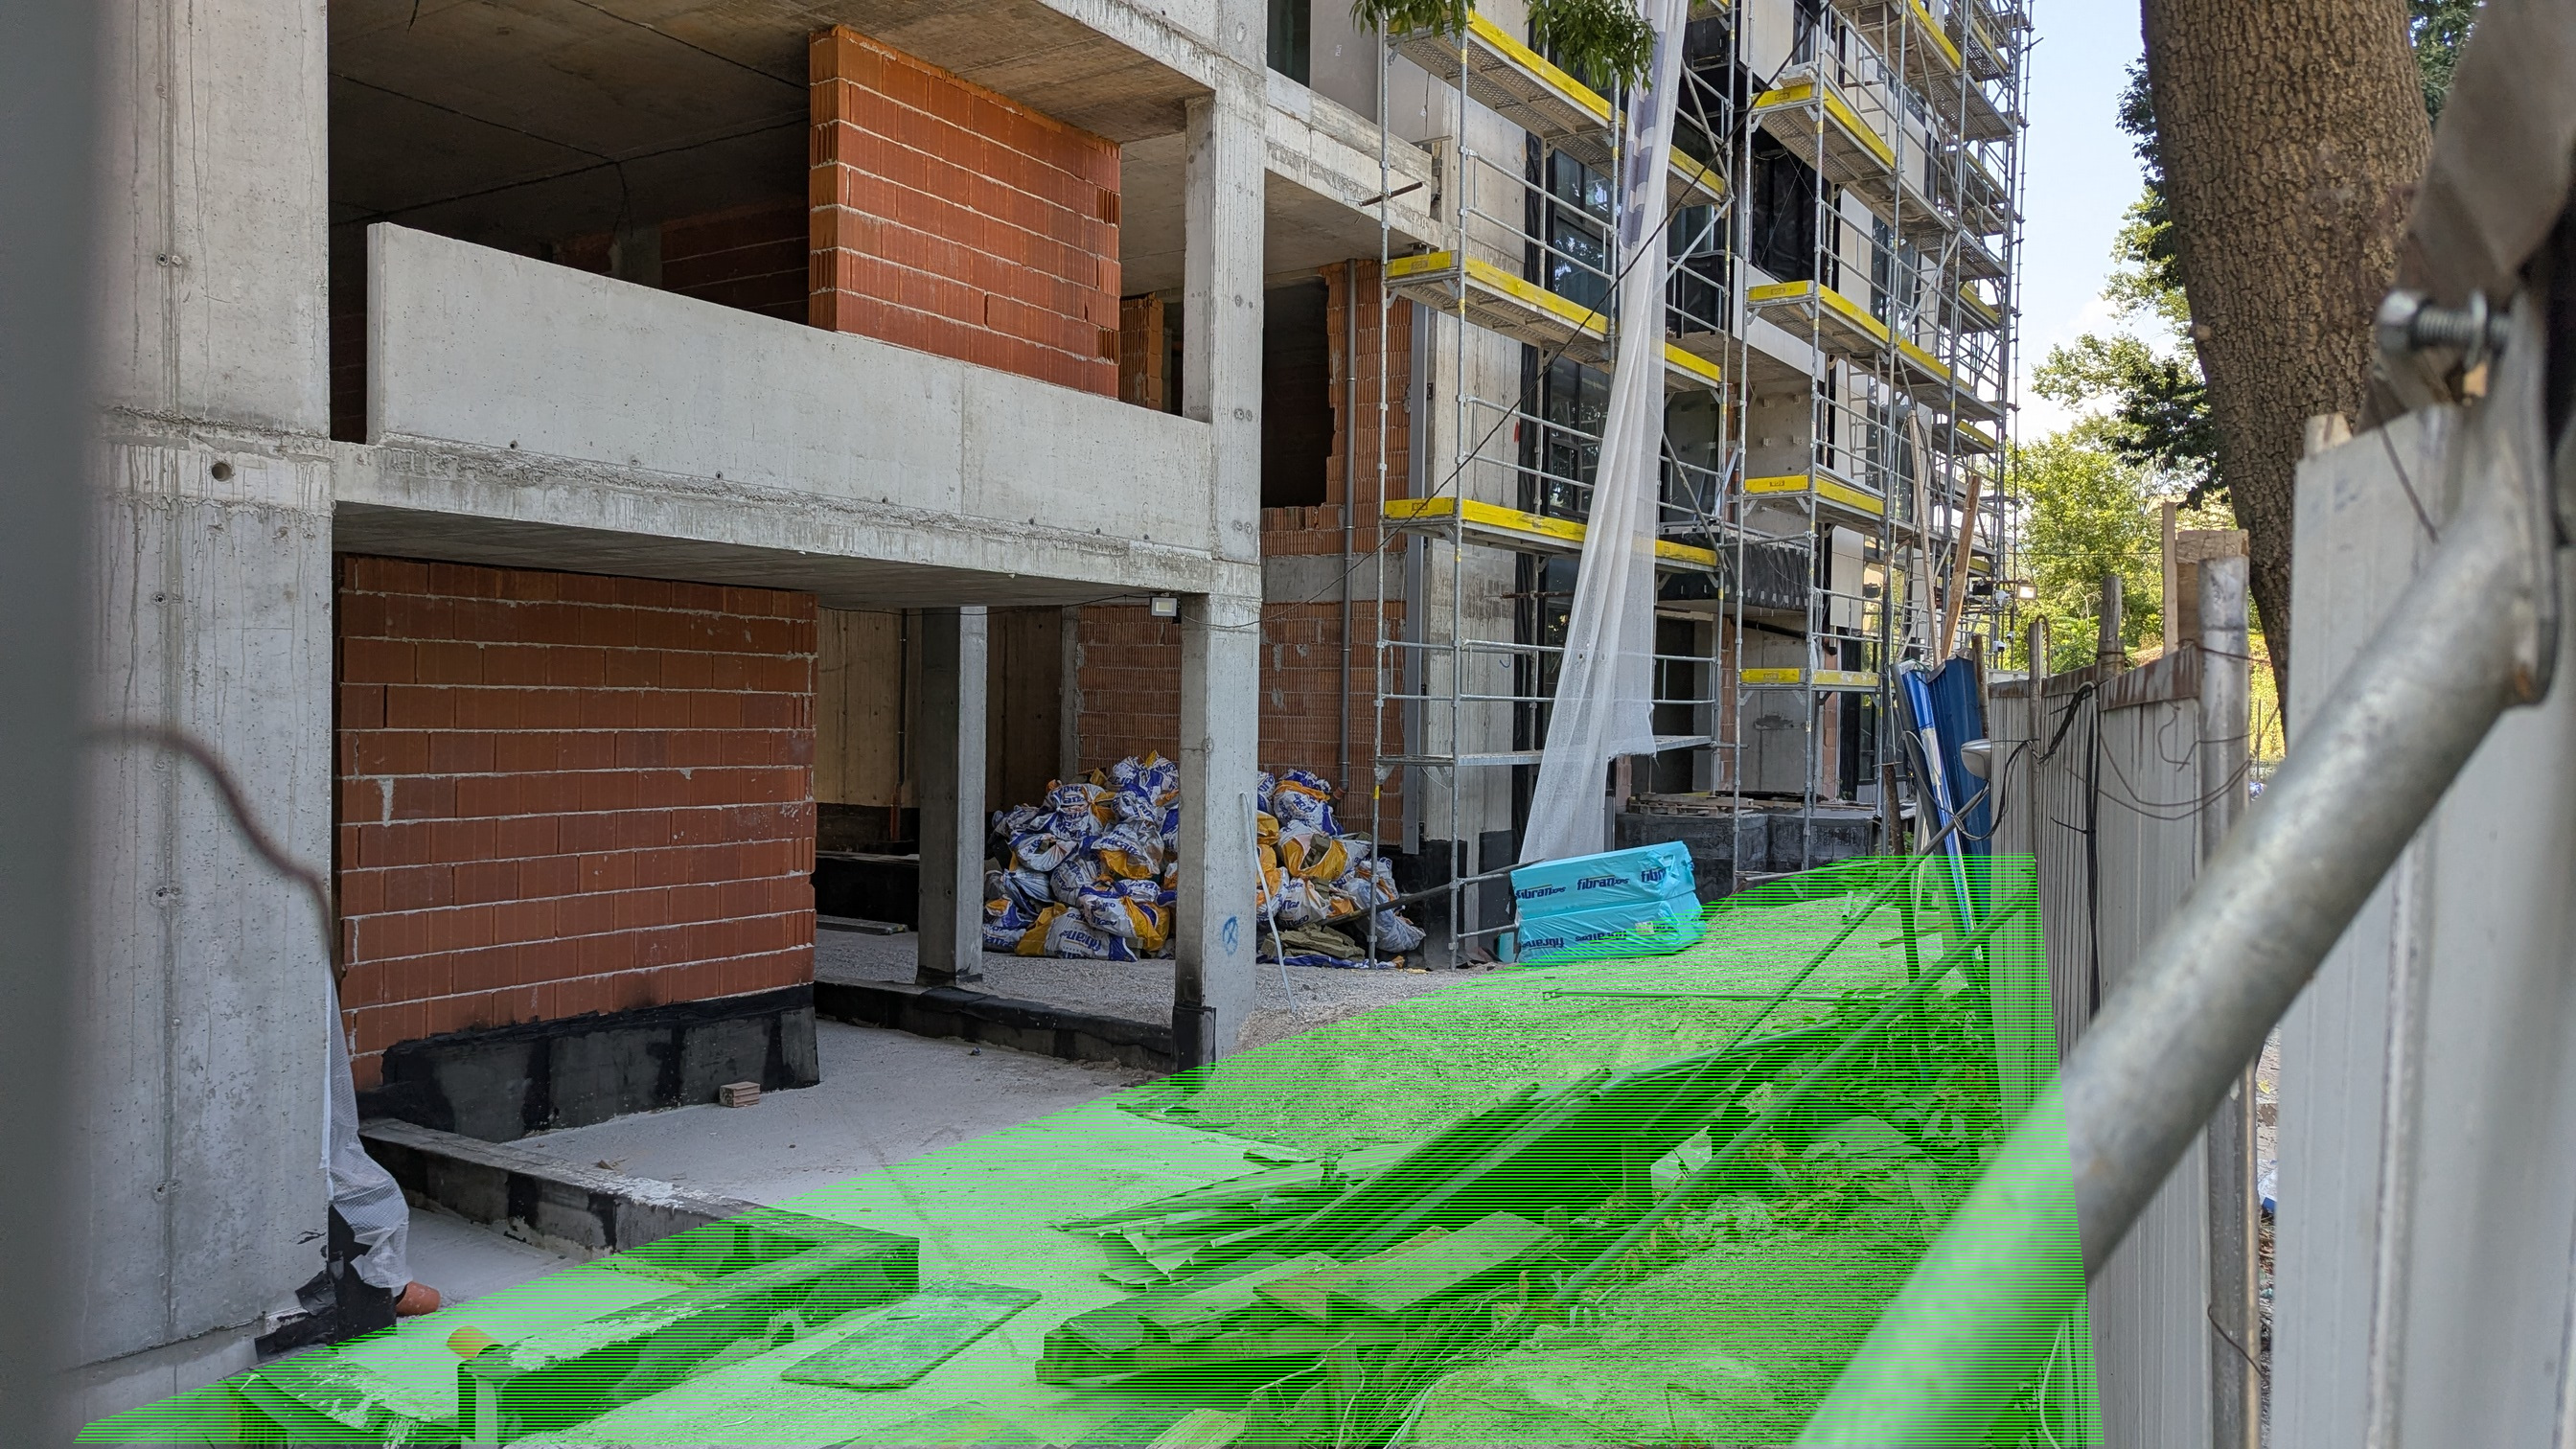
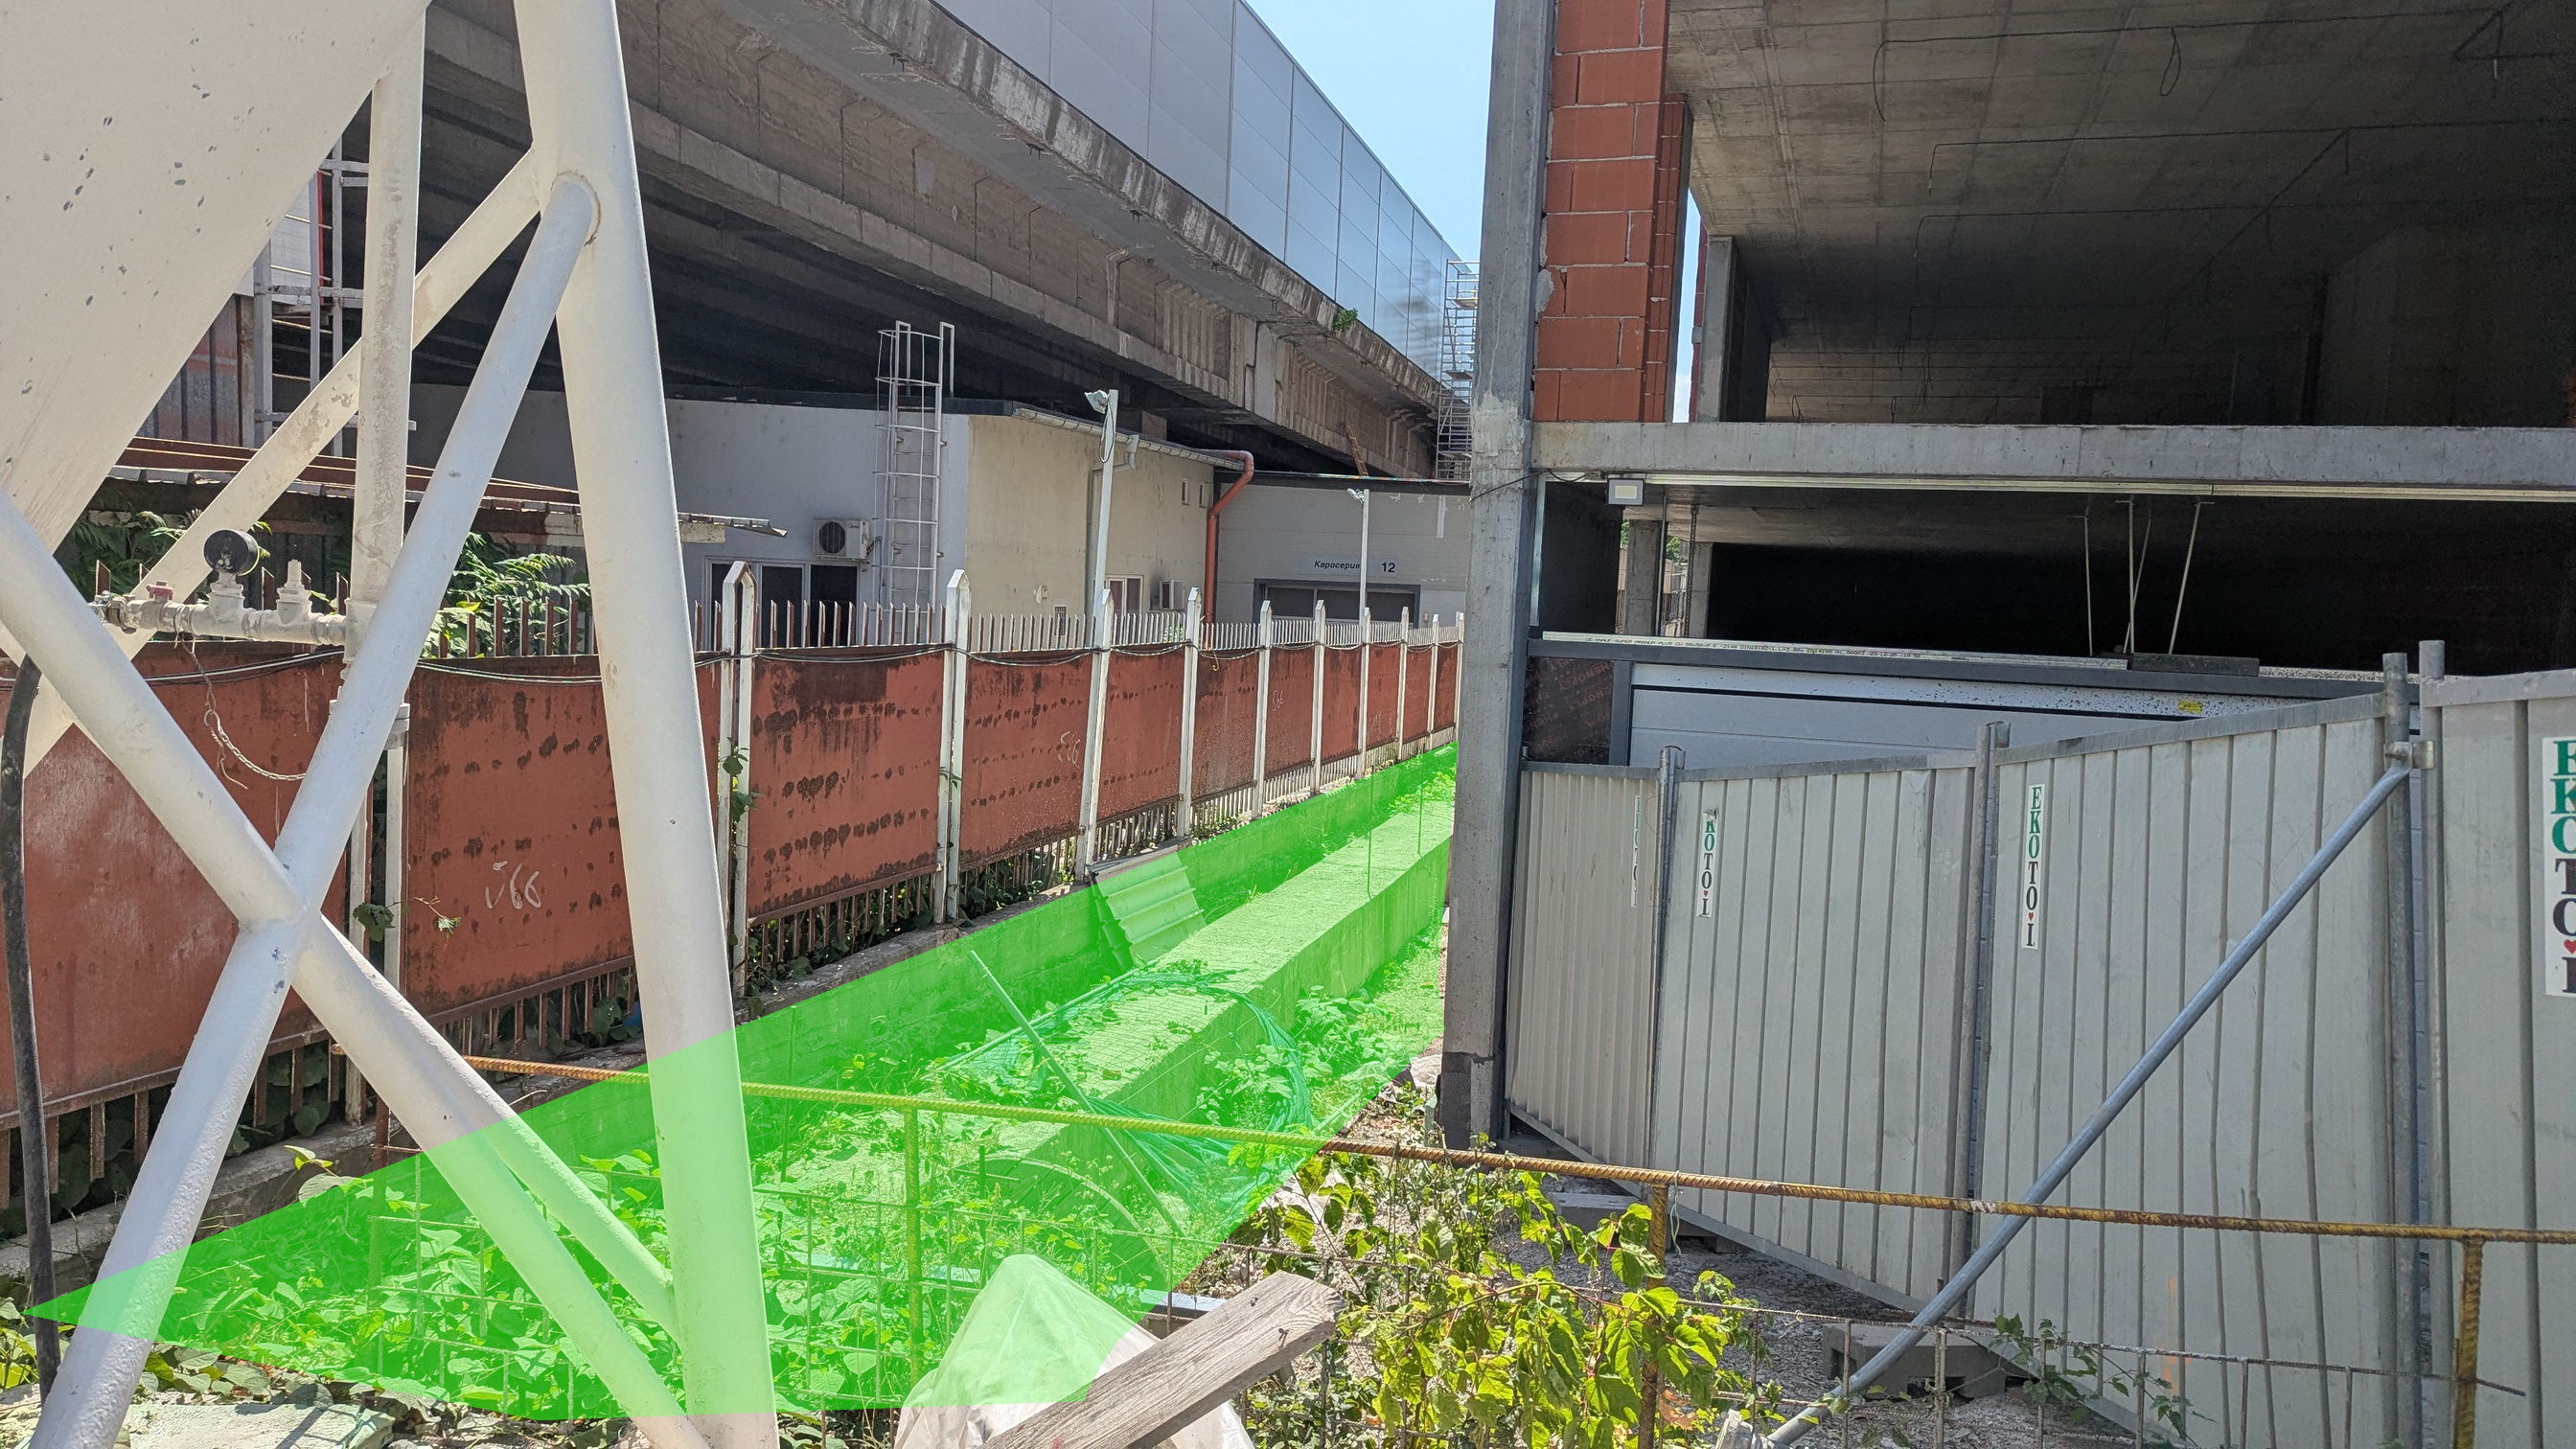
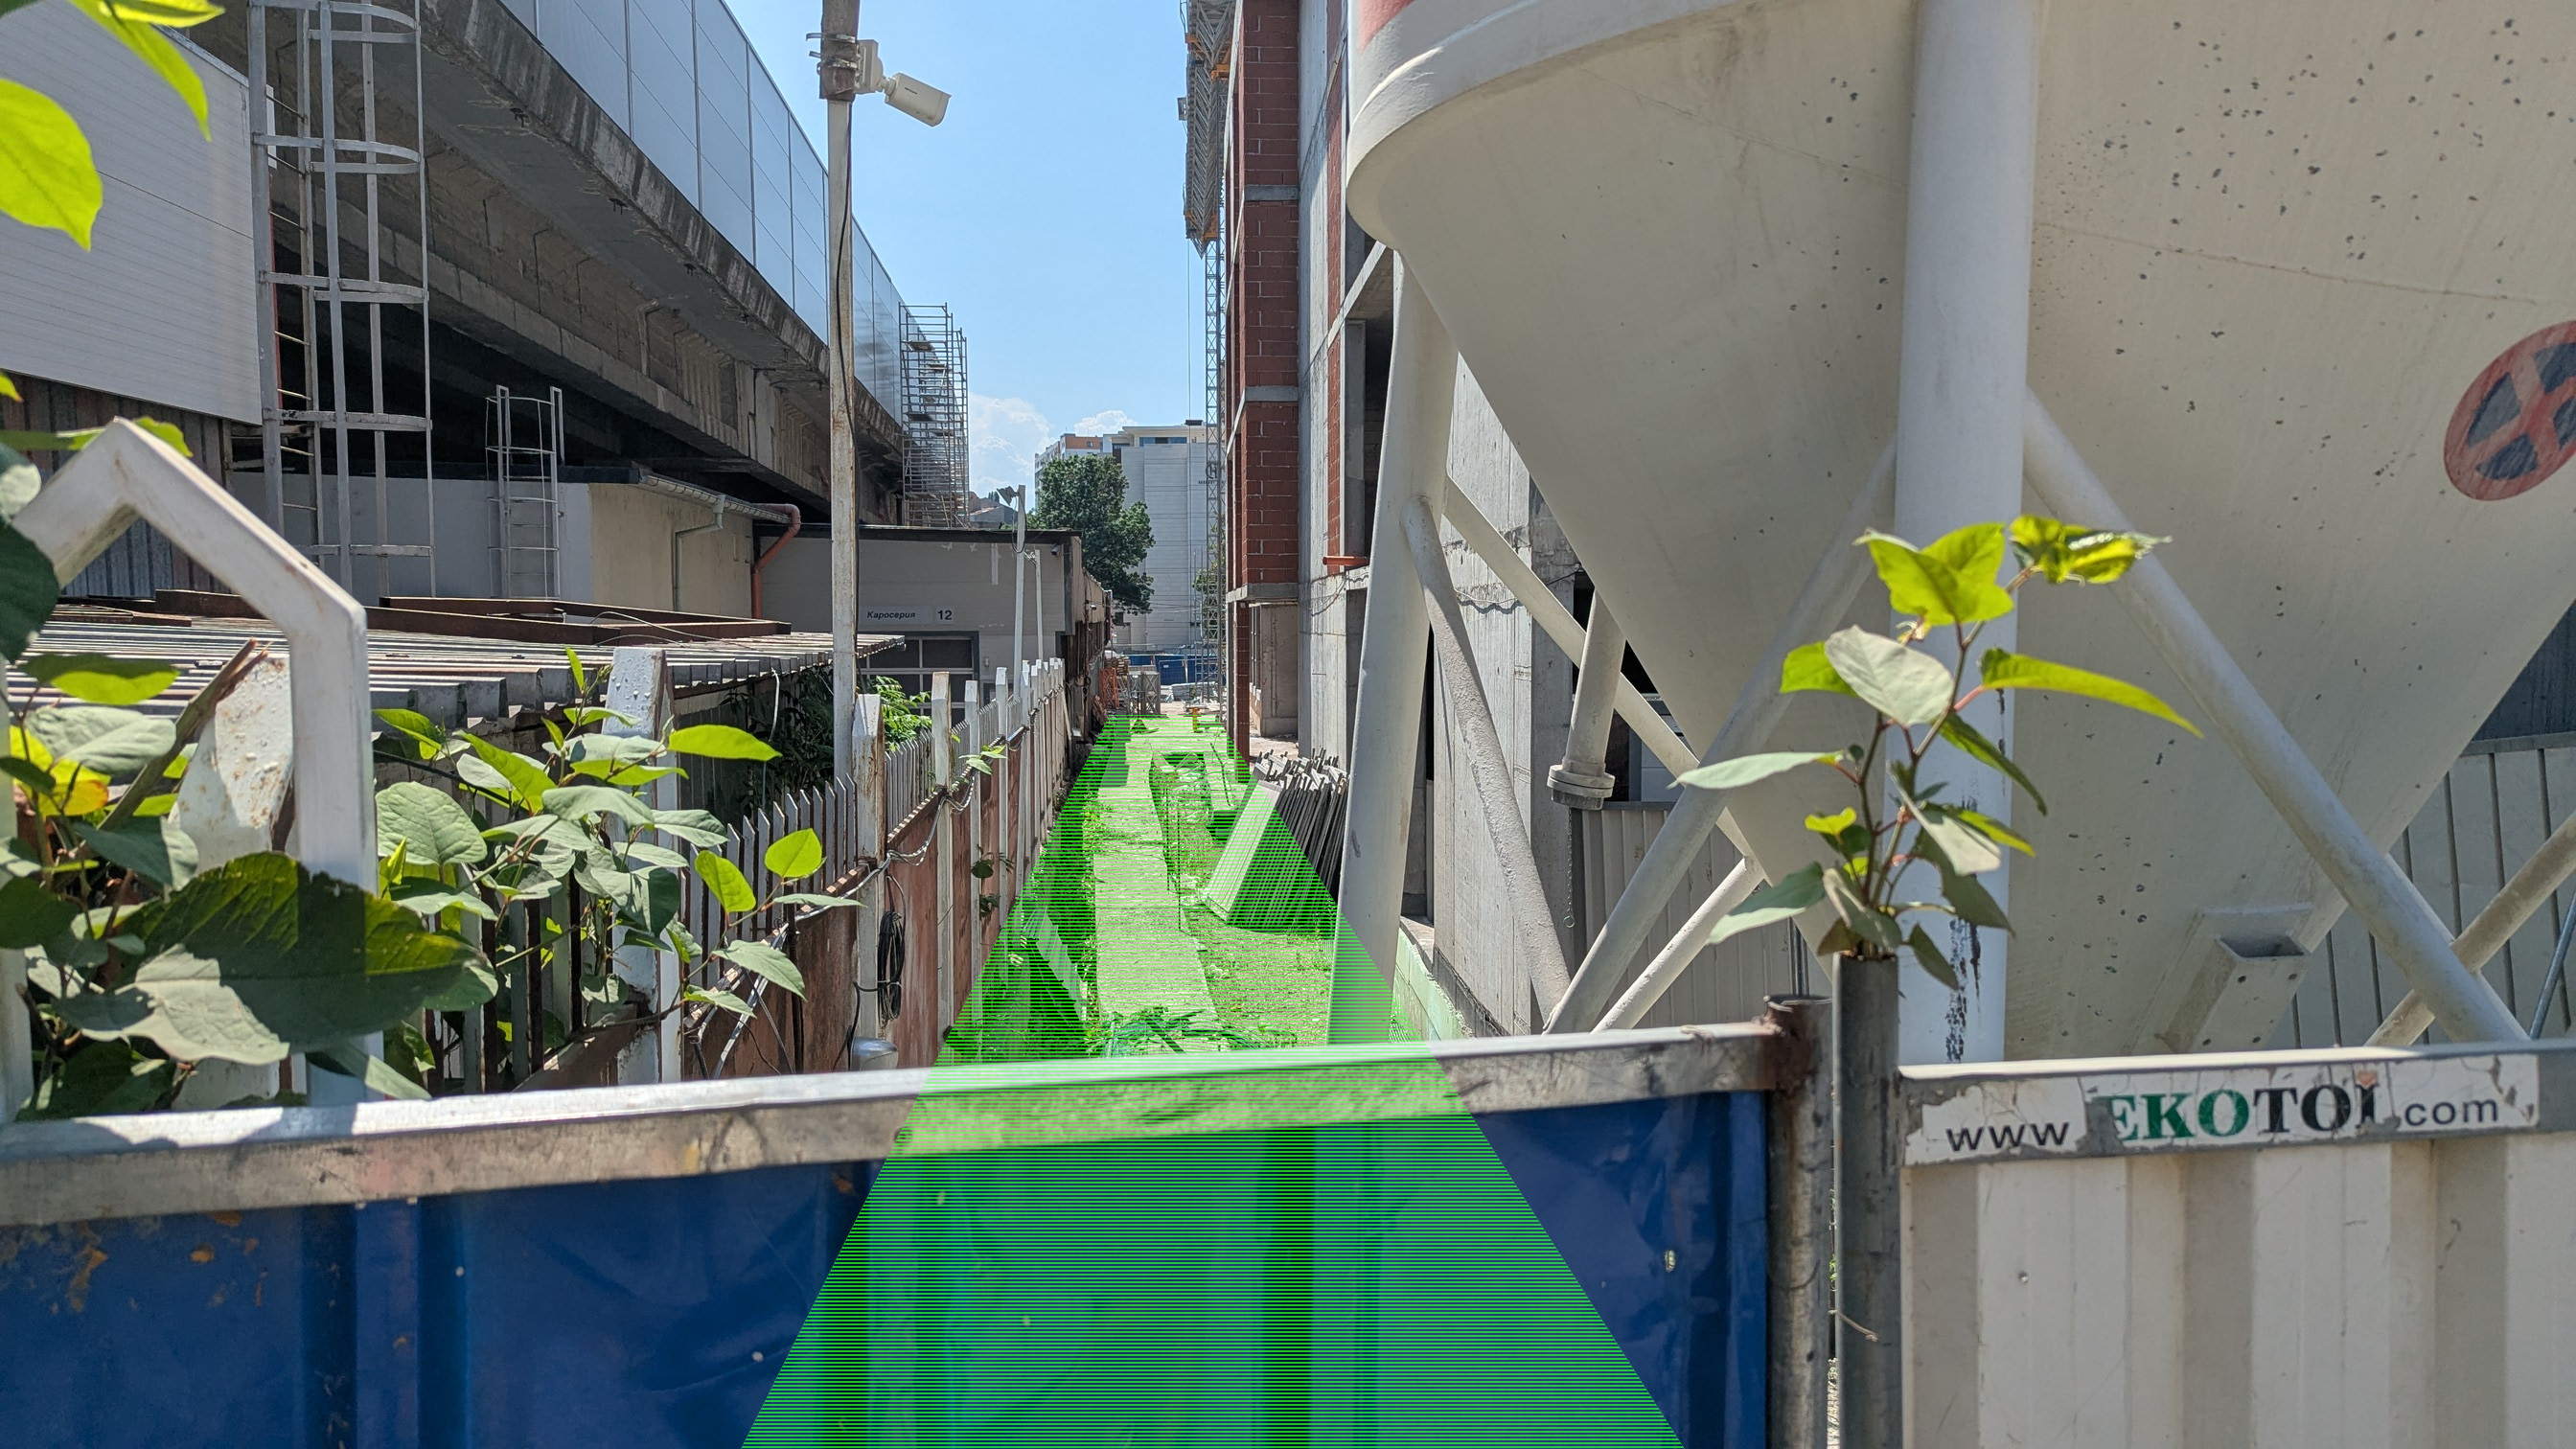
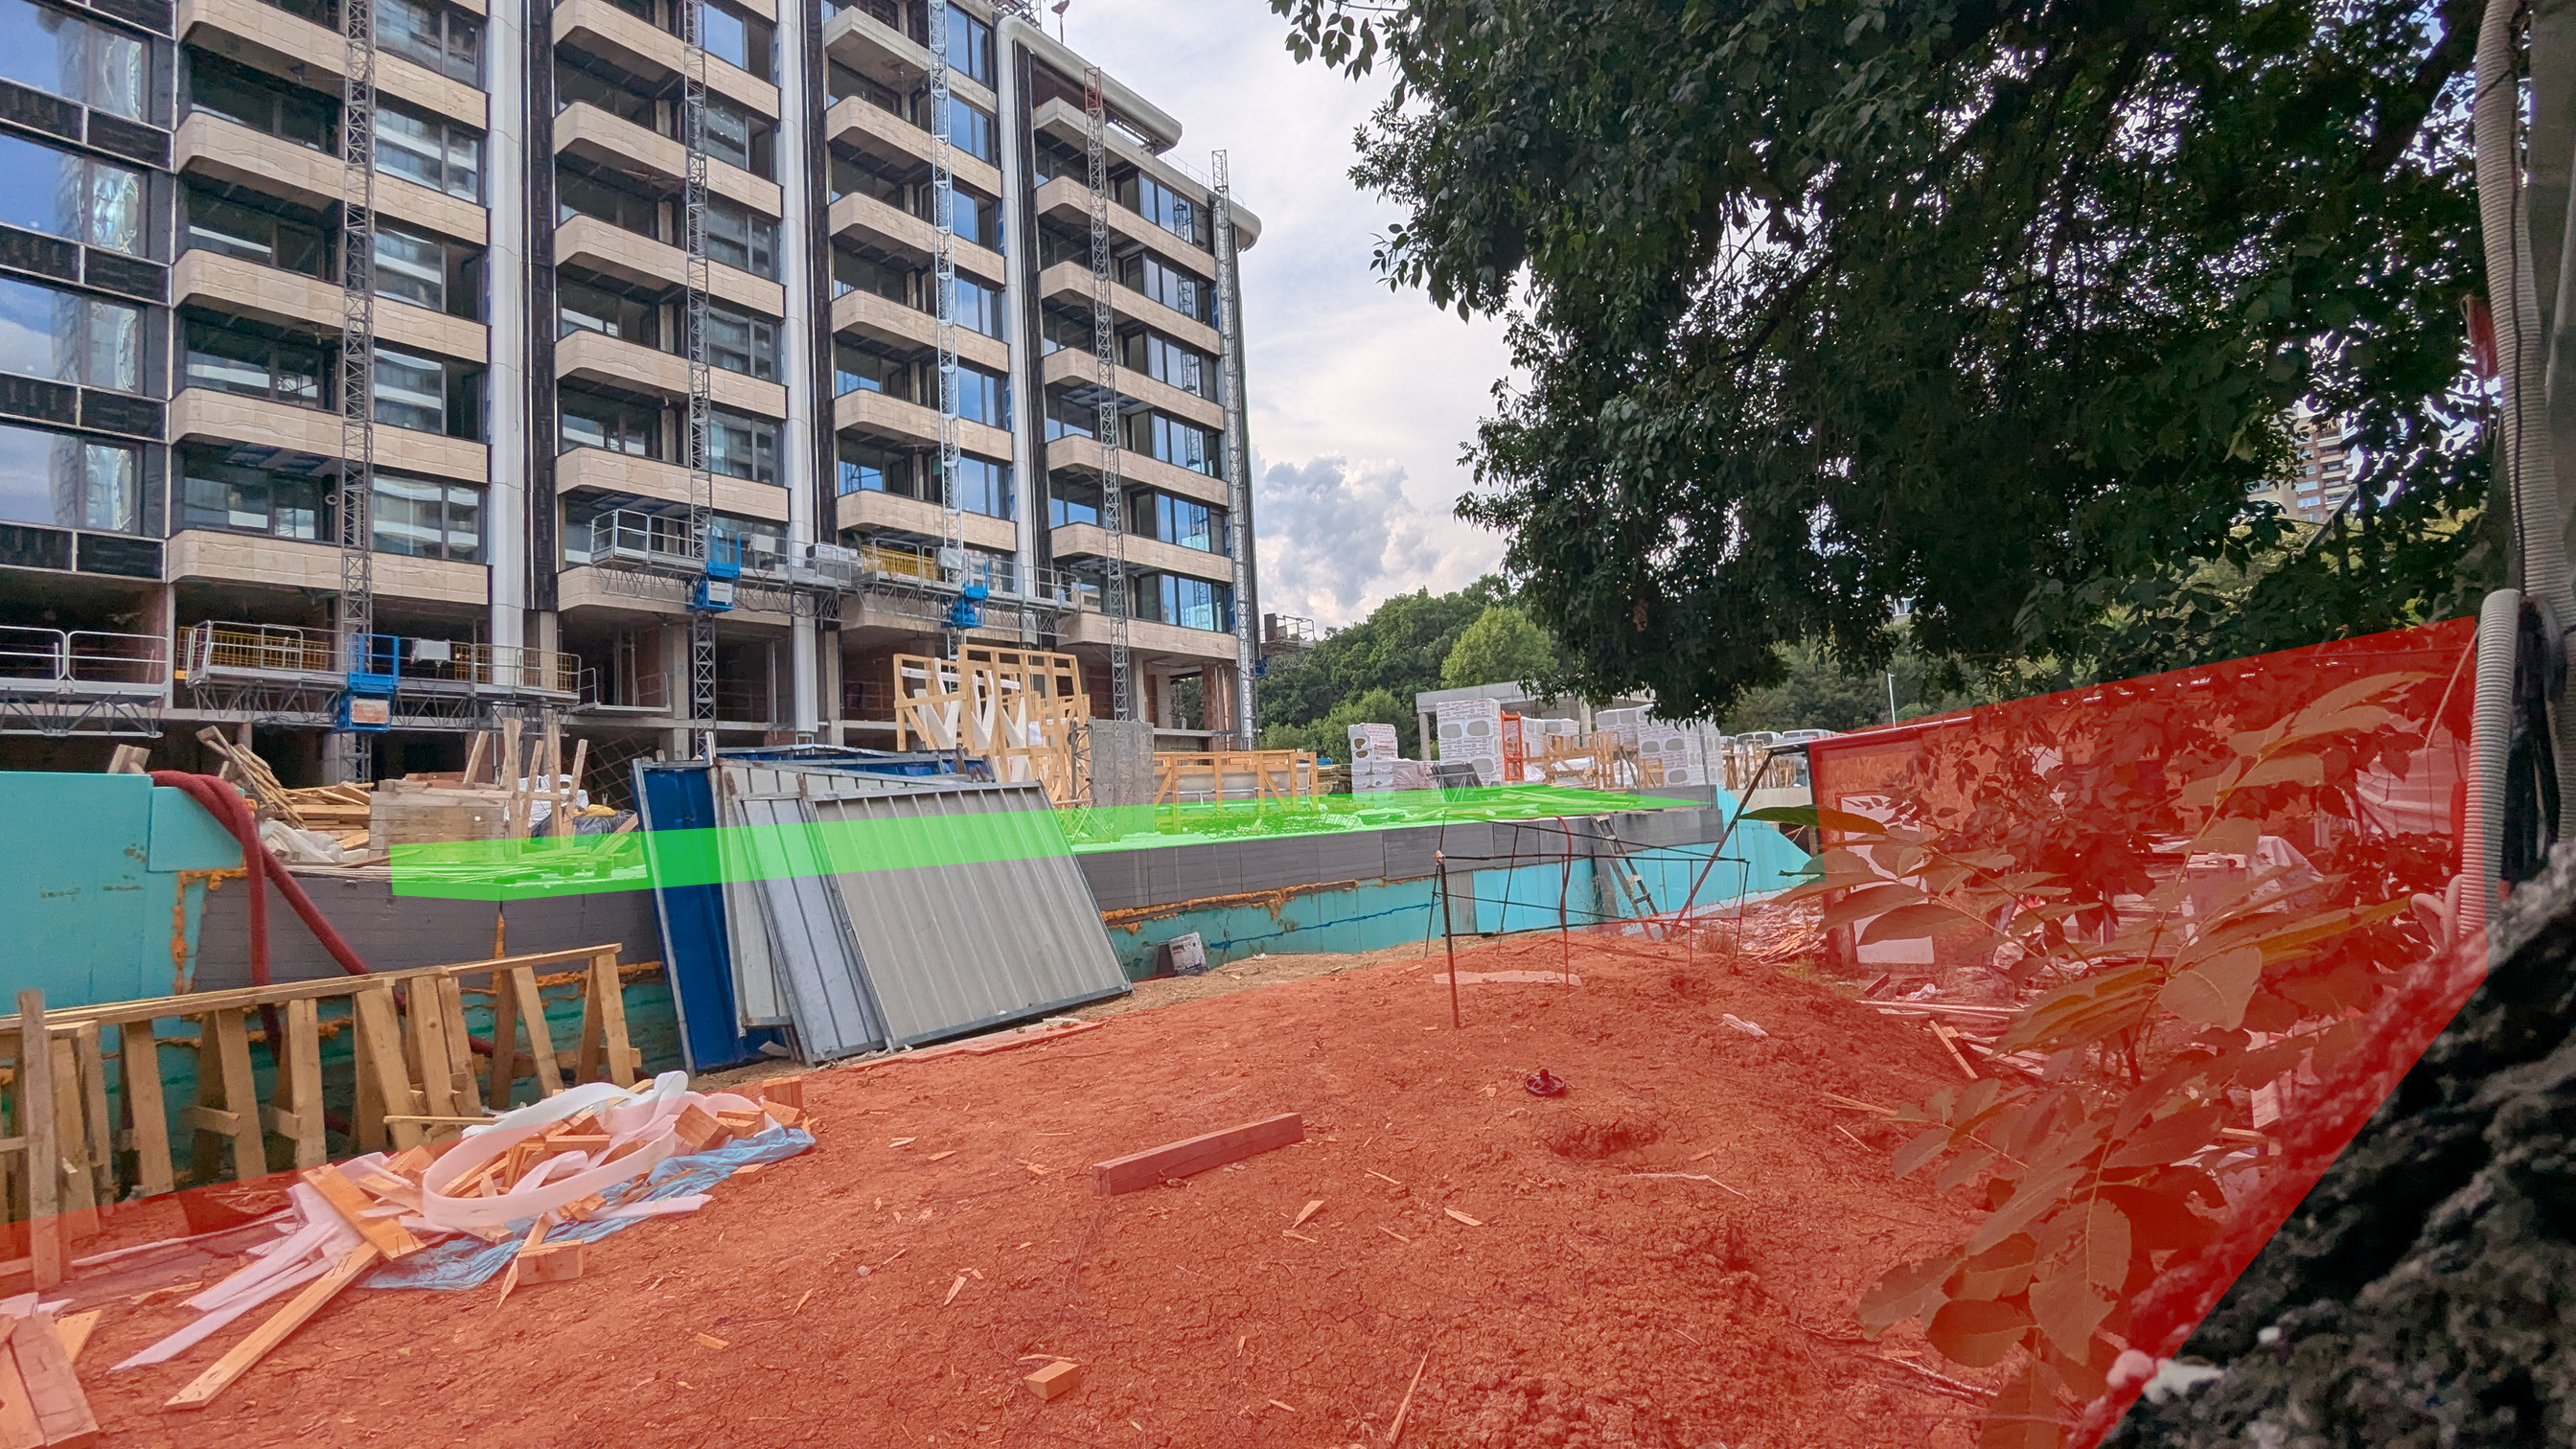
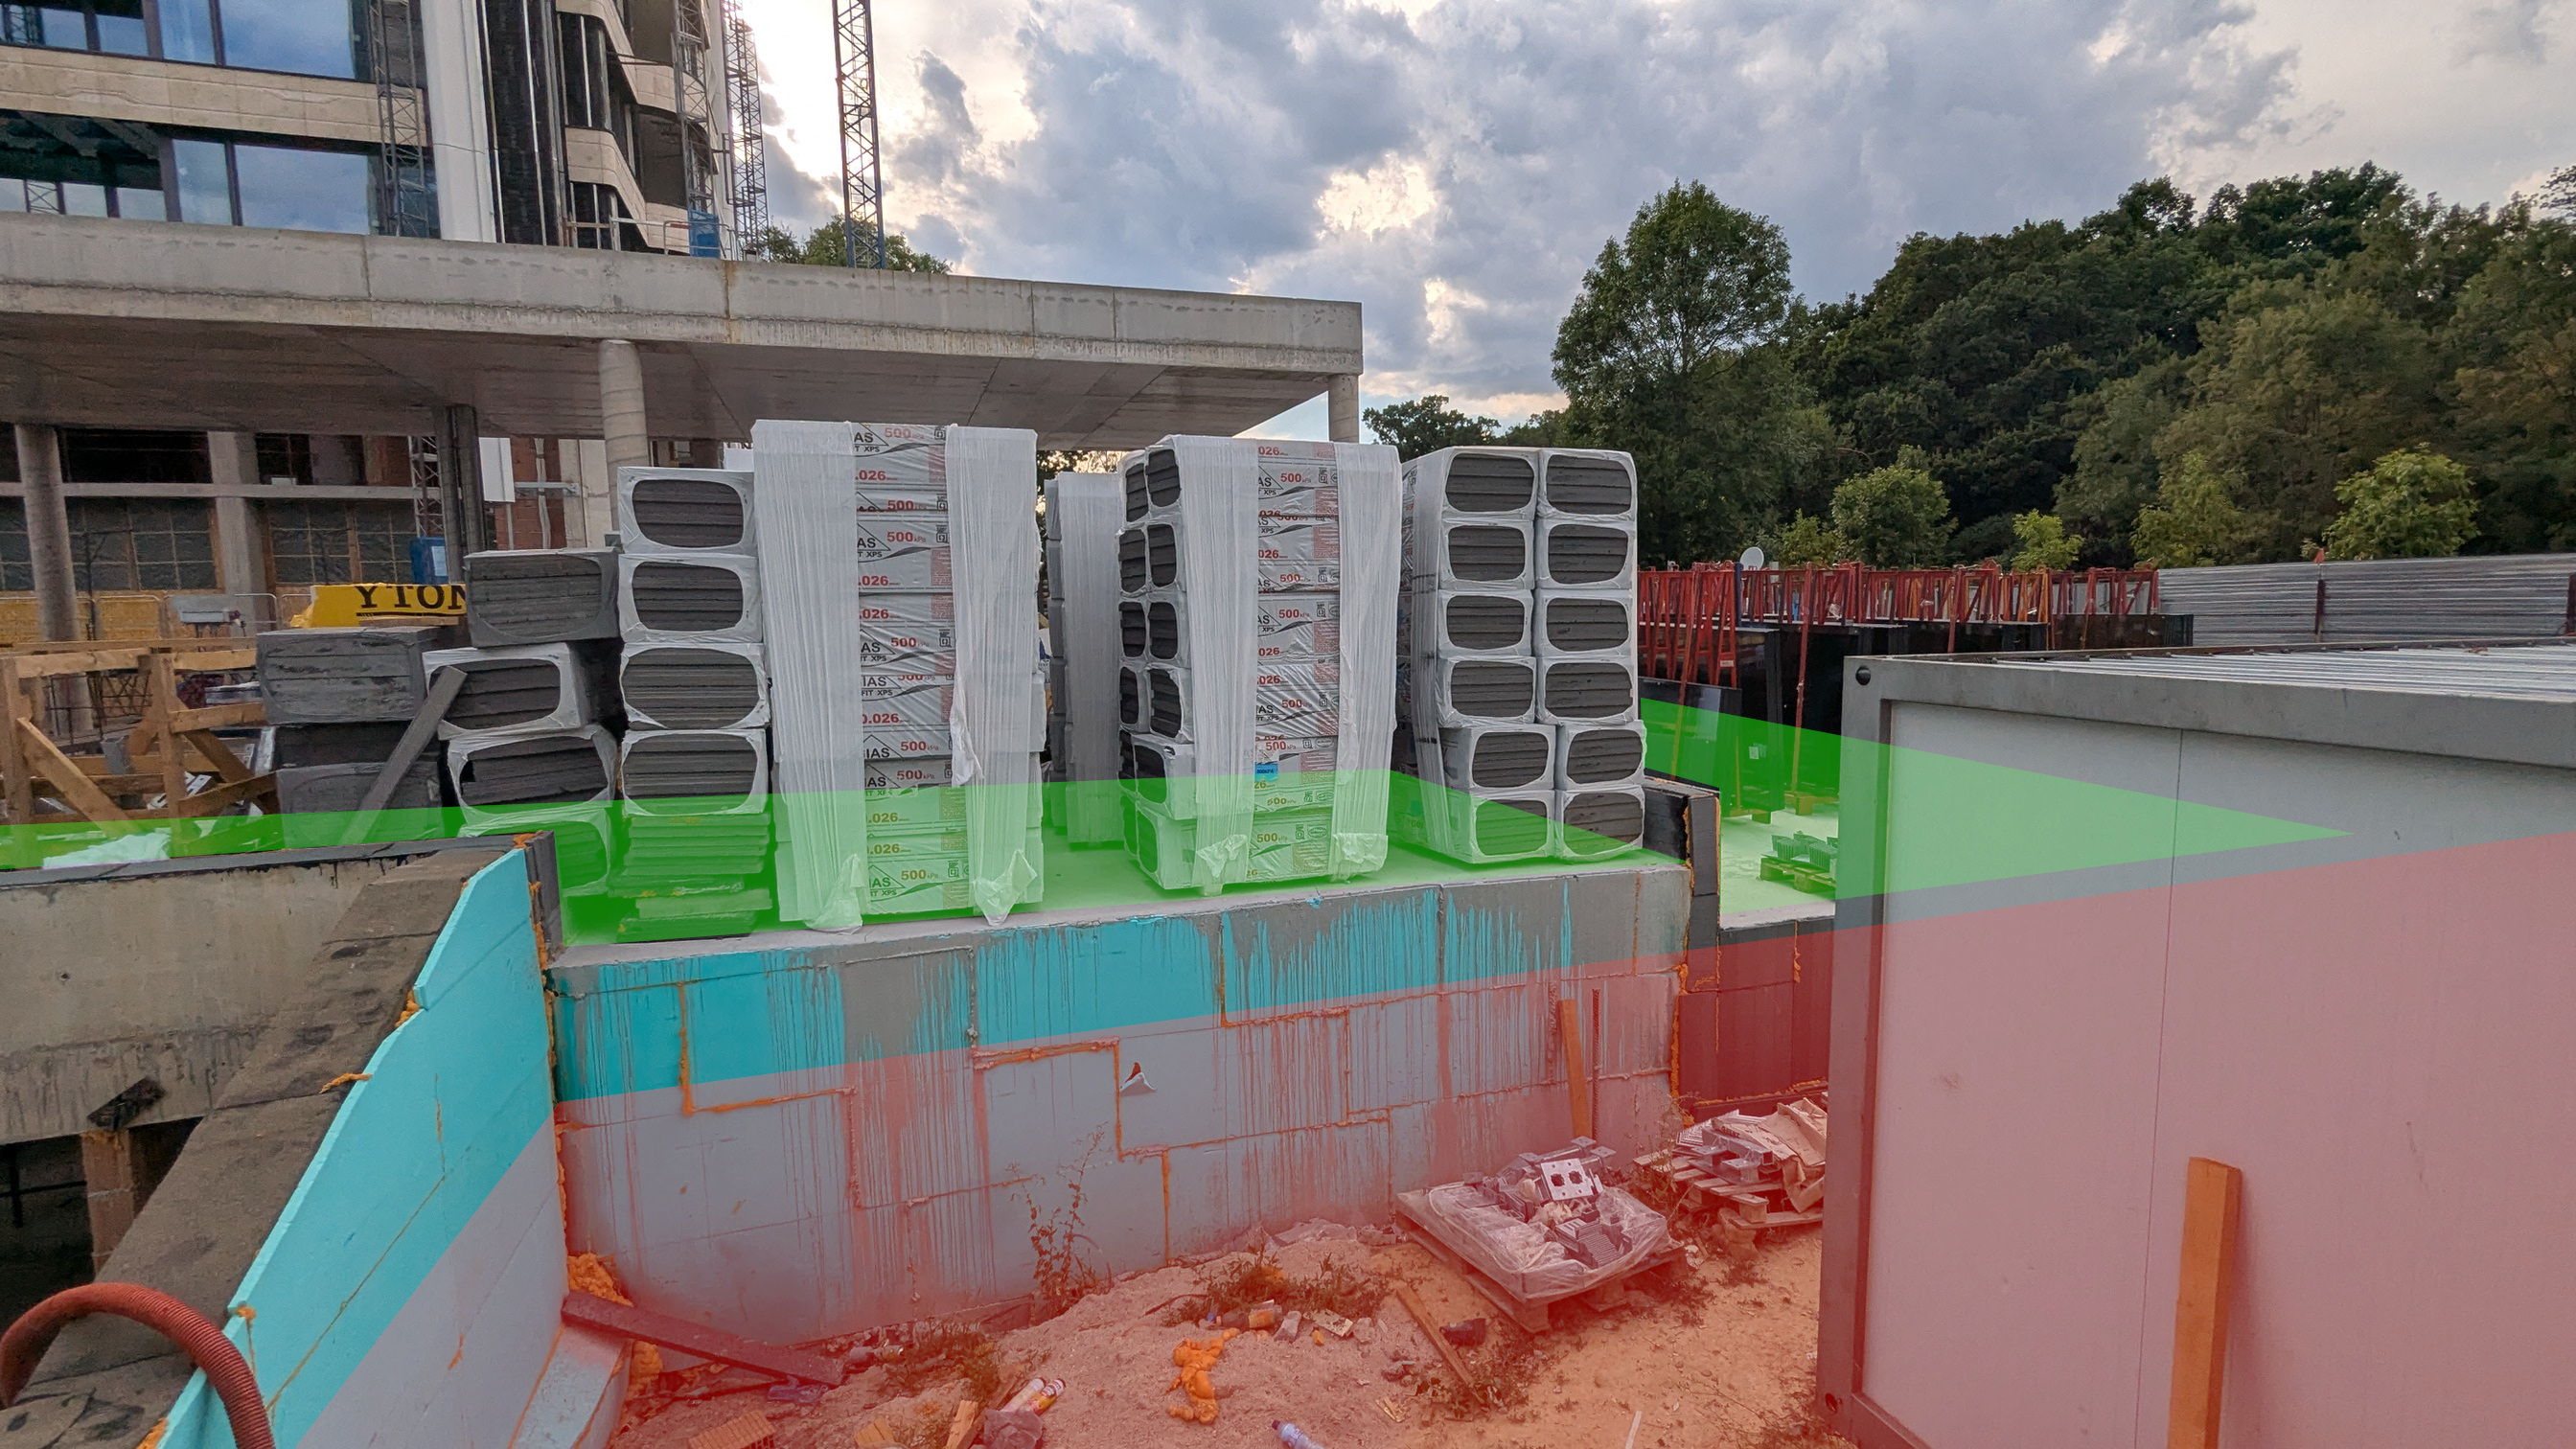
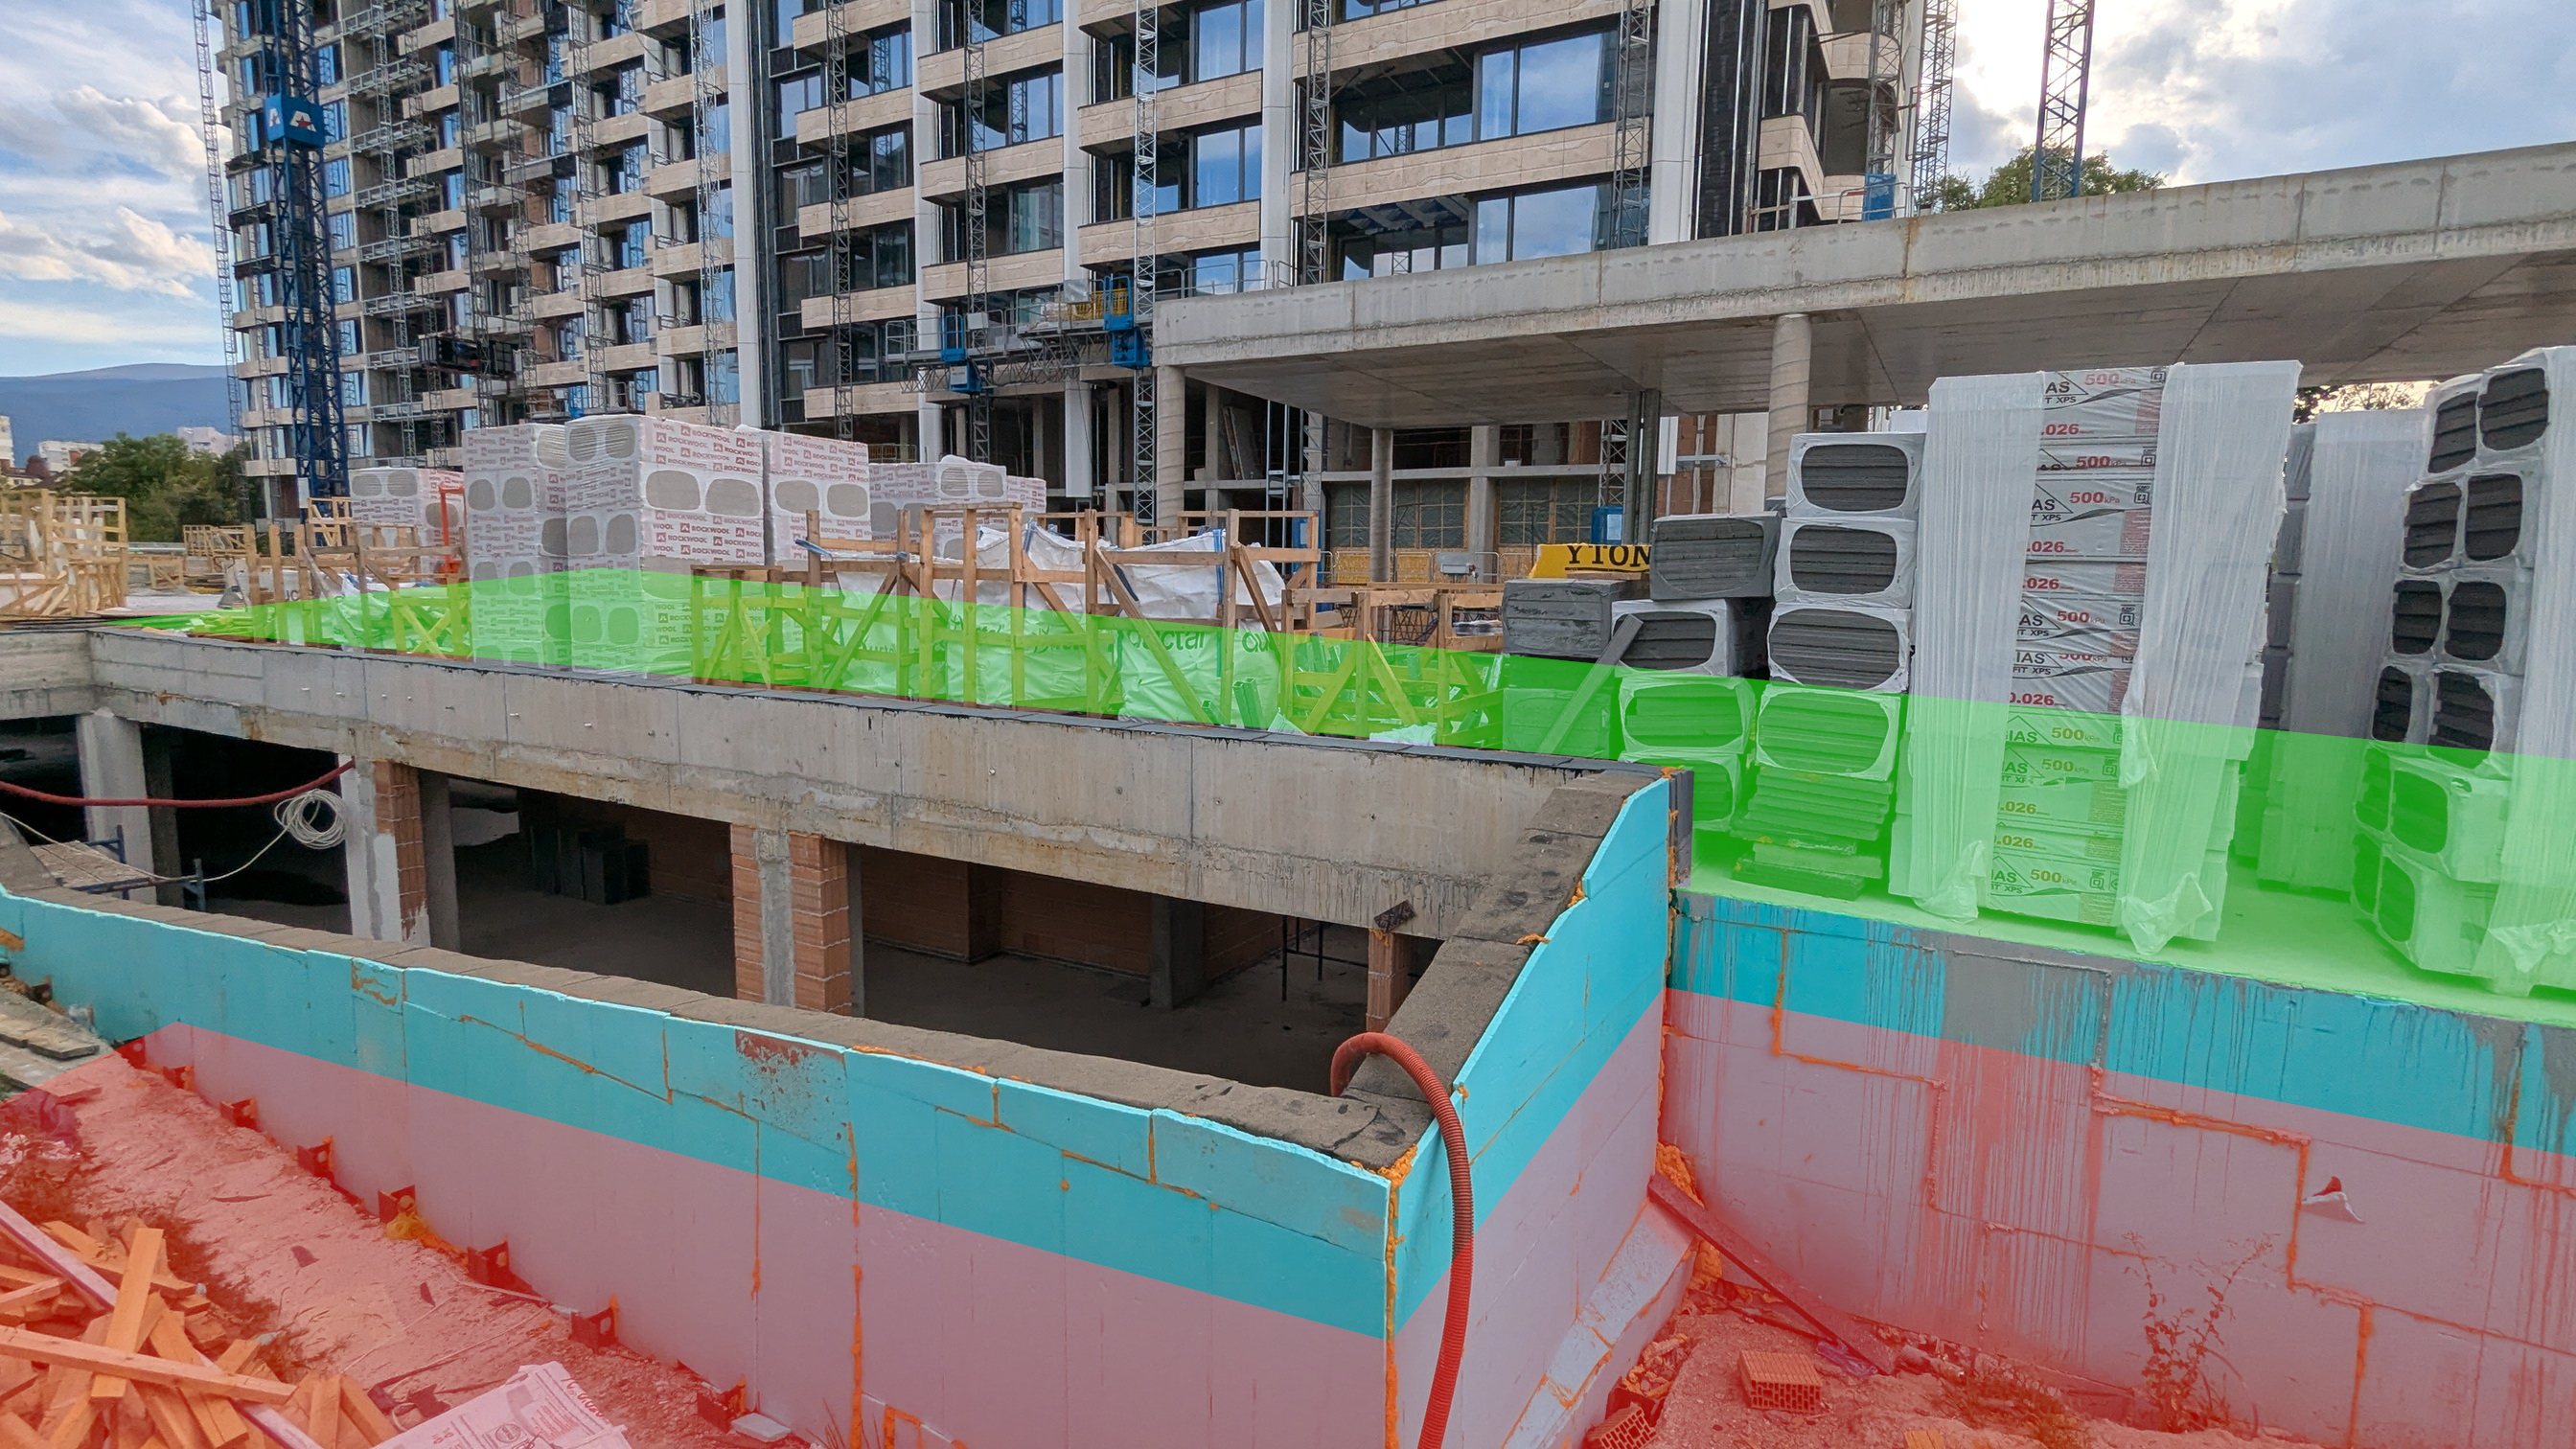
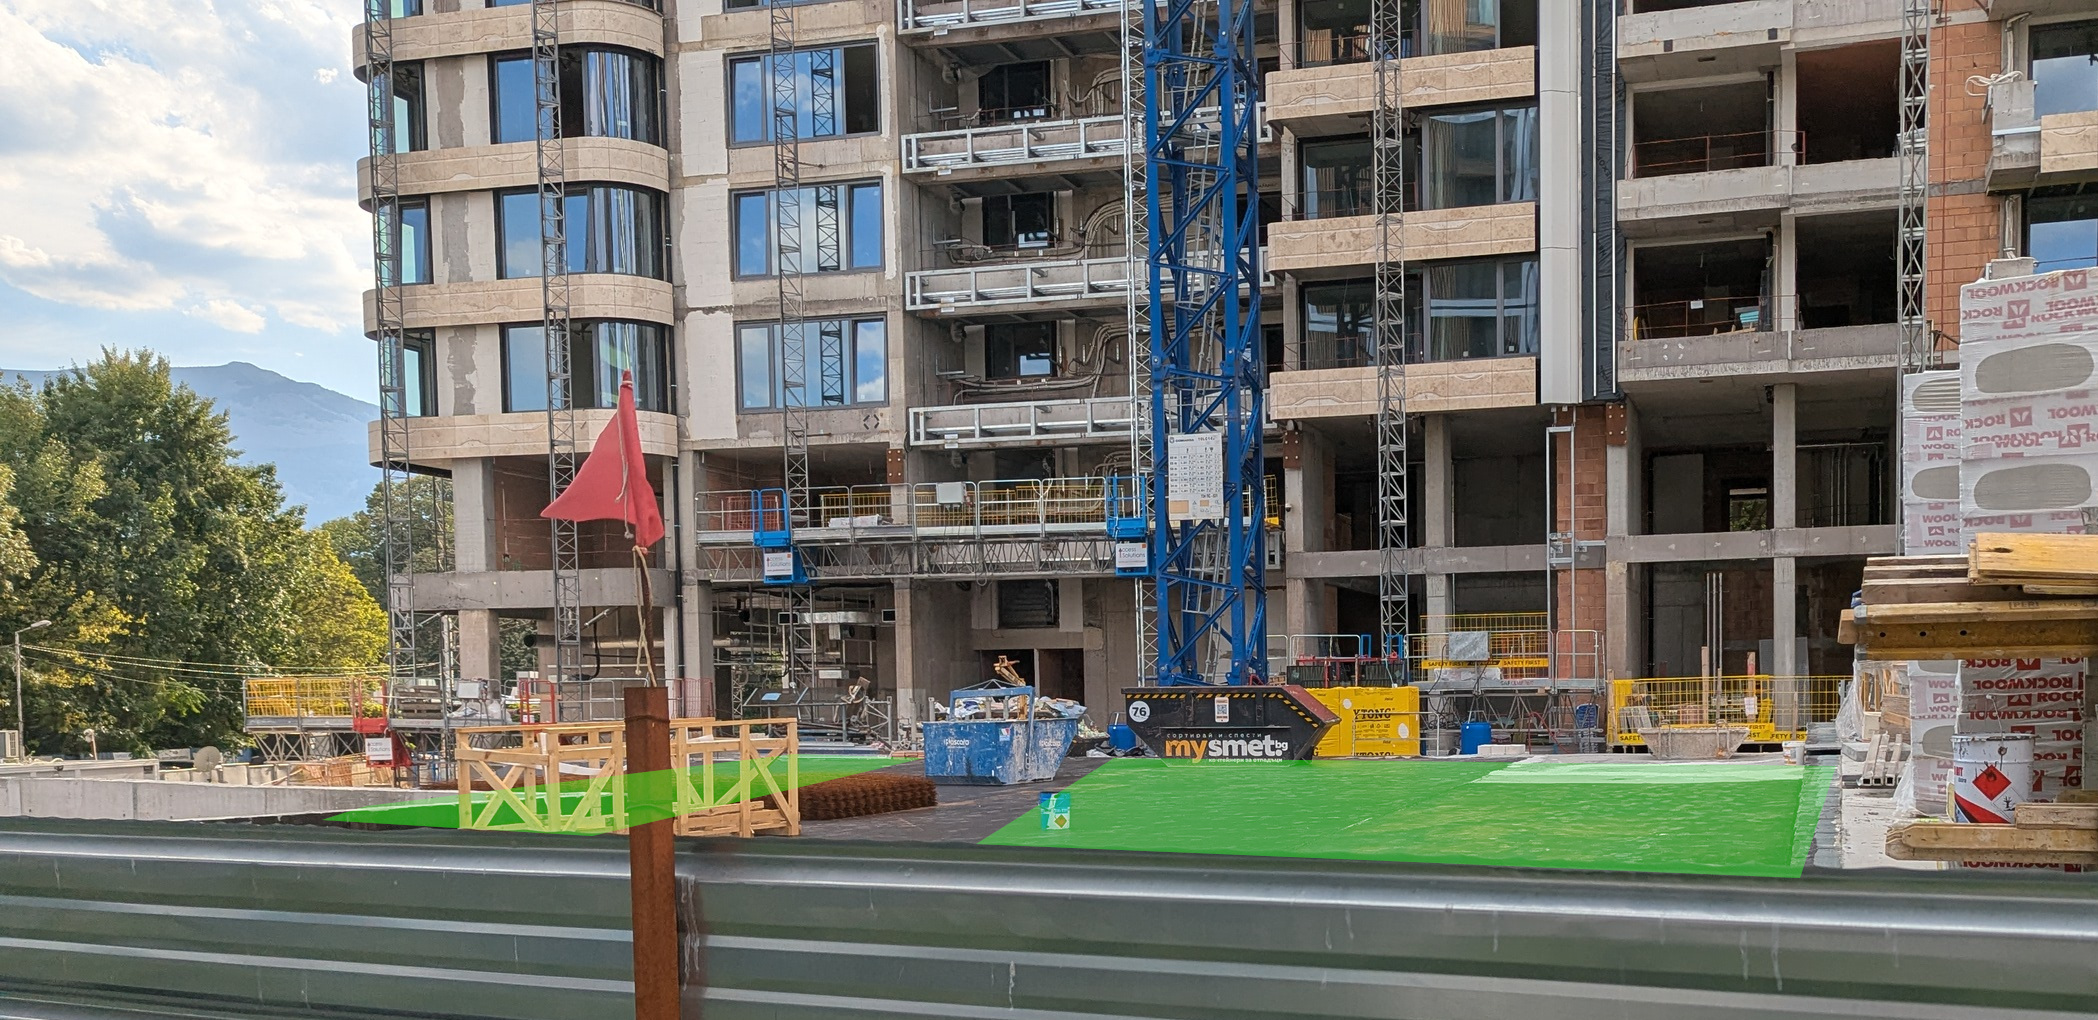
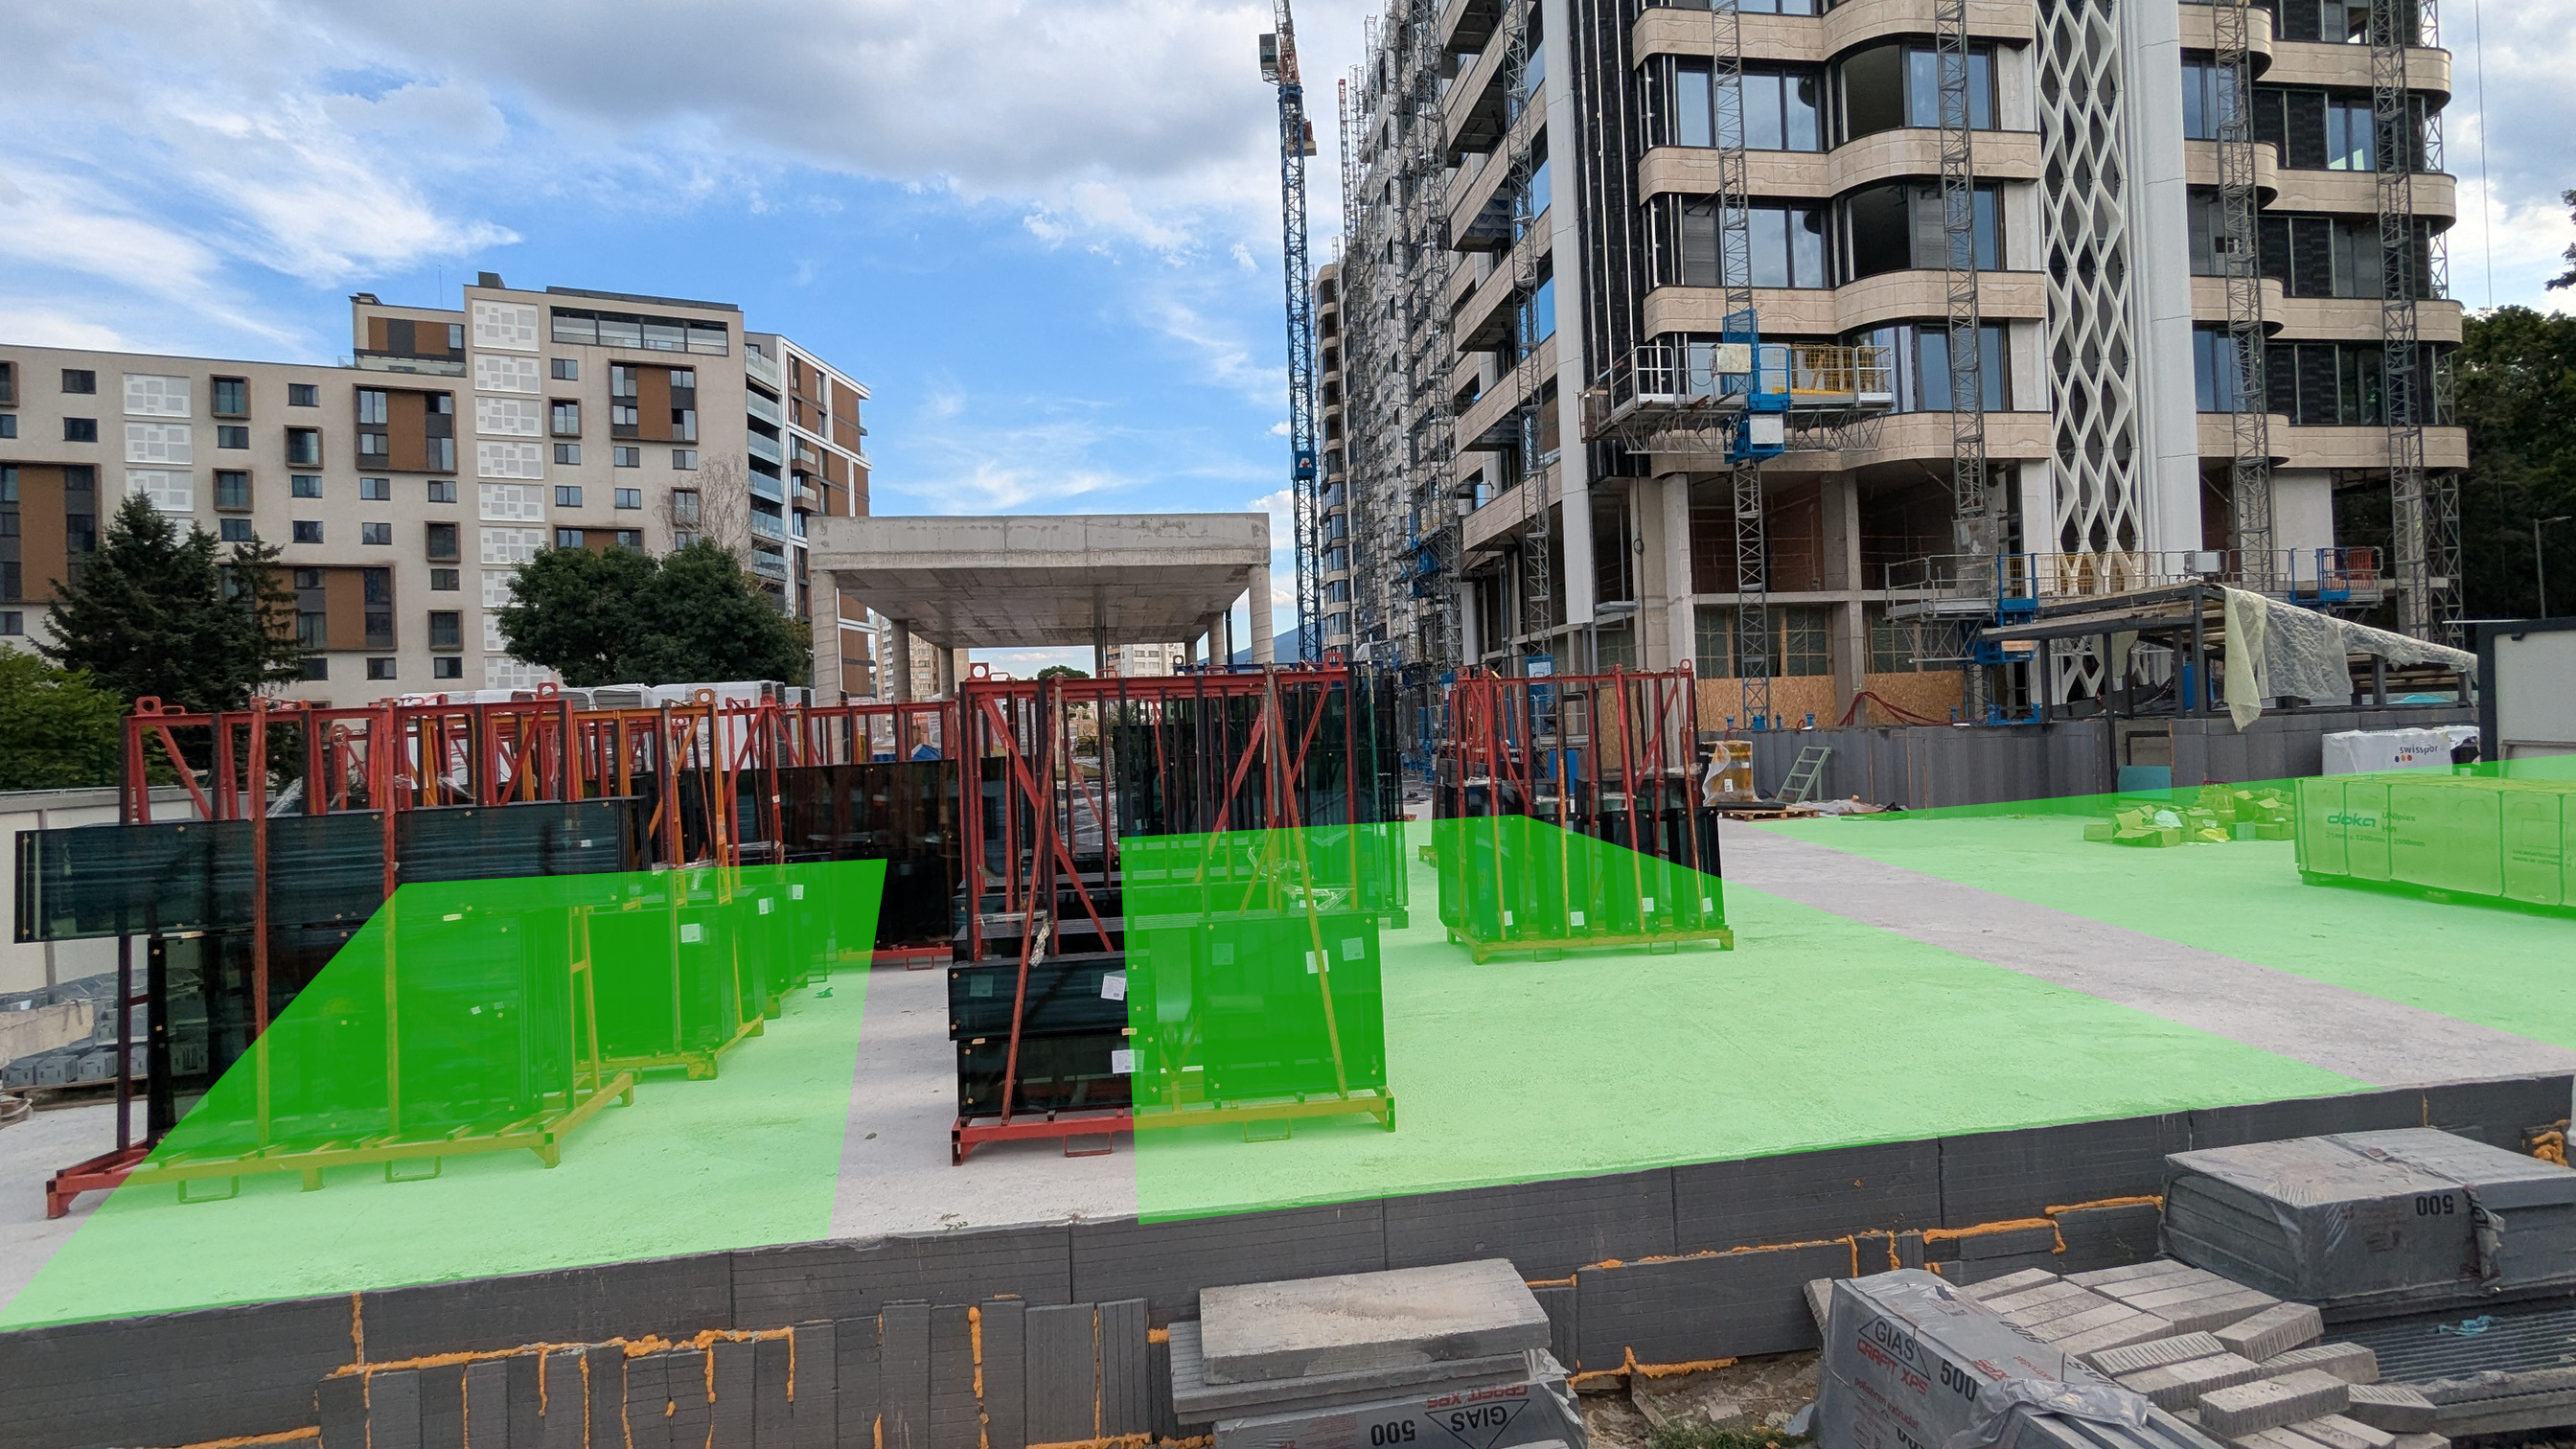
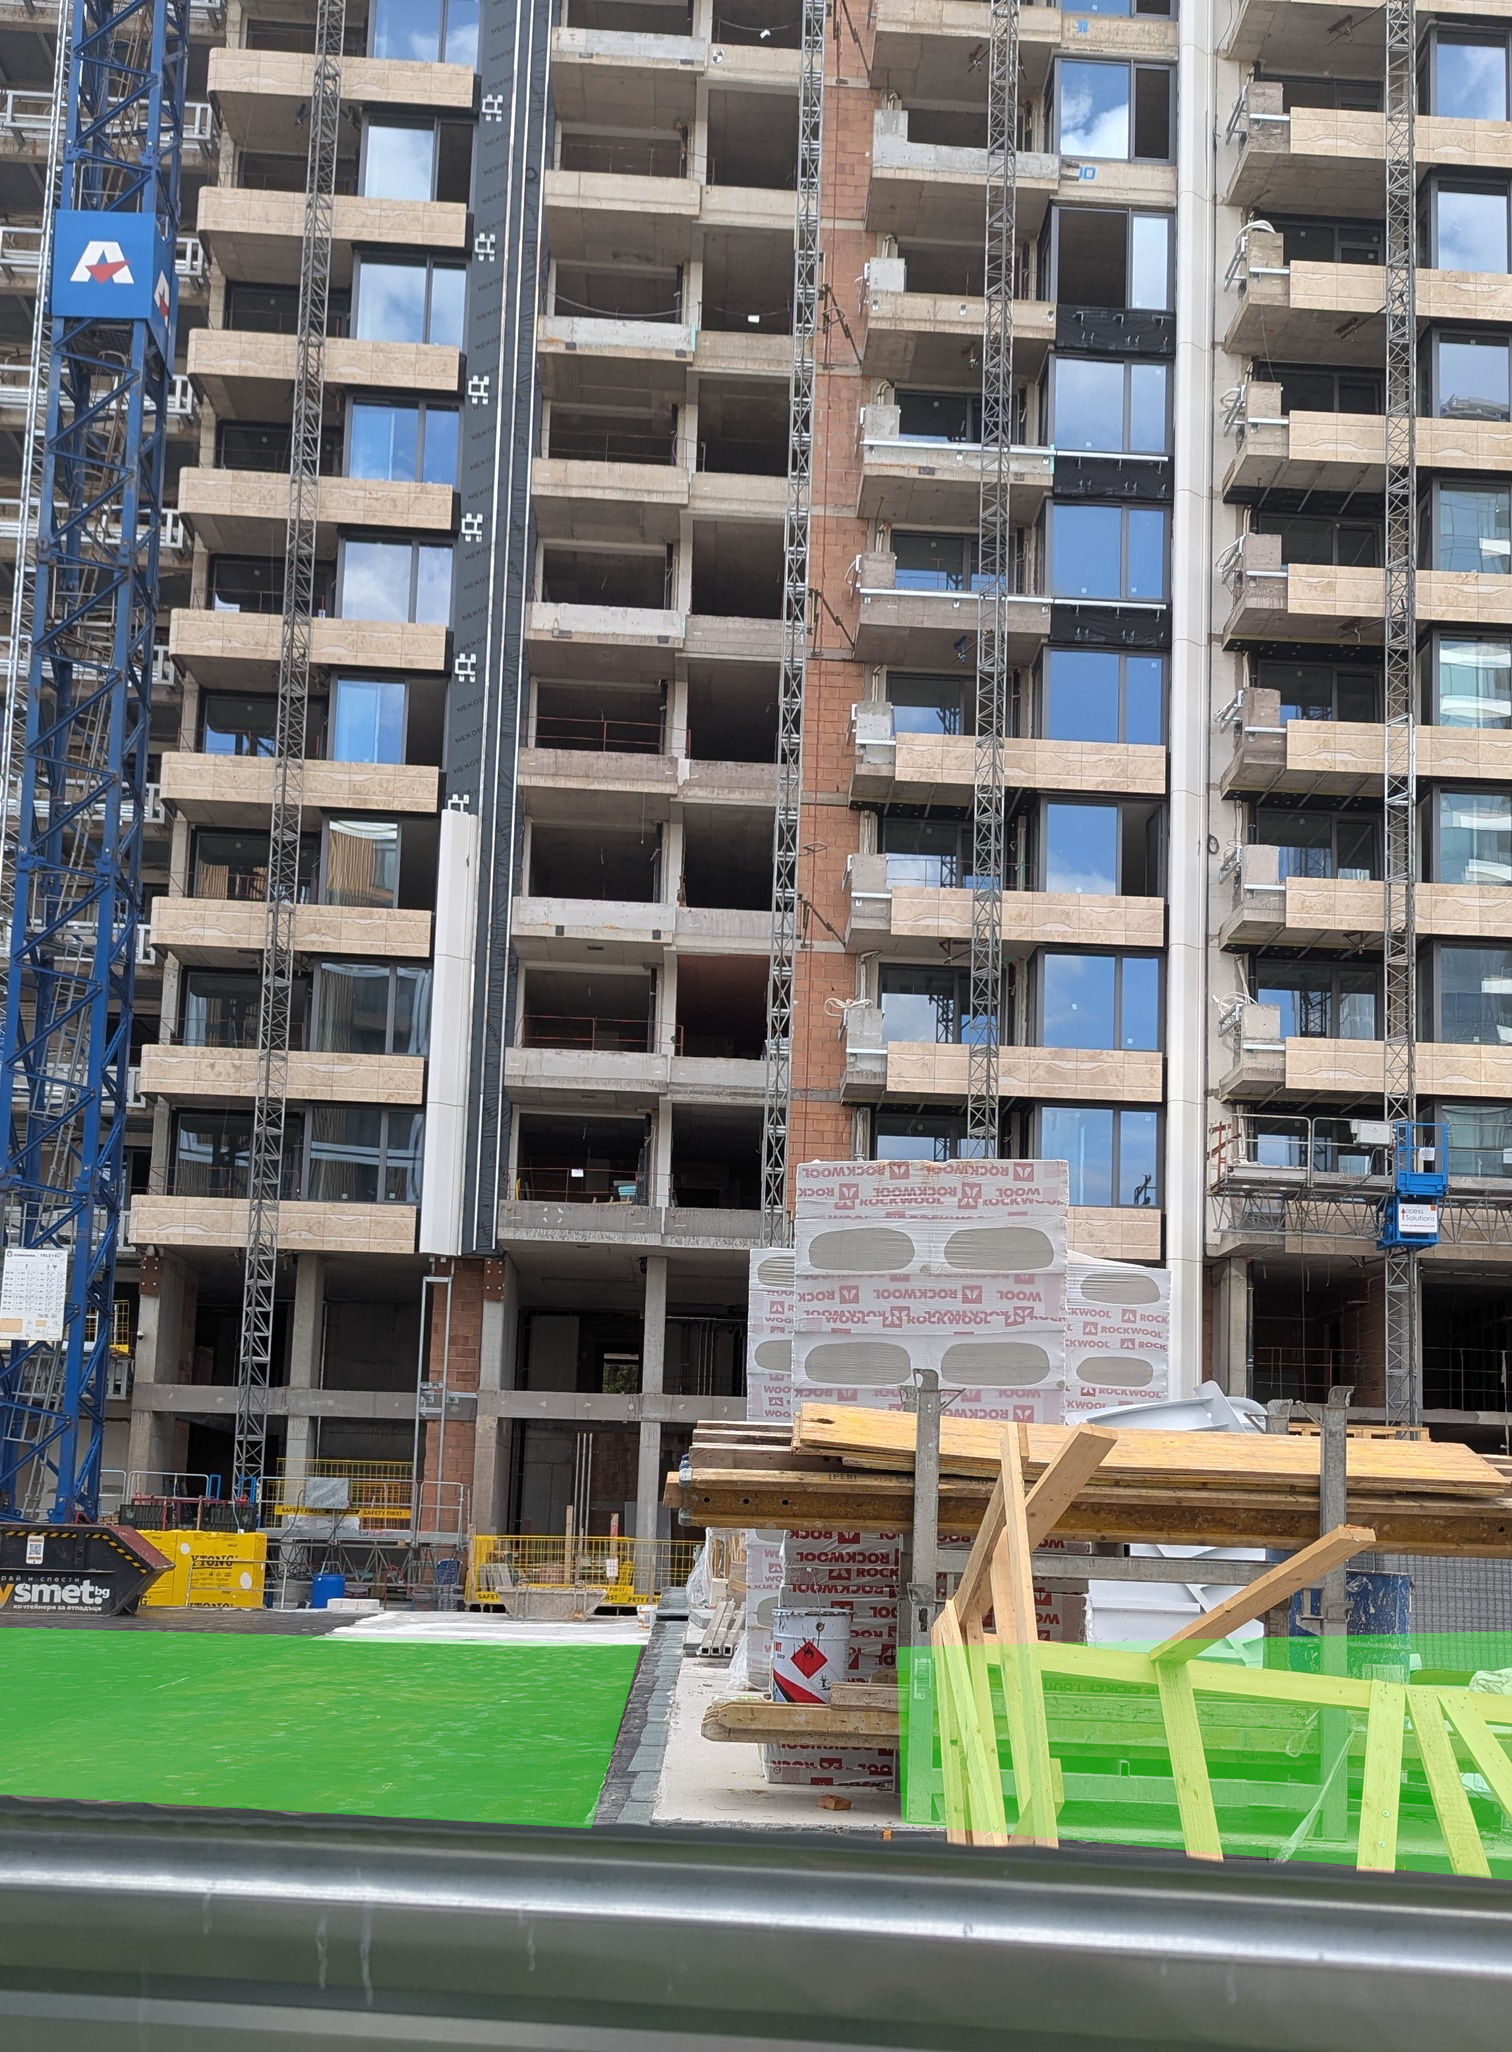
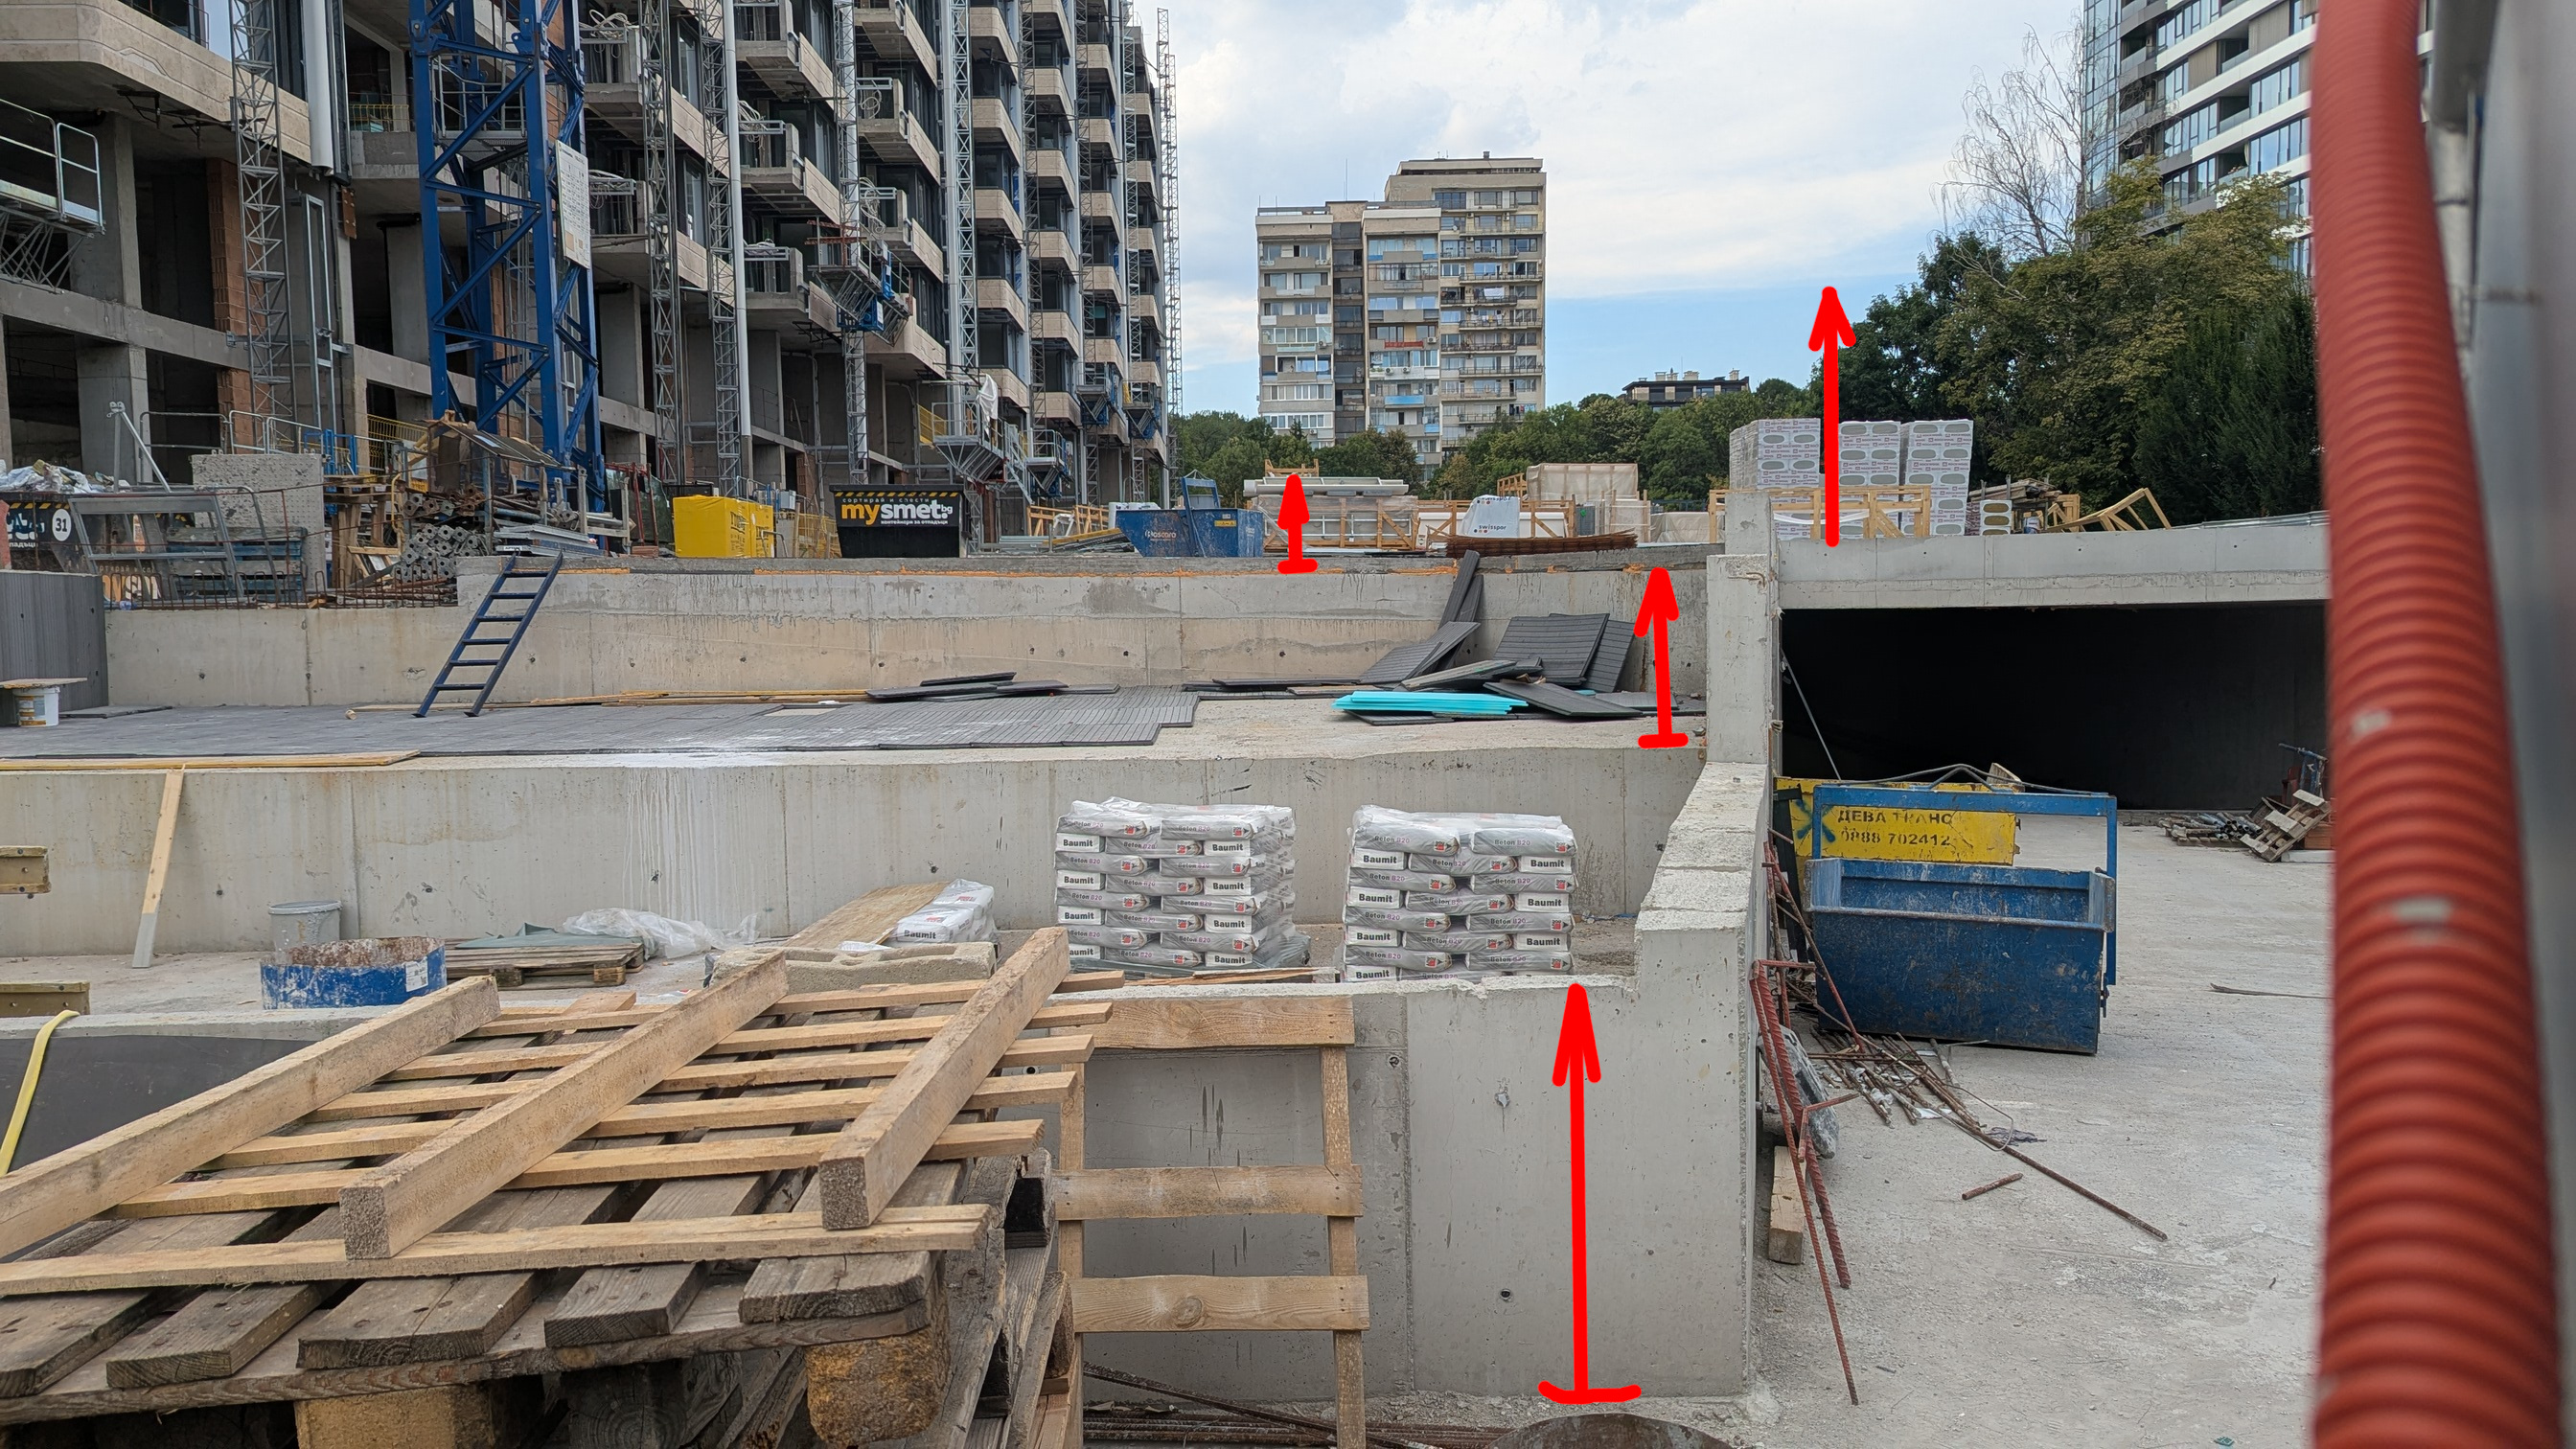
Сградата трябва да има 53 широколистни дървета, 22 иглолистни и 2277 храста. Предвижда 40.22% озеленена площ, 35% от нея да е висока дървесна растителност. От това озеленяване 10% ще са вертикално озеленяване по ограда като тук очаквам аналогични проблеми като предишната сграда – т.е. да ги няма. Плана за озеленяване предвижда, че 20% от него ще е върху естествен терен, т.е. няма да е върху бетонна плоча или гараж. Такива са терените отбелязани в зелено на снимки 2, 3, 5 7, 8 и 10. На място се вижда как те са бетонирани, както е целият парцел от край до край.
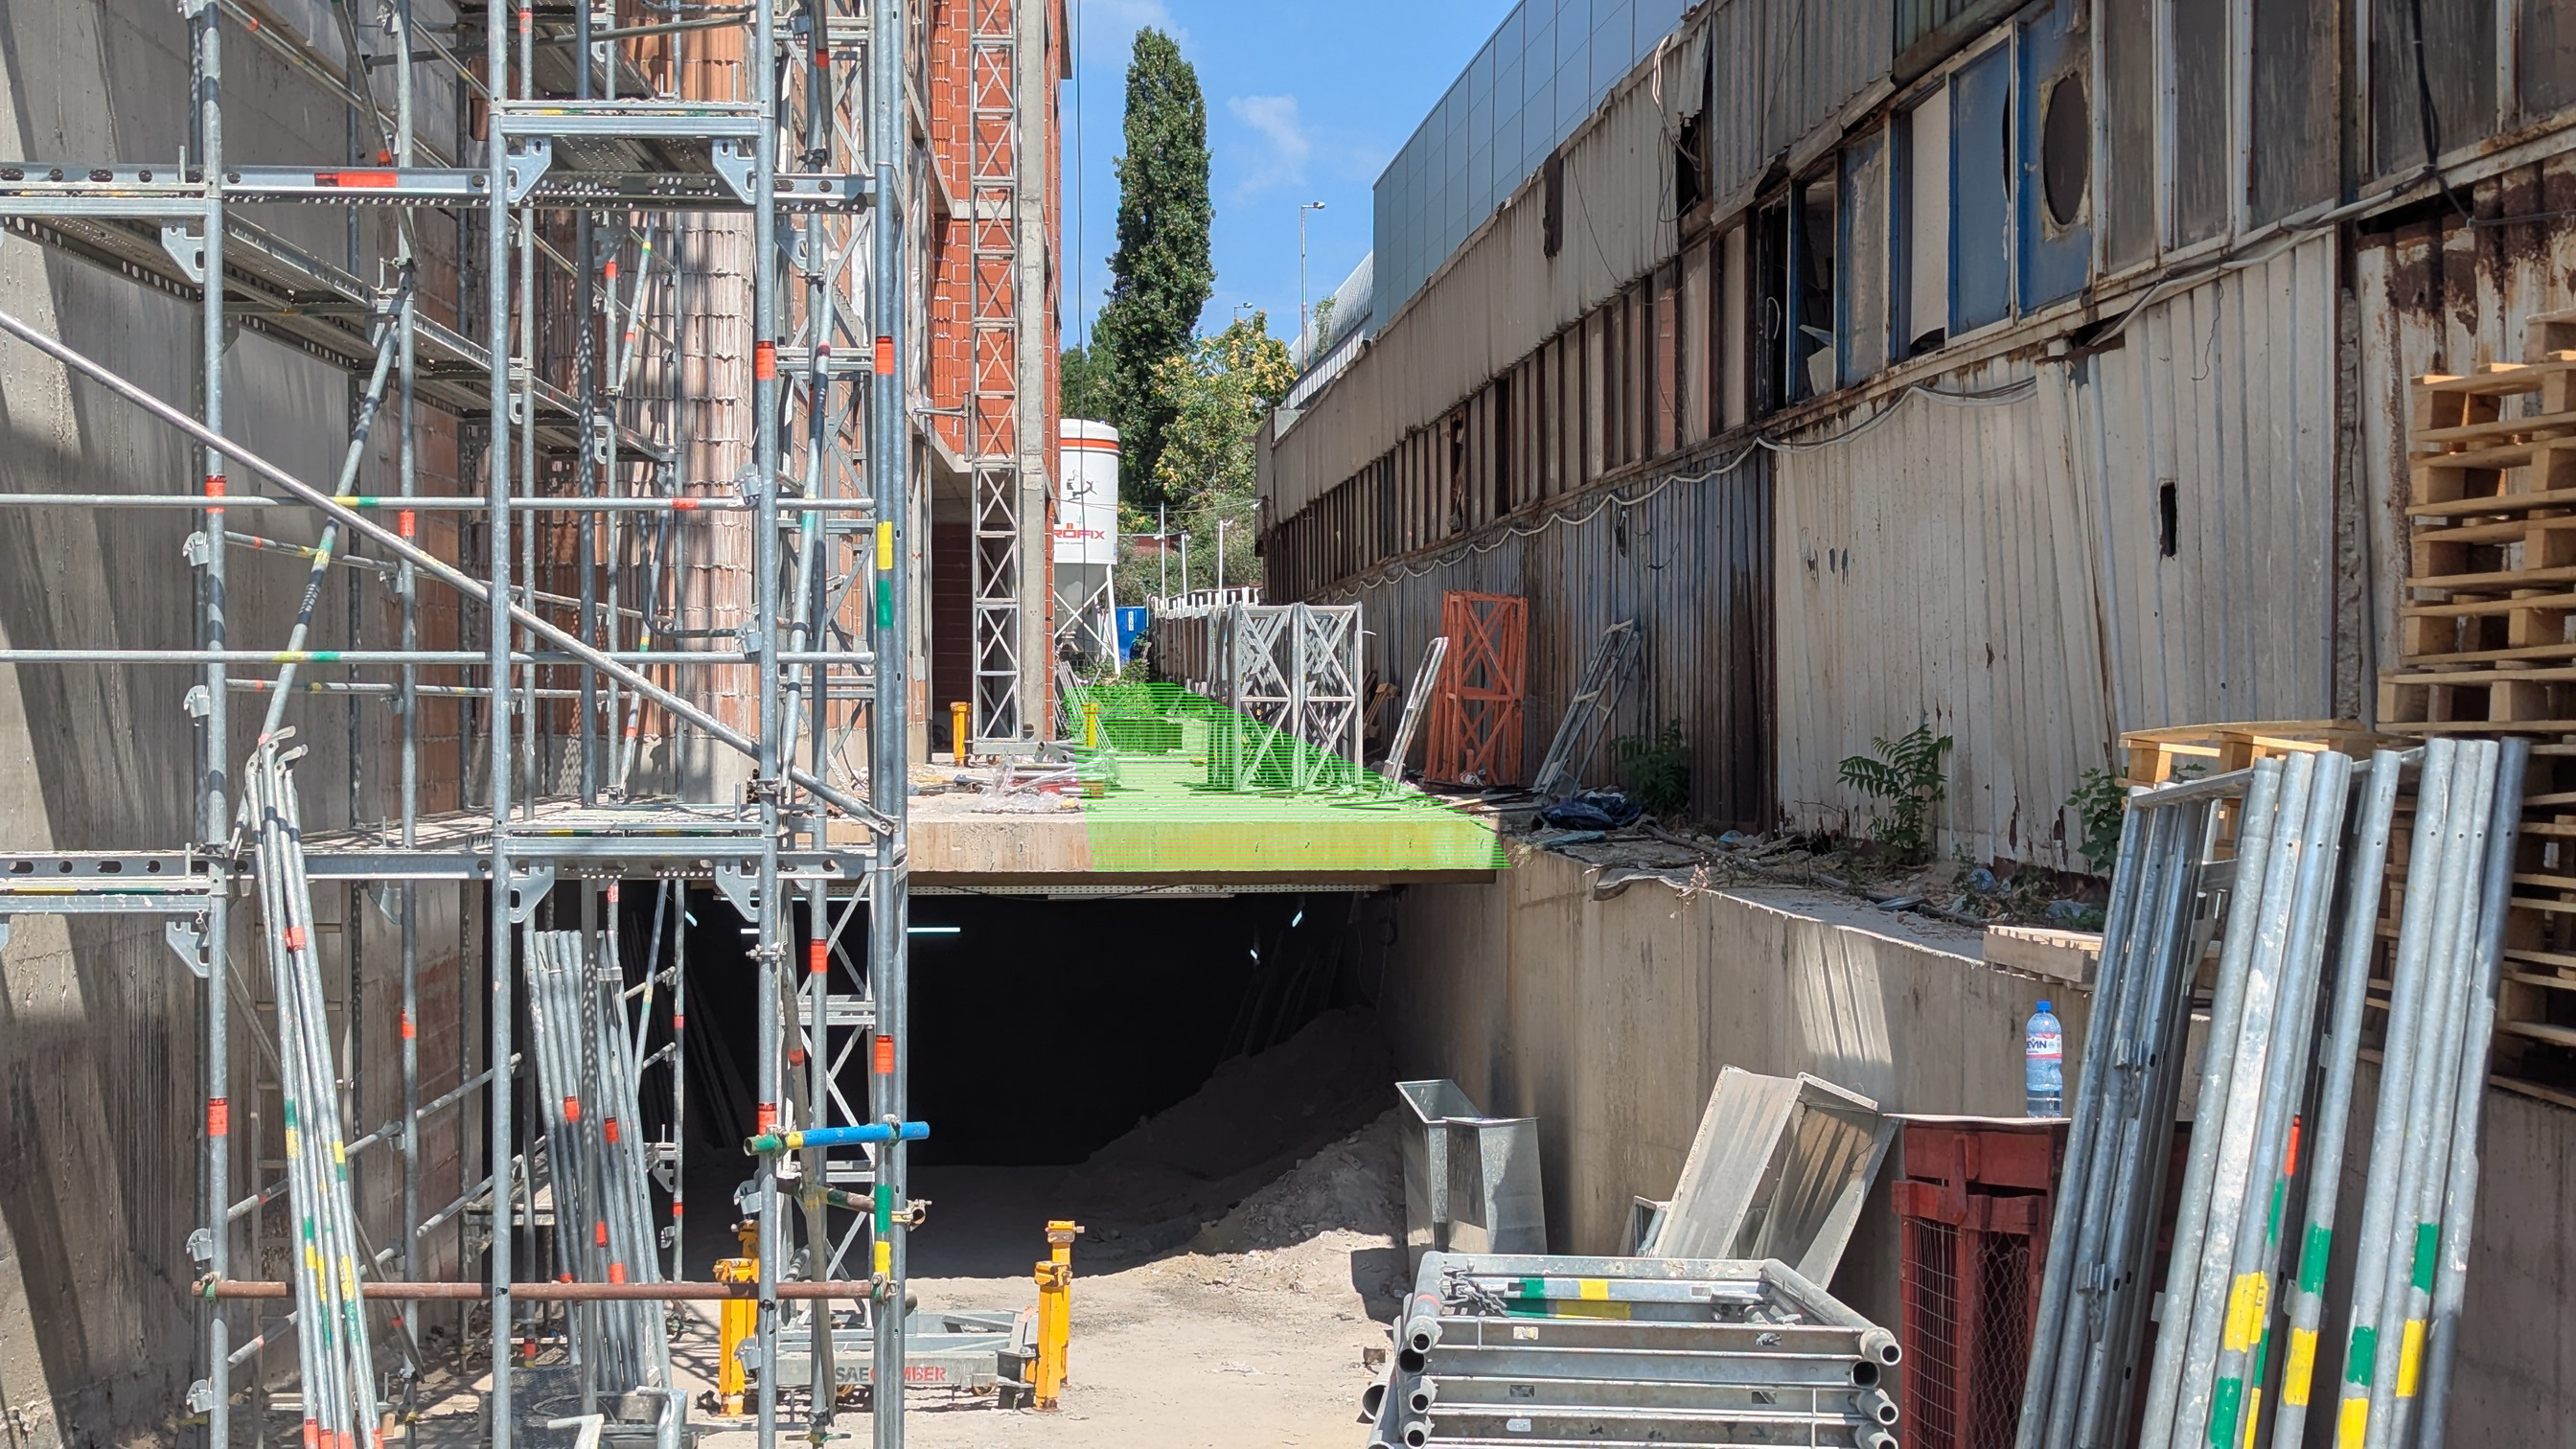
Аналогично в същия план е декларирано, че 52% от зелените площи ще са с дълбочина от над 120 см., което да позволи на дървета да оцелеят. Това е градината както във вътрешното пространство, така и задната част по източната ограда, която се вижда на снимка 9. На място и в двата случая се вижда, че бетонната плоча е не само плитка, а дори над нивото на улицата и не позволява добавяне описаният над метър почвен слой.
Общински имот заграден от години за сметище.
Планира се да има градинка и дърво в ъгъла.
Планирани за градинки по ръба на сградата.
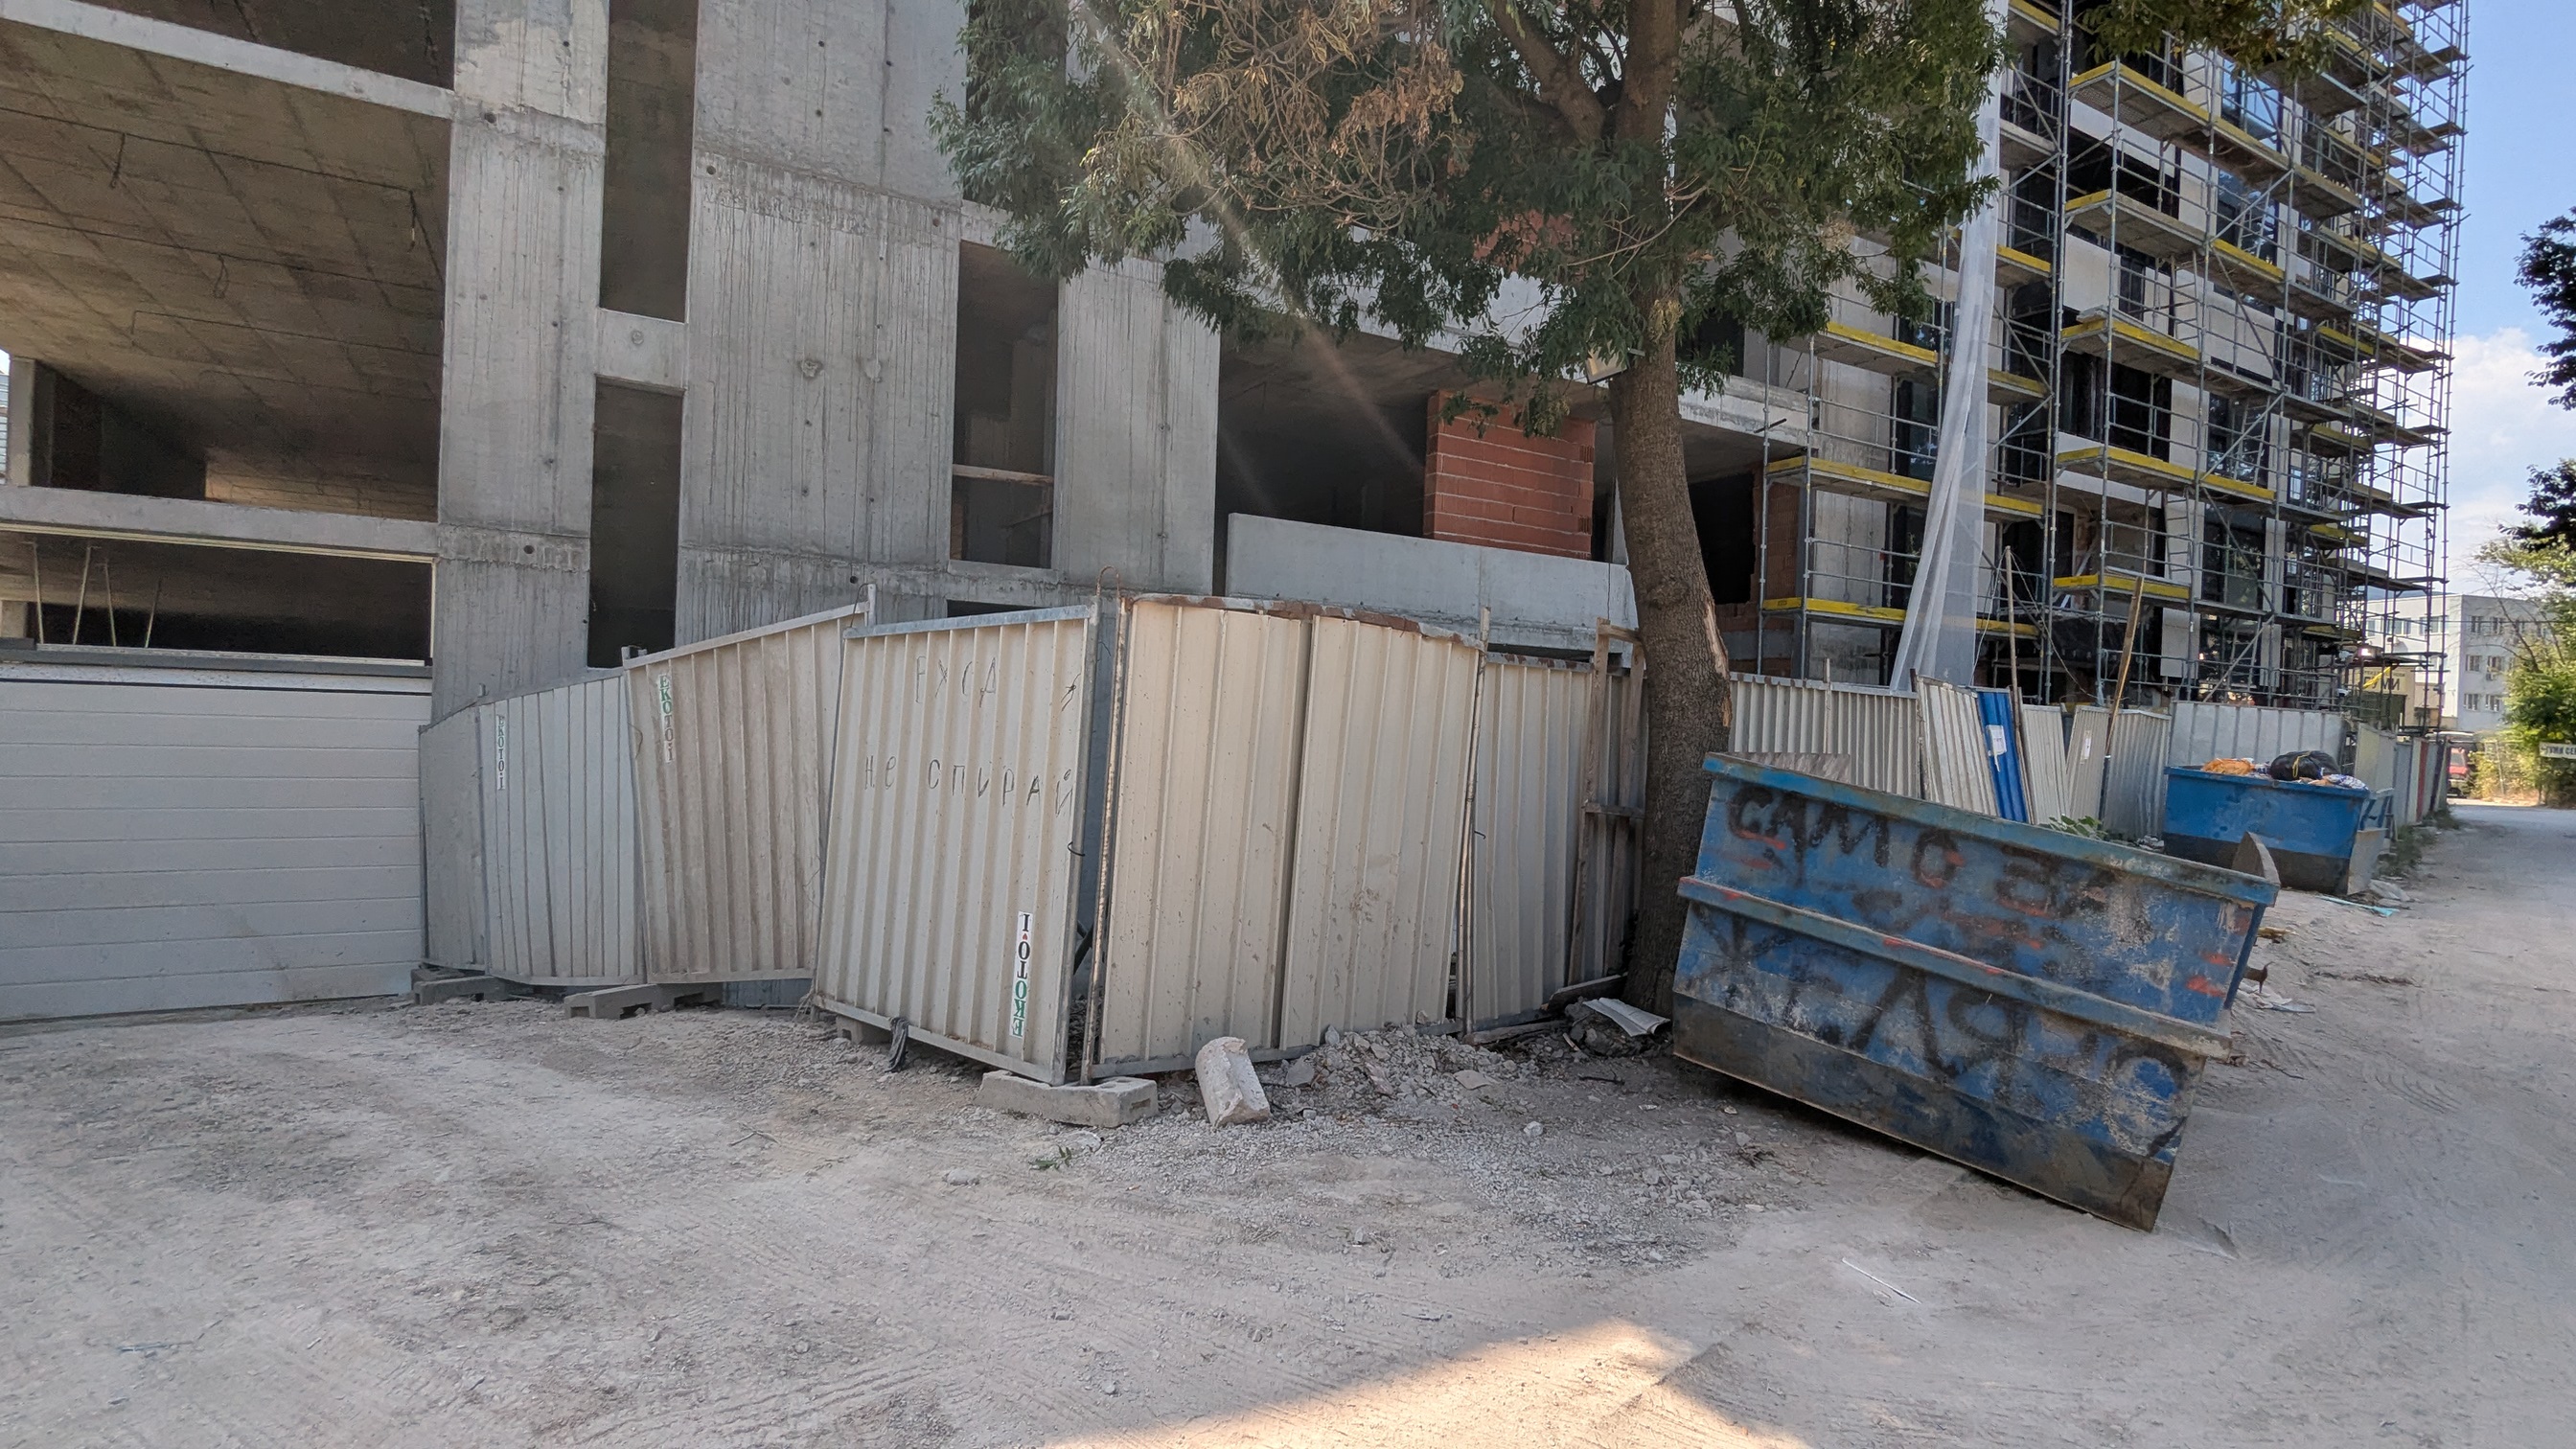
Би следвало да има градинка с шест дървета между старото дърво и фасадата.
Тук по план е маркирано, че няма бетон, а естествена почва.
Тук е отбелязано, че няма бетон и ще има 21 дървета върху естествена почва
Тук е отбелязано, че няма бетон и ще има 21 дървета върху естествена почва
Тук е отбелязано, че няма бетон и ще има 21 дървета
Тук е отбелязано, че ще има 120 см почва и дръвета
Тук е отбелязано, че няма бетон, а естествена почва и място за градинка
Не знаем колко дървета ще има на имота, но на място вече се вижда, че планът одобрен от разрешението за строеж е невъзможен. На снимка 2 би трябвало да има високо широколистно дърво. За да оцелее и да отговаря на изискванията, освен, че трябва почвен слой, който плочата отдолу не позволява, трябва да има 3 метра от стената на сградата и още 2 метра до пътя. на място обаче се вижда, че вместо 5 метра разстояние има само 2.5 м., което е крайно недостатъчно и ако има дърво, то не може да се зачете към озеленяването и надали ще живее дълго.
Аналогично е положението при снимки 3, 4 и 5. Там не само трябва почвения слой да е естествен, т.е. да няма бетонна плоча отдолу, каквато се вижда ясно на снимките, но трябва да съберат общо 6 високи широколистни дървета. Там вече има дърво и според изискванията и измерените отстояния на място биха могли да съберат най-много две и то единствено, ако са точно пред планираните за витрини и вход на сградата. На тези места няма място оставено за адекватен почвен слой нито, за да може да оцелее дървото, нито да отговори на наредбата.
В снимки 6, 7, 8 и 9 се вижда отсечката от източната ограда. Там следва да посадят 21 високи широколистни дървета. Дори да успеят да ги сложат там отново отстоянията от сградата, оградата на съседния имот и моста на метрото не позволяват да се зачетат към коефициентът на висока дървесна растителност. Остава мистерия и как въобще е одобрен подобен план за озеленяване, който ще натика дърветата практически под моста на метрото. На снимките се вижда и бетонната стена на строежа, която не оставя място за корените на дърветата или почвен слой. Вероятно планират да сложат фиданки залепени до бетонната стена и да я скрият под 5 см. почва с малко трева както видяхме при Диамант 2. Разбира се, това би било в нарушение на наредбата и одобрения план, но при благожелателна приемателна комисия и особено членове там от районното кметство би им се разминало.
Не снимка 10 се вижда пространство, което би трябвало да е поне 50 квадрата зелена площ, поне една трета от което е с дълбочина от 120 см под нивото на улицата, а останалото – естествена почва без бетонни плочи под нея. Вижда се с просто око, че нито има толкова място за зеленина, нито вертикално е предвидено място за толкова почва.
Вътре в самия имот са описали 58 дървета в различни лехи. Там отново се вижда, че бетонът е на нивото на улицата и няма място за декларираните 120 см. почва. Вероятно ще поставят кашпи по подобие не East Plasa. Дори тогава обаче няма място за 58 дървета предвид изискванията за отстояние едно от други и 3 метра от сградата. Биха се побрали не повече от 40 дървета и то, ако няма никакви пътеки и други елементи и целият двор е само озеленяване.
Това, което видях в скиците ми показа, че не само ако се изпълни не би отговаряло на изискванията, но и предвид излятия вече бетон на нивото на улицата и по границите на имота е невъзможно да се осъществи по друг начин спазвайки минималните изисквания. В този смисъл сградата не би трябвало да получи акт 16 без сериозни нарушения от страна на ДНСК и районната администрация.
Диамант 3
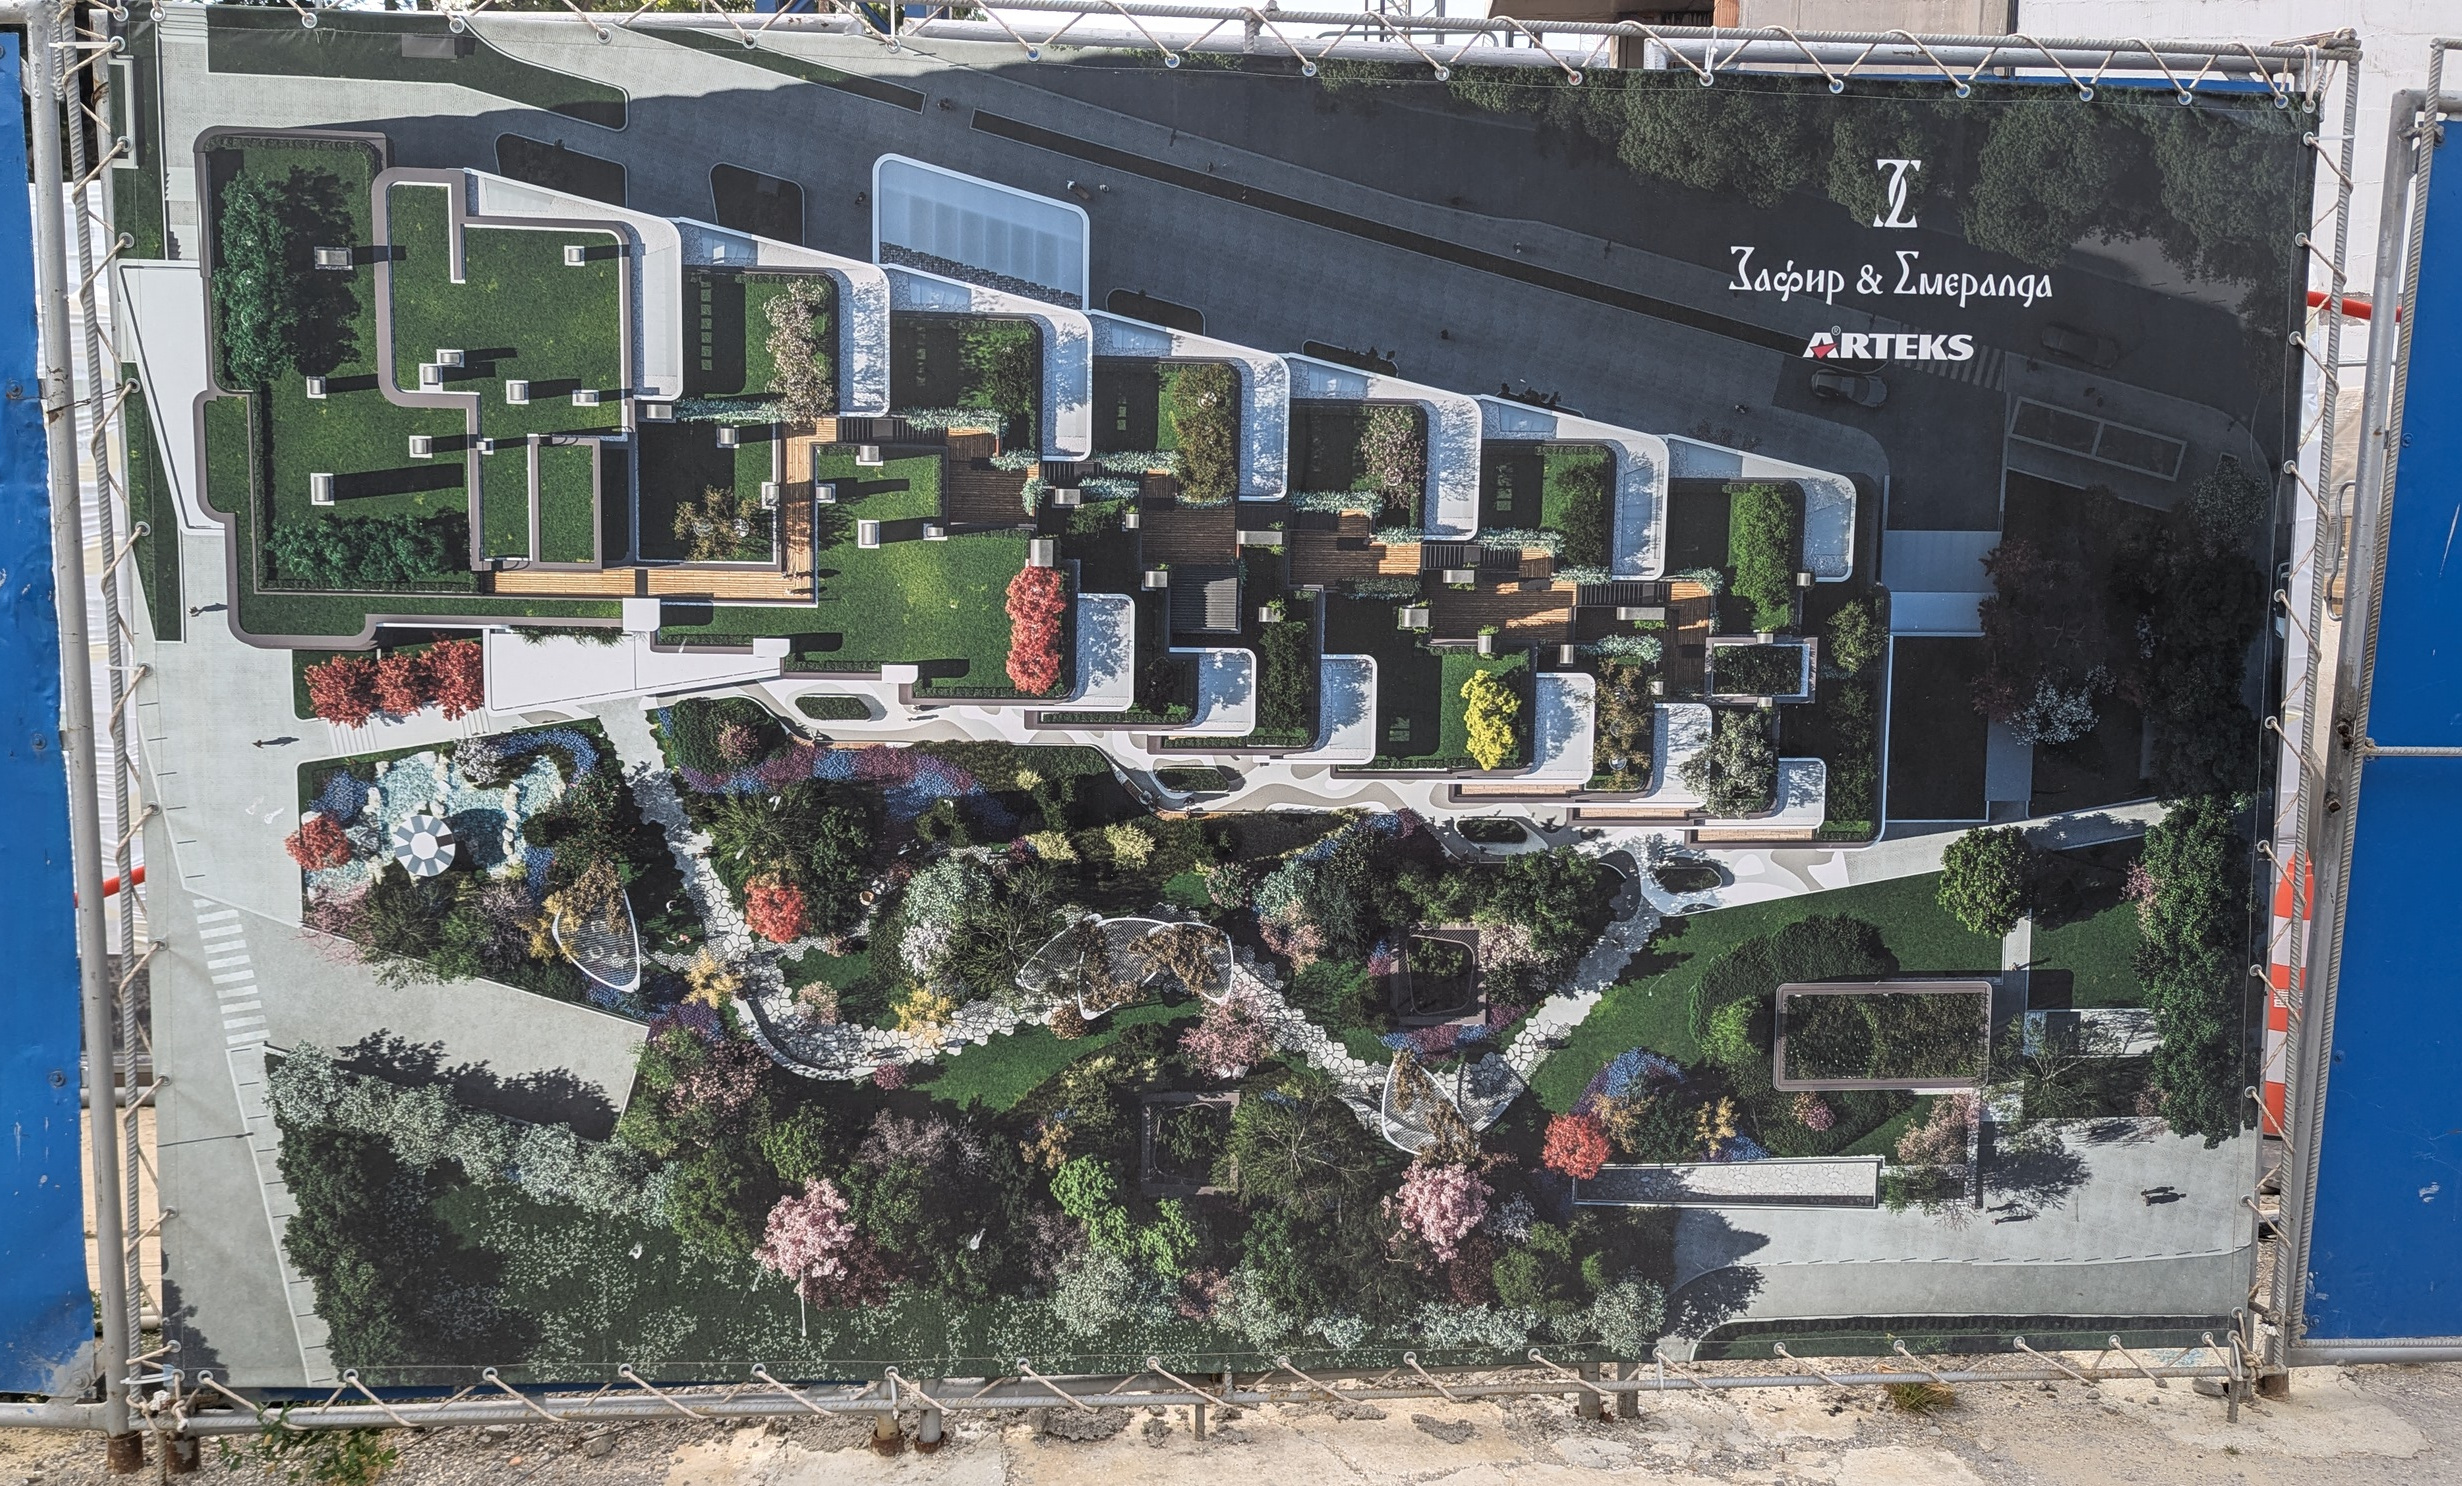
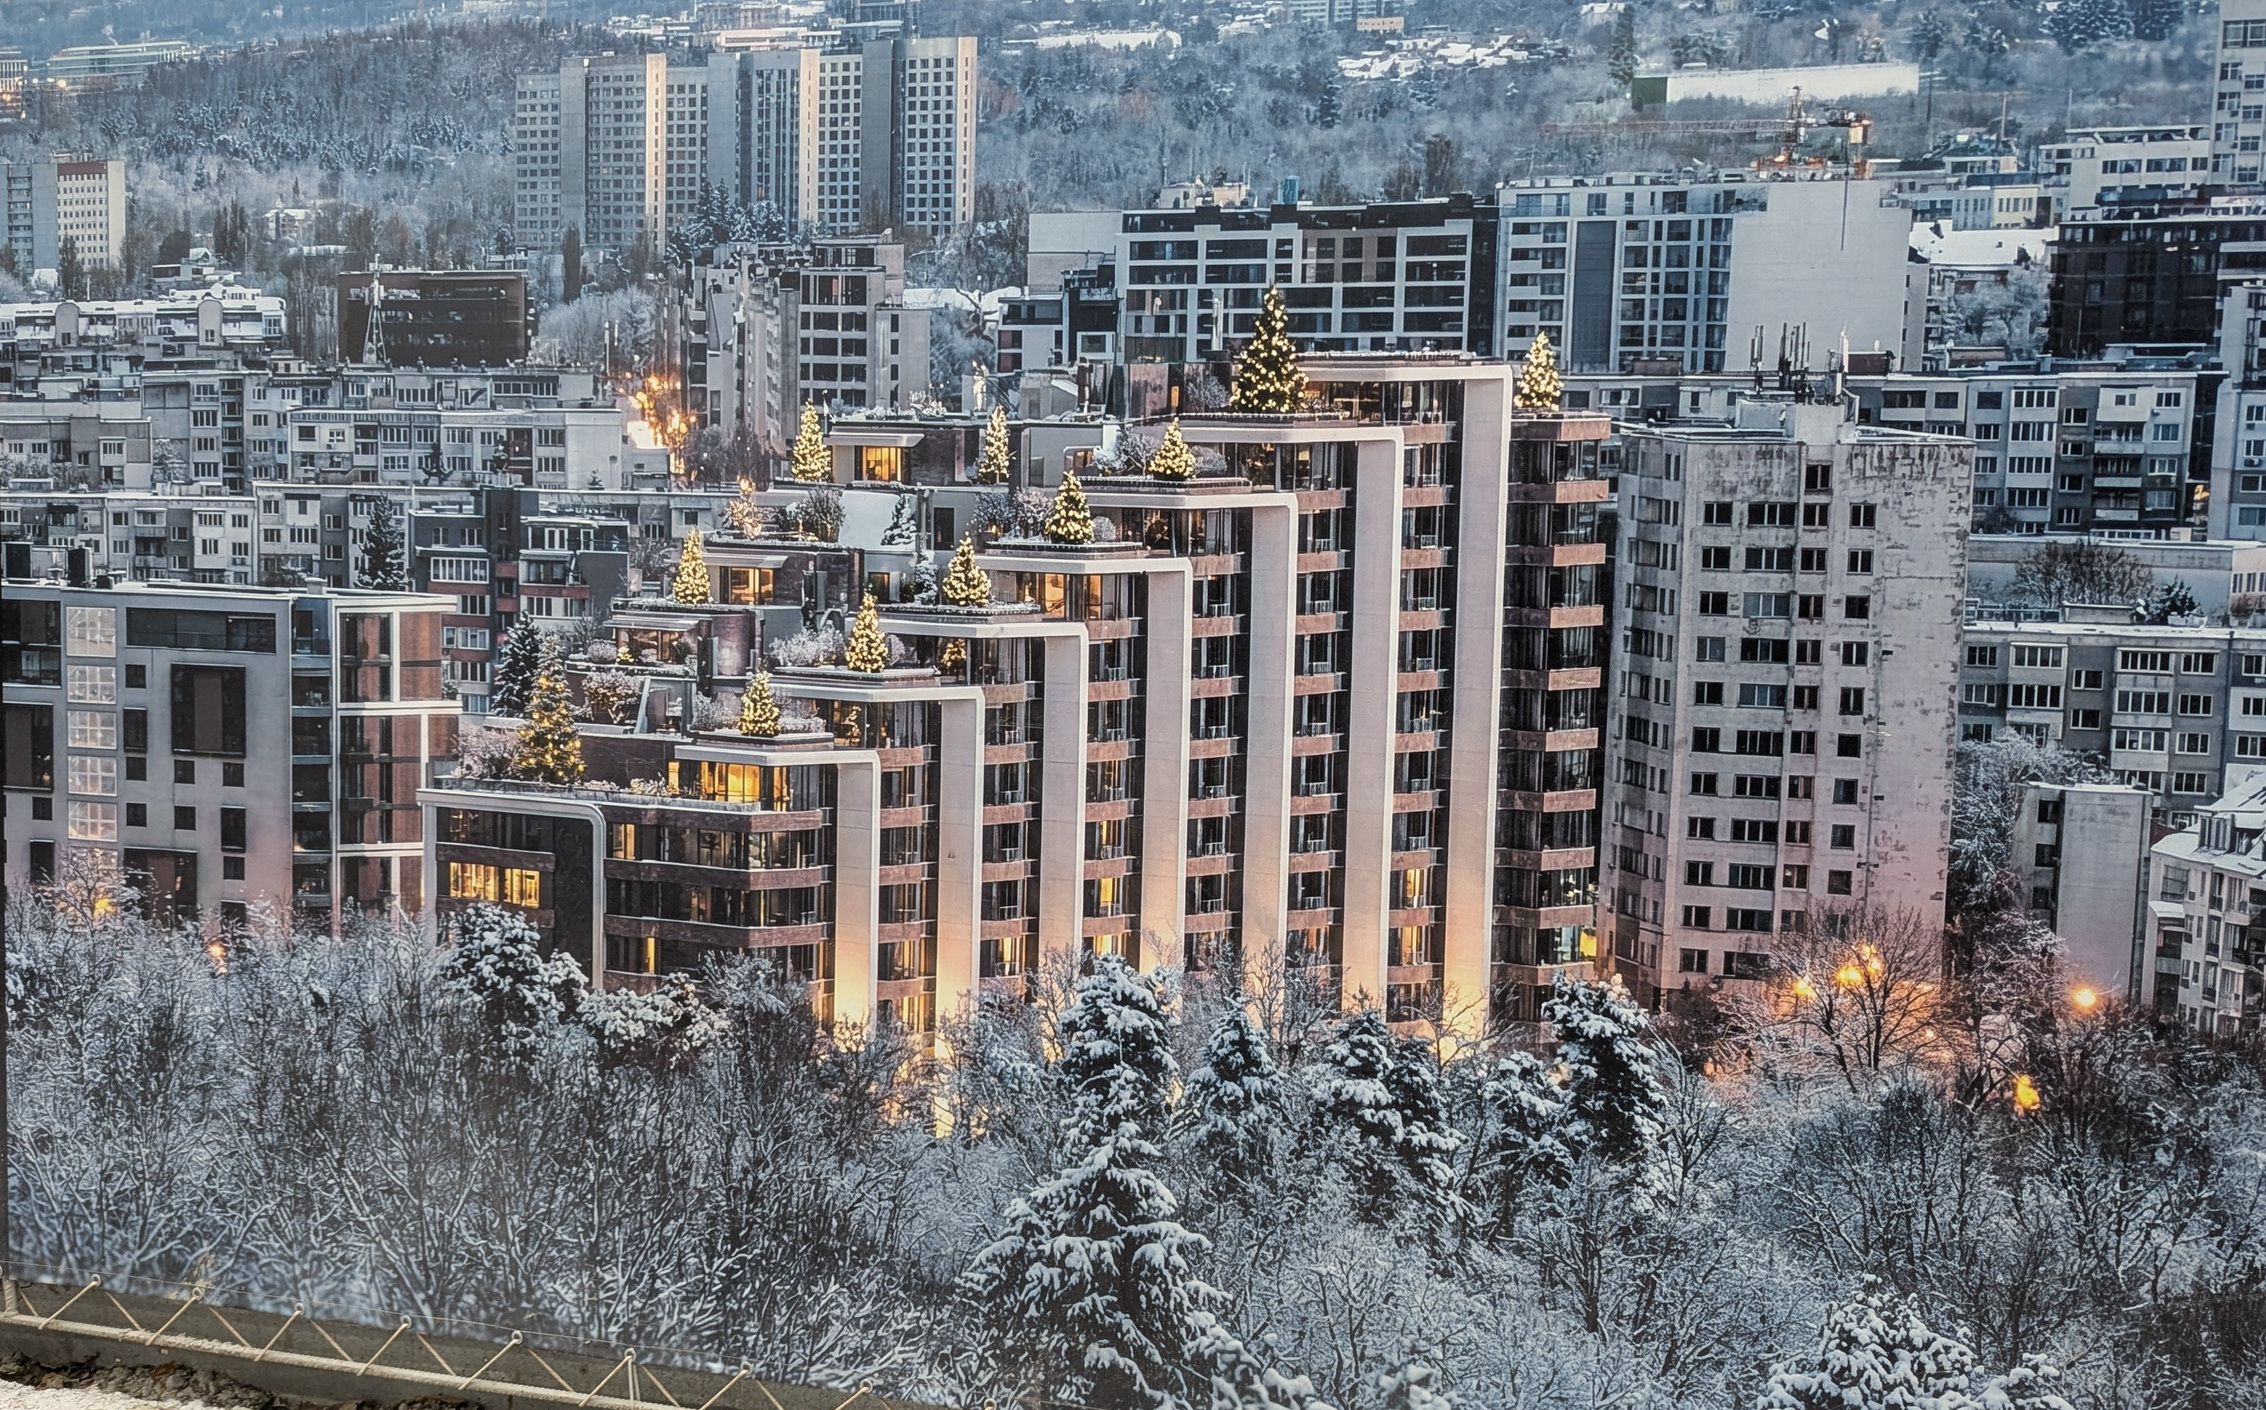
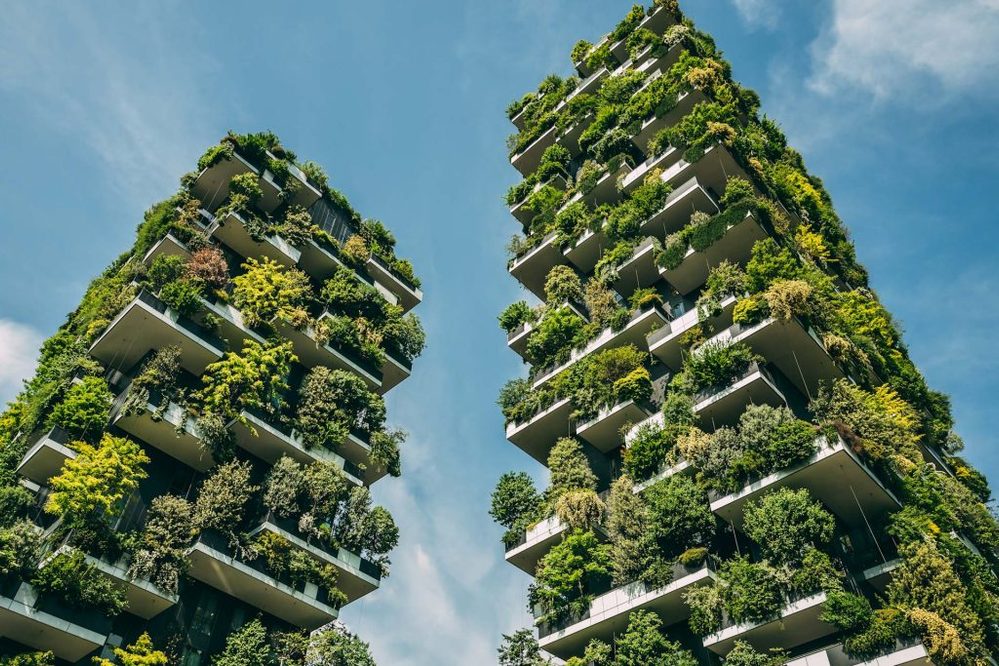
Официалното име на проекта е „Зафир и Емералда“, но всички го познават като Диамант 3 по обясними причини. Сградата се рекламира като „първата озеленена терасовидна сграда на Балканите“. На визуализациите виждате, че практически целият покрив е в трева (снимка 1) и поне между 10 и 20 дървета според коя картинка облепена по оградата гледате. В зимният вариант на визуализациите са сменили широколистните дървета с коледни елхи (снимка 2). Това може би предполага, че всички ще са на кашпи, които ще се сменят с кран или хеликоптер по два пъти в годината.
Разбира се, никой няма илюзии, че визуализаците имат нещо общо с реалността и затова имаме нужда от плановете за озеленяване. В тях изцяло липсва всякакво озеленяване по покрива. Няма причина да не го включат освен, ако нямат намерение да не го правят въобще. Също така, както се досещате, озеленяването в двоа няма да има нищо общо с картината на снимка 1.
В плана като неразделна част от строителните книжа и разрешителното за строеж са предвидени 64 широколистни дървета, 106 иглолистни дървета и храсти и 3221 цветя. С това и обещаните по скица зелени площи се надяват да достигнат 40% озеленяване, от които 36% са висока дървесна растителност.
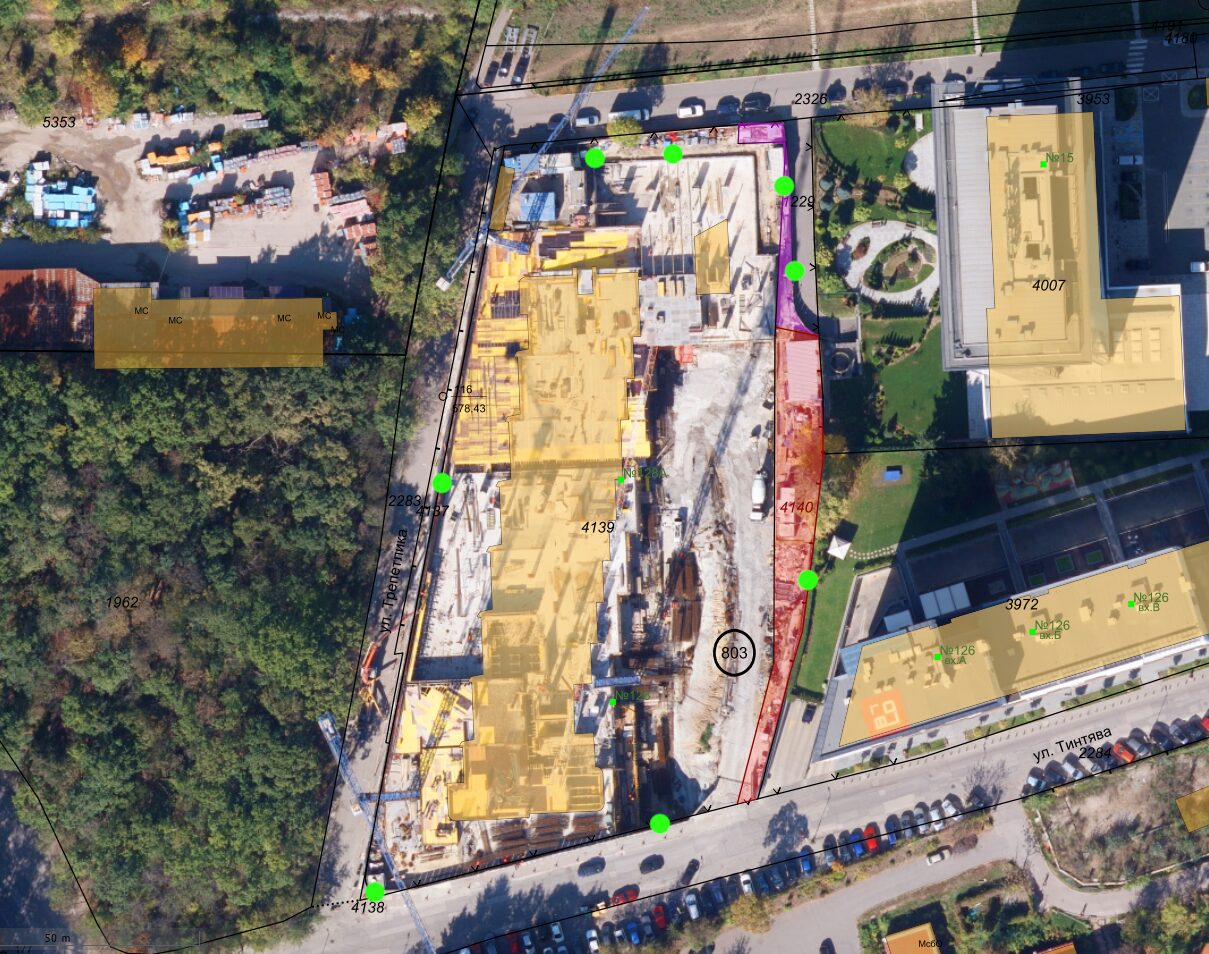
Нещо любопитно в този строеж са два парцела в съседство. Първият е 68134.803.4140 отбелязан с червено в снимка 3 и в началото си е с широчина едва три метра. Тогавашния главен архитект Здравков позволи той да се отдели от големия парцел с една единствена цел – да не позволи на съседните имоти да обжалват последвалите процедури и разрешение за строеж. Иначе е собственост на същия инвеститор. Впрочем, докато се е готвела тази схема, в интервю за Капитал споменах, че сградата ще има същите проблеми както другите им в карето с често спиране на тока. Тогава ми отговориха, че било лъжа и нямало спиране на тока в Диамант 1 и Диамант 2. Затова отговорих с данните от електроразпределителното дружество и други детайли. Над него има друг имот – 68134.803.1229. Той е държавна частна собственост и се използва за път за вход на гаража на Диамант 1. В лилаво е отбелязана обаче частта, която е в момента заградена от строежа. Очаквам подобно на общинският парцел да бъде приобщена към сградата и да си остане част от комплекса въпреки, че е държавна собственост.
Ключовото при тези два парцела е, че в тях няма разрешение за строеж и съответно всякакво озеленяване там не може да се брои към задължителното такова на Диамант 3. Аналогично на Диамант 2 обаче очаквам все пак да си ги препишат. В снимки 4 и 5 виждате в червено кое не се смята към строежа. Половината от червеното на снимка 7 е в държавния имот, а останалото червено в снимки 6 и 7 е предвидено за тротоар покрай входа на гаражите.
Визуализация представяща какво озеленяване обещават на купувачите.
Различна визуализация, в която дърветата по терасите са сменени с елхи.
Снимка на обекта от 2024 с наложени одобрената сграда и съседния държавен парцел.
Отбелязан е „буферен“ парцел невлизащ в разрешението за строеж.
Отбелязан е „буферен“ парцел невлизащ в разрешението за строеж.
Отбелязан е държавен имот, както и къде трябва да има озеленяване.
Отбелязан е държавен имот, както и къде трябва да има озеленяване.
Отбелязано къде трябва да има озеленяване с дървета.
Отбелязано къде трябва да има озеленяване с дървета.
Отбелязано къде трябва да има озеленяване с дървета.
Отбелязано къде трябва да има озеленяване.
Отбелязана е липса на дълбочина за почва според изискванията за дървета.
Снимка на подземните гаражи в строеж към 2025 г.
Зеленото в снимки 5 до 9 са предвидени за зелени площи с храсти и дървета според скицата на плана. Това задължава поне 30 см. почва за тревата, 60 см. за храстите и 120 см. за дърветата. На всички тях виждаме, че горната плоча на гаражите е на нивото на улицата и входовете на сградата. Това означава, че най-вероятно подобно на Диамант 2 ще пропуснат дърветата и ще сложа 5-10 см. бутафорна трева колкото за снимките. В същото време според плана за озеленяване там трябва да има поне 25 широколистни дървета и още 10 иглолистни. Същото важи и за снимка 10, където са предвидени поне 10 дървета в зоните отбелязани в зелено. Видимо това е невъзможно дори за изискванията за храсти.
Снимка 11 е от обратната страна на сградата, където е предвидена голяма зелена зона на ъгъла на Тинтява. Бетонът е на нивото на улицата и видимо няма място за почвен слой или храсти та ще е пак същото като Диамант 2. В снимка 12 виждаме нещо, което е обнадеждаващо, защото вече изглежда като издигнати лехи. Проблемът е, че са под метър във високата част, т.е. стават за храсти, но не и за дървета, които според плана за озеленяване трябва да са 7 там. На снимка 13 виждате изглед от подземните етажи във фаза на строежа към февруари 2025 г.
Друг съществен аспект от планът за озеленяването е отчетливата липса на резервоари за съхранение на дъждовна вода и системи за използването ѝ за напояване. Чл. 45, ал. 3 от наредбата влиза в сила на 27.07.2023, а разрешението за строеж на Диамант 3 е издадено на 2-ри ноември 2023 и влиза на 28-ми ноември. Това значи, че инвеститорът е длъжен да спази изискването. Разбира се, възможно е просто да не е отразена и да в предвидена в някоя част на подземията. Поради липсата на уточнение на за размера на резервоара, не бих се учудил инвеститорът да купи 70 л. варел за кисело зеле и да отбие номера също както с бутафорната трева. Само 30 евро ще излезе и с благожелателна приемателна комисия и особено членове там от районното кметство би им се разминало.
Какво от това?
Освен очевидното нехайство на отговорни институции в лицето на ДНСК и членовете на приемателната комисия, виждаме и системен отказ за извършваме на служебните задължения при сигнали за тези и други нарушения. Нещо повече, видяното от плановете за озеленяване на двата готови проекта показва, че проверки в миналото са били неправомерно затваряни и описаното в официални отговори в тях не отговаря на фактите.
Всичко това е възможно в немалка степен поради липсата на публичност на тези и други документи свързани с подобни мащабни проекти. Доколкото всеки има право да печели икономически от собствеността си – оставайки настрана придобиването на такава чрез корупция, измама или търговия на влияние във властта – има редица ограничения, с които всеки трябва да се съобразява. Целта на тези ограничения е да се запази безопасността на околните, публичната инфраструктура и интересите на съседите. Затова не би трябвало да се строи дискотека или казино до училище или в жилищен квартал като цяло. Затова има отстояния и безопасност както на използващите сградата, така и на околните. В огромната си част тези изисквания се заобикалят, но в някои случаи просто се пренебрегват.
Озеленяването може да не изглежда важно, но масовата му липса всъщност влошава здравето на всички чрез по-мръсния въздух и мръсотията, която се довлича след наводненията. Особено предполагаемата липса на резервоари за дъждовна вода в последния пример би показала нехайството за обществената безопасност, която инвеститорите имат. Вторият пример вече дава такива „резултати“, както е видно на снимките. В същото време всички се надпреварват да рекламират сградите си окъпани в зеленина с дървета никнещи от всяка стреха и канавка. Явно търсене за това има, но предлагането и най-вече изпълнението практически липсва.
Вторичен ефект от стриктното спазване на изискванията за озеленяване и основна причина да не се прави е, че се намалява печалбата от тези имоти. Тинтява 80 щеше да има поне едно от крилата по-малко. Хотелът на 4-ти км. щеше да е значително по-нисък и трудно щеше да направи схемата с чл. 27. Диамант 3 пък нямаше да може да продаде толкова паркоместа и навярно щеше да се наложи да направи сградата по-малка. Това не е угодно и цените на имотите в момента предразполагат към сериозен корекционен риск както за допускане на неправомерни планове, така и за бездействие при последващи проверки.
Разбира се, единствено циничността като типично българско качество ни води към предположението за описания риск. Не може да твърдим, че подобни практики е имало при който и да е от описаните тук и в предишната примери. За жалост, медийните статии в миналото за асансьори, едноименно лобистки поправки в закони, дела за укриване на данъци и некоректни търговски практики определено подплатяват значително тази циничност. Ако прочитът ми на документите е неправилен, което би било също разумно предположение, то не може да говорим дори за административно нарушение, с което се изчерпва личното ми мнение относно разминаването между видяното на място и плановете, до които ми беше даден достъп. При липсата на публичност на тези планове обаче трудно биха били прегледани от специалисти.
Всичко описано до тук показва нуждата от още прозрачност. Следва частите от строителните книжа като плановете за озеленяване, пожарна безопасност и транспортен анализ да са публични и свободно достъпни още на фаза инвестиционно намерение. Единният регистър към ЗУТ трябва да заработи и дори да се разшири с тези изисквания. Затова трябва законът за авторските права да се опрости позволявайки използването на тези части от архитектурни планове за нетърговски цели и лични цели изключвайки прилагането им в нови строежи. Така ще се защити интереса на архитекта като автор и в същото време ще позволи използването им от журналисти и жители на кварталите за обществен надзор.
Такъв надзор не би трябвало да бъде нужен. Положението не само в София, а и в цяла България е толкова плачевно, че дори при добро желание общините нямат достатъчно ресурс да проверяват всеки строеж. Затова не само се налага да се включва гражданското общество повече, но и трябват безкомпромисни мерки при нарушения. Включително разрушаване на части или цели сгради или задължение да се приведат според изискванията. Да, това ще засегне купувачите на имоти и ще се превърне в политически проблем абсолютно както виждаме в Баба Алино. Следва обаче да съдят инвеститорите за измама и некоректни практики и да се разбере най-накрая, че инвестицията в имоти е една от най-рисковите в България. Повече публични данни ще помагат на по-информиран избор в тази посока.
A tractor-trailer rollover sent a truckload of squid spilling into a Rhode Island roadway, leaving a stench as they sat in the road for hours in the summer heat. Local authorities have dubbed it the “Squidpocalypse of ’26.”
Méven Car has written a pair of interesting blog posts (part 1, part 2). The
first post is largely about some of the recent new features and performance work
that have gone into the Dolphin file
manager 26.08 release, as well as the KIO framework. The second looks at
the performance improvements and benchmarks for previous, current, and upcoming
releases.
Copying many small files is more than twice as fast as it was in April. The
gain falls off as files get larger, which is what you would expect: the fix is
to the per-file overhead, and once each file carries a megabyte of actual I/O
the overhead stops being what you are waiting for.
There is still a gap with cp, discussed at length in the
July post. KIO is doing more than cp does, but not five times more,
and the batching work that closes most of the rest of that gap is still in
progress.
Organizations in regulated industries such as financial services, government, defense, and healthcare restrict their sensitive workloads to isolated network environments with no access to the public internet. Until now, customers could restrict AWS Management Console access to authorized AWS accounts and corporate networks, but the console itself required internet connectivity. This was creating tension between operational convenience and network security controls.
We’re happy to announce that AWS Management Console Private Access is now generally available with support for virtual private clouds (VPCs) without internet connectivity. Organizations in regulated industries that restrict workloads to isolated network environments can now route all traffic for supported service consoles—including authentication flows, static assets (JavaScript, CSS, images), console-only APIs, and AWS service API calls—through AWS PrivateLink VPC endpoints, eliminating the need for an internet gateway, NAT gateway, or any route to the public internet. This capability is available in all AWS commercial Regions for a select set of supported service consoles.
In 2023, we launched AWS Management Console Private Access, which you can use to connect to the console by routing console, sign-in, and service API calls through VPC endpoints. However, accessing the console required internet connectivity for static assets and console-only APIs. This meant security teams faced a choice: allow internet connectivity to use the console or deny console access to operators working in network-isolated environments.
With this launch, AWS Management Console Private Access addresses two common scenarios:
Console traffic over internet restricted networks: Traffic for supported service consoles now flows entirely through your VPC endpoints—no proxy allowlists to maintain, no TLS-intercepting proxies to operate, and no CLI-only workflows to accept as a compromise. The same path works seamlessly from Amazon WorkSpaces, Amazon Elastic Compute Cloud (Amazon EC2) instances, and on-premises networks connected through AWS Direct Connect or AWS Site-to-Site VPN. Combined with sign-in resource control policies (RCPs) and sign-in resource policies, you can ensure that console authentication only succeeds from expected networks—even if valid credentials are presented elsewhere, the session is denied. Teams that previously relied on restricted egress rules or manual domain allowlists now get full console access with the same network controls they already trust.
Data-exfiltration prevention: Private Access enables you to restrict which AWS accounts and organizational identities can use the AWS Management Console from within your VPC. This prevents access from personal accounts and from accounts outside your organization. Attach a VPC endpoint policy with an aws:ResourceOrgID condition, and console actions are automatically scoped to resources inside your organization. Sign-in RCPs add a second layer by ensuring authentication only succeeds from networks within your perimeter. Together, these controls prevent supported service consoles from being used to access resources in accounts outside your organization—such as personal accounts—without requiring complex network-layer workarounds.
In this post, you will learn how AWS Management Console Private Access works in environments without internet connectivity, and how to layer access controls using VPC endpoint policies and sign-in resource control policies (RCPs) to strengthen your data perimeter.
Solution overview
AWS Management Console Private Access and sign-in resource control policies are a natural extension of the service control policies (SCPs), resource control policies, and VPC endpoint policies you already use for API traffic; now applied to the console session itself. The same data perimeter controls for identity, resource, and network that protect your programmatic access now protect interactive browser sessions too.
Perimeter
Control objective
Policy construct
Implementation Steps
Identity
Only trusted identities can access my resources
Sign-In RCPs and RBPs
Restrict which principals can sign in to the console. Before authentication, signin:PrincipalArn is available for exemptions only. After authentication, RCPs restrict at the organization, account, or principal level (aws:PrincipalOrgID, aws:PrincipalAccount, aws:PrincipalArn); RBPs restrict at the account or principal level.
Identity
Only trusted identities are allowed from my network
Console VPC endpoint policy and Sign-In VPC endpoint policy
Console endpoint: aws:PrincipalOrgID or aws:PrincipalAccount on signed-in identities. Sign-In endpoint: aws:ResourceOrgID or aws:ResourceAccount before authentication, principal and resource keys after authentication. Blocks sign-in to accounts outside your organization, such as personal accounts, from your network.
Resource
My identities can access only trusted resources
SCP
Resource perimeter SCP with aws:ResourceOrgID follows your principals into every console session; each service API call the console makes on their behalf is denied if the target resource is outside your organization.
Resource
Only trusted resources can be accessed from my network
Console VPC endpoint policy and service VPC endpoint policies
Console endpoint policy with aws:ResourceOrgID and aws:ResourceAccount scopes what the console can reach through your network.
Network
My identities can access resources only from expected networks
SCP
Network perimeter SCPs that use aws:SourceVpc deny your principals’ service calls from outside expected networks. With Private Access, requests proxied by the console to supported services carry aws:SourceVpc set to the VPC hosting your Private Access endpoints. Direct browser requests carry VPC context only when the service has its own VPC endpoint, so configure endpoints for every service you use. AWS recommends conditioning on aws:SourceVpc rather than specific aws:SourceVpce values.
Network
My resources can only be accessed from expected networks
Sign-In RBPs and RCPs and network perimeter RCPs
Sign-In policies deny console authentication from unexpected networks using aws:SourceIp, aws:SourceVpc, aws:SourceVpce, and aws:VpcSourceIp in both pre-authentication and post-authentication statements. Network perimeter RCPs apply the same network conditions to your data resources for any access path.
With this launch, Console Private Access routes browser traffic for supported service consoles through VPC endpoints, including:
Authentication flows – Sign-in, credential exchange, and session token requests
Static assets – JavaScript, CSS, and images that render the console UI
Service console API calls – The backend requests made when users interact with service consoles
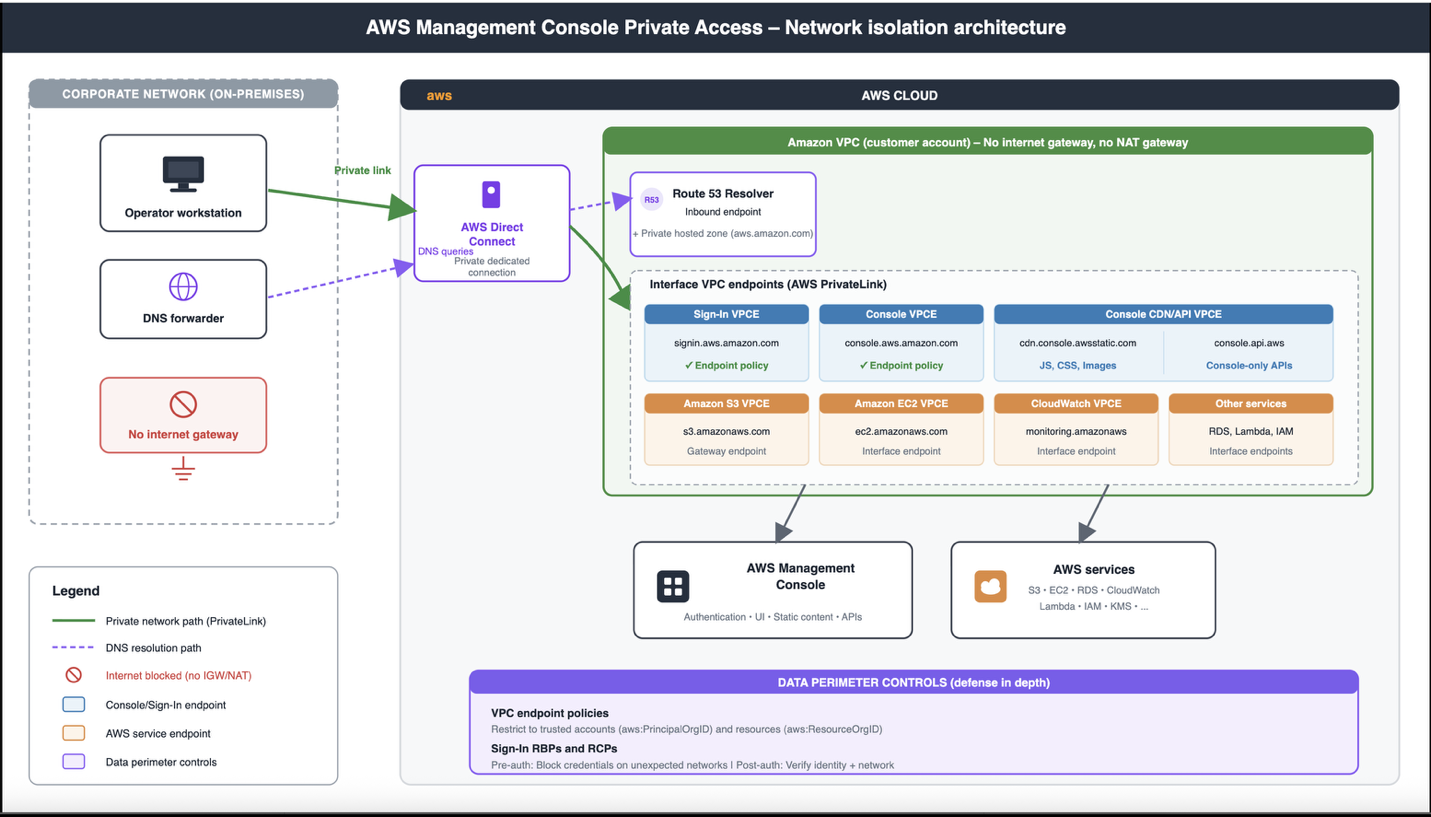
How traffic flows from a workload in a private VPC through the three Private Access endpoints, with no path to the public internet (shown in Figure 1):
The operator’s browser requests <region>.console.aws.amazon.com.
The corporate DNS forwarder forwards the query to an Amazon Route 53 Resolver inbound endpoint configured within the VPC, which forwards the traffic to the console VPC endpoint.
Browser traffic flows from on-premises through Direct Connect (or AWS Site-to-Site VPN) to the VPC, and the VPC endpoint routes traffic to the console service over the AWS private network.
The console service redirects to the SignIn endpoint <region>.signin.aws.amazon.com to establish a browser session.
The DNS now resolves to the SignIn VPC endpoint’s private IP addresses, and browser traffic flows to the SignIn service over the AWS private network.
After entering credentials, the SignIn service evaluates VPC endpoint policies, in addition to resource-based policies (RBPs) and RCPs, then redirects back to the console.
The console evaluates VPC endpoint policies, loads static content from the console API VPC endpoint, and enforces identity and resource restrictions when making calls to AWS service APIs.
Users can now access the AWS Management Console over Private Access.
Figure 1: Network isolation architecture
Deploy a pilot of AWS Management Console Private Access
This high-level walkthrough sets up AWS Management Console Private Access for a single AWS Region within one organizational unit (OU). We recommend rolling out incrementally; validate each step before you expand to additional Regions and OUs.
If you want to validate the mechanics of a Private Access deployment before you build out the full solution, the Getting started with a test environment guide walks you through a minimal configuration: a single VPC with the three Private Access endpoints and a permissive policy. This gives you a working setup to experiment with, independent of the deployment described in the rest of this post. To understand how sign-in policies can verify a user’s network location when they access the console, see Controlling console access with resource-based policies and resource control policies.
Prerequisites
You must have the following prerequisites:
An AWS account that’s a member of an organization within AWS Organizations. The example RCP in Step 4 requires the management account access.
Before changing anything, use CloudTrail to map how your users access the console today. Search for eventName = ConsoleLogin over a representative window (we recommend 30 days) and review the sourceIPAddress, vpcEndpointId, and awsRegion fields. Identify which identity types are in use: root user, IAM user, SAML federation, and AWS IAM Identity Center. Decide which OU or account you will pilot with.
Note: A misconfigured sign-in policy can lock users out of the console. Avoid piloting in a production or shared account. Instead, use a dedicated test account and configure a break-glass principal (covered in Step 5) before enabling access enforcement.
Step 2: Create the Private Access VPC endpoints
In your chosen Region, create or identify a VPC to host the endpoints, then create three interface VPC endpoints in that VPC:
com.amazonaws.<region>.console for the console.
com.amazonaws.<region>.signin for AWS Sign-In.
com.amazonaws.<region>.console-static for console-only APIs. This endpoint is required only if your VPC has no internet path.
Step 3: Configure private DNS for AWS Management Console Private Access
To use AWS Management Console Private Access, you must configure private DNS so that the console domains—.console.aws.amazon.com, .signin.aws.amazon.com, and the associated static-content domains—resolve to your interface endpoints’ network interfaces within your VPC.
For workloads inside your VPC: If the workloads in your VPC use the default Amazon Route 53 Resolver, no additional DNS configuration is required. When you create each interface endpoint, enable the private DNS name option (set PrivateDnsEnabled = true). The public console domains will then resolve automatically to the endpoint network interfaces inside your VPC. If you use a custom DNS resolver or a private hosted zone, you must configure it explicitly to map the console domains to the endpoint addresses. See Working with private hosted zones for more information. For the complete list of domains and detailed DNS configuration steps, see the AWS Management Console Private Access required endpoints documentation.
For workloads outside your VPC: For workloads that reach the endpoints from outside the VPC—such as corporate offices connecting over AWS Direct Connect or AWS Site-to-Site VPN—ensure that your corporate DNS resolver returns the endpoint addresses for these domains. See Simplify DNS management in a multi-account environment with Route 53 Resolver for more information.
Step 4: Verify private connectivity
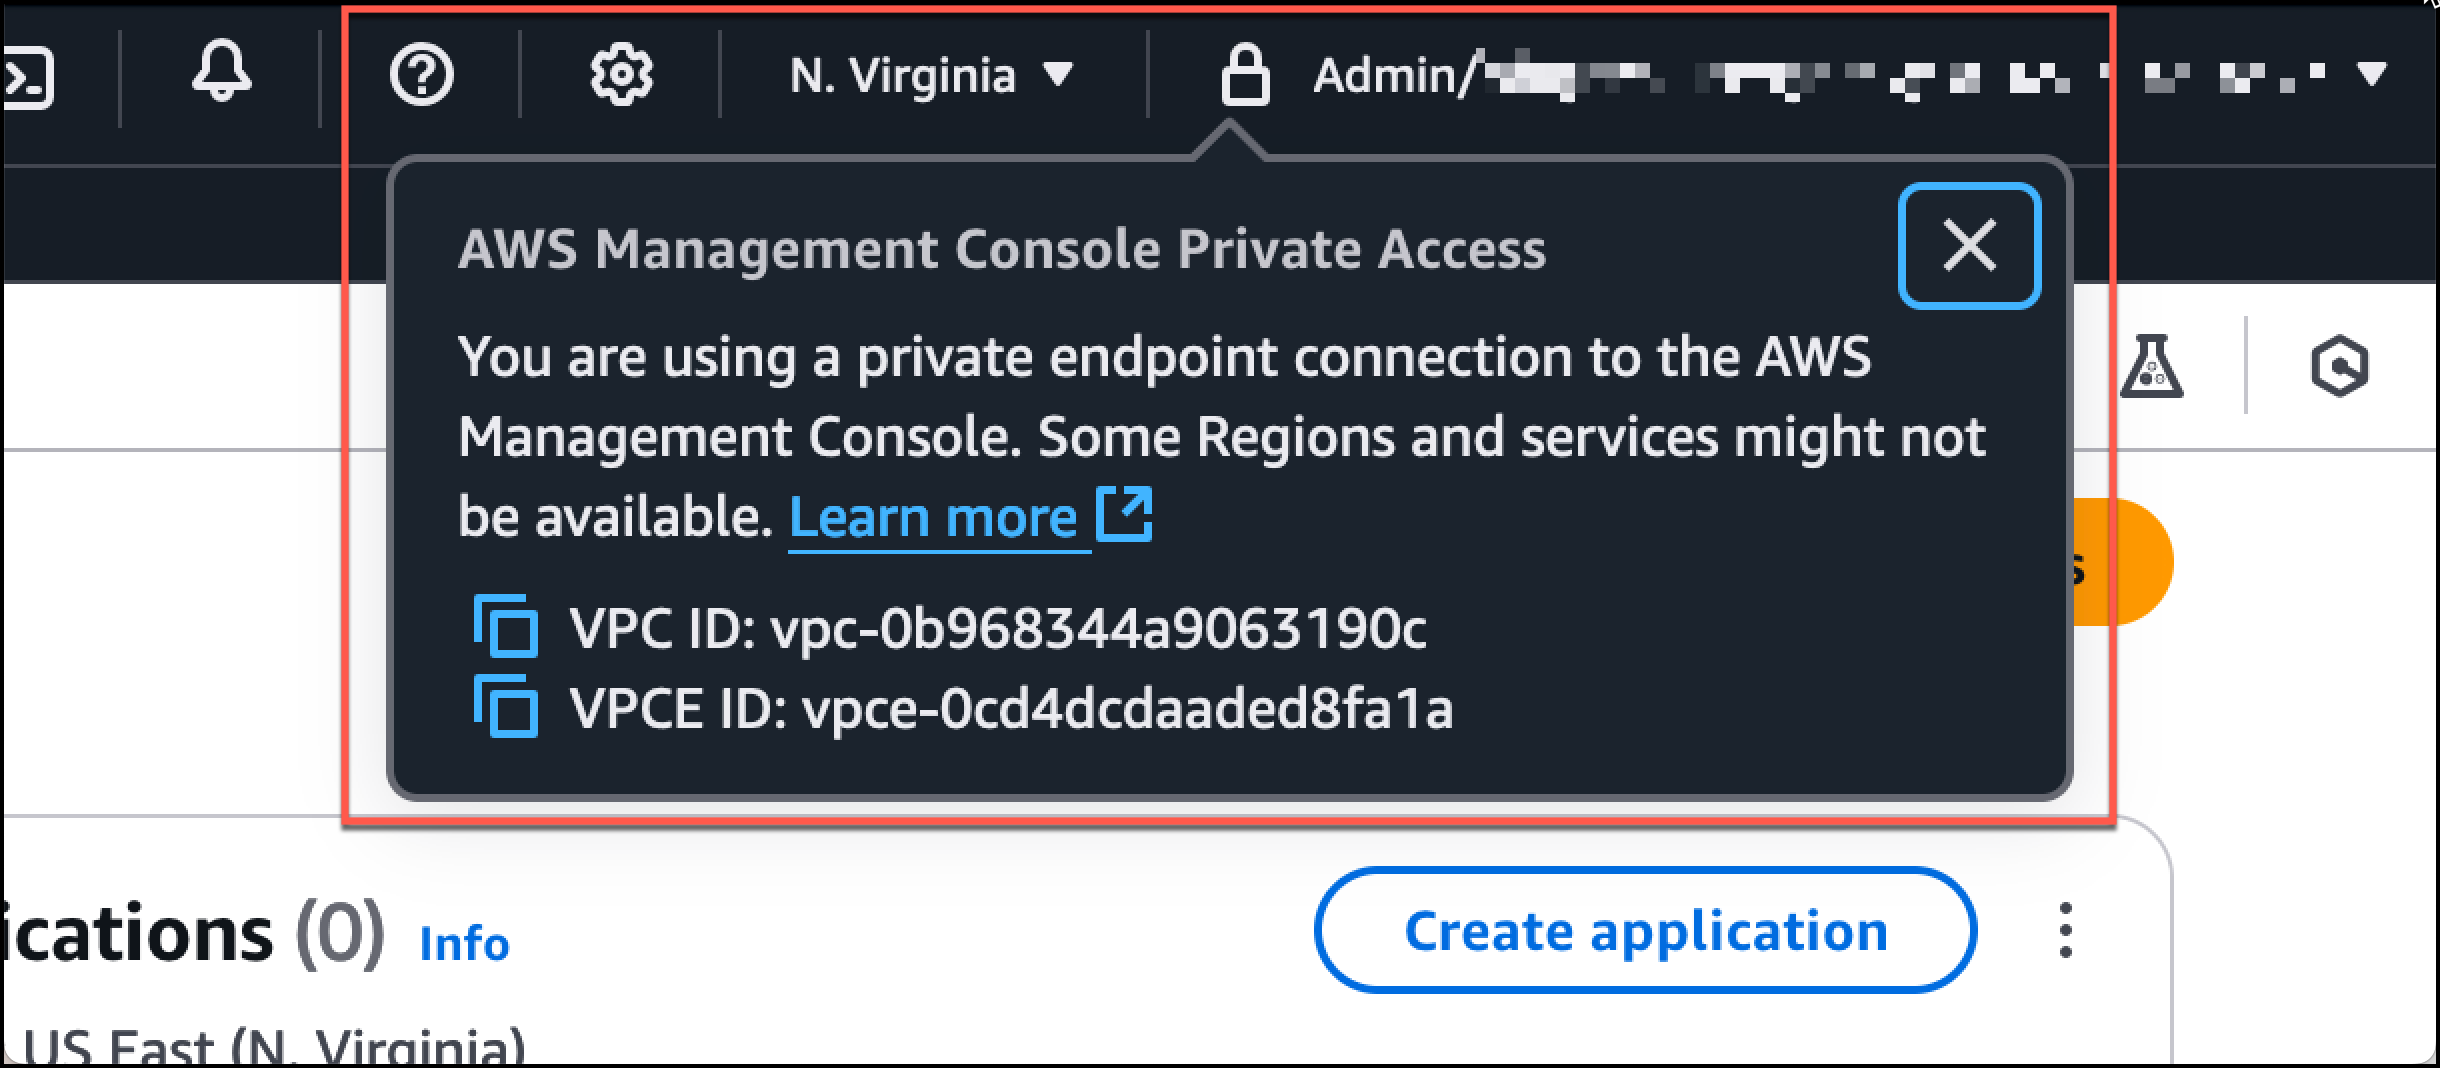
Sign in to the console from a workload inside your VPC. The console should load normally. To confirm that traffic is routing through your VPC endpoints, look for the lock icon in the console navigation bar, shown in Figure 2.
Figure 2: Console Private Access
You can also verify in CloudTrail that recent ConsoleLogin events show the vpcEndpointId field populated with one of your endpoint IDs. Here’s an example CloudTrail ConsoleLogin event snippet showing the vpcEndpointId field:
If the AWS Management Console doesn’t load, work through the following checks.
Private DNS is enabled on each interface endpoint (or your custom resolver returns the endpoint addresses)
When Private DNS is enabled, AWS automatically creates the DNS entries that resolve the service domains (such as console.aws.amazon.com) to the private IP addresses of your VPC endpoints. Without it, your browser still routes to the public AWS endpoints, bypassing your private access setup entirely.
Confirm that each endpoint shows PrivateDnsEnabled:
Then, from within your VPC, verify that the domains resolve to private addresses:
nslookup console.aws.amazon.com
nslookup signin.aws.amazon.com

# Should return a private IP (e.g., 10.x.x.x), not a public one
Each query should return a private IP address from your VPC CIDR range. If you use a custom DNS resolver instead of the Amazon-provided DNS, ensure your forwarding rules direct the AWS domain queries to the Route 53 Resolver inbound endpoints in your VPC.
The endpoint security groups allow HTTPS (TCP 443) from your workload subnets
Each VPC endpoint creates elastic network interfaces (ENIs) in your subnets, and these ENIs are governed by security groups. If those security groups don’t permit inbound HTTPS traffic from your workloads, the connection fails silently.
Identify the security groups attached to your endpoints:
aws ec2 describe-vpc-endpoints --vpc-endpoint-ids vpce-0abc123def456789a \
  --query "VpcEndpoints[].Groups[].GroupId" --output text
Then verify that each security group allows inbound TCP 443 from your workload subnets:
For traffic from outside the VPC (Direct Connect or Site-to-Site VPN), corporate DNS returns the endpoint IPs and the route propagates correctly
If you access the console from an on-premises workstation connected over AWS Direct Connect or AWS Site-to-Site VPN, two additional conditions must be met.
Your corporate DNS must resolve the AWS domains to the VPC endpoint private IPs. From your on-premises machine, run:
nslookup console.aws.amazon.com
If this returns public AWS IPs, your corporate DNS isn’t forwarding queries through Route 53 Resolver. Configure conditional forwarding for the aws.amazon.com and amazonaws.com domains to your Resolver inbound endpoint IPs.
Second, network routes must propagate correctly. Ensure the route table associated with your endpoint subnets has propagated routes from your virtual private gateway (VGW) or transit gateway, so return traffic can reach your on-premises network. Verify this with:
A quick end-to-end validation: Run traceroute console.aws.amazon.com from your workstation and confirm the path uses private hops only—no traffic should traverse the public internet.
If the console loads but the lock icon is missing
If the console loads but the connection isn’t private (for example, the lock icon is missing), the browser is reaching the console over the public internet instead of through your VPC endpoints.
Run nslookup console.aws.amazon.com from a workload inside the VPC. The result should be a private IP from your VPC CIDR range. A public IP means DNS is bypassing the endpoint, which usually happens because Private DNS has not been enabled on the interface endpoint (set PrivateDnsEnabled = true).
For workloads outside the VPC, make sure your corporate DNS forwards the console domains into the VPC, for example, through an Amazon Route 53 Resolver inbound endpoint.
Step 5: Apply VPC endpoint policies
Attach an endpoint policy to the console and AWS Sign-In endpoints that limits access to identities in your organization. The static-content endpoint doesn’t support endpoint policies.
Begin with a permissive Allow * policy and confirm that traffic routes through the endpoints (you should see the vpcEndpointId field populated in CloudTrail console events). After confirming the routing, add restrictions to your VPC endpoint policy and observe the traffic.
A starter policy uses two condition keys: aws:PrincipalOrgID to restrict identities to your organization and aws:ResourceOrgID to restrict the resources the console can reach to your organization’s resources. The full reference, including additional condition keys and resource-restriction patterns, is in the AWS Management Console Private Access user guide.
Sign-In policies deny console authentication requests that don’t match your network or principal conditions. The policy is composed of a pre-authentication statement covering signin:Authenticate and a post-authentication statement covering signin:AuthorizeOAuth2Access and signin:CreateOAuth2Token. Include both statements.
For your pilot, deploy the policy as an RCP from your AWS Organizations management account. When enabled, the RCP applies to all accounts in your organization, so we recommend piloting in a dedicated test organization before rolling it out broadly. Activate enforcement by calling the signin:PutConsoleAuthorizationConfiguration API for the organization in the us-east-1 Region (AWS Sign-In replicates policies globally from there). Resource permission statements have no effect until console authorization is enabled.
Important: Configure at least one excluded principal as a break-glass path before you enable the RCP. The recommended principal is a dedicated IAM role.
Write the permission statements that define the network conditions: Example – Restrict access to corporate VPC:
So far, the console shell loads, the lock icon appears, and your Sign-In policy lets approved identities through. If you sign in to a service console such as the AWS Key Management Service (AWS KMS) console, the page might fail to load resources or hang. The Private Access endpoints carry the console shell, not the service API calls that the console makes on your behalf. In a VPC without an internet gateway, those calls have nowhere to go.
Add a VPC endpoint for the service itself. For the pilot, create an AWS KMS interface endpoint (com.amazonaws.<region>.kms) in the same VPC, with Private DNS enabled. Open the AWS KMS console from inside the VPC and confirm the list of keys loads. Repeat for each service your users need on day one. Please note that a single service console often calls more than one AWS service API. If a console loads but parts of the page show errors or stay empty, the most common cause is a missing endpoint for one of the services it depends on.
The current list of services that support PrivateLink is in the AWS PrivateLink documentation. Service consoles whose services don’t support PrivateLink will not work in a no-internet VPC and need to be handled separately.
Step 8: Hide Regions and services you haven’t configured (optional)
Console links to a service or Region that you don’t have endpoints for will fail inside your VPC. To prevent users from navigating to broken pages, use User Experience Customization (UXC) to hide Regions and services that aren’t part of your Private Access deployment. UXC is configured at the account level and applies to navigation, search results, and service-selection drop-downs.
Step 9: Validate, then expand
After applying the endpoint policies and the Sign-In RCP to one pilot account:
Sign in from inside the corporate network. The session should succeed.
Sign in from outside the corporate network. The session should be denied at the Sign-In step, before reaching the console.
In CloudTrail, confirm ConsoleLogin events show vpcEndpointId populated for traffic from inside the network.
For unexpected denials, look in CloudTrail for ConsoleLogin events with the error message Authorization denied because of a resource-based policy or Authorization denied because of a resource control policy to identify which statement was responsible.
Considerations
A few items worth mentioning before you commit to this design:
AWS IAM Identity Center: IAM Identity Center sign-in support isn’t yet available through a VPC endpoint. Initial single sign-on (SSO) authentication must still transit over the internet.
Programmatic access: Sign-In RBPs and RCPs gate interactive console sign-in. AWS SDK and AWS CLI requests signed with SigV4 aren’t affected. This is also your recovery path: a principal with signin:DeleteConsoleAuthorizationConfiguration permission can disable enforcement programmatically if console authorization is misconfigured.
For services that aren’t supported, you can still navigate to other consoles, but will require internet connectivity for the unsupported service consoles and console-only APIs.
Costs: You pay regular AWS PrivateLink endpoint pricing and data processing for each endpoint and each Region you deploy in. The three Private Access endpoints (console, signin, and console-static) plus the service endpoints you already use are the relevant line items.
Conclusion
In this post, we showed you how to extend the AWS data perimeter framework to the AWS Management Console. You routed console traffic through VPC endpoints with AWS Management Console Private Access, restricted console sign-in by network and organization with Sign-In RBPs and RCPs, and configured the console to operate in a VPC without an internet gateway. The four control objectives that you already enforce for API traffic now also apply to the console.
If you have feedback about this post, submit comments in the Comments section below. If you have questions about this post, start a new thread on the IAM forum on AWS re:Post or contact AWS Support.
The null block
driver (null_blk)
is a small driver that is mostly useful for benchmarking block-layer
implementations. It accepts all requests and marks them complete as quickly as
possible, doing as little work as possible. In June 2026, Andreas Hindborg shared
a patch set implementing the same functionality in Rust, in order to show
that a simple block driver is now possible to write using the kernel’s
Rust APIs and to enable comparisons between the C and Rust
implementations.
A minimal version of the “rnull” driver is already present in the mainline
kernel, but Hindborg’s patch set brings it up to feature parity with the C
version.
The collective thoughts of the interwebz
Manage Consent
To provide the best experiences, we use technologies like cookies to store and/or access device information. Consenting to these technologies will allow us to process data such as browsing behavior or unique IDs on this site. Not consenting or withdrawing consent, may adversely affect certain features and functions.
Functional
Always active
The technical storage or access is strictly necessary for the legitimate purpose of enabling the use of a specific service explicitly requested by the subscriber or user, or for the sole purpose of carrying out the transmission of a communication over an electronic communications network.
Preferences
The technical storage or access is necessary for the legitimate purpose of storing preferences that are not requested by the subscriber or user.
Statistics
The technical storage or access that is used exclusively for statistical purposes.The technical storage or access that is used exclusively for anonymous statistical purposes. Without a subpoena, voluntary compliance on the part of your Internet Service Provider, or additional records from a third party, information stored or retrieved for this purpose alone cannot usually be used to identify you.
Marketing
The technical storage or access is required to create user profiles to send advertising, or to track the user on a website or across several websites for similar marketing purposes.