Post Syndicated from Explosm.net original https://explosm.net/comics/sperm-bank-2
New Cyanide and Happiness Comic
Post Syndicated from Explosm.net original https://explosm.net/comics/sperm-bank-2
New Cyanide and Happiness Comic
Post Syndicated from Oglaf! -- Comics. Often dirty. original https://www.oglaf.com/bishop-love-god/


Post Syndicated from jake original https://lwn.net/Articles/954285/
There is a problem in multiple stable kernel releases that is causing data corruption in ext4 filesystems. It is caused by a problematic commit that is in multiple stable kernels:
The commit got merged in 6.5-rc1 so all stable kernels that have
91562895f803 (“ext4: properly sync file size update after O_SYNC direct
IO”) before 6.5 are corrupting data – I’ve noticed at least 6.1 is still
carrying the problematic commit.
More information can be found in a Debian bug report. It has also delayed the release of Debian 12.3 images. “Please do not upgrade any systems at this time, we urge caution for users
”
with UnattendeUpgrades configured.
(Thanks to Alex Ridevski for giving us a heads up on this.)
Post Syndicated from Cliff Robinson original https://www.servethehome.com/pfsense-ce-2-7-2-and-pfsense-plus-23-09-1-released-to-fix-zfs/
Two new dot releases, pfSense CE 2.7.2 and pfSense Plus 23.09.1 are out this week to fix issues related to ZFS and a few other features
The post pfSense CE 2.7.2 and pfSense Plus 23.09.1 Released to Fix ZFS appeared first on ServeTheHome.
Post Syndicated from Explosm.net original https://explosm.net/comics/cds
New Cyanide and Happiness Comic
Post Syndicated from Vasil Kolev original https://vasil.ludost.net/blog/?p=3471
Голяма лудница ми е, та все не стигам да напиша тия няколко реда (и щяха да останат за равносметката), но държа да кажа:
OpenFest 2023 се случи без мен.
Правих някакви дребни неща, но не съм бил в организацията, нещата се случиха някакси, аз бях там само за да си тествам setup-а за FOSDEM. Да съм честен, най-трудното ми беше да не давам нареждания, щото навикът е страшна работа…
Та, по някое време догодина като направим събрание на фондацията да я предам, ще съм приключил с тая си част от живота. Екип се намира да движи нещата, та съм спокоен 🙂
п.с. по предишната тема за junior администраторите ще пиша отделно.
Post Syndicated from Techmoan original https://www.youtube.com/watch?v=eZHYoBWjEdg
Post Syndicated from Йовко Ламбрев original https://www.toest.bg/sedmitsata-4-9-dekemvri/

Най-важната и тъжна новина от отминаващата седмица е, че според последните резултати от Програмата за международно оценяване на учениците (PISA) вече над 50% от 15-годишните ученици са функционално неграмотни в областите математика и четене. Иначе казано, повече от половината от българските ученици нямат аналитично и критично мислене, не могат да четат с разбиране и да правят логически взаимовръзки, срещат трудности при осмислянето на събития и при решаването на ежедневни проблеми.
Изследването е направено през 2022 г., тоест
Негативната тенденцията е факт от години насам, но последните резултати са най-лошите досега. Контрамерките отдавна са спешни и неотложни, ако не искаме съвсем да задълбаем в дъното.
Във връзка с тази тема навреме идва новият текст на Донка Дойчева-Попова в рубриката ни „Възможното образование“. Когато целият свят е в телефона ни, може би е много по-важно да си зададем въпроса не какво учим, а как. Донка тръгва по стъпките на ученето и как то се превръща в реално знание. Прочетете статията ѝ „Уча се да уча“.
Понеже започнахме с темата „образование и четене“, нека продължим с две книжни събития от столицата. От 5 до 10 декември в НДК се провежда 50-тото юбилейно издание на Софийския международен панаир на книгата, а паралелно с него и 11-тият Софийски международен литературен фестивал. По този повод Антония Апостолова разговаря с проф. Амелия Личева, програмен директор на фестивала. Едно чудесно интервю, което излиза далеч извън рамките на заглавието си „За фестивалите, скандалите и шаблоните в литературата“.
Като стана дума за Коледния панаир на книгата в НДК и съпътстващия го литературен фестивал, да споменем, че кутиите с шоколади в подкрепа на „Тоест“ от специалната ни съвместна серия с „Гайо“ могат да бъдат открити на щанд №432 на FOX book café, а също и на постоянния адрес на тази уютна кафе-книжарница на ул. „Уилям Гладстон“ 32 в София. Отделно може да си купите кутия с шоколади и от чудесното пространство за събития Launchee на партера на ЦУМ, както и директно от онлайн магазина и в рамките на няколко дни тя ще ви бъде доставена до всяка точка на България. Припомняме, че 20 лв. от цената на всяка кутия директно подпомага усилията на „Тоест“ да създава качествена и независима журналистика.


Но да се върнем към статиите в „Тоест“ от тази седмица.
В четвъртата част от поредицата ни за бизнеса ще разгледаме една не съвсем позната, но все по-важна част от българската икономика – финтех. Какво значи финтех, какви проблеми решават финтех компаниите и с какви предизвикателства се сблъскват? Търсим отговорите на тези въпроси заедно с директора на Българската финтех асоциация – Георги Пенев, с когото разговаря Александър Нуцов.
Николета Атанасова се завърна от Украйна преди два месеца, но спомените от преживяното и видяното продължават да вълнуват мислите ѝ. Макар и вече отново в България, тя не спира разговорите си с тамошните си украински познати, не спира и да споделя с читателите на „Тоест“ тревогите им за все по-неясното бъдеще. Не пропускайте чудесния ѝ нов текст от поредицата „Откъси от Украйна“, за да разберете кое е „по-страшно от ракетите“.
И новият материал на Светла Енчева, макар и косвено, е свързан със същата война. В това интервю две бежанки от Русия – ЛГБТ двойка с артистични професии и силна политическа ангажираност – разказват за добрите и лошите последствия от решението си да се установят в България, опитвайки се да се спасят от преследване в своята родина. Държавната агенция за бежанците обаче двукратно отхвърля молбите им за убежище. Въпреки това двете жени вярват, че именно тук, в България, те могат да бъдат свободни.
Почти седем години след основаването си „Да, България!“, една от партиите в „Демократична България“, реши да изостави рефрена „няма ляво, няма дясно“ и най-накрая да се определи – като дясноцентристка. А в европейски план поглежда към ЕНП.
Темата е важна по две причини. Едната е, че партията прави впечатление на определяща посоката на коалицията и това нейно решение скъсява идеологическите отстояния както от единия ѝ коалиционен партньор ДСБ, така и от ЕНП и ГЕРБ. Що се отнася до третата партия в „Демократична България“ – „Зелено движение“, предвид последните промени в лидерството ѝ не е ясно дали тя ще продължава да открива достатъчно допирни точки със своите партньори.
Втората причина е интересна стратегически – обикновено идеологическата оцветка се определя ясно преди формирането на нов политически субект, защото това е основен ориентир за привличане на членска маса. Рискът сега е част от привлечените от 2017 г. насам хора да не припознаят „новата“ посока вдясно. В по-лошия сценарий – дори да се почувстват подведени. Макар в по-голямата си част тези хора вече да са наясно с тенденциите. Но предстои да видим какви вреди и ползи носи това закъсняло самоопределяне.
За по-либерално настроения електорат отдавна е ясно, че в българската политическа палитра няма субект, който истински да се позиционира в този сегмент. Движението за права и свободи само злоупотребява със заглавието си, а на „Продължаваме промяната“ още им е трудно да не изглеждат като случайни политически опортюнисти, особено на фона на недостатъчните усилия за дълготрайно и устойчиво развитие на структури и влияние извън столицата и на национално ниво. Сега и колебливата в либерално отношение „Да, България!“ вече официално изоставя този терен.
Решението може би е прицелено дългосрочно, с поглед в бъдещето, когато лидер на ГЕРБ няма да бъде Бойко Борисов. Иначе, в българската политическа палитра остават белите петна както в либералния център, така и малко вляво от него.
Корабът на властта в новия си троен не-коалиционен вариант минава през някои политически плитчини. И ако не заседне в тях, цялата сглобка ще се закали още повече. Въпросът е в чия полза. По тази тема размишлява Емилия Милчева в тазседмичния си политически анализ, озаглавен „Златните ябълки, партиите стомаси и триъгълникът на властта“.
Само ще цитираме заглавието на колегите от „Дневник“ и ще ви оставим да прочетете цялата статия: „Едно наум: Илияна Йотова бе провъзгласена за „Рицар на годината“ от организация, подражаваща на тамплиерите“.
Приятно четене (и услаждане с шоколади „Гайо & Тоест“, разбира се)!
Post Syndicated from Matt Granger original https://www.youtube.com/watch?v=SoDgLfmAJ88
Post Syndicated from Bruce Schneier original https://www.schneier.com/blog/archives/2023/12/friday-squid-blogging-influencer-accidentally-posts-restaurant-table-qr-ordering-code.html
Another rare security + squid story:
The woman—who has only been identified by her surname, Wang—was having a meal with friends at a hotpot restaurant in Kunming, a city in southwest China. When everyone’s selections arrived at the table, she posted a photo of the spread on the Chinese social media platform WeChat. What she didn’t notice was that she’d included the QR code on her table, which the restaurant’s customers use to place their orders.
Even though the photo was only shared with her WeChat friends list and not the entire social network, someone—or a lot of someones—used that QR code to add a ridiculous amount of food to her order. Wang was absolutely shocked to learn that “her” meal soon included 1,850 orders of duck blood, 2,580 orders of squid, and an absolutely bonkers 9,990 orders of shrimp paste.
As usual, you can also use this squid post to talk about the security stories in the news that I haven’t covered.
Read my blog posting guidelines here.
Post Syndicated from Talks at Google original https://www.youtube.com/watch?v=cxOWEWnUxpk
Post Syndicated from Patrick Kennedy original https://www.servethehome.com/simplynuc-onyx-v9-review-an-intel-core-i9-13900h-nuc/
SimplyNUC has organized a NUC comeback. The SimplyNUC Onyx v9 brings a powerful Intel Core i9-13900H to the familiar NUC form factor
The post SimplyNUC Onyx v9 Review An Intel Core i9-13900H NUC appeared first on ServeTheHome.
Post Syndicated from Brendan Watters original https://blog.rapid7.com/2023/12/08/metasploit-wrap-up-12-8-2023/
Our very own adfoster-r7 has added a new feature that adds module actions, targets, and aliases to the search feature in Metasploit Framework. As we continue to add modules with diverse goals or targets, we’ve found ourselves leaning on these flags more and more recently, and this change will help users better locate the modules that let them do what they want.
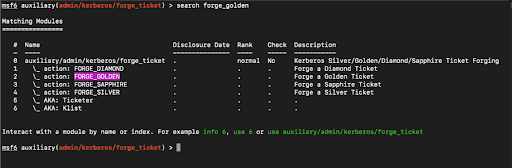
Right now, the feature is behind a feature flag as we work out how to make it as user-friendly as possible. If you would like to use it, turn on the feature by running features set hierarchical_search_table true. Please let us know how it works for you!
Authors: Christian Fischer, Ron Bowes, creacitysec, h00die, and random-robbie
Type: Auxiliary
Pull request: #18591 contributed by h00die
Path: gather/owncloud_phpinfo_reader
Description: This adds an auxiliary module for CVE-2023-49103 which can extract sensitive environment variables from ownCloud targets including ownCloud, DB, Redis, SMTP, and S3 credentials.
Authors: Kevin Wang, T1erno, Yiqi Sun, and h00die
Type: Exploit
Pull request: #18578 contributed by h00die
Path: linux/local/docker_cgroup_escape
Description: This adds a new module to exploit CVE-2022-0492, a docker escape for root on the host OS.
linux/upnp/dlink_upnp_msearch_exec exploit module to be more generic and adds an advanced detection logic (check method). The module leverages a command injection vulnerability that exists in multiple D-Link network products, allowing an attacker to inject arbitrary command to the UPnP via a crafted M-SEARCH packet. This also deprecates the modules/exploits/linux/upnp/dlink_dir859_exec_ssdpcgi module, which uses the same attack vector and can be replaced by this updated module.features set hierarchical_search_table true.auxiliary/scanner/snmp/snmp_enum and auxiliary/scanner/snmp/snmp_login module metadata to include metadata references to CVE-1999-0516 (guessable SNMP community string) and CVE-1999-0517 (default/null/missing SNMP community string).You can always find more documentation on our docsite at docs.metasploit.com.
As always, you can update to the latest Metasploit Framework with msfupdate and you can get more details on the changes since the last blog post from GitHub:
If you are a git user, you can clone the Metasploit Framework repo (master branch) for the latest.
To install fresh without using git, you can use the open-source-only Nightly Installers or the
commercial edition Metasploit Pro
Post Syndicated from Talks at Google original https://www.youtube.com/watch?v=Uhty3X3_uM8
Post Syndicated from Atulsing Patil original https://aws.amazon.com/blogs/security/2023-iso-and-csa-star-certificates-now-available-with-iso-27001-transition-from-2013-to-2022-version/
Amazon Web Services (AWS) successfully completed a surveillance audit for ISO 9001:2015, 27001:2022, 27017:2015, 27018:2019, 27701:2019, 20000-1:2018, and 22301:2019, and Cloud Security Alliance (CSA) STAR Cloud Controls Matrix (CCM) v4.0. Ernst and Young Certify Point auditors conducted the audit and reissued the certificates on Nov 22, 2023. The objective of the audit was to assess the level of compliance for AWS services and Regions with the requirements of the applicable international standards.
For ISO 27001, we updated our ISO 27001:2013 certification to the 27001:2022 version.
For ISO 9001:2015, 27001:2022, 27017:2015, 27018:2019, 27701:2019, and 22301:2019, we added seven additional AWS services to the scope of this surveillance audit since the last certification issued on May 23, 2023. The seven additional services are:
For 20000-1:2018, we added additional 65 services (including the seven noted previously) to the scope of this surveillance audit since the last certification issued on Dec 13, 2022.
For a full list of AWS services that are certified under ISO and CSA STAR, please see the AWS ISO and CSA STAR Certified page. Customers can also access the certifications in the AWS Management Console through AWS Artifact.
If you have feedback about this post, submit comments in the Comments section below.
Want more AWS Security how-to content, news, and feature announcements? Follow us on Twitter.
Post Syndicated from BeardedTinker original https://www.youtube.com/watch?v=f5JAO4ruKI0
Post Syndicated from corbet original https://lwn.net/Articles/954018/
It can be instructive to pull down the dog-eared copy of the first edition
of The C Programming Language that many of us still have on our
bookshelves; the language has changed considerably since that book was
published. Many “features” of early C have been left behind, usually for
good reasons, but there is still a lot of code in the wild that is still
using those features. A concerted effort is being made in both the Fedora
and GCC communities to fix that old code and enable some new errors in the
GCC 14 release (which is in
stage 3 of its development cycle and likely to be released by
mid-2024), but a fair amount of work remains to be done.
Post Syndicated from Matt Granger original https://www.youtube.com/watch?v=FoNwAN5ZSmk
Post Syndicated from Geographics original https://www.youtube.com/watch?v=G2JYxuOKruQ