Enhance your website’s security with Cloudflare’s free security.txt generator

Post Syndicated from Alexandra Moraru original https://blog.cloudflare.com/security-txt


A story of security and simplicity

Meet Georgia, a diligent website administrator at a growing e-commerce company. Every day, Georgia juggles multiple tasks, from managing server uptime to ensuring customer data security. One morning, Georgia receives an email from a security researcher who discovered a potential vulnerability on the website. The researcher struggled to find the right contact information, leading to delays in reporting the issue. Georgia realizes the need for a standardized way to communicate with security researchers, ensuring that vulnerabilities are reported swiftly and efficiently. This is where security.txt comes in.

Why security.txt matters

Security.txt is becoming a widely adopted standard among security-conscious organizations. By providing a common location and format for vulnerability disclosure information, it helps bridge the gap between security researchers and organizations. This initiative is supported by major companies and aligns with global security best practices. By offering an automated security.txt generator for free, we aim to empower all of our users to enhance their security measures without additional costs.

In 2020, Cloudflare published the Cloudflare Worker for the security.txt generator as an open-source project on GitHub, demonstrating our commitment to enhancing web security. This tool is actively used by Cloudflare to streamline vulnerability disclosure processes. However, over the past few years, we’ve observed a growing demand from our customers for an easier way to implement this standard. In response to this demand and to further support the adoption of security.txt across the Internet, we integrated it directly into our dashboard, making it simple for all our users to enhance their security practices. You can learn more about the initial release and its impact in our previous blog post here. 

Who can use the free Cloudflare security.txt generator

This feature is designed for any Cloudflare user who manages a website, from small business owners to large enterprises, from developers to security professionals. Whether you’re a seasoned security expert or new to website management, this tool provides an easy way to create and manage your security.txt file in your Cloudflare account, ensuring that you’re prepared to handle vulnerability reports effectively.

Technical insights: leveraging Cloudflare’s tools

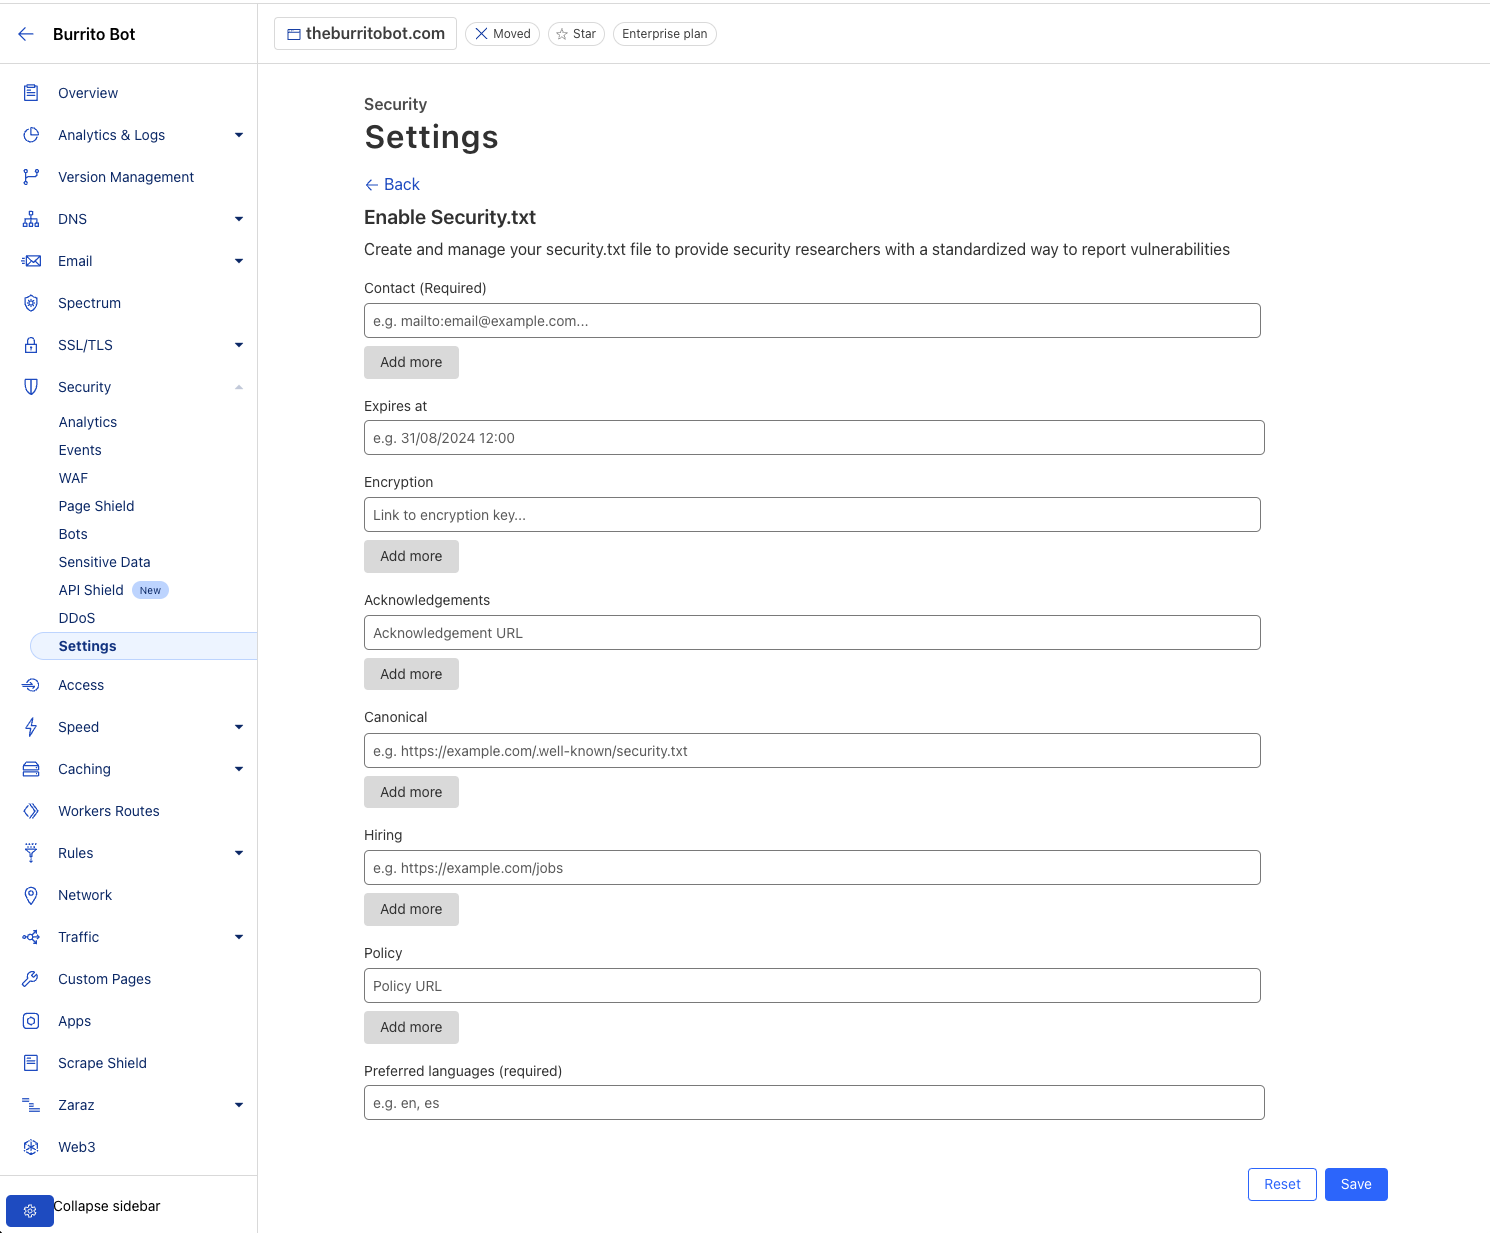
Our security.txt generator is seamlessly integrated into our dashboard. Here’s how it works:

When the user enters their data in the Cloudflare Dashboard, the information is immediately stored in a highly available and geo-redundant PostgreSQL database. This ensures that all user data is securely kept and can be accessed quickly from any location within our global network.

Instead of creating a static file at the point of data entry, we use a dynamic approach. When a request for the security.txt file is made via the standard .well-known path specified by RFC 9116, our system dynamically constructs the file using the latest data from our database. This method ensures that any updates made by users are reflected in real-time without requiring manual intervention or file regeneration. The data entered by users is synchronized across Cloudflare’s global network using our Quicksilver technology. This allows for rapid propagation of changes, ensuring that any updates to the security.txt file are available almost instantaneously across all servers.

Each security.txt file includes an expiration timestamp, which is set during the initial configuration. This timestamp helps alert users when their information may be outdated, encouraging them to review and update their details regularly. For example, if a user sets an expiration date 365 days into the future, they will receive notifications as this date approaches, prompting them to refresh their information.

To ensure compliance with best practices, we also support optional fields such as encryption keys and signatures within the security.txt file. Users can link to their PGP keys for secure communications or include signatures to verify authenticity, enhancing trust with security researchers.

Users who prefer automation can manage their security.txt files through our API, allowing seamless integration with existing workflows and tools. This feature enables developers to programmatically update their security.txt configurations without manual dashboard interactions.

Users can also find a view of any missing security.txt files via Security Insights under Security Center.

Available now, and free for all Cloudflare users

By making this feature available to all our users at no cost, we aim to support the security efforts of our entire community, helping you protect your digital assets and foster trust with your audience.

With the introduction of our free security.txt generator, we’re taking a significant step towards simplifying security management for everyone. Whether you’re a small business owner or a large enterprise, this tool empowers you to adopt industry best practices and ensure that you’re ready to handle vulnerability reports effectively. Set up security.txt on your websites today!

За върховенство на закона и справедливост

Post Syndicated from Bozho original https://blog.bozho.net/blog/4396

Случаят с Джейхан Ибрямов е показателен за нещо, за което говорим от много години. А именно, че наказателното преследване се използва за политически цели, а не за да има справедливост.

Обществото очаква извършилият престъпление да влезе в затвора. Ако Ибрямов е взел пари, за да урежда поръчки, очакването е съдът да го признае за виновен и да получи ефективна присъда.

Ще ви разочаровам – целта на антикорупционната комисия (КПК) и на прокуратурата, които действат по команда на Пеевски, не е такава. За тях Ибрямов е просто инструмент в политическата битка в ДПС – инструмент за демонстриране на надмощие и най-вече за натиск върху Доган. Както Мирослав Тодоров е пуснат от ареста, за да хванат Ибрямов, така вероятно в момента опитват да използват Ибрямов срещу Доган.

КПК и прокуратурата знаят, че процесуалните и извънпроцесуалните им действия са незаконни. Че не може да ползваш разследващ инспектор за свидетел, само за да рецитира СРС-та, които също вероятно са незаконни. И знаят, че това ще означава, че обвинението ще пропадне в съда. Но това не ги интересува, защото ще могат да държат Ибрямов в ареста и ще използват това за политически цели. Не ги интересува дали ще има справедливост.

И не е случайно, че и дежурният прокурор, и дежурният съдия, разгледал мярката за задържане, са познати от други дела с висок обществен интерес. Защото законът на практика дава сила на административните ръководители да определят кой кога какво гледа. И винаги дежурни се оказват „правилните“.

Но съчувствие за Доган и ДПС няма как да има от страна на очакващото справедливост общество. Никой няма да отиде на протеста на ДПС, и Пеевски много добре знае това. Защото Доган и ДПС дълги години създаваха и използваха тази прогнилост на съдебната система. И сами създадоха Пеевски. И когато няма справедливост, която да произтича от закона, стигаме до „така им се пада“.

Върховенството на закона е ценност, която не можеш да припознаваш само, когато чадърът се е превърнал изведнъж в бухалка.

Нито обществото, нито партиите могат да се включат в тази борба, защото е политическо самоубийство да кажеш „не може да го хващате с белязани пари, той има имунитет“. А обикновените граждани – може, нали?

Затова тази операция за разчистване на сметки в „дълбоката държава“ ще сработи. Защото Пеевски знае, че Доган е също толкова токсичен, колкото него самия и никой няма да го подкрепи. И че дори опити като моя да обясня защо има неправомерност в действията на органите може да бъде брандиран като заемане на страна.

А възможната политическа реакция е само една: трябва да премахнем влиянията върху съдебната система, защото в момента тя не произвежда справедливост, а усещане за мафиотски борби, чадъри, бухалки и трупчета.

Спешно след изборите трябва да продължим с прозрачен избор на нов ВСС и с изменения в Закона за съдебната власт и Наказателно-процесуалния кодекс, за да премахнем тези влияния и процесуалните и йерархични механизми за привеждането на тези влияния в действие.

Ние ще предложим всичко това и то ще бъде част от нашите условия за управление. Защото без върховенство на закона и независима съдебна система, България все повече ще се превръща в “провалена държава”.

Материалът За върховенство на закона и справедливост е публикуван за пръв път на БЛОГодаря.

Превенция на имотни измами

Post Syndicated from Bozho original https://blog.bozho.net/blog/4392

Следващата точка от моите приоритети я започнах вчера: „7. Превенция на измами с недвижими имоти: ограничаване на прането на пари чрез имоти (напр. чрез комплексна проверка при аномалии), превенция на кражби на имоти чрез автоматизирана оценка на риска (напр. при прехвърляне на единствен имот на възрастен човек) и изпращане на уведомления на всеки собственик.“

Тук има три елемента:

1) Известия при прехвърляния на собственост
2) Автоматизирана оценка на риска от измами
3) Ограничаване на прането на пари

По т.1 – законопроект, който внасяме вече два парламента, предвижда Агенция по вписванията да изпраща уведомления (sms) до собствениците при всяка промяна на собствеността на техен имот. Също така, уведомления по пощата при промени, установени като високорискови (вж. т. 2). Целта да може да се реагира бързо в случаи, в които имот или части от него се прехвърлят без знание на (съ)собствениците, т.е. с измама.

По т.2 – въвеждане на автоматизирана оценка на риска, при която да се уведомяват освен собствениците, и евентуално органите на реда. Напр.: продажба на единствен имот на възрастен човек на някой, който често придобива имоти (т.е. както работи имотната мафия, вкл. когато част от нея е бил Мартин – Нотариуса); придобиване чрез констативен нотариален акт (+ ограничаване на използването на едни и същи свидетели в няколко близки по време акта); придобиване на идеални части срещу движима вещ (с което се заобикаля задължението за продажба на съсобственици) и др.

По т. 3 – въвеждане на проверки на произхода на средства и други автоматизирани проверки при продажба на имот, тъй като при многото кешови разплащания в имотния сектор, вероятно има и немалко случаи на пране на пари, които остават незабелязани.

В допълнение, имаме нужда от развитие на Имотния регистър в ясна посока, поради което предлагаме създаване на стратегически съвет към министъра на правосъдието, в който да се обсъждат предложения като горните.

Материалът Превенция на имотни измами е публикуван за пръв път на БЛОГодаря.

Akamai finds many systems with exposed CUPS vulnerability

Post Syndicated from daroc original https://lwn.net/Articles/993044/

Akamai

released a report
pointing out that the

recently-reported CUPS vulnerability

(original disclosure)
could be used to drive distributed denial-of-service (DDoS) attacks as well. Even if an attacker cannot gain remote control over a computer, they can still cause it to fetch a URL of their choice — potentially getting free DDoS amplification.

The Akamai Security Intelligence and Response Team (SIRT) found that more than 198,000 devices are vulnerable to this attack vector and are accessible on the public internet; roughly 34% of those could be used for DDoS abuse (58,000+).

Samsung PM9E1 M.2 SSD Hits 4TB of Capacity and Full PCIe Gen5 Speeds

Post Syndicated from Cliff Robinson original https://www.servethehome.com/samsung-pm9e1-m-2-ssd-hits-4tb-of-capacity-and-full-pcie-gen5-speeds/

The Samsung PM9E1 can hit 14.5GB/s as a PCIe Gen5 M.2 drive. We hope the new SSD helps drive down pricing of 4TB SSDs

The post Samsung PM9E1 M.2 SSD Hits 4TB of Capacity and Full PCIe Gen5 Speeds appeared first on ServeTheHome.

Данни за имотния пазар и сделките на данъчна оценка

Post Syndicated from Bozho original https://blog.bozho.net/blog/4385

В отговор на поискана от мен справка, Агенция по вписванията ми предостави изключително интересни данни за имотните сделки в страната. Ето няколко числа за София и Варна, като градове с активен пазар:

Само 30% от имотните сделки в София са с ипотека, т.е. останалите 70% са с налични пари. Във Варна 18% са с ипотека и 72% без.

При сделките с ипотека, 11% са „на данъчна оценка“, т.е. данъчната оценка и обявнета стойност съвпадат или се разминават с до 5 хил лв.

При сделките без ипотека, 33% са „на данъчна оценка“.

Във Варна при тези числа има още повече разминаване – 5% са на данъчна оценка, когато са с ипотека, и 40% – без ипотека.

Т.е. когато сделката не минава през банка, е 3 пъти по-вероятно някой да даде едни пари без да декларира това пред агенцията. Тези пари може на теория може да са по банков път, а целта да е „просто“ спестяване на данъка, но има вероятно и да са просто в кеш, и с неясен произход (поради което да се ибягва минаването през банковата система).

Напълно закономерно, средната разлика между стойността на сделката и данъчната оценка е: 105 000 при сделки без ипотека и 226 000 при сделки с ипотека. Т.е. тези 120 хиляди средно на сделка са скритите пари. Във Варна числата са 123 000 срещу 350 000.

Интересно би било да се види и кои са банките, които допускат сделки на данъчна оценка, защото подозирам, че ще има концентрация.

Видно е от тези данни, че укриването на данъци и евентуално прането на пари е много по-вероятно, когато не се мине през проверките на банките.

Именно заради нуждата от установяване на пране на пари, през 2022 г. добавихме допълнителните полета в Имотния регистър, за да може горната справка да бъде възможна и съответно да се идентифицира потенциално пране на пари. Не всяко укриване на данъци при имотни сделки е пране на пари, и не всяко плащане с налични средства „на данъчна оценка“ е закононарушение, но е индикация за риск от такова.

Тези явления влияят и на имотния пазар – ако напр. има изпиране на левове преди да влезе еврото, това надува цените на имотите.

Трябва мерките срещу това да бъдат обсъдени задълбочено в следващия парламент, за да се прецени кой да прави допълнителните проверки за произход на средства и риск от пране на пари, когато банките не участват в сделката (какъвто изглежда е по-масовият случай). Дали това да са съдиите по вписванията, нотариусите, НАП, или всеки да прави част от нещата в рамките на своята компетентност.

Материалът Данни за имотния пазар и сделките на данъчна оценка е публикуван за пръв път на БЛОГодаря.

Седмицата (30 септември – 5 октомври)

Post Syndicated from Надежда Радулова original https://www.toest.bg/sedmitsata-30-septemvri-5-oktomvri-2/

Седмицата (30 септември – 5 октомври)

Миналата събота израелската армия ликвидира лидера на „Хизбула“ Хасан Насрала. Ден по-късно крайнодесните спечелиха изборите в Австрия с почти 30% от гласовете. И макар че съставянето на правителство изобщо не им е в кърпа вързано, самата мисъл, че ще имат най-много депутати в парламента, е смразяваща. Междувременно Израел бомбардира пристанище в Йемен, контролирано от хутите, и започна сухопътна операция в Ливан, насочена срещу „Хизбула“. В отговор на това във вторник вечерта Иран изстреля над 100 балистични ракети към военни цели в района на Тел Авив.

На фона на мрачните международни новини и на поредната ескалация на напрежението в Близкия изток, у нас наследниците на ДПС се ръфат до кръв преди приближаващите избори, докато държавни институции им устройват зрелищни мачове. А на нас не ни остава нищо друго, освен да се молим на 27 октомври някой изобщо да отиде да гласува, защото при очакваната ниска избирателна активност „Възраждане“ ще станат втори… А това значи още и още недемократични, дискриминационни и направо дебилни закони и законови промени на наш гръб и на гърба на горките ни деца.

Посред този тежък военен (и не само) екшън, който тече на все повече фронтове и обсебва и екраните, и умовете ни, празнувахме Mеждународния ден на преводача и Световния ден на музиката и поезията. Само как звучи това след всичко изброено по-горе?! Като несвоевременен, дори някак циничен клубен купон на чудаци?

Но не, това не са различни светове. Никога не са били… Без Ане Франк, Примо Леви, Паул Целан, Солженицин, Шаламов, Алексиевич, Херта Мюлер и много други зверствата на демоничните режими през ХХ век биха останали зад хладната музейна витрина, безопасно отделени от нас. Не биха се превърнали в разказ. В наточено острие, което да разкъсва ципата на комфорта ни всеки път, когато се опитаме да забравим. В ненаучен урок, който обаче лесно може да бъде припомнен, щом забие камбаната.

Според проекта „Недописанi“ 195 украински писатели, поети и изобщо хора на литературата са загинали от началото на войната с Русия. И броят им расте… Затова на такива дни като 30 септември и 1 октомври не просто се поздравяваме с постигнатото и си раздаваме награди, а празнуваме дългата памет на думите, която надживява телата ни и не може да бъде прекъсната от никоя и ничия война.

И тъй като напоследък думата „война“ изниква от всеки ъгъл на картата, в този брой подновяваме украинската ни поредица с вести от фронта и от тила благодарение на Николета Атанасова. Тя ни разказва за поредното си пътуване до „Несломимата Украйна“ и отново ни среща с вече познатите ни Алла и Володимир, които продължават да вярват в добрия изход.

На домашния фронт Емилия Милчева пита „Кой бърка в джигера“ и насочва прожекторите към политическия ринг, където Пеевски продължава да вика „Дръжте крадеца!“ и да млати доскорошния си ментор Доган не без помощта на крепостните си институции.

Светла Енчева пък ни запознава с едно чисто ново понятие, свързано с гражданската регистрация – „служебен адрес“. Благодарение на въвеждането му в закона, гражданите без постоянен адрес и следователно без лични документи най-сетне получават право на такива. Става дума за страшно много хора – роми, бездомни, българи, живеещи в чужбина, и дори чужденци, пребиваващи в България. „Служебен адрес. Как парламентът върна гражданските права на десетки хиляди души“ – прочетете тази статия и ако имате близки или познати в такова положение, известете ги за промяната.

Колко често ви се случва убедеността ви в собствената ви грамотност да се разклати при вида на странно правописно решение или на дразнеща езиковата ви чувствителност граматична употреба? В „Има ли душа отборът?“ Павлина Върбанова ни поднася поредната жилава „порция език“, обилно гарнирана с местоименията от мъжки род „кой“/„кого“ и поръсена с противоречащи на интуицията ни правила за тяхната употреба.

В рубриката „На второ четене“ Стефан Иванов ни представя книгата на руския писател и емигрант Гайто Газданов „Завръщането на Буда“, в която един студент фланьорства из Париж и открива многото дъна на реалността. Както всъщност всеки от нас всеки ден…

Желаем ви приятно четене, слънчево време и здрави нерви, за да посрещнем предстоящото, каквото и да е то! Разделяме се с поезия и музика – шест песни на Майкъл Наймън по стихотворения на споменатия по-горе Паул Целан, изпълнени от Уте Лемпер. Четвъртата песен е Corona:

От ръката ми хрупа есента своя лист: ние сме приятели.
Измъкваме времето от орехите и го учим да ходи:
времето пак се завръща в черупката.

P.S. И докато крачите в меката есен, не забравяйте, че съществуваме само благодарение на вашата подкрепа.

How to identify inactive users of Amazon Q Developer

Post Syndicated from Brian Beach original https://aws.amazon.com/blogs/devops/how-to-identify-inactive-users-of-amazon-q-developer/

Generative AI is leading to many new features and capabilities. As a result, your employees may not know about all the new tools you are deploying. I was recently working with a customer that had deployed Amazon Q Developer for all their software developers. However, many developers didn’t know they had access to the productivity companion. In this post, I will show you how to retrieve the list of users that have not yet activated their subscription, so you can reach out to them individually and remind them of the value using a tool like Q can bring to their daily work.

Amazon Q recently launched a feature that provides administrators more details about user subscriptions and usage. This capability provides insight into which users are adopting the service, their subscription status (e.g., active, pending, under free trial, canceled), and their corresponding associations. To get started, I will navigate to the Amazon Q console.

Note: I am navigating to the Amazon Q console, rather than Amazon Q Developer console. The Amazon Q console is used to manage subscriptions for both Amazon Q Business and Amazon Q Developer. The Amazon Q Developer console is used to configure features unique to Q Developer, such as customizations.

Once in the Amazon Q console, I select Subscriptions from the navigation options on the left. Then I select the Users tab. This view lists all the users that have access to Amazon Q. In the following example, I am viewing the organization instance. Therefore, the report includes users from all the accounts in my organization. Notice that the subscription status column tells me if a user is active, pending, or canceled. A pending user is one that has been invited, but has not yet activated a subscription. A user is active if they have configured the Amazon Q Developer extension or plugin in their integrated development environment (IDE).

Screenshot of the Amazon Q console showing the "Subscribed groups and users" page. The page displays a table of 120 users with columns for User name, Identity provider user ID, Subscription, and Subscription status. The table shows 10 users, some with "Active" status and others with "Pending" status for Amazon Q Developer Pro subscriptions. Options to download a total users report and search are visible above the table.

While I could filter the view using the search box, I prefer to click the Download the total users report button. This creates a comma-separated value (CSV) file that I will use in a mail merge. With the CSV file downloaded, I next create an email template used to send an email to all the pending users. Of course, I’ll use Generative AI to write the email. Amazon Q Business helped me create the following template that articulates the value proposition and includes a link to the Amazon Q Developer documentation to help the developer get started. You might prefer to include links to your internal wiki rather than the public documentation.

Subject: Activate Your Amazon Q Developer Subscription Today!

Dear Developer,

We hope this email finds you well. We noticed that you have an Amazon Q Developer subscription that hasn’t been activated yet. We wanted to remind you about this powerful tool and encourage you to start using it today!

Why Use Amazon Q Developer? Amazon Q Developer offers numerous benefits to streamline your development process:

  • AI-Powered Coding Assistance: Get real-time code suggestions and completions.
  • Intelligent Code Reviews: Receive automated feedback on your code quality and security.
  • Natural Language Query: Ask questions about your codebase in plain English.
  • Seamless Integration: Works with popular IDEs and the command line.

To get started, check out Installing the Amazon Q Developer extension. You will need the following AWS IAM Identity Center start URL and region.

  • Start URL: <insert start URL>.
  • Region: <insert region>.

Don’t miss out on the opportunity to enhance your development workflow and increase your productivity. Activate your Amazon Q Developer subscription today and experience the future of AI-assisted coding!

If you have any questions or need assistance, please don’t hesitate to reach out to our support team at <insert email address>.

Happy coding!

Best regards, The Cloud Center of Excellence Team

Now, I can run a simple mail merge to inform users that they have access to an Amazon Q Developer subscription. Before I close, I want to note that this post only briefly describes the reporting available in Amazon Q Developer. If you would like to learn more, you can read about the developer dashboard, Amazon CloudWatch Metrics and AWS CloudTrail telemetry events provided by Amazon Q Developer.

Conclusion

Your employees may not know about all the new tools you are deploying. Amazon Q gives you the power you to discover which users have activated their subscription. In this post, I showed you how to download the list of users who are not actively using the productivity tool, so you can contact the users to increase subscription activation. To learn how to activate Amazon Q Developer for your developers, read managing subscriptions in the user guide.

Use the latest AWS innovations with the new AWS Cloud Control provider for Pulumi

Post Syndicated from Marina Novikova original https://aws.amazon.com/blogs/devops/use-the-latest-aws-innovations-with-the-new-aws-cloud-control-provider-for-pulumi/

We are pleased to announce the general availability of the AWS Cloud Control provider for Pulumi, an modern infrastructure management platform, which allows our customers to adopt AWS innovations faster than ever before. AWS has consistently expanded its range of services to support any cloud workload, supporting over 200 fully featured services and introducing more than 3,400 significant new features in 2024. This growth meant that Pulumi customers needed to wait for the community to add support for the new service or feature in the Classic provider. The AWS Cloud Control provider offers Day 1 support for new AWS capabilities, allowing customers to accelerate time-to-market by building cloud infrastructure with the latest AWS innovations using Pulumi. Customers can now use the AWS Cloud Control provider in Pulumi to adopt best practices to provision and manage new AWS capabilities at scale.

The AWS Cloud Control provider leverages AWS Cloud Control API to automatically generate support for hundreds of AWS resource types, such as Amazon EC2 instances and Amazon S3 buckets. Since this provider is automatically generated, new features and services on AWS can be supported as soon as they are available in the AWS Cloud Control API, complementing capabilities that might not be immediately available in the standard Pulumi AWS Provider. Today, the AWS Cloud Control provider supports 1,000+ AWS resources and data sources, with more support being added as AWS continues to adopt the Cloud Control API standard. At launch, the AWS Cloud Control provider supports 550+ AWS capabilities which are not available in the Pulumi’s standard AWS provider, such as Amazon Q Business and Amazon Keyspaces (for Apache Cassandra).

The AWS Cloud Control provider is now generally available and can be used by customers to access newly launched AWS features and services using Pulumi. We plan to continue to add support for more resources and improve our user guide. You can start using this new provider alongside your existing AWS Classic provider. To learn more about the AWS Cloud Control provider, please check the provider documentation. For more examples, or if you run into any issues with the new provider, please don’t hesitate to submit your issue in the Pulumi AWS CC provider GitHub repository.

The collective thoughts of the interwebz