Debian tweaks its resolution process

Post Syndicated from original https://lwn.net/Articles/883345/rss

The vote has
concluded
in the Debian project on a general resolution affecting the
way such resolutions are discussed in the future. The changes, as proposed
by Russ Allbery, have been adopted with the required three-to-one
supermajority, though the overall level of voting was low.
The new process is mostly
as described in this article from October
with a few changes. The end result may be to shorten the discussion period
for controversial issues and make the end of that period more predictable.

2021 Cybersecurity Superlatives: An InsightIDR Year in Review

Post Syndicated from KJ McCann original https://blog.rapid7.com/2022/01/31/2021-cybersecurity-superlatives-an-insightidr-year-in-review/

2021 Cybersecurity Superlatives: An InsightIDR Year in Review

We laughed, we cried, we added over 750 new detections. It’s been a rollercoaster of a year for everyone. So let’s have some fun with our 2021 year in review — shall we?

The last year was an exciting one for InsightIDR, Rapid7’s industry-leading extended detection and response (XDR) and SIEM solution. We used the past 12 months to continually invest in the product to help customers level up their security programs and achieve success in their desired outcomes. A major highlight for InsightIDR was being named as a Leader in the 2021 Gartner Magic Quadrant for SIEM for the second year in a row. We are honored to be recognized as one of the six 2021 Magic Quadrant Leaders — and in celebration, we’d like to announce a few awards ourselves for 2021, high-school-superlative style.

Presenting our 2021 superlatives (drum roll, please)…

Most likely to be overworked: Cybersecurity professionals

“We need more time!” exhausted cybersecurity specialists shout into the void. Luckily, we deployed our Insight Agent into the void, so we heard you. While we were in there, we also picked up the following alerts:

  • There aren’t enough people to do it all.
  • More than 3 out of 4 CISOs have 16 or more cybersecurity products, and 12% have 46 or more (my head is spinning).
  • It is getting more difficult to recruit and hire new professionals onto security teams.
  • The workload is growing, and teams are suffering from burnout.

We heard the problem — and took action with our products. Our product updates focused on the following:

  • Improved detection and response capabilities: We added strong detections with a more comprehensive view of threats.
  • Greater efficiency: We helped teams cut down the number of disparate tools and events they have to manage, providing automation and leveling up analysts by giving them embedded guidance and a common experience.
  • Improved scale and agility: When your organization evolves and grows, so do we.
  • Customization: Every environment is unique, and we want to make sure InsightIDR not only works well but works the way you want it.

All sounds good, right? Let’s keep going down the list to see how we continued to evolve our product to align these themes.

Most likely to (help you) succeed: MITRE ATT&CK mapping in InsightIDR

Red pill or blue pill… Psych! They are both the same pill. Welcome to the matrix — the MITRE ATT&CK matrix, that is.

As of Q4 2021, all of our Attacker Behavior Analytics (ABA) map to the ATT&CK framework in InsightIDR.

OK, great… so what does that mean for you?

MITRE ATT&CK matrix for detection rules: Within the Detection Rules tab, you now have a direct view into where you have coverage with Rapid7’s out-of-the-box detection library across common attacker tactics and techniques, and you can also quickly unlock more context and intelligence about detections.

Refreshed Investigation Management experience: Now, you can click into the new MITRE ATT&CK tab of the Evidence panel in Investigation to see descriptions of each tactic, technique, and sub-technique curated by MITRE. Then go directly to attack.mitre.org for more information.

Learn more about InsightIDR and the MITRE ATT&CK matrix.

Best glow-up: Our Investigation Management experience

A security analyst’s time is precious and limited. That’s why we upgraded our Investigation Management experience to help you manage, prioritize, and triage investigations faster. Make sure you check out the following:

  • A revamped user interface with expandable cards displaying investigation information
  • The ability to view, set, and update the priority, status, or disposition of an investigation
  • Filtering by the following fields: date range, assignee, status, priority level
  • That sweet MITRE integration we talked about earlier

Most sophisticated: Our customization capabilities

InsightIDR customers now have more customization and increased visibility for ABA detections. We’re continuing to make improvements and additions to our detections management experience.

  • Detection rules: Filter detection rules by threat group, rule behavior, and attributes for more visibility into your alerts and investigations.
  • Create exceptions to a detection rule: With exceptions for ABA alerts, you can filter out noise very precisely using data from the alert.
  • New detection rules management interface: With this new interface, you can see a priority field for each detection provided by InsightIDR with new actions available.
  • Customizable priorities for UBA detection rules and custom alerts: Associate a rule priority (Critical, High, Medium, or Low) for all UBA and custom alert detection rules.
  • A simplified way to create exceptions: We added a new section to detection rule details within “create exception” to better inform on which data to write exceptions against. So now, when you go to write exceptions, you have all the information you may need within one window.

Most likely to brighten up your day: Pre-built dashboards and enhanced search capabilities

InsightIDR’s Dashboard Library has a growing repository of pre-built dashboards to save you time and eliminate the need for you to build them from scratch. Our pre-built dashboards are accessible to all users. We added the following dashboards to provide you with immediate value, out of the box.

  • Compliance (PCI, HIPAA, ISO)
  • General Security (Firewall, Asset Authentication)
  • Security Tools (Okta, Palo Alto, Crowdstrike)
  • Enhanced Network Traffic Analysis
  • Cloud Security

Check out the whole dashboard library here.

Speaking of saving time, we continued to make investments in Log Search to make searching for actionable information faster and easier for customers. Spend less time searching and more time fighting off the bad guys. You’ve never seen Spiderman spend an hour searching an address in a phone book, have you?

Power couple: IntSights Threat Intelligence and Rapid7’s Insight Platform

This year Rapid7 acquired IntSights, a leading provider of external threat intelligence and remediation. Their flagship external threat intelligence product, Threat Command, is now part of our Rapid7 portfolio.

Threat Command allows any SecOps team, regardless of size or capability maturity, to expand identification and remediation across an ever-expanding attack surface, while automating threat mitigation.

IntSights is already leveling up threat intelligence at Rapid7 — and we are so excited for more synergies on the road ahead in 2022.

We know this romance is going to last. Congrats to the lovely couple!

Brightest future: Rapid7 customers

Our 2022 New Year’s resolution is to not just be your technology vendor but to be your strategic partner. Complacency is not in our vocabulary, so make sure you keep up to date with all of our upcoming releases as we continue to level up your InsightIDR experience with more capabilities, context, customization while keeping our intuitive user experience.

Our customers’ outcomes define our success, and we wouldn’t have it any other way. We are looking forward to accelerating together.

Have a great year!

Additional reading

NEVER MISS A BLOG

Get the latest stories, expertise, and news about security today.

Security updates for Monday

Post Syndicated from original https://lwn.net/Articles/883322/rss

Security updates have been issued by Debian (apache-log4j1.2, expat, libraw, prosody, and python-nbxmpp), Fedora (chromium, hiredis, java-11-openjdk, java-latest-openjdk, lua, rust-afterburn, rust-ammonia, rust-askalono-cli, rust-below, rust-cargo-c, rust-cargo-insta, rust-fd-find, rust-insta, rust-lsd, rust-oxipng, rust-python-launcher, rust-ripgrep, rust-ron, rust-ron0.6, rust-similar, rust-similar-asserts, rust-skim, rust-thread_local, rust-tokei, vim, wpa_supplicant, and zola), Gentoo (chromium, chrome), openSUSE (log4j12), Oracle (log4j and polkit), Scientific Linux (java-1.8.0-openjdk), SUSE (log4j12), and Ubuntu (ldns).

Cloudflare Partner Program Now Supports SASE & Zero Trust Managed Services

Post Syndicated from Matthew Harrell original https://blog.cloudflare.com/zero-trust-managed-services/

Cloudflare Partner Program Now Supports SASE & Zero Trust Managed Services

Cloudflare Partner Program Now Supports SASE & Zero Trust Managed Services

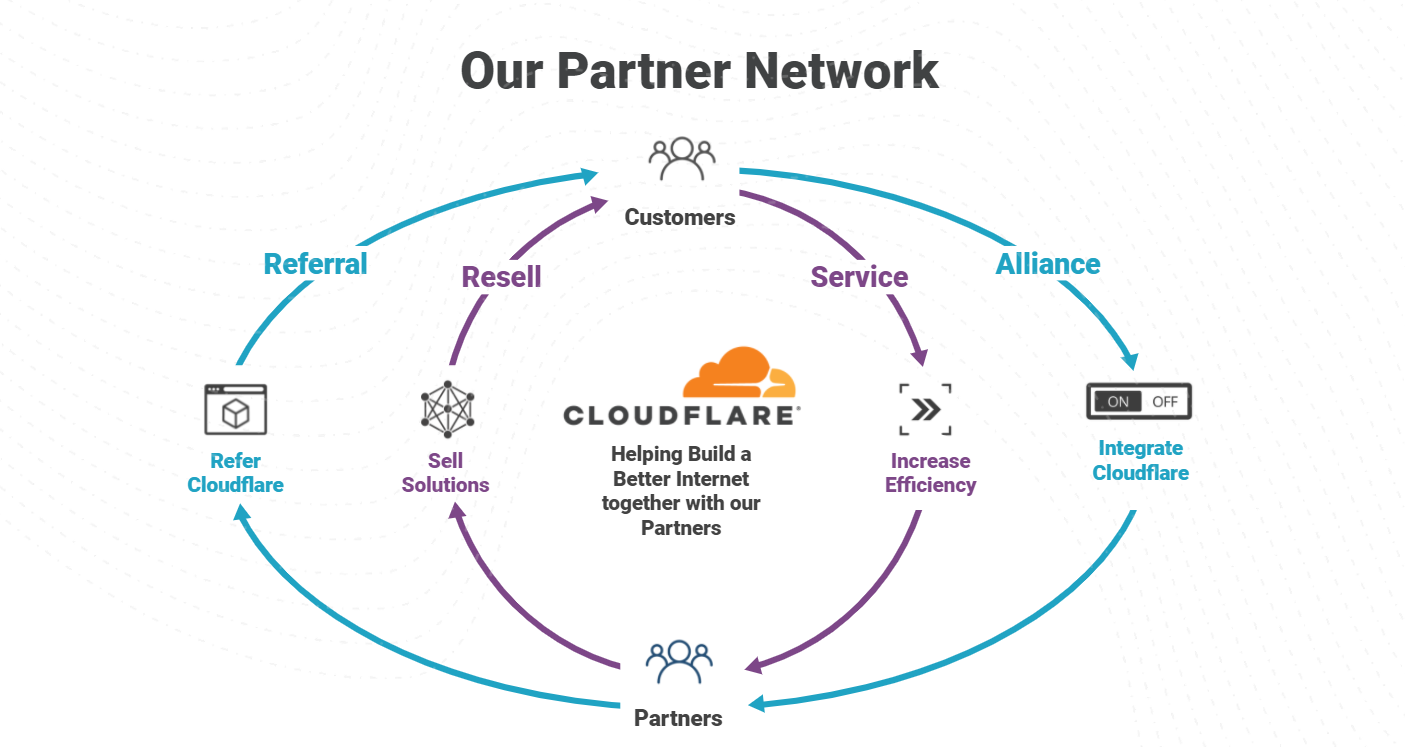
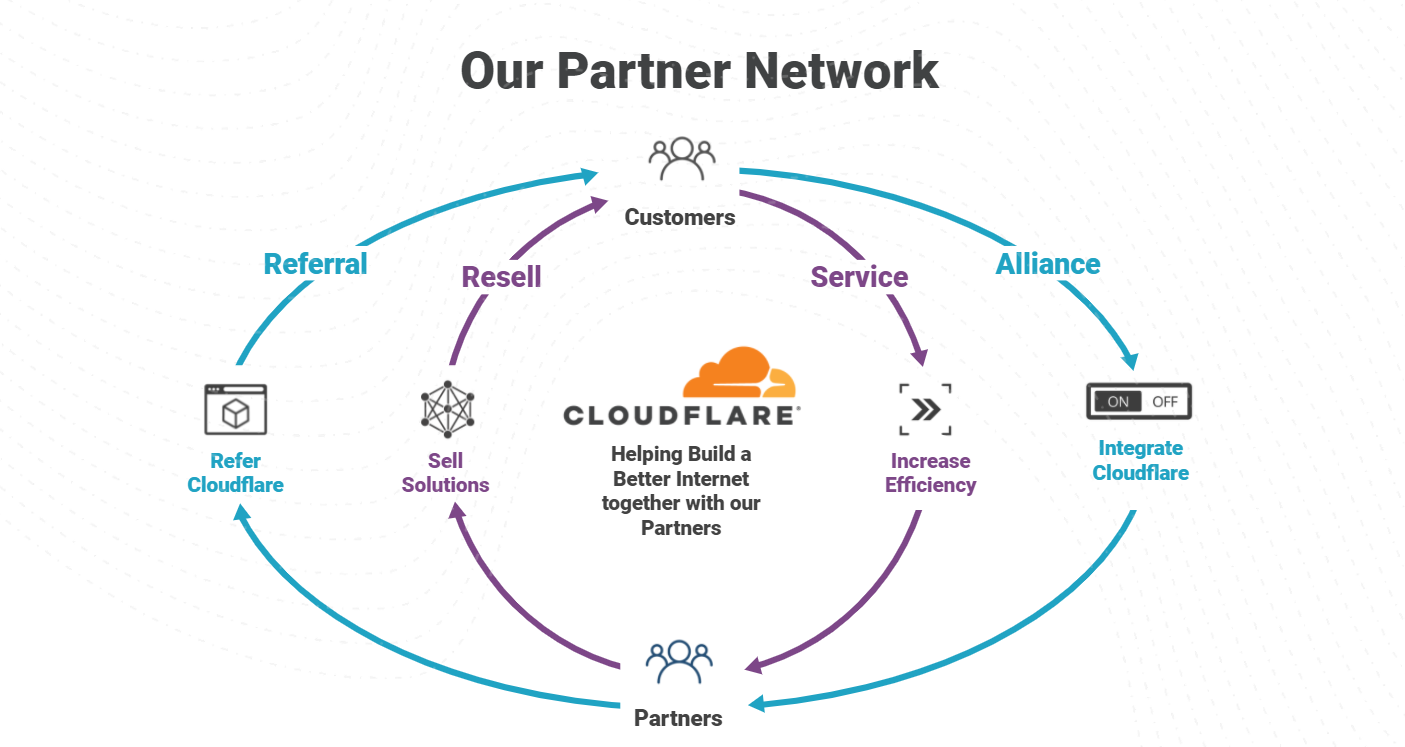
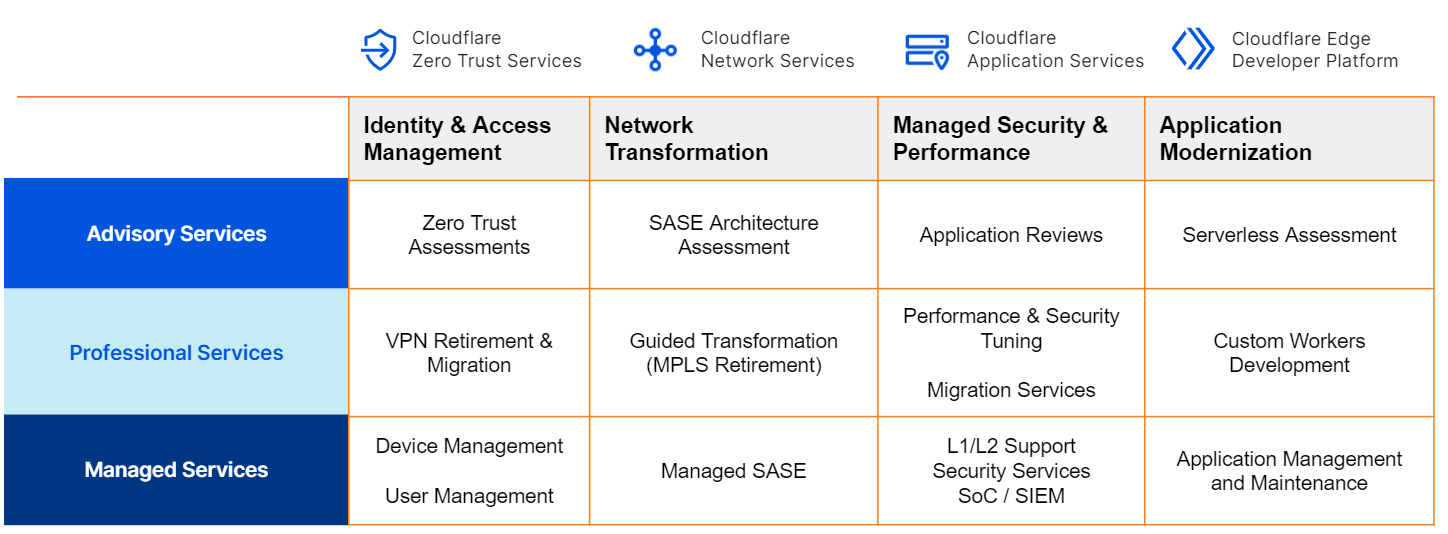
The importance of the Cloudflare Partner Network was on full display in 2021, with record level partner growth in 2021 and aiming even higher in 2022. We’ve been listening to our partners and working to constantly strengthen our ability to deliver value for businesses of all types. An area we identified we could do better, is a program to support “service partners” that want to wrap managed and professional services around Cloudflare products. Today, we are excited to announce the next evolution of the Cloudflare Channel and Alliances Partner Program to specifically enable partners that provide services around Cloudflare products with recurring revenue streams as they equip businesses of all sizes and types with Cloudflare’s leading Zero Trust and SASE solutions.

Cloudflare Partner Program Now Supports SASE & Zero Trust Managed Services

Core to enabling Services Partners are some exciting enhancements:

  • New Program Paths
  • New Managed Services Partner (MSP) Accreditation.
  • New Support & Go-To-Market Motions

New Program Paths

We have seen a 29% increase in ransom DDoS attacks over the past year and a 175% increase just last quarter. Partners continue to be on the front lines helping mitigate and prevent disruption from these events as they extend our services. Our goal for 2022 is to arm our partners with the tools to address these increased threats to their customers’ infrastructure and applications, like Office365. We know the painstaking efforts that Services Partners make to build compelling offerings and provide the best customer outcomes. To that end, we’ve enhanced the Cloudflare Channel and Alliances Partner Program to not only focus on extending security, performance, and reliability to more customers, but provide a services-first approach for partners. We are committing to the growth of MSP & MSSP partners who share Cloudflare’s mission of helping to build a better Internet.

We’ve been building out the Cloudflare Partner Network for years, working alongside businesses of all sizes and types including our world-wide system integrator partners like Rackspace, as well as partners across EMEA, APAC like Blazeclan, and Kingsoft in China, to name a few. Working with enthusiastic, targeted partners has given us the opportunity to build a program to deliver a robust yet tailored program to support our partners’ ever-evolving needs from network transformations and application modernization, to Zero Trust solutions and onwards.

“Rackspace offers expert consultative services and 24×7 managed support based on Cloudflare’s web application security, secure Internet access, gateway and browsing technologies. With Rackspace Elastic Engineering for Security and Cloudflare’s cutting-edge cloud solutions, we’ll be able to help our customers fast-forward to a modern, Zero Trust approach to securing their teams, applications and infrastructure.”
– Gary Alterson, Vice President of Security Services at Rackspace Technology

“We are excited to participate in Cloudflare’s new Services Partner Program.  Cloudflare provides the advanced cloud technology at the center of digital business models.  As a Cloudflare MSP Elite partner, we are able to leverage their innovative cloud solutions with embedded, network edge security to give our customers single-pane-of-glass reporting and policy management across internet applications.”
– Veeraj Thaploo, CTO, Blazeclan technologies

Advanced Managed Services Partners

The entry point for partners that are providing managed IT services for small to midsize organizations who are fanatical about providing the best customer experience by leveraging Cloudflare’s extensive platform. Advanced MSP Partners will have access to tools that will help embed Cloudflare into their services offerings to deliver unique, outcome-based SASE and Zero Trust solutions.

Elite Managed Services Partners

Reserved for global partners that possess resource-intense engagement in IT consulting, advisory, and large scale services in the Large Enterprise segment. Elite MSP Partners will have access to dedicated technical and sales resources as well as a named Partner Success Manager to guide growth and business development around their Cloudflare-based services practice. In addition, these partners will have access to executive leadership and marketing programs to develop joint go-to-market functions.

Services-Only Partnerships

Invite-only for partners to deliver general professional services, highly technical services such as Application Modernization via Cloudflare Workers development, Implementation and Migration Services, and Security Assessments.

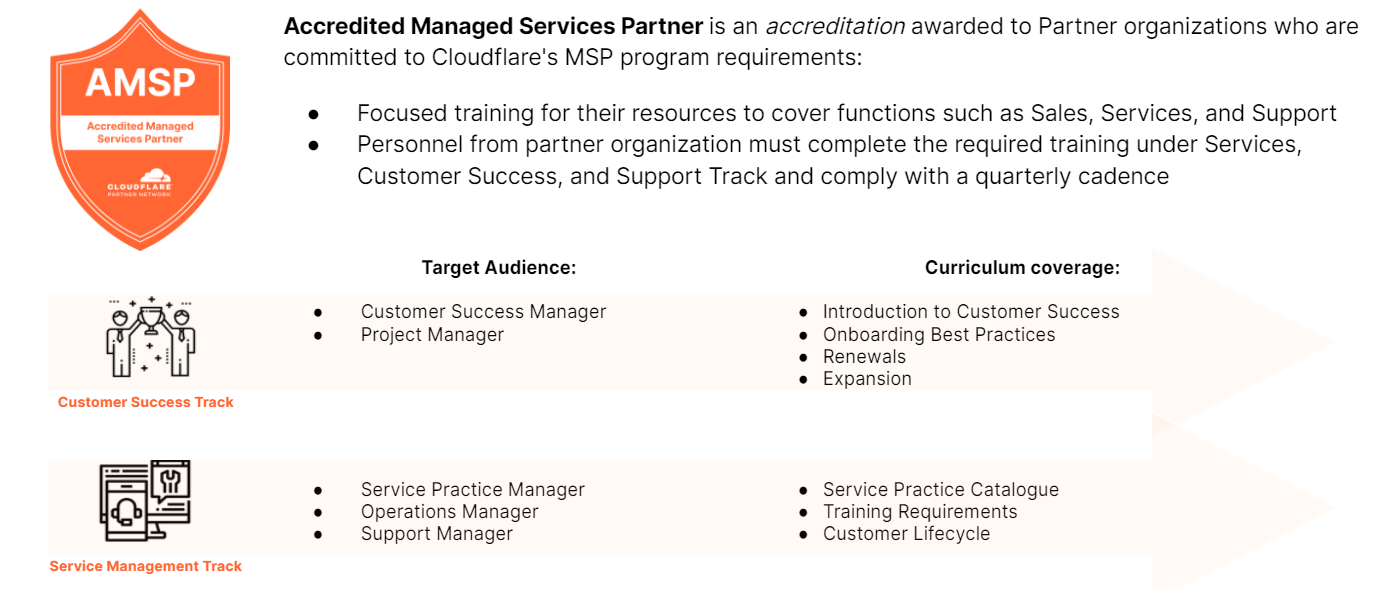
New Managed Services Partner Accreditation (AMSP)

Helping build a better Internet isn’t simple. Providing managed services for a wide range of customer types and sizes requires a targeted but ever-evolving approach. To support the new Services Program, we’ve introduced a new Certification course that provides the foundational tools for creating the Cloudflare customer experience. Course highlights include best practices for services design, implementation, and providing ongoing technical and relationship management. Services Partners provide customers with a seamless experience from implementation to configuration to ongoing services; here are some of the highlights:

  • New Enablement path for MSP Partners – L1/ L2 Support + Account Management
  • New Customer Success Enablement path for Services Partners
  • New Specialist Accreditation for Cloudflare Zero Trust
Cloudflare Partner Program Now Supports SASE & Zero Trust Managed Services

New Support & Go-To-Market Motions

Technical Services Managers & Partner Success

Regional resources dedicated to helping partners develop, drive, and expand their Cloudflare-based services offerings, specifically centered around SASE and Zero Trust.

Tenant API Provisioning

Our Partner Platform was built to be extensible, and we’re excited to announce that all of our partners can support the provisioning and deployment of a leading Zero Trust suite of products.

MSP-only Licensing Plan

MSPs and MSSPs deliver finished goods and need cost-efficient ways to deliver customer outcomes. We’ve heard this from our partners, and we are developing a licensing plan that enables MSPs to sell their services powered by the Cloudflare One platform.

Transform your Customer’s Network

We’ve been working diligently to build the pilot program throughout this past year, and are eager to work with the next cohort of service partners that want to help build a better Internet for customers. We’re just getting started in providing a tailored and targeted foundation for the Cloudflare Partner Ecosystem.

Cloudflare Services Partner Offering Menu

Cloudflare Partner Program Now Supports SASE & Zero Trust Managed Services

Come join us!

During the initial launch phase, we are working with a select group of partners, and are looking forward to expanding and growing with even more partnerships. Our goal is to enable partners that are creating cloud-based security solutions and that want to join us, to further our mission to help build a better Internet. If you believe your organization would be a great fit for this program, we would love to chat with you.

More Information:

Become a Partner: Partner Portal or reach out to [email protected].

Twelve-Year-Old Linux Vulnerability Discovered and Patched

Post Syndicated from Bruce Schneier original https://www.schneier.com/blog/archives/2022/01/twelve-year-old-linux-vulnerability-discovered-and-patched.html

It’s a privilege escalation vulnerability:

Linux users on Tuesday got a major dose of bad news — a 12-year-old vulnerability in a system tool called Polkit gives attackers unfettered root privileges on machines running most major distributions of the open source operating system.

Previously called PolicyKit, Polkit manages system-wide privileges in Unix-like OSes. It provides a mechanism for nonprivileged processes to safely interact with privileged processes. It also allows users to execute commands with high privileges by using a component called pkexec, followed by the command.

It was discovered in October, and disclosed last week — after most Linux distributions issued patches. Of course, there’s lots of Linux out there that never gets patched, so expect this to be exploited in the wild for a long time.

Of course, this vulnerability doesn’t give attackers access to the system. They have to get that some other way. But if they get access, this vulnerability gives them root privileges.

Монтана – я я има, я я нема…

Post Syndicated from Николай Марченко original https://bivol.bg/%D0%BC%D0%BE%D0%BD%D1%82%D0%B0%D0%BD%D0%B0-%D1%8F-%D1%8F-%D0%B8%D0%BC%D0%B0-%D1%8F-%D1%8F-%D0%BD%D0%B5%D0%BC%D0%B0.html

понеделник 31 януари 2022


„Язовиро“. Така си го знаем в Монтана. Така го знаехме и преди, когато живеехме в Михайловград. За грандиозното му комунистическо строителство, заради което са затрити от картата на света селата…

Handy Tips #22: Deploying Zabbix in the AWS cloud platform

Post Syndicated from Arturs Lontons original https://blog.zabbix.com/handy-tips-22-deploying-zabbix-in-the-aws-cloud-platform/19343/

Deploy a production-ready Zabbix instance in the AWS cloud platform with just a few clicks.

With a major paradigm shift to cloud IT infrastructures, many organizations opt-in to migrate their on-prem systems to the Cloud. Zabbix provides official cloud images for the most popular cloud vendors including the AWS cloud platform.

Deploy the complete Zabbix infrastructure in AWS:

  • Deploying a fully functional environment takes less than 5 minutes
  • Select between multiple geographical regions

  • Select the EC2 Instance type best fit for your Zabbix workloads
  • Perfect for both Q/A and Production environments

Check out the video to learn how to deploy Zabbix in AWS.

How to deploy a Zabbix instance in AWS:
 
  1. Open the Zabbix Cloud Images page and select the AWS Zabbix server image
  2. Click Continue to Subscribe and subscribe to use the image
  3. Read the terms and conditions and click Continue to Configuration
  4. Select the Region in which you wish to deploy a Zabbix instance
  5. Select the launch options and the EC2 instance Type
  6. Select a VPC, a subnet, a Security group, and a key pair
  7. Make sure that the selected security group allows traffic through ports 10051, 22 and 443
  8. Press Launch to launch the instance
  9. Check the instance address and connect to the instance 
  10. Copy the initial frontend username and password
  11. Sign-in into the frontend with your credentials

Tips and best practices:
  • The initial frontend password can be obtained by connecting to the instance terminal
  • By default, the Zabbix frontend uses the UTC timezone
  • The frontend timezone can be changed by editing the php_value[date.timezone] variable in /etc/php-fpm.d/zabbix.conf and restarting the php-fpm process
  • The MySQL root password is stored in /root/.my.cnf configuration file

The post Handy Tips #22: Deploying Zabbix in the AWS cloud platform appeared first on Zabbix Blog.

Friday Squid Blogging: Cephalopods Thirty Million Years Older Than Previously Thought

Post Syndicated from Bruce Schneier original https://www.schneier.com/blog/archives/2022/01/friday-squid-blogging-cephalopods-thirty-million-years-older-than-previously-thought.html

New fossils from Newfoundland push the origins of cephalopods to 522 million years ago.

As usual, you can also use this squid post to talk about the security stories in the news that I haven’t covered.

Read my blog posting guidelines here.

По буквите: Чапалику, Уайтхед, Петрова

Post Syndicated from Зорница Христова original https://toest.bg/po-bukvite-capaliku-whitehead-petrova/

В емблематичната си колонка, започната още през 2008 г. във в-к „Култура“, Марин Бодаков ни представяше нови литературни заглавия и питаше с какво точно тези книги ни променят. Вярваме, че е важно тази рубрика да продължи. От човек до човек, с нова книга в ръка.

„Всеки полудява по свой начин“ от Стефан Чапалику

превод от албански Русана Бейлери, София: изд. „Ерго“, 2022

Когато падна Берлинската стена, много хора тръгнаха да пътешестват на Запад – кой както успееше. Най-добрият приятел на баща ми отиде в Северна Корея. Логиката му беше желязна: вие се връщате и ви е криво, а аз се върнах и знаете ли колко ми харесва тук!

Ако тръгнете да пътешествате в Албания на Енвер Ходжа – поне такава, каквато е описана в книгата на Стефан Чапалику, – няма да ви се получи така. Градчето Шкодра от началото на 70-те е „Амаркорд“, пълно с чудати персонажи: бродиращия на гергеф поет; учителя, уволнен заради издърпано с хартия ухо (уши може да се дърпат, но хигиеничната хартийка е буржоазен навик); зашеметяващата Миралда с тънката бяла рокля на точки, седнала на велосипеда на съседа; една пълна къща с всевъзможни роднини и съседи, сред които и местният, познат на всички доносник. И с детайли като любовната песен във възхвала на сармичките.

Историите са напоени със сладкия сироп на етнографските детайли, например теспиче – албански десерт, който се пече като огромна курабия, а после се реже и напоява като баклава. И това е единият пласт – сладко-носталгична картина като от „Баща ми бояджията“, в която е възможно уволненият учител (вече читалищен режисьор) да отмъсти на някогашните си съселяни, като спре тока насред представлението и подучи актьорите да замерят зрителите със смокини.

Тази сладко-лепнеща носталгия обаче е удар и по нас. Защото и ние си спомняме развеселени за вещния свят на социализма – какво е да имаш телефон, а после и телевизор, да се съберат всички съседи у вас да гледат „Последно танго в Париж“, пък да падне антената… И у нас споменът за немислимата несвобода е сиропиран от сладостта на детството и тъгата по него.

Но Стефан Чапалику разказва и друга история – в неговия „Амаркорд“ проблясва образът на Енвер Ходжа, който е или не е „в хладилника“, тоест умрял, без това да е оповестено; провиждат се единични актове на съпротива – вуйчото в затвора, католическият свещеник, осмелил се да протестира срещу съборената камбанария, убитите при опит за бягство момчета… на фона на масовото примирение с несвободата. И необходимостта да мислиш за тази несвобода и онова, което е направила тя с теб, с близките ти.

Например: духът на недоволството се затваря в клана, в семейството – хората не смеят да се занимават с истинския проблем и започват да се занимават едни с други. Например: примирението мимикрира като леност, „ленивото нежелание да кажеш не“, едва ли не близко до първосигналния опит да излекуваш всичко с бабешки илачи, за да не се занимаваш с болници. Например: като не може да възтържествува над диктатора, градът се е „избавил с лекота от дързостта да възтържествува над вътрешния страх“. Приел е присърце максимата „Живей незабележимо“.

Градът се капсулира. В него като в някакво подводно царство плуват отломки от външния свят – предмети и привички от миналото, хванати чужди радиостанции или филми. Ти си призрак – не участваш в света. Като съпротивата на мъжа, отказал да излиза от вкъщи, защото нямало полски или английски плат, от който да ушие панталон – всъщност нищо не променя, само остава затворен до края на живота си. Една от малките битови съпротиви. Подобни жестове, казва авторът, само гъделичкаха системата, караха я да се чувства жива. За сметка на всеки, отказал се от смелостта да се изправи сам пред нея.

Е, как се чувства един български читател след подобно пътуване? Най-напред – малко по-разбран. Казвам се еди-как си и съм израснал в малка комунистическа балканска страна. Чувството за вина ми е спестено, защото съм бил дете. Усещането за безтегловност – не.

Впрочем „Всеки полудява по свой начин“ e първата част от трилогия, последната книга от която е написана в София, в Къщата за литература и превод.

„Харлемски рокади“ от Колсън Уайтхед

превод от английски Ангел Игов, София: изд. „Лист“, 2021

Ако „Всеки полудява по свой начин“ припомня клаустрофобията отсам Берлинската стена, моят подстъп към „Харлемски рокади“ на Колсън Уайтхед беше през сумрачното претрупано помещение на телевизионен и радиосервиз, чийто възрастен собственик не пита откъде идват уредите, които така майсторски поправя. Беше през усещането за безнадеждност на мястото, чиято окаяност прави мечтата за придвижване нагоре не просто его, а „измъкване“ от вечерната несигурност на улиците и абсолютната сигурност на шума и другите несгоди.

Героят Рей Карни изглежда разбираем – познатият и тук типаж, който не се интересува от политика, не се интересува от права, иска просто малко да се позамогне и да се усеща спокоен за семейството си. Не се интересува дори от джаз – въпреки че е началото на 60-те в Ню Йорк. Твърде е обикновен за това. И се опитва да спазва закона, за разлика от баща си… но лесно му минава.

„Харлемски рокади“ е гангстерска история – леко водевилна, защото схемите често дават накъсо. Освен това „Харлемски рокади“ е и роман в духа на „новата журналистика“ – неслучайно Колсън Уайтхед споделя в интервю възхищението си от Норман Мейлър и Том Улф. Също като „Кладата на суетата“, и неговият роман показва герои, които са всъщност типажи, само че палитрата от характери е обединена от общ цвят – цвета на кожата. В центъра са гореспоменатият Рей Карни и неговият братовчед Фреди – близки нюанси в сивата зона между закона и престъпността, и цяла редица персонажи нагоре и надолу по социалната стълбица.

И стъпва върху конкретни исторически събития. Историческият фон на книгата са протестите в Харлем от 1964 г., които ужасно приличат на протестите след смъртта на Джордж Флойд през лятото на 2020 г.: бял полицай убива чернокож (през 1964-та това е петнайсетгодишният Джеймс Пауъл) и предизвиква масов гняв срещу полицейското насилие, демонстрации и безредици, които скоро придобиват разрушителен характер – но не успяват да променят много.

Всъщност романът е излязъл месеци преди събитията от 2020-та; запитан за съвпадението, Уайтхед казва, че за съжаление, не е нужно да си пророк, за да видиш, че тези сценарии се повтарят периодично – през 1943-та, 1967-та и т.н. В детството си героят му дори има панталонки, които баща му е задигнал по време на безредици. Той самият е твърде прагматичен, за да се интересува от каквато и да било борба срещу расизма, и приема фактите на сегрегацията без особен вътрешен коментар. Читателят е този, който ги забелязва и осмисля – басейнът, изпразнен, защото си се изкъпал в него; безопасните“ туристически маршрути за чернокожи, организирани от жената на Рей; знаменитият хотел „Тереза“, приел гости като Луис Армстронг, Дюк Елингтън, Джозефин Бейкър и др. не за друго, а защото останалите хотели в града са само за бели.

Впрочем гореспоменатите маршрути са далечна препратка към най-известния роман на Уайтхед, „Подземната железница“, за който авторът получава първия си „Пулицър“ за белетристика (вторият е през 2020-та за „Момчетата от Никел“). „Подземната железница“ някога са се наричали каналите за прехвърляне на избягали чернокожи на север; романът на Уайтхед е алтернативна история, в която значението на израза е буквализирано, като подземна железопътна мрежа с предполагаемо безопасни гари. Препратката към периода на робството в „Харлемски рокади“ е само една, но пък каква: замисленият от героите обир в хотел „Тереза“ се случва на 19 юни, Juneteenth, официалния празник на освобождението на робите в САЩ. Само че, както отбелязва героят, Линкълн всъщност оповестява края на робството на 1 януари; 19 юни е денят, в който робите в Тексас разбират за това.

П.П. Оригиналното заглавие на романа, Harlem Shuffle, препраща към песен на чернокожия дует „Боб енд Ърл“, записана през 1963 г., тоест малко преди описваните безредици. Вероятно я познавате в кавъра на „Ролинг Стоунс“.

„Нещотърсач“ от Екатерина Петрова

София: изд. „Жанет 45“, 2021

В издадената наскоро от СОНМ „Палечка“ френският мислител Мишел Сер говори за това колко трудно е в днешния затрупан от информация свят да направиш избор, да привилегироваш едно знание пред друго. Какво избираш да научиш? И по-важното – защо?

Другият сериозен въпрос пред съвременния дигитален човек е усещането за реалност. Да, светът е потенциално достъпен – но както показа пандемията, виртуалното не стига, то просто не дава усещане за живот. Да не говорим за усещането за време в съвременния свят, постоянния „шок от бъдещето“ или „настоящето“, изплъзващия се миг.

„Нещотърсач: 44 (не)обикновени предмета от близо и далеч“ на Екатерина Петрова предлага индивидуално житейско решение, което би допаднало на много хора, макар малцина да го прилагат така изкусно. В нейната книга знанието служи като лупа, с която да видиш по-ясно какво си преживял току-що; като грапавина, която те задържа по наклонената плоскост на времето и ти пречи да достигнеш края му, „преди да си живял“. Знанието е хедонистично, то подслажда, разширява, осмисля това, което ти се е случило – с любезното съдействие на приятели, книги и разбира се, интернет. Освен това ти помага да „опаковаш“ максимален обем настояще в предмет, който да те изстреля обратно в преживения момент, да му помогне да „изплува в ума ти“, да ти „дойде наум“ – което е всъщност етимологичното значение на souvenir. Да, като мадлените на Пруст – неслучайно книгата започва с тях.

„Нещотърсач“ е един вид библиотека от такива предмети, всеки от които с „опашка“ от лична история, пътуване, културен контекст, пресичащи се нишки. От цветните традиционни ботуши в Бутан до рисувания абажур от Кюстендорф, създаденото от Кустурица филмово, но и обитаемо село или репликата на плочка на Гауди от паважа в Барселона, книгата има за цел да достави на читателя максимално удоволствие от съзнанието, че пребиваваш в един безкраен и интересен свят – и го прави, включително на ниво езикова игра и умелост.

Освен всичко друго, „Нещотърсач“ е показно за object-based learning, обучение с помощта на предмети, на внимателното вглеждане в тях и техните смисли – метод, от който българското образование би имало безспорна полза (и за чието въвеждане работи Тодор Петев). Отделно от това, книгата ме кара да се размечтая какво би станало, ако предметите в нашите музеи се радваха на такива щедри майсторски описания.

За читателя обаче оставям удоволствието да се отпусне в креслото и да попътува с тях – не като заместител на истинското пътуване (Екатерина Петрова не крие, че заместители няма), а като вдъхновение за бъдещи пътешествия и бъдещо вглеждане в предметния свят наоколо. За насладата ще му помогне и майсторското оформление на книгата, дело на Люба Халева.

П.П. Не успях да устоя на изкушението да си представя кои два предмета бих взела като сувенири от света на първите две описани книги. За „Харлемски рокади“ – вероятно празната бутилка, пъхната в ръката на Рей Карни по време на безредиците с инструкции да я напълни с бензин, да запали фитила и да я метне по някоя витрина. За „Всеки полудява по свой начин“ – хм, бих подминала предметите от социалистическия бит, включени у нас в „Инвентарна книга на социализма“, дори и будилия толкова страсти телевизор, и бих потърсила вместо това някакъв чарк от заглушителна станция. Стига да не са още тайна, разбира се. А ако са? Значи заглушителната станция още действа.

Активните дарители на „Тоест“ получават постоянна отстъпка в размер на 20% от коричната цена на всички заглавия от каталозите на „Ерго“, „Лист“ и „Жанет 45“, както и на няколко други български издателства в рамките на партньорската програма Читателски клуб „Тоест“. За повече информация прочетете на toest.bg/club.
Заглавна илюстрация: © Александра Димитрова

Източник
Седмицата (24–28 януари)

Post Syndicated from Йоанна Елми original https://toest.bg/editorial-24-28-jan-2022/

Януари почти мина и замина, а с него и първият ретрограден Меркурий – феномен, за който не чухме нищо от нито един правителствен астролог. А скептиците казват, че нямало промяна.

Всъщност в някои вселени наистина няма: например в тази на БСП, където времето сякаш тече различно. Миналата събота партията проведе, оказа се, второ заседание на своя 50-ти Конгрес. Интересно е да се обърне внимание на това число, тъй като летоброенето на левицата е малко… неясно.

Както столетницата с гордост твърди, тя е наследница на създадената през 1891 г. на връх Бузлуджа БСДП, обособена през 1903 г. в БРСДП (тесни социалисти), която пък по-късно е преименувана на БКП. Според информацията в „Уикипедия“ през 1919 г. БРСДП (т.с.) провежда своя ХХII конгрес, който става I конгрес на БКП. За цялата си 71-годишна история БКП провежда общо 14 конгреса, последният от които е през 1990 г. Два месеца след него БКП се преименува на БСП. Излиза, че в Българската социалистическа партия броят и конгресите преди БКП, а за 32-годишната си история дотук е провела още 14 конгреса, за да стигне до това число 50… На което, изглежда, „забива“, понеже още през септември 2020 г. левицата отбеляза този юбилей.

Венелина Попова

Встрани от метафизиката – не съществува промяна, която да застигне председателката на партията Корнелия Нинова. Ако Хераклит ни бе съвременник, вместо да гази в реката и да се чуди дали водата е една и съща, можеше просто да посети някое n по ред партийно мероприятие и да се увери, че в живота някои неща наистина са константа: българското партийно лидерство е вечно непоклатимо дори пред другата константа – политическите провали. По този повод Венелина Попова ни предлага задълбочен анализ относно лидерството и миналото на БСП, както и прогноза защо партията ще продължава да губи електорална подкрепа.

Йовко Ламбрев

Но не всичко е толкова тъжно и потискащо. Съдбата най-сетне даде почивка на скъпите ни нерви, опънати от задълбочени спорове в социалните мрежи в какво точно се състои световният заговор. За по-малко от денонощие получихме възможността да докажем своята експертност по международно военно дело, стратегия и геополитика и да се впуснем с отдавна познатия нам плам да бистрим отношенията Русия–Украйна–САЩ. И за да се спасим от информационно удавяне, Йовко Ламбрев избра да зададе най-важните въпроси на политолога с докторска степен по международни отношения Димитър Бечев, който не очаква мащабно нахлуване в Украйна, но има други опасения относно сложната ситуация.

Емилия Милчева

Ако това ви успокоява, много тенденции сочат, че не е нужно да стигаме до Украйна, ако искаме да се готвим за война. Такава вече се води за умовете на българите, и то от години, а плодовете ѝ жънем днес, смята Емилия Милчева. В своя анализ тази седмица тя припомня генезиса на антидемократичната пропаганда в България, както и политическото безсилие пред нея и я обвързва с настоящите събития в Украйна и със закъснялата позиция на българските власти.

Емилия задава множество въпроси, които вероятно ще останат без отговор, като например каква е нашата външнополитическа позиция спрямо българското малцинство в Украйна. За да продължи промяната в това направление, трябва най-първо да имаме промяна. В противен случай разполагането на натовски контингент ще бъде употребено, също както и робската енергийна зависимост от Москва, ненарушена от никое правителство досега, пише Емилия.

За вниманието на българската онлайн и офлайн „експертна“ общност се надпреварва и друга тема: отношенията между България и Северна Македония. Ако не сте чели статията на Александър Малинов по темата – препоръчвам я от позицията на човек, който е запознат с политиката в региона единствено по линията на националната си принадлежност.

Светла Енчева също следи темата и миналата седмица разгледа някои от актуалните опорни точки. Тази седмица тя отговаря на една реплика на президента Румен Радев, с която той коментира разни права по такъв начин, че няма как човек да не се запита какво всъщност е искал да каже. Светла идва на помощ и ни превежда през зараждането на концепцията за индивидуалните права, обяснявайки как те се свързват с правата на определени групи, а впоследствие – и с правата на цялото общество. Дано един от най-важните държавни мъже прочете… ама надали.

Да, в „Тоест“ сме големи любители на загубените каузи, като се почне от модела ни на финансиране, през отказа да ви провокираме със сензационни заглавия, та чак до опитите ни да събираме ценно съдържание, което ще остарее добре. Много критици ще кажат, че сме напълно заблудени, но на нас ни се ще да вярваме, че просто сме големи романтици. Защото кой друг, ако не някой романтик би ви подбирал книги с обич и с надеждата, че ще успеем да почетем във време на дигитална какофония?

Зорница Христова

Зорница Христова идва на помощ с препоръки от Албания, Щатите и с една специална книга, която събира света в себе си. От усещането за безтегловност на Стефан Чапалику в романа му „Всеки полудява по свой начин“ за Албания от 70-те до гангстерската история „Харлемски рокади“ на американеца Колсън Уайтхед, която засяга расовите проблеми през 60-те – сякаш с препоръките си в рубриката „По буквите“ Зорница ни показва надеждата в трудните истории от миналото, предлагайки ни шанс за бавно осъзнаване и внимателно вглеждане поне от сигурността на настоящето. Да, хубаво е да знаем, че и друго страшно е отминало.

Разбира се, такива сюблимни моменти на прозрение траят кратко, прекъснати от поредната нотификация за поредното бедствие. Зън! Но преди това не пропускайте да се разходите из колекцията от предмети на Екатерина Петрова – българска преводачка от английски език, която дебютира като автор с книгата си „Нещотърсач“ и съвместно с художничката Люба Халева ни е подготвила също толкова привлекателно, но пък много по-позитивно изживяване от т.нар. doomscrolling.

Макар и през януари да прекарах в социалните мрежи повече време, отколкото ми се искаше (личи ли си от бюлетина?), успях да посветя по-голямата част на разговори с приятели и четене на интересни източници, като се възмутих силно едва пет пъти, при четири от които дори си замълчах! Препоръчвам ви да направите същото и да внимавате много какво четете, защото съвсем скорошно проучване на катедрата по комуникации в Амстердамския университет показва, че частично невярната информация е много по-трудна за поправяне в ума ни от напълно невярната. Остава препоръката да разчитаме на надеждни източници, а също и да избягваме „необратимата предубеденост“, по думите на д-р Георги Керемидчиев в това чудесно интервю.

За интересуващите се от американска политика и от история изобщо препоръчвам силното есе на Джон Гринспан и Питър Мансоу за това колко е важно как учим, запомняме и интерпретираме историята. Потърпете още малко студа и нека ви сгрява мисълта, че предстои едно много хубаво литературно лято. Ако ли не, скарайте се с някого във Facebook, колкото да не е без хич. Винаги може да се оправдаете с ретроградния Меркурий – не сме се променили чак толкова.

Източник

The collective thoughts of the interwebz