Debian’s Advanced Package Tool (APT) is the suite of utilities that handle package
management on Debian and Debian-derived operating systems. APT recently received a
major upgrade to 3.0 just in time for inclusion in Debian 13
(“trixie”), which is planned for release sometime in 2025. The version bump is
warranted; the latest APT has user-interface improvements, switches to Sequoia to verify package
signatures, and includes solver3—a new solver that is designed to improve
how it evaluates and resolves package dependencies.
GNOME contributor Michael Catanzaro has written a blog
post about a noteworthy vulnerability in GNOME’s help browser, Yelp.
I don’t normally blog about particular CVEs, but Yelp CVE-2025-3155 is
noteworthy because it is quite severe, public for several weeks now,
and not yet fixed upstream. In short, help files can read your
filesystem and execute arbitrary JavaScript code, allowing an attacker
to exfiltrate any files your Unix user has access to.
The vulnerability was first reported on December 25, and it
was made public on March 26 after the 90-day-disclosure deadline
was reached. Patches
have been proposed to fix the issue. The bug reporter has published a writeup
demonstrating the attack. Catanzaro asks that Linux vendors
“please consider applying the provided patches even though they
have not yet been accepted upstream“.
Software runs the world – not just the new software applications built in modern languages and deployed on the most optimized cloud infrastructure, but also legacy software built over years and barely understood by the teams that inherit them. These legacy applications may have snowballed into monolithic blocks or may be fragmented across siloed on-premises infrastructure. The significant maintenance, security, and compliance challenges caused can create lasting implications for business performance and competitiveness. Therefore, transformation of legacy applications using modern languages, new frameworks, and cloud services has become an organizational imperative.
Application modernization challenges
Modernization of software applications is a long and painful journey – requiring large teams of developers, domain experts, and consultants who first need to understand the application landscape, devise strategic modernization plans, and then tactically implement the plans in phases, typically over a span of many years. This process is linear, slow, and complex. Traditional labor-intensive modernization approaches incur significant costs and take years to leverage new cloud technologies and innovations for business-critical applications.
Generative AI can help with intelligent automation, domain expertise, and scalability to transform modernization journeys.
Amazon Q Developer, the most capable generative AI–powered assistant for software development, is now the first generative AI-powered assistant for large-scale modernization and migration of .NET, mainframe, and VMware workloads. This extends Q Developer’s transformation capabilities for Java upgrades launched in April 2024 to new types of workloads. Q Developer combines both foundational models and specialized tools based on AI and automated reasoning via autonomous agents that tackle workload-specific modernization steps spanning analysis, planning, and implementation.
Multifunctional teams, including consultants, IT experts, workload domain experts, and developers, can use a unified web experience to offload transformation tasks to Amazon Q Developer agents and transform hundreds of workloads at a time. The agents can port .NET Framework to cross-platform Linux-ready .NET, modernize COBOL applications on mainframes to Java applications on AWS, or virtualized workloads on VMware to scalable workloads on EC2. The modernization teams engage with Q Developer using natural language and share transformation objectives, code repositories, and context. Q Developer agents analyze artifacts like code segments, dependencies, and integrations, applying expertise from prior modernizations. They propose customized plans tailored to codebases, resource utilization, and objectives. The teams can then review, adjust, and approve the plans with iterative engagement with the agents. After the plans are approved, the agents implement the transformation keeping the modernization teams updated on milestones completed and blockers needing human guidance. The transformation journey is an interactive process between the modernization team and Q Developer, with modernization team maintaining control and visibility over the transformation.
Natural language chat with Q Developer AI agents
Faster, scalable, and better modernization
Amazon Q Developer enhances transformation in three primary ways – acceleration, scalability, and quality.
Amazon Q Developer automates and accelerates complex, multi-step processes. Agents conduct assessment and discovery of legacy artifacts to build documentation and dependency maps that improve the understanding of source assets. Most large-scale modernization projects are done in waves that need to be carefully planned. The agents develop modernization wave plans based on source dependencies, stated project goals, and teams can review and approve the plans. Thereafter, the goal-seeking autonomous agents handle implementation complexities to execute the plans. Customers using Amazon Q Developer can modernize Windows .NET applications to Linux up to four times faster than traditional methods and help customers realize up to 40% savings in licensing costs. Migration Planning for the sequence to transform monolith z/OS COBOL application code that takes months to accomplish with human subject matter experts, Amazon Q Developer generates in minutes. Q Developer agents convert on-premises VMware network configurations into modern AWS equivalents in hours vs. the weeks required with traditional manual approaches. The shorter time spent on manual modernization means more freedom for your team to focus on innovation.
Modernization has traditionally been a linear journey with multiple steps and dependencies on cross-functional teams with limited mechanisms for collaboration. This limits teams’ ability to tackle large-scale projects. Amazon Q Developer addresses the challenges by task parallelization and web-based collaboration. Multiple generative AI agents work simultaneously on tasks. Large monolithic applications can be decomposed along business functions like engineering, marketing, sales applications, and transformed in parallel. A unified web-based experience for large-scale transformation means multi-functional team members can collaborate with the autonomous agents, and review and approve key decisions in one place, enabling teams to execute larger and more complex projects in a given time.
Finally, the quality of transformation manifested in functional equivalence, security, and resilience of modernized applications determines the business outcomes like project ROI and operational performance. To ensure transformation quality, you need expertise in languages and frameworks like COBOL, Java, .NET; specialized steps like code base analysis, monolith decomposition, code refactoring, network translation; and domains like mainframe, virtualization, and cloud. You may not have the requisite expertise in your team. That is where Amazon Q Developer can help. Q Developer agents are trained with specific domain expertise to identify code dependencies and frameworks, replace deprecated code, upgrade to new language frameworks, incorporate security best practices, and validate upgraded workloads using workload-tailored plans. Your team can examine the agents’ recommendations, make informed decisions, and guide the modernization journey towards better outcomes like enhanced security, compliance, and performance.
Workloads supported by Amazon Q Developer transformation capabilities
Next steps
Amazon Q Developer transformation capabilities are now available in preview. To learn more, please visit Q Developer web page featuring short demo videos and documentation that can get you started. Read the AWS News blogs that walk you through the unified web experience and IDE experience. Dive deeper into the transformation of specific workloads by reading the workload-specific blogs related to transformation of .NET, mainframe, and VMware workloads.
Allowing directories to be modified in parallel was the topic of Jeff
Layton’s filesystem-track session at the 2025 Linux Storage, Filesystem,
Memory Management, and BPF Summit (LSFMM+BPF). There are certain use
cases, including for the NFS and Lustre filesystems, as mentioned in a patch set
referenced in the topic
proposal, where contention in creating multiple files in a directory is
causing noticeable performance problems. In some testing, Layton has found
that the inode read-write semaphore (i_rwsem) for the directory is
serializing operations; he wanted to discuss alternatives.
The BPF verifier is not magic; it cannot solve the
halting problem. Therefore,
it has to err on the side of assuming that a program will run too long if it
cannot prove that the program will not.
The ultimate check on the size of a BPF program is the
one-million-instruction limit — the verifier will refuse to process more than
one-million instructions, no matter what a BPF program does. Alexei Starovoitov gave
a talk at the 2025 Linux Storage, Filesystem,
Memory-Management, and BPF Summit about that limit,
why correctly written BPF programs shouldn’t hit it, and how to make the user
experience of large BPF programs better in the future.
Mitre’s CVE’s program—which provides common naming and other informational resources about cybersecurity vulnerabilities—was about to be cancelled, as the US Department of Homeland Security failed to renew the contact. It was funded for eleven more months at the last minute.
This is a big deal. The CVE program is one of those pieces of common infrastructure that everyone benefits from. Losing it will bring us back to a world where there’s no single way to talk about vulnerabilities. It’s kind of crazy to think that the US government might damage its own security in this way—but I suppose no crazier than any of the other ways the US is working against its own interests right now.
Sasha Romanosky, senior policy researcher at the Rand Corporation, branded the end to the CVE program as “tragic,” a sentiment echoed by many cybersecurity and CVE experts reached for comment.
“CVE naming and assignment to software packages and versions are the foundation upon which the software vulnerability ecosystem is based,” Romanosky said. “Without it, we can’t track newly discovered vulnerabilities. We can’t score their severity or predict their exploitation. And we certainly wouldn’t be able to make the best decisions regarding patching them.”
Ben Edwards, principal research scientist at Bitsight, told CSO, “My reaction is sadness and disappointment. This is a valuable resource that should absolutely be funded, and not renewing the contract is a mistake.”
He added “I am hopeful any interruption is brief and that if the contract fails to be renewed, other stakeholders within the ecosystem can pick up where MITRE left off. The federated framework and openness of the system make this possible, but it’ll be a rocky road if operations do need to shift to another entity.”
More similar quotes in the article.
My guess is that we will somehow figure out how to transition this program to continue without the US government. It’s too important to be at risk.
Sergiu Gatlan reports
that the US government has extended funding for the Common
Vulnerabilities and Exposures (CVE) program, following yesterday’s reports that funding
would run out as of April 16.
“The CVE Program is invaluable to cyber community and a priority of
CISA,” the U.S. cybersecurity agency told BleepingComputer. “Last
night, CISA executed the option period on the contract to ensure there
will be no lapse in critical CVE services. We appreciate our partners’
and stakeholders’ patience.”
The article also mentions the launch of a CVE Foundation, to
transition the CVE program to a dedicated foundation and eliminate
“a single point of failure in the vulnerability management
ecosystem“, as well as a European vulnerability
database (EUVD) backed by the European Union Agency for
Cybersecurity (ENISA). Details on these initiatives are scant at the
moment, and it is unclear whether restoration of funding will have any
impact on these efforts.
As a system runs, its memory becomes fragmented; it does not take long
before the allocation of large, physically contiguous memory ranges becomes
difficult or impossible. The contiguous memory
allocator (CMA) is a kernel subsystem that attempts to address this
problem, but it has never worked as well as some would like. Two sessions
in the memory-management track at the 2025 Linux Storage, Filesystem,
Memory-Management, and BPF Summit looked at how CMA can be improved; the
first looked at providing guaranteed allocations, while the second
addressed some inefficiencies in CMA.
On April 16, CISA extended funding to ensure no continuity issues with the critical Common Vulnerabilities and Exposures (CVE) program. This was in response to a letter sent by MITRE on April 15 to CVE board members warning of a potential issue with MITRE’s support for the CVE program. MITRE administers the global CVE program, which provides the human and technological infrastructure to reserve, publish, modify, and dispute CVEs.
Rapid7 continues to monitor both public and private discussions closely in its capacity as a CVE Numbering Authority (CNA) and as a longtime leader and participant in the CVE ecosystem.
How this could impact Rapid7 and our customers
Since funding has been extended for the next 11 months, there is no current impact. Rapid7 will continue to monitor the situation to ensure there is no future impact to our customers’ ability to use our platform to accurately assess their environment for vulnerabilities.
Rapid7’s multi-layered approach to vulnerability detection, creation, and risk scoring means that our products are not completely reliant on any single source of information. This was something we pointed to last year, when we assured customers of our continued vulnerability coverage in the face of NIST’s National Vulnerability Database delays.
The importance of MITRE and the CVE Program
The CVE program is critical infrastructure for modern vulnerability identification, tracking, management, and resolution. CVEs are used for risk identification, commercial and open-source tooling, vulnerability management workflows, security and academic research, threat intel production, incident response, and many other applications worldwide.
Rapid7 thanks and supports the MITRE organization as well as the extended ecosystem of industry collaborators who have worked diligently for the past 25 years to ensure the CVE program’s utility and integrity for the broader community.
We will continue to monitor the situation and will update this blog with any relevant developments. If you have any questions, please reach out.
Възходът на социалните мрежи и изкуственият интелект са двата основни фактора, които поставиха под въпрос универсалната валидност на десетилетия формално общуване между политиците. Разузнавателната общност не прави изключение, тъй като днес разузнаването е един от секторите, които разчитат на информационните технологии за обезпечаването на своите прогнози. В конкретния случай с американското разузнаване е редно да кажем, че то на практика не може да функционира без адекватно информационно обезпечаване, тъй като по-голямата част от разузнавателните агенции в САЩ са точно това – огромни мозъци, чиято задача е да снабдяват политиците с информация.
От Втората световна война насам тази мрежа от агенции винаги е сочена като пример за професионализъм, обективност и ефективност на работата си, встрани от недоказуемите конспиративни теории за нейните доктрини. Същевременно би било наивно да смятаме, че тази институционална машина не прави грешки. Даже напротив, през годините някои от най-сериозните грешки, допускани в политиката на САЩ от президентските администрации, са плод на разузнавателни провали. А самите провали са факт, независимо от дежурното извинение на много служители, че просто са следвали заповеди, без да знаят за какво става дума. Какви обаче са причините за тези неуспехи и защо с годините разузнавателните гафове все повече се политизират? Отговорите ще се опитаме да намерим в този анализ.
Институционални особености на американската разузнавателна общност
Популярната култура наивно е свела разбирането за американското разузнаване само до агенцията на Централното разузнавателно управление (ЦРУ), която в последно време стана твърде популярна и у нас с това, че всеки втори прозападен интелектуалец е неин „агент“. Но ако се вгледаме по-внимателно в мрежата от институции, които се занимават с разузнаване в Америка, ще видим уникалността ѝ, дължаща се и на факта, че е една от малкото мрежи, които не копират британската англосаксонска традиция. Това е така, защото много дълго време САЩ просто нямат разузнаване. В годините на изолационизма не виждат смисъл да инвестират в създаване на разузнаване, а предпочитат да използват ограничените ресурси на републиката, за да я разширят в посока Дивия запад.
Отварянето на САЩ в началото на XX век и Първата световна война не променят това, тъй като тогава фракцията на изолационистите в Конгреса е все още силна и не позволява на президентите да използват финансови ресурси за създаване на нови агенции. Всичко се променя с края на Втората световна война, когато става ясно, че САЩ са изправени срещу СССР, чиято школа от политтехнолози надминава като стратегическо планиране американските центрове за анализ на външната политика. В тези условия президентът Хари Труман създава ЦРУ, чиято основна задача е да събира информация за противника по време на Студената война.
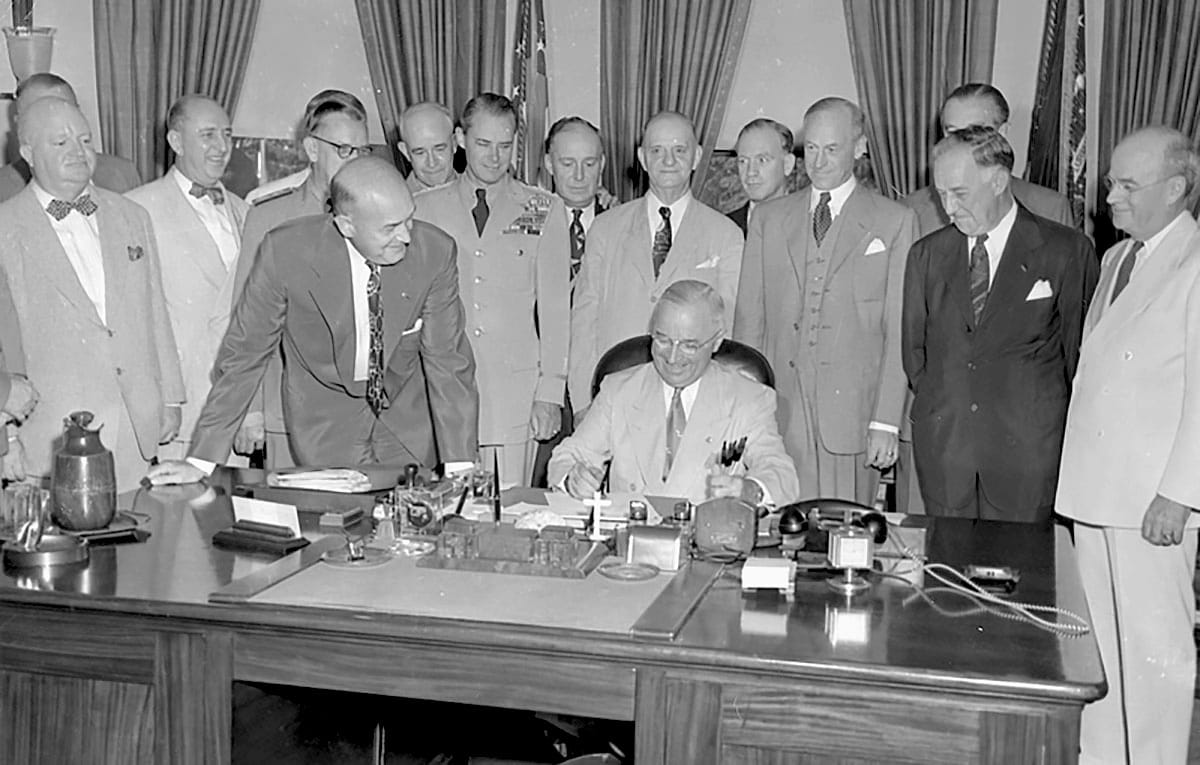
Президентът Хари Труман през 1949 г. в Овалния кабинет, докато подписва допълненията в Закона за националната сигурност на САЩ, в които е включено и основаването на ЦРУ. Няма снимка от първоначалното подписване на закона от 1947 г., тъй като Труман го е направил на борда на президентския самолет. Снимка: National Security Archive / Truman Library, Accession Number 73-3205
ЦРУ функционира на тъмно в продължение на цели три десетилетия – до момента, в който Конгресът оказва натиск върху президента Ричард Никсън да осветли част от секретните разходи на своята администрация. В тези условия конгресмените с ужас разбират, че агенцията години наред е била отговорна единствено и само пред държавния глава, без да се отчита на конгресмените, и стои зад множеството скрити операции на американското правителство зад граница. Повод за разкритието е секретен доклад, който преценява доколко връщането на Йерусалим под контрола на Израел ще бъде от полза за интересите на САЩ, а рецензент на доклада е Хенри Кисинджър.
До онзи момент няма изследвания колко голямо е влиянието на ЦРУ през годините, но е факт, че в следващите десетилетия то става още по-сериозно. Въпреки че Конгресът се опитва да създаде агенции, с които да държи под контрол ЦРУ, то продължава да се отчита основно пред президента, а камарите научават за множеството му дейности едва след като привикват неговите директори на изслушване. След края на Студената война влиянието на тази агенция продължава да расте, като нейните функции вече са не само аналитични, но и оперативни.
Хегемонията на ЦРУ приключва с 11 септември 2001 г., когато агенцията претърпява най-мощния провал в десетилетната си история, снабдявайки президента Джордж Буш-младши с информация, че на територията на Ирак се намира ядрено оръжие, което Саддам Хюсеин възнамерява да използва срещу САЩ. По това време един от бащите основатели на структурния реализъм – Робърт Джървис, който в продължение на години сътрудничи на разузнаването, е сред малкото учени, които предупреждават, че предположенията на агенцията са неоснователни. Когато съветите му са пренебрегнати и след като се доказва, че е прав и на територията на Ирак няма оръжия за масово унищожение, той отказва да сътрудничи и пише своята книга Why Intelligence Fails, в която разкрива кои са най-големите провали на ЦРУ по време на Студената война.
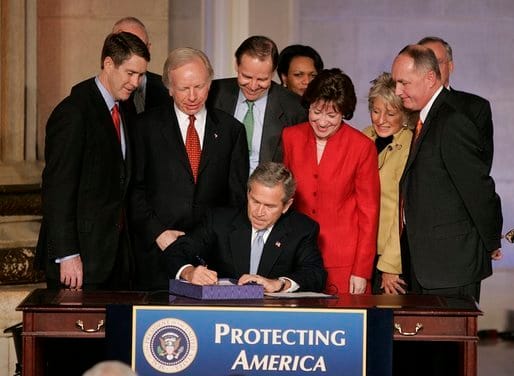
Президентът Джордж Буш-младши по време на подписването на реформисткото законодателство в разузнаването, с което се оформя и постът директор на разузнаването. Снимка: The White House Archive
За да замаже скандала, Буш-младши прави мащабна реформа в разузнавателната общност на САЩ, като през 2004 г. създава самостоятелна изпълнителна агенция под шапката на изцяло новата служба Директор на разузнаването (Director Of National Intelligence – DNI) и по този начин детронира ЦРУ. Управлението оттук нататък се превръща в един огромен хъб за информация, пряко подчинен на директора на разузнаването, който упражнява цялостен контрол върху системата и отговаря единствено пред президента. С това Буш не само отнема на ЦРУ водещата роля на разузнавателна топагенция, но и допълнително централизира системата в ръцете на един човек, отговорен еднолично пред президентската институция. Надеждата явно е, че политическите решения ще са по-добри от тези на разузнаването… Но дали наистина е така?
Скандалът Signal
Първите месеци от управлението на администрацията Тръмп бяха белязани от ярък скандал, който получи широк отзвук по целия свят. Става дума за неформален разговор между висши федерални служители от американското правителство, които обсъждат стратегията на САЩ за удари срещу хутите, трансатлантическите отношения и редица други въпроси, свързани с американската национална сигурност, в чат група в приложението Signal, където по невнимание бива включен и главният редактор на The Atlantic Джефри Голдбърг. Важно е да отбележим, че скандалът не е прецедент в американската история и не следва да се възприема като такъв.
Сходни казуси видяхме, когато се оказа, че бившият директор на ЦРУ Дейвид Петреъс е изпращал класифицирана информация от личния мейл на любовницата си, или пък в случая с бившата държавна секретарка Хилъри Клинтън, която също беше използвала електронната си поща за подобни цели. Тази практика отчасти е плод на широката достъпност, която политическият елит в САЩ се опитва да демонстрира пред избирателите и служителите си, а от друга страна, голяма част от политиците явно стават жертва на егото си, което ги заблуждава, че едва ли ще им бъде потърсена отговорност.
В крайна сметка всеки федерален служител, който няма ранг на четиризвезден генерал, при такъв скандал по всяка вероятност ще бъде уволнен. Но подобна участ рядко застига тези, които са на върха на пирамидата. Логичният въпрос е защо.
— Secretary of Defense Pete Hegseth (@SecDef) March 26, 2025
Още в първите дни на скандала мнозина предполагаха, че Доналд Тръмп ще иска оставката на секретаря по отбраната Пийт Хегсет или на съветника по националната сигурност Майк Уолц, който официално пое отговорност за добавянето на журналиста Джефри Голдбърг в чата. Дали оставки няма да последват в идните месеци, все още не се знае, тъй като гафовете на Уолц стават много, а недоволството срещу отношението на Хегсет към съюзниците на САЩ продължава да расте. Проблемът е, че Тръмп ще бъде в много неудобна позиция, ако поиска оставките на Хегсет или Уолц, по две причини.
Първо, Хегсет е един от най-приближените политици на Тръмп и рискът да се превърне в нов Майк Пенс, в случай че бъде лишен от поста си, е много голям. Тръмп няма нужда от врагове в този момент, особено ако имат сериозно влияние в медиите и в по-консервативните републикански среди. Уолц от своя страна е един от малкото балансирани членове в кабинета на Тръмп (на фона на останалите, разбира се) и е сред най-добрите експерти по Китай в разузнавателните среди. Това е доста важно за Тръмп, който разглежда сдържането на Китай като приоритет във външната си политика. Нещо повече, изваждането на Уолц от кабинета на президента може да доведе до оповестяването на други скандали или до изтичането на информация, която Уолц добре познава като член на Съвета по национална сигурност към държавния глава.
U.S. national-security leaders included The Atlantic’s editor in chief, @JeffreyGoldberg, in a group chat about upcoming military strikes in Yemen. He had strong doubts that the chat was real. Then the bombs started falling. https://t.co/KzsXVOtZRopic.twitter.com/mnNhePbk42
В крайна сметка и въпреки скандала, стабилността на администрацията явно е приоритет за Тръмп, който вече започва да се сблъсква с огромно обществено недоволство от страна на много американци. Разтърсването на кабинета от скандали не беше екзотика и по време на първия му мандат, но за лидери като него е по-важно да имат до себе си хора, на които могат да вярват, отколкото разочаровани съветници и министри, които ще се опитат да настроят републиканците в Конгреса срещу президента.
Ако това се случи, политиките на Тръмп ще бъдат рязко дискредитирани, тъй като дори балансиращото влияние на Джей Ди Ванс няма да е достатъчно, за да неутрализира вредните ефекти от подобен сценарий. В същото време Тръмп не планира институционални реформи в разузнаването, а се опитва да проведе такива в кадровия му състав, прикривайки се под чадъра на неговия директор. Тази стратегия е характерна за администрацията на Тръмп и много служители в сектора за сигурност в САЩ вече се разделиха с постовете си в очакване на нови назначения. Попълненията тепърва предстоят.
Ефективен ли е още слонът на Чичо Сам?
Слонът е популярна метафора, с която медиите в САЩ обичат да описват начина, по който работи разузнаването – нека всеки я разбира, както прецени. Въпросният чат в Signal е проблематичен не защото е някакъв грандиозен теч в разузнаването. Не е такъв, тъй като едва ли нещо толкова важно може да излезе наяве, без да има цялостни последици за системата. Пример отново е 11 септември и по-точно войната в Ирак, която коства на ЦРУ водещата ѝ роля в общността, извоювана с десетилетия.
Но видяното е проблематично от политическа гледна точка, тъй като става ясно, че дебатът в САЩ вече върви в съвършено различна посока, а онези, които го водят, са представители на младото поколение политици, за които НАТО означава все по-малко.
В съдържателен план чатът показва, че Тръмп се връща към стратегията на Буш да се фокусира в краткосрочен план върху Близкия изток, а в дългосрочен – върху Китай. Европа заема малко, дори никакво място в политиката на тази администрация, а европейците явно са обект на огромна неприязън от страна на най-приближените на Тръмп.
Второто ниво, на което трябва да анализираме чата, е идеологическо. От него става ясно, че САЩ се връщат към външнополитическата философия на неоконсерватизма, която слага акцент върху унилатерализма и превантивната война като предпочитани инструменти на американската външна политика. Това, както вече стана видно, води до рязък спад на инвестициите за мека и интелигентна сила, както и до пренасочването на повече ресурси за твърда сила и ядрено сдържане.
А явната неприязън на управляващите елити в САЩ към Европа може да бъде обяснена по много прост начин – консерваторите не обичат либерали. Това стана ясно още по време на речта на вицепрезидента на САЩ Джей Ди Ванс към европейците на Мюнхенската конференция по сигурността и продължава да личи по натиска, който администрацията на Тръмп оказва върху Европейския съюз да ликвидира квотите за многообразие в Европа. Идеологическият сблъсък заплашва да стане политически и в този смисъл скандалът с чата е едно от събитията, които сякаш забавиха тази трансформация.
От друга страна, наивно е да се оспорва начинът, по който работи разузнавателната машина на САЩ, защото Америка беше тази, която предупреди, че Русия ще нападне Украйна през 2022 г. и че „Хамас“ подготвя атентат срещу Израел през 2023-та. В същото време постоянно научаваме как партньорските служби многократно работят с българските по залавяне на лица, които представляват заплаха за сигурността на страната. Въпросът е доколко тази машина ще остане незасегната от метлата на Тръмп и дали неговите действия ще намалят ефективността ѝ. Тепърва предстои да видим дали това ще стане, но е факт, че настоящата администрация извърши сериозни кадрови промени, без да намери воля за реформа на разузнавателните институции, като тази от времето на Буш. Това означава, че Тръмп просто иска да има около себе си лоялни служители в сектора, които да предотвратят възможността за политически протести.
Най-сериозната дилема обаче се отнася за състоянието на Петте очи– разузнавателния съюз, който обединява сектора за сигурност в САЩ, Великобритания, Канада, Австралия и Нова Зеландия. Този алианс е уникален по рода си и съвместните усилия на бившите британски колонии да обединят разузнаванията си го превръща в наднационална мрежа, която през годините надхвърля юрисдикцията на международното право и Женевските конвенции.
Контролът, с който Петте очи разполага върху съвременните информационни технологии и интернет, е една от последните бариери, пречещи на Китай и Русия да детронират САЩ от позицията им на глобален лидер.
Затова и дебатите около изкуствения интелект са толкова интензивни – ако той стане носител на комуникациите и военните технологии, това може да даде значително предимство на Пекин и дори на Северна Корея, която вече разполага с първите в света кибервойски, намиращи се под непосредствения контрол на правителството. На фона на сложната информационна инфраструктура на Северна Корея, тези на Русия, Китай и САЩ изглеждат като проста система от институции, обвързани без никакъв смисъл, да не говорим, че за киберсигурност и киберстратегия във Вашингтон започна да се говори едва по време на администрацията на Обама.
Казано с други думи, природата на разузнавателните мрежи вече се променя и колкото и да е силно американското разузнаване, то ще трябва да се адаптира към съвременните реалности в рамките на Петте очи. Затова и притеснение буди информацията на Financial Times, че един от най-близките съветници на президента Тръмп – Питър Наваро, е предложил Канада да бъде изключена от разузнавателния съюз. (Самият Наваро впоследствие се опита да отрече.) Това би означавало сериозна победа за Северна Корея – тя вече разполага с балистични ракети, които могат да достигнат американската територия, и не е сама в желанието си да сложи край на американското глобално лидерство.
To provide the best experiences, we use technologies like cookies to store and/or access device information. Consenting to these technologies will allow us to process data such as browsing behavior or unique IDs on this site. Not consenting or withdrawing consent, may adversely affect certain features and functions.
Functional
Always active
The technical storage or access is strictly necessary for the legitimate purpose of enabling the use of a specific service explicitly requested by the subscriber or user, or for the sole purpose of carrying out the transmission of a communication over an electronic communications network.
Preferences
The technical storage or access is necessary for the legitimate purpose of storing preferences that are not requested by the subscriber or user.
Statistics
The technical storage or access that is used exclusively for statistical purposes.The technical storage or access that is used exclusively for anonymous statistical purposes. Without a subpoena, voluntary compliance on the part of your Internet Service Provider, or additional records from a third party, information stored or retrieved for this purpose alone cannot usually be used to identify you.
Marketing
The technical storage or access is required to create user profiles to send advertising, or to track the user on a website or across several websites for similar marketing purposes.