Post Syndicated from The Atlantic original https://www.youtube.com/shorts/RVm1MJU5a5M
November Class: Underwater Chernobyl
Post Syndicated from The History Guy: History Deserves to Be Remembered original https://www.youtube.com/watch?v=G0J5Iiwg1Ts
Comic for 2026.05.04 – Burger 3
Post Syndicated from Explosm.net original https://explosm.net/comics/burger-3
New Cyanide and Happiness Comic
Hacking Polymarket
Post Syndicated from Bruce Schneier original https://www.schneier.com/blog/archives/2026/05/hacking-polymarket.html
Polymarket is a platform where people can bet on real-world events, political and otherwise. Leaving the ethical considerations of this aside (for one, it facilitates assassination), one of the issues with making this work is the verification of these real-world events. Polymarket gamblers have threatened a journalist because his story was being used to verify an event. And now, gamblers are taking hair dryers to weather sensors to rig weather bets.
There’s also insider trading: a lot of it.
Gas Station Drugs: Last Week Tonight with John Oliver (HBO)
Post Syndicated from LastWeekTonight original https://www.youtube.com/watch?v=mRZqHzDG_c8
Kernel prepatch 7.1-rc2
Post Syndicated from corbet original https://lwn.net/Articles/1070980/
The second 7.1 kernel prepatch is out for
testing. “It’s not small, and while it’s a bit early to say for sure, I
“
do suspect we’re seeing the same continued pattern of more patches than
usual – probably due to AI tooling – that we saw in 7.0.
S13 E10: Trump, Supreme Court & Gas Station Drugs: 5/3/26: Last Week Tonight with John Oliver
Post Syndicated from LastWeekTonight original https://www.youtube.com/watch?v=owosAu5aycM
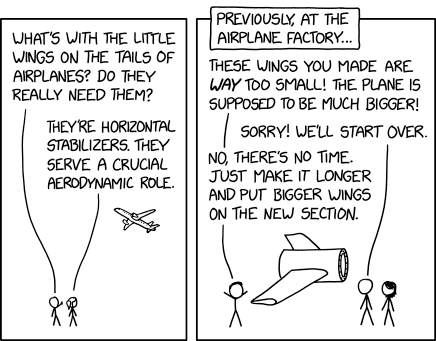
Horizontal Stabilizers
Post Syndicated from xkcd.com original https://xkcd.com/3241/
ASUS ROG Crosshair X870E Hero AMD AM5 Motherboard Quick Look
Post Syndicated from Vic A original https://www.servethehome.com/asus-rog-crosshair-x870e-hero-amd-am5-motherboard-quick-look/
We take a look at the ASUS ROG Crosshair X870E Hero which is an AMD socket AM5 motherboard with lots of neat features
The post ASUS ROG Crosshair X870E Hero AMD AM5 Motherboard Quick Look appeared first on ServeTheHome.
Свлачищата на България
Post Syndicated from Боян Юруков original https://yurukov.net/blog/2026/svlachishta/
Наскоро проведох разговор относно колко се впускам в детайли и условности. Конкретно темата беше статията ми данните за раждаемостта специално на НСИ, но като цяло ответната теза беше малко или много, че всичко може да се сведе до 2-3 числа и няма нужда от много обяснения. Този пример се надявам да покаже защо това не е така.
В петък, когато се активизира свлачището на пътя между Пампорово и Смолян, направих карта на всички известни свлачища в България. Стана бързо. Тръгна от това, че Тома Белев писа, че свлачището го няма в регистъра, от където тръгнах да търся последния, за да потвърдя. Оказа се, че има три – на геозащита Варна, Плевен и Перник, в чиито район е въпросното свлачище. Имат и карти, които показват къде са регистрирани такива заедно със статуса им. Не ги намерих за удобни, а и са три отделни, та реших да направя своя още същия ден.
Причината едва сега да я публикувам е, че като свалих данните открих доста неща, които ме озадачиха. В следващите два дни покрай другото анализирах данните и търсех причини за някои странни неща в тях. Ще представя този път и се надявам да е полезен.
Картата със свлачищата
Картата обединява трите регистъра на Варна (Черноморски район), Перник (южна България) и Плевен (северна България). Данните са актуални към 2-ри май 2026 и показват 2273 свлачища. 40% са активни и още толкова са потенциални. Има възможност да се филтрират свлачищата с различен статус. Статуса е на база последното актуално състояние според картата на съответната служба по геозащита. При натискане на всяко свлачище се показват подробности като местоположение, брой документи, кога е било изследвано и линк към оригиналната страница. Може да фокусирате върху настоящото си местоположение и да сменяте картата със сателични снимки.
Може да видите картата на пълен екран тук. По-удобно е така на мобилен телефон.
Регистрите на трите служби дават доста индикации за свлачището като посока и наклон. За съжаление, показват само една точка, а не очаквания обхват или рисковата зона. Също така документите са показани като списък, но не са достъпни за преглеждане. Липсват и подробности или дори извод или установен статус на свлачището от всяко изследване.
Разбрах, че се готви нова система, която да замени тази и да поправи проблемите от вероятно техническо естество, които ще опиша след малко. Това е добре не само защото сегашната разчита на софтуер, който не е обновяван 10 години и има куп критични уязвимости, но и поради нуждата от по-добра функционалност и проследимост. Надеждата е, че следващият министър на регионалното развитие ще приеме толкова присърце прозрачността и дигитализацията, колкото сегашния служебен.
Важно уточнение тук е, че въпросните органи отговорни за трите части на България са всъщност държавни фирми. ЕООД-та по-специално и работата им е разписана в няколко наредби. Не са обаче агенция или друга структура в изпълнителната власт и не са на пряко подчинение на министъра. Собственост са МРРБ и освен изследване на свлачищата отговарят за становища, проучвания, проектиране, поддръжка на измервателна инфраструктура и друга помощ укрепването. Годишните им доклади ще намерите на страницата на министерството.
Разнопосочни сигнали в данните
Още на пръв поглед ще забележите нещо странно в картата горе. В района на Перник има много по-малко активни свлачища от останалите райони. Не се заблуждавате – по-малко от 11% от тези в Перник са маркирани като активни в сравнение с над 60% от тези в Плевен.

Реших, че това е грешка във въвеждането, различни инструкции или друг проблем с данни. Все пак това, което виждаме в регистъра и на тази карта разчита изцяло от това, което въпросните фирми въвеждат всяка седмица. В анализа ми на данните за лечението на тежко болни деца и работата на НЗОК показах, че именно качеството на данните е голям проблем. Затова в първата версия на картата от петък бях взел най-тежкия статус на всяко свлачище. Т.е. ако някое е обследвано 3 пъти и поне един от тях го показва като активно, то се виждаше на картата в червено. На тази снимка ще видите разликата в изгледа. Вляво е сегашното представяне, а вдясно – „песимистичния“ вариант.

Вижда се ясно разликата, но не ми даваше мира и се задълбах в данните. Изводите ме накараха да върна „актуалния изглед“ според техните карти. Впрочем, би трябвало данните да ги има и в слоя за свлачищата на ГИС картата на Министерството на регионалното развитие и благоустройството. За съжаление, не се зареждат.
Статистика на изследванията
Обичам да казвам, че често данните показват много за работата на тези, които са ги изготвили. Първо, открих няколко грешки в регистрите. Свлачище VAR 06.10135-04-12 регистрирано два пъти във Варна с различни статуси под номер 362 и 392. По-големият е актуалния. Аналогично SLV 24.72165-07 съществува под 408 и 409 отново с различни статуси и отново данните в по-големият номер са актуални. Слачище SHU 19.48773-01 също се среща е два пъти – 328 и 325, но с еднакъв статус. Свлачище RАZ17.47041.01 пък е с буква „А“ на кирилица в номера си. Всички тези грешки са въпрос на попълване и е проблем всъщност на софтуера, че не проверява и поправя.
Първото, което се запитах е кога са откривани тези свлачища. На следващите две графики ще видите брой свлачища откривани по години, както и кумулативно колко са ставали известни по години и райони на съответната служба по геозащита. Тук, разбира се, разчитаме, че всички исторически данни са въведени правилно.


Голяма част особено в северна България са били установени през 70-те и 80-те г. През 2005 и 2006, както и 2014-2015-та са добавени също толкова много и то най-вече в южна България. Може би някой може да подскаже дали е ставало дума за някаква програма.
Следващият ми въпрос беше колко изследвания на свлачища се правят на година. Това виждате на следващата графика. Рекордът е отново 2015-та, след което има значителна активност в южна България. След 2021-ва изглежда обаче намалява значително. Миналата година е имало 91 изследвания, а предходната – 104. С това темпо, обхождането и оценката само на известните свлачища в България ще отнеме повече от 20 години.

Затова следващият ми въпрос беше колко години свлачища в България остават без актуална информация. За Геозащита Варна активните свлачища средно са били проверявани преди 12.6 години, а потенциалните свлачища, т.е. тези с риск да „тръгнат“ – 22 години. При Геозащита Плевен (севена България) активните средно са проверявани преди 26 години, а тези със съмнения – преди 33 години. При Геозащита Перник обаче активните са изследвани средно преди 4.5 години, а тези със съмнения – преди 8. При това службата в Перни далеч няма малко известни свлачища – почти двойно на Варна.
Исках да видя как се е развивало това през времето и това виждате на следващата графика. Показва средният брой години, в които което и да е свлачище не е било изследвано в дадения район. Забелязваме, че през 2015-та доста се е подобрило положението в цяла България, както и през 2005-та в Плевен.

Друг начин да се погледнат тези данни е да попитаме каква част от известните свлачища в даден район са били изследвани в последните пет години. Виждаме, че при Перник положението се е подобрявало значително в последните 10 години и достига 45% сега. При Плевен има известно покачване, но отново е 1 от 8 свлачища. При Варна едва 1 от 13 свлачища са били оценявани в последните 5 години.

Тези числа не съвпадат с провала, който видяхме в петък – огромно свлачище, което нито е било документирано, нито оценено. Дават ми индикация обаче, че може би отчетливо по-малкото свлачища отбелязани като активни в района на Геозащита Перник са причина от по-честите проверки, които виждаме горе.
Отново припомням, че всичко описано се базира на публичната информация, която специалисти и чиновници въвеждат сами. При липса на публичност на документите от изследванията не може да знаем подробности за риска и препоръките на експертите. Има проблем както със софтуера и регистъра, така видимо и с процедурите щом това свлачище е било пропуснато. Но отново както често споменавам, тези данни ни дават възможност да задаваме по-добри въпроси.
Свлачища в градовете
Макар да има доста свлачища в близост до градове и села, няколко ми направиха впечатление. Виждам отбелязани три активни в София. Първото е на бул. Магесник в Редута над магазина на Lidl. Второто е на Околовръсно шосе при Ботаническата градина. Третото на запад от кв. Люлин за магазин Homemax и се вижда с просто око. И трите са изследвани последните три години. В Благоевград виждам няколко потенциални – все по склоновете над Вароша. Във Велико Търново има 10-тина активни и още 5-6 потенциални вътре в града. По морето около Бяла има доста, но особено много има във Варна и на север от града.


Разбира се, има още доста рискови райони и това, че някъде има отбелязано свлачище значи, че не само, че трябва да се укрепи, но и да не се строи нищо. Особено „подпорни хотели“. Ако трябваше да научим нещо от Елените, то е, че с природата шега не бива. Трябва контрол и публична инвестиция за безопасност.
За съжаление, голяма част от четвърт милиард евро, които преди седем години АПИ са похарчили за укрепване на пътища точно като този до Смолян, са изчезнали някъде без реален ефект. Може би е добра идея не само да питаме, но и този път да разберем кой и защо докато примерът от Смолян е още пресен. Иначе също както Елените ще забравим до следващата трагедия.
Comic for 2026.05.03 – Cooking Knife
Post Syndicated from Explosm.net original https://explosm.net/comics/cooking-knife
New Cyanide and Happiness Comic
Разделянето е политическа грешка
Post Syndicated from Bozho original https://blog.bozho.net/blog/4587
Разделението на 2 парламентарни групи е политическа грешка. И е некоректно спрямо избирателите. Особено при предстоящото формиране на еднолична власт, на която трябва да противостои силна опозиция.
За съжаление не успяхме да убедим колегите от ПП в това и тяхното желание за две парламентарни групи се реализира.
Техническите аргументи за места в комисии и време за изказвания, които чета, са неверни, но дори да бяха верни, са анти-политически аргументи.
Аргументите за фундаментални различия също са слаби, поради което се доукрасяват, изпращайки позициита на ДБ в крайности, каквито никога не сме заемали.
Инвестициите в човешки капитал, чрез повишаване на качеството на публичните системи, са важни и за дясното. Неслучайно на всяка среща с бизнеса основна тема е образованието, напр. Неслучайно ключови мерки и реформи в здравеопазването са инициатива на ДБ.
Да, различия има, но ако бяха толкова фундаментални, нямаше да е възможно да сме коалиция и да имаме две съвместни управления, макар и кратки.
И още нещо: завладяната държава още не е разрушена, моделът още не е демонтиран. Изборният резултат е предпоставка, но не гаранция за това.
Като политици имаме задължение да намираме консенсус и да правим компромиси, без да занимаваме избирателите с механиката на това. И като оставим личните си предпочитания и комфорт на заден план.
Общата, силна президентска кандидатура остава задължителна. И ще работим активно за нея.
А Демократична България ще работи по всички приоритети, които сме защитавали и в голямата коалиция в последните години. И ще продължим да сме гарант за модернизацията и европейския път на България.
Материалът Разделянето е политическа грешка е публикуван за пръв път на БЛОГодаря.
The Urge
Post Syndicated from Oglaf! -- Comics. Often dirty. original https://www.oglaf.com/urge/

G.Skill Trident Z5 RGB Neo DDR5-6000 32GB 2x 16GB Kit Quick Look
Post Syndicated from Vic A original https://www.servethehome.com/g-skill-trident-z5-rgb-neo-ddr5-6000-32gb-2x-16gb-kit-quick-look/
We take a quick look at the G.Skill Trident Z5 RGB Neo DDR5-6000 32GB (2x 16GB) kit that we used in a recent review
The post G.Skill Trident Z5 RGB Neo DDR5-6000 32GB 2x 16GB Kit Quick Look appeared first on ServeTheHome.
Why Silicon Valley Is Turning to the Catholic Church
Post Syndicated from The Atlantic original https://www.youtube.com/shorts/FoLiH1qBeRw
What’s in my Hi-Fi?*
Post Syndicated from Techmoan original https://www.youtube.com/watch?v=KqxfxH0A36g
Седмицата (27 април – 2 май)
Post Syndicated from Боряна Телбис original https://www.toest.bg/sedmitsata-27-april-2-may/

Имаме си 52-ри парламент и началото му бе дадено с поредица от речи, писани от изкуствен интелект. Или може би от естествен, който е дотолкова облъчен от постната псевдописмовност, ширеща се свободно и необезпокоявано из социални мрежи и телевизионни студиа, че неговото творчество няма особена разлика със създаденото от чатджипитиподобни платформи.
Единствената реч, която звучеше автентично, беше на Костадин Костадинов. Подозирам, че ако се направи езиков анализ на повечето неща, казани от трибуната в този ден, ще се окаже, че в неговата е имало най-много лексика и най-неклиширан синтаксис.
Но и да не се потвърди подозрението ми, едно е сигурно: омразата е дяволски автентична емоция и звучи по-истинно от добрите намерения, които понякога бият на кухо.
Ако не беше Костадинов за цвят, както и актуалният скандал между ПП и ДБ, откриването на новия парламент щеше да е особено скучно. Нямаше съспенс за нищо. Всички приятели са „винаги заедно, винаги, чааак до мрак“, даже един до друг на депутатските банки.
Самото ПП и самото ДБ и те са едно до друго, но в момента са по-скоро в някакъв своеобразен situationship режим, отколкото в реално коалиционен. Нищо че така го продаваха преди изборите. Всичките им избиратели и бездруго бяха наясно, че са се събрали орел, рак и щука и постоянно се търси четвърти за белот, който все не идва.
Обаче където ДБ, там и ПБ, така че коалиция може и да има, и то със съвсем козметична промяна в някоя буква.
Аз собствено смятам да седна някъде сравнително кротко, да не шавам много, за да не давам голям разход, и да чакам да потекат реките от мед и мляко, обещани от актуалния спасител. Съветвам ви и вие да си намерите спокойни занимания и тихи игри, докато все още можете да си го позволите, защото след време е възможно и да не сме в състояние да извадим я джобни, я психика за нещо друго.
При всички положения нещата ще се случват бързо и яростно, защото да си имаш 131 депутати е много по-добре, отколкото да си нямаш. Питайте Бойко Борисов. Той 131 не успя да ги докара никога, но едни 119 е имал, та сега с под 40 сигурно ще срещне някои неудобства. За част от тях се разказва в материал на „Булевард България“, който обръща внимание, че слабият резултат на изборите изправя ГЕРБ пред някои сериозни вътрешнопартийни сътресения.
В тазседмичния си текст за „Тоест“ Емилия Милчева също оглежда какво се случва в партиите, подредени в парламента след последните избори, и очертава възможните сценарии за посоката, в която ще поеме страната, след като Радев е на път да се преформатира от президент на премиер.
Пирамидата
Абсолютното мнозинство на „Прогресивна България“ пренарежда властовия модел и предлага централизиран контрол с бързи решения и по всяка вероятност слаб отпор. Кой с какви заявки влиза в 52-рия парламент? От Емилия Милчева.
 Емилия Милчева

Пак за избори, само че за междинните в САЩ, е коментарът на Яна Хашъмова, която като човек, живеещ и работещ в Щатите от много години, напълно си дава сметка, че „живее в абсурдна политическа среда“.
„Всеки път, когато се случи нещо невъобразимо, си казвам, че това е дъното, но след това се оказва, че има и друго дъно, още по-дълбоко“, пише Яна и всички клатим глави в знак на разбиране, защото животът е кратък, но дъното – вечно.
Междинни избори, крайни послания и вечният бунт на избирателя
Как демократите броят дарители, републиканците – милиардери, а избирателите – причините си да са гневни. И някои паралели с българските избори. От Яна Хашъмова.
Яна Хашъмова
Междувременно тази седмица крал Чарлз III държа реч пред американския Конгрес (писана от естествен интелект, видно беше), в която по много елегантен начин напомни на конгресмените кои са, къде се намират и защо са пратени в тази сграда, а също така и какво всъщност са Съединените американски щати за собствените си граждани, но и за народите по целия свят. Много му пляскаха, много му ставаха на крака и републиканци, и демократи, дано са разбрали, че им казва каквото им казва…
Какво още си казахме в „Тоест“ тази седмица?
Светла Енчева обръща внимание на сравнително ефективния начин, по който е протекла работата на МВР преди изборите на 19 април, като така за пореден път стана ясно, че „проблемът с купения и контролирания вот не е въпрос на етнос, култура или майчин език, а идва отгоре“. В текста си „Костеливият път към рибената глава“ Светла посочва примери какво се случва, когато показните акции престанат да са в центъра на полицейската работа, а тя се обърне към разследването на мрежите за натиск, оплетени от работодатели, институции и политици.
Костеливият път към рибената глава
Твърдата ръка печели аплодисменти, но реален ефект дават друг тип действия. Какво става, когато вниманието се пренасочи от показните акции към мрежите за натиск, оплетени от работодатели, институции и политици? Някои разсъждения относно работата на МВР преди последните избори. От Светла Енчева.
Светла Енчева
В броя имаме и нов материал от Веселин Златков, посветен на явлението „варненски популизъм“. Как стана така, че Варна даде на света и Костадин Костадинов, и Веселин Марешки, и Ивелин Михайлов?
Докато все още осъзнаваме резултатите от най-новите избори, можем с облекчение да отбележим едно: „варненската“ партия в следващия парламент ще е само една. Защо в кавички? Първо, „Възраждане“ отдавна е надраснала регионалния си произход. И второ, явлението „варненски политик“ надхвърля чисто географския си смисъл, защото предизвиква реакция едва когато се превърне в национален проблем,
пише Веселин в анализа си на политиците и формациите, тръгнали от Варна в опита си да завладеят света, България или поне Ветрино.
Залезът на варненския популизъм
Варна не е монополист в местното производство на популисти, но често им дава първата сцена. Местни конфликти, бизнес интереси, недоверие към центъра и вкус към политическия тарикатлък превръщат „варненското“ в удобен модел за по-големи амбиции. От Веселин Златков.
Веселин Златков
От Варна се преместваме към Бургас, за да изследваме друг феномен – библиотека за хората. След подаването на оставка от ръководството на „Магазин за хората“ ни остава само библиотеката в Бургас като нещо, което действително е за хората и за никой друг. Сравнението ми, разбира се, е напълно неуместно, защото, за разлика от недоразумението с магазините, Регионална библиотека „Пейо Яворов“ работи и е храм на комуникацията, дом на общността на града и съвсем истински културно-образователен център. Абсолютен феномен за нашите ширини. Тя работи без почивен ден, от понеделник до неделя, от 8 до 23 часа, а в летния сезон и 24/7. „Горе-долу по всяко време на денонощието там може да бъде срещната и Яна Кършийска, директорка на институцията“, пише Ина Иванова в новия си материал от рубриката „Тези хора“, в който ни среща тъкмо с Яна.
Яна Кършийска: Библиотеките са храм на комуникацията
Не сте ли си мечтали за огромна библиотека, която няма как да поберете у дома, но където денонощно се чувствате у дома си? Мечтата ви е сбъдната в Бургас от Яна Кършийска, с която се потапяме в увлекателен разговор благодарение на Ина Иванова.
Ина Иванова
Ако имате път към Бургас, непременно се разходете до библиотеката и даже може да си постоите вътре, да си почетете, да си се успокоите от актуалното, което ви е налегнало.
Докато сме все още на книжна вълна, трябва да ви кажа, че този месец разходката на Зорница Христова „по буквите“ е из Международния панаир на детската книга в Болоня, откъдето ни донася три все още непревеждани у нас заглавия. Чудесен и съвсем личен разказ на Зорница за посещението ѝ на панаира, което, макар и традиционно за нея, всеки път всъщност е една съвсем нова среща, от която стават ясни много неща за детското книгоиздаване, но най-вече за света на възрастните.
По буквите в Болоня
Този месец разходката на Зорница Христова „по буквите“ е из Международния панаир на детската книга в Болоня, откъдето ни донася три все още непревеждани у нас заглавия. С майсторската си и деликатна направа те ясно показват защо и като възрастни имаме потребност да разлистваме книги за деца.
Зорница Христова
И за да останем още малко при писането, ви препоръчвам интервюто на Стефан Иванов с ирландския писател Пол Линч, в което си говорят за литературата като търсене на смисъл отвъд политическото, за прозата като преживяване и за съпротивата срещу разсейването и загубата на индивидуалност.
Пол Линч: Да погледнем реалността в очите
Стефан Иванов в един неполитически разговор с ирландския писател Пол Линч: за метафизичното измерение на писането, за човешката ситуация, за усилието и трагиката да узнаем кои сме и да съхраним достойнството си.
Стефан Иванов
Завършвам с първия материал, който публикувахме тази седмица – разговора на Роси Михова с Георги Гочев. Интервюто е част от новата ни поредица, в която Роси разговаря с наши съвременници с помощта на прочути „въпросници“ от културната история на света.
Прекрасен разговор, който в ерата на манифактурната оригиналност, е като луксозен ръчно правен шоколадов бонбон. Вкусът му остава с теб задълго.
Георги Гочев: Животът е усилие да овладеем изкуството на раздялата
В новата ни поредица Роси Михова разговаря с наши съвременници с помощта на прочути „въпросници“ от културната история на света. Първи в тази поредица е Георги Гочев, който поема риска да се изправи срещу няколко класически текста на Древна Индия – „Махабхарата“, Упанишадите и „Милинда Панха“.
Роси Михова
„В робството има поне две „свободи“ или подобия на свободи, които са невидими“, казва Георги Гочев.
Първата е свободата от отговорност да правиш житейски избори. Втората е свободата от идентичност. Като роб ти нямаш грижата да търсиш и да утвърждаваш себе си. Ти си закачен за идентичността на своя господар.
С тези думи на Гочев и с последната работа на Banksy, която си кореспондира разкошно с тях, ви оставям на мира, за да си четете „Тоест“ до насита. Връщаме се с ново съдържание на 11 май.
Ако намирате работата на медията ни за важна и смислена, подкрепете ни. Благодарим, че сте наши читатели и поддръжници!
Does Crosstalk Mobile Actually Work with UniFi 5G Max #5G #tutorial
Post Syndicated from Crosstalk Solutions original https://www.youtube.com/shorts/BMON6Pq7mBE
Will AI-Detection Tools Be Able to Keep Up?
Post Syndicated from The Atlantic original https://www.youtube.com/shorts/AE3Caiccvbk
Code Orange: Fail Small is complete. The result is a stronger Cloudflare network
Post Syndicated from Jeremy Hartman original https://blog.cloudflare.com/code-orange-fail-small-complete/
Over the past two and a bit quarters, we’ve undertaken an intensive engineering effort, internally code-named “Code Orange: Fail Small“, focused on making Cloudflare’s infrastructure more resilient, secure, and reliable for every customer.
Earlier this month, the Cloudflare team finished this work.
While improving resiliency will never be a “job done” and will always be a top priority across our development lifecycle, we have now completed the work that would have avoided the November 18, 2025 and December 5, 2025 global outages.
This work focused on several key areas: safer configuration changes, reducing the impact of failure, and revising our “break glass” procedures and incident management. We also introduced measures to prevent drift and regressions over time, and strengthened the way we communicate to our customers during an outage.
Here we explain in depth what we shipped, and what it means for you.
What it means for you: In most cases, Cloudflare internal configuration changes no longer reach our network instantly and are instead rolled out progressively with real-time health monitoring. This allows our observability tools to catch problems and revert issues before they affect your traffic.
In order to catch potentially dangerous deployments before they reach production, we’ve identified high-risk configuration pipelines, and built new tools to manage configuration changes better.
For products that run on our network processing customer traffic and receive configuration changes, we no longer deploy these changes instantly across the network. Instead, relevant teams have adopted a “health-mediated deployment” methodology, the same we use when releasing software, for all configuration deployments. This includes but is not limited to the product teams that were directly affected by the incidents.
Central to this is a new internal component we call Snapstone, which we built to bring health-mediated deployment to configuration changes. Snapstone is a system that bundles configuration change into a package, and then allows gradual release of the configuration change with health mediation principles. Before Snapstone, applying this methodology to config was possible but difficult. It required significant per-team effort and wasn’t consistently applied across the network. Snapstone closes this gap by providing a unified way to bring progressive rollout, real-time health monitoring, and automated rollback to configuration deployments by default.
What makes Snapstone particularly powerful is its flexibility. Rather than being a fix for specific past failures, Snapstone allows teams to dynamically define any unit of configuration that needs health mediation, whether that’s a data file like the one that caused the November 18 outage, or a control flag in our global configuration system like the one involved in the December 5 outage. Teams create these configuration units on demand, and Snapstone ensures they are deployed safely everywhere they’re used.
This gives us something we didn’t have before: when a risk review or operational experience identifies a dangerous configuration pattern, the fix is straightforward — bring it into Snapstone, and the configuration pattern immediately inherits safe deployment.
What it means for you: In the event an issue is observed on our network, our systems now fail more gracefully. This vastly reduces the potential impact radius, to ensure your traffic is delivered even in worst-case scenarios.
Product teams have carefully reviewed, both in a manual and programmatic fashion, their potential failure modes for products that are critical for serving customer traffic. Teams have removed non-essential runtime dependencies and implemented better failure modes. We will now use the last known good configuration where possible (“fail stale”), and if that isn’t possible we have reviewed each failure case and implemented “fail open” or “fail close” depending on whether serving traffic with reduced functionality is preferable to failing to serve traffic.
Let’s look at an example of how this works. Our November 2025 outage was triggered by a failed rollout of our Bot Management detection machine learning classifier. Under our new procedures, if data were generated again that our system could not read, the system would refuse to use the updated configuration and instead use the old configuration. If the old configuration was not available for some reason, it would fail open to ensure customer production traffic continues to be served, which is a much better outcome than downtime.
As a result, if the same Bot Management change that caused the failure in November were to roll out now, the system would detect the failure in an early stage of the deployment, before it had affected anything more than a small percentage of traffic.
We have also begun further segmenting our system so that independent copies of services run for different cohorts of traffic. Cloudflare already takes advantage of these customer cohorts for blast radius mitigation with traffic management techniques today, and this additional process segmentation work provides a powerful reliability capability for us going forward.
For example, the Workers runtime system is segmented into multiple independent services handling different cohorts of traffic, with one handling only traffic for our free customers. Changes are deployed to these segments based on customer cohorts, starting with free customers first. We’re also sending updates more quickly and frequently to the least critical segments, and at a slower pace to the most critical segments.
As a result, if a change were deployed to the Workers runtime system and it broke traffic, it would now only affect a small percentage of our free customers before being automatically detected and rolled back.
Sticking to the Workers runtime system as an example, in a seven-day period earlier this month, the deployment process was triggered more than 50 times. You can see how each happens in “waves” as the change propagates to the edge, often in parallel to the following and prior releases:

We’re working on extending this pattern of deployment to many more of our systems in the future.
What it means for you: If an incident does occur, we have the tools and teams to communicate more clearly and resolve it faster, minimizing downtime.
Cloudflare runs on Cloudflare. We use our own Zero Trust products to secure our infrastructure, but this creates a dependency: if a network-wide outage impacts these tools, we lose the very pathways we need to fix them. Before this Code Orange initiative, our “break glass” pathways were restricted to a handful of people and offered limited tool access. We needed these tools and pathways to be more broadly available during an outage.
To solve this, we conducted a comprehensive audit of the tools essential for system visibility, debugging, and production changes. We ultimately developed backup authorization pathways for 18 key services, supported by new emergency scripts and proxies.
Throughout the Code Orange program, we moved from theory to practice. After small-team exercises, we conducted an engineering-wide drill on April 7, 2026, involving more than 200 team members. While automation keeps these pathways functional, drills like these ensure our engineers have the muscle memory to use them under pressure.
This effort also focused on the flow of information. When internal visibility is disrupted, our incident response slows down, and our ability to communicate with the outside world suffers. Historically, technical observations from the heat of the moment didn’t always translate into clear updates for our customers.
To bridge this gap, we established a dedicated communications team to work in lockstep with incident responders during major events. Just as our engineers practiced their “break glass” procedures, this team used the Code Orange program to drill on streamlining the cadence and clarity of customer updates. By ensuring we have both the tools to see and the structure to speak, we can resolve incidents faster and keep our customers better informed.
What it means for you: We will remember the learnings from our incidents and have codified the resolutions. Our network will only become more resilient.
To avoid drift and reintroducing regressions to the work done as part of Code Orange over time, the team has built an internal Codex that solidifies all our guidelines in clear and concise rules.
The Codex is now mandatory for all engineering and product teams, and has become a central part of Cloudflare internal procedures. Its rules are enforced via AI code reviews that automatically highlight any instance that might diverge from the guidelines, requiring additional manual reviews be performed. This is applied without exception to our entire codebase. The goal is simple: Build institutional memory that enforces itself.
The November and December outages shared a common failure mode: code that assumed inputs would always be valid, with no graceful degradation when that assumption broke. A Rust service called .unwrap() instead of handling an error; Lua code indexed an object that didn’t exist. Both patterns are preventable if the lessons are captured and enforced.
The Codex is part of our answer. It’s a living repository of engineering standards written by domain experts through our Request For Comments (RFC) process, then distilled into actionable rules. Best practices that previously lived in the heads of senior engineers, or were discovered only after an incident, now become shared knowledge accessible to everyone. Each rule follows a simple format: “If you need X, use Y” with a link to the RFC that explains why.
For example, one RFC now states: “Do not use .unwrap() outside of tests and `build.rs.`” Another captures a broader principle: “Services MUST validate that upstream dependencies are in an expected state before processing.”
Had these rules been enforced earlier, the November and December outages would have been rejected merge requests instead of global incidents.
Rules without enforcement are suggestions. The Codex integrates with AI-powered agents at every stage of the software development lifecycle, from design review through deployment to incident analysis. This shifts enforcement left, from “global outage” to “rejected merge request.” The blast radius of a violation shrinks from millions of affected requests to a single developer getting actionable feedback before their code ever reaches production.
The Codex is a living document and will be continuously improved over time. Domain experts write RFCs to codify best practices. Incidents surface gaps that become new RFCs. Every approved RFC generates Codex rules. Those rules feed the agents that review the next merge request. It’s a flywheel: expertise becomes standards, standards become enforcement, enforcement raises the floor for everyone.
What it means for you: Transparency is important to us. If something goes wrong, we’re committed to keeping you updated every step of the way so you can stay focused on what matters to you.
The global outages have made us review core processes and cultural approaches even beyond engineering and product development. As part of the broader Code Orange initiatives, we have introduced additional service level objectives (SLOs) to all our services, enforced a global changelog, onboarded all teams to our maintenance coordination system, and improved transparency across the company on our incident “prevents” ticket backlog.
We have also strengthened the way we communicate to our customers during an outage. Our goal is to alert you to an issue the moment we confirm it, before you even notice a problem. By the time you notice a lag or an error, our aim is to have an update already waiting in your notifications.
During an active incident, we now provide updates at predictable intervals (e.g., every 30 or 60 minutes), even if the update is simply, “We are still testing the fix; no new changes yet.” This allows you to plan your day rather than constantly refreshing a status page.
Our job isn’t done when the status returns to normal. We provide detailed post-mortems explaining what happened, why it happened, and the specific structural changes we are making to ensure it doesn’t happen again.
We take the incidents very seriously and adopted a shared ownership across the entire Cloudflare organization by asking every team: What could have been done better? This guided the work that we carried out over the last two quarters.
While this work is never truly done, we are confident that we are in a much better position and Cloudflare is now much stronger because of it.