Version 9.1 of the GNU coreutils package has been released with lots of
small tweaks and improvements. “ls no longer colors files with
capabilities by default, as file-based capabilities are very rarely used,
and lookup increases processing per file by about 30%. It’s best to use
getcap [-r] to identify files with capabilities.”
Вчера министър Божанов обяви законопроектът за промяна на Закона за движение по пътищата и описа нещата, които спадат в сферата на електронното управление. Целият текст на проекта ще намерите на страницата на МВР заедно с мотивите и оценката за въздействие.
Исках да разбера в какво се изразяват промените и да разделя тези, които идват от електронното управление и са за облекчаване от бюрокрацията както и за автоматизация, и тези идващи от МВР. Законопроектът има доста точки, а и самият закон не е лесен за четене с всички препратки, отменени текстове и прочие.
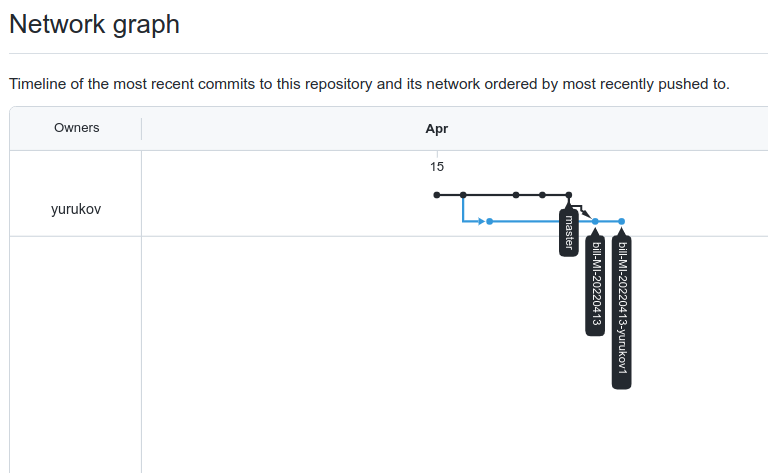
Затова седнах и въведох публикуваната от институциите последна версия на Закона за движение по пътищата в Github, след това от основната версия направих branch и добавих промените предвидени в проекта. Това е нещо основно, което се използва за разработването на софтуер и позволява да се правят паралелни промени, да се следят множество версии на един и същи документ и накрая да се решава какво следва да се слее в основната версия.
Пътят на един български законопроект всъщност далеч не е по-различен чисто административно, просто е до оглупяване муден, ръчен, непрозрачен, пълен с грешки и възможности за манипулация. Причините за това са както традиция и закостенялост, така и фрапираща липса на компютърна грамотност в администрацията, но най-вече сред законотворците и взимащите решения за процесите в НС, които ние избираме.
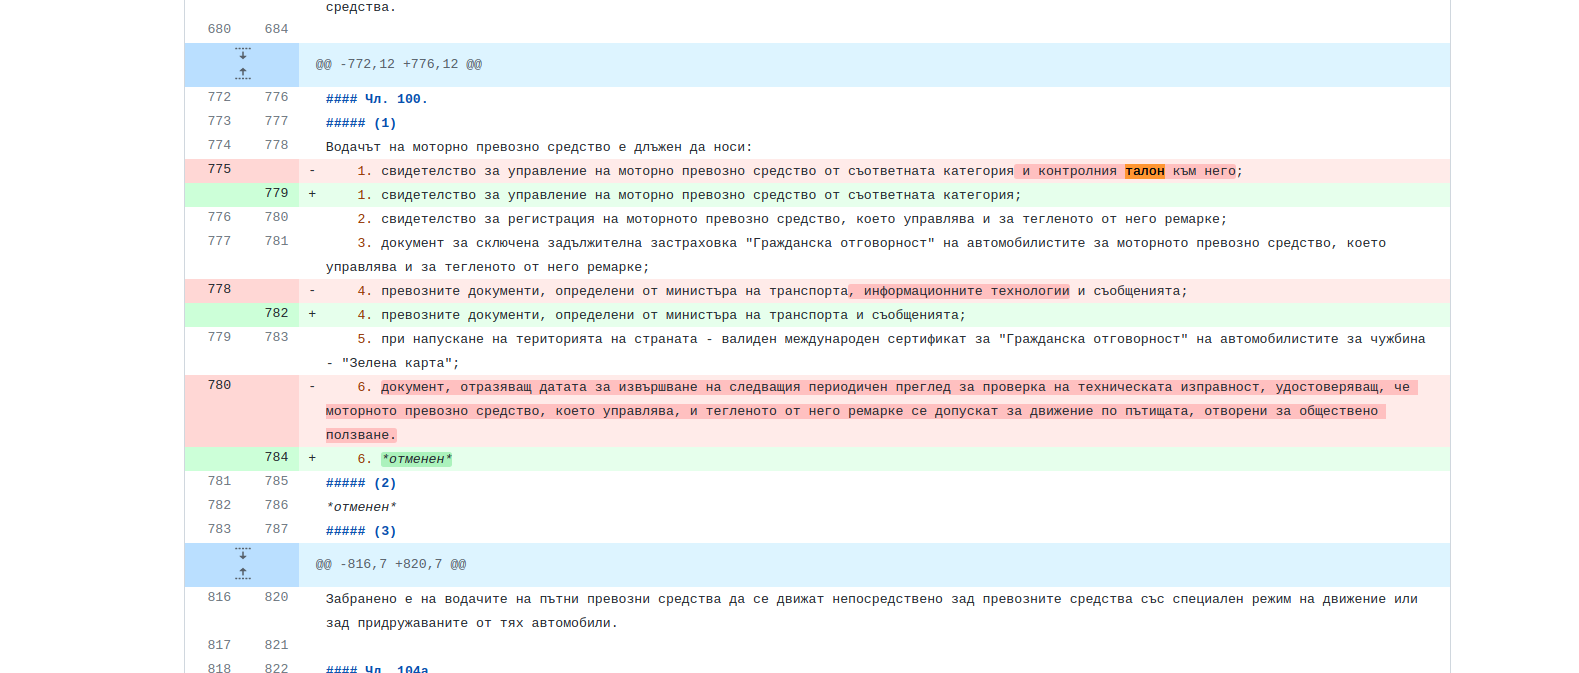
Това, което направих в Github не е решение само по себе си, но е пример как може да бъде с минимални усилия. Учудващо бързо успях да дигитализирам толкова сух закон и да прехвърля законопроекта. Така може да се види нагледно направо в закона какво се променя. Тук, например, виждате промяната на Божанов премахваща изискването за талон и стикер.
Чисто технически, система като Git може да се използва за тази цел, но има проблеми, които трябва да се решат. Като процес вече споменах, че съвпада в огромна степен до този вече използван в повечето софтуерни компании. Може би като изключим нападките от подиума на пленарна зала по адрес на нечия сестра или сексуална принадлежност… може би.
Markup езикът на github конкретно е подходящ, но не пасва изцяло на практиката за форматиране на законите ни. Списъците там не поддържат буквите в номерата на точките и подточките на алинеите ни, а не може да слагаме 7 нива на подзаглавия. Отделно адресирането на препратките следва да става по йерархичен ред, за да не се чупи при промени в закона. Сега при еднакви имена на алинеите, линковете към тях в github md са по пореден ред на заглавието с еднакъв текст. Има начин да се заобиколи, но не е удобно. За целта следва да се направи вариант с тези добавки, включително автоматично адресиране директно до точка и подточка в редакторите. Това ще позволи по-бързо въвеждане и по-малко грешки.
Трудни ще бъдат първите стъпки, защото говорим за огромно количество нормативни актове, трупани с промени десетилетия. Докато дори толкова сложен закон ми отне 30-тина минути да прехвърля без да имам опит, всъщност много следва да се внимава, когато това се прави за официален източник, защото тогава ефектите ще са значителни.
По-важен проблем обаче е сигурността. Докато тази информация следва да е публична, трябва да сме сигурни, че няма да се променя. Колкото и да е станало клише вече, именно blockchain технологията е подходяща тук – публикуването на хеша след всяка промяна ще даде възможност на всеки да провери, че дори една буква не е била подменена в цялата дигитална нормативна база или история на България.
Всичко това не е самоцелно, за използване на overhype-нати техно термини в нещо закостеняло или да се модернизира работата на една от основните институции в страната ни. Прозрачността тук е сериозно засегната. Независимо, че законопроектите се публикуват отдавна, те остават недостъпни за голяма част от населението. Дори за активно търсещите и интересуващите се е нужно часове, а понякога дни заедно с консултации с адвокати да разберат какво се случва. Често промени нарочно се описват в законопроектите по начин, които прави разкодирането им изключително трудно. Всичко това цели единствено и само да се укрие истинската цел на авторите.
Друг важен аспект тук е, че България като държава всъщност не притежава законите си. Не съществува в нито една институция, включително в Народното събрание, едно място, на което да се пазят законите. Ако днес някой попита какво казва даден член на даден закон, няма институция, която може да ви до каже. Да, всеки нов закон и стотиците промени по тях се публикуват надлежно в Държавен вестник и това се пази от НС чинно. Но крайната версия на законите – не. Тази функция държавата без решение, закон или заповед е изнесла като отговорност на няколко частни компании, на които те, както и всички български компании плащат ежемесечно за правото да знаят покрай много други неща и какви са българските закони. Дори администрацията на Народното събрание когато подготвя промени, всъщност не ги прилага в някакво тяхно копие, които пазят тайно от нас, а сверява с последното от съответната частна софтуерна система.
Има публични безплатни източници, разбира се, но информацията там е собственост на въпросните компании. От гледна точка на прозрачност и сигурност на толкова критична за държавата ни информация като текстовете на съвкупността от нормативните ни актове, това е най-малкото стряскащо.
В никакъв случай не казвам, че е лошо фирмите да предлагат такива услуги. Не следва обаче държавата и особено първоизточникът на законите да разчитат на тях, за да достигат до крайния резултат от законодателния процес. Това, което показах горе не е непременно решение, а показва, че такова далеч не е трудно и не изисква особено сложни технологии или време.
Не на последно място, допълнителна полза от подобна система е, че лесно може да се правят предложения и да се осмислят далеч по-бързо. Ето, тук съм показал моите предложения към законопроекта, с който започнахме. Включил съм аргументи за предложенията ми и тук може да се видят конкретните промени. Пратих ги отделно по мейл. Ако имате и вие предложения или обратна връзка, консултациите текат до 13-ти май.
Това тук е един закон дигитализиран за половин час от един човек. С аналогична на описаната от мен, но по-стройна и сигурна система може да се проследява от всеки кой кога какво е променял, от къде е започнал, какво е прието, как е било изменено, слято или омаскарено. Цинизмът у нас ни дава още доводи, защо няма да се случи скоро. Иначе, ако искате да разберете как се приемат тези закони и най-вече какви машинации се правят, за да не се свърши никаква работа, ви съветвам да обърнете внимание на Стража.
Обединената съпротива срещу една политическа сила може да я събори, но не стига, за да циментира основа за управление. Съюзите не миришат – факт. Правилото обаче е валидно за война, не за власт. Крепежните елементи на едно управляващо мнозинство са принципните и ценностни съгласия. Какво означава това?
Означава, че не може в управляващата коалиция на страна от ЕС от четири политически сили две да са категорични за членството в еврозоната, другите две – въртеливи; две да подкрепят вдигане на ветото за Северна Македония, останалите да спъват процеса; две да имат ясна осъдителна позиция за режима на руския президент Путин, агресията му в Украйна и нарушението на международния правов ред, но не и другите две, една от които дори не приема санкциите за Русия.
Тези позиции нямат нищо общо с идеологическите различия. Ляво или дясно, либерално или консервативно, осъждането на агресор, избиващ мирно население, не е просто споделяне на ценности, а морал и нравственост. Ако не беше войната в Украйна, червените линии нямаше да са така видими. Корнелия Нинова и БСП щяха да са все така пропутински, но това е известно по подразбиране и нямаше да се набива на очи. На „Има такъв народ“ все така щеше да им личи, че си приличат повече с ГЕРБ и ДПС и даже ги подкрепят в по-голяма степен, отколкото собствените си партньори.
Върхът на айсберга
Изборът на гуверньор на БНБ се оказа върхът на айсберга, препречил пътя на кораба на властта. Близо един месец коалиционните партньори прегрупираха сили, разменяха си удари под и над кръста, пускаха компромати и за двамата кандидати, излъчени все от политически сили в коалицията, обиждаха се грубо и дори вулгарно. Изобщо, направиха публични не просто вътрешните си противоречия, а неспособността да се обединят около кандидатура за фигура, която задължително трябва да е надпартийна и безспорен авторитет. Политическата им незрялост и несъмнени апетити за власт и надмощие ще отблъснат довчерашните им избиратели и симпатизанти.
Някои анализатори и представители на коалицията се опитаха да маскират тези колизии като проява на демокрация – или обикновена констипация. Можеше да им се получи, ако ставаше въпрос за назначения в Държавната агенция за метрологичен и технически надзор или в Комисията за защита на потребителите. Не и за БНБ, където консенсусът е не просто препоръчителен, а задължителен, а надпартийността – неписано правило, изисквано и от Европейската централна банка. След като Андрей Гюров, кандидат на „Продължаваме промяната“ – водещата сила в управляващата коалиция, се оттегли, инатлъкът на „Има такъв народ“ стигна да упорстват със своя кандидат Любомир Каримански.
Йордан Цонев (ДПС) отбеляза в пленарната зала, че на „олигарха Иво Прокопиев“ БНБ му е важен, защото иска лиценз за банката си в Северна Македония „Капитал Банк Скопие“, иска да разчисти останали български банки и т.н. Други депутати отбелязаха управлението на част от валутния резерв, което попада в обхвата на дейностите на бъдещия управител. Тонът на дебатите се изостри до крайност, а Тошко Йорданов (ИТН) дори нападна Георги Свиленски (БСП):
Намеците за сделка между „Има такъв народ“ и партии от опозицията са долни, позорни, лъжливи, отвратителни. Вие на какво основание, като част от управляващата коалиция, няма да подкрепите кандидат на една от партиите на управляващата коалиция, който се казва Каримански?! Мерете си приказките, защото до днес те тежат нула. Ако искате на четири очи, може и да се сбием, но не и пред зала да правим този цирк и да се самопоставяме още повече в тази ситуация.
В крайна сметка гласовете на ИТН и ДПС не стигнаха да бъде избран Каримански, който е председател на парламентарната Комисия по бюджет и финанси. Въздържалите се, в т.ч. и ГЕРБ, надделяха. Така председателката на ПГ на ГЕРБ Десислава Атанасова се оказа права, като каза, че депутатите от опозицията ще имат решаващия глас за избора за гуверньор на БНБ.
Залогът от един милиард
Парите за пътищата се оказаха „скачени“ с номинацията за управител на БНБ във вътрешнокоалиционните пазарлъци. От ПП, управляващи целия финансов ресурс на държавата, не се съгласяват да разплатят средствата на пътните фирми, които пък са в обхвата на Министерството на регионалното развитие и благоустройството – а министър там е Гроздан Караджов, излъчен от ИТН.
Проблемът с тези задължения е още от миналата година, от времената на служебните кабинети, и не просто беше дефиниран, а стана ключов елемент в предизборната кампания на днешната власт. За сключването на контракти, които заобикалят Закона за обществените поръчки и Закона за устройство на територията, сигнализира служебната министърка на регионалното развитие и благоустройството Венета Комитова. На няколко пресконференции Комитова, както и тогавашните ѝ колеги – служебните министри Кирил Петков и Асен Василев, развяха милиарда като пример за порочното управление на ГЕРБ. Протестите на „пътищарите“ са още от миналото лято, задълженията за над милиард – също.
Да, това са парите, които ГЕРБ договаряше с пътните фирми за работа в близко бъдеще. Да, публично известно е как се раздаваха, но доказателства няма – въпреки че част от договорите бяха дадени на прокуратурата още миналата година. Да, договорите са на практика раздаване на пари на определени фирми, но до произнасянето на съда това е само публицистика. Да, съвсем ясно е, че докато няма доказателства, фактурите трябва да се платят. Въпреки цялото това знаене четирите политически сили заобиколиха проблема по време на преговорите си за коалиционно управление.
На продължилото до среднощ заседание в парламента тази седмица управляващото мнозинство не успя да приеме решение за задълженията на държавата към пътностроителните фирми. От три от партиите в управляващата коалиция – ПП, БСП и ДБ, се чуват намеци за комисиони, обещани на ИТН, ако пътните договори бъдат разплатени.
Все още не е ясно как премиерът Кирил Петков ще изпълни обещанието си, че в края на април ще се плати половината от дължимата сума на пътностроителните фирми, а останалата част ще бъде уредена след проверки. За да стане това обаче, от изпълнителната власт искат законодателната да им „подпечата“ със свое решение. Но нито един от трите варианта за решение не събра необходимите гласове и проблемът с пътищата отново е в задънена улица.
Малко след гласуването, с което Каримански бе отхвърлен като кандидат за БНБ, Тошко Йорданов настоя всички пари към пътните фирми да се преведат веднага: „ПП със заповед на ДБ и БСП практически заложиха на карта строителството и си позволиха да правят намеци, че ще имаме изгода от тази ситуация като партия… Най-чистото бе парите, които трябва да се платят, да минат с постановление на Министерския съвет и да решим как да се плащат ремонтите на пътищата.“ А относно предложението за проверки на част от договорите Йорданов заяви, че ще настояват и специална комисия в парламента да одобрява всички по-големи плащания към министерствата, тъй като не само МРРБ е с голям ресурс, но и в Министерството на иновациите на Даниел Лорер имало 13 милиарда.
Северна Македония и двете писти
Към изброеното дотук се притуря и ветото за европейския път на Северна Македония. Министърката на външните работи Теодора Генчовска също се води от квотата на ИТН. А партията на Слави Трифонов предупреди, че червената линия на ИТН в коалицията не е БНБ, а именно Северна Македония. „С бързината, с която тичаме по либералната писта, рискуваме да срутим последните устои на нашето национално самоуважение“, заяви наскоро по БНТ Виктория Василева (ИТН).
Съдейки по действията досега, се създава впечатление, че има две писти за Северна Македония – по едната е пусната да тича Генчовска, а по другата бърза премиерът Петков, който и разговаря по темата със западни лидери. От ИТН дори обвиниха Петков в национално предателство и в опит да реши проблема зад гърба на парламента. Макар че по двустранните отношения София–Скопие на преговорите за коалиционно споразумение бе потвърдена предишната позиция: България иска от съседката си да започне да изпълнява условията, поставени в декларацията на 44-тото Народно събрание. Наскоро министър-председателят увери, че отстъпление от тази позиция няма.
След изслушването на Генчовска от парламента на закрито заседание тя заяви, че има сериозни разминавания между МВнР и екипа на премиера по темата за Северна Македония, комуникацията е лоша и до края на френското председателство на Съвета на ЕС (30 юни 2022 г.) едва ли нещо ще се промени. Съпредседателят на „Демократична България“ Христо Иванов пък призова „да не си правим мамби в коалицията по темата“ и припомни, че промяна в българската позиция за РСМ може да има само след гласуване в парламента. Той обаче призна, че има структурни проблеми в коалицията и ако конструкцията не се сглоби по-добре, това „ще изяде главата на този кабинет“.
Създалите се противоречия и разделение в управляващата коалиция ще блокират и последващите избори за други регулатори. На дневен ред е Съветът за електронни медии, както и изборът на генерален директор на БНТ, който СЕМ прави. Битката на депутата от ПП Александър Дунчев срещу безобразията, които се вършат в горите след назначения на БСП, макар и неподкрепена от други, показва неговата непримиримост. Разделенията между управляващи и управляващи, между управляващи и опозиция излязоха извън нормалното политическо противопоставяне и различия.
Ние не спорим за идейни различия. Ние се обвиняваме взаимно в криминални зависимости, в конспиративни теории. И аз съм го правил. Но това разделя българския политически живот по начин, който прави морално недопустимо да се търси съгласие по някакви важни неща. Дали става дума за украинската криза, дали за проблема с Македония, самата възможност за разговор е поставена под въпрос, защото ние взаимно сме се нарекли престъпници.
Това заяви вчера в парламента съпредседателят на „Демократична България“ Христо Иванов в призив към опозицията да се работи заедно за конституционна реформа.
Червените линии вече се превърнаха в стени. Тоест предсрочните избори може да са по-близо, отколкото им се иска на управляващите.
Три дни преди Русия да нахлуе с войските си в Украйна, в интервю пред БНР Иван Костов изрази опасение, че някои от партиите в управляващата коалиция могат да развалят правителството, за да останат верни на българо-съветската дружба. Бившият премиер изрази и недоумението си защо на Консултативния съвет по национална сигурност, проведен седмица по-рано, президентът не е поискал единство от партиите, още по-необходимо в държава като нашата: със слаба политическа система, липса на върховенство на закона и огромна зависимост от руските енергийни доставки. Ще се сбъдне ли прогнозата на Иван Костов?
Тази седмица Комисията по външна политика в Народното събрание трябваше да обсъди проект на „Демократична България“ за изпращане на военна помощ на Украйна, за което настояват и от ГЕРБ. Но обсъждането беше отложено, а от парламентарната трибуна Кристиан Вигенин призова темата да бъде „свалена от обществения дебат“. Депутатът от БСП предупреди, че социалистите са готови да напуснат кабинета, ако правителството реши да изпрати оръжие и боеприпаси на украинската армия. Тази позиция представители на партията не спират да повтарят като мантра в различни медии. Корнелия Нинова определи темата като червена линия за БСП и заяви, че като министър на икономиката тя няма да подпише нито един такъв договор.
Това обаче не означава, че българско въоръжение не се изнася за Украйна от 2015 г.,
както твърди лидерката на социалистите, защото всеки експерт в тази сфера знае как се реализира износ на оръжия в зони с реален или потенциален риск от военни действия, дори и в държави от ембарговия списък. Схемите действат и са добре познати на политиците.
Дори да се промени законодателството и държавата да бъде задължена да проследява крайния получател на изделията по съответната търговска сделка, пак ще бъдат намерени начини българско оръжие и боеприпаси да стигнат до Украйна или други страни, в които се водят военни действия. А официалните власти ще продължават да се държат като „ни лук яли, ни лук мирисали“ и ще опровергават съобщения като това на ТАСС от 20 февруари т.г., за използвани от украинската армия гранатомети и снаряди с марката на казанлъшките заводи „Арсенал“.
Нинова заяви, че след 2015 г. и подписването на Минското споразумение междуведомствената комисия за експортен оръжеен контрол не е издала нито едно разрешение за износ на оръжие, стоки и технологии с двойна употреба за Украйна. Но със сигурност в краткия си мандат като вицепремиер и председател на тази комисия Корнелия Нинова е подписала не един и два договора с чужди фирми за продажба на боеприпаси и въоръжение, част от които най-вероятно са били предназначени за украинската армия.
Противно на поговорката „Не ме слушай какво говоря, а ме гледай какво правя“, добре е да чуваме какво казват политиците. Защото понякога изпускат думи или фрази, които противоречат или дори разобличават тезите, защитавани от тях публично. Така например в интервю пред БНТ в сряда зам.-председателят на ПГ на БСП Драгомир Стойнев заяви, че партията е против директното изпращане на военна помощ за Украйна. Думата „директно“ прозвуча издайнически и показа, че социалистите не биха имали нищо против Украйна да получи оръжие и боеприпаси от България, ако това става без решение на правителството и без санкция на Народното събрание.
Голяма част от страните в свободния свят подкрепят Украйна с всякакъв вид въоръжение за спиране на руската офанзива.
С обявените от американския президент Джо Байдън допълнителни 800 млн. долара общият размер на военната помощ на САЩ от началото на войната достигна 2,4 млрд. долара. Япония изпраща в Украйна голяма пратка военно оборудване, което се случва за първи път от 75 години. Това е наложило правителството да приеме поправки в конституционните правила за осигуряване на военна помощ за воюващи страни.
Дори Германия, последователна в политиката си да не изнася оръжия в зони на военни действия заради все още неизживения си комплекс от Втората световна война, наруши принципите си и изпрати противотанкови гранатомети и ракети „земя–въздух“ от запасите на Бундесвера. А преди това – и 5000 военни каски, което кметът на Киев Виталий Кличко определи като „шега“.
В тези страни, за разлика от България, преобладаващата част от обществото стои зад решенията и действията на своите правителства, а също така не споделя една от кремълските опорки: че всяка военна помощ за Украйна е равносилна на включване във войната и носи заплаха от руска агресия. На 30-тия ден от началото на войната премиерът Кирил Петков заяви от Брюксел, където участваше в заседание на Европейския съвет, че 84% от българите не подкрепят военна помощ за Украйна и правителството се съобразява с преобладаващото обществено мнение.
Това ще е символичен акт, ние едва ли ще дадем такова въоръжение, че да променим войната. Въпрос на позиция. Нашата е силна, разговарях със Зеленски, който ми благодари, че войските му ще се бият по-спокойно, знаейки, че техните семейства са на безопасно място в България вследствие на хуманитарната подкрепа, която оказваме.
Но така ли е всъщност? Едва 80 000 от милионите украински бежанци са пристигнали в страната ни и само 60 000 от тях са подали молби за временно убежище. А преди седмица Мариана Тошева, новата директорка на Агенцията за бежанците у нас, забрани на украинците международната закрила, която включва и хуманитарен статут. Това според неправителствени организации лишава бежанците от права и най-вече от възможността за лечение на онкологично болните, затова гражданските организации обжалват пред съда тази заповед.
Позицията на българското правителство остава непроменена и след констатираните масови военни престъпления на руската армия, която след отстъплението си от Буча, Бородянка и други украински градове остави улиците затрупани с простреляни и опожарени трупове на цивилни хора, изнасилени жени и деца, ограбени и опустошени домове. Такава позиция не може да бъде наричана „силна“. Тя е дълбоко лицемерна позиция на снишаване, която с нищо не отговаря на високите очаквания към това правителство, което издигна моралните качества на пиедестал.
Ако приемем за достоверни резултатите от анкетата в предаването „Референдум“ на БНТ, според която 62,7% от българите искат широк парламентарен дебат за изпращането на военна помощ в Украйна, настояването на БСП да няма такава дискусия изглежда странно. Най-вероятно те се страхуват да участват в нея, защото знаят, че основният им аргумент „Ние искаме мир, а не война“ е напълно несъстоятелен, дори смешен. Но както стана ясно от интервюто на Корнелия Нинова пред bTV в четвъртък, социалистите са и против международните санкции срещу Русия, и против спирането на руските газови доставки, и против изгонването на посланик Митрофанова, защото това щяло да означава скъсване на дипломатическите ни отношения с Руската федерация.
Така БСП открито застана на страната на агресора и се нареди до антиевропейската и антинатовска партия „Възраждане“,
която вее руски знамена, докато оплаква националните ни интереси, уж предадени от останалите политически сили, лоялни към партньорите ни от Вашингтон и Брюксел. Позицията на БСП не може да бъде друга, защото и без това стопяващият ѝ се електорат гледа вече с едно око към „Възраждане“, а битката между двете партии на следващите избори ще е за всеки глас. В нея проруската партия на Костадинов е с едни гърди напред, защото не е принудена да играе двойни роли като БСП и има шанс да обере целия протестен лявоекстремистки вот.
Дори България да не изпрати военна помощ за Украйна, темата няма да стане препъникамък за правителството. С проекта си за решение „Демократична България“ показа своята позиция, но няма да изнудва коалицията и да заплашва с напускането ѝ, защото Иван Гешев още е главен прокурор, а съдебната реформа не свършва само със закриване на специализираното правосъдие и с промяна в структурата и дейността на Антикорупционната комисия. Затова пък има немалко други конфликтни теми, които могат всеки момент да взривят управляващото мнозинство.
Питам се: дали ако през 1999 г. Иван Костов мислеше за стабилността на правителството и съобразяваше русофилските настроения в обществото, той щеше да откаже преминаване през българското въздушно пространство на руски военни самолети, които бързаха да завземат летището в Косово преди частите на КейФОР? И колко му е струвало да вземе толкова непопулярно от тогавашна гледна точка решение?
В интервюто си пред БНР от 21 февруари т.г. бившият премиер и лидер на СДС оприличи агресията на Русия срещу Украйна на двубоя между Голиат и Давид.
Колко факта трябва да има пред очите на българското общество, за да осъзнае, че Русия е агресор? Нахлуха в Грузия, окупираха част от Молдова, окупираха Крим, подпомагат отцепването на части от Донецк и Луганск. Това е Голиат, прави каквото си иска.
Дано цената на това проглеждане да не е тежка, защото няма да я платят само путиноманите, а всички българи.
Как опазваме недвижимите паметници на културата в условия на динамични политически, икономически и социални промени? И конкретно как да преосмислим архитектурното наследство от втората половина на ХХ век в Европа? В настоящата поредица „Опазване и граждански мобилизации“ разговаряме с представители на граждански инициативи в Германия и обсъждаме процеса на опазване „отдолу нагоре“ и взаимодействието между граждани и институции.
Александър Клайншрод е един от основателите на Werkstatt Baukultur Bonn – общност от млади специалисти, работещи в областта на консервацията и историята на изкуството, които с дейността си популяризират следвоенното архитектурно наследство и късния модернизъм. Инициативата стартира през 2010 г., след като група възпитаници на Института за история на изкуството към Университета в Бон провеждат успешна кампания за запазването на концертната зала Beethovenhalle. С Александър Клайншрод разговаря Слава Савова.
Кампанията ви за запазването на Beethovenhalle започна преди повече от 10 години, когато несъмнено обществените нагласи към следвоенната архитектура са били по-неблагосклонни в сравнение със сега. Какво беше намерението на Общината за Beethovenhalle тогава?
Нещата отиваха към събаряне. Имаше архитектурен конкурс с участието на известни архитекти, като Заха Хадид, Дейвид Чипърфийлд и други. Струва ми се, че тогавашният кмет на Бон беше фиксиран върху идеята за емблематичен проект на брега на Рейн. Очакваше се този нов проект да бъде следващата „Опера на Сидни“, „Филхармонията на Елба“ в Хамбург или нещо подобно. Но това беше проблематично заради функцията на сградата. Въпросът бе: има ли нужда градът от нова концертна зала с концертна програма 365 дни в годината? На 20 км от Бон се намира Кьолнската филхармония – световноизвестна концертна зала.
Тогава именно изтъкнахме, че имаме нужда от многофункционална зала с добър аудиториум, каквато Beethovenhalle вече е. Това, което е част от историята на града, може да бъде обновено за днешните му нужди. В хода на кампанията получихме голяма подкрепа от изтъкнати изкуствоведи и специалисти в областта на опазването на културното наследство. Скоро се появи и подкрепата на много граждани, която съществуваше и преди, но трябваше да стане видима.
Beethovenhalle е мултифункционален комплекс, построен през 1956 г. по проект на Зигфрид Фолске. Сградата, разположена на брега на река Рейн в Бон, разполага с различни зали, в които са се провеждали ключови културни и политически събития, включително избори за президент на Федералната република. През 2010 г. Werkstatt Baukultur Bonn получава Германската награда за опазване на паметници на културата за своята кампания за запазването на сградата.
Първата ви инициатива е организирана от група студенти, които разчитат на собствените си ресурси, но впоследствие получавате подкрепа от Университета в Бон и кампанията ви се включва в учебната програма. Все още ли сте част от Института по история на изкуството?
Всъщност днес сме напълно независими от университета, където първоначално се зароди проектът ни. Инициативата ни надрасна това начало, а и скоро след това всички завършихме. Кампанията ни се разви в някаква степен отдолу нагоре, но бе силно окуражена от един от преподавателите ни – проф. д-р Хилтруд Киер, която по това време беше ръководител на департамента по консервация в град Кьолн и работеше активно в сферата на опазването. Професор Киер е сред първите хора в Германия, които още през 80-те насочват вниманието към архитектурата на 50-те години на ХХ в. – заради необходимостта да опазим това наследство за бъдещето.
Професор Киер насочи мен и моите колеги към темата за Beethovenhalle. Макар че ни насърчи, тя също ни и предупреди, че подобна тема може да ни отдалечи от успешното завършване на обучението ни. Но каузата беше много важна. И така заработихме като регистрирана към университета културна инициатива, тоест придобихме официален статут. Работихме до 2017–2018 г. по този начин, а днес вече сме добре установена независима общност от професионалисти, към която се присъединяват все повече нови хора. Понастоящем членовете ни са специализирани в областта на опазването, архитектурата, географията, а аз самият съм преподавател.
Работите съвместно с местни и национални институции или се фокусирате върху инициативи, ангажиращи широката общественост?
Начинът ни на работа се развива постоянно. Като студенти можехме доста бързо да реагираме на предстоящи събития в града, като разрушаването на сгради от 60-те и 70-те години. Измисляхме малки интервенции, организирахме и архитектурни обиколки с различни от обичайните маршрути. Един от призивите ни гласеше Putzen und Benutzen, което може да преведем като „Почистете сградата и просто я ползвайте“. Това бе част от дискусията за площада пред Централната гара в Бон. На същото място днес стои една не особено интересна и не особено екологична търговска сграда…
Днес някои от инициативите ни се финансират от Общината на Бон, като например документалния филм за една по-стара сграда – от 1905–1906-та, която е била районно кметство. В момента разработвам архитектурна разходка за сградата на Операта в Бон, построена през 1965 г. Това не е обикновен театър, а театърът на някогашната столица на Западна Германия. Един много амбициозен проект със забележителни произведения на изкуството, създадени от авангардни немски художници през 60-те години. Архитектурният маршрут се фокусира върху различни аспекти на сградата, има и една част специално за общността в Instagram, която би оценила колко фотогенична е тя. Този проект се осъществява с помощта на самия театър.
Интересите ви обхващат най-вече периода от 50-те до 80-те години на ХХ в. Новото наследство попада в един вид „сива зона“, където сградите нито са достатъчно стари, за да бъдат оценени, нито достатъчно нови, за да бъдат обект на добра поддръжка. На какво се дължи това и как успявате да повлияете на тези нагласи? Защо винаги свързваме стойността с възрастта на дадена сграда?
За този вид наследство полагаме усилия от 10 години насам. Архитектурните маршрути се оказаха много важни за дейността ни, защото те позволяват на хората да общуват със сградите. Спомням си един прекрасен епизод – бях в църквата „Света Елена“ в Бон заедно с голяма група хора, предимно възрастни дами с копринени шалове, които се интересуват от изкуство и култура. Разказах им за естетиката на сградата, която е в стил брутализъм, и колко е важно да обърнем внимание на характерните за този стил материали и скулптурен подход. Тогава те изведнъж започнаха да докосват бетонните стени и видях как преосмислят пространството…
През 60-те години архитектурният историзъм от началото на ХХ век и стилът ар нуво са отречени. Считало се е, че това е еклектика и няма историческа стойност. През 70-те обаче тази архитектура започва да се адаптира към нови функции и да се преоткрива. Нагласите се променят – това е и нашият аргумент. Архитектурата, която преди 50 години е отричана от много хора, днес вече е добре приета и мнозина биха искали да живеят в такива сгради. Подобна е ситуацията и с брутализма. Днес отношението към този период е много по-различно, отколкото преди 10 години.
Църквата „Света Елена“ е проектирана през 60-те години на миналия век от архитектите Емил Щефан и Николаус Розини. Днес тя е превърната в пространство за диалог „Средище при Света Елена“ – място за съвременно изкуство, което има за цел да насърчи общуването между различни култури и културни традиции
Дали в дискусията има отредено място и за проблемите, свързани с климатичните промени? Ефективното оползотворяване на споделените ни ресурси може да е сериозен аргумент в подкрепа на политиките за опазване.
Абсолютно. Тази тема е много важна. Връзката между опазването и устойчивите политики осмислих преди 6–7 години благодарение на това, че се занимавам с история на архитектурата. Тогава изследвах сгради от 60-те и 70-те години, а същевременно се интересувах от проблемите, свързани с климатичните промени и опазването на околната среда. Осъзнах, че двете неща са тясно свързани. Нашата организация се включва в тази дискусия, защото наследството е винаги ресурс и част от бъдещето.
Имахме избори за ново правителство миналата есен тук, в Германия, и темата за строителството за пръв път беше разгледана от тази перспектива. В работата си се старая да обсъждам заедно двата аспекта. Когато основната тема е устойчивото развитие, винаги се опитвам да говоря и за историческата и естетическата стойност; когато централната тема е архитектурата, говоря и за опазването на околната среда.
Макар да не сте директно ангажирани с политика, изглежда, че следите внимателно темата за опазването на архитектурното наследство в предизборните платформи на политическите партии. На сайта ви има и анализ на заложените мерки в кампаниите на различните кандидати на миналогодишните избори. Каква част от дейността ви се фокусира върху промени на политическо ниво?
Когато започнахме, планът ни беше да се занимаваме със специфични проблеми, с определени здания като Beethovenhalle или Кметството на Бон, построено през 70-те – сграда, която все още се възприема като сива, стара и грозна. Но постепенно започнахме да интегрираме своите теми в общия дебат за опазването на паметниците на културата, след това – и в дебата за опазването на околната среда, а впоследствие направихме връзка и с политическите събития, които наблюдаваме в момента.
Начинът, по който действаме, не се ограничава само с критика относно нуждата от промяна, нуждата от нови подходи или наличието на грешни решения, взети на политическо ниво. По отношение на образователната ми дейност аз се опитвам да погледна към архитектурата и през една утвърждаваща перспектива. Определено смятам, че всяка съществуваща сграда заслужава да бъде оценена. В това, което вече е изградено, е вложен огромен ресурс – не само материален, но и интелектуален. И ние трябва да го преоткрием. Благодарение на този подход помагам на различни хора да преосмислят оспорвани сгради. Не всички са съгласни с тази позиция, но в повечето случаи успяваме да започнем дискусия именно оттук.
В Германия с опазване на архитектурното наследство често се занимават изкуствоведи. Не така е в България например, където дебатът се ръководи изцяло от архитекти, специализирали в тази област.
Вероятно става въпрос за различни национални традиции. Инициативите по опазване на културното наследство в Германия са много силни още от ХIХ век, след това се подновяват от 70-те години на ХХ век нататък, когато се заражда сериозна гражданска подкрепа – съхраняването на старите централни части на големи и малки градове, архитектурата до началото на ХХ век, архитектурният историзъм и ар нуво. Именно тези процеси през 70-те довеждат до създаването на законите за опазване, които днес са отново в центъра на дебата, най-вероятно поради икономически интереси. Освен това в Германия имаме и следвоенното наследство в ГДР, което разказва различна история, тоест имаме две паралелни линии на наследство. Западната и източната гледна точка трябва да бъдат различни, тъй като принадлежат на различни истории.
Вероятно може да се направят много паралели по отношение на следвоенното ни наследство тук, в България, тъй като то се свързва с определен политически контекст, твърде често – с негативна конотация.
Да, трудна задача е да бъде оценена отново архитектурата от този период, която има своята естетическа и абстрактна историческа стойност, но същевременно е свързана с противоречиви периоди от историята на Източна Европа. Мисля, че сградите могат да продължат живота си в бъдеще, докато в същото време съхраняваме тяхната история. Няма нужда от поляризиран дебат, двата аспекта – историческата и архитектурната стойност – могат да бъдат интегрирани. Нашите колеги, посветени на подобни инициативи в Източна Германия, са изключително отдадени на каузата си. Често ни казват, че историците и изкуствоведите се занимаваме с този период заради носталгия по социалистическия период. Но това не е така. Ние се интересуваме от самите сгради и какво може да е тяхното бъдеще.
Скоро ще имаме паметник на Карл Маркс и този паметник на Карл Маркс ще бъде в явен контраст с предвидения паметник на Фредерик Втори, защото ние няма да гледаме нагоре към ноздрите на Маркс, а ще можем да водим разговори с него и с Фридрих Енгелс; ще има нов дух, ново изкуство, ново разбиране как трябва да се изобразяват големите социални въпроси на епохата.
Така министърът на културата на ГДР Ханс-Йоахим Хофман говори за подготвяния паметник на Маркс и Енгелс в центъра на Берлин. Годината е 1977-ма. След издигането на паметника, през 1986 г., скулпторът Енгелхард се оплаква от твърде слабото обществено внимание към неговата творба. Ерих Хонекер нарежда всички жители на Източен Берлин да посетят паметника – ако не искат да попаднат в затвора.
Обективът на фотографката Сибиле Бергеман, насочен към същия този паметник, привидно разказва историята на творческия процес.
Виждаме дървеното скеле в парка, маркиращо позата и обема. Виждаме стената с множество налепени портрети на двамата „първоучители“ на комунизма; между тях табела „Пушенето забранено“. Виждаме наплесканите с цимент (да ме простят знаещите, ако бъркам материала) туловища, които тепърва ще придобият човешките си черти. Главите им са покрити със зебло. Виждаме крана, който сглобява бюста и торса.
Виждаме, с други думи, деконструкция на основния идеологически мит на ГДР. В снимките на Бергеман Маркс и Енгелс не са нито величави свръхчовеци (като в огромните си портрети по трибуните на манифестациите), нито топли и човешки (според идеята на министъра); те са конструкти на самата ГДР, индустриални изделия, създадени от машината, която именно се нуждае от тях.
Ето този избор на емоционалния ракурс ми се стори най-впечатляващ в работата на Бергеман. След като е получила достъп до ателието на скулптора, вероятно от нея се е очаквало да снима самия него в естеството му на творец – да кажем, докато извайва лицата. Нищо подобно. Нито Енгелхард, нито Маркс и Енгелс получават човешки портрети. Това е избор.
Този избор е особено видим в контраста с портретните фотографии в другите части на галерията. Например полароидните портрети на актьори с увреждания, снимани с достойнство, в сценичните си костюми, красиви и одухотворени – аз всъщност разбрах за уврежданията едва от филма към изложбата.
И останалите портретни снимки – възрастна жена на маса в Париж, малко дете, африкански момичета – излъчват чиста естетическа възхита от човешкото лице. Щях да кажа „така, както някой би се възхищавал от скулптура на Роден, да речем“, но не е това, нещо повече е. Не си позволяват да го режисират, да го концептуализират – само се вглеждат в онова, което казва само по себе си, и го извеждат на преден план. Някои, като бледото лице на бяло-русото момиче или смръщените девойки по бански, изглеждат по-близки до конкретни визуални архетипи, но не престават да бъдат себе си.
Погледът на Бергеман издава жизнелюбие, интерес да опознаеш света. Във филма, прожектиран към изложбата, фотографката казва, че преди 1989-та основният ѝ проблем е бил невъзможността да пътува; невъзможност, която тя бързо наваксва. Африканските фотографии са продукт на част от нейните пътешествия. Днес обичайно трябва да попътешестваме, за да видим работата ѝ, представена в МоМА и други големи галерии по света. Наскоро обаче имахме възможност да я разгледаме и на втория етаж на Софийската градска художествена галерия.
Впрочем сюжетът с паметника на Маркс и Енгелс завършва така: след нареждането на Хонекер гражданите на Берлин наистина отиват да видят паметника и действително го харесват. Туристи, артисти и университетски преподаватели изпитват нещо като съжаление към двете скромни фигури и по едно време ги кръщават „Пенсионерите“. Енгелхард научава за прозвището и отново се оплаква на Хонекер, който разпорежда на шефа на Щази Ерих Милке да разследва и накаже виновните.
Никой от нас не чете единствено най-новите книги. Тогава защо само за тях се пише? „На второ четене“ е рубрика, в която отваряме списъците с книги, публикувани преди поне година, четем ги и препоръчваме любимите си от тях. Рубриката е част от партньорската програма Читателски клуб „Тоест“. Изборът на заглавия обаче е единствено на авторите – Стефан Иванов и Севда Семер, които биха ви препоръчали тези книги и ако имаше как веднъж на две седмици да се разходите с тях в книжарницата.
превод от английски Иглика Василева, изд. „Колибри“, 2021
Пол Остър ми е любим писател още от гимназията, когато го открих с „Лунен дворец“ и „Нюйоркска трилогия“, отново в забележителния превод на Иглика Василева. На нея дължим появата на български не само на този писател, но също и на Вирджиния Улф, Джеймс Джойс, Лорънс Дърел, Е. Л. Доктороу, Пат Конрой и още, и още. Радвам се, че имам възможността да ѝ благодаря отново за това. Наскоро на български излезе и „Изобретяване на самотата“ (необходимо ли е да се повтаря в чий превод?). Тя е може би любимата ми книга на Остър. В нея – в концентриран, автобиографичен, суров и непосредствен вид – може да се разберат личните му основания за писане и да се провидят структурите, мотивите и черновите на бъдещите му романи.
Пол Остър, макар и неочаквано, е изключително важен за съвременната българска литература. И най-вече за Георги Господинов. Двамата имат забележително сходна и обща любов към драматичната и интимна метафикция, панорамното концептуално мислене, иронията и алюзиите. Понякога споделят пристрастие и избор към едни и същи скрити и явни цитати, писателски техники, игри на думи и смисъл. Но също така са представители и на донякъде нетипично постмодерно писане, чиито белези са неподправеното присъствие на автентична човещина и сантименталност в книгите им. Така твърдят читателите, критиката и журитата вече с десетилетия и го оценяват високо и щедро.
В „Тимбукту“ американският писател разказва приказна история за полубездомното куче Господин Боунс и неговия полубездомен човек Уили Г. Кристмас. Те са особена двойка, тип Дон Кихот и Санчо Панса. Господин Боунс има изключително богат и забавен вътрешен свят и води непрекъснат диалог със себе си. Уили Г. Кристмас е несполучил и непубликуван поет, студент, прекъснал преждевременно образованието си през 1968 г. не само заради прекомерна употреба на наркотици, но и заради психично заболяване.
На следващата година, около Рождество, когато вижда Дядо Коледа да му говори от телевизора и да го насърчава да стане съвременен светец, животът на Уили Г. Кристмас е окончателно променен. Той се превръща в скитник, който се опитва да върши добро. И го прави. С риск за живота си спасява от удавяне четиригодишно момиче. Притичва се на помощ на нападнат старец и е възнаграден с прострелване и намушкване. Дава и последните си пари на приятели и непознати. Тъжни и самотни хора плачат на рамото му. Отказва трима души от самоубийство.
И тук, ни в клин, ни в ръкав, противно на всичко, което мисля и по-рано написах за Остър, той ме изненада с описанието на героя си: „… да, без съмнение той беше един дрипав, мърляв, налудничав нещастник.“ Уили е наречен нещастник още веднъж, тъй че не е случайност.
Това беше нещо, което не очаквах. Чел съм книгата преди години и на английски. Едва сега, на български, усетих почти доброжелателна карикатурност, но и назидателност, снизхождение и подигравка към главния герой. Сякаш имаше едноизмерност и схематичност, а не емпатия, състрадание или пълнокръвие. Не че са нужни, естествено – в литературата всичко е позволено. Но за първи път сякаш усетих как Пол Остър, макар и несъмнен майстор, е прекрачил границата, в рамките на която може да е безпристрастен и нюансиран към собствения си герой.
Може, разбира се, това да е субективно мое преувеличение, чието обяснение се корени и в настоящата ситуация, белязана от пропаганда, насилие и война. Но ми се стори, че сякаш с това „нещастник“ Остър казва, че аутсайдерите, маргиналите, психичноболните, невписалите се в обществото, неуспелите, ненаправилите кариера поети не заслужават уважение или достойнство. А това категорично не е така. Наистина се учудих, защото героите на Остър са преди всичко човеци в ъгъла и са от страната на изолацията, травмата и самотата.
Отделно от това, за което може и да не съм прав, романът е на традиционни за Остър теми, представени по максимално достъпен начин, но без да губят от смисъла и силата си. Писателските му обсесии са отново тук – движение по безцелен път, който води нанякъде, понякога и към себе си; смърт на баща, после и на майка; безтегловно живеене благодарение на наследство; спасение чрез самоубийство.
„Тимбукту“ с лекота влиза в компанията на важни заглавия, в които думата е дадена и на животни. Като „Метаморфозата“ и „Изследванията на едно куче“ на Кафка или „Флъш“ на Улф, забележителната история на един кокер шпаньол. Но като прочетох романа на Остър, се сетих за произведение, за съжаление, непревеждано в официално българско издание – „Последната воля и завещание на едно забележително куче“ от Юджийн О’Нийл. Той го пише, когато кучето му Блеми е отишло да тича на едно по-добро място. Това е финалът на текста:
Последна дума за сбогом, скъпи господарю и господарке. Винаги, когато посещавате гроба ми, промълвявайте с печал, но и с щастие в сърцата си, когато си спомните за дългия ми щастлив живот при вас: „Тук почива едно същество, което ни е обичало и което ние също сме обичали.“ Няма значение, че сънят ми ще е дълбок, ще ви чуя и смъртта няма да е достатъчно силна да попречи на духа ми да завърти опашка в знак на благодарност.
Понякога обаче хората, с които кучетата живеят, си отиват преди тях. И няма кой да погребе кучето. А кучетата, твърди по категоричен начин Остър и аз напълно се съгласявам с него, усещат всяко стъпване накриво на своя човек и всеки белязан от болка момент, който отвежда по-близо до големия сън.
От първото до последното си изречение романът е и размишление за смъртта. Понякога тя е мудна или се прави, че вече е тук, а още не се е вяснала. Но това дава време. Време за кучешки мечти и четириноги пророчески съновидения. Време за подготовка за сбогуване. Възможност за трагична и разочароваща равносметка, но и за облекчение, че опитите за грижа, свобода, поезия и любов са били водещи в един кучешки и човешки живот. И това е достатъчно. Кучешкото и човешкото сърце на книгата, а и на Остър, въпреки дребнавата ми забележка, са на правилното място. И същността на романа, поне за мен, е тук – „без състрадание всяка двукрака душа не представлява нищо повече от бясно куче“.
А ако някой се пита какво в крайна сметка е Тимбукту, нека е спокоен, ще кажа. Тимбукту е мястото, където кучетата и техните хора се срещат отново. Убеден съм, че там някога отново ще живея с кучето, с което вече не съм. Така ще бъде и за простреляния колоездач от Буча, който лежи на тротоара, а до него е обърканото му куче, което чака той да стане от дрямката си. Ще се събуди в Тимбукту. А аз няма да забравя тази снимка.
Заглавно изображение: Колаж от корицата на „Тимбукту“ (худ. Стефан Касъров, изд. „Колибри“) и снимка на Frosty Ilze / Unsplash
Активните дарители на „Тоест“ получават постоянна отстъпка в размер на 20% от коричната цена на всички заглавия от каталога на „Колибри“, както и на няколко други български издателства в рамките на партньорската програма Читателски клуб „Тоест“. За повече информация прочетете на toest.bg/club.
Световните новинарски емисии излъчват кадри от Буча и други украински градове; мнозина, включително директорът на Human Rights Watch за Европа и Централна Азия Хю Уилямсън, говорят за военни престъпления. Русия от своя страна настоява, че води войната „хуманно“, нападайки само военни цели.
Струва ми се, че трябва въобще да не си учил история или да не си живял сред хора, за да вярваш в идеята за хуманна война – поначало. Това казва и книгата на Самюъл Мойн „Хуманно“ според рецензията на Джаксън Лиърс в The New York Review of Books – че през последните десетилетия реториката на „хуманната война“ е изместила говоренето за мир, изместила е търсенето на жизнеспособни алтернативи на войната (например международна полиция като средство за борба с тероризма). Това изместване е твърде изгодно за оръжейната индустрия. Цитирам статията не за да релативизирам потреса от конкретните военни престъпления, извършвани сега. А защото съм съгласна с автора, че самата война е престъпление. Очевидно ще трябва да изграждаме нов световен мир и е важно какви понятия ще залегнат в него.
Дали обаче вървим натам, не е много сигурно. Не е ясно например как войната в Украйна ще повлияе на електоралните процеси по света и особено в Европа, най-малкото с икономическата дестабилизация, да не говорим за чувството за несигурност, което неизбежно се отразява на поведението на гласоподавателите. В този смисъл ще е показателно как ще протече вторият тур на изборите във Франция – не за пръв път Макрон има малка преднина пред Льо Пен, но това нищо не гарантира. Нека не забравяме и специфичната информационна супа, в която е потопен съвременният гласоподавател – току-виж се оказало, че най-близо до повърхността плуват етикетчетата с цените и снимките с котки.
Дали и в България обаче не предстоят избори, и то не само местни?
Емилия Милчева прави много тревожен анализ на разногласията в управляващата коалиция, които са излезли извън параметрите на идейните разногласия и стигат до взаимни обвинения в престъпни зависимости. В същото време несъгласията не са по някакви маловажни въпроси, а по кардинални теми, като избора на управител на БНБ, позицията на България по отношение на войната в Украйна и преговорите със Северна Македония, които като че ли се водят на две писти. Ако нещата вървят така, казва Емилия, предсрочните избори може да се окажат по-рано, отколкото им се иска на управляващите.
За фон тази седмица видяхме как съдът обяви за незаконен ареста на Бойко Борисов, докато гражданството се забавляваше със спешния пиар на министъра на културата – по-показателни за управленската компетентност от това, което трябваше да замажат.
Статията на Венелина Попова е за една от конкретните пречки пред стабилността на правителството – заплахата на Корнелия Нинова БСП да излезе от управляващата коалиция, ако България изпрати военна помощ за Украйна. Венелина изтъква, че българската индустрия изнася оръжие, включително и за Украйна, съвсем не от вчера – което значи, че разделителната „червена линия“ се отнася до официалната санкция на правителството и парламента, не до това дали казанлъшките гранатомети стигат или не стигат до Донбас.
Така. Междувременно снимките с разрушени от войната сгради традиционно провокират у нас коментари относно архитектурната разруха, която не би трябвало да има място в страна, непреживяла подобни сътресения. Част от проблема е липсата на консенсус относно ценността на архитектурното наследство – особено ако то не е чак толкова старо. Пример за обратното отношение е разговорът на Слава Савова с Александър Клайншрод относно кампанията за запазване на Beethovenhalle в Бон – заплашена да бъде разрушена, за да може на нейно място да изникне ефектна постройка като „Операта на Сидни“.
Клайншрод изтъква значимостта на ресурса, вложен в съществуващите сгради, и необходимостта от смислена оценка на техните функции и реалните нужди на хората, които ги използват. Направи ми впечатление, че в Германия въпросът за опазването на архитектурното наследство е част от политическия дебат, в т.ч. и предизборен, че в него участват не само архитекти, а и изкуствоведи. И че според Клайншрод е важно да бъдат запазени и двата архитектурни разказа – на ФРГ и на ГДР, каквото и да казват те.
Този дебат е в неочаквана връзка с изложбата на Сибиле Бергеман, състояла се наскоро в СГХГ. Сред кадрите на световноизвестната фотографка от ГДР има серия снимки от процеса по създаване на паметника на Маркс и Енгелс в центъра на Берлин. Снимките ме поразиха и реших да проверя историята им, която се оказа повече от показателна – с опитите на скулптора да управлява (с помощта на Хонекер) реакциите на публиката спрямо своята творба. Хонекер буквално заплашва със затвор всички източноберлинчани, които откажат да посетят паметника. След 1990 г. Енгелхард се опитва да получи от Хелмут Кол съответната подкрепа срещу вандалски действия, но тя му е отказана. Управлението на културното наследство в публичните пространства никога не е лишена от политически подтекст.
И ако ви идват в повече всички тези разпади в ситуация, която изисква максимално единство, може би полезен ход би бил да се стремим да градим връзки поне в своята област. Статията на Стефан Иванов за „Тимбукту“ на Пол Остър прави точно това – полага книгата в контекста на другите произведения на Остър, на другите преводи на Иглика Василева, на скитниците в книгите на Георги Господинов, на книгите, разказани от името на куче… без да забравя и особеностите на този конкретен роман. Опити за събиране и сговаряне, без които важните ни връзки може да се окажат неспасяеми… чак до отвъдното Тимбукту.
A consistent message Metasploit hears from users is that debugging and general logging support could be improved. The gaps in functionality make it difficult for users to understand what happens when things go wrong and for new and existing developers to fix bugs and add new features. The Metasploit team has been trying to improve this in various parts of the framework, the most recent being Meterpreter. Meterpreter payloads now have additional debugging options that can be used to inspect the internal workings of the payload as it is running. These options include MeterpreterDebugLogging, which can be used to select where the log file is placed on the remote machine, and MeterpreterDebugBuild, which controls whether or not the deployed Meterpreter supports debugging. For many Meterpreter builds, the additional debugging information would include large, easily signature-able strings that should not be present for typical operations. For this reason, users on active engagements that do not require additional logging should leave this setting off.
This functionality pairs nicely with the recently added SessionTlvLogging option, which can display the C2 traffic used by Meterpreter. With these options, both the internal state and the individual requests and responses can be inspected to understand what is happening. This should hopefully contribute to making Meterpreter a little less enigmatic.
WordPress Library Improvement
Metasploit contains quite a few modules targeting various WordPress vulnerabilities, many of which are in plugins. Almost all of these modules utilize the common WordPress library that Metasploit provides. This week that library was improved to properly handle target WordPress configurations that do not place the REST API under the standard /index.php/ path. This should improve the reliability of these modules by properly accounting for the target’s configuration.
Enhancements and features (5)
#16377 from sjanusz-r7 – The Python Meterpreter payload now supports creation of a debug build with the MeterpreterDebugBuild datastore option. By default logging will be output to the console that the payload was run in. A new MeterpreterDebugLogging datastore option allows writing these log files on the host that ran the payload.
#16396 from sjanusz-r7 – The PHP Meterpreter payload now supports creation of a debug build with the MeterpreterDebugBuild datastore option. By default logging will be output to the console the payload was run in. A new MeterpreterDebugLogging datastore option allows for writing these log files on the host that ran the payload.
#16411 from jmartin-r7 – Improves the RPC analyze host functionality to return additional module suggestion metadata such as invalid options or missing module requirements.
#16418 from adfoster-r7 – This adds the boilerplate for placing the debugging Meterpreter sessions wiki page to the docs site.
#16451 from dwelch-r7 – This ensures that if MeterpreterDebugBuild is enabled, that the debug versions of the extensions are also used. This allows extensions can now also output debug messages visible via tools such as dbgview, which can be helpful when debugging payloads or Meterpreter extensions.
Bugs fixed (2)
#16221 from gwillcox-r7 – This fixes WordPress support to work with sites where the REST API is not under /index.php/.
#16455 from adfoster-r7 – This removed the requirement for railgun support in modules that used the Post::File mixin, enabling better identification of modules usable against an existing session.
Get it
As always, you can update to the latest Metasploit Framework with msfupdate
and you can get more details on the changes since the last blog post from
GitHub:
If you are a git user, you can clone the Metasploit Framework repo (master branch) for the latest.
To install fresh without using git, you can use the open-source-only Nightly Installers or the binary installers (which also include the commercial edition).
Your editor has a certain tendency to accumulate books, to the point that
they crowd everything else out of the house. There is a lot to be said for
books: a physical book has a
user interface that has been optimized over centuries, and one can have a
reasonably high degree of certainty that any given book will still work a
few decades for now. Neither of those can be said for electronic books,
but they do have the advantages of taking less shelf space and being more
portable. So electronic books are part of the reading menu, which
naturally leads to the search for a free reader for those books; KOReader turns out to be an interesting
alternative.
Amazon OpenSearch Service is a fully managed open search and analytics service powered by the Apache Lucene search library. Security Assertion Markup Language (SAML)-based federation for OpenSearch Dashboards lets you use your existing identity provider (IdP) like Okta to provide single sign-on (SSO) for OpenSearch Dashboards on OpenSearch Service domains.
This post shows step-by-step guidance to enable SP-initiated single sign-on (SSO) into OpenSearch Dashboards using Okta.
To use this feature, you must enable fine-grained access control. Rather than authenticating through Amazon Cognito or the internal user database, SAML authentication for OpenSearch Dashboards lets you use third-party identity providers to log in to OpenSearch Dashboards. SAML authentication for OpenSearch Dashboards is only for accessing OpenSearch Dashboards through a web browser.
Overview of Okta SAML authenticated solution
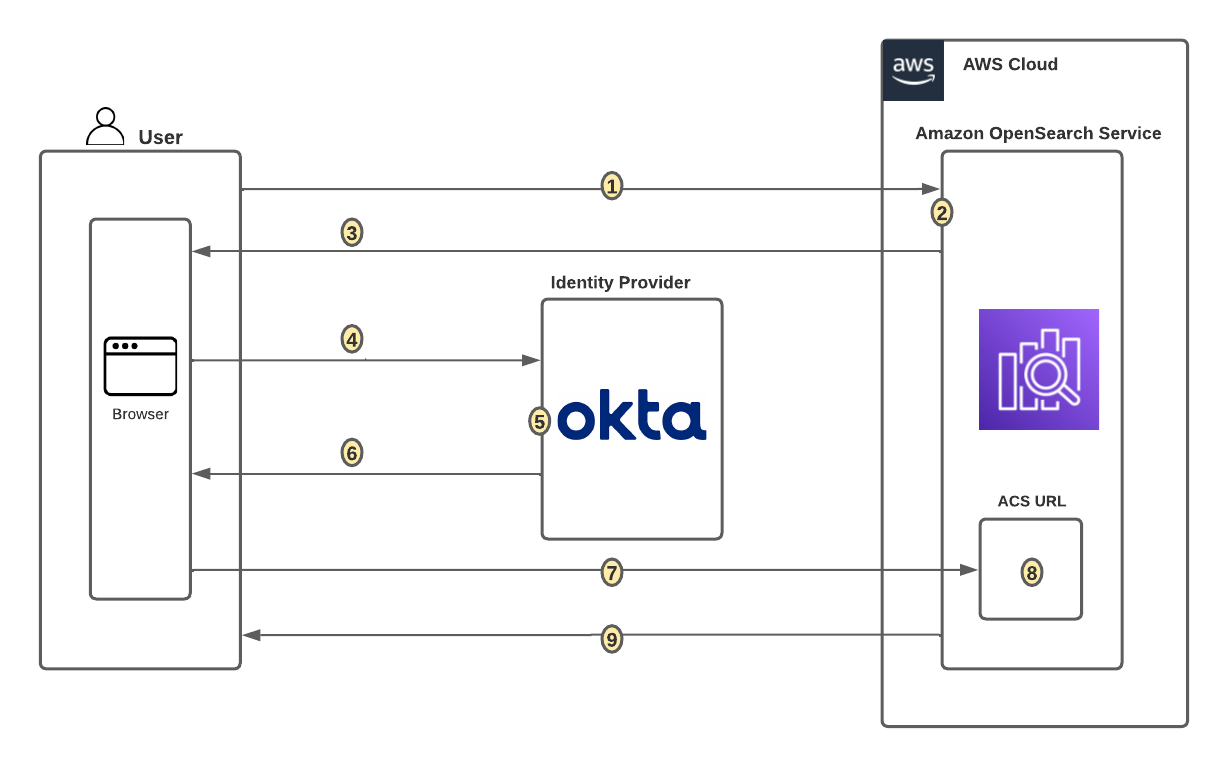
Figure 1 depicts a sample architecture of a generic, integrated solution between Okta and OpenSearch Dashboards over SAML authentication.
Figure 1. SAML transactions between Amazon OpenSearch Service and Okta
The initial sign-in flow is as follows:
User opens browser window and navigates to OpenSearch Dashboards
OpenSearch Service generates SAML authentication request
OpenSearch Service redirects request back to browser
Browser redirects to Okta URL
Okta parses SAML request, authenticates user, and generates SAML response
Okta returns encoded SAML response to browser
Browser sends SAML response back to OpenSearch Service Assertion Consumer Services (ACS) URL
ACS verifies SAML response
User logs into OpenSearch Service domain
Prerequisites
For this walkthrough, you should have the following prerequisites:
A browser with network connectivity to Okta, OpenSearch Service domain, and OpenSearch Dashboards.
The steps in this post are structured into the following sections:
Identity provider (Okta) setup
Prepare OpenSearch Service for SAML configuration
Identity provider (Okta) SAML configuration
Finish OpenSearch Service for SAML configuration
Validation
Cleanup
Identity provider (Okta) setup
Step 1: Sign up for an Okta account
Sign up for an Okta account, then click on the Sign up button to complete your account setup.
If you already have an account with Okta, login to your Okta account.
Step 2: Create Groups in Okta
Choose Directory in the left menu and click Groups to proceed.
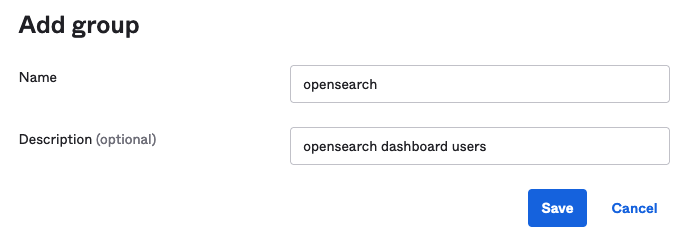
Click on Add Group and enter name as opensearch. Then click on the Save button, see Figure 2.
Figure 2. Creating a group in Okta
Step 3: Create users in Okta
Choose People in left menu under Directory section and click the +Add Person button.
Provide First name, Last name, username (email ID), and primary email. Then select set by admin from the Password dropdown, and choose first time password. Click on the Save button to create your user.
Add more users as needed.
Step 4: Assign Groups to users
Choose Groups from the left menu, then click on the opensearch group created in Step 2. Click on the Assign People button to add users to the opensearch group. Next, either click on individual user under Person & Username, or use the Add All button to add all existing users to the opensearch group. Click on the Save button to complete adding users to your group.
Prepare OpenSearch Service for SAML configuration
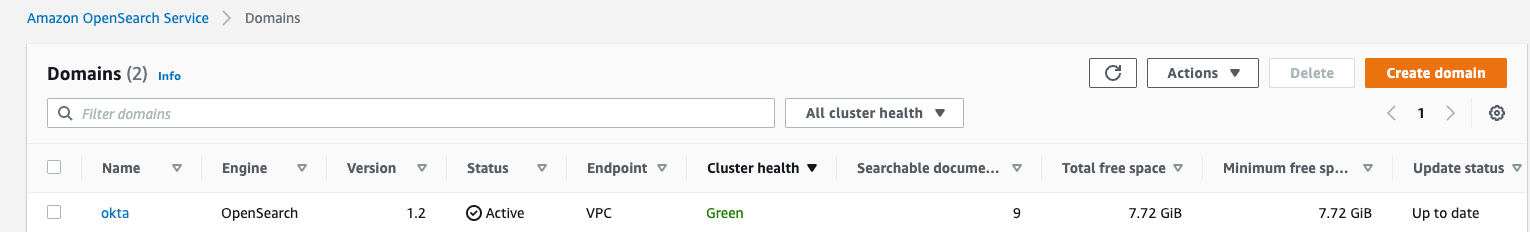
Once OpenSearch Service domain is up and running, we can proceed with configuration.
Under Actions, choose Edit security configuration as shown in Figure 3
Figure 3. Enabling Amazon OpenSearch Service security configuration for SAML
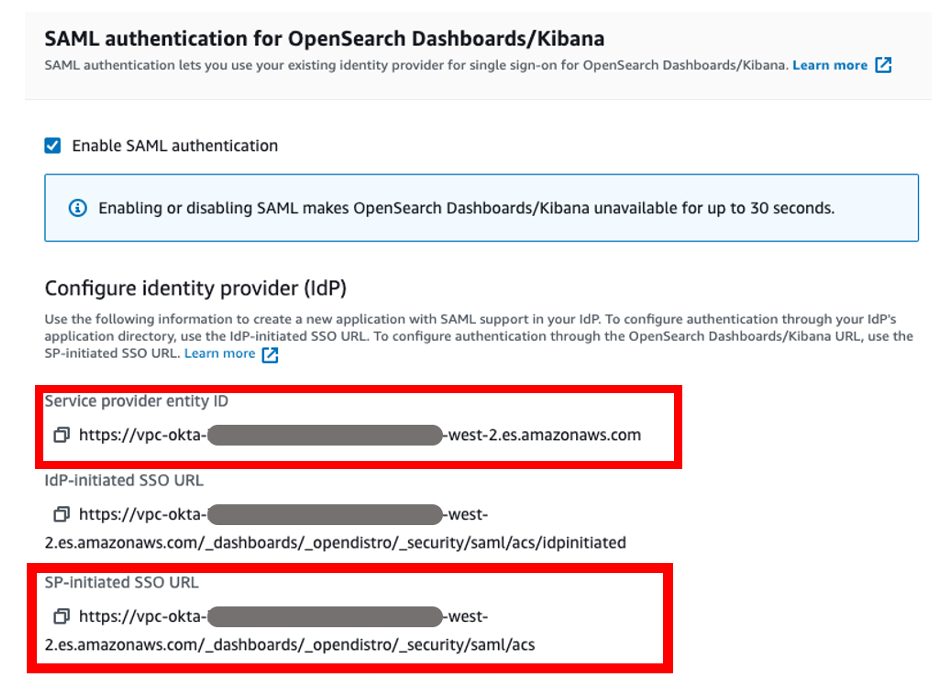
Under SAML authentication for OpenSearch Dashboards/Kibana, select the Enable SAML authentication check box, see Figure 4. When we enable SAML, it will create different URLs required for configuring SAML with your identity provider.
Figure 4. Amazon OpenSearch Service URLs for SAML configuration
We will be using the Service Provider entity ID and SP-initiated SSO URL (highlighted in Figure 4) for Okta SAML configuration. The OpenSearch Dashboards login flow can take one of two forms:
Service provider (SP) initiated: You navigate to your OpenSearch Dashboard (for example, https://my-domain.us-east-1.es.amazonaws.com/_dashboards), which redirects you to the login screen. After you log in, the identity provider redirects you to OpenSearch Dashboards.
Identity provider (IdP) initiated: You navigate to your identity provider, log in, and choose OpenSearch Dashboards from an application directory.
We will complete the rest of the OpenSearch Service SAML configuration after the Okta SAML configuration.
Okta SAML configuration
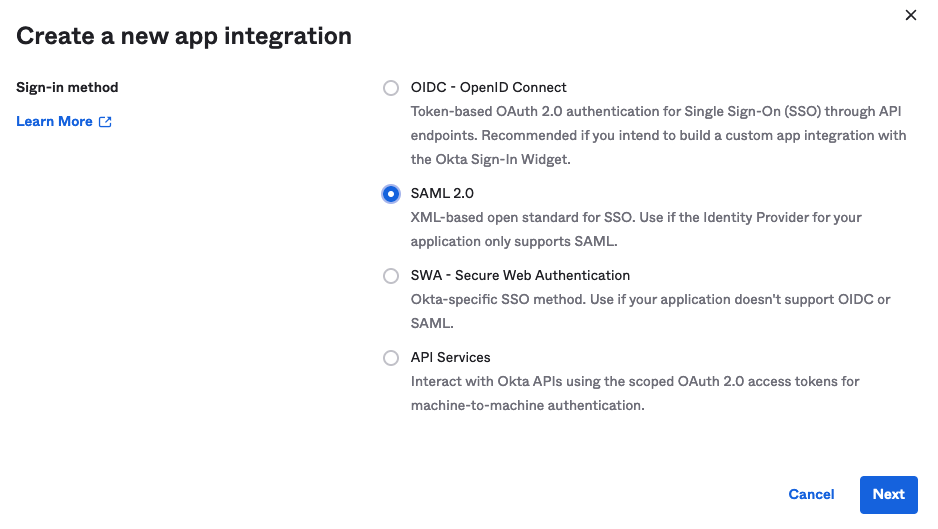
Go back to Okta.com, and choose Applications from the left menu. Click on Applications, then click on Create App Integration and choose SAML 2.0. Click on the Next button to proceed, as shown in Figure 5.
For this example, we are creating an application called “OpenSearch Dashboard”.
Select Platform as Web, and select Sign on method as SAML 2.0. Click on the Create button to proceed.
Figure 5. Creating a SAML app integration in Okta
Enter the App name as OpenSearch, use default options, and click on the Next button to proceed.
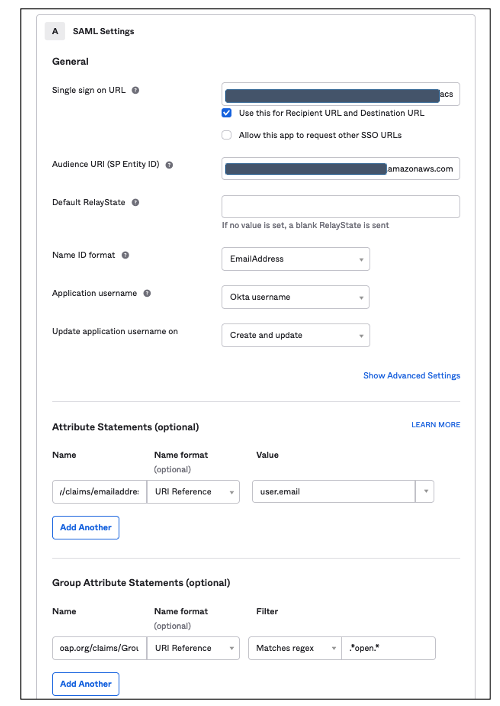
Enter the following under the SAML Settings section, as shown in Figure 6. Click on the Next button to proceed.
Single Sign on URL = https://vpc-XXXXX-XXXXX.us-west-2.es.amazonaws.com/_dashboards/_opendistro/_security/saml/acs (SP-initiated SSO URL)
Name ID format = Select EmailAddress from drop down
Application username = Select Okta username from dropdown
Update application username on = leave it set to default
Enter the following under Attribute Statements (optional) section.
Name = http://schemas.xmlsoap.org/ws/2005/05/identity/claims/emailaddress
Name format = Select URI Reference from dropdown
Value = user.email
Enter the following under the Group Attribute Statements (optional) section.
Name = http://schemas.xmlsoap.org/claims/Group
Name format = Select URI Reference from dropdown
Filter = Select Matches regex from dropdown and enter value as .*open.* to match the group created in previous steps for OpenSearch Dashboards access.
Figure 6. SAML configuration in Okta
Select I’m a software vendor. I’d like to integrate my app with Okta under the Help Okta Support understand how you configured this application section.
Click on the Finish button to complete the Okta SAML application configuration.
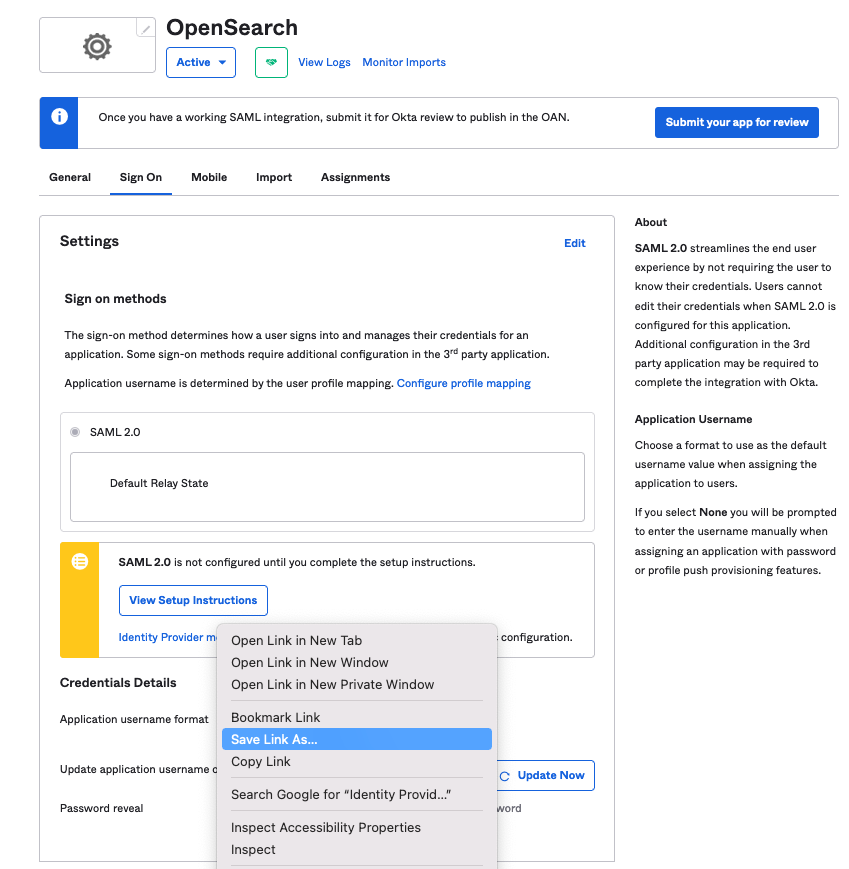
Choose Sign on menu. Right click on the Identity Provider metadata hyperlink to download the Okta identity provider metadata as okta.xml. You will use this for the SAML configuration in OpenSearch Service, see Figure 7.
Figure 7. Downloading Okta identity provider metadata for SAML configuration
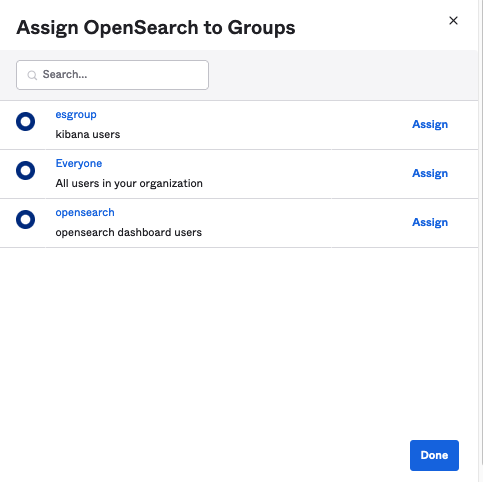
Choose the Assignments menu and click on Assign-> Assign to Groups
Select the opensearch group, click on Assign, and click on the Done button to complete the Group assignment, as shown in Figure 8.
Figure 8. Assigning groups to the app in Okta
Switch back to the OpenSearch Service domain
Under the Import IdP metadata section:
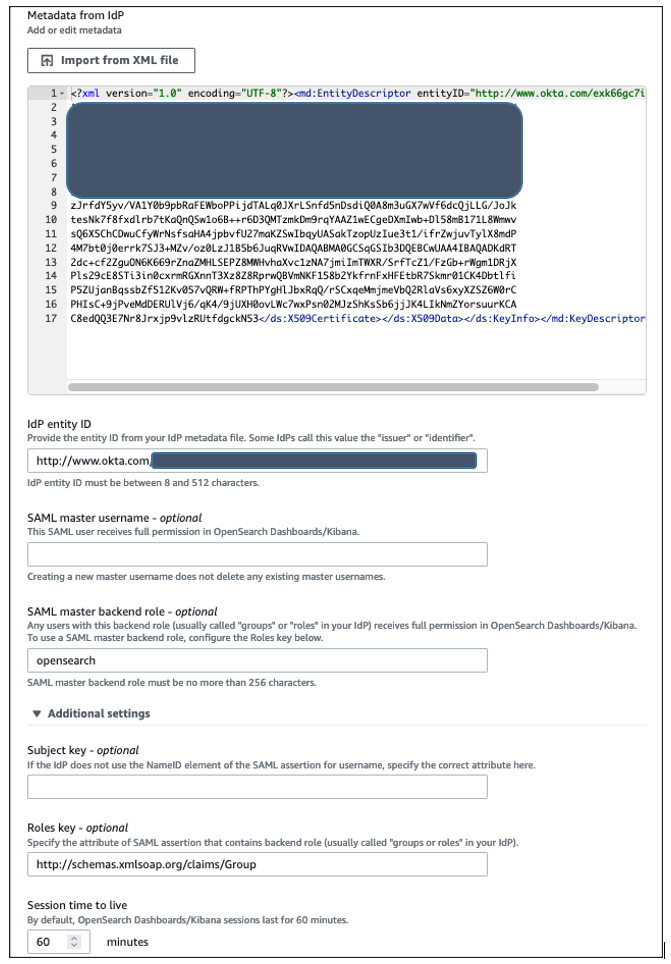
Metadata from IdP: Import the Okta identity provider metadata from the downloaded XML file
SAML master backend role: opensearch(Okta group). Provide the SAML backend role/group SAML assertion key for group SSO into OpenSearch Dashboard.
Under Optional SAML settings:
Leave Subject Key blank
Role key should be http://schemas.xmlsoap.org/claims/Group. You can view a sample assertion during the configuration process with tools like SAML-tracer. This can help you examine and troubleshoot the contents of real assertions.
Session time to live (mins): 60
Click on the Save changes button (Figure 9) to complete OpenSearch Service SAML configuration for OpenSearch Dashboards. We have successfully completed SAML configuration, and now we are ready for testing.
Figure 9. Configuring Amazon OpenSearch Service SAML parameters
Validating access with Okta users
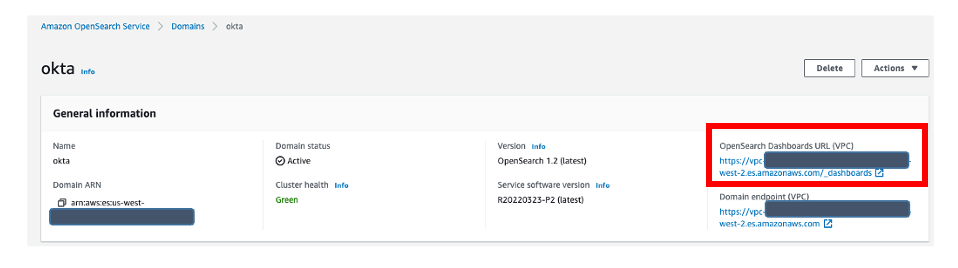
Access the OpenSearch Dashboards endpoint from the previously created OpenSearch Service cluster. The OpenSearch Dashboards URL can be found in General information within “My Domains” of the OpenSearch Service console, as shown in Figure 10. The first access to OpenSearch Dashboards URL redirects you to the Okta login screen.
Figure 10. Validating Okta user access with Amazon OpenSearch Service
Now copy and paste the OpenSearch Dashboards URL in your browser, and enter the user credentials.
If your OpenSearch Service domain is hosted within a private VPC, you will not be able to access your OpenSearch Dashboard over public internet. But you can still use SAML as long as your browser can communicate with both your OpenSearch Service cluster and your identity provider.
You can create a Mac or Windows EC2 instance within the same VPC so that you can access Amazon OpenSearch Dashboard from EC2 instance’s web browser to validate your SAML configuration. Or you can access your OpenSearch Dashboard through Site-to-Site VPN from your on-premises environment.
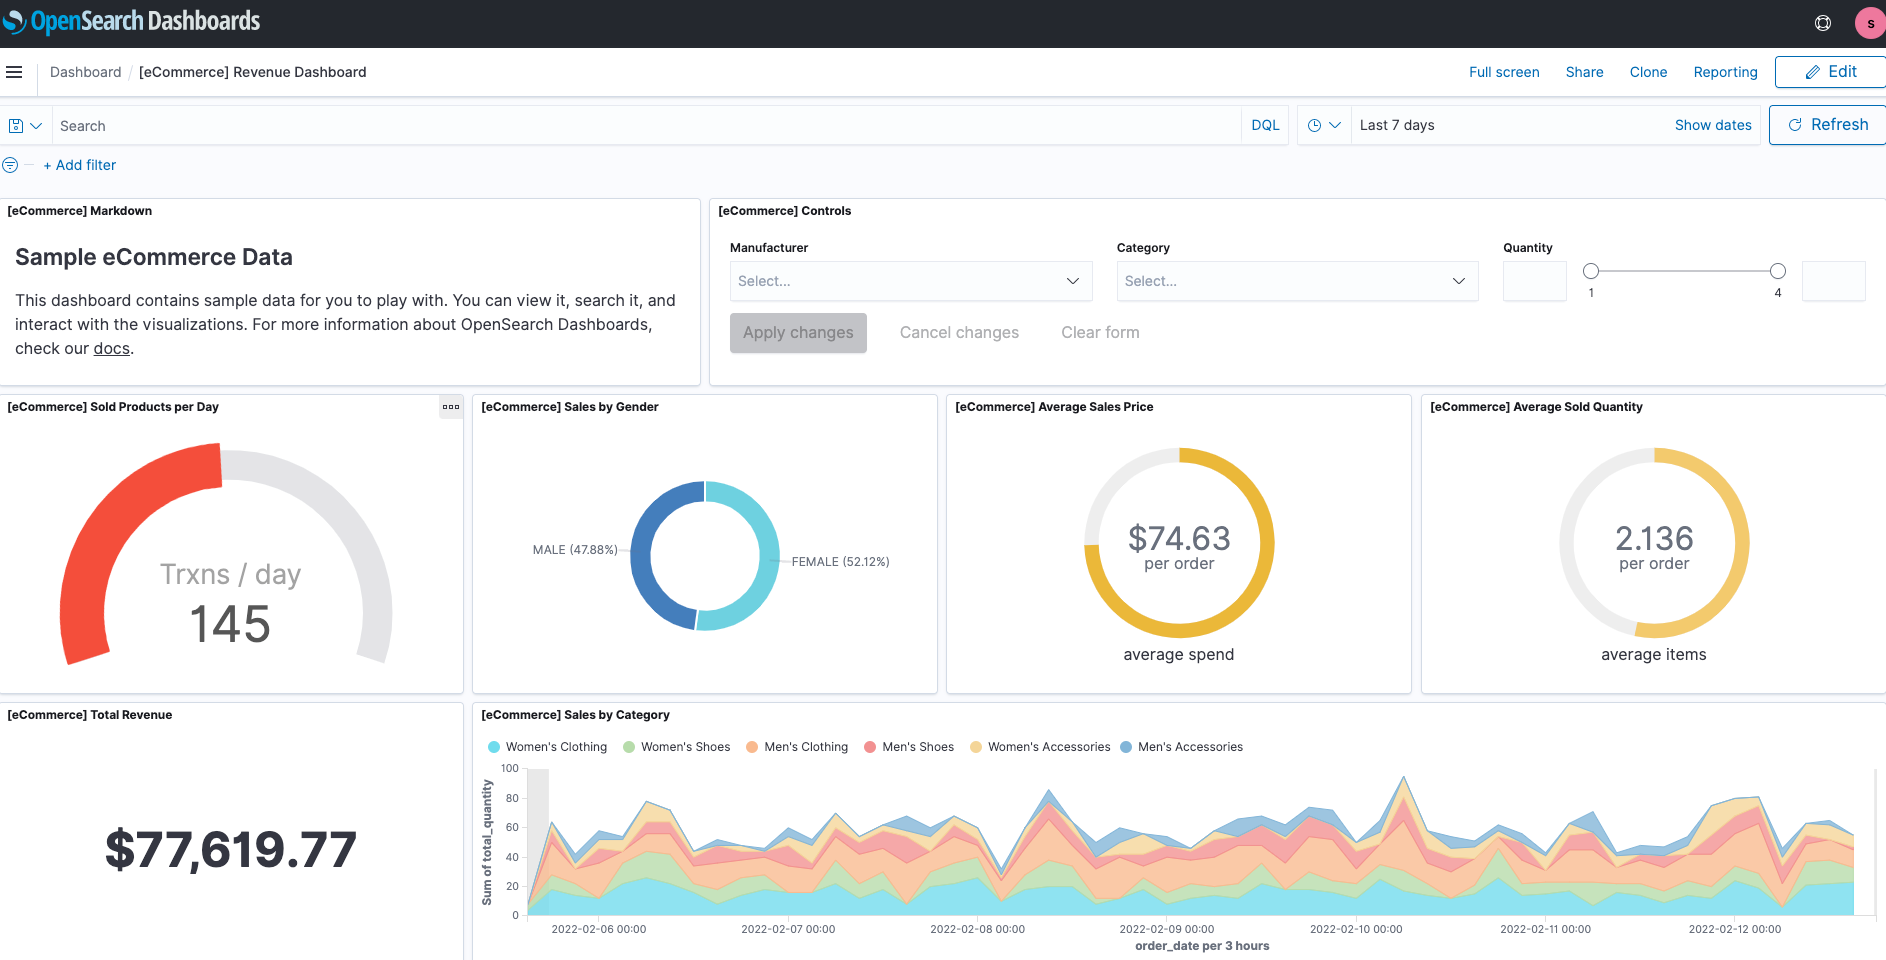
After successful login, you will be redirected into the OpenSearch Dashboards home page. Here, you can explore our sample data and visualizations in OpenSearch Dashboards (Figure 11).
Now, you have successfully federated OpenSearch Dashboards with Okta as an identity provider. You can connect OpenSearch Dashboards by using your Okta credentials.
Cleaning up
After you test out this solution, remember to delete all the resources you created, to avoid incurring future charges. Refer to these links:
In this blog post, we have demonstrated how to set up Okta as an identity provider over SAML authentication for OpenSearch Dashboards access. Get started by checking the Amazon OpenSearch Service Developer Guide, which provides guidance on how to build applications using OpenSearch Service.
Greg Kroah-Hartman has announced the release of the 5.4.189 and 4.19.238 stable kernels. As usual, they
contain important fixes throughout the tree and users should upgrade.
To the left, to the left, to the right, right — the CI/CD Pipeline is on the move.
DevSecOps is all about adding security across the application lifecycle. A popular approach to application security is to shift left, which means moving security earlier in the software development lifecycle (SDLC). This makes sense: If you find a critical security bug in production, it costs a lot more to resolve it than if you found it in development.
In Q1 2022, we’ve continued to invest in improvements to InsightAppSec and tCell that help organizations shift left and automate security testing prior to production deployment. And at the same time, we’ve made other enhancements to make your life easier. Oh… and we added new attacks and blocking rules for Spring4Shell.
Shifting app security testing left in the CI/CD pipeline
Your development teams are innovating and releasing features and new experiences faster than ever before. Manual testing can no longer keep up with the speed of innovation. Taking a DevSecOps approach means baking security across the application lifecycle and includes shifting left whenever possible.
Dynamic application security testing (DAST) solutions simulate attacks just like the attackers, and they’re known for their accuracy and coverage across a wide range of technologies. However, traditional DAST solutions have struggled to work with modern applications and software development methodologies.
Since the launch of InsightAppSec — Rapid7’s industry leading cloud-native DAST — we’ve focused on providing coverage of modern applications, as well as being able to integrate as far left as the build process.
“Our app developers don’t need to come to me, they don’t need to come to our team, they don’t need to send emails. They don’t need to go through any formalities. When they commit code, the scan happens automatically. And, we created the metrics. So, if they see high-rated vulnerabilities they cannot push to production. The code will get blocked and they have to remediate it.”
– Midhun Kumar, Head of Infrastructure and Cloud Operations, Pearl Data Direct
GitHub Actions allows development teams to automate software workflows. With our new InsightAppSec Scan Action for GitHub, you can easily pull down the repo and add it to your DevOps pipelines. As part of your actions, you can trigger the InsightAppSec scan and have the results passed back into GitHub actions. If you want, you can add scan gating to prevent vulnerable code from being deployed to production.
GitLab CI/CD can automatically build, test, deploy, and monitor your applications. With our new InsightAppSec Scan Job, you can add a Docker command in your pipeline to trigger a scan. The results are sent back, and you can add scan gating to prevent vulnerable code from being deployed to production.
CVE-2022-22965, a zero-day vulnerability announced on April 1st, is no April Fools’ Day joke. While it’s not as dreadful as Log4Shell, it should still be patched, and there are reports of the Spring4Shell flaw being used to install the Mirai Botnet malware.
To help our customers secure their applications and understand their risk from Spring4Shell, Rapid7 released new capabilities, including:
New RCE Attack Module for Spring4Shell (InsightAppSec)
New Block Rule for Spring4Shell (tCell)
New Detection of CVE-2022-22965 in running applications (tCell)
Other enhancements
InsightAppSec comes with the ability to create custom dashboards to quickly view and get insights on the risk and status of your program. Relying on feedback from customers, we recently added the ability to create dashboards based on certain apps or groups of apps. This allows you to quickly view risk in context of what matters.
Customers often like to manage their applications at scale, and one of the easiest ways to do that is via the tCell API. Significant feature enhancements include App Firewall event and block rules, OS commands, Local Files, suspicious actors, and more have all been added or updated. Check out our API documentation.
Rapid7’s application security portfolio can help you shift left as well as shift right, depending on your needs and the status of your program. You can integrate InsightAppSec DAST into your CI/CD pipelines before deployment to production. And with tCell, you can add web application and API protection for your production environments.
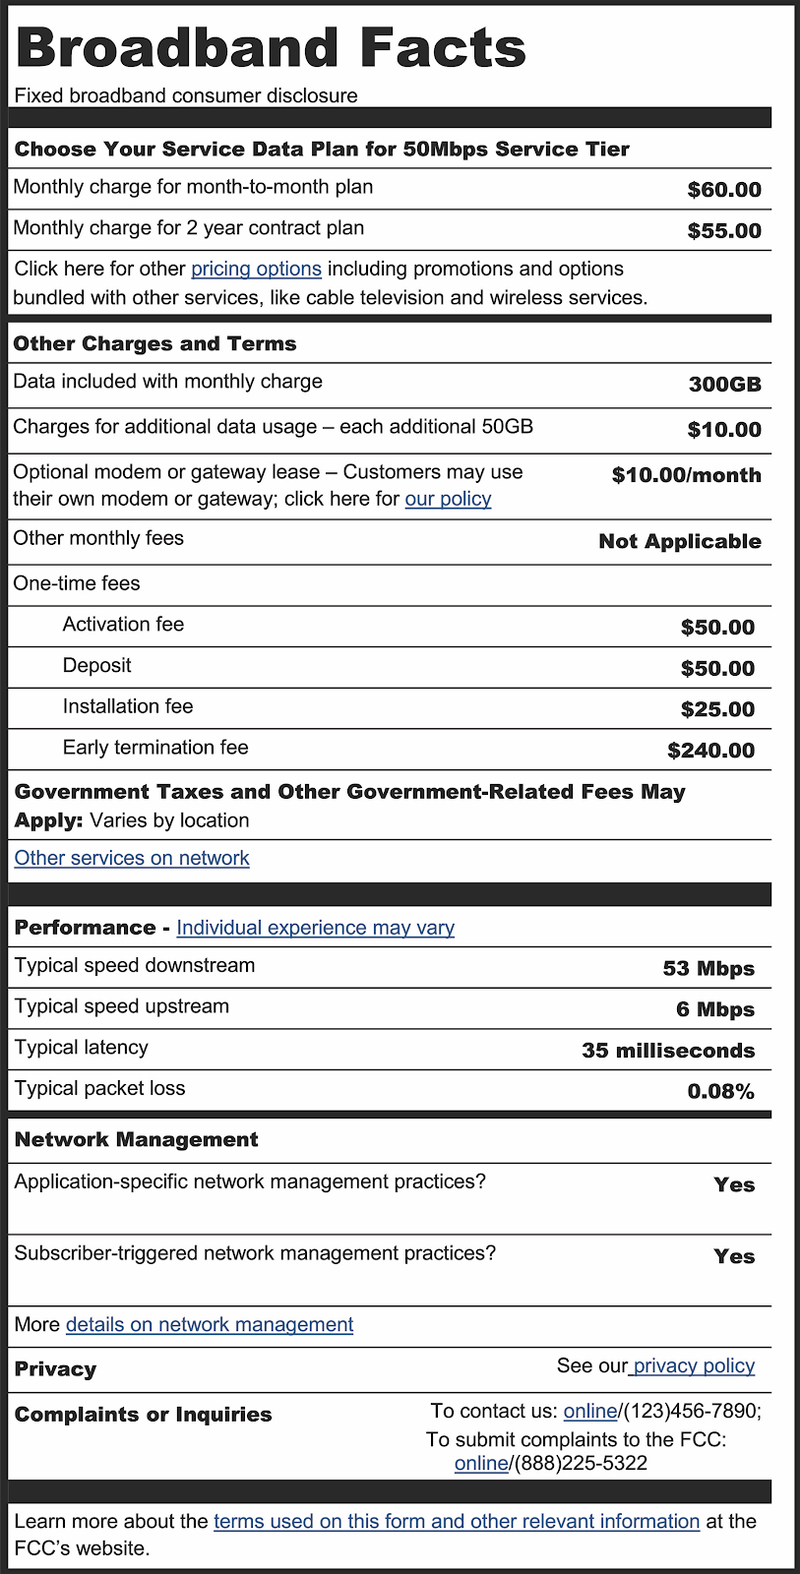
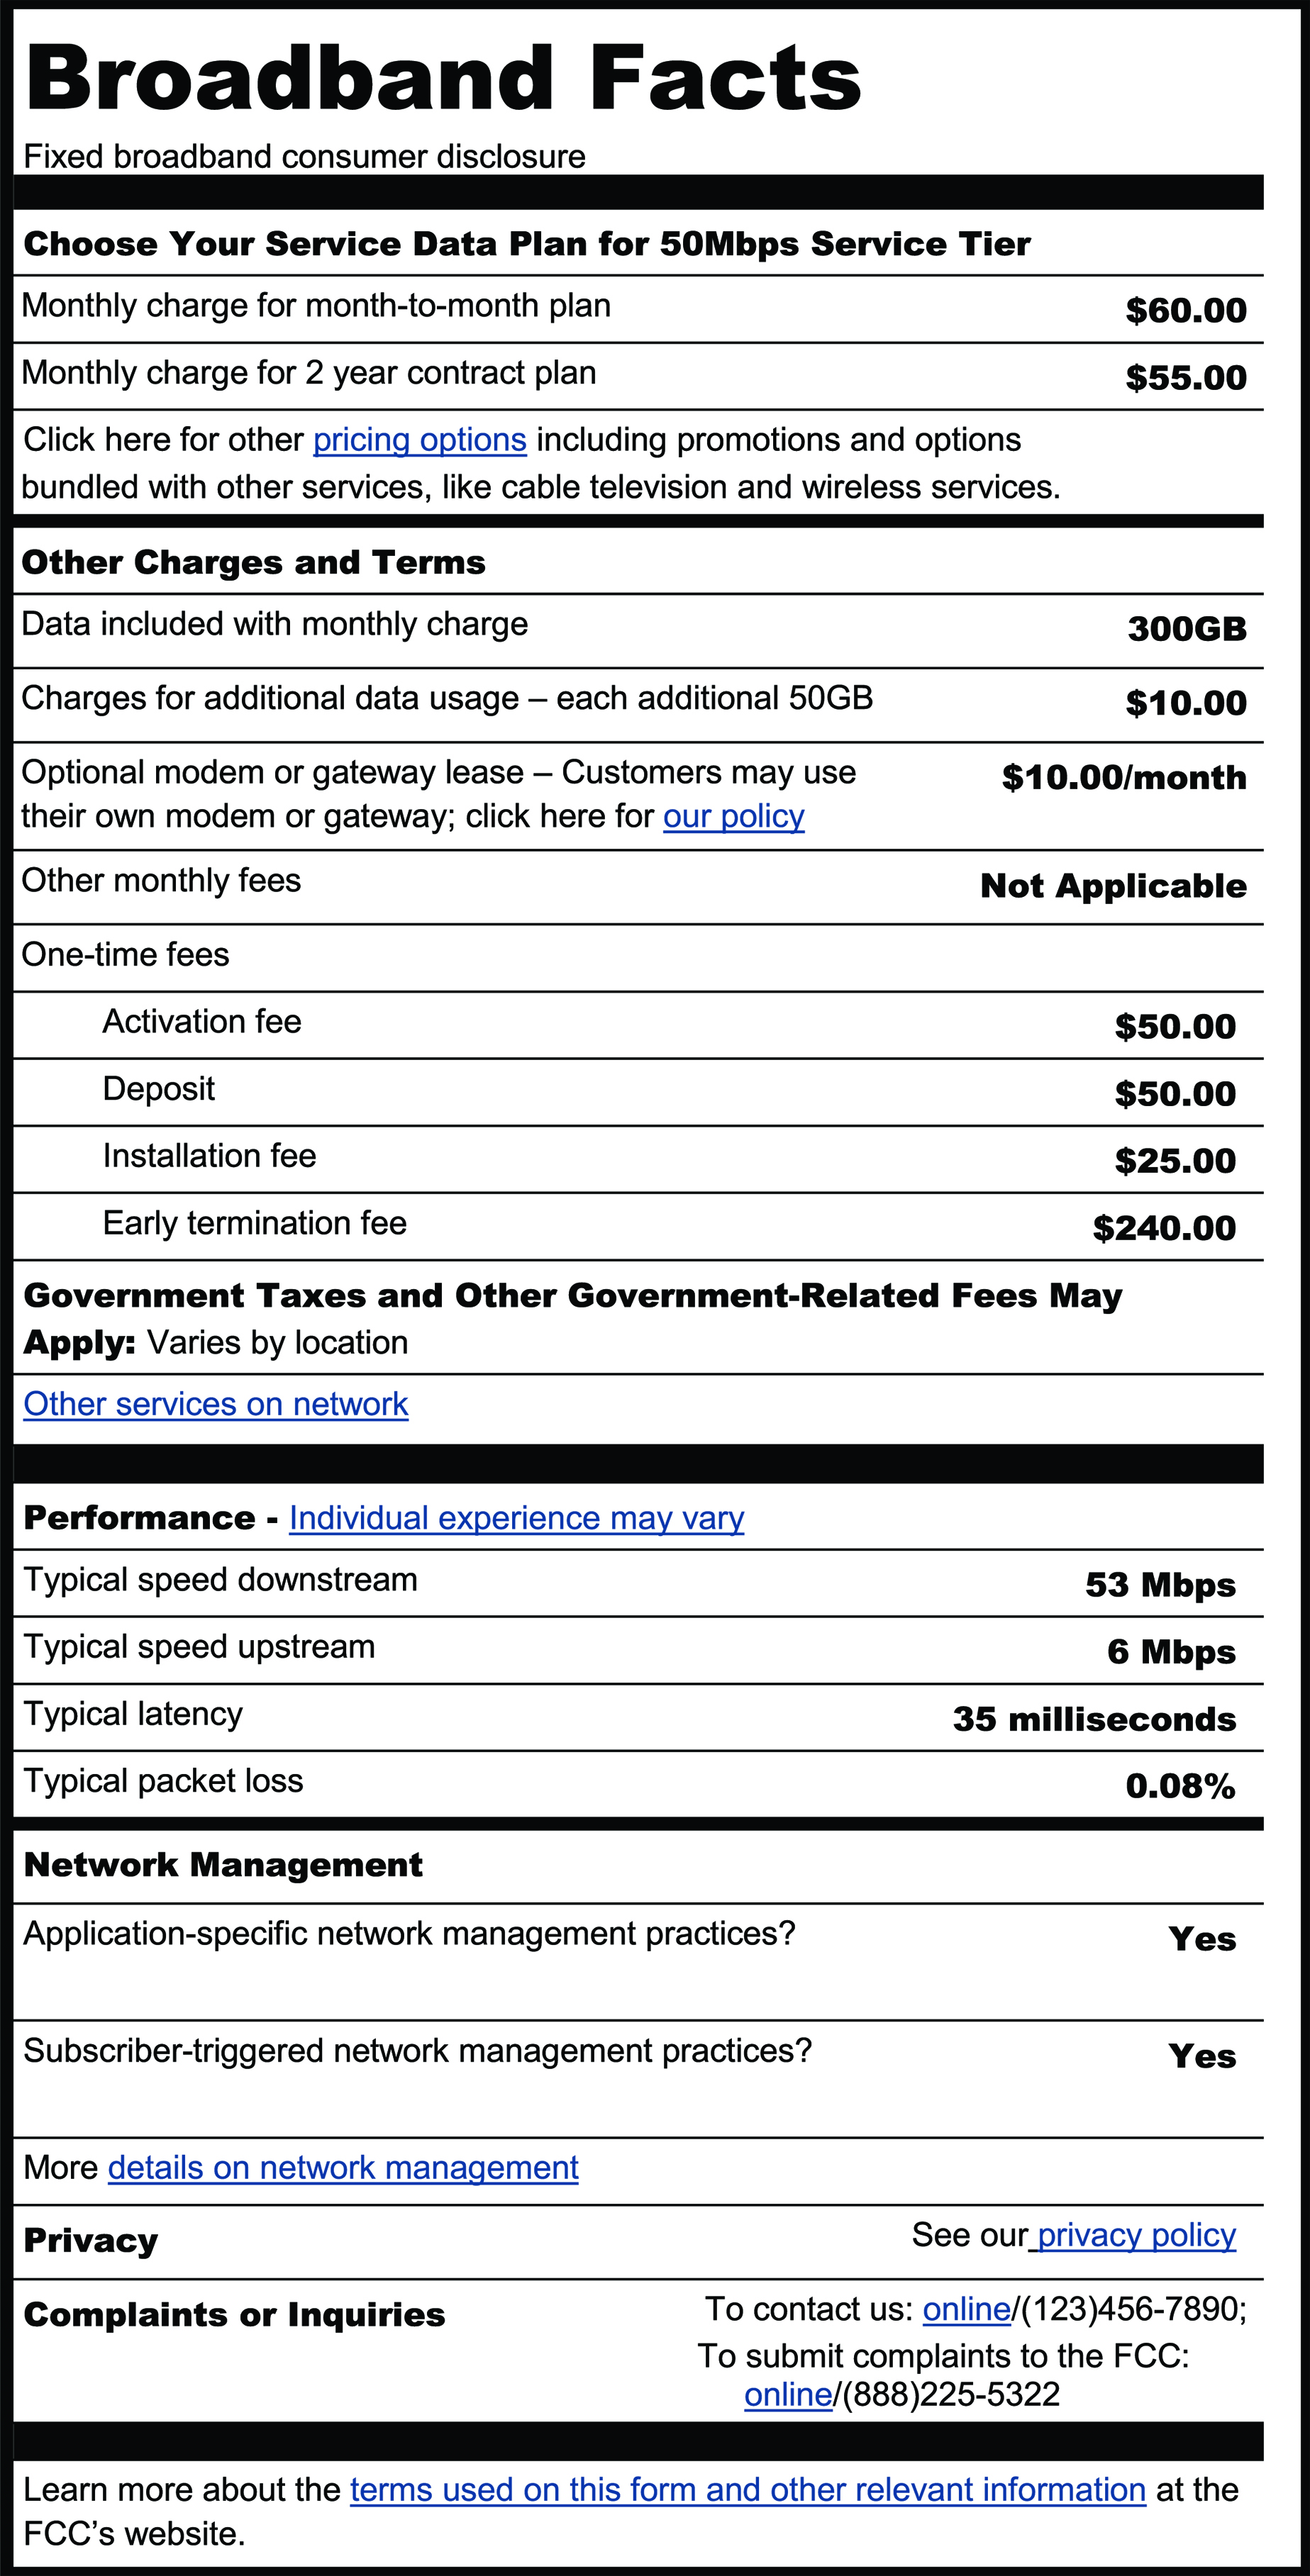
As part of the recently passed Infrastructure Investment and Jobs Act (Infrastructure Act) in the United States, Congress asked the Federal Communications Commission (FCC) to finalize rules that would require broadband Internet access service providers (ISPs) display a “label” that provides consumers with a simple layout that discloses prices, introductory rates, data allowances, broadband performance, management practices, and more.
A sample Broadband Nutrition Facts from the original 2016 FCC proposal.
While the idea of a label is not new (the original design dates from 2016), its inclusion in the Infrastructure Act has reinvigorated the effort to provide consumers with information sufficient to enable them to make informed choices when purchasing broadband service. The FCC invited the public to submit comments on the existing label, and explain how the Internet has changed since 2016. We’re sharing Cloudflare’s comments here as well to call attention to this opportunity to make essential information accessible, accurate, and transparent to the consumer. We encourage you to read our full comments. (All comments, from Cloudflare and others, are available for public consumption on the FCC website.)
The Internet, 6 years ago
Six years can change a lot of things, and the Internet is no exception. For example, Tiktok barely existed as a company at the start of 2016; now it is the most popular site in the world. The global population that uses the Internet increased from 3.4 billion people in 2016 to 5.2 billion in 2021, which represents a growth of 52%. According to Statista, users in 2015 spent around 5.5 hours with digital media; now users spend almost 8 hours with digital media. The amount of data consumed on the Internet in 2021 was 79 zettabytes, which is a number that is expected to more than double in only two years. Users are more dependent on the Internet now than ever before.
Users being more dependent on the Internet has been amplified during the pandemic. According to Pew Research, 90% of American adults say the Internet has been essential or important for them personally during the coronavirus outbreak. Forty percent of American adults say they used digital technology or the Internet in new or different ways compared with before the beginning of the outbreak. A home broadband connection is no longer primarily for recreation, but a necessity for equitable access to education, healthcare, and as of 2020, it’s now even essential for many employment opportunities.
With that dependency, though, comes a higher expectation of quality. In 2016, users were more tolerant of poor performance: they were just happy if their Internet worked. Furthermore, applications were typically less latency sensitive: things like VoIP and video chats were less prevalent than they are today. Nowadays, however, video chats are almost ubiquitous: we use them at work and at home with increasing frequency. If these applications are slow or perform poorly, it’s hugely impactful to the user experience. We think of it as “our Internet cutting out,” and we lose the engagement with whomever we’re talking to.
Our increased dependence on the Internet has in turn increased our expectations for good Internet performance.
Your Internet should be graded on performance
Because the Internet has become more focused on performance in 2022, we believe that your Internet providers should disclose to you how good they are at providing a good experience for these applications that are now mission critical.
Previously, performance was measured by bandwidth, or the size of the pipe between you and what you want to access. However, bandwidth is much more widely available today than it was six years ago. Median download throughput increased from 39 Mbps in 2016 to 194 Mbps in 2021. This increase in throughput has opened up new uses of home Internet connections, and new opportunities to look holistically at the Quality of Experience (QoE) of home broadband. We believe that metrics beyond bandwidth such as latency and jitter (the variance in latency) have grown appreciably in importance and that should be reflected in policy going forward.
Transparency into broadband Internet performance isn’t just important to consumers, though. With more and more enterprises relying on the Internet to reach both customers and also employees, it has become a foundational part of the American economy. So many businesses rely on Cloudflare because they want their digital assets delivered to customers, partners, and employees quickly. Enterprises want to secure their network with our cloud because our edge services are physically close to users and can be reached with low latency. Performance is no longer a luxury — it is increasingly a necessity.
The FCC defined latency in 2016 as “the time it takes for a data packet to travel from one point to another in a network.” While technically true, the vagueness of this definition presents certain issues. The latency between two points could be arbitrary, or as is the case with current speed tests, measuring a path that is never traversed by consumers in daily Internet usage. To put it succinctly: we don’t know what is being measured or whether what’s measured reflects reality.
While there is ambiguity about what latency ISPs would show on their broadband label, Cloudflare, and other content providers, can see latency from the other side – from our edge servers that are serving websites to consumers. What we see is that rural states have higher latency than more dense states.
Figure 1: 50th percentile TCP Connect Time (ms) to Major Content Delivery Networks
As an example, Cloudflare offers a browser isolation product that runs a web browser in our cloud, an application that is extremely sensitive to latency. To achieve these latencies, we’ve connected directly with 10,000 distinct networks across more than 270 global data center locations. We estimate that 95% of Internet users globally can reach Cloudflare-protected websites and services in under 50 milliseconds.
So while Cloudflare supports the FCC’s effort to increase understanding of cost and privacy of Internet Service Provider offerings and wants the labels to be expedited to provide real consumer value, we have suggestions to significantly augment the labels to provide a better view of how your Internet does at providing services to you. Standardizing technical measurements across the Internet is a big topic, and in some cases we suggest the FCC build stakeholder consensus on additional future changes to the label.
For the broadband performance section of the label, we recommended:
Renaming “download speed” (and “upload”) to “throughput,” “bandwidth”, or “capacity.” We can’t deny “speed” has become conversationally interchangeable with throughput, but they aren’t the same. As the Internet continues to grow, “speed” will mean how fast the Internet is, which will be measured in latency and overall quality of service, not just throughput. The latter is simply the amount of bits a connection can handle in the downstream direction at any given time.
Adding “jitter” to the label. With the pandemic-driven rise of video conferencing, jitter —the variation, or stability, of latency in an Internet connection—has become a common cause of issues. Found yourself saying “my Internet is cutting out” or “am I frozen? Oh, I’m back”? That’s likely jitter.
Add methodological transparency and work towards standards for how latency, jitter, and packet loss are measured. Consumers should be able to make apples-to-apples comparisons between ISP offerings, but to do that, a standard in how ISPs measure these numbers is needed. Rather than a hasty mandate from the FCC, our suggestion is to take the time to engage stakeholders on the best approaches.
The end goal of these recommendations is to make sure that standards on performance match the experiences users have on the Internet. Today, speed tests and other forms of Internet measurement often query endpoints that are embedded into ISP networks that don’t see any traffic beyond measurements, and this can produce misleading results that may lead users to think that their Internet experience is better than it actually is. If your measurements don’t follow the same paths and are treated the same as normal Internet traffic, your measurements will look better. We believe that performance measurements should closely approximate the user experience, so that you have the complete picture of how your Internet is performing.
Disclosing Network Management
However, network performance isn’t only about how well your provider takes bits from your device to where they need to go. Sometimes network performance can be impacted by network management techniques. Providers may institute techniques like traffic shaping, which will slow down traffic to and from specific high-bandwidth sites to ensure that other sites don’t see congestion and degraded performance. Other providers may implement bandwidth caps, where specific users who consume lots of data may be slowed down if they exceed a threshold, a technique commonly used for mobile networks.
To help address these issues, we recommended including policy level line-items in the network management section instead of merely a yes-or-no answer. For example, if an ISP slows traffic after a certain amount of data has been consumed in a month, that information should be accessible on the label itself.
Privacy Disclosures
For the privacy section of the label, our recommendation is that a link to a dense and rarely-read ISP privacy policy is not sufficient transparency into how an ISP will use subscribers’ data. We recommended a privacy section that gives consumers insight into:
Collection and retention of information: The label should indicate whether the ISP collects and retains any information beyond what is strictly necessary to provide services to the subscriber, including web browsing history and location data, as well as how long that information is retained.
Use of information: The label should indicate whether data collected by the ISP is used for purposes other than what is strictly necessary to provide the broadband service to the consumer, such as for advertising.
Sharing of information: The label should indicate whether the ISP shares or sells the data collected, including location or browsing information data, with third parties.
Opt out: The label should indicate whether the ISP provides options to opt-out of data use and sharing (whether the ISP receives consideration for such sharing).
Security of information: The label should indicate whether the ISP provider has technical mechanisms in place to secure data from unauthorized access, including whether it encrypts metadata about a consumer’s browsing habits, and mechanisms in place to report breaches.
We also suggested that the FCC make the data presented in the label accessible in a machine-readable format for researchers and consumers.
The Internet is built on users
We commend Congress for including broadband nutrition labels in the Infrastructure Investment and Jobs Act, and the FCC for moving quickly to implement the labels. The current broadband label, the product of years of work, will be a significant improvement over what we have now – nothing.
However, we don’t believe that the labels should stop there. While the labels from 2016 go a long way towards providing clarity into how much money users pay for their Internet and create a good standard for pricing, the Internet and the way people interact with it is so different now than it was six years ago. We need to ensure that we are representing the user experience to its fullest, as this will ensure that our Internet experience can continue to improve over the next six years and beyond.
Security updates have been issued by Debian (fribidi and python-django), Fedora (postgresql-jdbc, stargz-snapshotter, and thunderbird), Slackware (git, gzip, and xz), and SUSE (kernel, SDL2, and tomcat).
The collective thoughts of the interwebz
Manage Consent
To provide the best experiences, we use technologies like cookies to store and/or access device information. Consenting to these technologies will allow us to process data such as browsing behavior or unique IDs on this site. Not consenting or withdrawing consent, may adversely affect certain features and functions.
Functional
Always active
The technical storage or access is strictly necessary for the legitimate purpose of enabling the use of a specific service explicitly requested by the subscriber or user, or for the sole purpose of carrying out the transmission of a communication over an electronic communications network.
Preferences
The technical storage or access is necessary for the legitimate purpose of storing preferences that are not requested by the subscriber or user.
Statistics
The technical storage or access that is used exclusively for statistical purposes.The technical storage or access that is used exclusively for anonymous statistical purposes. Without a subpoena, voluntary compliance on the part of your Internet Service Provider, or additional records from a third party, information stored or retrieved for this purpose alone cannot usually be used to identify you.
Marketing
The technical storage or access is required to create user profiles to send advertising, or to track the user on a website or across several websites for similar marketing purposes.