Post Syndicated from Explosm.net original https://explosm.net/comics/broken-arm
New Cyanide and Happiness Comic
Post Syndicated from Explosm.net original https://explosm.net/comics/broken-arm
New Cyanide and Happiness Comic
Post Syndicated from Matt Granger original https://www.youtube.com/watch?v=UNV2yFq3AEA
Post Syndicated from BeardedTinker original https://www.youtube.com/watch?v=JHHbo57jwU4
Post Syndicated from daroc original https://lwn.net/Articles/1007689/
Jake Hillion gave
a presentation at
FOSDEM about using
sched_ext, the BPF
scheduling framework that was introduced in kernel version 6.12, to help find
elusive concurrency problems. In collaboration with Johannes Bechberger, he has
built a scheduler that can reveal theoretically possible but unobserved
concurrency bugs in test code in a few minutes. Since their scheduler only
relies on mainline kernel features, it can theoretically be applied to any
application that runs on Linux — although there are a number of caveats since
the project is still in its early days.
Post Syndicated from jzb original https://lwn.net/Articles/1008051/
Security updates have been issued by Debian (firefox-esr), Fedora (fastd, ovn, and yq), Mageia (libreoffice), Slackware (mozilla), SUSE (google-osconfig-agent, grafana, helm, and rime-schema-all), and Ubuntu (linux-azure, linux-azure-5.4, linux-lowlatency, openjdk-17, openjdk-21, openjdk-23, openjdk-8, and openjdk-lts).
Post Syndicated from Wesley Evans original https://blog.cloudflare.com/cloudflares-commitment-to-advancing-public-sector-security-worldwide/
Today, we announced our commitment to achieving the US Federal Risk and Authorization Management Program (FedRAMP) – High, Australian Infosec Registered Assessors Program (IRAP), and Spain’s Esquema Nacional de Seguridad (ENS) as part of Cloudflare for Government. As more and more essential services are being shifted to the Internet, ensuring that governments and regulated industries have industry standard tools is critical for ensuring their uptime, reliability and performance.
Cloudflare’s network spans more than 330 cities in over 120 countries, where we interconnect with approximately 13,000 network providers in order to provide a broad range of services to millions of customers. Our network is our greatest strength to provide resiliency, security, and performance. So instead of creating a siloed government network that has limited access to our products and services, we decided to build the unique government compliance capabilities directly into our platform from the very beginning. We accomplished this by delivering critical controls in three key areas: traffic processing, management, and metadata storage.
The benefit of running the same software across our entire network is that it enables us to leverage our global footprint, and then make smart choices about how to handle traffic. For instance, Regional Services (our system that ensures that traffic is processed in the correct region) runs globally. We can offer anycast for all customer traffic, even FedRAMP Moderate traffic. Regional Services allows us to do global Layer 3 (network layer) DDoS attack prevention, while still only decrypting traffic inside our FedRAMP, IRAP, or ENS boundary. We get similar advantages for key management and metadata storage locality.
Network and security services can dramatically improve user experiences, but only when they run as close to the user as possible, even if the user doesn’t live close to a major hub. Leveraging our global network of over 300 data centers to ingest traffic to our network, our private backbone can move traffic to the closest certified processing location. This enables you to meet the most stringent compliance requirements without trading off user experience.
Cloudflare’s strong commitment is to deliver a first class experience for all regulated and public sector customers, regardless of the complexity of their requirements, on one single platform with all of our products. Doing the hard work upfront of building on a single network without taking shortcuts has allowed us to provide our FedRAMP Moderate, and soon our FedRAMP High, ENS, and IRAP offering to everyone without segmentation of the platform.
Our single platform strategy enables almost every Cloudflare product and service across all of our solution areas to be included in scope with Cloudflare for Government.
Since our FedRAMP Moderate authorization in 2022, Cloudflare has continuously expanded and improved our program. This has included the expansion of our FedRAMP scope to include even more products to secure the US public sector:
API Shield provides API Security and abuse detection features with a strong focus on data-driven approaches.
R2 provides object storage for large amounts of unstructured data without costly egress bandwidth fees.
Cache Reserve is a large, persistent data store implemented on top of R2.
Cloud Access Security Broker (CASB) connects, scans, and monitors SaaS applications for security issues. It is part of Cloudflare’s Zero Trust platform, which uses API-driven and easy-to-use tools to protect data and users across SaaS apps. Cloudflare CASB can detect and prevent data leaks, compliance violations, shadow IT, misconfigurations, and risky data sharing.
We’re also looking forward to introducing two new Cloudflare Products into our FedRAMP Moderate scope in 2025:
Hyperdrive accelerates queries made to existing databases, making it faster to access data from across the globe, irrespective of user location.
Cloudflare Images is a robust, cloud-native image pipeline that ingests, stores, optimizes, and delivers images across our global network.
As we pursue FedRAMP High, ENS, and IRAP, we are committed to certifying, and authorizing the entire range of Cloudflare products on our platform, not just point source solutions. Over the next several years, we will focus on making sure that all GA products at Cloudflare are able to run in the most regulatory complex environments. We are excited about bringing products like Email Security, Cloudflare Calls, and Access for Infrastructure into Cloudflare for Government.
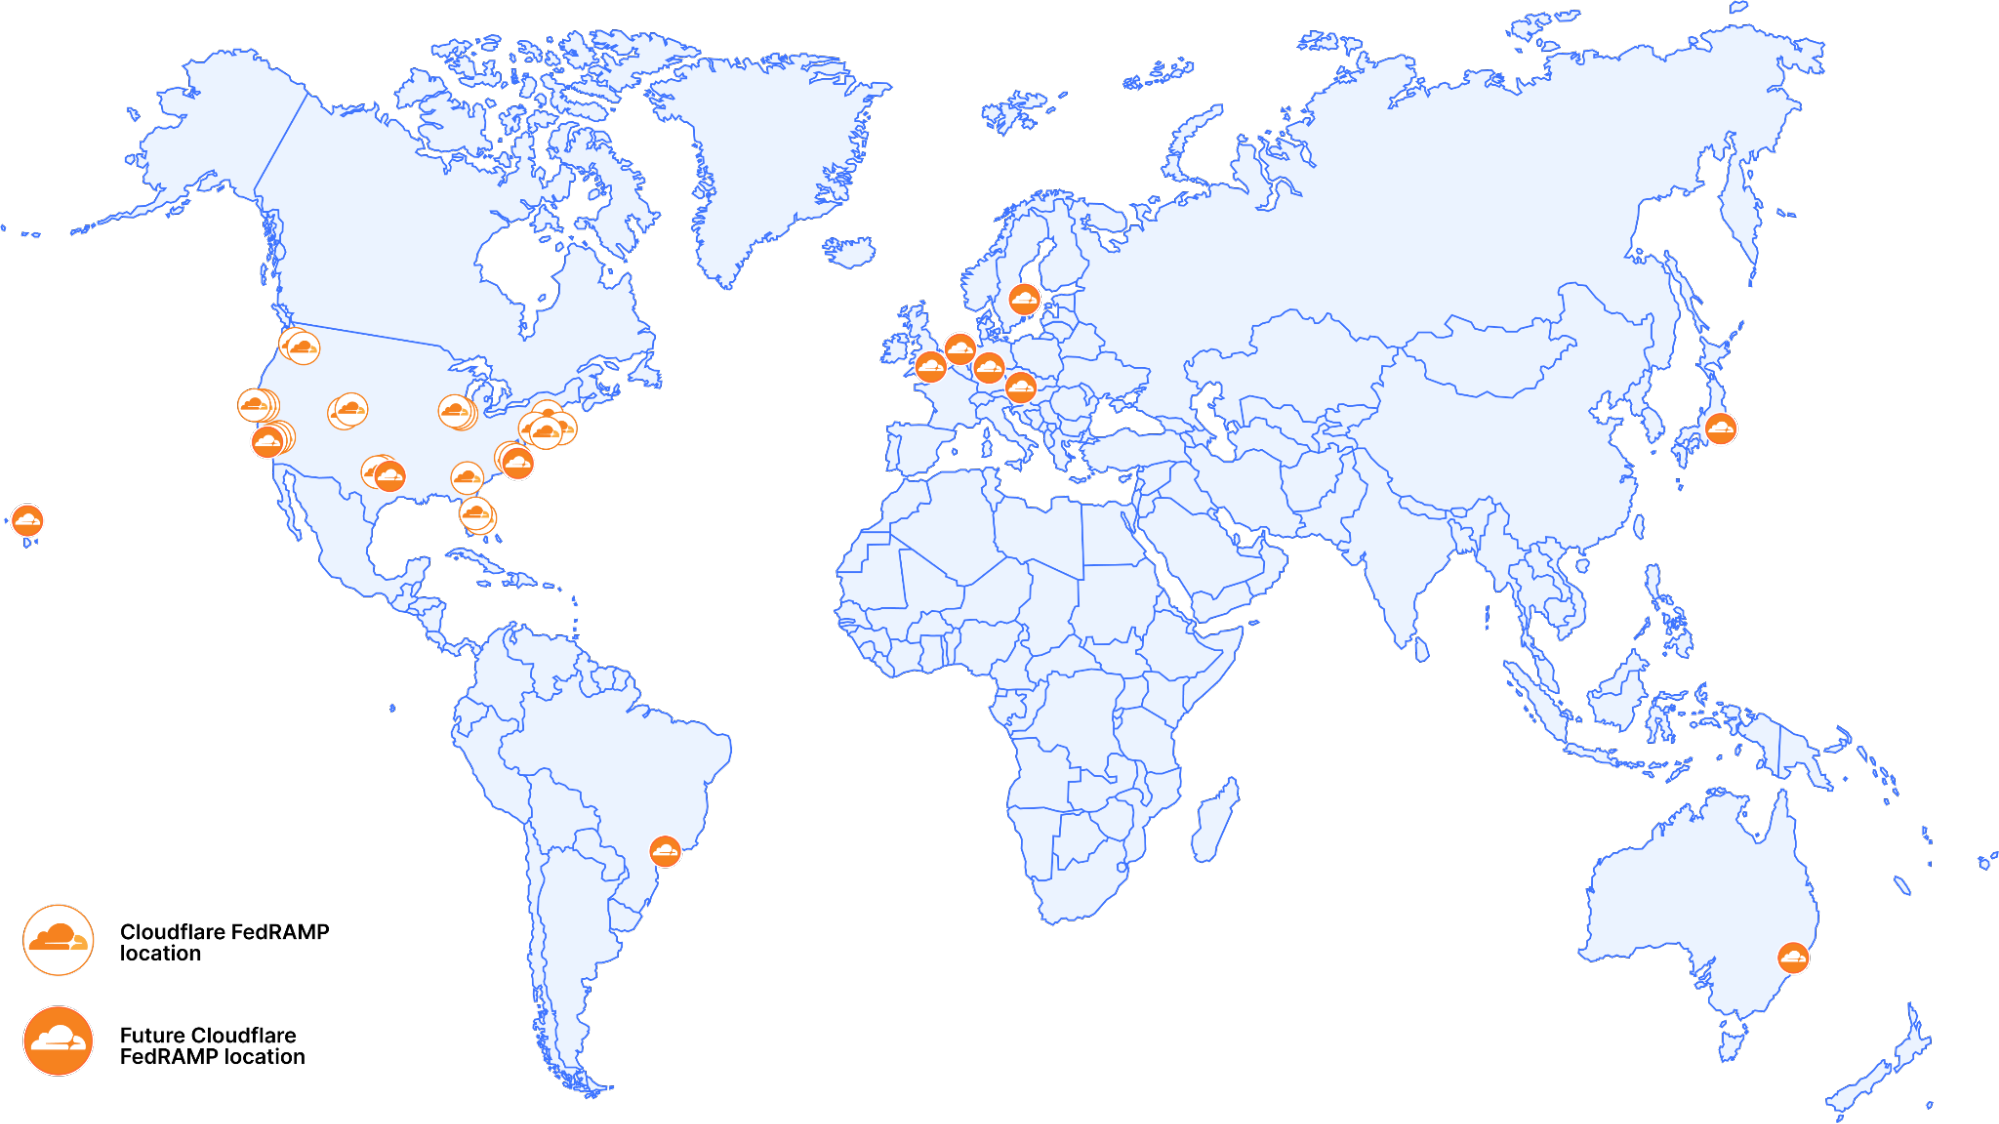
As discussed above, Cloudflare’s scale is one of many things that sets us apart from other cloud service providers. Currently operating in over 30 data centers across 10 cities in the United States, Cloudflare is expanding the Cloudflare for Government boundary to include eight international data centers and four new US data centers in 2025. Not only will this expansion enable Cloudflare to more quickly serve public sector customers outside the US, but it also reinforces our commitment to help protect and connect customers globally as the world’s first connectivity cloud.
Cloudflare continues to be a leader in the post-quantum cryptography (PQC) space, and we believe that post-quantum security should be the new baseline for the Internet. We could not have achieved meaningful progress with the global rollout of ML-KEM without our deep collaboration with NIST in the US. Our public-private collaboration has been immensely valuable. It has been key in getting these cryptographic algorithms adopted at Cloudflare, and with our standards partners, to help everyone defend against future attacks from quantum computers. Over the last two years, this collaboration has led to over one-third of Cloudflare’s eyeball traffic being secured with PQC.
Our work in PQC demonstrates one of the many ways in which we remain committed to research and innovation at Cloudflare, aligning well to the goals articulated by NIST and our other government partners. Our collaboration enabled us to bring PQC to FIPS in early 2023. Empowering service providers like Cloudflare to innovate and use industry-recognized technologies strengthens both private and public sector systems.
Over the last decade we have demonstrated our commitment to obtaining both international (such as PCI, SOC2, and ISO 27001) and country-specific security certifications / authorizations. Today, Cloudflare is proud to announce that we have completed authorizations for Spain (ENS). We are currently undergoing an assessment with Australia (IRAP).
Two years of FedRAMP Moderate is just the beginning for our Cloudflare for Government journey. As we look into the new year, we can’t help but be excited about all that’s to come as we grow our public sector compliance program with FedRAMP High, IRAP, and ENS.
We invite all of our Cloudflare for Government public and private partners to learn more about our capabilities and work with us to develop solutions to meet the security demands required in complex environments. Please reach out to us at [email protected] with any questions.
For more information on Cloudflare’s FedRAMP status, please visit the FedRAMP Marketplace.
Post Syndicated from original https://www.toest.bg/sto-godini-samota-v-plenarna-ta-zala/

Интересен начин за въвличане в тематиката на едно езиковедско изследване е да се разсъждава върху откъс от романа на Маркес „Сто години самота“. Това е направил професор Стоян Буров в труда си „Познанието в езика на българите“¹.
В „магическата“ творба на колумбийския писател жителите на Макондо се заразяват от болестта чума безсънница, най-страшната последица от която е забравата: постепенно от паметта на човека се изличават детските спомени, названията и представата за нещата, а накрая той губи съзнание и за самия себе си. Аурелиано, един от героите в романа, противодейства на този пагубен ефект от болестта, като залепва на предметите етикет със съответното наименование. Баща му Хосе-Аркадио Буендия стига до извода, че това не е достатъчно – един ден може да се окаже, че да знаеш названието на даден предмет или живо същество е на практика безполезно, ако си забравил за какво служи самото то. И ето какво прави:
Тогава той беше още по-ясен. Табелката, която окачи на врата на кравата, беше образцов пример за начина, по който жителите на Макондо бяха готови да се борят срещу забравата: „Това е кравата, трябва да се дои всяка сутрин, че да дава мляко, и млякото трябва да се подварява, за да се смесва с кафе и да се приготвя мляко с кафе.“²
Този прост на пръв поглед пример ни показва какъв обем от информация, най-просто казано, може да се крие зад едно обикновено название на домашно животно – крава. Ако се замислим, представата, която извиква думата у едно дете, ще бъде различна от представата на възрастен човек, притежаващ далеч повече познания и житейски опит, а тя на свой ред ще се различава от представата на фермер, грижещ се за 500 крави. Вероятно за него с най-голяма сила ще важи следното наблюдение на Буров:
… Габриел Гарсия Маркес посочва най-важната когнитивна характеристика на по-голямата част от предметните имена: предназначението, функцията на обекта, назован с името.³
Зад названието стои не просто лексикалното значение в тълковния речник – „Голямо тревопасно женско рогато домашно животно, което дава мляко“, а много по-широка и многопластова концепция:
В посочения епизод от романа Маркес достига и до още едно лингвистично прозрение: че името на предмета съпровожда концепта за него като сбор от представи, знания, асоциации и преживявания, съществуващи в менталния свят на човека.⁴
Именно този поглед върху езиковите явления ни се изплъзва, когато лепваме етикета „неграмотност“ на всяко отклонение от нормата. Вместо да теглим категорични резолюции, по-добре е да поразсъждаваме върху причините за грешките, след което може и да се окаже, че сме били, меко казано, прекалено критични към „неграмотните“.
След предългия увод е крайно време да поставя и конкретния езиков проблем, който мнозина от вас отдавна са маркирали, слушайки или четейки новини за дебатите в нашия парламент:
Първо е редно да обясним защо пленарна зала следва да се членува. Това е название на конкретно място, което е достатъчно известно, познато и на предаващия, и на възприемащия съобщението. Всички знаем, че пленарната зала се намира в сградата на Народното събрание, виждали сме я по телевизията или на видео в интернет и знаем как изглежда⁵. По една пленарна зала има и в двете сгради на Европарламента, но ситуацията по същество е аналогична. Налице са всички условия словосъчетанието да се членува и да кажем, че нещо е станало в пленарната зала.
Защо тогава много хора са склонни да пренебрегнат горните съображения, включително и депутати, които всяка седмица заседават в залата и за тях тя би трябвало да има дори по-конкретно и определено значение в сравнение с повечето от нас, които никога не сме стъпвали там – и съответно да членуват названието: в пленарната зала. Може да започнем точно от депутатите и от журналистите, отразяващи дейността на Народното събрание, и то не за да изтъкнем граматичното им невежество6, а за да се опитаме да разберем какво става в тяхното езиково съзнание.
Всъщност – нищо ново под слънцето. Ежедневно и ние употребяваме нечленувани нарицателни съществителни имена за конкретни общоизвестни обекти, без да нарушаваме езиковата норма. Може например да се похвалим, че сме изкачили връх Мусала, а не върха Мусала, да осведомим някого, че живеем в квартал „Княжево“, а не в квартала „Княжево“. Тук съществителните нарицателни връх и квартал са в комбинация със собствени имена, които индивидуализират названието на мястото и именно поради това
Може да прокараме паралел с нашата зала и да кажем, че тя, подобно на Мусала и Княжево, е единствена в България. (Вероятно има и други пленарни зали в страната, но те със сигурност не могат да се мерят по популярност с парламентарната, която кажи-речи всеки ден се споменава в медиите.) Това би могло да е една от причините словосъчетанието да не се членува.
По-важна обаче ми се струва друга причина и отново ще дам пример със съществително нарицателно, което поначало също означава конкретно място – училище. Всяко училище е познато на децата, родителите, а и на най-възрастните хора в града или квартала, следователно, когато говорят за него, трябва да членуват думата. Въпреки това има безброй примери, в които казваме в училище или на училище7 и това не е в нарушение на граматичните правила. Ще приведа едно обяснение от академичната граматика:
В изречението Отивам на училище обстоятелственото пояснение на училище не означава конкретно място, конкретен обект, към който е насочено движението, изразено с глагола, а означава по-скоро какво ще върши глаголното лице. Отивам на училище, т.е. отивам да върша определена дейност, да уча. Отивам на работа, т.е. отивам да работя.8
В съчетание с предлога в думата също се употребява нечленувано, например:
Днес в училище бе открита изложба от творбите на учениците от V – IX клас.
(Facebook страница на СУ „Хр. Смирненски“ – с. Оброчище)
Пристигна в училище точно след първия звънец.
(Братя Мормареви, „Васко да Гама от село Рупча“)
Горните два примера са особено показателни, защото в тях конкретното значение на училище (определено място, сграда) би трябвало да изпъква и съответно думата да се членува, но явно абстрактното, тоест дейността, която се извършва там, надделява в съзнанието на автора и съответно определителният член отпада.
Надявам се, че сега обяснението, което се готвя да дам за пленарна зала, ще срещне по-голямо разбиране. И така, когато някой каже, че бюджетът ще се гласува в пленарна зала или пък че е имало сблъсък в пленарна зала,
водят се дебати по законопроекти, вземат се важни решения, упражнява се парламентарен контрол и т.н. Тази дейност, вероятно ще се съгласите, е далеч по-важна и за обществото в сравнение с предметната страна на понятието пленарна зала.
Да си припомним и какво казахме в началото на тази статия: най-съществената когнитивна характеристика на повечето предметни имена е предназначението на обекта, неговата функция, тоест какво прави самият той и най-вече как ни служи, с какво е полезен за хората, а в нашия случай – какво се прави в пленарната зала.
Напълно възможно ми се струва нечленуваните употреби на словосъчетанието да са тръгнали именно от депутати и журналисти, които са пряко или косвено въвлечени в дейността на Народното събрание и поради тази причина са осмислили понятието по нов начин. Както вече видяхме,
Няма как да спестя факта, че картината е пъстра и липсва ясно установен модел:
При означаване на място съществуват редица случаи, когато именните групи с нулев член [тоест нечленуваните – б.а.] влизат в повече или по-малко устойчиви съчетания с глаголи, като съществуват и паралелни съчетания с други имена с определителен член, т.е. по-архаични и по-нови модели съществуват заедно. Напр. заминавам на село (най-често това е едно определено село освен за говорещия и за слушателя) – заминавам в града; отивам на лозе – отивам на нивата; връщам се от училище, от църква, от работа – връщам се от службата, от университета, от министерството и др.9
Като имаме предвид, че в пленарна зала се появи в последните години (или десетилетия?), става ясно, че невинаги нечленуваните именни групи са по-архаични (на лозе, от църква) от членуваните, които се смятат за по-нови (от университета, от министерството). Изкушавам се да спомена и многобройните отстъпления от правилото за членуване на съставните съществителни собствени имена (в Министерски съвет вместо книжовното в Министерския съвет), което така и не успява да се наложи в практиката, и това следва поне да подскаже, че заложеният в правилото модел е в разрез с модела в живия език. Изкушавам се също да си помечтая, че някой ден фактите ще бъдат отчетени и от специалистите, задаващи граматичния тон в книжовната ни реч.
Що се отнася до пленарна(та) зала, не изключвам възможността да се стигне до ситуацията, която днес наблюдаваме при училище(то), и нечленуваните употреби да станат легитимни. Но нека първо съхраним демокрацията, респективно възможността за парламентарна дейност в пленарна(та) зала.
2 Преводът е на Румен Стоянов.
3 Буров, Ст. Цит. съч., с. 10.
4 Пак там, с. 13.
5 Всъщност в старата сграда на Народното събрание също има пленарна зала, но в даден момент функциониращата е само една.
6 Езиковата култура на мнозина депутати, за съжаление, е дори под критичния минимум за тази висока и отговорна длъжност, но това не е предмет на настоящата статия.
7 Благодаря на Екатерина Крумова, която преди години насочи вниманието ми към тези употреби.
8 Граматика на съвременния български книжовен език. Т. 2. Морфология. София: Издателство на БАН, 1983, с. 139.
9 Ницолова, Руселина. Българска граматика. Морфология. София: Университетско издателство „Св. Климент Охридски“, 2008, с. 105.
Езикът може да е вкусен и извън блюдото – онзи, българският език, на който говорим от малки и на който около 24 май се кълнем в обич. А той в същността си е средство за общуване и за да ни служи добре, непрекъснато се променя. Да го погледнем в неговата динамика и да се опитаме да разберем какво става и защо, кои са движещите механизми и как те са свързани с обществените процеси. И тъй като задачата не е лека, ще го правим постепенно – на порции.
Post Syndicated from The History Guy: History Deserves to Be Remembered original https://www.youtube.com/watch?v=QDKD85s7nVc
Post Syndicated from Bruce Schneier original https://www.schneier.com/blog/archives/2025/02/on-generative-ai-security.html
Microsoft’s AI Red Team just published “Lessons from Red Teaming 100 Generative AI Products.” Their blog post lists “three takeaways,” but the eight lessons in the report itself are more useful:
- Understand what the system can do and where it is applied.
- You don’t have to compute gradients to break an AI system.
- AI red teaming is not safety benchmarking.
- Automation can help cover more of the risk landscape.
- The human element of AI red teaming is crucial.
- Responsible AI harms are pervasive but difficult to measure.
- LLMs amplify existing security risks and introduce new ones.
- The work of securing AI systems will never be complete.
Post Syndicated from Cesar Caceres original https://blog.zabbix.com/creating-a-personal-assistant-in-zabbix-with-artificial-intelligence/29596/
Zabbix is dedicated to monitoring IT infrastructures based on predetermined thresholds, such as servers, networks, and applications. Incorporating artificial intelligence (AI) into Zabbix as a complement allows a user to mitigate alerts based on these predetermined thresholds, offering possible causes and solutions to problems. This can help a user resolve incidents more efficiently.
In this article, we will explain how to integrate Zabbix and Google’s AI tool Gemini by using the API provided as well as a custom widget alternative.
You can find the repository in GitHub based on the Google Gemini model. You’ll need to create an account in Google AI Studio to obtain the required API.
From Zabbix version 7.0, access:
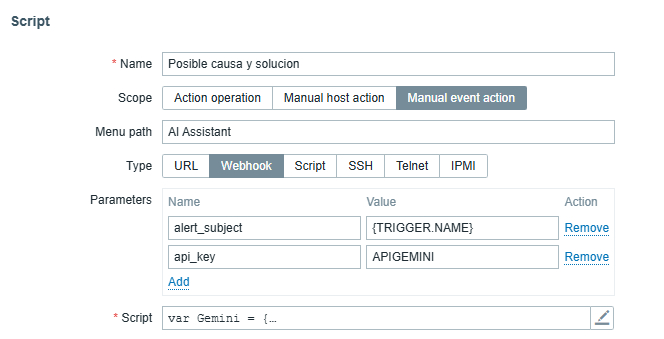
“Alerts” > “Scripts” > “Create Script.”
For this functionality, we designated the name as “Possible cause and solution.” Next, we can configure the parameters with the trigger event and the API generated in AI Studio. We then copy and get the script from the repository mentioned in the «Script» field, as in the following image:
After configuration, we access the alerts panel and select a specific alert. We click on “AI Assistant” and access the functionality that was previously named as “Possible cause and solution.”
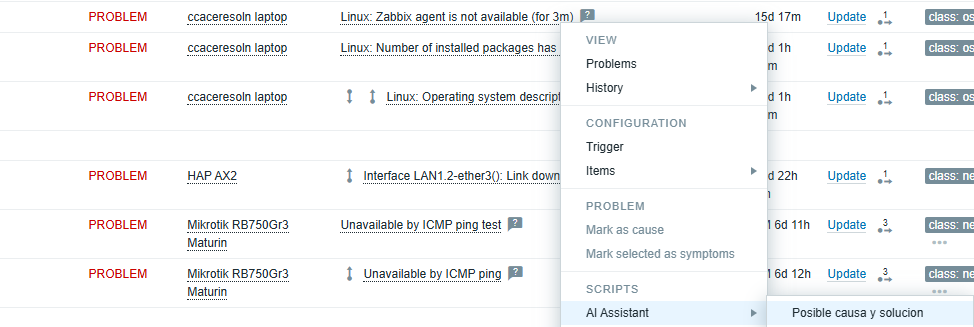
The following images present an example of an agent installed on a notebook.
Possible cause:
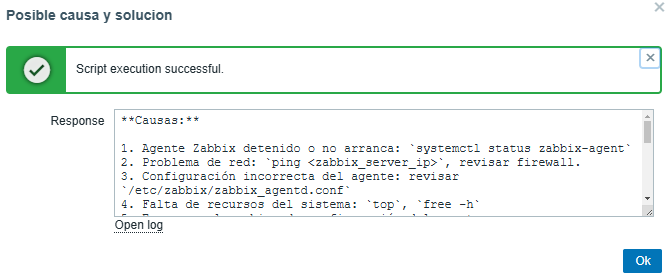
Possible solution:
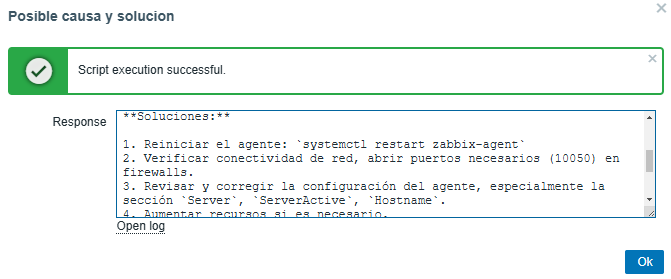
The AI will be able to provide a precise solution for each problem presented, allowing us to progressively optimize the predetermined thresholds.
Creating accurate personalized dashboards for the user is essential. With this in mind, we propose the creation of an AI-based widget called “What are you working on?” (¿Qué harías tu? in Spanish), which analyzes the current state of the problem presented in Zabbix.
This concept integrates all the functionalities present in the widget (including Summary, Perspectives, Diagnosis, Comparison, and Forecast), since the used prompt can indicate whether it is necessary to make adjustments to the strategic plan or predict future trends based on the panel data built.
To exemplify how the “What are you working?” widget works, let’s consider the analysis of disk usage on our Zabbix Server.
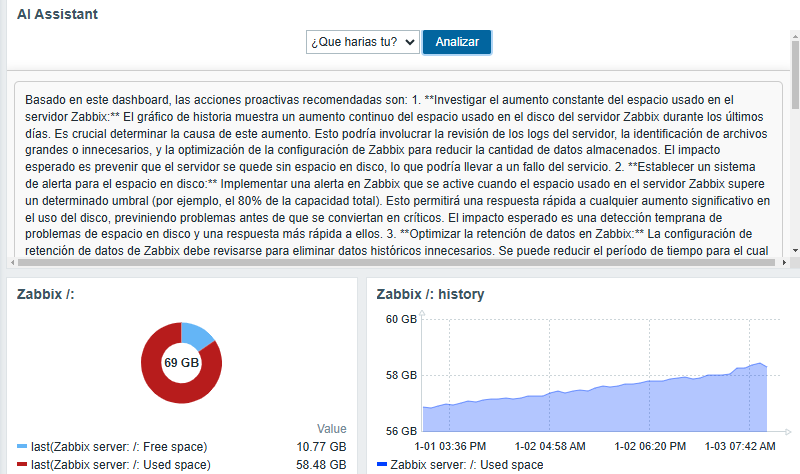
Once we have knowledge for the project, on the backend of our Zabbix Server we locate the route:
/usr/share/zabbix/widgets/
Then, we create a carpet called “insights” and copy the following repository. It is necessary to place the Gemini API in the file «assets/js/class.widget.php.js» in the field “YOUR_API_KEY.”
On the frontend, we go to “Administration” > “General” > “Modules.”
In the upper right corner, we click on “Scan Directory.” We have our widget to use:

After performing the scan, it is necessary to enable the widget, as it is disabled by default.
Let’s imagine a scenario with 100 monitored servers. Performance thresholds, Windows services, or other specific services can generate up to 50 weekly alerts. With the help of AI, it’s possible to reduce this number to a bare minimum, thanks to the weekly collection of possible causes and solutions.
This ground-level approach allows users to solve problems faster, but also improves overall health by minimizing necessary adjustments to the Zabbix server.
Using a dedicated server with open source AI models like HuggingFace, it’s possible to implement the AI locally and create a database collecting the possible causes and solutions of the events.
The AI will learn from repetitive events, offering more accurate answers in the future. The analysis of possible trends can be based on the generated alerts. In this way, we can optimize our alerts and put artificial intelligence to work understanding and solving our problems.
The model we use is project-oriented. We are constantly evolving artificial intelligence, and we must use the model we know best. language is distinct due to the orientation of the prompts used for the answers and the learning we can provide, either by making requests to specific artificial intelligence platforms or by using it locally.
The post Creating a Personal Assistant in Zabbix with Artificial Intelligence appeared first on Zabbix Blog.
Post Syndicated from Боян Юруков original https://yurukov.net/blog/2025/ne-na-nihilizma/

В градската среда, ако нещо ви се струва, че не наред, то почти сигурно не е и трябва да му се обърне внимание. Ето два примера.
Има една сграда с доста силно и … артистично осветление. Хора от квартала се оплакваха в групите, че им е направо дискотека в прозорците нощем. Поне един написа, че има дете с фоточувствителна епилепсия и им е проблем редовно. Пуснаха сигнали до общината и се установи, че цялото им външно осветление не е по проект и нямат отделно разрешение. Не го махнаха изцяло, но поне го намалиха и вече над година „дискотеката“ спря.
Една улица до нас наскоро разбрах, че е еднопосочна. Преди не беше, а сега има един леко скрит знак и липсват другите задължителни по кръстовищата. Има също една измислена пешеходна пътека, която привидно не е по изискванията. Далеч нерядко срещано, но ми се стори странно и питах. Оказа се, че един небезизвестен инвеститор без схема за движение решил да начертае улицата, да си бодне знак и да я направи еднопосочна, за да си паркират там от блока.
Та думата ми е да питате и настоявате. Не се отдавайте на нихилизма. Само така нещата се променят и усилията придобиват смисъл.
The post Не се отдавайте на нихилизма first appeared on Блогът на Юруков.
Post Syndicated from Rohit Kumar original https://www.servethehome.com/sonnet-solo-10g-thunderbolt-3-10gbe-adapter/
We take a quick look at the Sonnet Solo 10G Thunderbolt 3 10GbE adapter which is an easy way to add 10Gbase-T networking to systems
The post Sonnet Solo 10G Thunderbolt 3 10GbE Adapter appeared first on ServeTheHome.
Post Syndicated from The History Guy: History Deserves to Be Remembered original https://www.youtube.com/watch?v=YhNP0A8BFmw
Post Syndicated from xkcd.com original https://xkcd.com/3047/
Post Syndicated from The History Guy: History Deserves to Be Remembered original https://www.youtube.com/watch?v=ZKS7GKT05RU
Post Syndicated from VassilKendov original https://kendov.com/%D0%BA%D0%B0%D0%BA%D0%B2%D0%BE-%D0%BF%D1%80%D0%B8%D0%B7%D0%BD%D0%B0%D0%B2%D0%B0%D1%82-%D0%B7%D0%B0-%D0%B4%D0%BE%D1%85%D0%BE%D0%B4-%D0%B1%D0%B0%D0%BD%D0%BA%D0%B8%D1%82%D0%B5-%D0%BF%D1%80%D0%B8-%D0%BA/
Какво признават за доход банките, при кандидатсване за кредит
Ако харесвате информация поднесена под формата на видео, можете да се абонирате за Youtube канала kendov.com
Подготвения клиент сключва много по-изгодни сделки с банката.
 линк към видето
https://www.youtube.com/watch?v=ofLgHIRM-4s
Заявете среща ПРЕДИ да сте харесали апартамент тук – https://kendov.com/contact/
Осигурете си финансиране ПРЕДИ търсенето на имот. Научете колко ще Ви струва кредита, колко ще Ви отпуснат и докъде можете да се “разпрострете” в цената.
За текущи икономически новини
Telegram – https://t.me/KendovCom
The post Какво признават за доход банките, при кандидатсване за кредит appeared first on Kendov.com.
Post Syndicated from daroc original https://lwn.net/Articles/1006375/
Jeff Xu has been working on
a patch set that makes certain mappings in a process’s address space
impossible to change, sealing them against tampering. This has some potential
security benefits — mainly, making
sure that someone cannot relocate the
vsyscall and
vDSO mappings — but some kernel developers haven’t
been impressed with the patches.
While the core functionality (sealing the mappings) is sound, some of the
supporting code for enabling and disabling the new feature caused concern by
going against the normal design for such things. Reviewers also questioned
how this feature would interact with checkpointing and with sandboxing.
Post Syndicated from digiblur DIY original https://www.youtube.com/watch?v=doxyJgF6uGM
Post Syndicated from corbet original https://lwn.net/Articles/1007887/
Version
135.0 of the Firefox web browser has been released. Changes include
more languages for the translations feature, increasing roll-out of the
credit-card autofill and AI chatbot features, and (perhaps most welcome):
Firefox now includes safeguards to prevent sites from abusing the
history API by generating excessive history entries, which can make
navigating with the back and forward buttons difficult by
cluttering the history. This intervention ensures that such
entries, unless interacted with by the user, are skipped when using
the back and forward buttons.
Post Syndicated from LGR original https://www.youtube.com/watch?v=ZUDt4BoMg-s