Post Syndicated from Explosm.net original https://explosm.net/comics/new-years-2026
New Cyanide and Happiness Comic
Post Syndicated from Explosm.net original https://explosm.net/comics/new-years-2026
New Cyanide and Happiness Comic
Post Syndicated from Crosstalk Solutions original https://www.youtube.com/shorts/81rvvoeiNFs
Post Syndicated from The Atlantic original https://www.youtube.com/watch?v=6zzK5K1ig-Y
Post Syndicated from BeardedTinker original https://www.youtube.com/watch?v=2wAwettVj6g
Post Syndicated from jzb original https://lwn.net/Articles/1052435/
Version
4.19.0 of the shadow-utils
project has been released. Notable changes in this release include
disallowing
some usernames that were previously accepted with the
--badname option, and removing
support for escaped newlines in configuration files. Possibly more
interesting is the announcement that the project is deprecating a
number of programs, hashing algorithms, and the ability to
periodically expire passwords:
Scientific research shows that periodic password expiration
leads to predictable password patterns, and that even in a
theoretical scenario where that wouldn’t happen the gains in
security are mathematically negligible (paper
link).Modern security standards, such as NIST SP 800-63B-4 in the USA,
prohibit periodic password expiration. […]To align with these, we’re deprecating the ability to
periodically expire passwords. The specifics and long-term
roadmap are currently being discussed, and we invite feedback
from users, particularly from those in regulated environments.
See #1432.
The release announcement notes that the features will remain
functional “for a significant period
” to minimize
disruption.
Post Syndicated from jzb original https://lwn.net/Articles/1052425/
Security updates have been issued by Debian (mediawiki), Fedora (duc, golang-github-projectdiscovery-mapcidr, and kustomize), Slackware (wget2), and SUSE (cheat, duc, flannel, go-sendxmpp, python311, python312, python313, and trivy).
Post Syndicated from The History Guy: History Deserves to Be Remembered original https://www.youtube.com/watch?v=QjJxgLLOzqY
Post Syndicated from Bruce Schneier original https://www.schneier.com/blog/archives/2025/12/linkedin-job-scams.html
Interesting article on the variety of LinkedIn job scams around the world:
In India, tech jobs are used as bait because the industry employs millions of people and offers high-paying roles. In Kenya, the recruitment industry is largely unorganized, so scamsters leverage fake personal referrals. In Mexico, bad actors capitalize on the informal nature of the job economy by advertising fake formal roles that carry a promise of security. In Nigeria, scamsters often manage to get LinkedIn users to share their login credentials with the lure of paid work, preying on their desperation amid an especially acute unemployment crisis.
These are scams involving fraudulent employers convincing prospective employees to send them money for various fees. There is an entirely different set of scams involving fraudulent employees getting hired for remote jobs.
Post Syndicated from Rohit Kumar original https://www.servethehome.com/sodola-sl902-swtg015as-2-5g-switch-review-5-port-2-5gbe-1-port-10g/
In our Sodola SL902-SWTG015AS review, we see how this fanless and cheap 2.5GbE and 10G switch is differentiated by materials and magnets
The post Sodola SL902-SWTG015AS 2.5G Switch Review 5-port 2.5GbE 1-port 10G appeared first on ServeTheHome.
Post Syndicated from Explosm.net original https://explosm.net/comics/phone-number
New Cyanide and Happiness Comic
Post Syndicated from xkcd.com original https://xkcd.com/3188/

Post Syndicated from Lennart Poettering original https://0pointer.net/blog/mastodon-stories-for-systemd-v259.html
On Dec 17 we released systemd v259 into the wild.
In the weeks leading up to that release (and since then) I have posted
a series of serieses of posts to Mastodon about key new features in
this release, under the
#systemd259
hash tag. In case you aren’t using Mastodon, but would like to
read up, here’s a list of all 25 posts:
I intend to do a similar series of serieses of posts for the next systemd
release (v260), hence if you haven’t left tech Twitter for Mastodon yet, now is
the opportunity.
My series for v260 will begin in a few weeks most likely, under the
#systemd260
hash tag.
In case you are interested, here is the corresponding blog story for
systemd v258,
here for
v257,
and here for
v256.
Post Syndicated from jzb original https://lwn.net/Articles/1052355/
Daniel Stenberg has written a blog
post about the decision to ban the use strcpy()
in curl:
The main challenge with strcpy is that when using it we do not
specify the length of the target buffer nor of the source string. […]To make sure that the size checks cannot be separated from the copy
itself we introduced a string copy replacement function the other day
that takes the target buffer, target size,
source buffer and source string length as arguments
and only if the copy can be made and the null terminator also fits
there, the operation is done.
Post Syndicated from Gabrielle Zhou original https://aws.amazon.com/blogs/messaging-and-targeting/enhance-email-security-using-vpc-endpoints-with-amazon-ses-manager/
Organizations managing on-premises email infrastructure face a critical challenge: how to modernize email systems while maintaining strict security and compliance standards. For healthcare providers, financial institutions, and government agencies, email messages often contain sensitive data that must remain on private networks throughout processing.
The virtual private cloud (VPC) endpoint feature of Amazon Simple Email Service (Amazon SES) Mail Manager addresses this challenge by enabling SMTP messages to remain on your private network throughout processing, routing, and compliance logging before final delivery. This post walks you through implementing this solution to securely modernize your email infrastructure.
Consider this scenario: You’re responsible for a healthcare organization’s email infrastructure that processes thousands of patient communications daily. Your on-premises Exchange servers are aging, maintenance costs are climbing, and your organization is moving workloads to AWS. Your security team requires that email processing for sensitive patient communications—including workflow processing, temporary storage, rule-based routing, and compliance logging—remain within private, controlled networks until ready for final delivery. The Amazon SES Mail Manager VPC endpoint feature addresses this requirement by maintaining network-level isolation for email operations from generation through processing, minimizing data exposure, meeting compliance requirements, and providing defense-in-depth security before final message delivery.
This post demonstrates how to implement VPC endpoints with Amazon SES Mail Manager using exercises from the Amazon SES Mail Manager workshop. We show how to configure VPC endpoints, security groups, and ingress endpoints to maintain private network connectivity for your email processing workflows.
Our approach combines AWS services to create a secure, private email infrastructure:
This solution requires your applications to run within a VPC or have established connectivity between your on-premises network and Amazon VPC through AWS Direct Connect or VPN. For guidance on connecting on-premises networks to AWS, refer to Hybrid network connections.
The following diagram illustrates the solution architecture.
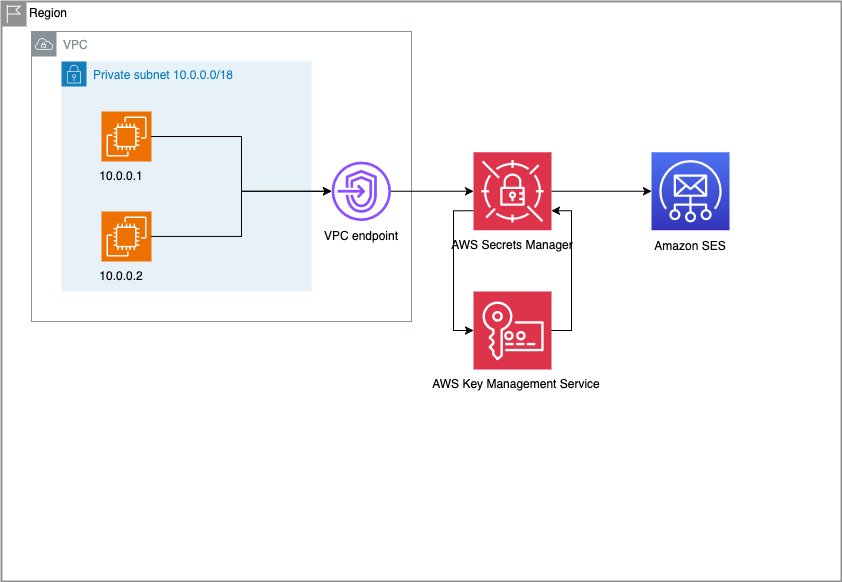
The workflow consists of the following steps:
Before beginning your migration, ensure you have the following:
For this example, we use Linux SMTP commands from an EC2 instance in the VPC to connect to the Amazon SES Mail Manager ingress endpoint through a VPC endpoint on port 587.
Create an Amazon SES Mail Manager traffic policy to filter incoming messages by a combination of recipient address, sender IP address range, and TLS protocol version (1.2 or 1.3). For more details about Amazon SES Mail Manager traffic policies, refer to Traffic policies and policy statements. In this example, we use a traffic policy with minimum TLS version of 1.2.
Complete the following steps:
first-traffic-policy.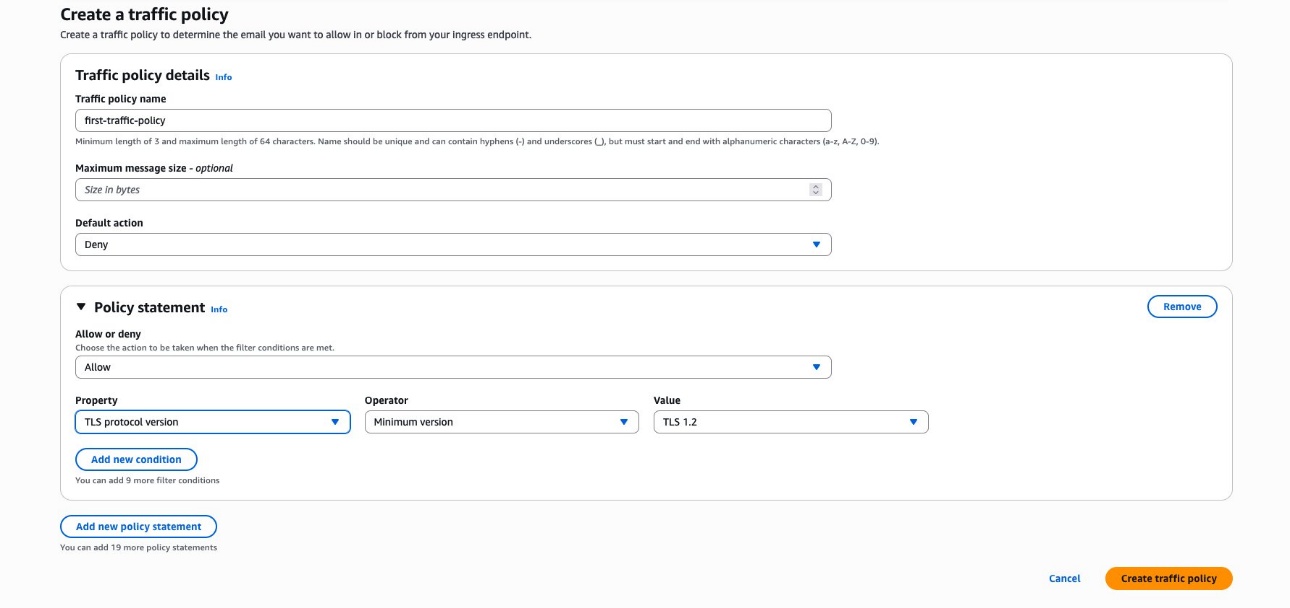
Rule sets are containers for an ordered set of rules that determine how the messages are processed. For more information, see Rule sets and rules. In this example, we use the archive rule to archive all emails processed by Amazon SES Mail Manager.
Complete the following steps:
first-rule-set) and choose Create rule set.archive_all).archive_all.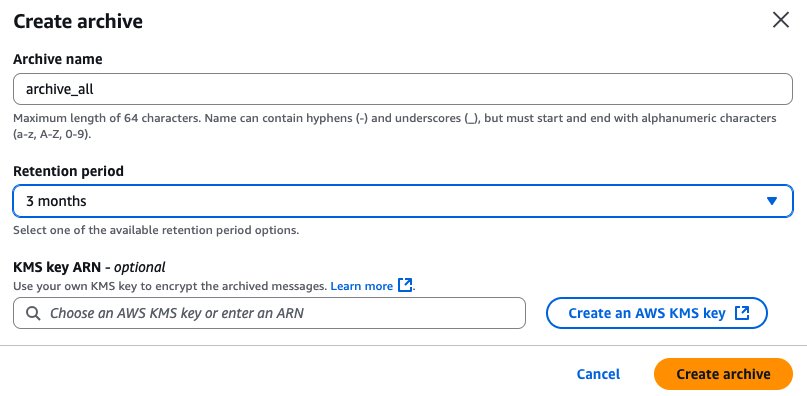
archive_all.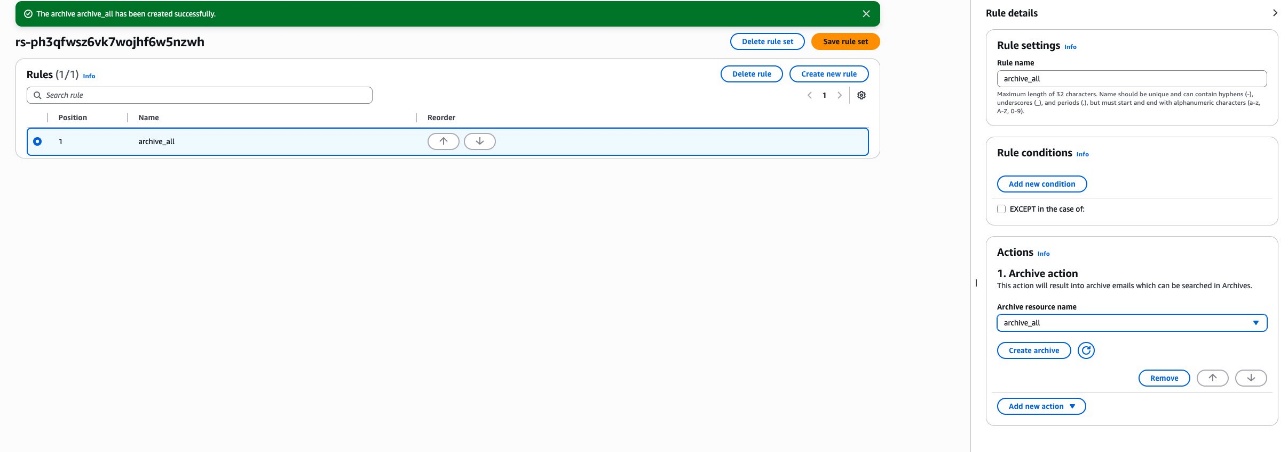
Complete the following steps to create a security group:
my-sg-mail-manager.587 and the IP range of your private subnet.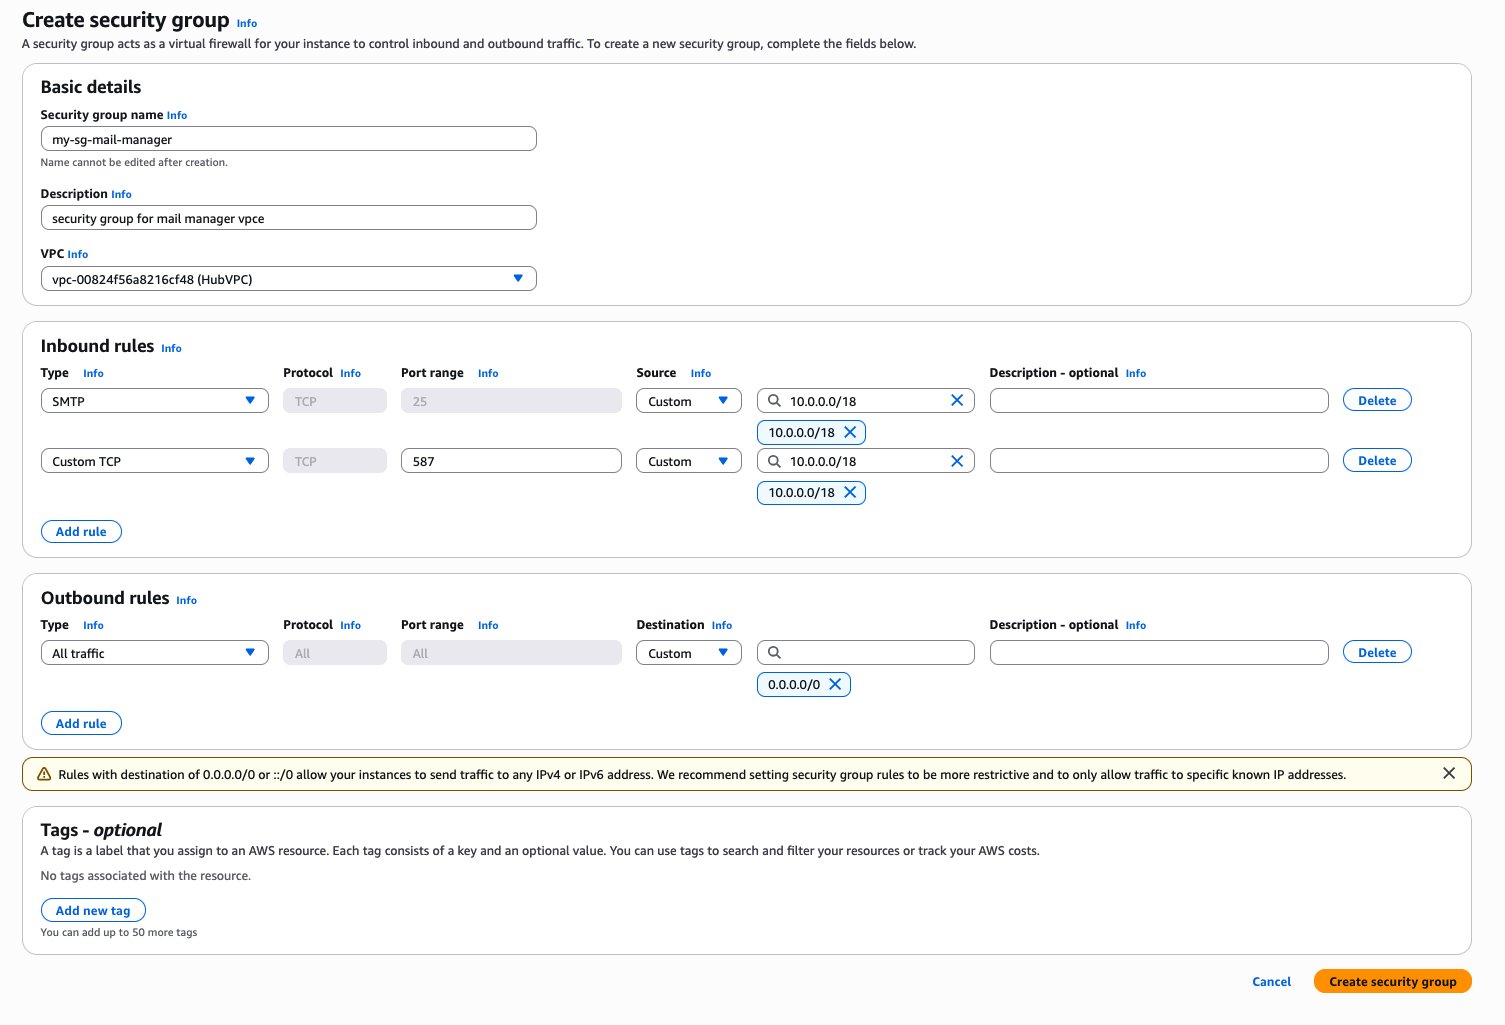
VPC endpoints make it possible to keep your email traffic within your private AWS network. Complete the following steps to create a VPC endpoint:
mm-vpce-auth-ingress-endpoint.mail-manager to search for Amazon SES Mail Manager VPC endpoints.com.amazonaws.us-east-1.mail-manager-smtp.auth.fips.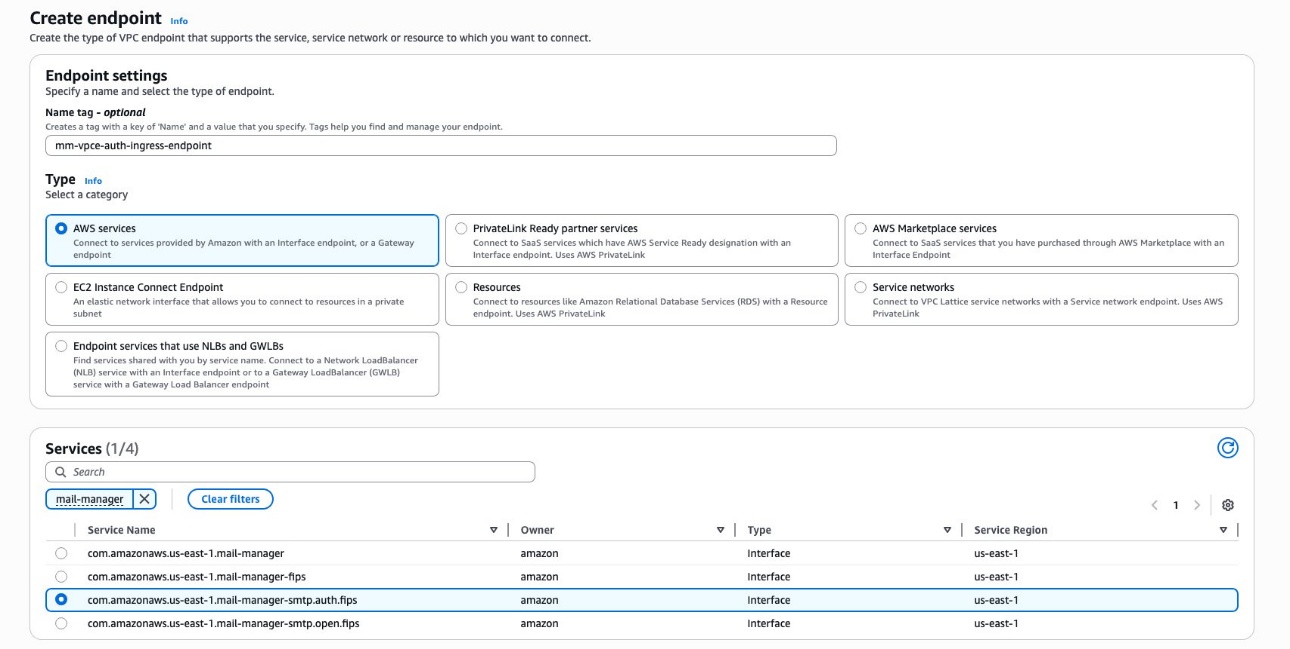
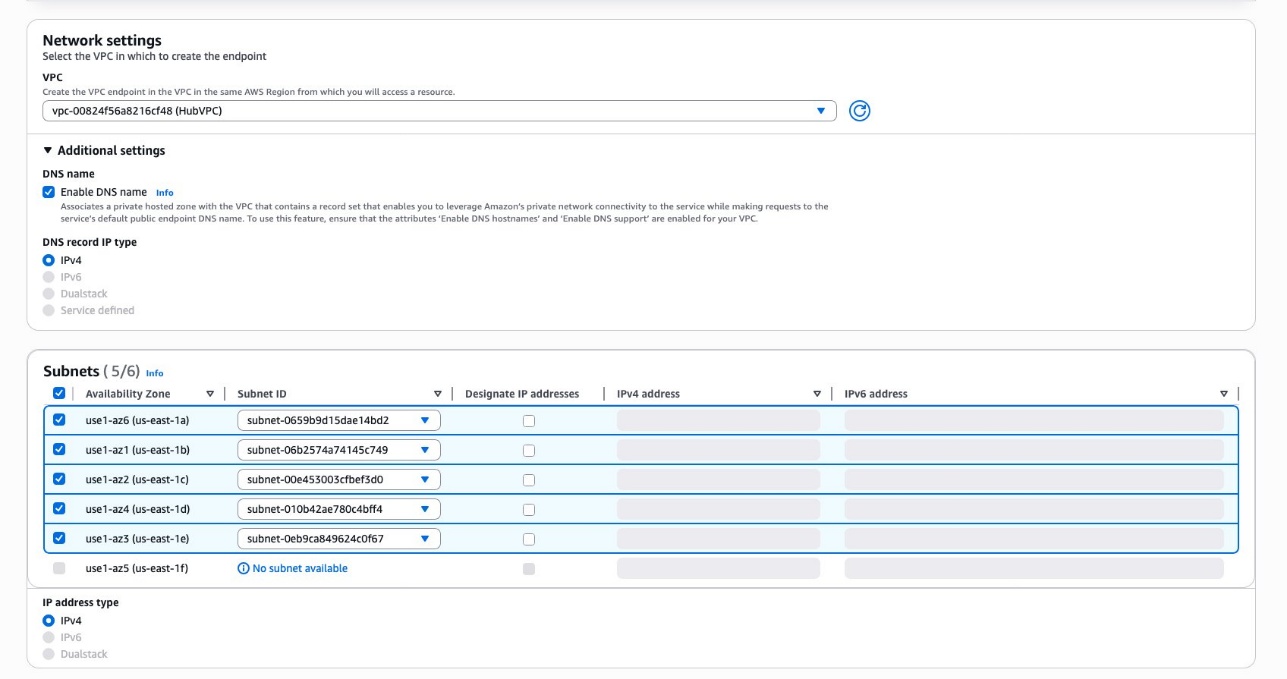
my-sg-mail-manager.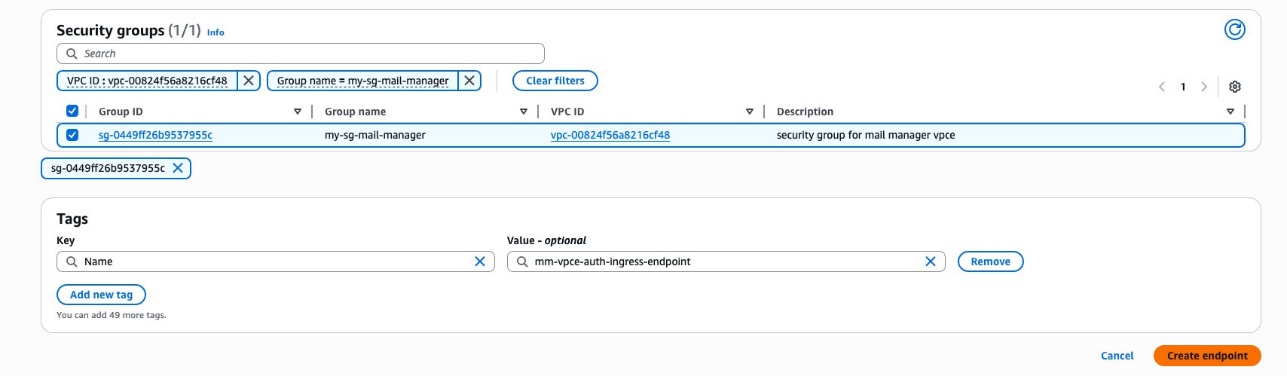
Complete the following steps to create an authenticated ingress endpoint using Secrets Manager and AWS KMS:
my-authenticated-ingress-endpoint.password as the key (anything else will cause authentication to fail), then enter a password as the value.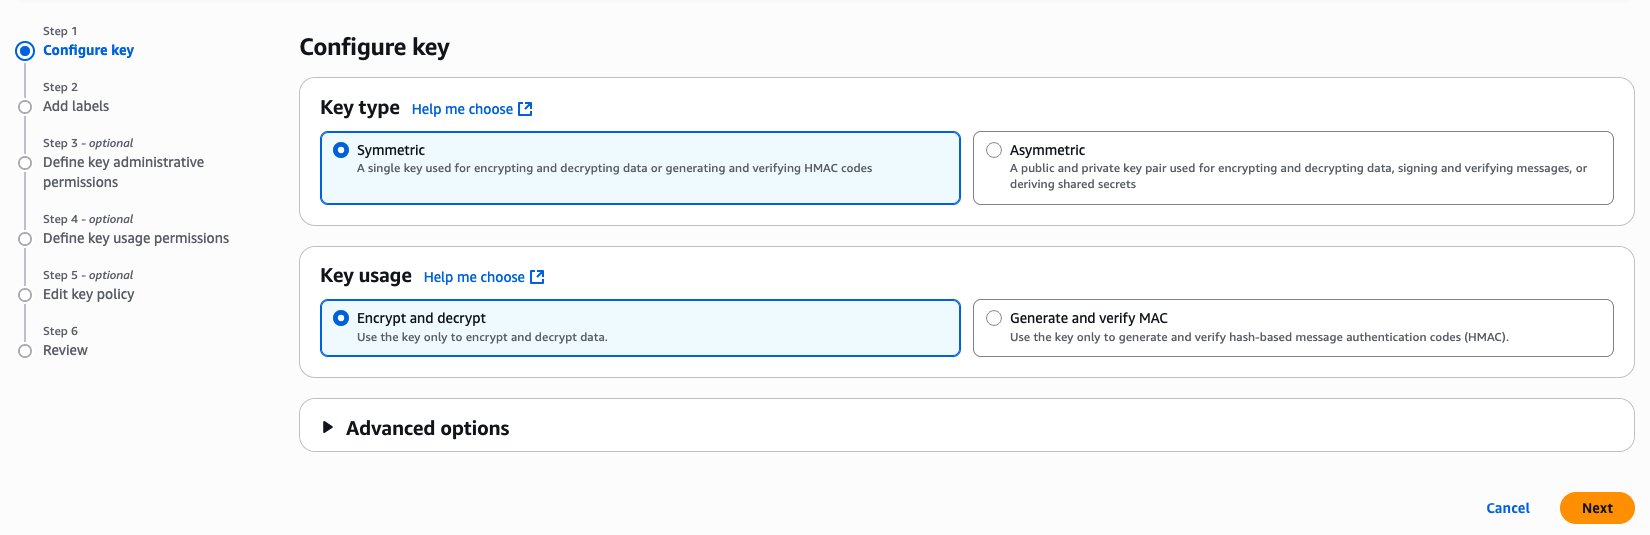
my-mail-manager-key.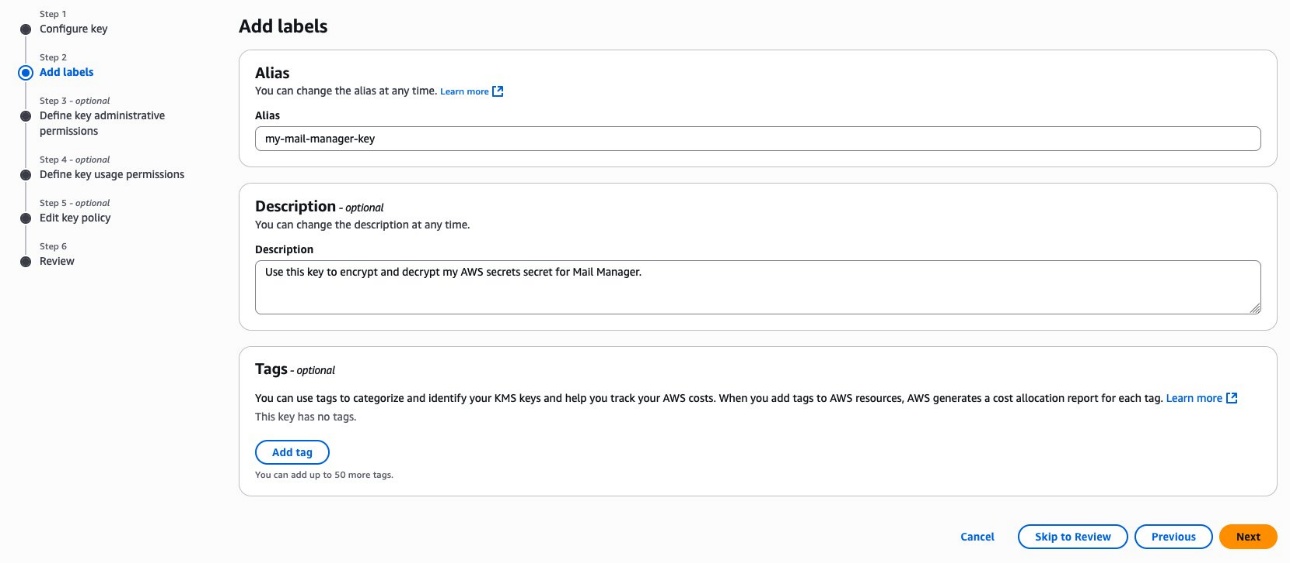
"statement" level by adding it as an additional statement separated by a comma. Replace the Region and account number with your own.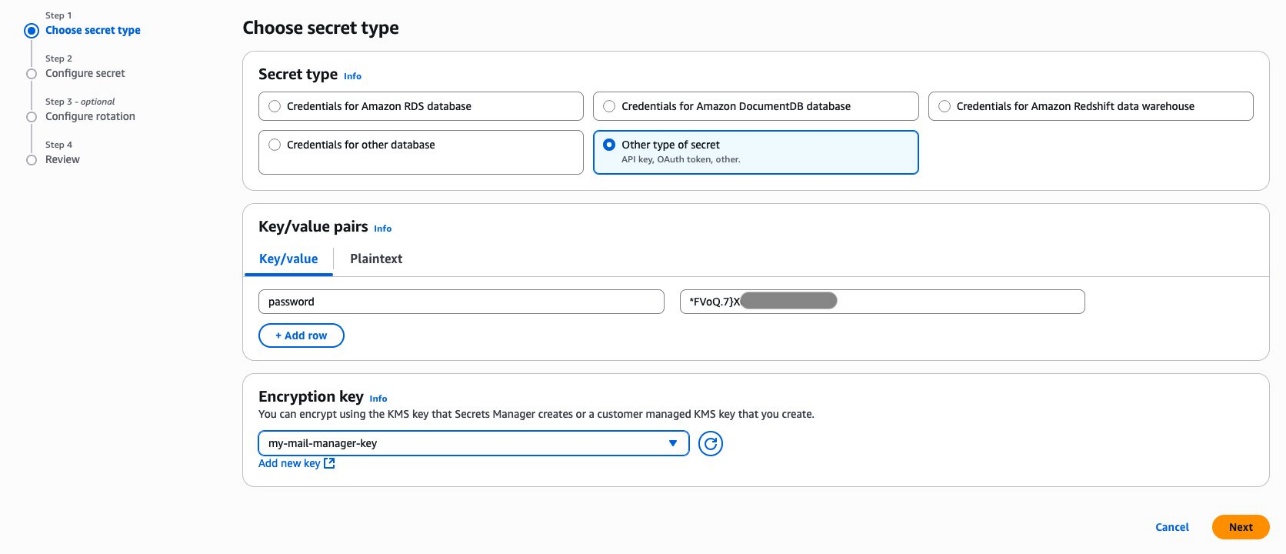
my-mail-manager-secret.first-rule-set.first-traffic-policy.mm-vpce-auth-ingress-endpoint.
Complete the following steps to test your configuration:
mm-vpce-auth-ingress-endpoint to open the details page.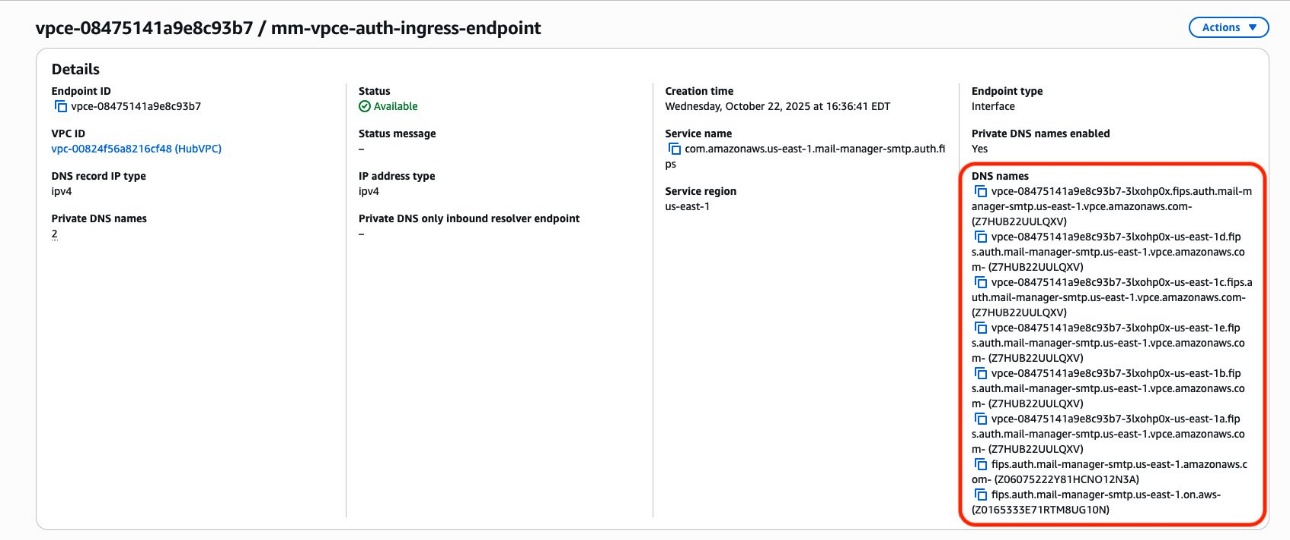
my-authenticated-ingress-endpoint.inp-).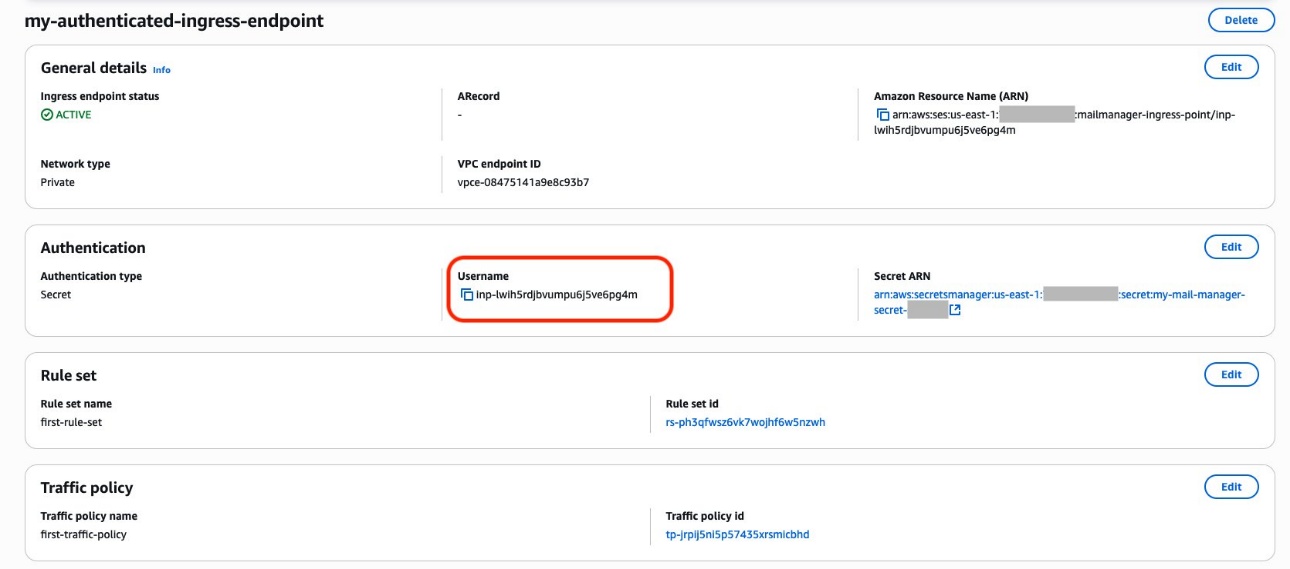
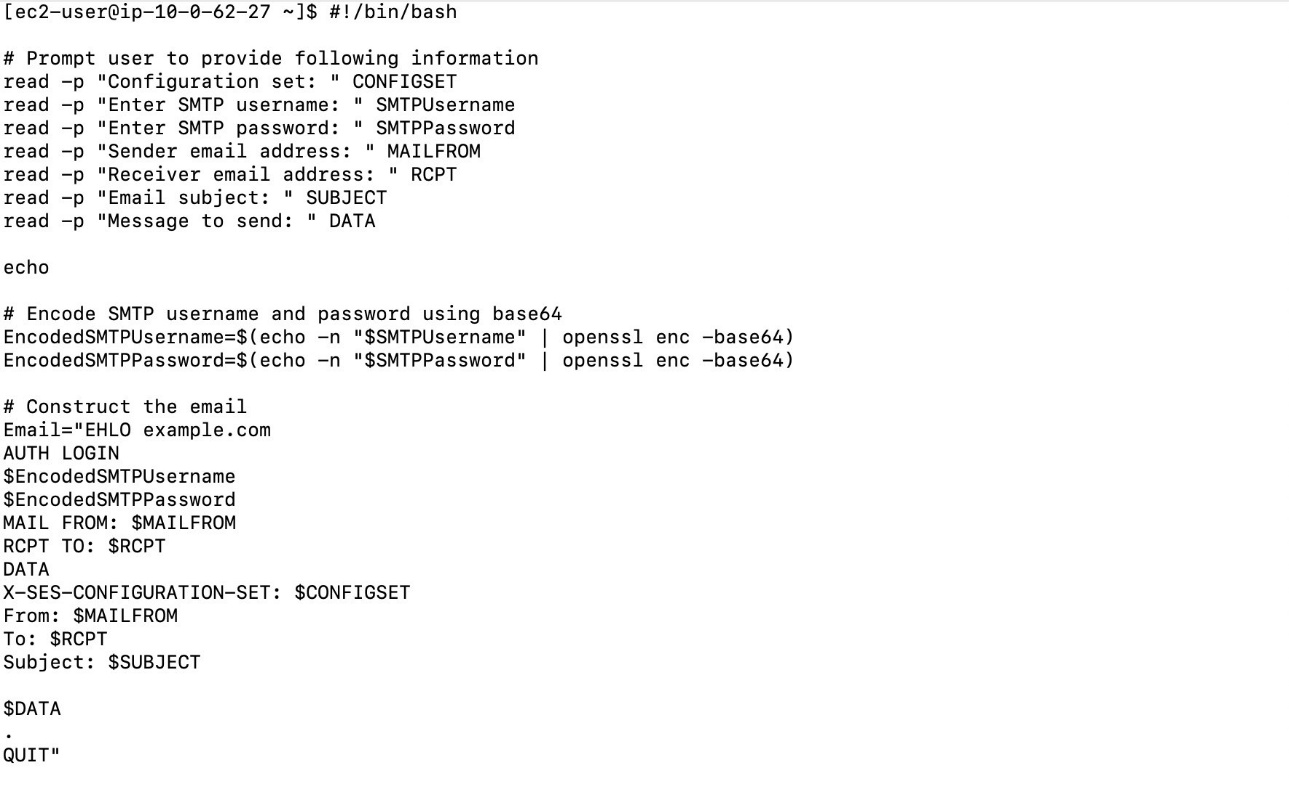
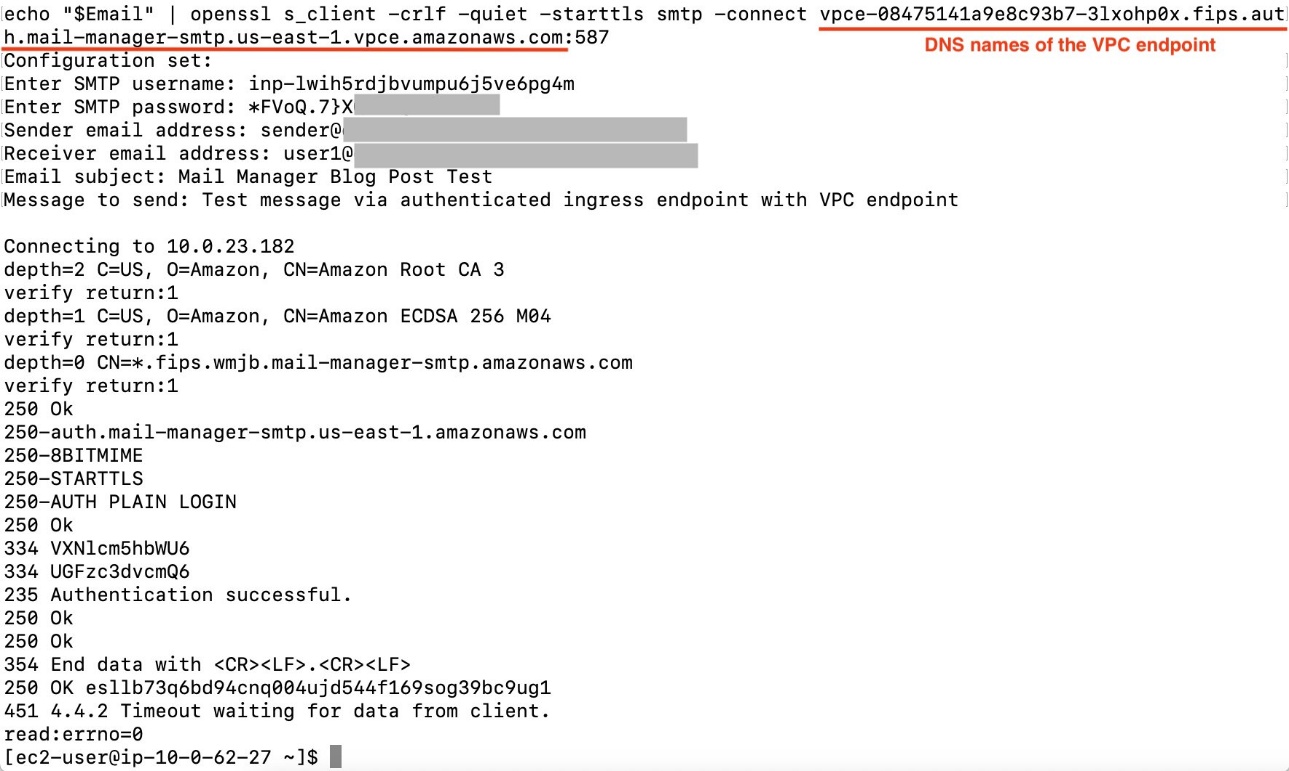
The message 250 OK esllb73q6bd94cnq004ujd544f169sog39bc9ug1 indicates the message was successfully accepted by Amazon SES Mail Manager.
When you’re done with this solution, clean up the resources you created including Mail Manager configurations, security groups, VPC endpoints, KMS keys, and Secrets Manager secrets to avoid additional charges.
In this post, we showed how to enhance email security by implementing Amazon SES Mail Manager with VPC endpoints. This solution can help you modernize your email infrastructure while maintaining network-level isolation and meeting enterprise compliance requirements.
To learn more about Amazon SES, see the Amazon SES Developer Guide. For additional security best practices, refer to AWS Best Practices for Security, Identity, & Compliance. To get started using Amazon SES Mail Manager, participate in an Amazon SES Mail Manager workshop event, explore the advanced workflow features of Amazon SES Mail Manager, and consider integrating with your existing monitoring and alerting systems.
Post Syndicated from jzb original https://lwn.net/Articles/1052327/
Security updates have been issued by Debian (openjpeg2, osslsigncode, php-dompdf, and python-django), Fedora (fluidsynth, golang-github-alecthomas-chroma-2, golang-github-evanw-esbuild, golang-github-jwt-5, and opentofu), Mageia (ceph and ruby-rack), and SUSE (anubis, apache2-mod_auth_openidc, dpdk22, kernel, libpng16, and python311-openapi-core).
Post Syndicated from The History Guy: History Deserves to Be Remembered original https://www.youtube.com/watch?v=JmJifGRKFJo
Post Syndicated from Bruce Schneier original https://www.schneier.com/blog/archives/2025/12/using-ai-generated-images-to-get-refunds.html
Scammers are generating images of broken merchandise in order to apply for refunds.
Post Syndicated from Bozho original https://blog.bozho.net/blog/4556
Политическата 2025 г. беше дълга и изпълнена със събития. Ще си позволя да направя обзор на вътрешнополитическите събития, подредени хронологично, както и техните първопричини и последствия.
Външнополитическият контекст е важен, външнополитическите лупинги на управляващите – също, но дори без тях, вътрешнополитическата картина остава същата. Може би с уточнението, че вътрешната нестабилност винаги е подхранвана допълнително от външните турбуленции.
Но нашата си системна политическа криза щеше да е факт дори без външните фактори, защото тя е криза не нелегитимното упражняване на публична власт. Тя се усложнява от разломните линии в българското общество по отношение на външната политика, но не те са в нейната основа.
Годината започна с преговори за правителство, на които освен ГЕРБ, БСП и ИТН, участвахме и ние от Демократична България. Няма да припомням всички подробности освен две: 1) преговорите бяха прекратени едностранно от ГЕРБ, с прессъобщение на 5-ти януари, след като 30 минути по-рано се бяхме разделили с ангажимент за уточняване на часа за следващата среща. 2) в окончателното коалиционно споразумение между трите останали партии бяха премахнати точно точките, които бяха част от санитарния кордон срещу Пеевски. Някои от тях – символни и декларативни, други – много конкретни по отношение на съдебната власт, службите, подслушванията и злоупотребите на прокуратурата в наказателния процес.
Защо беше нужно потвърждение на очевидното за някои, особено след провала на ротацията – че ГЕРБ и Борисов не могат да участват в ограничаване на нелегитимното влияние на Пеевски (или на който и да било друг). Защото това далеч не беше очевидно за широката публика, на която беше внушено, че ние сме политически неблагонадежни – че искаме постове, или че не знаем какво искаме.
Тези преговори бяха риск за нас и понесохме много критика. Все пак държахме те да са публично и да е ясно, че се водят – за разлика от преговорите след нашето изваждане от тях. И смятам, че показахме как трябва да се водят политически преговори – спокойно, културно, но неотстъпчиво за най-важните неща; и поставяйки приоритетите и споразумението преди изобщо въпроса за постовете. По този начин беше частично неутрализиран и последващия разказ, че ГЕРБ са нямали друг избор, освен да изберат Пеевски. За да стане кристално ясно, че изборът на Пеевски за партньор не е на база на политическа логика, а на база на страх от наказателно преследване.
Всичко, което последва в политическата 2025 г. е резултат от това решение тогава – ескалиращата наглост на Пеевски беше неизбежна при отказа на основните партии да го ограничат.
В началото на мандата на този кабинет трябваше да се вземе решение дали да се поиска конвергентен доклад, който да позволи влизане в еврозоната. Управляващата коалиция изобщо не беше ентусиазирана – при първото ми участие в Панорама след гласуването на кабинета поставих този въпрос, а Тошко Йорданов каза (по спомен), че България не е готова за еврозоната. В процеса на преговорите БСП също имаха сериозни резерви за еврозоната. А знаците от Министерство на финансите и управляващото мнозинство бяха много обезпокоителни – говореше се за огромна дупка в бюджета (която реално не съществуваше), в опит да се намери публично оправдание за отказа от еврозоната. Неофициално от МФ излизаше информация, че готвеният проект на бюджет е с над 3% дефицит, което би ни дисквалифицирало за еврозоната, а Борисов в няколко излизания пред медиите казваше, че няма да лъжем Брюксел и ще покажем реалния дефицит, което се четеше, че няма да се опитваме да влизаме в еврозоната. В началото на януари мнозинството отхвърли и изменения в Закона за БНБ, които бяха изискване за еврозоната.
На база на тази информация ние предприехме масирана комуникационна офанзива. Във всички свои участия посочвахме отказа на правителството от еврозоната. Всеки ден говорихме и в пленарна зала, и пред медиите в парламента, че правителството отстъпва от този стратегически приоритет.
Накрая конвергентен доклад беше поискан, а бюджетът беше внесен с 3% дефицит. Твърденията за дупката от 18 млрд. лв. се изпариха.
Сега ще слушаме опорните точки кой ни е “вкарал е еврозоната” и как ние сме били в опозиция на еврозоната, но нашата роля беше именно на катализатор на това правилно решение.
Решението на Конституционния съд от 13-ти март, макар да не промени значително съотношенията в парламента, беше ключово – бяха проверени около 2200 секции (от 12 хиляди), на база на това бяха установени съществени нарушения в доста секции, а при преизчисляването цяла нова парламентарна група влезе в Народното събрание. Решението показа нагледно какви изборни манипулации се правят и от кои партии – най-много гласове бяха надписани на ДПС Ново начало и ГЕРБ. С бюлетини, попълвани от един и същи човек, с дописване на гласове в протоколите и какво ли още не (все неща, които машинното гласуване елиминира).
Решението намали мнозинството на ГЕРБ, БСП, ИТН и АПС на 121 гласа, но то дойде в момент, в който вече беше ясно, че Пеевски не само подкрепя правителството, а и получава повече услуги от мнозинството, отколкото АПС: беше избран Орлин Колев в Конституционния съд, беше направено предложението за “Магазин за хората” в проекта на бюджет, а същият беше подкрепен на първо четене от ДПС-НН.
Трябва да припомним и как се стигна до този резултат – след изборите и обоснованото усещане за масови изборни нарушения, няколко парламентарни групи, в т.ч. ПП-ДБ, оспорихме частично изборите пред Конституционния съд. Списъкът със секции в нашето искане беше най-пълен и беше базиран на различни установени аномалии в данните от изборите. Аномалии, които до голяма степен след това Конституционният съд потвърди, че са изборни нарушения.
Приемането ни в еврозоната се случи в началото на юли с решения на съответните европейски институции. Но това беше предхождано от няколко събития.
В името на този приоритет, ние (ПП-ДБ) отказахме да участваме във вотове на недоверие до официалните актове на европейските институции, с които България да бъде приета в еврозоната. Това не значеше подкрепа за правителството, но не значеше и че искаме да го сваляме, преди еврозоната да бъде необратима.
След като президентът направи заявка за референдум, имаше нужда, вкл. пред международните партньори, да се покаже ясното мнозинство в българския парламент за еврозоната. Затова премиерът и гуверньорът на БНБ предложиха декларация, която да бъде подписана от всички, за които еврозоната е приоритет. Нашите подписи бяха на тази декларация.
За съжаление смятам, че бяха допуснати грешки при реализацията – в Закона за еврото бяха приети прекалено рискови силови правомощия. В регулаторите (основно КЗК) бяха избрани хора без нужните качества. Информационната кампания не беше адекватна и липсваше в социалните мрежи. Предстои да видим дали всички технически проблеми са решени. Но за всичко това отговорността е на мнозинството и правителството.
В деня на официалното ни приемане в еврозоната през юли, Пеевски реализира своята мръсна операция по задържането на варненския кмет. Много може да се напише за процесуалните способи, чрез които може един обвиняем да бъде държан дълго време в ареста. Но за тези арести трябва да се кажат 5 неща.
1) Пеевски показа, че разполагайки с прокуратурата, разследващия орган (инспекторите от КПК) и съответния административен ръководител на съда чрез контрола си върху ВСС, може да гарантира дългосрочно задържане в ареста;
2) това е демонстрация както към опозицията, така и към партньорите/подчинените в управлението – ако много се отваряте, мога да ви държа в ареста;
3) в изтритите точки от коалиционното споразумение имаше мерки срещу тази злоупотреба, преди още тя да се случи: случайно разпределение при разглеждане на мерки за неотклонение;
4) никой не възразява срещу това да има разследване за корупция – и ако някой е виновен, съдът да реши – но без напълно ненужни задържания в досъдебна фаза, които по европейските стандарти трябва да се прилагат в изключителни случаи;
5) това безобразие беше един от факторите, заради които се натрупа обществено напрежение, довело до масочите протести.
Използването на прокуратурата с политически цели не започна с тези арести, но те бяха кулминацията на процесуалния произвол. Исканията за имунитетите на Кирил, Лена и мен дадоха началото на опита за саморазправа с опозицията. Знаейки, че всичко ще се разпадне в съда, си дадохме имунитетите веднага. Но срещу нас не е имало опит за задържане, което прави летните арести прекомерни дори за самозабравилия се Пеевски и неговия обслужващ персонал в прокуратурата и КПК.
През септември темата в парламента беше “завладяната държава” – темата на вота на недоверие, който внесохме. Мотивите (80 страници) бяха задълбочено изследване на механизмите на дозавладяване на институциите и на отказа на правителството и мнозинството да противодейства на тези механизми. “Завладяна държава” е термин, който описва държави, чиито институции действат в частна полза, а не в обществена, за каквато са създадени. В мотивите приведохме множество конкретни примери (напр. натиска върху кметове и снимките под герба в каб. 222А, покриване на контрабандата на цигари от МВР в Пловдив, монополизация на продуктови такси) и конкретни имена – Пеевски, Таки, Ковачки.
Предходните вотове на недоверие не бяха сериозни и това стабилизираше управляващите. Те с лекота отбиваха тезите на вносителите на предходните вотове, основно с аргумента, че за няколко месеца няма как да се решат проблеми на няколко десетилетия. С вота на недоверие през септември това не беше така, тъй като фоксът беше върху това как действа и бездейства именно настоящото правителство (основно – в сектори правосъдие и вътрешни работи). И аргументи по същество в защита на кабинета почти нямаше, като изключим опитите на министъра на правосъдието да направи помен с чужда пита, хвалейки с резултати, постигнати на база на работата, свършена от предходните правителства.
Вотът на недоверие включваше и друга голяма тема през годината, стартирала от прокараните от нас изменения в Закона за съдебната власт, с които Сарафов не можеше да бъде избран за редовен главен прокурор и можеше да бъде изпълняващ функциите само 6 месеца, съответно последващото бездействие на изпълнителната власт по отношение на спазването на закона, след като Сарафов остана на поста и след законовия срок, допълвайки картината на завладените институции и на сринатото доверие в съдебната власт.
Във връзка с темата на вота от Да, България (официално с ново ръководство от май месец) формулирахме и т.нар. “План за противодействие и отпор на завладяната държава” с 10 конкретни точки, в които показахме, че не просто стоим и се оплакваме, а планираме и работим за демонтиране на модела.
Благодарение на този вот на недоверие, “завладяната държава” стана устойчив израз в публичния разговор за политика. Този вот на недоверие фокусира нелегитимните инструменти, чрез които се упражнява властта и илюстрира какво конкретно стои зад повтарянето на името на Пеевски, за което често ни обвиняваха. С този вот на недоверие разбирането на завладяната държава се пренесе сред много по-широк кръг хора и смятам, че това също допринесе за протестната енергия.
Местните избори в Пазарджик бяха сериозен трус в управлението. Мандатоносителят ГЕРБ стана 6-та политическа сила на местни избори в областен град. А Пеевски, с мащабно купуване на гласове под чадъра на МВР, стана първи.
Това беше резултат от много процеси, вкл. процеси по превземане на мрежите на влияние на ГЕРБ по места. Пеевски, през прокуратурата и КПК, тихомълком, придърпваше бизнесмени, близки преди до ГЕРБ. Това изсмуква контролирания и купен вот на ГЕРБ и ги оставя единствено по автентичната им подкрепа, която е недостатъчна за да бъдат първа политическа сила. Това се случи и в Пазарджик. Това беше посочено и в sms-а, който Иво Мирчев изпрати на Борисов. В него се казваше, че всичко това е резултат от отказа да бъде подкрепен санитарния кордон.
След това Борисов излезе и са “самовзриви” (образно казано), казвайки някои истини, които отричаха доскоро. На практика бяха потвърдени мотивите на нашия вот на недоверие, че “кръгове и кръгчета” управляват министерства, а искането му за оставки в МВР заради поголовното купуване на гласове потвърди нашите твърдения, че Пеевски е овладял МВР. Оставки не последваха, а шефа на областната дирекция беше преместен в звеното за подпомагане на министъра. Борисов, обаче, беше “успокоен” с няколко кратки прессъобщения и брифинга на Пеевски, с които му каза, че няма да му позволи да отиде на избори и няма да го направи премиер.
Но местните избори в Пазарджик осветиха процесите на превземане и отслабване на ГЕРБ от страна на Пеевски и невъзможността на ГЕРБ да противодейства на това.
В началото на ноември беше внесен най-лошият бюджет от близо 30 години. С него се увеличаваше данъчно-осигурителната тежест – т.е. вземаха се пари от работещите и от бизнеса, предвиждаше се 20 млрд. лв. дълг, за да се дадат големи увеличения на силовите структури и за да се напълнят корупционните касички на Пеевски, вкл. Българската банка за развитие.
Ние бяхме започнали да говорим за бюджета още от началото на октомври. Може би за изненада на всички тогава, от Да, България предложихме голям пакет от разумни десни мерки, които да позволяват стабилни публични финанси. Мерките бяха реформаторски и непопулярни. Включваха ограничаване на корупционния риск, ограничаване на неефективни разходи и стимулиране на бизнес средата. В продължение на 2 месеца тезата ни беше “бюджетът може да стане добър, ако в него има реформи – вкл. нашите реформи”. По този начин показахме ясната алтернатива на правителството. А правителството и мнозинството, със своята арогантност и самодоволство, вкараха бюджет, който дори сами не можеха да защитят. Единствената защита дойде от ДПС “Ново начало”, което беше ясна индикация, че това е бюджетът на Пеевски.
В нормална политическа ситуация, бюджетът е резултат от компромиси. Партията с 66 депутати прави най-малко компромиси, а партията с 29 депутати – повече. Реалността, обаче е, антиполитическа – партията с 29 депутати диктува основните параметри на бюджета, а останалите дори не смеят да го защитят. Бюджетът беше пряко следствие от завладяването на институциите, но също така и инструмент за допълнително финансиране на този корупционен модел от парите на българските граждани и бизнес.
Бюджетът беше числовото изражение на завладяната държава и като такъв изпълни нашата политическа теза с неоспоримо съдържание.
Протестът започна като протест срещу бюджета, на който се събраха десетки хиляди протестиращи. Но бюджетът беше просто последната капка, с която чашата на търпението преля. Арогантното завладяване на институциите, неспазването на базово приличие, комисия за 26 секунди, промените в специалните закони за службите, с които те да бъдат дадени на Пеевски, продължаващото узурпиране на властта от Сарафов и продължаващите злоупотреби на КПК, натътрузването на Пеевски върху всяка тема, анонса за държавата с “главно Д” и безобразното поведение на депутатите на Ново начало. Всичко това създаде среда, в която протестите срещу Сарафов и незаконните арести, протестите за достойно заплащане на младите лекари и недоволството от бюджета, се сляха в една неудържима вълна от гняв.
След няколко неадекватни маневри (“ще го изтеглим, “няма да го изтеглим”, “това е протест на работодатели”, “тези хора не знаят какво искат”, “ще го изтеглим, ама ще е почти същия”), на 10.12. по площадите в цялата страна излязоха вероятно над 200 хил. души. Освен над 100 хил. на жълтите павета, имаше протести в десетки градове – дори в такива, в които никога е нямало протести, дори през 1997 г.
Контрапротестите, организирани от Пеевски, бяха гротеска на гърба на бедни и онеправдани хора, докарани почти насила по площадите. Това добави към обществения гняв, заедно с опита да бъдат омаловажени протестите в началото.
На протестите имаше всякакви хора с всякакви идеи. Но със сигурност това не бяха антиевропейски протести, не бяха срещу еврото. Бяха протести срещу модела на завладяната държава, олицетворяван от Пеевски и Борисов и тяхното взаимодействие.
Важен елемент от протестната енергия беше и включването на малцинствата, които Пеевски се опита да “загради”, но те му казаха, че не им е никакъв. Демонополизирането на етническия вот продължи да бъде тема и след края на политическия сезон – явно Пеевски и Борисов са изнервени от тези тенденции.
Протестите бяха мирни, а опитите да бъдат компрометирани с внедряване на провокатори и неадекватна реакция на МВР, не бяха успешни. Това им даде още по-голяма тежест и легитимност. И изходът беше неизбежен.
Но протестът не изчезна и след оставката, което означава, че има гражданска енергия за промени. И за противопоставяне на безобразията и преяждането с власт, вкл. на уволненията на неудобни журналисти.
Когато насред декемврийския студ броят на протестиращите срещу теб расте, а не намалява, политическата логика изисква оставка. Защото явно си счупи нещо толкова сериозно, че си загубил легитимност. Това е ефектът “Пеевски” – до каквото и да се допре, го делегитимира.
Оставката на правителството е значим успех за протеста, който акумулира толкова гражданска подкрепа и енергия, че оставането на власт щеше да бъде напук на обществените настроения, а това винаги има катастрофални резултати.
Изглежда оставката не беше по вкуса на Пеевски, защото той искаше да се възползва от контрола си върху правителството 4 години. Пеевски и неговите говорители обясняваха цяла година, че повече правителства няма да падат след протести. И ето, че площадът ги опроверга, слагайки санитарния кордон, който мнозинството в парламента го беше страх да сложи в началото на годината.
А сега накъде?
Годината затвори един цикъл – от отказа за изолиране на Пеевски от страна на мнозинството в парламента, до неизбежния обществен взрив в резултат на този отказ.
Геополитическият контекст се променя много динамично и ще предстоят трудни решения. Ще има опити за подкопаване на бъдещи общи европейски позиции по ключови геостратегически въпроси. България трябва да бъде силен глас за общата европейска политика в сферата на сигурността и отбраната.
В началото на 2026 г. предстоят избори, на които ние ще трябва да положим всички усилия, за да убедим хората, излезли на протест и хората, които подкрепяха протеста, че техният политически инструмент за демонтиране на модела на завладяната държава сме ние. Трябва да убедим хората в това, че ние сме най-добре подготвени и сме най-решителни да направим най-малко следното:
Всички тези приоритет и степента, в която ще можем да ги изпълняваме, зависят от изборите и изборния резултат. Протестите и оставката са само началото. Поредно начало, което този път трябва да доведем докрай, въпреки всички неизбежни трудности по пътя.
През 2026 отново българските граждани ще решават.
Материалът Годината в 10 точки и едно заключение е публикуван за пръв път на БЛОГодаря.
Post Syndicated from The History Guy: History Deserves to Be Remembered original https://www.youtube.com/shorts/3teRIogHKTk
Post Syndicated from The Atlantic original https://www.youtube.com/shorts/i0vW340jBJs