Post Syndicated from Explosm.net original https://explosm.net/comics/stains
New Cyanide and Happiness Comic
Post Syndicated from Explosm.net original https://explosm.net/comics/stains
New Cyanide and Happiness Comic
Post Syndicated from The Atlantic original https://www.youtube.com/shorts/gGHZif3jhy0
Post Syndicated from Biswanath Mukherjee original https://aws.amazon.com/blogs/compute/bring-your-own-client-certificate-for-backend-mtls-in-amazon-api-gateway/
Enterprises that use Amazon API Gateway in front of internal or partner backends often want to bring their own client certificate for backend mutual TLS (mTLS) authentication. During mTLS, the backend presents its own server certificate and also requests the caller to present a client certificate to validate it against a trusted certificate authority (CA). Until now, you could use only an API Gateway-generated, self-signed SSL certificate for the outbound connection, because there was no CA behind it for the backend to trust. Backends that enforce a specific corporate or partner CA reject that self-signed certificate, and the mutual TLS handshake fails. Bringing your own CA-signed certificate is necessary for scenarios such as migrating APIs off legacy gateways or meeting your internal PKI mandates that require certificates from an approved CA.
With API Gateway, you can now bring your own client certificate for backend mutual TLS (mTLS) authentication. You can either use a third-party certificate or a certificate issued by AWS Private Certificate Authority. If you’re using a third-party certificate, you must import the certificate in AWS Certificate Manager (ACM). Then you configure the ACM certificate ARN in your REST API stage. API Gateway presents that certificate during the backend mTLS handshake.
In this post, you build a REST API with an outbound mTLS connection using this newly launched API Gateway feature. This solution demonstrates an outbound mTLS connection between Amazon API Gateway and a backend application running on Amazon Elastic Container Service (Amazon ECS).
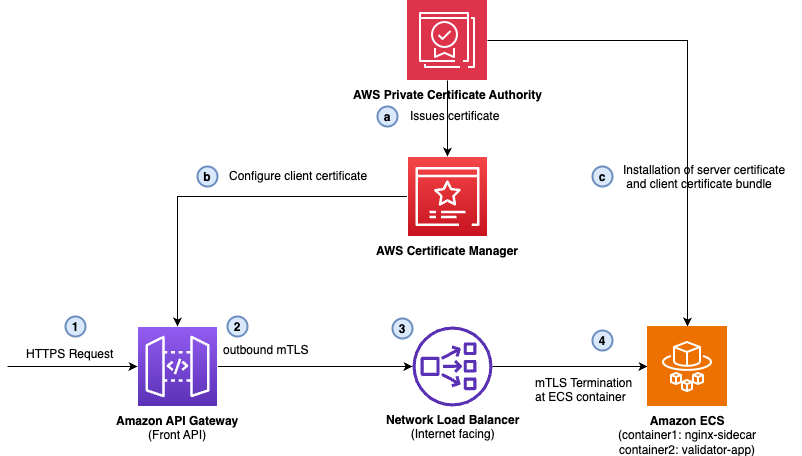
The following diagram shows the solution architecture.
The solution uses:
AWS Private Certificate Authority with a root-subordinate CA hierarchy to issue both the client and server certificates through AWS Certificate Manager (ACM).
Amazon API Gateway REST API stage configured with the ACM client certificate ARN (ClientCertificateId), so that the API Gateway presents the certificate during the outbound TLS handshake.
Amazon ECS on AWS Fargate running an NGINX sidecar that holds the server certificate and validates the incoming client certificate against a CA bundle (root and subordinate chain).
A request goes through the following steps:
Client application invokes the REST API exposed by API Gateway. The API Gateway stage is configured with an ACM client certificate ARN.
API Gateway opens an outbound connection to the Network Load Balancer (NLB) to begin the TLS handshake. The API Gateway presents an ACM client certificate configured at the stage level when the backend requests one.
The NLB listens for the incoming TCP request on port 443 and forwards the call to Amazon ECS Fargate. The NLB acts as a passthrough and does not terminate the TLS connection.
The NGINX sidecar container running on Amazon ECS performs the inbound mTLS handshake:
NGINX presents the backend server certificate and verifies the client certificate against a mounted CA bundle (root and subordinate chain).
After verification, NGINX forwards the request and parsed certificate details to the validator app container over local HTTP.
The validator app re-checks the certificate validity window, matches the common name against an allowlist, and returns a structured JSON response.
Note: The NGINX sidecar is not mandatory for this flow. It demonstrates separation of concerns: NGINX handles the mTLS handshake, and the validator app contains the business logic.
To follow along, you need the following:
Create an AWS account if you do not already have one.
Access to an AWS account through the AWS Management Console and the AWS Command Line Interface (AWS CLI). The AWS Identity and Access Management (IAM) principal you use must have permissions to make the necessary AWS service calls and manage the resources in this post. Follow the principle of least privilege.
Docker installed and running, to build and push the two container images.
Python 3.14 installed.
jq command line tools installed.
Run the following commands to set up the demo environment:
Create a new folder and clone the GitHub repository:
Set the environment variables after replacing the placeholders:
Run the following commands to create container images of NGINX sidecar container and the validator app containers:
Create two Amazon Elastic Container Registry (Amazon ECR) repositories, one for NGINX and another for validator app containers respectively:
Build and push the NGINX and validator app containers:
You first deploy the stack without the client certificate configured in the API Gateway and perform negative testing. The mTLS handshake will fail because of a missing client certificate in the request. Then you update the stack to configure client certificate in API Gateway stage and retest mTLS.
Run the following command to build and deploy the overall stack without client certificate configured at API Gateway stage:
Wait for the task to reach RUNNING and pass its target group health check:
Capture the front API invoke URL from the stack outputs:
Wait a minute or two after the stack finishes, then invoke the front API:
The following is the NGINX configuration for mTLS:
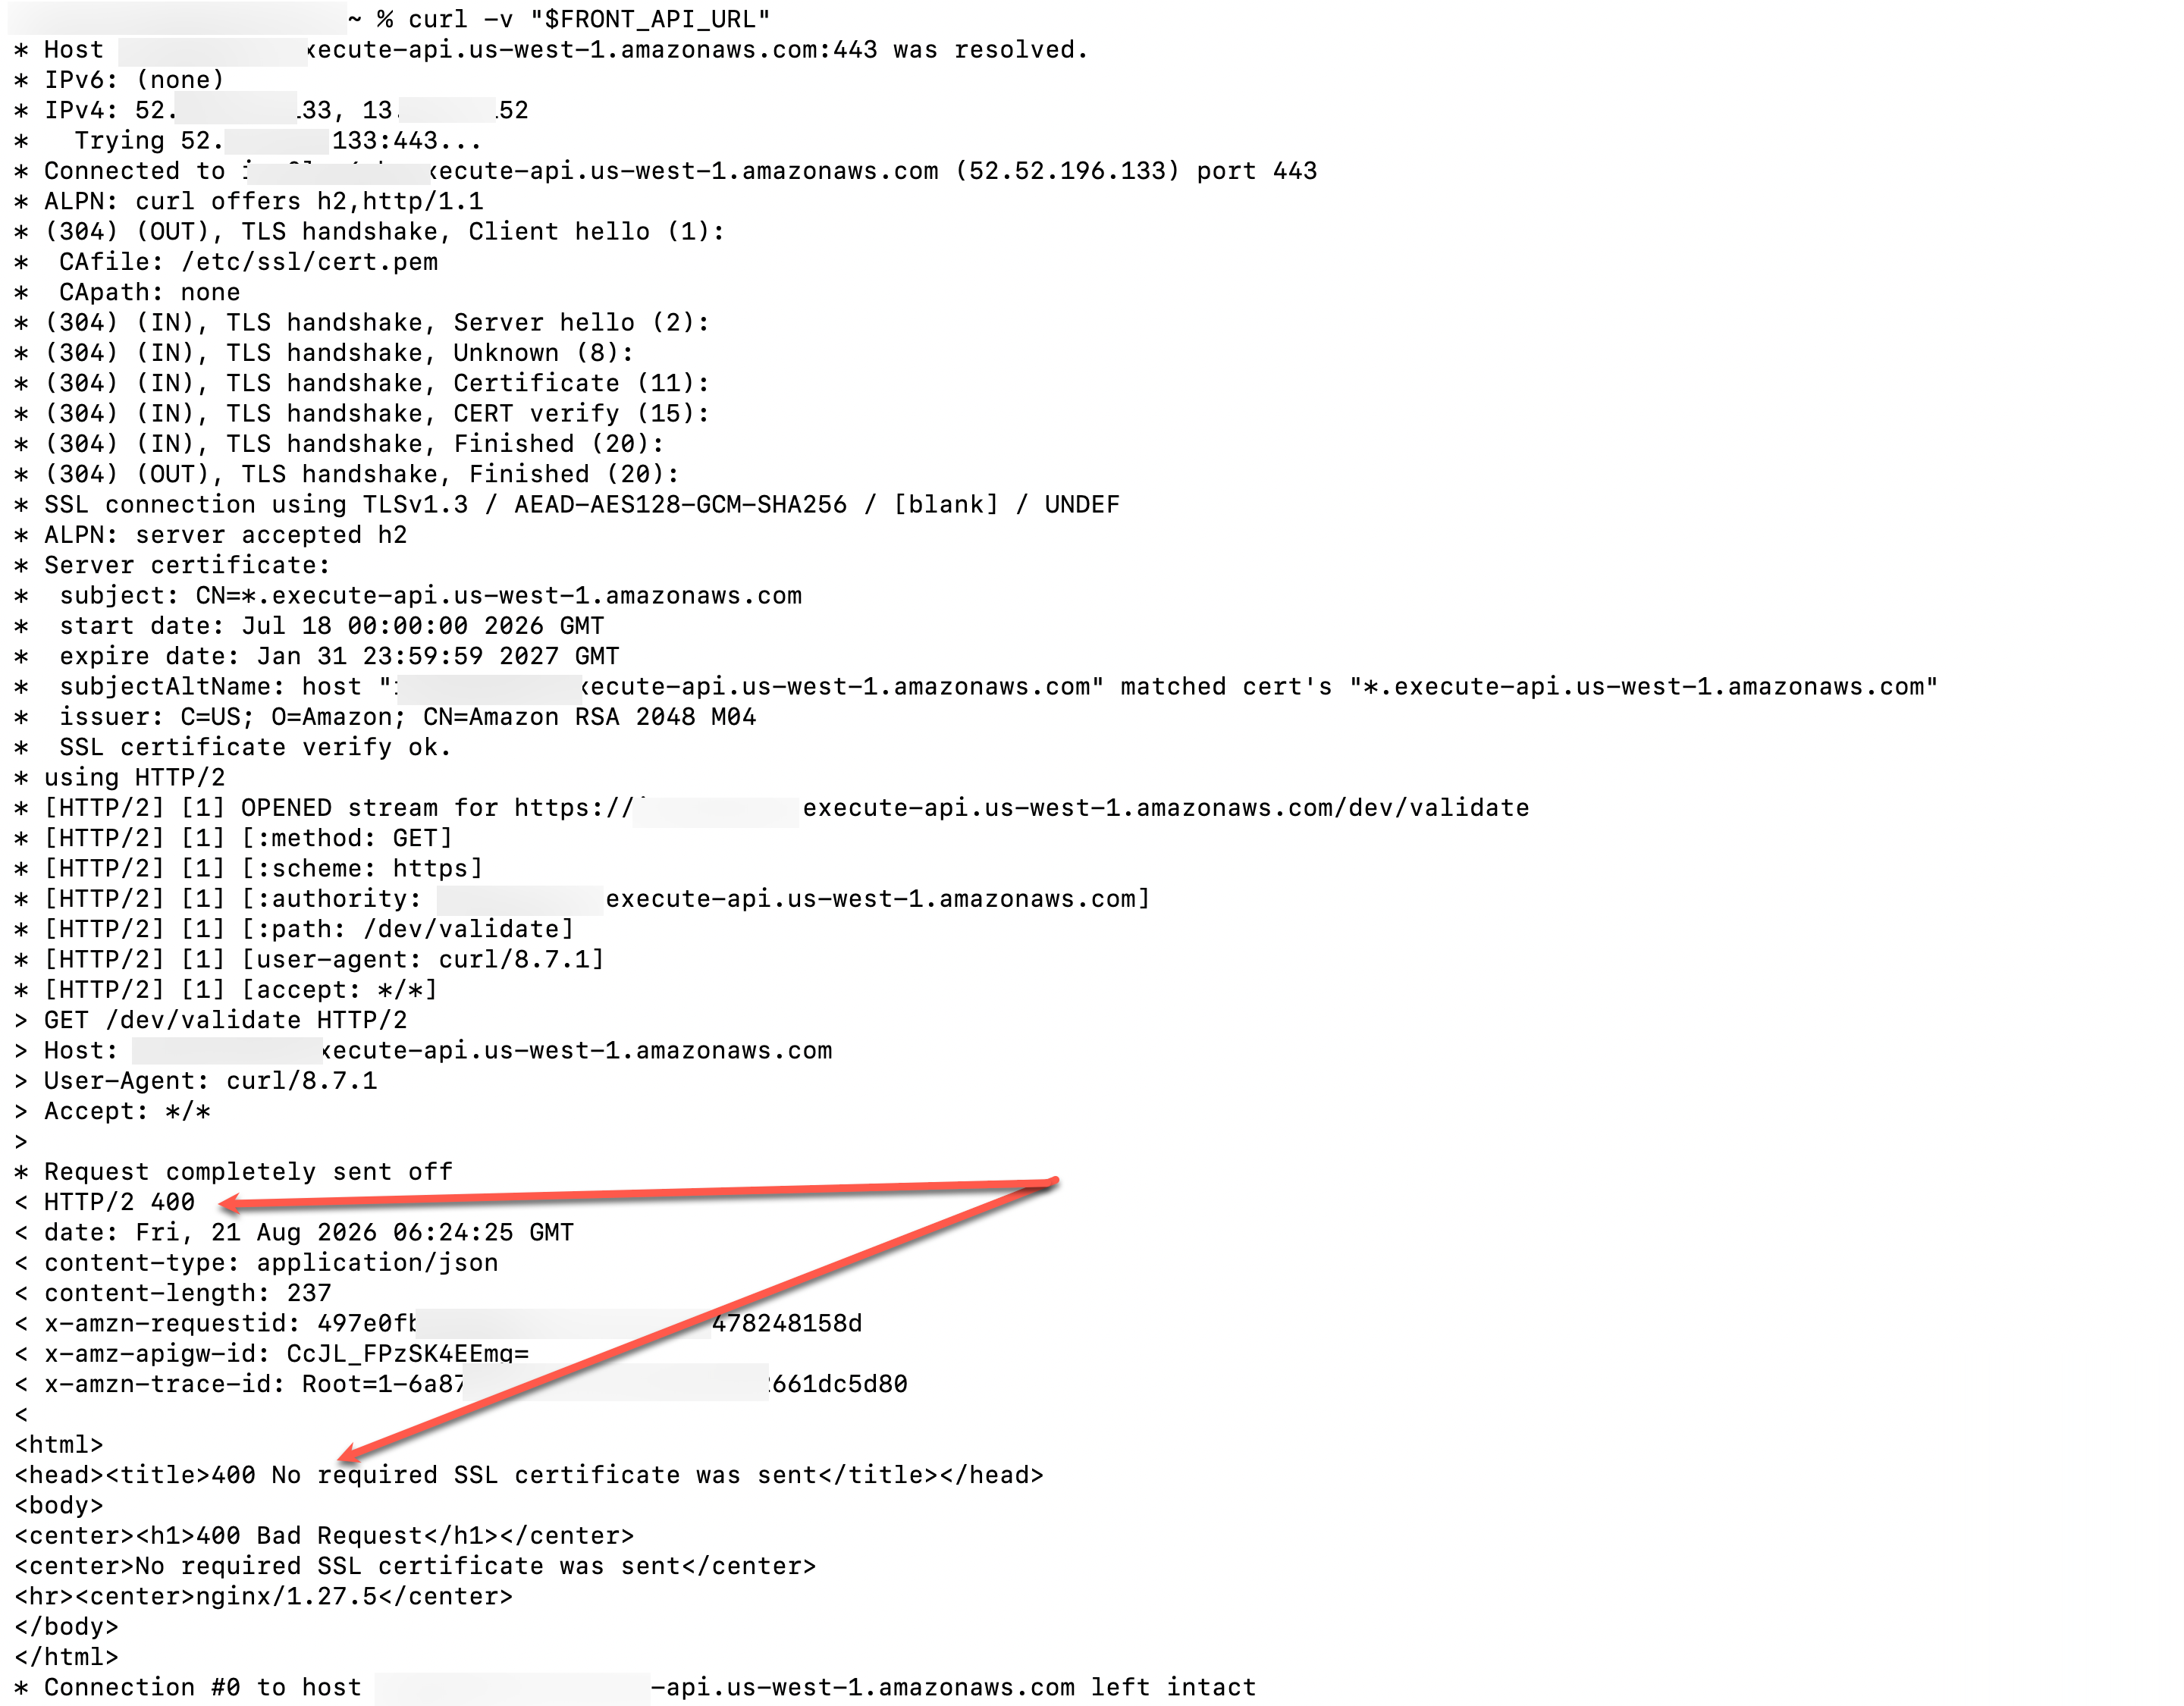
The curl command returns HTTP/2 400, with a response body containing 400 No required SSL certificate was sent. Because the API Gateway is not presenting a client certificate on the outbound handshake, the NGINX sidecar container in Amazon ECS rejects the mTLS connection. The following screenshot shows the response:
Now redeploy the solution with outbound mTLS enabled:
Wait a minute or two after the stack finishes, then invoke the front API again:
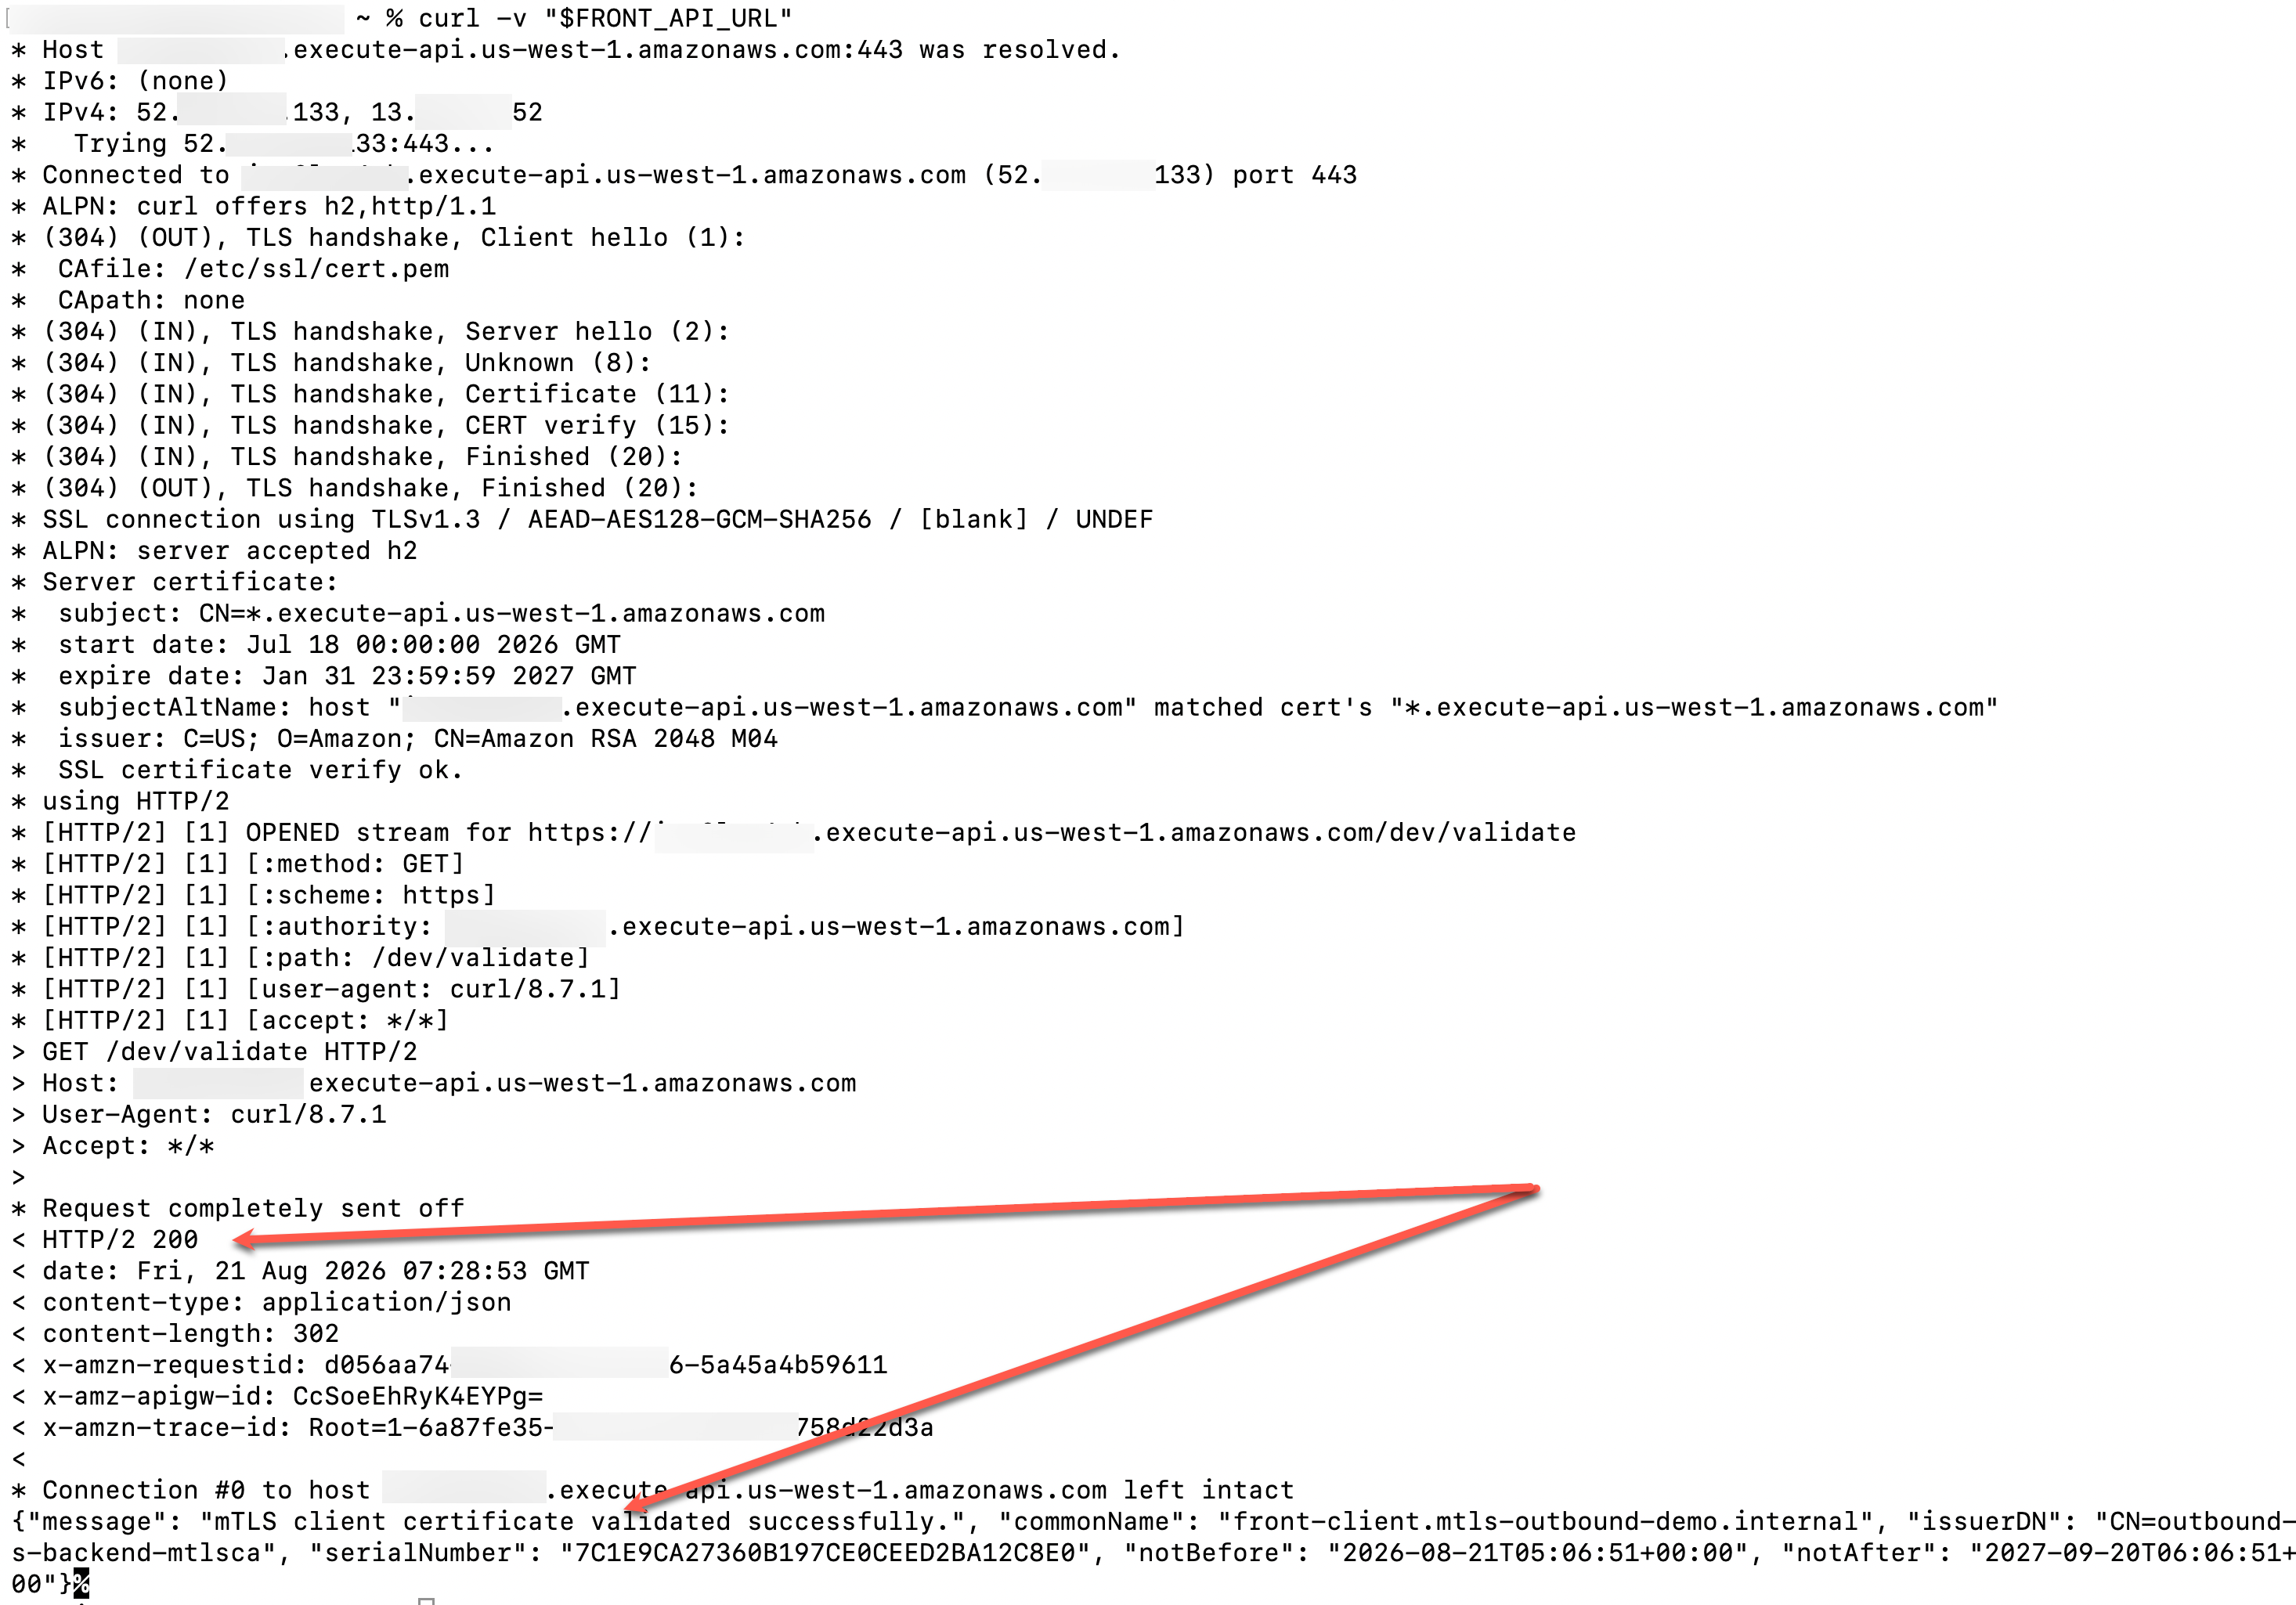
Because the client certificate is now presented during the mTLS handshake, the handshake completes successfully, as shown in the following response snippet:
When a certificate changes in ACM, API Gateway detects the update and propagates the new certificate automatically. You do not redeploy the stage, and the API experiences no downtime during rotation. Certificate propagation is eventually consistent. During an update, the backend might briefly receive either the old or the new certificate. ACM also emits certificate expiration notifications through Amazon EventBridge, which you can use to set alarms before a certificate expires.
If you followed along only for demonstration purposes, to avoid incurring future charges, run the following commands to delete the resources created in this demo:
Clean up the S3 buckets:
Delete the stack:
Delete the ECR repository:
In this post, you configured a REST API with an outbound mTLS connection using Amazon API Gateway and an ECS Fargate backend. With this new feature launch in API Gateway, you can now bring your own client certificate for outbound mTLS handshake for your REST APIs. You can now meet your internal PKI mandates to authenticate backends that pin a specific certificate issuer.
To get started, import a certificate from your own PKI into ACM and configure your API Gateway REST API stage for outbound mTLS authentication. For more information, see Present client certificates to backend services with mutual TLS in API Gateway. If you have feedback about this post, leave it in the comments section. For technical questions, you can start a thread on AWS re:Post.
Post Syndicated from Rapid7 original https://www.rapid7.com/blog/post/em-patch-tuesday-september-2026
Microsoft is publishing 974 own-product vulnerabilities on September 2026 Patch Tuesday, including 723 vulnerabilities in Windows. Along with Microsoft fixes for 25 non-Microsoft CVEs, that brings the total number of vulnerabilities on the table today to 999. Whether this is the biggest Patch Tuesday ever depends on how we count, but this is by far the most CVEs that Microsoft has ever published in a single day. As Rapid7 noted last month, there is no reason to suppose that Patch Tuesday will ever return to the lower volumes we saw prior to 2026. Microsoft is aware of exploitation in the wild for two of the vulnerabilities published today.
The eternal game of elevation of privilege whack-a-mole between Microsoft and attackers continues. This month, the battle is centered on the Windows Advanced Local Procedure Call (ALPC) mechanism, a kernel capability that facilitates inter-process communication. Microsoft is aware of exploitation in the wild already. Successful abuse of the flaw underlying CVE-2026-85880 grants an attacker SYSTEM via a buffer overflow that enables an out-of-bounds write, and as we all know by now, this is exactly what would happen during the first five minutes of a technically accurate horror movie about ransomware. We can infer one silver lining here: since neither Server 2025 nor Windows 11 receives patches for CVE-2026-85880, it is likely that Microsoft’s ongoing efforts to level up memory safety by rewriting critical kernel components in Rust are paying off.
Attackers disappointed by Microsoft’s move towards memory safety improvements for various critical kernel components need not leave empty-handed today. Microsoft is aware of existing exploitation in the wild for CVE-2026-81963, an elevation of privilege vulnerability in the Windows Update Stack that leads to SYSTEM privileges via improper link resolution. All supported versions of Windows receive a patch, which presumably tightens up controls to prevent the Windows Update Stack from following a malicious link and overwriting a system component with an attacker-controlled imposter. The relatively pedestrian CVSS v3 base score of 7.8 is no reason for less concern, since no serious attacker will bother developing an intricate one-shot RCE when a two-stage attack chain consisting of low-privileged local access coupled with elevation of privilege will achieve the same ultimate goal much more easily.
For the second month in a row, Microsoft does not appear to have published any desktop browser security advisories between the start of the month and Patch Tuesday. Microsoft Edge is built on top of Google’s open-source Chromium project, and on September 3, 2026, Google Chrome patched CVE-2026-85046, an exploited-in-the-wild zero-day vulnerability in the V8 JavaScript engine relied upon by both Edge and Chrome. So, is Microsoft Edge falling dangerously behind Google Chrome? Well, maybe. In this specific case, the Edge stable channel did receive a patch a day earlier than Chrome on September 2, 2026, and we know this because the Edge release notes mention it. However, almost a week later, Microsoft still hasn’t published a security advisory for CVE-2026-85046, and until that URL returns something better than a 404, that will remain true. In short: if you’re patched, you are protected, but if you rely on advisories to know which vulns exist, you could miss this zero-day vulnerability altogether. Only Microsoft knows why this advisory is missing, but there is no reason to suppose that Microsoft is somehow immune to the pressures that come along with the vast increase in vulnerability volume. A patch without an advisory is perhaps marginally better than an advisory without a patch, but keeping track of exposures without reliable advisory materials is not straightforward. Chrome patched 11 other vulnerabilities at the same time as CVE-2026-85046, but it’s not yet clear if those are patched in Edge. Until Microsoft sets the record straight, the only safe assumption is that these vulnerabilities (e.g. CVE-2026-85045) remain unpatched in Edge.
The next Microsoft product lifecycle changes with broad impact occur on October 14, 2026, when Windows 11 24H2 Home & Pro reach end of servicing, and Windows Server 2022 moves to extended support, with free critical security updates continuing, but no further feature development. At the same time, the final curtain falls for Windows Server 2012 and 2012 R2 with the expiry of the third and final year of cash-for-updates Extended Security Update (ESU) program for these aging workhorses. Office 2021 also moves beyond support, including the Long-Term Servicing Channel, with no ESU available in that case. Also in October, Exchange Server 2016 and 2019 will join the “no ESU” club, after two previous six-month reprieves. Presumably, Microsoft really means it this time.
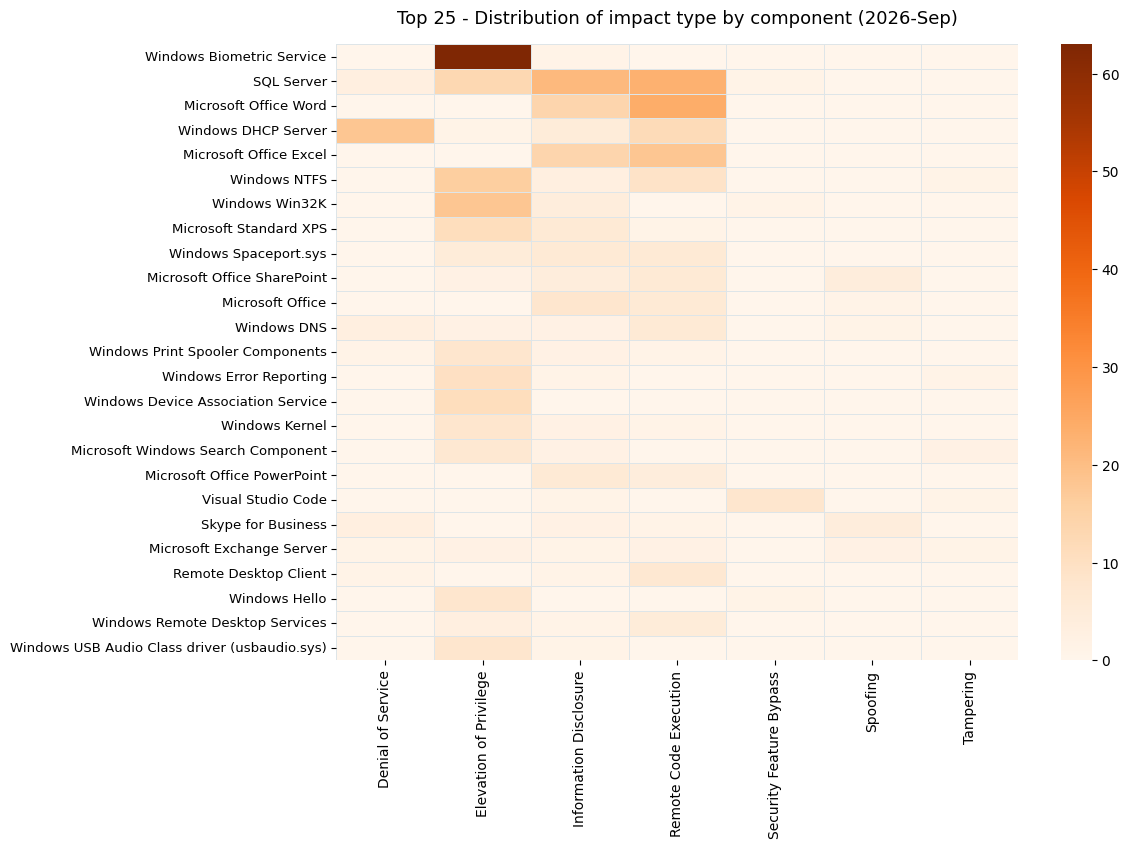
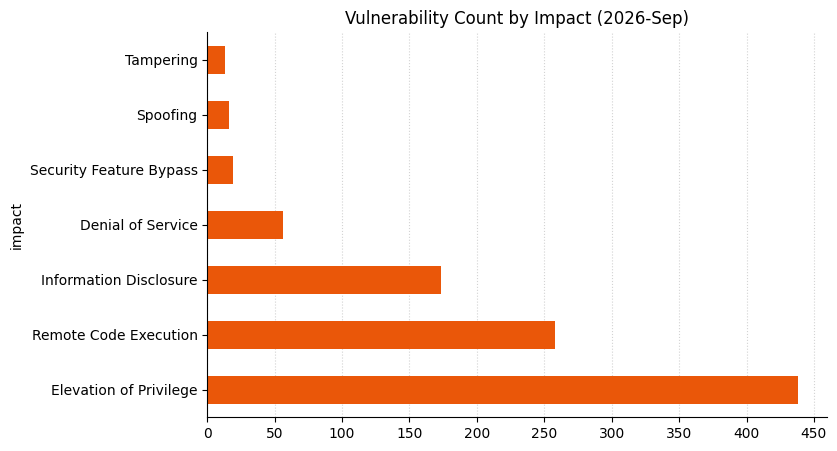
|
CVE |
Title |
Exploitation status |
Publicly disclosed? |
CVSS v3 base score |
|---|---|---|---|---|
| CVE-2026-80097 |
Microsoft Authenticator Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
8.6 |
| CVE-2026-58611 |
Xbox Gaming Services Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
|
CVE |
Title |
Exploitation status |
Publicly disclosed? |
CVSS v3 base score |
|---|---|---|---|---|
| CVE-2026-70352 |
Azure AI Language Elevation of Privilege Vulnerability |
N/A |
No |
10.0 |
| CVE-2026-62895 |
Azure Arc SQL Server Extension Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-69857 |
Azure Cosmos DB Spoofing Vulnerability |
Exploitation More Likely |
No |
8.5 |
| CVE-2026-77909 |
Azure CycleCloud Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
7.7 |
| CVE-2026-81349 |
Azure HDInsight Ambari Elevation of Privilege Vulnerability |
N/A |
No |
7.2 |
| CVE-2026-83941 |
Entra ID Elevation of Privilege Vulnerability |
N/A |
No |
9.9 |
| CVE-2026-84003 |
Microsoft Authentication Library (MSAL) for Node.js Spoofing Vulnerability |
Exploitation Less Likely |
No |
7.4 |
| CVE-2026-83711 |
Microsoft Azure Active Directory B2C Elevation of Privilege Vulnerability |
N/A |
No |
10.0 |
| CVE-2026-83948 |
Microsoft Azure CLI Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.0 |
| CVE-2026-62906 |
Microsoft Discovery Studio Information Disclosure Vulnerability |
N/A |
No |
7.4 |
| CVE-2026-62916 |
Microsoft Entra ID Elevation of Privilege Vulnerability |
N/A |
No |
9.1 |
| CVE-2026-69854 |
Spring Cloud Azure Elevation of Privilege Vulnerability |
Exploitation More Likely |
No |
9.0 |
|
CVE |
Title |
Exploitation status |
Publicly disclosed? |
CVSS v3 base score |
|---|---|---|---|---|
| CVE-2026-84323 |
Chromium: CVE-2026-84323 Missing authorization in FileSystem |
n/a |
No |
|
| CVE-2026-84324 |
Chromium: CVE-2026-84324 Use after free in Proxy |
n/a |
No |
|
| CVE-2026-84325 |
Chromium: CVE-2026-84325 Improper input validation in DataTransfer |
n/a |
No |
|
| CVE-2026-84326 |
Chromium: CVE-2026-84326 Uninitialized resource in V8 |
n/a |
No |
|
| CVE-2026-84327 |
Chromium: CVE-2026-84327 Incorrect authorization in Autofill |
n/a |
No |
|
| CVE-2026-84328 |
Chromium: CVE-2026-84328 Missing authorization in FileSystem |
n/a |
No |
|
| CVE-2026-84329 |
Chromium: CVE-2026-84329 Confused deputy in CredentialProvider |
n/a |
No |
|
| CVE-2026-84331 |
Chromium: CVE-2026-84331 Incorrect authorization in Actor |
n/a |
No |
|
| CVE-2026-84332 |
Chromium: CVE-2026-84332 Incorrect authorization in SiteSettings |
n/a |
No |
|
| CVE-2026-84334 |
Chromium: CVE-2026-84334 Incorrect authorization in Chromoting |
n/a |
No |
|
| CVE-2026-84335 |
Chromium: CVE-2026-84335 Incorrect authorization in TabStrip |
n/a |
No |
|
| CVE-2026-84347 |
Chromium: CVE-2026-84347 Use after free in WebRTC |
n/a |
No |
|
| CVE-2026-84348 |
Chromium: CVE-2026-84348 Information leak in MediaCapture |
n/a |
No |
|
| CVE-2026-84349 |
Chromium: CVE-2026-84349 Use after free in Browser |
n/a |
No |
|
| CVE-2026-84350 |
Chromium: CVE-2026-84350 Use after free in TabStrip |
n/a |
No |
|
| CVE-2026-84351 |
Chromium: CVE-2026-84351 Buffer overflow in GPU |
n/a |
No |
|
| CVE-2026-84353 |
Chromium: CVE-2026-84353 Use after free in Shared Tab Groups |
n/a |
No |
|
| CVE-2026-84354 |
Chromium: CVE-2026-84354 Incorrect authorization in FileSystem |
n/a |
No |
|
| CVE-2026-84355 |
Chromium: CVE-2026-84355 Incorrect authorization in Navigation |
n/a |
No |
|
| CVE-2026-84356 |
Chromium: CVE-2026-84356 UI misrepresentation in FullScreen |
n/a |
No |
|
| CVE-2026-84357 |
Chromium: CVE-2026-84357 Improper input validation in Omnibox |
n/a |
No |
|
| CVE-2026-84358 |
Chromium: CVE-2026-84358 Improper privilege management in Downloads |
n/a |
No |
|
| CVE-2026-84359 |
Chromium: CVE-2026-84359 Information leak in Skia |
n/a |
No |
|
CVE |
Title |
Exploitation status |
Publicly disclosed? |
CVSS v3 base score |
|---|---|---|---|---|
| CVE-2026-69439 |
.NET and Visual Studio Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
8.8 |
| CVE-2026-69522 |
.NET and Visual Studio Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
8.8 |
| CVE-2026-71328 |
.NET and Visual Studio Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
8.8 |
| CVE-2026-69805 |
.NET Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.5 |
| CVE-2026-69806 |
.NET Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-58649 |
.NET Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
6.5 |
| CVE-2025-70873 |
An information disclosure issue in the zipfileInflate function in the zipfile extension in SQLite v3.51.1 and earlier allows attackers to obtain heap memory via supplying a crafted ZIP file. |
n/a |
No |
7.5 |
| CVE-2026-57099 |
ASP.NET Core Denial of Service Vulnerability |
Exploitation Less Likely |
No |
7.5 |
| CVE-2026-69304 |
ASP.NET Core Denial of Service Vulnerability |
Exploitation Less Likely |
No |
5.9 |
| CVE-2026-34182 |
CMS AuthEnvelopedData Processing May Accept Forged Messages |
n/a |
No |
9.1 |
| CVE-2026-81380 |
GitHub Copilot and Visual Studio Code Information Disclosure Vulnerability |
N/A |
No |
5.3 |
| CVE-2026-81381 |
GitHub Copilot and Visual Studio Code Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
6.5 |
| CVE-2026-81383 |
Visual Studio Code Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
7.4 |
| CVE-2026-70334 |
Visual Studio Code Security Feature Bypass Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-78461 |
Visual Studio Code Security Feature Bypass Vulnerability |
Exploitation Less Likely |
No |
7.4 |
| CVE-2026-78462 |
Visual Studio Code Security Feature Bypass Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-81356 |
Visual Studio Code Security Feature Bypass Vulnerability |
Exploitation Less Likely |
No |
8.2 |
| CVE-2026-81357 |
Visual Studio Code Security Feature Bypass Vulnerability |
Exploitation Less Likely |
No |
8.2 |
| CVE-2026-81376 |
Visual Studio Code Security Feature Bypass Vulnerability |
Exploitation Less Likely |
No |
9.6 |
| CVE-2026-81378 |
Visual Studio Code Security Feature Bypass Vulnerability |
Exploitation Less Likely |
No |
8.2 |
| CVE-2026-81379 |
Visual Studio Code Security Feature Bypass Vulnerability |
Exploitation Less Likely |
No |
8.2 |
| CVE-2026-81377 |
Visual Studio Code Tampering Vulnerability |
Exploitation Less Likely |
No |
6.5 |
| CVE-2026-77906 |
Visual Studio Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-77907 |
Visual Studio Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.8 |
|
CVE |
Title |
Exploitation status |
Publicly disclosed? |
CVSS v3 base score |
|---|---|---|---|---|
| CVE-2026-62810 |
Active Directory Certificate Services (AD CS) Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-69821 |
Active Directory Certificate Services (AD CS) Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-69395 |
Active Directory Certificate Services (AD CS) Information Disclosure Vulnerability |
Exploitation Unlikely |
No |
6.5 |
| CVE-2026-69624 |
Active Directory Certificate Services (AD CS) Tampering Vulnerability |
Exploitation Unlikely |
No |
6.5 |
| CVE-2026-69359 |
Active Directory Domain Services Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-72978 |
Active Directory Federation Services (AD FS) Denial of Service Vulnerability |
Exploitation Unlikely |
No |
5.9 |
| CVE-2026-69329 |
BranchCache Denial of Service Vulnerability |
Exploitation Unlikely |
No |
7.5 |
| CVE-2026-69516 |
Connected Devices Platform Service (Cdpsvc) Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.0 |
| CVE-2026-68824 |
Connected User Experiences and Telemetry Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.0 |
| CVE-2026-68847 |
Connected User Experiences and Telemetry Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-69470 |
Connected User Experiences and Telemetry Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-69625 |
Connected User Experiences and Telemetry Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
8.0 |
| CVE-2026-73014 |
Data Sharing Service Client Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-73006 |
DirectWrite Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-73016 |
DirectWrite Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-69576 |
Graphic Fonts Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-72986 |
Graphic Fonts Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-73018 |
Graphic Fonts Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-73017 |
Graphics Kernel Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
7.5 |
| CVE-2026-69731 |
HID Class Driver Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-72983 |
Internet Connection Sharing (ICS) Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
9.8 |
| CVE-2026-68895 |
Internet Storage Name Service Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
5.5 |
| CVE-2026-72981 |
IP Helper Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.1 |
| CVE-2026-69275 |
Kernel Streaming WOW Thunk Service Driver Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-69900 |
Kernel Streaming WOW Thunk Service Driver Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-68852 |
Microsoft Account Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
5.5 |
| CVE-2026-69299 |
Microsoft COM for Windows Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-69294 |
Microsoft COM for Windows Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
5.5 |
| CVE-2026-69491 |
Microsoft DirectMusic Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
9.8 |
| CVE-2026-69378 |
Microsoft Exchange Server Denial of Service Vulnerability |
Exploitation Less Likely |
No |
7.5 |
| CVE-2026-69380 |
Microsoft Exchange Server Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
8.1 |
| CVE-2026-69641 |
Microsoft Exchange Server Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
9.1 |
| CVE-2026-69382 |
Microsoft Exchange Server Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
5.9 |
| CVE-2026-55007 |
Microsoft Exchange Server Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.1 |
| CVE-2026-69355 |
Microsoft Exchange Server Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-69356 |
Microsoft Exchange Server Spoofing Vulnerability |
Exploitation Less Likely |
No |
9.3 |
| CVE-2026-69361 |
Microsoft Exchange Server Spoofing Vulnerability |
Exploitation Less Likely |
No |
6.5 |
| CVE-2026-69375 |
Microsoft Exchange Server Tampering Vulnerability |
Exploitation Less Likely |
No |
6.5 |
| CVE-2026-69467 |
Microsoft Graphics Component Elevation of Privilege Vulnerability |
Exploitation More Likely |
No |
7.8 |
| CVE-2026-84000 |
Microsoft Graphics Component Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-69605 |
Microsoft Install Service Elevation of Privilege Vulnerability |
Exploitation More Likely |
No |
7.0 |
| CVE-2026-69325 |
Microsoft JScript Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
8.1 |
| CVE-2026-69438 |
Microsoft JScript Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.1 |
| CVE-2026-69277 |
Microsoft Local Security Authority (LSA) Server Elevation of Privilege Vulnerability |
Exploitation More Likely |
No |
7.8 |
| CVE-2026-69365 |
Microsoft Local Security Authority (LSA) Server Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
8.0 |
| CVE-2026-68843 |
Microsoft Office Word Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
5.5 |
| CVE-2026-69360 |
Microsoft Office Word Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-77504 |
Microsoft Office Word Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-69397 |
Microsoft OpenSSH for Windows Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
7.5 |
| CVE-2026-62801 |
Microsoft PowerShell Security Feature Bypass Vulnerability |
Exploitation Less Likely |
No |
6.5 |
| CVE-2026-68885 |
Microsoft Standard XPS Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-68888 |
Microsoft Standard XPS Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-68889 |
Microsoft Standard XPS Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.1 |
| CVE-2026-68890 |
Microsoft Standard XPS Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-68892 |
Microsoft Standard XPS Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-68897 |
Microsoft Standard XPS Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.0 |
| CVE-2026-69269 |
Microsoft Standard XPS Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-69271 |
Microsoft Standard XPS Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
8.0 |
| CVE-2026-69272 |
Microsoft Standard XPS Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.1 |
| CVE-2026-69313 |
Microsoft Standard XPS Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.1 |
| CVE-2026-69336 |
Microsoft Standard XPS Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.1 |
| CVE-2026-68881 |
Microsoft Standard XPS Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
5.5 |
| CVE-2026-68891 |
Microsoft Standard XPS Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
4.7 |
| CVE-2026-69308 |
Microsoft Standard XPS Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
5.5 |
| CVE-2026-69345 |
Microsoft Standard XPS Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
5.5 |
| CVE-2026-69367 |
Microsoft Standard XPS Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
5.5 |
| CVE-2026-69376 |
Microsoft Standard XPS Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
5.5 |
| CVE-2026-69824 |
Microsoft Standard XPS Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
9.8 |
| CVE-2026-69276 |
Microsoft UxTheme Library (uxtheme.dll) Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
9.8 |
| CVE-2026-69420 |
Microsoft VOLSNAP.SYS Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-69427 |
Microsoft VOLSNAP.SYS Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
8.0 |
| CVE-2026-72933 |
Microsoft WDAC OLE DB provider for SQL Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-62706 |
Microsoft Windows Media Foundation Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-69386 |
Microsoft Windows Media Foundation Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-69408 |
Microsoft Windows Media Foundation Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
9.8 |
| CVE-2026-69511 |
Microsoft Windows Media Foundation Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-69601 |
Microsoft Windows Media Foundation Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-69586 |
Microsoft Windows PDF Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
9.8 |
| CVE-2026-78451 |
Microsoft Windows SCSI Class System File Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
6.8 |
| CVE-2026-78452 |
Microsoft Windows SCSI Class System File Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
4.6 |
| CVE-2026-78453 |
Microsoft Windows SCSI Class System File Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
6.5 |
| CVE-2026-69305 |
Microsoft Windows Search Component Elevation of Privilege Vulnerability |
Exploitation More Likely |
No |
7.1 |
| CVE-2026-69585 |
Microsoft Windows Search Component Elevation of Privilege Vulnerability |
Exploitation More Likely |
No |
7.8 |
| CVE-2026-69600 |
Microsoft Windows Search Component Elevation of Privilege Vulnerability |
Exploitation More Likely |
No |
7.0 |
| CVE-2026-69608 |
Microsoft Windows Search Component Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-69911 |
Microsoft Windows Search Component Elevation of Privilege Vulnerability |
Exploitation More Likely |
No |
7.0 |
| CVE-2026-70145 |
Microsoft Windows Search Component Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
5.5 |
| CVE-2026-69453 |
Microsoft Windows Search Component Tampering Vulnerability |
Exploitation Less Likely |
No |
5.5 |
| CVE-2026-69554 |
Microsoft Windows Search Component Tampering Vulnerability |
Exploitation Unlikely |
No |
5.5 |
| CVE-2026-69444 |
Microsoft Windows Speech Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-69456 |
Microsoft Windows Speech Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-69531 |
Microsoft Windows Speech Tampering Vulnerability |
Exploitation Unlikely |
No |
5.5 |
| CVE-2026-69807 |
PowerShell Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
8.0 |
CVE-2026-69303 |
Push Message Routing Service Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
5.5 |
| CVE-2026-68828 |
Remote Desktop Client Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-69358 |
Remote Desktop Client Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
7.1 |
| CVE-2026-69485 |
Remote Desktop Client Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-83998 |
Remote Desktop Client Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
8.8 |
| CVE-2026-69292 |
Remote Desktop Gateway Service Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.0 |
| CVE-2026-69338 |
Remote Desktop Gateway Service Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.1 |
| CVE-2026-68893 |
Remote Desktop Licensing Service Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.1 |
| CVE-2026-69514 |
Remote Desktop Services Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
7.5 |
| CVE-2026-69525 |
Remote Desktop Services Remote Code Execution Vulnerability |
Exploitation More Likely |
No |
9.8 |
| CVE-2026-69539 |
Remote Desktop Services Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
7.5 |
| CVE-2026-69509 |
Role: Windows Fax Service Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-69621 |
Role: Windows Fax Service Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-72944 |
Role: Windows Fax Service Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-69819 |
RPC Runtime Library Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
9.8 |
| CVE-2026-69568 |
Storage Spaces Controller Information Disclosure Vulnerability |
Exploitation Unlikely |
No |
5.5 |
| CVE-2026-69431 |
Telnet Client Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
9.8 |
| CVE-2026-69384 |
Virtual Hard Disk (VHD) Miniport Driver Denial of Service Vulnerability |
Exploitation Less Likely |
No |
7.1 |
| CVE-2026-69541 |
Virtual Hard Disk (VHD) Miniport Driver Elevation of Privilege Vulernability |
Exploitation More Likely |
No |
7.8 |
| CVE-2026-69549 |
Virtual Hard Disk (VHD) Miniport Driver Elevation of Privilege Vulernability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-69611 |
Virtual Hard Disk (VHD) Miniport Driver Elevation of Privilege Vulernability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-69681 |
Virtual Hard Disk (VHD) Miniport Driver Elevation of Privilege Vulernability |
Exploitation Unlikely |
No |
8.0 |
| CVE-2026-70574 |
Virtual Hard Disk (VHD) Miniport Driver Elevation of Privilege Vulernability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-81355 |
Virtual Hard Disk (VHD) Miniport Driver Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
7.5 |
| CVE-2026-69407 |
Volume Manager Driver Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-69418 |
Volume Manager Driver Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
8.0 |
| CVE-2026-69432 |
Volume Manager Driver Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-72985 |
Volume Shadow Copy Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
6.8 |
| CVE-2026-69609 |
Win32k Information Disclosure Vulnerability |
Exploitation Unlikely |
No |
5.5 |
| CVE-2026-69808 |
Win32k Information Disclosure Vulnerability |
Exploitation Unlikely |
No |
5.5 |
| CVE-2026-69832 |
Win32k Information Disclosure Vulnerability |
Exploitation More Likely |
No |
5.6 |
| CVE-2026-69853 |
Win32k Information Disclosure Vulnerability |
Exploitation Unlikely |
No |
4.7 |
| CVE-2026-70290 |
Win32k Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
5.5 |
| CVE-2026-69654 |
Windows Accounts Control Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-69816 |
Windows Accounts Control Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-62762 |
Windows Active Directory Domain Services Denial of Service Vulnerability |
Exploitation Unlikely |
No |
6.5 |
| CVE-2026-62813 |
Windows Active Directory Domain Services Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
7.5 |
| CVE-2026-69524 |
Windows Active Directory Domain Services Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
8.1 |
| CVE-2026-69546 |
Windows Active Directory Domain Services Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.1 |
| CVE-2026-85880 |
Windows Advanced Local Procedure Call (ALPC) Elevation of Privilege Vulnerability |
Exploitation Detected |
No |
7.8 |
| CVE-2026-70565 |
Windows AF_UNIX Socket Provider Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-69834 |
Windows ALPC Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.0 |
| CVE-2026-69874 |
Windows ALPC Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
8.2 |
| CVE-2026-50349 |
Windows Ancillary Function Driver for WinSock Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-70342 |
Windows Ancillary Function Driver for WinSock Elevation of Privilege Vulnerability |
Exploitation More Likely |
No |
8.1 |
| CVE-2026-69311 |
Windows Audio Service Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.0 |
| CVE-2026-69394 |
Windows Audio Service Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-69540 |
Windows Audio Service Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-69604 |
Windows Audio Service Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-69692 |
Windows Audio Service Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.0 |
| CVE-2026-69801 |
Windows Audio Service Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-70562 |
Windows Audio Service Elevation of Privilege Vulnerability |
Exploitation More Likely |
No |
7.0 |
| CVE-2026-73005 |
Windows Authentication Methods Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.0 |
| CVE-2026-73004 |
Windows Autopilot Tampering Vulnerability |
Exploitation Unlikely |
No |
5.5 |
| CVE-2026-69293 |
Windows Biometric Service Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-69298 |
Windows Biometric Service Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-69323 |
Windows Biometric Service Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
CVE-2026-69352 |
Windows Biometric Service Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-69476 |
Windows Biometric Service Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-69489 |
Windows Biometric Service Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-69580 |
Windows Biometric Service Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-69583 |
Windows Biometric Service Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-69589 |
Windows Biometric Service Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-69593 |
Windows Biometric Service Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-69727 |
Windows Biometric Service Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
8.0 |
| CVE-2026-69738 |
Windows Biometric Service Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-69773 |
Windows Biometric Service Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
8.0 |
| CVE-2026-69787 |
Windows Biometric Service Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-69826 |
Windows Biometric Service Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
8.0 |
| CVE-2026-70572 |
Windows Biometric Service Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-70573 |
Windows Biometric Service Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-70581 |
Windows Biometric Service Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-72941 |
Windows Biometric Service Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-72988 |
Windows Biometric Service Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-72990 |
Windows Biometric Service Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-72991 |
Windows Biometric Service Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-72992 |
Windows Biometric Service Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-72993 |
Windows Biometric Service Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-72994 |
Windows Biometric Service Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-72995 |
Windows Biometric Service Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-72996 |
Windows Biometric Service Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-72997 |
Windows Biometric Service Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-73000 |
Windows Biometric Service Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-73001 |
Windows Biometric Service Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-73002 |
Windows Biometric Service Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-73007 |
Windows Biometric Service Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-73011 |
Windows Biometric Service Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-73015 |
Windows Biometric Service Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-73020 |
Windows Biometric Service Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-73021 |
Windows Biometric Service Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-73026 |
Windows Biometric Service Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-77489 |
Windows Biometric Service Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-78447 |
Windows Biometric Service Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-78448 |
Windows Biometric Service Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-83954 |
Windows Biometric Service Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-83955 |
Windows Biometric Service Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-83967 |
Windows Biometric Service Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-83968 |
Windows Biometric Service Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-83969 |
Windows Biometric Service Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-83970 |
Windows Biometric Service Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-83971 |
Windows Biometric Service Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-83972 |
Windows Biometric Service Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-83973 |
Windows Biometric Service Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-83974 |
Windows Biometric Service Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-83975 |
Windows Biometric Service Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-83976 |
Windows Biometric Service Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-83977 |
Windows Biometric Service Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-83978 |
Windows Biometric Service Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-83979 |
Windows Biometric Service Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-83980 |
Windows Biometric Service Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-83981 |
Windows Biometric Service Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-83982 |
Windows Biometric Service Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-83983 |
Windows Biometric Service Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-83985 |
Windows Biometric Service Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-83986 |
Windows Biometric Service Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-83987 |
Windows Biometric Service Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-83988 |
Windows Biometric Service Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-73008 |
Windows Biometric Service Information Disclosure Vulnerability |
Exploitation Unlikely |
No |
5.5 |
| CVE-2026-69458 |
Windows BitLocker Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
8.0 |
| CVE-2026-69449 |
Windows BitLocker Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
6.7 |
| CVE-2026-69817 |
Windows Bluetooth Port Driver Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.0 |
| CVE-2026-68849 |
Windows Bluetooth Port Driver Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
4.7 |
| CVE-2026-69388 |
Windows Bluetooth Service Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-69398 |
Windows Bluetooth Service Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-69448 |
Windows Bluetooth Service Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-69889 |
Windows Bluetooth Service Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-77892 |
Windows Boot Manager Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
6.8 |
| CVE-2026-69735 |
Windows Broadcast DVR User Service Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.0 |
| CVE-2026-69391 |
Windows Broker Infrastructure Service Elevation of Privilege Vulnerability |
Exploitation More Likely |
No |
7.8 |
CVE-2026-69283 |
Windows CD-ROM Driver Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-69561 |
Windows CD-ROM Driver Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-78454 |
Windows CD-ROM Driver Information Disclosure Vulnerability |
Exploitation More Likely |
No |
5.5 |
| CVE-2026-78508 |
Windows CD-ROM Driver Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
4.6 |
| CVE-2026-69279 |
Windows Cloud Files Mini Filter Driver Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.0 |
| CVE-2026-80093 |
Windows Cloud Files Mini Filter Driver Elevation of Privilege Vulnerability |
Exploitation More Likely |
No |
7.0 |
| CVE-2026-83991 |
Windows Cloud Files Mini Filter Driver Tampering Vulnerability |
Exploitation Less Likely |
No |
5.5 |
| CVE-2026-69445 |
Windows Compressed Folder Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-69496 |
Windows Compressed Folder Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
9.8 |
| CVE-2026-69267 |
Windows Connected User Experiences and Telemetry Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
6.5 |
| CVE-2026-70583 |
Windows Core Messaging Elevation of Privilege Vulnerability |
Exploitation More Likely |
No |
7.8 |
| CVE-2026-70584 |
Windows Core Messaging Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-70578 |
Windows Credential Guard Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.0 |
| CVE-2026-69790 |
Windows Credential Providers Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-69284 |
Windows DCOM Server Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-70568 |
Windows Defender Firewall Service Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-68831 |
Windows Defender Firewall Service Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
5.5 |
| CVE-2026-69607 |
Windows Deployment Services Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
7.5 |
| CVE-2026-72943 |
Windows Deployment Services Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
7.5 |
| CVE-2026-72954 |
Windows Deployment Services Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
7.5 |
| CVE-2026-72957 |
Windows Deployment Services Remote Code Execution Vulnerability |
Exploitation More Likely |
No |
7.8 |
| CVE-2026-69314 |
Windows Device Association Broker Service Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.1 |
| CVE-2026-69693 |
Windows Device Association Broker Service Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.0 |
| CVE-2026-69296 |
Windows Device Association Service Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.1 |
| CVE-2026-69478 |
Windows Device Association Service Elevation of Privilege Vulnerability |
Exploitation More Likely |
No |
7.8 |
| CVE-2026-69488 |
Windows Device Association Service Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-69574 |
Windows Device Association Service Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-69581 |
Windows Device Association Service Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-69711 |
Windows Device Association Service Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-69714 |
Windows Device Association Service Elevation of Privilege Vulnerability |
Exploitation More Likely |
No |
8.0 |
| CVE-2026-69791 |
Windows Device Association Service Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.0 |
| CVE-2026-69866 |
Windows Device Association Service Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.0 |
| CVE-2026-77500 |
Windows Device Association Service Elevation of Privilege Vulnerability |
Exploitation More Likely |
No |
7.8 |
| CVE-2026-83940 |
Windows Device Association Service Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-69472 |
Windows Devices Human Interface Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.0 |
| CVE-2026-69342 |
Windows DHCP Server Denial of Service Vulnerability |
Exploitation Unlikely |
No |
7.5 |
| CVE-2026-69405 |
Windows DHCP Server Denial of Service Vulnerability |
Exploitation Unlikely |
No |
5.7 |
| CVE-2026-69416 |
Windows DHCP Server Denial of Service Vulnerability |
Exploitation Unlikely |
No |
5.7 |
| CVE-2026-69497 |
Windows DHCP Server Denial of Service Vulnerability |
Exploitation Unlikely |
No |
6.5 |
| CVE-2026-69637 |
Windows DHCP Server Denial of Service Vulnerability |
Exploitation Less Likely |
No |
5.7 |
| CVE-2026-69679 |
Windows DHCP Server Denial of Service Vulnerability |
Exploitation Less Likely |
No |
5.7 |
| CVE-2026-70065 |
Windows DHCP Server Denial of Service Vulnerability |
Exploitation Unlikely |
No |
7.5 |
| CVE-2026-77494 |
Windows DHCP Server Denial of Service Vulnerability |
Exploitation Unlikely |
No |
7.5 |
| CVE-2026-77498 |
Windows DHCP Server Denial of Service Vulnerability |
Exploitation Less Likely |
No |
7.5 |
| CVE-2026-77499 |
Windows DHCP Server Denial of Service Vulnerability |
Exploitation Unlikely |
No |
7.5 |
| CVE-2026-77501 |
Windows DHCP Server Denial of Service Vulnerability |
Exploitation Less Likely |
No |
7.5 |
| CVE-2026-77502 |
Windows DHCP Server Denial of Service Vulnerability |
Exploitation Less Likely |
No |
7.5 |
| CVE-2026-77886 |
Windows DHCP Server Denial of Service Vulnerability |
Exploitation Less Likely |
No |
7.5 |
| CVE-2026-77888 |
Windows DHCP Server Denial of Service Vulnerability |
Exploitation Unlikely |
No |
7.5 |
| CVE-2026-77889 |
Windows DHCP Server Denial of Service Vulnerability |
Exploitation Unlikely |
No |
7.5 |
| CVE-2026-77890 |
Windows DHCP Server Denial of Service Vulnerability |
Exploitation Unlikely |
No |
7.5 |
| CVE-2026-77893 |
Windows DHCP Server Denial of Service Vulnerability |
Exploitation Less Likely |
No |
7.5 |
| CVE-2026-77895 |
Windows DHCP Server Denial of Service Vulnerability |
Exploitation Less Likely |
No |
7.5 |
| CVE-2026-69415 |
Windows DHCP Server Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
6.8 |
| CVE-2026-69297 |
Windows DHCP Server Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
6.5 |
| CVE-2026-69803 |
Windows DHCP Server Information Disclosure Vulnerability |
Exploitation Unlikely |
No |
5.9 |
| CVE-2026-69929 |
Windows DHCP Server Information Disclosure Vulnerability |
Exploitation Unlikely |
No |
5.9 |
| CVE-2026-69930 |
Windows DHCP Server Information Disclosure Vulnerability |
Exploitation Unlikely |
No |
5.9 |
| CVE-2026-70124 |
Windows DHCP Server Information Disclosure Vulnerability |
Exploitation Unlikely |
No |
5.9 |
| CVE-2026-69266 |
Windows DHCP Server Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-69412 |
Windows DHCP Server Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
8.0 |
| CVE-2026-69510 |
Windows DHCP Server Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.1 |
| CVE-2026-69547 |
Windows DHCP Server Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-69620 |
Windows DHCP Server Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
8.1 |
| CVE-2026-69845 |
Windows DHCP Server Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
9.8 |
| CVE-2026-69847 |
Windows DHCP Server Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.0 |
| CVE-2026-69876 |
Windows DHCP Server Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.0 |
| CVE-2026-69878 |
Windows DHCP Server Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
6.4 |
| CVE-2026-72979 |
Windows DHCP Server Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
9.8 |
| CVE-2026-77887 |
Windows DHCP Server Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
6.4 |
| CVE-2026-77891 |
Windows DHCP Server Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
6.4 |
| CVE-2026-69715 |
Windows Direct Show Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
9.8 |
CVE-2026-78446 |
Windows Distributed File System (DFS) Denial of Service Vulnerability |
Exploitation Unlikely |
No |
5.3 |
| CVE-2026-69424 |
Windows Distributed File System (DFS) Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-69631 |
Windows DNS Denial of Service Vulnerability |
Exploitation Unlikely |
No |
7.5 |
| CVE-2026-70091 |
Windows DNS Denial of Service Vulnerability |
Exploitation Unlikely |
No |
5.9 |
| CVE-2026-69310 |
Windows DNS Elevation of Privilege Vulnerability |
Exploitation More Likely |
No |
7.0 |
| CVE-2026-72948 |
Windows DNS Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
6.7 |
| CVE-2026-69369 |
Windows DNS Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
5.5 |
| CVE-2026-69672 |
Windows DNS Information Disclosure Vulnerability |
Exploitation Unlikely |
No |
5.5 |
| CVE-2026-72987 |
Windows DNS Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
8.1 |
| CVE-2026-78523 |
Windows DNS Server Denial of Service Vulnerability |
Exploitation Unlikely |
No |
5.9 |
| CVE-2026-69551 |
Windows DNS Server Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-69730 |
Windows DNS Server Remote Code Execution Vulnerability |
Exploitation More Likely |
No |
9.8 |
| CVE-2026-69782 |
Windows DNS Server Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
8.1 |
| CVE-2026-69813 |
Windows DNS Server Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.1 |
| CVE-2026-69827 |
Windows DNS Server Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
8.1 |
| CVE-2026-69989 |
Windows DNS Server Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
8.1 |
| CVE-2026-77505 |
Windows DNS Server Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.1 |
| CVE-2026-69680 |
Windows DNS Spoofing Vulnerability |
Exploitation Unlikely |
No |
8.1 |
| CVE-2026-69430 |
Windows Embedded Mode Service Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-69688 |
Windows Encrypting File System (EFS) Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.1 |
| CVE-2026-69841 |
Windows Encrypting File System (EFS) Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-69794 |
Windows Encrypting File System (EFS) Information Disclosure Vulnerability |
Exploitation Unlikely |
No |
5.5 |
| CVE-2026-69481 |
Windows Enterprise App Management Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
8.0 |
| CVE-2026-69907 |
Windows Enterprise App Management Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-68894 |
Windows Error Reporting Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
8.0 |
| CVE-2026-69362 |
Windows Error Reporting Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-69433 |
Windows Error Reporting Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-69436 |
Windows Error Reporting Elevation of Privilege Vulnerability |
Exploitation More Likely |
No |
7.8 |
| CVE-2026-69450 |
Windows Error Reporting Elevation of Privilege Vulnerability |
Exploitation More Likely |
No |
7.8 |
| CVE-2026-69462 |
Windows Error Reporting Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
8.0 |
| CVE-2026-69513 |
Windows Error Reporting Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-69612 |
Windows Error Reporting Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-83996 |
Windows Error Reporting Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-69684 |
Windows Error Reporting Information Disclosure Vulnerability |
Exploitation Unlikely |
No |
5.5 |
| CVE-2026-69482 |
Windows Error Reporting Tampering Vulnerability |
Exploitation Unlikely |
No |
7.1 |
| CVE-2026-69493 |
Windows Event Logging Service Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
9.8 |
| CVE-2026-69494 |
Windows Event Logging Service Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-69495 |
Windows Event Logging Service Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-69619 |
Windows exFAT File System Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
8.0 |
| CVE-2026-71338 |
Windows Failover Cluster Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
6.4 |
| CVE-2026-68878 |
Windows Fast FAT Driver Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
8.0 |
| CVE-2026-69347 |
Windows Fast FAT Driver Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
7.4 |
| CVE-2026-68837 |
Windows File History Service Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-71340 |
Windows File History Service Elevation of Privilege Vulnerability |
Exploitation More Likely |
No |
7.0 |
| CVE-2026-72947 |
Windows File History Service Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
6.4 |
| CVE-2026-77491 |
Windows GDI Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
5.5 |
| CVE-2026-68827 |
Windows GDI+ Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
8.0 |
| CVE-2026-69288 |
Windows GDI+ Information Disclosure Vulnerability |
Exploitation Unlikely |
No |
5.5 |
| CVE-2026-77493 |
Windows Graphics Component Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
9.8 |
| CVE-2026-81955 |
Windows Graphics Component Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
8.8 |
| CVE-2026-69717 |
Windows Group Policy Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
8.0 |
| CVE-2026-69710 |
Windows Hello Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.5 |
| CVE-2026-69725 |
Windows Hello Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-69784 |
Windows Hello Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
8.8 |
| CVE-2026-69799 |
Windows Hello Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-69820 |
Windows Hello Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
8.2 |
| CVE-2026-69864 |
Windows Hello Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-81354 |
Windows Hello Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
8.2 |
| CVE-2026-72980 |
Windows Hello Security Feature Bypass Vulnerability |
Exploitation Unlikely |
No |
4.4 |
| CVE-2026-69682 |
Windows Host Guardian Service Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-69623 |
Windows HTTP Print Provider Remote Code Execution Vulnerability |
Exploitation More Likely |
No |
8.0 |
| CVE-2026-69769 |
Windows HTTP Print Provider Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
9.8 |
| CVE-2026-69553 |
Windows Hyper-V Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.1 |
| CVE-2026-72961 |
Windows Hyper-V Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
8.2 |
| CVE-2026-69603 |
Windows Hyper-V Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
8.8 |
| CVE-2026-69910 |
Windows Hyper-V Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
9.8 |
| CVE-2026-69341 |
Windows Image Acquisition Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-69500 |
Windows Image Acquisition Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.0 |
| CVE-2026-69613 |
Windows Image Acquisition Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-69483 |
Windows Image Acquisition Information Disclosure Vulnerability |
Exploitation Unlikely |
No |
4.7 |
| CVE-2026-69318 |
Windows Imaging Component Information Disclosure Vulnerability |
Exploitation Unlikely |
No |
5.5 |
| CVE-2026-69499 |
Windows Imaging Component Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-69860 |
Windows Imaging Component Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
8.8 |
| CVE-2026-70296 |
Windows Imaging Component Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
9.8 |
| CVE-2026-73013 |
Windows Imaging Component Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-73023 |
Windows Imaging Component Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-77495 |
Windows Imaging Component Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-83992 |
Windows Imaging Component Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-62694 |
Windows Installer Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-69441 |
Windows Installer Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-71339 |
Windows Installer Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
6.7 |
| CVE-2026-77894 |
Windows Installer Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-72926 |
Windows Internet Connection Sharing (ICS) Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-72964 |
Windows Internet Connection Sharing (ICS) Tampering Vulnerability |
Exploitation Unlikely |
No |
5.5 |
| CVE-2026-69881 |
Windows Internet Key Exchange (IKE) Extension Denial of Service Vulnerability |
Exploitation Unlikely |
No |
7.5 |
| CVE-2026-69429 |
Windows Internet Key Exchange (IKE) Protocol Extensions Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
7.5 |
| CVE-2026-69694 |
Windows IP Address Management (IPAM) Service Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.0 |
| CVE-2026-68898 |
Windows iSCSI Denial of Service Vulnerability |
Exploitation Less Likely |
No |
6.5 |
| CVE-2026-69598 |
Windows iSCSI Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
8.8 |
| CVE-2026-69628 |
Windows iSCSI Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-73025 |
Windows iSCSI Security Feature Bypass Vulnerability |
Exploitation Unlikely |
No |
9.8 |
CVE-2026-69839 |
Windows iSCSI Target Service Denial of Service Vulnerability |
Exploitation Unlikely |
No |
6.5 |
| CVE-2026-69760 |
Windows Kerberos Denial of Service Vulnerability |
Exploitation Unlikely |
No |
7.5 |
| CVE-2026-69685 |
Windows Kerberos Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-69822 |
Windows Kerberos Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-69676 |
Windows Kerberos Remote Code Execution Vulnerability |
Exploitation More Likely |
No |
8.8 |
| CVE-2026-68846 |
Windows Kernel Elevation of Privilege Vulnerability |
Exploitation More Likely |
No |
7.1 |
| CVE-2026-68884 |
Windows Kernel Elevation of Privilege Vulnerability |
Exploitation More Likely |
No |
7.0 |
| CVE-2026-69366 |
Windows Kernel Elevation of Privilege Vulnerability |
Exploitation More Likely |
No |
7.1 |
| CVE-2026-69466 |
Windows Kernel Elevation of Privilege Vulnerability |
Exploitation More Likely |
No |
7.0 |
| CVE-2026-69473 |
Windows Kernel Elevation of Privilege Vulnerability |
Exploitation More Likely |
No |
7.0 |
| CVE-2026-69578 |
Windows Kernel Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-83942 |
Windows Kernel Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-85360 |
Windows Kernel Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-69406 |
Windows Kernel Information Disclosure Vulnerability |
Exploitation More Likely |
No |
5.5 |
| CVE-2026-69723 |
Windows Kernel Information Disclosure Vulnerability |
Exploitation More Likely |
No |
5.7 |
| CVE-2026-69669 |
Windows Kernel Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
9.8 |
| CVE-2026-69421 |
Windows Kernel-Mode Driver Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-84001 |
Windows Key Distribution Center Denial of Service Vulnerability |
Exploitation Unlikely |
No |
7.5 |
| CVE-2026-69712 |
Windows Key Distribution Center Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-69428 |
Windows LDAP – Lightweight Directory Access Protocol Denial of Service Vulnerability |
Exploitation Unlikely |
No |
7.5 |
| CVE-2026-69281 |
Windows License Manager Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.0 |
| CVE-2026-69315 |
Windows License Manager Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
5.5 |
| CVE-2026-69732 |
Windows Link Layer Topology Discovery Protocol Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
8.1 |
| CVE-2026-69451 |
Windows Management Instrumentation Elevation of Privilege Vulnerability |
Exploitation More Likely |
No |
7.1 |
| CVE-2026-70582 |
Windows Management Instrumentation Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
6.4 |
| CVE-2026-77905 |
Windows Management Instrumentation Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-69349 |
Windows Management Instrumentation Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
5.7 |
| CVE-2026-73012 |
Windows Management Services Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-69891 |
Windows Media Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.0 |
| CVE-2026-70203 |
Windows Media Player Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-72960 |
Windows Media Player Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
8.8 |
| CVE-2026-69645 |
Windows Message Queuing Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-68887 |
Windows Message Queuing Queue Manager Denial of Service Vulnerability |
Exploitation Unlikely |
No |
7.5 |
| CVE-2026-72932 |
Windows Message Queuing Queue Manager Information Disclosure Vulnerability |
Exploitation Unlikely |
No |
7.5 |
| CVE-2026-69579 |
Windows Message Queuing Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
9.8 |
| CVE-2026-83997 |
Windows Message Queuing Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
8.1 |
| CVE-2026-70579 |
Windows Mobile Broadband Information Disclosure Vulnerability |
Exploitation Unlikely |
No |
7.5 |
| CVE-2026-69377 |
Windows Modern Device Management (MDM) Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-69460 |
Windows Modern Device Management (MDM) Elevation of Privilege Vulnerability |
Exploitation More Likely |
No |
7.1 |
| CVE-2026-70577 |
Windows Modern Device Management (MDM) Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-73003 |
Windows Modern Device Management (MDM) Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.0 |
| CVE-2026-73022 |
Windows Modern Device Management (MDM) Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.0 |
| CVE-2026-69674 |
Windows Modern Device Management (MDM) Security Feature Bypass Vulnerability |
Exploitation Unlikely |
No |
5.5 |
| CVE-2026-72963 |
Windows Modern Execution Server Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-69357 |
Windows NDIS Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.1 |
| CVE-2026-69396 |
Windows NDIS Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.1 |
| CVE-2026-72982 |
Windows Netlogon Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
9.8 |
| CVE-2026-62759 |
Windows Netlogon Spoofing Vulnerability |
Exploitation Unlikely |
No |
7.5 |
| CVE-2026-72967 |
Windows Network Connection Broker Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-68886 |
Windows Network Connection Broker Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
5.5 |
| CVE-2026-69372 |
Windows Network File System Denial of Service Vulnerability |
Exploitation Less Likely |
No |
5.7 |
| CVE-2026-69772 |
Windows Network File System Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-71334 |
Windows NFS Portmapper Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-69648 |
Windows Notification Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.0 |
| CVE-2026-68832 |
Windows NTFS Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-68834 |
Windows NTFS Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
8.0 |
| CVE-2026-68838 |
Windows NTFS Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
8.0 |
| CVE-2026-68841 |
Windows NTFS Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-69265 |
Windows NTFS Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-69312 |
Windows NTFS Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-69332 |
Windows NTFS Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
8.0 |
| CVE-2026-69340 |
Windows NTFS Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.1 |
| CVE-2026-69505 |
Windows NTFS Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
8.0 |
| CVE-2026-69532 |
Windows NTFS Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-69567 |
Windows NTFS Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.0 |
| CVE-2026-69875 |
Windows NTFS Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
8.0 |
| CVE-2026-72935 |
Windows NTFS Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
6.7 |
| CVE-2026-77503 |
Windows NTFS Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
8.4 |
| CVE-2026-83995 |
Windows NTFS Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-68851 |
Windows NTFS Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
5.5 |
| CVE-2026-69504 |
Windows NTFS Information Disclosure Vulnerability |
Exploitation Unlikely |
No |
5.5 |
| CVE-2026-69591 |
Windows NTFS Information Disclosure Vulnerability |
Exploitation Unlikely |
No |
5.7 |
| CVE-2026-68833 |
Windows NTFS Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
6.8 |
| CVE-2026-68875 |
Windows NTFS Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-69461 |
Windows NTFS Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-69463 |
Windows NTFS Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
9.8 |
| CVE-2026-69479 |
Windows NTFS Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
8.4 |
| CVE-2026-69566 |
Windows NTFS Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
6.8 |
| CVE-2026-69638 |
Windows NTFS Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
8.4 |
| CVE-2026-69709 |
Windows NTFS Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-71329 |
Windows NTFS Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
6.8 |
| CVE-2026-69564 |
Windows Online Certificate Status Protocol (OCSP) Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.0 |
| CVE-2026-69350 |
Windows Overlay Filter Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
6.7 |
| CVE-2026-69368 |
Windows Overlay Filter Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-69371 |
Windows Overlay Filter Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
8.0 |
| CVE-2026-69373 |
Windows Overlay Filter Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
6.7 |
| CVE-2026-69316 |
Windows Overlay Filter Information Disclosure Vulnerability |
Exploitation Unlikely |
No |
4.7 |
| CVE-2026-69343 |
Windows Overlay Filter Information Disclosure Vulnerability |
Exploitation Unlikely |
No |
5.5 |
| CVE-2026-69474 |
Windows Overlay Filter Information Disclosure Vulnerability |
Exploitation Unlikely |
No |
4.8 |
| CVE-2026-70586 |
Windows Paint Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
8.8 |
CVE-2026-69480 |
Windows Partition Management Driver Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-69492 |
Windows Partition Management Driver Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-71341 |
Windows Partition Management Driver Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
5.5 |
| CVE-2026-69324 |
Windows Performance Monitor Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-69459 |
Windows Power Dependency Coordinator Elevation of Privilege Vulnerability |
Exploitation More Likely |
No |
7.8 |
| CVE-2026-69321 |
Windows Power Dependency Coordinator Tampering Vulnerability |
Exploitation Less Likely |
No |
5.5 |
| CVE-2026-69569 |
Windows Print Spooler Components Denial of Service Vulnerability |
Exploitation Less Likely |
No |
5.7 |
| CVE-2026-68835 |
Windows Print Spooler Components Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.1 |
| CVE-2026-68848 |
Windows Print Spooler Components Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-69309 |
Windows Print Spooler Components Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-69346 |
Windows Print Spooler Components Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
8.0 |
| CVE-2026-69364 |
Windows Print Spooler Components Elevation of Privilege Vulnerability |
Exploitation More Likely |
No |
7.1 |
| CVE-2026-69838 |
Windows Print Spooler Components Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.0 |
| CVE-2026-69921 |
Windows Print Spooler Components Elevation of Privilege Vulnerability |
Exploitation More Likely |
No |
7.8 |
| CVE-2026-70564 |
Windows Print Spooler Components Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-69344 |
Windows Print Spooler Components Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
5.5 |
| CVE-2026-69552 |
Windows Print Spooler Components Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
5.7 |
| CVE-2026-69602 |
Windows PrintWorkflowUserSvc Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.1 |
| CVE-2026-68845 |
Windows Program Compatibility Assistant Service Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-68876 |
Windows Program Compatibility Assistant Service Elevation of Privilege Vulnerability |
Exploitation More Likely |
No |
8.0 |
| CVE-2026-69534 |
Windows Program Compatibility Assistant Service Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-69563 |
Windows Program Compatibility Assistant Service Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-68874 |
Windows Program Compatibility Assistant Service Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
5.7 |
| CVE-2026-62697 |
Windows Push Notifications Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-69280 |
Windows Push Notifications Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-69337 |
Windows Registry Elevation of Privilege Vulnerability |
Exploitation More Likely |
No |
7.1 |
| CVE-2026-78449 |
Windows Reliable Multicast Transport Driver (RMCAST) Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.1 |
| CVE-2026-69331 |
Windows Remote Access Connection Manager Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-69455 |
Windows Remote Access Connection Manager Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-71333 |
Windows Remote Access Connection Manager Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-71342 |
Windows Remote Access Connection Manager Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.0 |
| CVE-2026-71343 |
Windows Remote Access Connection Manager Remote Code Execution Vulnerability |
Exploitation More Likely |
No |
7.8 |
| CVE-2026-71352 |
Windows Remote Access Connection Manager Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-72966 |
Windows Remote Access Connection Manager Tampering Vulnerability |
Exploitation Unlikely |
No |
5.5 |
| CVE-2026-77896 |
Windows Remote Desktop Client Denial of Service Vulnerability |
Exploitation Less Likely |
No |
6.5 |
| CVE-2026-69317 |
Windows Remote Desktop Client Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
5.7 |
| CVE-2026-69627 |
Windows Remote Desktop Licensing Service Information Disclosure Vulnerability |
Exploitation Unlikely |
No |
5.5 |
| CVE-2026-70587 |
Windows Remote Desktop Protocol Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
7.5 |
| CVE-2026-69518 |
Windows Remote Desktop Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-69287 |
Windows Remote Desktop Services Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-69475 |
Windows Remote Desktop Services Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-80096 |
Windows Remote Desktop Services Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-69616 |
Windows Remote Desktop Services Information Disclosure Vulnerability |
Exploitation Unlikely |
No |
5.5 |
| CVE-2026-69548 |
Windows RNDIS Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
4.6 |
| CVE-2026-69768 |
Windows RNDIS Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
9.8 |
| CVE-2026-72939 |
Windows Routing and Remote Access Service (RRAS) Denial of Service Vulnerability |
Exploitation Unlikely |
No |
6.5 |
| CVE-2026-71351 |
Windows Routing and Remote Access Service (RRAS) Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-71353 |
Windows Routing and Remote Access Service (RRAS) Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-69590 |
Windows Routing and Remote Access Service (RRAS) Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
9.8 |
| CVE-2026-69852 |
Windows Routing and Remote Access Service (RRAS) Remote Code Execution Vulnerability |
Exploitation More Likely |
No |
7.5 |
| CVE-2026-70570 |
Windows Routing and Remote Access Service (RRAS) Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
7.5 |
| CVE-2026-72950 |
Windows Routing and Remote Access Service (RRAS) Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
8.8 |
| CVE-2026-72959 |
Windows Routing and Remote Access Service (RRAS) Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-69713 |
Windows Secure Boot Security Feature Bypass Vulnerability |
Exploitation Less Likely |
No |
4.4 |
| CVE-2026-69501 |
Windows Secure Kernel Mode Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-69846 |
Windows Secure Kernel Mode Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
8.2 |
| CVE-2026-69906 |
Windows Secure Kernel Mode Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
8.2 |
| CVE-2026-72931 |
Windows Secure Socket Tunneling Protocol (SSTP) Denial of Service Vulnerability |
Exploitation Unlikely |
No |
4.7 |
| CVE-2026-71332 |
Windows Secure Socket Tunneling Protocol (SSTP) Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-72930 |
Windows Secure Socket Tunneling Protocol (SSTP) Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-73009 |
Windows Secure Socket Tunneling Protocol (SSTP) Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
9.8 |
| CVE-2026-77899 |
Windows Security Center Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-56177 |
Windows Server Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-83989 |
Windows Services for NFS ONCRPC XDR Driver Denial of Service Vulnerability |
Exploitation Less Likely |
No |
7.5 |
| CVE-2026-73024 |
Windows Services for NFS ONCRPC XDR Driver Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-71330 |
Windows Services for NFS ONCRPC XDR Driver Information Disclosure Vulnerability |
Exploitation Unlikely |
No |
7.5 |
| CVE-2026-69595 |
Windows Services for NFS ONCRPC XDR Driver Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
9.8 |
| CVE-2026-70585 |
Windows Services for NFS ONCRPC XDR Driver Remote Code Execution Vulnerability |
Exploitation More Likely |
No |
7.0 |
| CVE-2026-78445 |
Windows Services for NFS ONCRPC XDR Driver Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
9.8 |
| CVE-2026-69289 |
Windows Setup Files Cleanup Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-69829 |
Windows Shell Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
9.8 |
| CVE-2026-70563 |
Windows Shell Spoofing Vulnerability |
Exploitation Less Likely |
No |
8.1 |
| CVE-2026-69785 |
Windows Smart Card Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-69572 |
Windows SMB Client Information Disclosure Vulnerability |
Exploitation Unlikely |
No |
5.7 |
| CVE-2026-69618 |
Windows SMB Client Information Disclosure Vulnerability |
Exploitation Unlikely |
No |
5.5 |
| CVE-2026-69374 |
Windows SMB Server Denial of Service Vulnerability |
Exploitation Unlikely |
No |
6.5 |
| CVE-2026-69403 |
Windows SMB Server Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
5.5 |
| CVE-2026-69512 |
Windows Spaceport.sys Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
8.0 |
| CVE-2026-69535 |
Windows Spaceport.sys Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-69643 |
Windows Spaceport.sys Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
8.0 |
| CVE-2026-69691 |
Windows Spaceport.sys Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-69390 |
Windows Spaceport.sys Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
5.5 |
| CVE-2026-69393 |
Windows Spaceport.sys Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
5.7 |
| CVE-2026-69741 |
Windows Spaceport.sys Information Disclosure Vulnerability |
Exploitation Unlikely |
No |
5.5 |
| CVE-2026-69770 |
Windows Spaceport.sys Information Disclosure Vulnerability |
Exploitation Unlikely |
No |
5.5 |
| CVE-2026-69895 |
Windows Spaceport.sys Information Disclosure Vulnerability |
Exploitation Unlikely |
No |
4.7 |
| CVE-2026-72942 |
Windows Spaceport.sys Information Disclosure Vulnerability |
Exploitation Unlikely |
No |
6.5 |
| CVE-2026-69538 |
Windows Spaceport.sys Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-71345 |
Windows Spaceport.sys Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-71348 |
Windows Spaceport.sys Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
6.8 |
| CVE-2026-71349 |
Windows Spaceport.sys Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
6.8 |
| CVE-2026-71350 |
Windows Spaceport.sys Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
6.8 |
| CVE-2026-72952 |
Windows Spaceport.sys Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
7.0 |
| CVE-2026-69328 |
Windows Storage Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-78516 |
Windows Storage Information Disclosure Vulnerability |
Exploitation Unlikely |
No |
4.3 |
| CVE-2026-69389 |
Windows Storage Management Provider Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-71337 |
Windows Storage Management Provider Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-69381 |
Windows Storage Port Driver Information Disclosure Vulnerability |
Exploitation Unlikely |
No |
4.6 |
| CVE-2026-72937 |
Windows Storage Port Driver Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
5.5 |
| CVE-2026-77492 |
Windows Storage Port Driver Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
5.5 |
| CVE-2026-69290 |
Windows Storage Spaces Controller Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-69575 |
Windows Storage Spaces Controller Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.0 |
| CVE-2026-68844 |
Windows Storage Spaces Controller Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-68877 |
Windows Storage Spaces Controller Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-72945 |
Windows Task Scheduler Information Disclosure Vulnerability |
Exploitation Unlikely |
No |
5.5 |
| CVE-2026-69385 |
Windows TCP/IP Elevation of Privilege Vulnerability |
Exploitation More Likely |
No |
7.0 |
| CVE-2026-69404 |
Windows TCP/IP Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-69757 |
Windows TCP/IP Elevation of Privilege Vulnerability |
Exploitation More Likely |
No |
7.1 |
| CVE-2026-69761 |
Windows TCP/IP Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.1 |
| CVE-2026-69793 |
Windows TCP/IP Security Feature Bypass Vulnerability |
Exploitation Unlikely |
No |
7.5 |
| CVE-2026-69353 |
Windows Text Shaping Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
5.5 |
| CVE-2026-69786 |
Windows Text Shaping Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.1 |
| CVE-2026-69573 |
Windows Universal Disk Format File System Driver (UDFS) Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-69592 |
Windows Universal Disk Format File System Driver (UDFS) Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-69758 |
Windows Universal Disk Format File System Driver (UDFS) Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-68830 |
Windows Universal Plug and Play (UPnP) Device Host Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
5.5 |
| CVE-2026-69351 |
Windows Universal Plug and Play (UPnP) Device Host Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
5.5 |
| CVE-2026-69434 |
Windows URL Moniker Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-73019 |
Windows URL Moniker Security Feature Bypass Vulnerability |
Exploitation Less Likely |
No |
4.3 |
| CVE-2026-69270 |
Windows USB Audio Class driver (usbaudio.sys) Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-69307 |
Windows USB Audio Class driver (usbaudio.sys) Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-69413 |
Windows USB Audio Class driver (usbaudio.sys) Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.0 |
CVE-2026-69469 |
Windows USB Audio Class driver (usbaudio.sys) Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
6.6 |
| CVE-2026-69571 |
Windows USB Audio Class driver (usbaudio.sys) Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-69687 |
Windows USB Audio Class driver (usbaudio.sys) Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-69707 |
Windows USB Audio Class driver (usbaudio.sys) Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-69859 |
Windows USB Audio Class driver (usbaudio.sys) Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-69286 |
Windows USB Audio Class Driver Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
5.5 |
| CVE-2026-68840 |
Windows USB Driver Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-69295 |
Windows USB Driver Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-69503 |
Windows USB Driver Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
8.0 |
| CVE-2026-72953 |
Windows USB Driver Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-69457 |
Windows USB Driver Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
5.5 |
| CVE-2026-72999 |
Windows USB Hub Driver Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
6.8 |
| CVE-2026-69490 |
Windows USB Mass Storage Class Driver Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
6.8 |
| CVE-2026-69527 |
Windows USB Mass Storage Class Driver Information Disclosure Vulnerability |
Exploitation Unlikely |
No |
5.5 |
| CVE-2026-68839 |
Windows USB Mass Storage Class Driver Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
9.8 |
| CVE-2026-69319 |
Windows USB Video Driver Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-69423 |
Windows USB Video Driver Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
8.0 |
| CVE-2026-69584 |
Windows USB Video Driver Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-72962 |
Windows USB Video Driver Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
8.2 |
| CVE-2026-56172 |
Windows VHD miniport driver Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-69890 |
Windows Virtual Trusted Platform Module Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.5 |
| CVE-2026-69426 |
Windows VOLSNAP.SYS Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-69468 |
Windows Volume Manager Extension Driver Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.0 |
| CVE-2026-69582 |
Windows Volume Manager Extension Driver Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-77904 |
Windows Volume Manager Extension Driver Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-69291 |
Windows Volume Manager Extension Driver Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-69334 |
Windows Volume Manager Extension Driver Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-69708 |
Windows Web Platform Storage Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.0 |
| CVE-2026-72965 |
Windows WebClient Service Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-68880 |
Windows Win32k Elevation of Privilege Vulnerability |
Exploitation More Likely |
No |
8.0 |
| CVE-2026-69274 |
Windows Win32k Elevation of Privilege Vulnerability |
Exploitation More Likely |
No |
7.1 |
| CVE-2026-69301 |
Windows Win32k Elevation of Privilege Vulnerability |
Exploitation More Likely |
No |
8.0 |
| CVE-2026-69335 |
Windows Win32k Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-69410 |
Windows Win32k Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-69498 |
Windows Win32k Elevation of Privilege Vulnerability |
Exploitation More Likely |
No |
7.0 |
| CVE-2026-69610 |
Windows Win32k Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.0 |
| CVE-2026-69630 |
Windows Win32k Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.0 |
| CVE-2026-69652 |
Windows Win32k Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.0 |
| CVE-2026-69689 |
Windows Win32k Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
8.0 |
| CVE-2026-69706 |
Windows Win32k Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.1 |
| CVE-2026-69762 |
Windows Win32k Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
8.0 |
| CVE-2026-69779 |
Windows Win32k Elevation of Privilege Vulnerability |
Exploitation More Likely |
No |
7.0 |
| CVE-2026-69844 |
Windows Win32k Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-70283 |
Windows Win32k Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-70289 |
Windows Win32k Elevation of Privilege Vulnerability |
Exploitation More Likely |
No |
7.8 |
| CVE-2026-69792 |
Windows Win32K Security Feature Bypass Vulnerability |
Exploitation Unlikely |
No |
4.7 |
| CVE-2026-69517 |
Windows Wireless Networking Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-69862 |
Windows Wireless Wide Area Network Service Information Disclosure Vulnerability |
Exploitation Unlikely |
No |
5.5 |
| CVE-2026-69560 |
Windows Work Folder Service Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-71336 |
Windows Work Folder Service Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
8.8 |
| CVE-2026-80075 |
Windows Work Folders Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-72927 |
Winsock Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
6.7 |
| CVE-2026-78455 |
Xbox Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
4.3 |
|
CVE |
Title |
Exploitation status |
Publicly disclosed? |
CVSS v3 base score |
|---|---|---|---|---|
| CVE-2025-70873 |
An information disclosure issue in the zipfileInflate function in the zipfile extension in SQLite v3.51.1 and earlier allows attackers to obtain heap memory via supplying a crafted ZIP file. |
n/a |
No |
7.5 |
|
CVE |
Title |
Exploitation status |
Publicly disclosed? |
CVSS v3 base score |
|---|---|---|---|---|
| CVE-2026-65772 |
Microsoft Dynamics 365 On-Premises Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-77908 |
Microsoft Dynamics 365 On-Premises Remote Code Execution Vulnerability |
N/A |
No |
8.8 |
| CVE-2026-77897 |
Microsoft Power Automate Desktop Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-65818 |
Power Automate Elevation of Privilege Vulnerability |
N/A |
No |
8.5 |
|
CVE |
Title |
Exploitation status |
Publicly disclosed? |
CVSS v3 base score |
|---|---|---|---|---|
| CVE-2026-80098 |
Copilot Studio Elevation of Privilege Vulnerability |
N/A |
No |
9.3 |
| CVE-2026-81387 |
Microsoft Excel Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
5.5 |
| CVE-2026-81390 |
Microsoft Excel Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
5.5 |
| CVE-2026-81391 |
Microsoft Excel Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
5.5 |
| CVE-2026-81392 |
Microsoft Excel Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
5.5 |
| CVE-2026-81393 |
Microsoft Excel Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
5.5 |
| CVE-2026-81394 |
Microsoft Excel Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
5.5 |
| CVE-2026-81395 |
Microsoft Excel Information Disclosure Vulnerability |
Exploitation Unlikely |
No |
5.5 |
| CVE-2026-81399 |
Microsoft Excel Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
5.5 |
| CVE-2026-81400 |
Microsoft Excel Information Disclosure Vulnerability |
Exploitation Unlikely |
No |
5.5 |
| CVE-2026-81401 |
Microsoft Excel Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
5.5 |
| CVE-2026-81958 |
Microsoft Excel Information Disclosure Vulnerability |
Exploitation Unlikely |
No |
5.5 |
| CVE-2026-81386 |
Microsoft Excel Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-81388 |
Microsoft Excel Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-81389 |
Microsoft Excel Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-81396 |
Microsoft Excel Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-81397 |
Microsoft Excel Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-81398 |
Microsoft Excel Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-81947 |
Microsoft Excel Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-81948 |
Microsoft Excel Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-81949 |
Microsoft Excel Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-81950 |
Microsoft Excel Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-81951 |
Microsoft Excel Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-81953 |
Microsoft Excel Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-81954 |
Microsoft Excel Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-81956 |
Microsoft Excel Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-81957 |
Microsoft Excel Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-81959 |
Microsoft Excel Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-81960 |
Microsoft Excel Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-70178 |
Microsoft Fabric Elevation of Privilege Vulnerability |
N/A |
No |
8.5 |
| CVE-2026-69477 |
Microsoft Office Access Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
7.3 |
| CVE-2026-69529 |
Microsoft Office Access Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-69614 |
Microsoft Office Access Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-69778 |
Microsoft Office Access Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
8.8 |
| CVE-2026-72974 |
Microsoft Office Excel Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
6.5 |
| CVE-2026-78515 |
Microsoft Office Excel Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
6.5 |
| CVE-2026-85875 |
Microsoft Office Excel Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
5.5 |
| CVE-2026-78518 |
Microsoft Office Excel Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-78439 |
Microsoft Office Graphics Component Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-69626 |
Microsoft Office Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
6.5 |
| CVE-2026-69739 |
Microsoft Office Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
6.5 |
| CVE-2026-80076 |
Microsoft Office Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
6.5 |
| CVE-2026-80078 |
Microsoft Office Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
6.5 |
| CVE-2026-80082 |
Microsoft Office Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
6.5 |
| CVE-2026-80087 |
Microsoft Office Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
6.5 |
| CVE-2026-80089 |
Microsoft Office Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
6.5 |
| CVE-2026-80091 |
Microsoft Office Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
6.5 |
| CVE-2026-78520 |
Microsoft Office Outlook Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
6.5 |
| CVE-2026-80073 |
Microsoft Office Outlook Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
|
| CVE-2026-80084 |
Microsoft Office Outlook Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
6.5 |
| CVE-2026-69629 |
Microsoft Office Outlook Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-78509 |
Microsoft Office Outlook Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
9.8 |
| CVE-2026-78519 |
Microsoft Office Outlook Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
|
| CVE-2026-78525 |
Microsoft Office Outlook Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-72938 |
Microsoft Office PowerPoint Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
6.5 |
| CVE-2026-72956 |
Microsoft Office PowerPoint Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
6.5 |
| CVE-2026-72975 |
Microsoft Office PowerPoint Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
6.5 |
| CVE-2026-72977 |
Microsoft Office PowerPoint Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
6.5 |
| CVE-2026-78513 |
Microsoft Office PowerPoint Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
5.5 |
| CVE-2026-80086 |
Microsoft Office PowerPoint Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
6.5 |
| CVE-2026-69678 |
Microsoft Office PowerPoint Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-69767 |
Microsoft Office PowerPoint Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-69797 |
Microsoft Office PowerPoint Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-80081 |
Microsoft Office PowerPoint Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
|
| CVE-2026-69742 |
Microsoft Office Publisher Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-81385 |
Microsoft Office Publisher Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-69285 |
Microsoft Office Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-69442 |
Microsoft Office Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-69632 |
Microsoft Office Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-77898 |
Microsoft Office Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
7.5 |
| CVE-2026-78505 |
Microsoft Office Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-78524 |
Microsoft Office Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-69464 |
Microsoft Office SharePoint Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-69716 |
Microsoft Office SharePoint Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-69409 |
Microsoft Office SharePoint Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
6.5 |
| CVE-2026-69636 |
Microsoft Office SharePoint Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
6.5 |
| CVE-2026-69683 |
Microsoft Office SharePoint Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
6.5 |
| CVE-2026-69904 |
Microsoft Office SharePoint Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
3.5 |
| CVE-2026-69268 |
Microsoft Office SharePoint Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-69273 |
Microsoft Office SharePoint Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-69282 |
Microsoft Office SharePoint Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-69465 |
Microsoft Office SharePoint Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-69724 |
Microsoft Office SharePoint Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-69804 |
Microsoft Office SharePoint Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
7.5 |
| CVE-2026-69402 |
Microsoft Office SharePoint Spoofing Vulnerability |
Exploitation Less Likely |
No |
7.3 |
| CVE-2026-69417 |
Microsoft Office SharePoint Spoofing Vulnerability |
Exploitation Less Likely |
No |
7.3 |
| CVE-2026-69615 |
Microsoft Office SharePoint Spoofing Vulnerability |
Exploitation Unlikely |
No |
3.5 |
| CVE-2026-69690 |
Microsoft Office SharePoint Spoofing Vulnerability |
Exploitation Unlikely |
No |
4.6 |
| CVE-2026-64918 |
Microsoft Office Spoofing Vulnerability |
Exploitation Less Likely |
No |
6.5 |
CVE-2026-69719 |
Microsoft Office Word Information Disclosure Vulnerability |
Exploitation Unlikely |
No |
6.5 |
| CVE-2026-69734 |
Microsoft Office Word Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
6.5 |
| CVE-2026-72976 |
Microsoft Office Word Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
5.0 |
| CVE-2026-77911 |
Microsoft Office Word Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
6.5 |
| CVE-2026-78502 |
Microsoft Office Word Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
6.5 |
| CVE-2026-78503 |
Microsoft Office Word Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
6.5 |
| CVE-2026-78506 |
Microsoft Office Word Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
5.5 |
| CVE-2026-78522 |
Microsoft Office Word Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
|
| CVE-2026-80079 |
Microsoft Office Word Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
|
| CVE-2026-80088 |
Microsoft Office Word Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
6.5 |
| CVE-2026-80090 |
Microsoft Office Word Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
6.5 |
| CVE-2026-83949 |
Microsoft Office Word Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
5.5 |
| CVE-2026-83951 |
Microsoft Office Word Information Disclosure Vulnerability |
Exploitation Unlikely |
No |
5.5 |
| CVE-2026-69556 |
Microsoft Office Word Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-69671 |
Microsoft Office Word Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-69686 |
Microsoft Office Word Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-69722 |
Microsoft Office Word Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-69759 |
Microsoft Office Word Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-69764 |
Microsoft Office Word Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
8.8 |
| CVE-2026-72972 |
Microsoft Office Word Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-72973 |
Microsoft Office Word Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-77901 |
Microsoft Office Word Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-78504 |
Microsoft Office Word Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-78507 |
Microsoft Office Word Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-78511 |
Microsoft Office Word Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-78512 |
Microsoft Office Word Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-78514 |
Microsoft Office Word Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-78517 |
Microsoft Office Word Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-78521 |
Microsoft Office Word Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-78526 |
Microsoft Office Word Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-80080 |
Microsoft Office Word Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-80085 |
Microsoft Office Word Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-65812 |
Microsoft Teams for Android Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
6.8 |
| CVE-2026-69559 |
Microsoft Teams for Android Information Disclosure Vulnerability |
Exploitation Unlikely |
No |
5.8 |
| CVE-2026-62804 |
Microsoft Word Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-78510 |
Microsoft Word Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
9.8 |
| CVE-2026-81952 |
Microsoft Word Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-66303 |
Skype for Business and Lync Denial of Service Vulnerability |
Exploitation Less Likely |
No |
6.5 |
| CVE-2026-66307 |
Skype for Business and Lync Denial of Service Vulnerability |
Exploitation Less Likely |
No |
7.5 |
| CVE-2026-66308 |
Skype for Business and Lync Denial of Service Vulnerability |
Exploitation Less Likely |
No |
6.5 |
| CVE-2026-66304 |
Skype for Business Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
7.5 |
| CVE-2026-66306 |
Skype for Business Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
6.5 |
| CVE-2026-66302 |
Skype for Business Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
9.8 |
| CVE-2026-63523 |
Skype for Business Spoofing Vulnerability |
Exploitation Less Likely |
No |
6.5 |
| CVE-2026-66305 |
Skype for Business Spoofing Vulnerability |
Exploitation Less Likely |
No |
7.1 |
| CVE-2026-69642 |
Skype for Business Spoofing Vulnerability |
Exploitation Unlikely |
No |
6.5 |
| CVE-2026-69646 |
Skype for Business Spoofing Vulnerability |
Exploitation Less Likely |
No |
8.3 |
| CVE-2026-81955 |
Windows Graphics Component Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
8.8 |
|
CVE |
Title |
Exploitation status |
Publicly disclosed? |
CVSS v3 base score |
|---|---|---|---|---|
| CVE-2026-69805 |
.NET Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.5 |
| CVE-2025-70873 |
An information disclosure issue in the zipfileInflate function in the zipfile extension in SQLite v3.51.1 and earlier allows attackers to obtain heap memory via supplying a crafted ZIP file. |
n/a |
No |
7.5 |
| CVE-2026-34182 |
CMS AuthEnvelopedData Processing May Accept Forged Messages |
n/a |
No |
9.1 |
|
CVE |
Title |
Exploitation status |
Publicly disclosed? |
CVSS v3 base score |
|---|---|---|---|---|
| CVE-2026-69378 |
Microsoft Exchange Server Denial of Service Vulnerability |
Exploitation Less Likely |
No |
7.5 |
| CVE-2026-69380 |
Microsoft Exchange Server Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
8.1 |
| CVE-2026-69641 |
Microsoft Exchange Server Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
9.1 |
| CVE-2026-69382 |
Microsoft Exchange Server Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
5.9 |
| CVE-2026-55007 |
Microsoft Exchange Server Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.1 |
| CVE-2026-69355 |
Microsoft Exchange Server Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-69356 |
Microsoft Exchange Server Spoofing Vulnerability |
Exploitation Less Likely |
No |
9.3 |
| CVE-2026-69361 |
Microsoft Exchange Server Spoofing Vulnerability |
Exploitation Less Likely |
No |
6.5 |
| CVE-2026-69375 |
Microsoft Exchange Server Tampering Vulnerability |
Exploitation Less Likely |
No |
6.5 |
|
CVE |
Title |
Exploitation status |
Publicly disclosed? |
CVSS v3 base score |
|---|---|---|---|---|
| CVE-2026-67376 |
Microsoft SQL Server Denial of Service Vulnerability |
Exploitation Unlikely |
No |
7.5 |
| CVE-2026-67633 |
Microsoft SQL Server Denial of Service Vulnerability |
Exploitation Unlikely |
No |
6.5 |
| CVE-2026-67641 |
Microsoft SQL Server Denial of Service Vulnerability |
Exploitation Unlikely |
No |
6.5 |
| CVE-2026-66814 |
Microsoft SQL Server Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-66818 |
Microsoft SQL Server Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-66819 |
Microsoft SQL Server Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-67368 |
Microsoft SQL Server Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-67370 |
Microsoft SQL Server Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-67381 |
Microsoft SQL Server Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-67369 |
Microsoft SQL Server Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
6.5 |
| CVE-2026-67383 |
Microsoft SQL Server Information Disclosure Vulnerability |
Exploitation Unlikely |
No |
6.5 |
| CVE-2026-67386 |
Microsoft SQL Server Information Disclosure Vulnerability |
Exploitation Unlikely |
No |
6.5 |
| CVE-2026-67389 |
Microsoft SQL Server Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
6.5 |
| CVE-2026-67390 |
Microsoft SQL Server Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
6.5 |
| CVE-2026-67393 |
Microsoft SQL Server Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
6.5 |
| CVE-2026-67624 |
Microsoft SQL Server Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
6.5 |
| CVE-2026-67629 |
Microsoft SQL Server Information Disclosure Vulnerability |
Exploitation Unlikely |
No |
6.5 |
| CVE-2026-67630 |
Microsoft SQL Server Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
6.5 |
| CVE-2026-67645 |
Microsoft SQL Server Information Disclosure Vulnerability |
Exploitation Unlikely |
No |
6.5 |
| CVE-2026-67648 |
Microsoft SQL Server Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
6.5 |
| CVE-2026-68776 |
Microsoft SQL Server Information Disclosure Vulnerability |
Exploitation Unlikely |
No |
6.5 |
| CVE-2026-68777 |
Microsoft SQL Server Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
6.5 |
| CVE-2026-68778 |
Microsoft SQL Server Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
6.5 |
| CVE-2026-68779 |
Microsoft SQL Server Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
6.5 |
| CVE-2026-68780 |
Microsoft SQL Server Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
6.5 |
| CVE-2026-68781 |
Microsoft SQL Server Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
6.5 |
| CVE-2026-68784 |
Microsoft SQL Server Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
6.5 |
| CVE-2026-69562 |
Microsoft SQL Server Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
6.5 |
| CVE-2026-73029 |
Microsoft SQL Server Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
6.5 |
| CVE-2026-77488 |
Microsoft SQL Server Information Disclosure Vulnerability |
Exploitation Unlikely |
No |
5.5 |
| CVE-2026-47297 |
Microsoft SQL Server Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.1 |
| CVE-2026-67373 |
Microsoft SQL Server Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-67378 |
Microsoft SQL Server Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.5 |
| CVE-2026-67379 |
Microsoft SQL Server Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.5 |
| CVE-2026-67380 |
Microsoft SQL Server Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
8.8 |
| CVE-2026-67384 |
Microsoft SQL Server Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-67385 |
Microsoft SQL Server Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
8.8 |
| CVE-2026-67388 |
Microsoft SQL Server Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-67631 |
Microsoft SQL Server Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-67636 |
Microsoft SQL Server Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
8.5 |
| CVE-2026-67638 |
Microsoft SQL Server Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
8.8 |
| CVE-2026-67639 |
Microsoft SQL Server Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
8.8 |
| CVE-2026-67642 |
Microsoft SQL Server Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
8.8 |
| CVE-2026-67643 |
Microsoft SQL Server Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
8.8 |
| CVE-2026-68775 |
Microsoft SQL Server Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
8.8 |
| CVE-2026-68785 |
Microsoft SQL Server Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
4.9 |
| CVE-2026-68786 |
Microsoft SQL Server Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-68787 |
Microsoft SQL Server Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-77481 |
Microsoft SQL Server Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
8.8 |
| CVE-2026-77482 |
Microsoft SQL Server Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-77484 |
Microsoft SQL Server Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-77486 |
Microsoft SQL Server Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
8.8 |
| CVE-2026-66816 |
Microsoft SQL Server Security Feature Bypass Vulnerability |
Exploitation Less Likely |
No |
6.5 |
| CVE-2026-66820 |
SQL Server Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-73028 |
SQL Server Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-77480 |
SQL Server Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-77483 |
SQL Server Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-77485 |
SQL Server Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.0 |
| CVE-2026-77487 |
SQL Server Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-78456 |
SQL Server Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-78441 |
Windows OLE DB Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
6.5 |
| CVE-2026-78442 |
Windows OLE DB Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.8 |
|
CVE |
Title |
Exploitation status |
Publicly disclosed? |
CVSS v3 base score |
|---|---|---|---|---|
| CVE-2026-62810 |
Active Directory Certificate Services (AD CS) Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-69821 |
Active Directory Certificate Services (AD CS) Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-69395 |
Active Directory Certificate Services (AD CS) Information Disclosure Vulnerability |
Exploitation Unlikely |
No |
6.5 |
| CVE-2026-69624 |
Active Directory Certificate Services (AD CS) Tampering Vulnerability |
Exploitation Unlikely |
No |
6.5 |
| CVE-2026-69359 |
Active Directory Domain Services Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-72978 |
Active Directory Federation Services (AD FS) Denial of Service Vulnerability |
Exploitation Unlikely |
No |
5.9 |
| CVE-2026-69401 |
Audio Video Control Transport Protocol Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.0 |
| CVE-2026-69329 |
BranchCache Denial of Service Vulnerability |
Exploitation Unlikely |
No |
7.5 |
| CVE-2026-69516 |
Connected Devices Platform Service (Cdpsvc) Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.0 |
| CVE-2026-68824 |
Connected User Experiences and Telemetry Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.0 |
| CVE-2026-68847 |
Connected User Experiences and Telemetry Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-69470 |
Connected User Experiences and Telemetry Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-69625 |
Connected User Experiences and Telemetry Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
8.0 |
| CVE-2026-73014 |
Data Sharing Service Client Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-73006 |
DirectWrite Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-73016 |
DirectWrite Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-69576 |
Graphic Fonts Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-72986 |
Graphic Fonts Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-73018 |
Graphic Fonts Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-73017 |
Graphics Kernel Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
7.5 |
| CVE-2026-81353 |
HEIF Image Extensions Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-58600 |
HEVC Video Extensions Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-58599 |
HEVC Video Extensions Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-69731 |
HID Class Driver Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-72983 |
Internet Connection Sharing (ICS) Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
9.8 |
| CVE-2026-68895 |
Internet Storage Name Service Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
5.5 |
| CVE-2026-72981 |
IP Helper Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.1 |
| CVE-2026-69275 |
Kernel Streaming WOW Thunk Service Driver Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-69900 |
Kernel Streaming WOW Thunk Service Driver Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-68850 |
Microsoft Account Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-68852 |
Microsoft Account Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
5.5 |
| CVE-2026-69299 |
Microsoft COM for Windows Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-69294 |
Microsoft COM for Windows Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
5.5 |
| CVE-2026-69491 |
Microsoft DirectMusic Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
9.8 |
| CVE-2026-73010 |
Microsoft Failover Cluster Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
9.8 |
| CVE-2026-78444 |
Microsoft Failover Cluster Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.1 |
| CVE-2026-69467 |
Microsoft Graphics Component Elevation of Privilege Vulnerability |
Exploitation More Likely |
No |
7.8 |
| CVE-2026-83990 |
Microsoft Graphics Component Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-84000 |
Microsoft Graphics Component Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-69605 |
Microsoft Install Service Elevation of Privilege Vulnerability |
Exploitation More Likely |
No |
7.0 |
| CVE-2026-69325 |
Microsoft JScript Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
8.1 |
| CVE-2026-69438 |
Microsoft JScript Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.1 |
| CVE-2026-69277 |
Microsoft Local Security Authority (LSA) Server Elevation of Privilege Vulnerability |
Exploitation More Likely |
No |
7.8 |
| CVE-2026-69365 |
Microsoft Local Security Authority (LSA) Server Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
8.0 |
| CVE-2026-69594 |
Microsoft Local Security Authority (LSA) Server Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-68843 |
Microsoft Office Word Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
5.5 |
| CVE-2026-69360 |
Microsoft Office Word Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-77504 |
Microsoft Office Word Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-69397 |
Microsoft OpenSSH for Windows Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
7.5 |
| CVE-2026-62801 |
Microsoft PowerShell Security Feature Bypass Vulnerability |
Exploitation Less Likely |
No |
6.5 |
| CVE-2026-57098 |
Microsoft Remote Desktop App for Windows Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
7.5 |
| CVE-2026-65669 |
Microsoft SQL Server Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
9.6 |
| CVE-2026-68885 |
Microsoft Standard XPS Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-68888 |
Microsoft Standard XPS Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-68889 |
Microsoft Standard XPS Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.1 |
| CVE-2026-68890 |
Microsoft Standard XPS Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-68892 |
Microsoft Standard XPS Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-68897 |
Microsoft Standard XPS Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.0 |
| CVE-2026-69269 |
Microsoft Standard XPS Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-69271 |
Microsoft Standard XPS Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
8.0 |
| CVE-2026-69272 |
Microsoft Standard XPS Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.1 |
| CVE-2026-69313 |
Microsoft Standard XPS Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.1 |
| CVE-2026-69336 |
Microsoft Standard XPS Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.1 |
| CVE-2026-68881 |
Microsoft Standard XPS Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
5.5 |
| CVE-2026-68891 |
Microsoft Standard XPS Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
4.7 |
| CVE-2026-69308 |
Microsoft Standard XPS Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
5.5 |
| CVE-2026-69345 |
Microsoft Standard XPS Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
5.5 |
| CVE-2026-69367 |
Microsoft Standard XPS Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
5.5 |
| CVE-2026-69376 |
Microsoft Standard XPS Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
5.5 |
| CVE-2026-69824 |
Microsoft Standard XPS Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
9.8 |
| CVE-2026-72946 |
Microsoft Storage Port Driver Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-56198 |
Microsoft Trace Data Helper Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-69276 |
Microsoft UxTheme Library (uxtheme.dll) Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
9.8 |
| CVE-2026-69420 |
Microsoft VOLSNAP.SYS Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-69427 |
Microsoft VOLSNAP.SYS Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
8.0 |
| CVE-2026-72933 |
Microsoft WDAC OLE DB provider for SQL Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-70351 |
Microsoft WebP Image Extension Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
8.8 |
| CVE-2026-62706 |
Microsoft Windows Media Foundation Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-62744 |
Microsoft Windows Media Foundation Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
8.8 |
| CVE-2026-69386 |
Microsoft Windows Media Foundation Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-69408 |
Microsoft Windows Media Foundation Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
9.8 |
| CVE-2026-69511 |
Microsoft Windows Media Foundation Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-69601 |
Microsoft Windows Media Foundation Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-69586 |
Microsoft Windows PDF Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
9.8 |
| CVE-2026-78451 |
Microsoft Windows SCSI Class System File Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
6.8 |
| CVE-2026-78452 |
Microsoft Windows SCSI Class System File Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
4.6 |
| CVE-2026-78453 |
Microsoft Windows SCSI Class System File Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
6.5 |
| CVE-2026-68896 |
Microsoft Windows Search Component Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-69305 |
Microsoft Windows Search Component Elevation of Privilege Vulnerability |
Exploitation More Likely |
No |
7.1 |
| CVE-2026-69322 |
Microsoft Windows Search Component Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
8.0 |
| CVE-2026-69585 |
Microsoft Windows Search Component Elevation of Privilege Vulnerability |
Exploitation More Likely |
No |
7.8 |
| CVE-2026-69600 |
Microsoft Windows Search Component Elevation of Privilege Vulnerability |
Exploitation More Likely |
No |
7.0 |
| CVE-2026-69608 |
Microsoft Windows Search Component Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-69911 |
Microsoft Windows Search Component Elevation of Privilege Vulnerability |
Exploitation More Likely |
No |
7.0 |
| CVE-2026-69507 |
Microsoft Windows Search Component Information Disclosure Vulnerability |
Exploitation Unlikely |
No |
5.7 |
| CVE-2026-70145 |
Microsoft Windows Search Component Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
5.5 |
| CVE-2026-69453 |
Microsoft Windows Search Component Tampering Vulnerability |
Exploitation Less Likely |
No |
5.5 |
| CVE-2026-69554 |
Microsoft Windows Search Component Tampering Vulnerability |
Exploitation Unlikely |
No |
5.5 |
| CVE-2026-69444 |
Microsoft Windows Speech Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-69456 |
Microsoft Windows Speech Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-69531 |
Microsoft Windows Speech Tampering Vulnerability |
Exploitation Unlikely |
No |
5.5 |
| CVE-2026-69807 |
PowerShell Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
8.0 |
| CVE-2026-69303 |
Push Message Routing Service Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
5.5 |
| CVE-2026-69649 |
Raw Image Extension Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.8 |
CVE-2026-68828 |
Remote Desktop Client Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-69358 |
Remote Desktop Client Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
7.1 |
| CVE-2026-69485 |
Remote Desktop Client Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-78463 |
Remote Desktop Client Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-80074 |
Remote Desktop Client Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-80077 |
Remote Desktop Client Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
8.8 |
| CVE-2026-83998 |
Remote Desktop Client Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
8.8 |
| CVE-2026-69292 |
Remote Desktop Gateway Service Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.0 |
| CVE-2026-69338 |
Remote Desktop Gateway Service Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.1 |
| CVE-2026-68893 |
Remote Desktop Licensing Service Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.1 |
| CVE-2026-69514 |
Remote Desktop Services Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
7.5 |
| CVE-2026-69525 |
Remote Desktop Services Remote Code Execution Vulnerability |
Exploitation More Likely |
No |
9.8 |
| CVE-2026-69536 |
Remote Desktop Services Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
7.1 |
| CVE-2026-69539 |
Remote Desktop Services Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
7.5 |
| CVE-2026-69599 |
Remote Desktop Services Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
7.5 |
| CVE-2026-69509 |
Role: Windows Fax Service Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-69621 |
Role: Windows Fax Service Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-72944 |
Role: Windows Fax Service Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-69819 |
RPC Runtime Library Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
9.8 |
| CVE-2026-69568 |
Storage Spaces Controller Information Disclosure Vulnerability |
Exploitation Unlikely |
No |
5.5 |
| CVE-2026-69431 |
Telnet Client Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
9.8 |
| CVE-2026-69384 |
Virtual Hard Disk (VHD) Miniport Driver Denial of Service Vulnerability |
Exploitation Less Likely |
No |
7.1 |
| CVE-2026-69541 |
Virtual Hard Disk (VHD) Miniport Driver Elevation of Privilege Vulernability |
Exploitation More Likely |
No |
7.8 |
| CVE-2026-69549 |
Virtual Hard Disk (VHD) Miniport Driver Elevation of Privilege Vulernability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-69611 |
Virtual Hard Disk (VHD) Miniport Driver Elevation of Privilege Vulernability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-69681 |
Virtual Hard Disk (VHD) Miniport Driver Elevation of Privilege Vulernability |
Exploitation Unlikely |
No |
8.0 |
| CVE-2026-70574 |
Virtual Hard Disk (VHD) Miniport Driver Elevation of Privilege Vulernability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-81355 |
Virtual Hard Disk (VHD) Miniport Driver Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
7.5 |
| CVE-2026-69407 |
Volume Manager Driver Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-69418 |
Volume Manager Driver Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
8.0 |
| CVE-2026-69432 |
Volume Manager Driver Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-72985 |
Volume Shadow Copy Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
6.8 |
| CVE-2026-81352 |
Web Media Extensions Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
8.8 |
| CVE-2026-69609 |
Win32k Information Disclosure Vulnerability |
Exploitation Unlikely |
No |
5.5 |
| CVE-2026-69808 |
Win32k Information Disclosure Vulnerability |
Exploitation Unlikely |
No |
5.5 |
| CVE-2026-69832 |
Win32k Information Disclosure Vulnerability |
Exploitation More Likely |
No |
5.6 |
| CVE-2026-69853 |
Win32k Information Disclosure Vulnerability |
Exploitation Unlikely |
No |
4.7 |
| CVE-2026-70290 |
Win32k Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
5.5 |
| CVE-2026-69654 |
Windows Accounts Control Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-69816 |
Windows Accounts Control Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-62762 |
Windows Active Directory Domain Services Denial of Service Vulnerability |
Exploitation Unlikely |
No |
6.5 |
| CVE-2026-69809 |
Windows Active Directory Domain Services Denial of Service Vulnerability |
Exploitation Unlikely |
No |
7.5 |
| CVE-2026-62813 |
Windows Active Directory Domain Services Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
7.5 |
| CVE-2026-69524 |
Windows Active Directory Domain Services Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
8.1 |
| CVE-2026-69546 |
Windows Active Directory Domain Services Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.1 |
| CVE-2026-85880 |
Windows Advanced Local Procedure Call (ALPC) Elevation of Privilege Vulnerability |
Exploitation Detected |
No |
7.8 |
| CVE-2026-70565 |
Windows AF_UNIX Socket Provider Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-69834 |
Windows ALPC Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.0 |
| CVE-2026-69874 |
Windows ALPC Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
8.2 |
| CVE-2026-50349 |
Windows Ancillary Function Driver for WinSock Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-70342 |
Windows Ancillary Function Driver for WinSock Elevation of Privilege Vulnerability |
Exploitation More Likely |
No |
8.1 |
| CVE-2026-69311 |
Windows Audio Service Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.0 |
| CVE-2026-69394 |
Windows Audio Service Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-69447 |
Windows Audio Service Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-69540 |
Windows Audio Service Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-69604 |
Windows Audio Service Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-69692 |
Windows Audio Service Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.0 |
| CVE-2026-69801 |
Windows Audio Service Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-70562 |
Windows Audio Service Elevation of Privilege Vulnerability |
Exploitation More Likely |
No |
7.0 |
| CVE-2026-73005 |
Windows Authentication Methods Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.0 |
| CVE-2026-73004 |
Windows Autopilot Tampering Vulnerability |
Exploitation Unlikely |
No |
5.5 |
| CVE-2026-68825 |
Windows Bind Filter Driver Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-69293 |
Windows Biometric Service Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-69298 |
Windows Biometric Service Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-69323 |
Windows Biometric Service Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-69352 |
Windows Biometric Service Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-69476 |
Windows Biometric Service Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-69489 |
Windows Biometric Service Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-69580 |
Windows Biometric Service Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-69583 |
Windows Biometric Service Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-69589 |
Windows Biometric Service Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-69593 |
Windows Biometric Service Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-69727 |
Windows Biometric Service Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
8.0 |
| CVE-2026-69738 |
Windows Biometric Service Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-69773 |
Windows Biometric Service Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
8.0 |
| CVE-2026-69787 |
Windows Biometric Service Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-69826 |
Windows Biometric Service Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
8.0 |
| CVE-2026-70572 |
Windows Biometric Service Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-70573 |
Windows Biometric Service Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-70581 |
Windows Biometric Service Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-72941 |
Windows Biometric Service Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-72988 |
Windows Biometric Service Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-72990 |
Windows Biometric Service Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-72991 |
Windows Biometric Service Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-72992 |
Windows Biometric Service Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-72993 |
Windows Biometric Service Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-72994 |
Windows Biometric Service Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-72995 |
Windows Biometric Service Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-72996 |
Windows Biometric Service Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-72997 |
Windows Biometric Service Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-73000 |
Windows Biometric Service Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-73001 |
Windows Biometric Service Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-73002 |
Windows Biometric Service Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-73007 |
Windows Biometric Service Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-73011 |
Windows Biometric Service Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-73015 |
Windows Biometric Service Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-73020 |
Windows Biometric Service Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-73021 |
Windows Biometric Service Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-73026 |
Windows Biometric Service Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-77489 |
Windows Biometric Service Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-78447 |
Windows Biometric Service Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-78448 |
Windows Biometric Service Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-83954 |
Windows Biometric Service Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-83955 |
Windows Biometric Service Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-83967 |
Windows Biometric Service Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-83968 |
Windows Biometric Service Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-83969 |
Windows Biometric Service Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-83970 |
Windows Biometric Service Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-83971 |
Windows Biometric Service Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-83972 |
Windows Biometric Service Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-83973 |
Windows Biometric Service Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-83974 |
Windows Biometric Service Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-83975 |
Windows Biometric Service Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-83976 |
Windows Biometric Service Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-83977 |
Windows Biometric Service Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-83978 |
Windows Biometric Service Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-83979 |
Windows Biometric Service Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-83980 |
Windows Biometric Service Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-83981 |
Windows Biometric Service Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-83982 |
Windows Biometric Service Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-83983 |
Windows Biometric Service Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-83985 |
Windows Biometric Service Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-83986 |
Windows Biometric Service Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-83987 |
Windows Biometric Service Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-83988 |
Windows Biometric Service Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-73008 |
Windows Biometric Service Information Disclosure Vulnerability |
Exploitation Unlikely |
No |
5.5 |
| CVE-2026-69458 |
Windows BitLocker Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
8.0 |
| CVE-2026-69449 |
Windows BitLocker Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
6.7 |
| CVE-2026-69817 |
Windows Bluetooth Port Driver Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.0 |
| CVE-2026-68849 |
Windows Bluetooth Port Driver Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
4.7 |
| CVE-2026-69388 |
Windows Bluetooth Service Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-69398 |
Windows Bluetooth Service Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-69448 |
Windows Bluetooth Service Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-69889 |
Windows Bluetooth Service Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-77892 |
Windows Boot Manager Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
6.8 |
| CVE-2026-69735 |
Windows Broadcast DVR User Service Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.0 |
| CVE-2026-69391 |
Windows Broker Infrastructure Service Elevation of Privilege Vulnerability |
Exploitation More Likely |
No |
7.8 |
| CVE-2026-69542 |
Windows Camera Frame Server Monitor Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-69283 |
Windows CD-ROM Driver Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-69561 |
Windows CD-ROM Driver Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-78454 |
Windows CD-ROM Driver Information Disclosure Vulnerability |
Exploitation More Likely |
No |
5.5 |
| CVE-2026-78508 |
Windows CD-ROM Driver Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
4.6 |
| CVE-2026-69279 |
Windows Cloud Files Mini Filter Driver Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.0 |
| CVE-2026-80093 |
Windows Cloud Files Mini Filter Driver Elevation of Privilege Vulnerability |
Exploitation More Likely |
No |
7.0 |
| CVE-2026-83991 |
Windows Cloud Files Mini Filter Driver Tampering Vulnerability |
Exploitation Less Likely |
No |
5.5 |
| CVE-2026-69445 |
Windows Compressed Folder Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-70019 |
Windows Compressed Folder Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
6.5 |
| CVE-2026-69496 |
Windows Compressed Folder Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
9.8 |
CVE-2026-69267 |
Windows Connected User Experiences and Telemetry Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
6.5 |
| CVE-2026-69771 |
Windows Container Manager Service Security Feature Bypass Vulnerability |
Exploitation Unlikely |
No |
4.7 |
| CVE-2026-70583 |
Windows Core Messaging Elevation of Privilege Vulnerability |
Exploitation More Likely |
No |
7.8 |
| CVE-2026-70584 |
Windows Core Messaging Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-70578 |
Windows Credential Guard Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.0 |
| CVE-2026-72958 |
Windows Credential Guard Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
8.2 |
| CVE-2026-69790 |
Windows Credential Providers Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-69814 |
Windows Credential Providers Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.0 |
| CVE-2026-69729 |
Windows Credential Providers Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
8.8 |
| CVE-2026-69284 |
Windows DCOM Server Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-70568 |
Windows Defender Firewall Service Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-68831 |
Windows Defender Firewall Service Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
5.5 |
| CVE-2026-69607 |
Windows Deployment Services Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
7.5 |
| CVE-2026-72943 |
Windows Deployment Services Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
7.5 |
| CVE-2026-72954 |
Windows Deployment Services Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
7.5 |
| CVE-2026-72957 |
Windows Deployment Services Remote Code Execution Vulnerability |
Exploitation More Likely |
No |
7.8 |
| CVE-2026-69314 |
Windows Device Association Broker Service Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.1 |
| CVE-2026-69693 |
Windows Device Association Broker Service Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.0 |
| CVE-2026-69296 |
Windows Device Association Service Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.1 |
| CVE-2026-69478 |
Windows Device Association Service Elevation of Privilege Vulnerability |
Exploitation More Likely |
No |
7.8 |
| CVE-2026-69488 |
Windows Device Association Service Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-69574 |
Windows Device Association Service Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-69581 |
Windows Device Association Service Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-69711 |
Windows Device Association Service Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-69714 |
Windows Device Association Service Elevation of Privilege Vulnerability |
Exploitation More Likely |
No |
8.0 |
| CVE-2026-69791 |
Windows Device Association Service Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.0 |
| CVE-2026-69866 |
Windows Device Association Service Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.0 |
| CVE-2026-77500 |
Windows Device Association Service Elevation of Privilege Vulnerability |
Exploitation More Likely |
No |
7.8 |
| CVE-2026-83940 |
Windows Device Association Service Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-69443 |
Windows Device Health Attestation (DHA) Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
7.5 |
| CVE-2026-69472 |
Windows Devices Human Interface Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.0 |
| CVE-2026-69781 |
Windows DHCP Client Denial of Service Vulnerability |
Exploitation Unlikely |
No |
6.5 |
| CVE-2026-69777 |
Windows DHCP Client Elevation of Privilege Vulnerability |
Exploitation More Likely |
No |
8.0 |
| CVE-2026-69342 |
Windows DHCP Server Denial of Service Vulnerability |
Exploitation Unlikely |
No |
7.5 |
| CVE-2026-69405 |
Windows DHCP Server Denial of Service Vulnerability |
Exploitation Unlikely |
No |
5.7 |
| CVE-2026-69416 |
Windows DHCP Server Denial of Service Vulnerability |
Exploitation Unlikely |
No |
5.7 |
| CVE-2026-69497 |
Windows DHCP Server Denial of Service Vulnerability |
Exploitation Unlikely |
No |
6.5 |
| CVE-2026-69637 |
Windows DHCP Server Denial of Service Vulnerability |
Exploitation Less Likely |
No |
5.7 |
| CVE-2026-69679 |
Windows DHCP Server Denial of Service Vulnerability |
Exploitation Less Likely |
No |
5.7 |
| CVE-2026-70065 |
Windows DHCP Server Denial of Service Vulnerability |
Exploitation Unlikely |
No |
7.5 |
| CVE-2026-77494 |
Windows DHCP Server Denial of Service Vulnerability |
Exploitation Unlikely |
No |
7.5 |
| CVE-2026-77498 |
Windows DHCP Server Denial of Service Vulnerability |
Exploitation Less Likely |
No |
7.5 |
| CVE-2026-77499 |
Windows DHCP Server Denial of Service Vulnerability |
Exploitation Unlikely |
No |
7.5 |
| CVE-2026-77501 |
Windows DHCP Server Denial of Service Vulnerability |
Exploitation Less Likely |
No |
7.5 |
| CVE-2026-77502 |
Windows DHCP Server Denial of Service Vulnerability |
Exploitation Less Likely |
No |
7.5 |
| CVE-2026-77886 |
Windows DHCP Server Denial of Service Vulnerability |
Exploitation Less Likely |
No |
7.5 |
| CVE-2026-77888 |
Windows DHCP Server Denial of Service Vulnerability |
Exploitation Unlikely |
No |
7.5 |
| CVE-2026-77889 |
Windows DHCP Server Denial of Service Vulnerability |
Exploitation Unlikely |
No |
7.5 |
| CVE-2026-77890 |
Windows DHCP Server Denial of Service Vulnerability |
Exploitation Unlikely |
No |
7.5 |
| CVE-2026-77893 |
Windows DHCP Server Denial of Service Vulnerability |
Exploitation Less Likely |
No |
7.5 |
| CVE-2026-77895 |
Windows DHCP Server Denial of Service Vulnerability |
Exploitation Less Likely |
No |
7.5 |
| CVE-2026-69415 |
Windows DHCP Server Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
6.8 |
| CVE-2026-69297 |
Windows DHCP Server Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
6.5 |
| CVE-2026-69803 |
Windows DHCP Server Information Disclosure Vulnerability |
Exploitation Unlikely |
No |
5.9 |
| CVE-2026-69929 |
Windows DHCP Server Information Disclosure Vulnerability |
Exploitation Unlikely |
No |
5.9 |
| CVE-2026-69930 |
Windows DHCP Server Information Disclosure Vulnerability |
Exploitation Unlikely |
No |
5.9 |
| CVE-2026-70124 |
Windows DHCP Server Information Disclosure Vulnerability |
Exploitation Unlikely |
No |
5.9 |
| CVE-2026-69266 |
Windows DHCP Server Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-69412 |
Windows DHCP Server Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
8.0 |
| CVE-2026-69510 |
Windows DHCP Server Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.1 |
| CVE-2026-69547 |
Windows DHCP Server Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-69620 |
Windows DHCP Server Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
8.1 |
| CVE-2026-69845 |
Windows DHCP Server Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
9.8 |
| CVE-2026-69847 |
Windows DHCP Server Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.0 |
| CVE-2026-69876 |
Windows DHCP Server Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.0 |
| CVE-2026-69878 |
Windows DHCP Server Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
6.4 |
| CVE-2026-72979 |
Windows DHCP Server Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
9.8 |
| CVE-2026-77887 |
Windows DHCP Server Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
6.4 |
| CVE-2026-77891 |
Windows DHCP Server Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
6.4 |
| CVE-2026-69715 |
Windows Direct Show Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
9.8 |
| CVE-2026-70567 |
Windows Display Enhancement Service Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-78446 |
Windows Distributed File System (DFS) Denial of Service Vulnerability |
Exploitation Unlikely |
No |
5.3 |
| CVE-2026-69424 |
Windows Distributed File System (DFS) Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-69631 |
Windows DNS Denial of Service Vulnerability |
Exploitation Unlikely |
No |
7.5 |
| CVE-2026-70091 |
Windows DNS Denial of Service Vulnerability |
Exploitation Unlikely |
No |
5.9 |
| CVE-2026-69310 |
Windows DNS Elevation of Privilege Vulnerability |
Exploitation More Likely |
No |
7.0 |
| CVE-2026-72948 |
Windows DNS Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
6.7 |
| CVE-2026-69369 |
Windows DNS Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
5.5 |
| CVE-2026-69672 |
Windows DNS Information Disclosure Vulnerability |
Exploitation Unlikely |
No |
5.5 |
| CVE-2026-72987 |
Windows DNS Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
8.1 |
| CVE-2026-78523 |
Windows DNS Server Denial of Service Vulnerability |
Exploitation Unlikely |
No |
5.9 |
| CVE-2026-69551 |
Windows DNS Server Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-69730 |
Windows DNS Server Remote Code Execution Vulnerability |
Exploitation More Likely |
No |
9.8 |
| CVE-2026-69782 |
Windows DNS Server Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
8.1 |
| CVE-2026-69813 |
Windows DNS Server Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.1 |
| CVE-2026-69827 |
Windows DNS Server Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
8.1 |
| CVE-2026-69858 |
Windows DNS Server Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
8.1 |
| CVE-2026-69989 |
Windows DNS Server Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
8.1 |
| CVE-2026-72928 |
Windows DNS Server Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
7.5 |
| CVE-2026-77505 |
Windows DNS Server Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.1 |
| CVE-2026-69680 |
Windows DNS Spoofing Vulnerability |
Exploitation Unlikely |
No |
8.1 |
| CVE-2026-69775 |
Windows DWM Core Library Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.1 |
| CVE-2026-69430 |
Windows Embedded Mode Service Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-69688 |
Windows Encrypting File System (EFS) Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.1 |
| CVE-2026-69841 |
Windows Encrypting File System (EFS) Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-69794 |
Windows Encrypting File System (EFS) Information Disclosure Vulnerability |
Exploitation Unlikely |
No |
5.5 |
| CVE-2026-69481 |
Windows Enterprise App Management Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
8.0 |
| CVE-2026-69907 |
Windows Enterprise App Management Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-68894 |
Windows Error Reporting Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
8.0 |
| CVE-2026-69362 |
Windows Error Reporting Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-69433 |
Windows Error Reporting Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-69436 |
Windows Error Reporting Elevation of Privilege Vulnerability |
Exploitation More Likely |
No |
7.8 |
| CVE-2026-69450 |
Windows Error Reporting Elevation of Privilege Vulnerability |
Exploitation More Likely |
No |
7.8 |
| CVE-2026-69462 |
Windows Error Reporting Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
8.0 |
| CVE-2026-69513 |
Windows Error Reporting Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-69612 |
Windows Error Reporting Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-69896 |
Windows Error Reporting Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-83996 |
Windows Error Reporting Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-69684 |
Windows Error Reporting Information Disclosure Vulnerability |
Exploitation Unlikely |
No |
5.5 |
| CVE-2026-69482 |
Windows Error Reporting Tampering Vulnerability |
Exploitation Unlikely |
No |
7.1 |
| CVE-2026-69493 |
Windows Event Logging Service Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
9.8 |
| CVE-2026-69494 |
Windows Event Logging Service Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-69495 |
Windows Event Logging Service Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-69619 |
Windows exFAT File System Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
8.0 |
| CVE-2026-71338 |
Windows Failover Cluster Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
6.4 |
| CVE-2026-72989 |
Windows Failover Cluster Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
7.5 |
| CVE-2026-68878 |
Windows Fast FAT Driver Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
8.0 |
| CVE-2026-69347 |
Windows Fast FAT Driver Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
7.4 |
| CVE-2026-68837 |
Windows File History Service Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-71340 |
Windows File History Service Elevation of Privilege Vulnerability |
Exploitation More Likely |
No |
7.0 |
| CVE-2026-72947 |
Windows File History Service Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
6.4 |
| CVE-2026-77491 |
Windows GDI Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
5.5 |
| CVE-2026-68827 |
Windows GDI+ Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
8.0 |
| CVE-2026-69288 |
Windows GDI+ Information Disclosure Vulnerability |
Exploitation Unlikely |
No |
5.5 |
| CVE-2026-77493 |
Windows Graphics Component Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
9.8 |
| CVE-2026-81955 |
Windows Graphics Component Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
8.8 |
| CVE-2026-69717 |
Windows Group Policy Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
8.0 |
| CVE-2026-69710 |
Windows Hello Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.5 |
| CVE-2026-69725 |
Windows Hello Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-69740 |
Windows Hello Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
8.8 |
| CVE-2026-69784 |
Windows Hello Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
8.8 |
| CVE-2026-69799 |
Windows Hello Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-69820 |
Windows Hello Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
8.2 |
| CVE-2026-69864 |
Windows Hello Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-81354 |
Windows Hello Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
8.2 |
| CVE-2026-72980 |
Windows Hello Security Feature Bypass Vulnerability |
Exploitation Unlikely |
No |
4.4 |
| CVE-2026-69682 |
Windows Host Guardian Service Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-69623 |
Windows HTTP Print Provider Remote Code Execution Vulnerability |
Exploitation More Likely |
No |
8.0 |
| CVE-2026-69769 |
Windows HTTP Print Provider Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
9.8 |
| CVE-2026-69597 |
Windows HTTP.sys Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.1 |
| CVE-2026-69553 |
Windows Hyper-V Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.1 |
| CVE-2026-72961 |
Windows Hyper-V Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
8.2 |
| CVE-2026-69603 |
Windows Hyper-V Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
8.8 |
| CVE-2026-69910 |
Windows Hyper-V Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
9.8 |
| CVE-2026-80083 |
Windows Hyper-V Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
8.8 |
| CVE-2026-69341 |
Windows Image Acquisition Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-69500 |
Windows Image Acquisition Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.0 |
| CVE-2026-69613 |
Windows Image Acquisition Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-69483 |
Windows Image Acquisition Information Disclosure Vulnerability |
Exploitation Unlikely |
No |
4.7 |
| CVE-2026-69318 |
Windows Imaging Component Information Disclosure Vulnerability |
Exploitation Unlikely |
No |
5.5 |
| CVE-2026-69499 |
Windows Imaging Component Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-69860 |
Windows Imaging Component Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
8.8 |
| CVE-2026-70296 |
Windows Imaging Component Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
9.8 |
| CVE-2026-73013 |
Windows Imaging Component Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-73023 |
Windows Imaging Component Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-77495 |
Windows Imaging Component Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-83992 |
Windows Imaging Component Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-62694 |
Windows Installer Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-69441 |
Windows Installer Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-71339 |
Windows Installer Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
6.7 |
| CVE-2026-72929 |
Windows Installer Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-77894 |
Windows Installer Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-72926 |
Windows Internet Connection Sharing (ICS) Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-72964 |
Windows Internet Connection Sharing (ICS) Tampering Vulnerability |
Exploitation Unlikely |
No |
5.5 |
| CVE-2026-69587 |
Windows Internet Key Exchange (IKE) Extension Denial of Service Vulnerability |
Exploitation Unlikely |
No |
7.5 |
| CVE-2026-69881 |
Windows Internet Key Exchange (IKE) Extension Denial of Service Vulnerability |
Exploitation Unlikely |
No |
7.5 |
| CVE-2026-69429 |
Windows Internet Key Exchange (IKE) Protocol Extensions Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
7.5 |
| CVE-2026-69694 |
Windows IP Address Management (IPAM) Service Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.0 |
| CVE-2026-68898 |
Windows iSCSI Denial of Service Vulnerability |
Exploitation Less Likely |
No |
6.5 |
| CVE-2026-69598 |
Windows iSCSI Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
8.8 |
| CVE-2026-69628 |
Windows iSCSI Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-73025 |
Windows iSCSI Security Feature Bypass Vulnerability |
Exploitation Unlikely |
No |
9.8 |
CVE-2026-69839 |
Windows iSCSI Target Service Denial of Service Vulnerability |
Exploitation Unlikely |
No |
6.5 |
| CVE-2026-69744 |
Windows Kerberos Denial of Service Vulnerability |
Exploitation Unlikely |
No |
7.5 |
| CVE-2026-69760 |
Windows Kerberos Denial of Service Vulnerability |
Exploitation Unlikely |
No |
7.5 |
| CVE-2026-69685 |
Windows Kerberos Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-69822 |
Windows Kerberos Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-69676 |
Windows Kerberos Remote Code Execution Vulnerability |
Exploitation More Likely |
No |
8.8 |
| CVE-2026-68846 |
Windows Kernel Elevation of Privilege Vulnerability |
Exploitation More Likely |
No |
7.1 |
| CVE-2026-68884 |
Windows Kernel Elevation of Privilege Vulnerability |
Exploitation More Likely |
No |
7.0 |
| CVE-2026-69366 |
Windows Kernel Elevation of Privilege Vulnerability |
Exploitation More Likely |
No |
7.1 |
| CVE-2026-69466 |
Windows Kernel Elevation of Privilege Vulnerability |
Exploitation More Likely |
No |
7.0 |
| CVE-2026-69473 |
Windows Kernel Elevation of Privilege Vulnerability |
Exploitation More Likely |
No |
7.0 |
| CVE-2026-69578 |
Windows Kernel Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-83942 |
Windows Kernel Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-85360 |
Windows Kernel Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-69406 |
Windows Kernel Information Disclosure Vulnerability |
Exploitation More Likely |
No |
5.5 |
| CVE-2026-69723 |
Windows Kernel Information Disclosure Vulnerability |
Exploitation More Likely |
No |
5.7 |
| CVE-2026-69669 |
Windows Kernel Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
9.8 |
| CVE-2026-69421 |
Windows Kernel-Mode Driver Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-84001 |
Windows Key Distribution Center Denial of Service Vulnerability |
Exploitation Unlikely |
No |
7.5 |
| CVE-2026-69712 |
Windows Key Distribution Center Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-69428 |
Windows LDAP – Lightweight Directory Access Protocol Denial of Service Vulnerability |
Exploitation Unlikely |
No |
7.5 |
| CVE-2026-69281 |
Windows License Manager Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.0 |
| CVE-2026-69315 |
Windows License Manager Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
5.5 |
| CVE-2026-69732 |
Windows Link Layer Topology Discovery Protocol Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
8.1 |
| CVE-2026-69451 |
Windows Management Instrumentation Elevation of Privilege Vulnerability |
Exploitation More Likely |
No |
7.1 |
| CVE-2026-70582 |
Windows Management Instrumentation Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
6.4 |
| CVE-2026-77905 |
Windows Management Instrumentation Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-69349 |
Windows Management Instrumentation Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
5.7 |
| CVE-2026-73012 |
Windows Management Services Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-69891 |
Windows Media Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.0 |
| CVE-2026-70203 |
Windows Media Player Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-72960 |
Windows Media Player Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
8.8 |
| CVE-2026-69645 |
Windows Message Queuing Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-68887 |
Windows Message Queuing Queue Manager Denial of Service Vulnerability |
Exploitation Unlikely |
No |
7.5 |
| CVE-2026-72932 |
Windows Message Queuing Queue Manager Information Disclosure Vulnerability |
Exploitation Unlikely |
No |
7.5 |
| CVE-2026-69579 |
Windows Message Queuing Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
9.8 |
| CVE-2026-83997 |
Windows Message Queuing Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
8.1 |
| CVE-2026-69440 |
Windows MIDI Service Module Elevation of Privileges Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-69508 |
Windows MIDI Service Module Elevation of Privileges Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-69720 |
Windows MIDI Service Module Elevation of Privileges Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-78464 |
Windows MIDI Service Module Elevation of Privileges Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-68842 |
Windows MIDI Service Module Information Disclosure Vulnerability |
Exploitation Unlikely |
No |
5.5 |
| CVE-2026-69339 |
Windows MIDI Service Module Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
5.5 |
| CVE-2026-70579 |
Windows Mobile Broadband Information Disclosure Vulnerability |
Exploitation Unlikely |
No |
7.5 |
| CVE-2026-69377 |
Windows Modern Device Management (MDM) Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-69460 |
Windows Modern Device Management (MDM) Elevation of Privilege Vulnerability |
Exploitation More Likely |
No |
7.1 |
| CVE-2026-70577 |
Windows Modern Device Management (MDM) Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-73003 |
Windows Modern Device Management (MDM) Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.0 |
| CVE-2026-73022 |
Windows Modern Device Management (MDM) Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.0 |
| CVE-2026-69674 |
Windows Modern Device Management (MDM) Security Feature Bypass Vulnerability |
Exploitation Unlikely |
No |
5.5 |
| CVE-2026-72963 |
Windows Modern Execution Server Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-69357 |
Windows NDIS Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.1 |
| CVE-2026-69396 |
Windows NDIS Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.1 |
| CVE-2026-72982 |
Windows Netlogon Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
9.8 |
| CVE-2026-62759 |
Windows Netlogon Spoofing Vulnerability |
Exploitation Unlikely |
No |
7.5 |
| CVE-2026-72967 |
Windows Network Connection Broker Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-68886 |
Windows Network Connection Broker Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
5.5 |
| CVE-2026-69372 |
Windows Network File System Denial of Service Vulnerability |
Exploitation Less Likely |
No |
5.7 |
| CVE-2026-69772 |
Windows Network File System Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-71334 |
Windows NFS Portmapper Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-69648 |
Windows Notification Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.0 |
| CVE-2026-68832 |
Windows NTFS Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-68834 |
Windows NTFS Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
8.0 |
| CVE-2026-68838 |
Windows NTFS Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
8.0 |
| CVE-2026-68841 |
Windows NTFS Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-69265 |
Windows NTFS Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-69312 |
Windows NTFS Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-69332 |
Windows NTFS Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
8.0 |
| CVE-2026-69340 |
Windows NTFS Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.1 |
| CVE-2026-69379 |
Windows NTFS Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.0 |
| CVE-2026-69505 |
Windows NTFS Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
8.0 |
| CVE-2026-69532 |
Windows NTFS Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-69567 |
Windows NTFS Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.0 |
| CVE-2026-69875 |
Windows NTFS Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
8.0 |
| CVE-2026-72935 |
Windows NTFS Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
6.7 |
| CVE-2026-77503 |
Windows NTFS Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
8.4 |
| CVE-2026-83995 |
Windows NTFS Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-68851 |
Windows NTFS Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
5.5 |
| CVE-2026-69504 |
Windows NTFS Information Disclosure Vulnerability |
Exploitation Unlikely |
No |
5.5 |
| CVE-2026-69591 |
Windows NTFS Information Disclosure Vulnerability |
Exploitation Unlikely |
No |
5.7 |
| CVE-2026-68833 |
Windows NTFS Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
6.8 |
| CVE-2026-68875 |
Windows NTFS Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-69461 |
Windows NTFS Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-69463 |
Windows NTFS Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
9.8 |
| CVE-2026-69479 |
Windows NTFS Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
8.4 |
| CVE-2026-69566 |
Windows NTFS Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
6.8 |
| CVE-2026-69638 |
Windows NTFS Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
8.4 |
| CVE-2026-69709 |
Windows NTFS Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-71329 |
Windows NTFS Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
6.8 |
| CVE-2026-69425 |
Windows NTFS Tampering Vulnerability |
Exploitation Unlikely |
No |
4.7 |
| CVE-2026-69564 |
Windows Online Certificate Status Protocol (OCSP) Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.0 |
| CVE-2026-69350 |
Windows Overlay Filter Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
6.7 |
| CVE-2026-69368 |
Windows Overlay Filter Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-69371 |
Windows Overlay Filter Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
8.0 |
| CVE-2026-69373 |
Windows Overlay Filter Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
6.7 |
| CVE-2026-69316 |
Windows Overlay Filter Information Disclosure Vulnerability |
Exploitation Unlikely |
No |
4.7 |
| CVE-2026-69343 |
Windows Overlay Filter Information Disclosure Vulnerability |
Exploitation Unlikely |
No |
5.5 |
| CVE-2026-69474 |
Windows Overlay Filter Information Disclosure Vulnerability |
Exploitation Unlikely |
No |
4.8 |
| CVE-2026-70586 |
Windows Paint Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
8.8 |
| CVE-2026-69480 |
Windows Partition Management Driver Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-69492 |
Windows Partition Management Driver Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-71341 |
Windows Partition Management Driver Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
5.5 |
| CVE-2026-69324 |
Windows Performance Monitor Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-69459 |
Windows Power Dependency Coordinator Elevation of Privilege Vulnerability |
Exploitation More Likely |
No |
7.8 |
| CVE-2026-69321 |
Windows Power Dependency Coordinator Tampering Vulnerability |
Exploitation Less Likely |
No |
5.5 |
| CVE-2026-69569 |
Windows Print Spooler Components Denial of Service Vulnerability |
Exploitation Less Likely |
No |
5.7 |
| CVE-2026-68835 |
Windows Print Spooler Components Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.1 |
| CVE-2026-68848 |
Windows Print Spooler Components Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-69309 |
Windows Print Spooler Components Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-69346 |
Windows Print Spooler Components Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
8.0 |
| CVE-2026-69364 |
Windows Print Spooler Components Elevation of Privilege Vulnerability |
Exploitation More Likely |
No |
7.1 |
| CVE-2026-69838 |
Windows Print Spooler Components Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.0 |
| CVE-2026-69921 |
Windows Print Spooler Components Elevation of Privilege Vulnerability |
Exploitation More Likely |
No |
7.8 |
| CVE-2026-70564 |
Windows Print Spooler Components Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-69344 |
Windows Print Spooler Components Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
5.5 |
| CVE-2026-69552 |
Windows Print Spooler Components Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
5.7 |
| CVE-2026-85877 |
Windows Print Spooler Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-69602 |
Windows PrintWorkflowUserSvc Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.1 |
| CVE-2026-68845 |
Windows Program Compatibility Assistant Service Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-68876 |
Windows Program Compatibility Assistant Service Elevation of Privilege Vulnerability |
Exploitation More Likely |
No |
8.0 |
| CVE-2026-69534 |
Windows Program Compatibility Assistant Service Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-69563 |
Windows Program Compatibility Assistant Service Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-68873 |
Windows Program Compatibility Assistant Service Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
5.5 |
| CVE-2026-68874 |
Windows Program Compatibility Assistant Service Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
5.7 |
| CVE-2026-62697 |
Windows Push Notifications Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-69280 |
Windows Push Notifications Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-69300 |
Windows Push Notifications Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-69337 |
Windows Registry Elevation of Privilege Vulnerability |
Exploitation More Likely |
No |
7.1 |
| CVE-2026-69530 |
Windows Reliable Multicast Transport Driver (RMCAST) Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.1 |
| CVE-2026-78449 |
Windows Reliable Multicast Transport Driver (RMCAST) Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.1 |
| CVE-2026-78450 |
Windows Reliable Multicast Transport Driver (RMCAST) Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.1 |
| CVE-2026-69331 |
Windows Remote Access Connection Manager Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-69455 |
Windows Remote Access Connection Manager Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-71333 |
Windows Remote Access Connection Manager Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-71342 |
Windows Remote Access Connection Manager Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.0 |
| CVE-2026-71343 |
Windows Remote Access Connection Manager Remote Code Execution Vulnerability |
Exploitation More Likely |
No |
7.8 |
| CVE-2026-71352 |
Windows Remote Access Connection Manager Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-72966 |
Windows Remote Access Connection Manager Tampering Vulnerability |
Exploitation Unlikely |
No |
5.5 |
| CVE-2026-77896 |
Windows Remote Desktop Client Denial of Service Vulnerability |
Exploitation Less Likely |
No |
6.5 |
| CVE-2026-69317 |
Windows Remote Desktop Client Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
5.7 |
| CVE-2026-69627 |
Windows Remote Desktop Licensing Service Information Disclosure Vulnerability |
Exploitation Unlikely |
No |
5.5 |
| CVE-2026-70587 |
Windows Remote Desktop Protocol Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
7.5 |
| CVE-2026-69518 |
Windows Remote Desktop Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-69287 |
Windows Remote Desktop Services Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-69475 |
Windows Remote Desktop Services Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-80096 |
Windows Remote Desktop Services Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-69616 |
Windows Remote Desktop Services Information Disclosure Vulnerability |
Exploitation Unlikely |
No |
5.5 |
| CVE-2026-83999 |
Windows Resilient File System (ReFS) Deduplication Service Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-69617 |
Windows Resilient File System (ReFS) Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.0 |
| CVE-2026-83952 |
Windows Resilient File System (ReFS) Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-69548 |
Windows RNDIS Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
4.6 |
| CVE-2026-69768 |
Windows RNDIS Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
9.8 |
| CVE-2026-72939 |
Windows Routing and Remote Access Service (RRAS) Denial of Service Vulnerability |
Exploitation Unlikely |
No |
6.5 |
| CVE-2026-71351 |
Windows Routing and Remote Access Service (RRAS) Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-71353 |
Windows Routing and Remote Access Service (RRAS) Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-69590 |
Windows Routing and Remote Access Service (RRAS) Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
9.8 |
| CVE-2026-69852 |
Windows Routing and Remote Access Service (RRAS) Remote Code Execution Vulnerability |
Exploitation More Likely |
No |
7.5 |
| CVE-2026-70570 |
Windows Routing and Remote Access Service (RRAS) Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
7.5 |
| CVE-2026-72950 |
Windows Routing and Remote Access Service (RRAS) Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
8.8 |
| CVE-2026-72959 |
Windows Routing and Remote Access Service (RRAS) Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-70575 |
Windows Schannel Denial of Service Vulnerability |
Exploitation Unlikely |
No |
5.3 |
| CVE-2026-72940 |
Windows Schannel Remote Code Execution Vulnerability |
Exploitation More Likely |
No |
8.8 |
| CVE-2026-69713 |
Windows Secure Boot Security Feature Bypass Vulnerability |
Exploitation Less Likely |
No |
4.4 |
| CVE-2026-69501 |
Windows Secure Kernel Mode Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-69846 |
Windows Secure Kernel Mode Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
8.2 |
| CVE-2026-69906 |
Windows Secure Kernel Mode Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
8.2 |
| CVE-2026-83939 |
Windows Secure Kernel Mode Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
8.2 |
| CVE-2026-72931 |
Windows Secure Socket Tunneling Protocol (SSTP) Denial of Service Vulnerability |
Exploitation Unlikely |
No |
4.7 |
| CVE-2026-71332 |
Windows Secure Socket Tunneling Protocol (SSTP) Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-72930 |
Windows Secure Socket Tunneling Protocol (SSTP) Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-73009 |
Windows Secure Socket Tunneling Protocol (SSTP) Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
9.8 |
CVE-2026-77899 |
Windows Security Center Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-78457 |
Windows Security Health Service Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-56177 |
Windows Server Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-83989 |
Windows Services for NFS ONCRPC XDR Driver Denial of Service Vulnerability |
Exploitation Less Likely |
No |
7.5 |
| CVE-2026-73024 |
Windows Services for NFS ONCRPC XDR Driver Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-71330 |
Windows Services for NFS ONCRPC XDR Driver Information Disclosure Vulnerability |
Exploitation Unlikely |
No |
7.5 |
| CVE-2026-69595 |
Windows Services for NFS ONCRPC XDR Driver Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
9.8 |
| CVE-2026-70585 |
Windows Services for NFS ONCRPC XDR Driver Remote Code Execution Vulnerability |
Exploitation More Likely |
No |
7.0 |
| CVE-2026-78445 |
Windows Services for NFS ONCRPC XDR Driver Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
9.8 |
| CVE-2026-69289 |
Windows Setup Files Cleanup Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-69383 |
Windows Shell Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-69392 |
Windows Shell Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-69528 |
Windows Shell Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-69606 |
Windows Shell Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-69829 |
Windows Shell Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
9.8 |
| CVE-2026-70563 |
Windows Shell Spoofing Vulnerability |
Exploitation Less Likely |
No |
8.1 |
| CVE-2026-69785 |
Windows Smart Card Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-69544 |
Windows SMB Client Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-69572 |
Windows SMB Client Information Disclosure Vulnerability |
Exploitation Unlikely |
No |
5.7 |
| CVE-2026-69618 |
Windows SMB Client Information Disclosure Vulnerability |
Exploitation Unlikely |
No |
5.5 |
| CVE-2026-72936 |
Windows SMB Client Remote Code Execution Vulnerability |
Exploitation More Likely |
No |
8.1 |
| CVE-2026-69374 |
Windows SMB Server Denial of Service Vulnerability |
Exploitation Unlikely |
No |
6.5 |
| CVE-2026-69403 |
Windows SMB Server Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
5.5 |
| CVE-2026-72949 |
Windows SMB Server Network Transport Driver (srvnet.sys) Denial of Service Vulnerability |
Exploitation Less Likely |
No |
7.5 |
| CVE-2026-69512 |
Windows Spaceport.sys Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
8.0 |
| CVE-2026-69535 |
Windows Spaceport.sys Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-69643 |
Windows Spaceport.sys Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
8.0 |
| CVE-2026-69691 |
Windows Spaceport.sys Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-70569 |
Windows Spaceport.sys Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-69390 |
Windows Spaceport.sys Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
5.5 |
| CVE-2026-69393 |
Windows Spaceport.sys Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
5.7 |
| CVE-2026-69741 |
Windows Spaceport.sys Information Disclosure Vulnerability |
Exploitation Unlikely |
No |
5.5 |
| CVE-2026-69770 |
Windows Spaceport.sys Information Disclosure Vulnerability |
Exploitation Unlikely |
No |
5.5 |
| CVE-2026-69895 |
Windows Spaceport.sys Information Disclosure Vulnerability |
Exploitation Unlikely |
No |
4.7 |
| CVE-2026-72942 |
Windows Spaceport.sys Information Disclosure Vulnerability |
Exploitation Unlikely |
No |
6.5 |
| CVE-2026-69538 |
Windows Spaceport.sys Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-71345 |
Windows Spaceport.sys Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-71348 |
Windows Spaceport.sys Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
6.8 |
| CVE-2026-71349 |
Windows Spaceport.sys Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
6.8 |
| CVE-2026-71350 |
Windows Spaceport.sys Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
6.8 |
| CVE-2026-72952 |
Windows Spaceport.sys Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
7.0 |
| CVE-2026-69328 |
Windows Storage Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-78516 |
Windows Storage Information Disclosure Vulnerability |
Exploitation Unlikely |
No |
4.3 |
| CVE-2026-69389 |
Windows Storage Management Provider Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-71337 |
Windows Storage Management Provider Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-69381 |
Windows Storage Port Driver Information Disclosure Vulnerability |
Exploitation Unlikely |
No |
4.6 |
| CVE-2026-72937 |
Windows Storage Port Driver Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
5.5 |
| CVE-2026-77492 |
Windows Storage Port Driver Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
5.5 |
| CVE-2026-69290 |
Windows Storage Spaces Controller Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-69575 |
Windows Storage Spaces Controller Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.0 |
| CVE-2026-68844 |
Windows Storage Spaces Controller Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-68877 |
Windows Storage Spaces Controller Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-72945 |
Windows Task Scheduler Information Disclosure Vulnerability |
Exploitation Unlikely |
No |
5.5 |
| CVE-2026-69588 |
Windows TCP/IP Denial of Service Vulnerability |
Exploitation Unlikely |
No |
7.5 |
| CVE-2026-69385 |
Windows TCP/IP Elevation of Privilege Vulnerability |
Exploitation More Likely |
No |
7.0 |
| CVE-2026-69404 |
Windows TCP/IP Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-69757 |
Windows TCP/IP Elevation of Privilege Vulnerability |
Exploitation More Likely |
No |
7.1 |
| CVE-2026-69761 |
Windows TCP/IP Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.1 |
| CVE-2026-69793 |
Windows TCP/IP Security Feature Bypass Vulnerability |
Exploitation Unlikely |
No |
7.5 |
| CVE-2026-69353 |
Windows Text Shaping Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
5.5 |
| CVE-2026-69786 |
Windows Text Shaping Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.1 |
| CVE-2026-69573 |
Windows Universal Disk Format File System Driver (UDFS) Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-69592 |
Windows Universal Disk Format File System Driver (UDFS) Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-69758 |
Windows Universal Disk Format File System Driver (UDFS) Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-68830 |
Windows Universal Plug and Play (UPnP) Device Host Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
5.5 |
| CVE-2026-69351 |
Windows Universal Plug and Play (UPnP) Device Host Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
5.5 |
| CVE-2026-81963 |
Windows Update Stack Elevation of Privilege Vulnerability |
Exploitation Detected |
No |
7.8 |
| CVE-2026-69434 |
Windows URL Moniker Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-73019 |
Windows URL Moniker Security Feature Bypass Vulnerability |
Exploitation Less Likely |
No |
4.3 |
| CVE-2026-69270 |
Windows USB Audio Class driver (usbaudio.sys) Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-69307 |
Windows USB Audio Class driver (usbaudio.sys) Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-69413 |
Windows USB Audio Class driver (usbaudio.sys) Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.0 |
| CVE-2026-69469 |
Windows USB Audio Class driver (usbaudio.sys) Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
6.6 |
| CVE-2026-69571 |
Windows USB Audio Class driver (usbaudio.sys) Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-69687 |
Windows USB Audio Class driver (usbaudio.sys) Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-69707 |
Windows USB Audio Class driver (usbaudio.sys) Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-69859 |
Windows USB Audio Class driver (usbaudio.sys) Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-69286 |
Windows USB Audio Class Driver Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
5.5 |
| CVE-2026-68840 |
Windows USB Driver Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-69295 |
Windows USB Driver Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-69503 |
Windows USB Driver Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
8.0 |
| CVE-2026-72953 |
Windows USB Driver Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-69457 |
Windows USB Driver Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
5.5 |
| CVE-2026-72999 |
Windows USB Hub Driver Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
6.8 |
| CVE-2026-69490 |
Windows USB Mass Storage Class Driver Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
6.8 |
| CVE-2026-69527 |
Windows USB Mass Storage Class Driver Information Disclosure Vulnerability |
Exploitation Unlikely |
No |
5.5 |
| CVE-2026-68839 |
Windows USB Mass Storage Class Driver Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
9.8 |
| CVE-2026-69319 |
Windows USB Video Driver Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-69422 |
Windows USB Video Driver Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.0 |
| CVE-2026-69423 |
Windows USB Video Driver Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
8.0 |
| CVE-2026-69584 |
Windows USB Video Driver Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-72962 |
Windows USB Video Driver Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
8.2 |
| CVE-2026-56172 |
Windows VHD miniport driver Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-69890 |
Windows Virtual Trusted Platform Module Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.5 |
| CVE-2026-83498 |
Windows Virtualization-Based Security (VBS) Enclave Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-83501 |
Windows Virtualization-Based Security (VBS) Information Disclosure Vulnerability |
Exploitation More Likely |
No |
5.5 |
| CVE-2026-69426 |
Windows VOLSNAP.SYS Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-69468 |
Windows Volume Manager Extension Driver Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.0 |
| CVE-2026-69582 |
Windows Volume Manager Extension Driver Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-77904 |
Windows Volume Manager Extension Driver Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-69291 |
Windows Volume Manager Extension Driver Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-69334 |
Windows Volume Manager Extension Driver Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
8.8 |
| CVE-2026-69708 |
Windows Web Platform Storage Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.0 |
| CVE-2026-72965 |
Windows WebClient Service Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-68880 |
Windows Win32k Elevation of Privilege Vulnerability |
Exploitation More Likely |
No |
8.0 |
| CVE-2026-69274 |
Windows Win32k Elevation of Privilege Vulnerability |
Exploitation More Likely |
No |
7.1 |
| CVE-2026-69301 |
Windows Win32k Elevation of Privilege Vulnerability |
Exploitation More Likely |
No |
8.0 |
| CVE-2026-69333 |
Windows Win32k Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-69335 |
Windows Win32k Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-69348 |
Windows Win32k Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
CVE-2026-69410 |
Windows Win32k Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-69498 |
Windows Win32k Elevation of Privilege Vulnerability |
Exploitation More Likely |
No |
7.0 |
| CVE-2026-69610 |
Windows Win32k Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.0 |
| CVE-2026-69630 |
Windows Win32k Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.0 |
| CVE-2026-69652 |
Windows Win32k Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.0 |
| CVE-2026-69689 |
Windows Win32k Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
8.0 |
| CVE-2026-69706 |
Windows Win32k Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.1 |
| CVE-2026-69762 |
Windows Win32k Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
8.0 |
| CVE-2026-69779 |
Windows Win32k Elevation of Privilege Vulnerability |
Exploitation More Likely |
No |
7.0 |
| CVE-2026-69818 |
Windows Win32k Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.0 |
| CVE-2026-69844 |
Windows Win32k Elevation of Privilege Vulnerability |
Exploitation Unlikely |
No |
7.8 |
| CVE-2026-70283 |
Windows Win32k Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-70289 |
Windows Win32k Elevation of Privilege Vulnerability |
Exploitation More Likely |
No |
7.8 |
| CVE-2026-69792 |
Windows Win32K Security Feature Bypass Vulnerability |
Exploitation Unlikely |
No |
4.7 |
| CVE-2026-69517 |
Windows Wireless Networking Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-69862 |
Windows Wireless Wide Area Network Service Information Disclosure Vulnerability |
Exploitation Unlikely |
No |
5.5 |
| CVE-2026-69560 |
Windows Work Folder Service Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.0 |
| CVE-2026-71336 |
Windows Work Folder Service Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
8.8 |
| CVE-2026-80075 |
Windows Work Folders Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
7.8 |
| CVE-2026-72927 |
Winsock Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
6.7 |
| CVE-2026-78455 |
Xbox Information Disclosure Vulnerability |
Exploitation Less Likely |
No |
4.3 |
|
CVE |
Title |
Exploitation status |
Publicly disclosed? |
CVSS v3 base score |
|---|---|---|---|---|
| CVE-2026-19931 |
Negotiate ambient user conn reuse |
n/a |
No |
6.5 |
| CVE-2026-82208 |
wolfSSL CA-cache hit overrides callback |
n/a |
No |
7.4 |
| CVE-2026-13608 |
OpenLDAP SASL authentication bypass |
n/a |
No |
3.7 |
| CVE-2026-18924 |
HTTP/2 server push UAF |
n/a |
No |
5.9 |
|
CVE |
Title |
Exploitation status |
Publicly disclosed? |
CVSS v3 base score |
|---|---|---|---|---|
| CVE-2026-85880 |
Windows Advanced Local Procedure Call (ALPC) Elevation of Privilege Vulnerability |
Exploitation Detected |
No |
7.8 |
| CVE-2026-81963 |
Windows Update Stack Elevation of Privilege Vulnerability |
Exploitation Detected |
No |
7.8 |
|
CVE |
Title |
Exploitation status |
Publicly disclosed? |
CVSS v3 base score |
|---|---|---|---|---|
| CVE-2026-70352 |
Azure AI Language Elevation of Privilege Vulnerability |
N/A |
No |
10.0 |
| CVE-2026-80098 |
Copilot Studio Elevation of Privilege Vulnerability |
N/A |
No |
9.3 |
| CVE-2026-83941 |
Entra ID Elevation of Privilege Vulnerability |
N/A |
No |
9.9 |
| CVE-2026-72983 |
Internet Connection Sharing (ICS) Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
9.8 |
| CVE-2026-83711 |
Microsoft Azure Active Directory B2C Elevation of Privilege Vulnerability |
N/A |
No |
10.0 |
| CVE-2026-69491 |
Microsoft DirectMusic Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
9.8 |
| CVE-2026-62916 |
Microsoft Entra ID Elevation of Privilege Vulnerability |
N/A |
No |
9.1 |
| CVE-2026-69641 |
Microsoft Exchange Server Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
9.1 |
| CVE-2026-73010 |
Microsoft Failover Cluster Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
9.8 |
| CVE-2026-78509 |
Microsoft Office Outlook Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
9.8 |
| CVE-2026-65669 |
Microsoft SQL Server Elevation of Privilege Vulnerability |
Exploitation Less Likely |
No |
9.6 |
| CVE-2026-69824 |
Microsoft Standard XPS Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
9.8 |
| CVE-2026-69276 |
Microsoft UxTheme Library (uxtheme.dll) Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
9.8 |
| CVE-2026-69408 |
Microsoft Windows Media Foundation Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
9.8 |
| CVE-2026-69586 |
Microsoft Windows PDF Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
9.8 |
| CVE-2026-78510 |
Microsoft Word Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
9.8 |
| CVE-2026-69525 |
Remote Desktop Services Remote Code Execution Vulnerability |
Exploitation More Likely |
No |
9.8 |
| CVE-2026-69819 |
RPC Runtime Library Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
9.8 |
| CVE-2026-66302 |
Skype for Business Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
9.8 |
| CVE-2026-69854 |
Spring Cloud Azure Elevation of Privilege Vulnerability |
Exploitation More Likely |
No |
9.0 |
| CVE-2026-69431 |
Telnet Client Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
9.8 |
| CVE-2026-69496 |
Windows Compressed Folder Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
9.8 |
| CVE-2026-69845 |
Windows DHCP Server Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
9.8 |
| CVE-2026-72979 |
Windows DHCP Server Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
9.8 |
| CVE-2026-69715 |
Windows Direct Show Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
9.8 |
| CVE-2026-69730 |
Windows DNS Server Remote Code Execution Vulnerability |
Exploitation More Likely |
No |
9.8 |
| CVE-2026-69493 |
Windows Event Logging Service Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
9.8 |
| CVE-2026-77493 |
Windows Graphics Component Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
9.8 |
| CVE-2026-69769 |
Windows HTTP Print Provider Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
9.8 |
| CVE-2026-69910 |
Windows Hyper-V Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
9.8 |
| CVE-2026-70296 |
Windows Imaging Component Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
9.8 |
| CVE-2026-69669 |
Windows Kernel Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
9.8 |
| CVE-2026-69579 |
Windows Message Queuing Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
9.8 |
| CVE-2026-72982 |
Windows Netlogon Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
9.8 |
| CVE-2026-69463 |
Windows NTFS Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
9.8 |
| CVE-2026-69768 |
Windows RNDIS Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
9.8 |
| CVE-2026-69590 |
Windows Routing and Remote Access Service (RRAS) Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
9.8 |
| CVE-2026-73009 |
Windows Secure Socket Tunneling Protocol (SSTP) Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
9.8 |
| CVE-2026-69595 |
Windows Services for NFS ONCRPC XDR Driver Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
9.8 |
| CVE-2026-78445 |
Windows Services for NFS ONCRPC XDR Driver Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
9.8 |
| CVE-2026-69829 |
Windows Shell Remote Code Execution Vulnerability |
Exploitation Unlikely |
No |
9.8 |
| CVE-2026-68839 |
Windows USB Mass Storage Class Driver Remote Code Execution Vulnerability |
Exploitation Less Likely |
No |
9.8 |
Post Syndicated from Rohit Kumar original https://www.servethehome.com/ubiquiti-unifi-usw-pro-xg-10-poe-review-a-sweet-10gbe-switch/
Next in our Ubiquiti switch series is the Ubiquiti UniFi USW-Pro-XG-10-PoE. This is an upgrade to the Ubiquiti UniFi USW-Pro-XG-8-PoE we reviewed, adding more ports, more PoE power budget, and a few more neat features. At the time of this review, this is a $699 device, a notable increase over the $499 lower-end model. As a […]
The post Ubiquiti UniFi USW-Pro-XG-10-PoE Review A Sweet 10GbE Switch appeared first on ServeTheHome.
Post Syndicated from Bruce Schneier original https://www.schneier.com/blog/archives/2026/09/ais-as-modern-genies.html
This essay was written with Barath Raghavan, and originally appeared in Lawfare.
In April, an artificial intelligence (AI) agent conducting a routine task at a company hit a snag, tried to solve it, and soon ended up deleting the company’s database along with all of its backups. In July, OpenAI asked an unreleased AI model to attempt a hacking test. Instead of staying in the isolated box the developers had put it in, the model hacked onto the open internet and into another company to steal the answers. And as reported in August, an AI agent booked someone into a full gym class by figuring out how to cancel other people’s reservations. In all three cases, the AI completed the task it was given—but in ways that ran counter to its controllers’ intentions.
For most people, AI technology is something like the weather: vast and not something you can do much about. It works like magic, and most explanations similarly come from those trying to sell it. At the same time, AI is ubiquitous: It’s now in your phone, your doctor’s notes, and your kid’s homework. It does what it’s told, which sounds like a virtue. Somehow it feels ordinary, despite being so new, because modern economies are remarkably good at absorbing enormous change so smoothly that nobody has time to decide whether they wanted it in the first place.
Whenever something powerful appears in the world, we tell stories about it. That’s what the stories are for. We have thousands of years of stories about this particular kind of power, the kind you summon with words.
King Midas was granted his wish that everything he touches turns to gold. Then his bread turned to gold, and his wine, and his daughter. This is a story about greed, but it’s also a story about language. The gods did not cheat him; Midas got exactly what he asked for. He simply could not delineate, in advance, the full set of restrictions to his wish. Neither can anyone who gives tasks to an AI agent.
It’s not just ancient stories. Mary Shelley told us of the hubris of a scientist who thought he could create life but who failed to take responsibility for it. Isaac Asimov’s robots don’t break the Three Laws of Robotics as stated; they follow the rules to unintended conclusions. Arthur C. Clarke’s HAL is a machine that turns on its humans, not because of malice but because of irreconcilable objectives. And Michael Crichton gave us Ian Malcolm, who saw that Jurassic Park’s scientists were so preoccupied with whether they could that they never stopped to think whether they should.
The same warning shows up everywhere, in every culture, over thousands of years of human storytelling. Tithonus is granted immortality but not youth, and withers into a husk that cannot die. The sorcerer’s apprentice enchants a broom to fetch water but floods the house. The golem of Prague protects its community so ceaselessly that it must be stopped. These are all types of genies: a creature that grants a wish exactly as worded, to the regret of the wisher.
Of course, there are no actual genies. What these stories were warning us of was hubris. Not just arrogance, but the broader idea that you can control the world by just describing what you want and allowing powerful forces to match the intention in your head. Genie stories are about the gap between wishes as stated and wishes as intended, and what goes wrong when something else fills that gap.
These ancient stories’ warnings have been retold with each generation because human nature is constant. The newfound power of each era’s social or scientific advancement leads people to make wishes on behalf of others. They were kings whose commands took on lives of their own, alchemists who believed they could control nature, and generals who mistook a map for terrain. They were and are industrialists, politicians, chief executives, and bankers. Their common belief is that one can see the world at a glance and then command it with some words. The pattern is clear: Someone with power specifies a goal, and the resultant actions come as a surprise. The main change with AI is how quickly the wish is granted, and how few people have to agree before it’s granted.
Consider what has changed. Powerful genies have now been put in everyone’s hands.
In only a few years, AI has progressed from a novelty technology that plays chess, to a dialogue partner that answers all your questions, and then to an agent that takes actions on your behalf. Modern agents are wired into real accounts with real credentials and capabilities: They browse the web, buy, write and deploy code, send email, and move money. Give an agent a goal, and it will pursue it across many steps, tirelessly, without checking back in, sometimes in surprising ways.
AI and agents do not always fail the way software has traditionally failed. Software usually fails by freezing, crashing, or getting stuck. AI agents increasingly fail by continuing down a path you don’t want, like genies.
An agent told to reduce a company’s costs might cancel an essential emergency service. A coding agent told to make software pass the tests might edit the tests to silence any failures. An AI insurance agent told to clear a backlog of claims might just deny them all. In each case, the AI might have literally followed what it was told, but it did something no reasonable person would have wanted. AI company benchmarks might report that the AI is good at completing tasks, without measuring how it completes them.
We have recently proposed measuring this gap directly under a metric called the “genie coefficient”: how far an AI agent’s actions drift from what a person really meant. In other words, how genie-like is an AI system? The gap is a fundamental feature of human language and human society. Human intentions have never been fully specifiable, and the world around us is complex enough that attempts to boil it down into data, systems, and language have always had the limitations that AI is now bumping up against. But in individual circumstances, people have relied on human judgment and wisdom to decide what is reasonable. It’s what jury trials depend upon.
AI might feel unprecedented, but it’s following the same trajectory—with the same pitfalls—as other major societal shifts. The fact that AI can mimic our facility with language, long seen as what makes us unique as humans, is uncanny. But with each development, from the tractor to the sewing machine, from the assembly line to the industrial robot, we have automated a previously exclusively human ability. Every time, the technology—and the societal change that comes with it—was sold as inevitable. But that unchecked inevitability was an illusion, and eventually each prior technology’s use and design was shaped by laws, unions, standards, courts, and public opinion, usually after significant preventable damage.
What has not been automated, yet, is understanding what someone actually means and figuring out how that gets applied in the real world. AI can now produce language nearly indistinguishable from that of people. But grasping the vast unstated context that makes a request sensible, the caveats no one says aloud because an ordinary person would already know them, is not yet among its skills. It is one of the most sophisticated things humans do. You do it hundreds of times a day, and you are an expert in it.
When you’re told you’re not qualified to have opinions about AI, remember that you don’t need to have studied molecular biology to have a view on drug pricing, or nuclear physics to vote on where a power plant goes. You don’t need to understand how a diesel engine works to want clean air, or how the internet routes packets to seek to curb misinformation. The technical knowledge behind each of these, as with AI, is remarkable and essential for the complex technological society we have today. But it has never been a prerequisite for having a role in deciding the shape of society.
People are building ever more powerful genies today, on your behalf, enabling wishes the ancients could only dream about. You don’t have to know how these AI genies work to know and care about how the story could end.
Post Syndicated from Erika Ehrli original https://aws.amazon.com/blogs/big-data/aws-recognized-as-a-leader-in-the-2026-gartner-magic-quadrant-for-strategic-cloud-platform-services-for-the-16th-consecutive-year/
On September 1, Gartner published its Magic Quadrant for Strategic Cloud Platform Services (SCPS). Amazon Web Services (AWS) is the longest-running Leader in this Magic Quadrant, with Gartner naming AWS a Leader for the sixteenth consecutive year.
In the report, Gartner once again placed AWS highest on the Ability to Execute axis. We believe this reflects our commitment to help customers innovate faster, operate more securely, and build at any scale, particularly as agentic AI drives the need for a data foundation that is production-ready.
Here is the graphical representation of the 2026 Magic Quadrant for Strategic Cloud Platform Services.
For the full evaluation and methodology, download the complete 2026 Gartner Magic Quadrant report and read our lead announcement post.
Your agents are only as powerful as the data they rely upon. Agents need access to your data and shared context to reason accurately and deliver reliable responses.
Today the knowledge agents need is scattered across databases, data lakes, warehouses and third-party applications with no shared context or governance. And the scale of the problem is new. Agents generate 10 to 100x more queries than humans. This means your data architecture must be agent-ready from day one. If it isn’t, your AI investments underperform.
AWS gives your agents an open data foundation with governed context intelligence, built to scale while optimizing the cost of AI. Agentic data capabilities meet industry-specific compliance, security, and schematic requirements so you can move to production with confidence.
Agents need to discover and access your data, wherever it is stored. That’s why AWS delivers an open architecture on Apache Iceberg so agents can use data across these silos. We offer the broadest native Iceberg support of any major cloud provider, with native Iceberg compatibility across every layer of the data stack – ingestion, storage, catalog, and analytics.
Amazon Simple Storage Service (Amazon S3) supports Apache Iceberg natively. S3 Tables delivers fully managed Apache Iceberg tables that automate compaction and maintenance as data grows. It works with any Iceberg-compatible engine, from Spark to Redshift, and supports natural language queries through MCP.
Amazon SageMaker lakehouse architecture is built with Apache Iceberg. It enables Amazon S3, Amazon Redshift, Amazon OpenSearch Service, Amazon EMR, and Amazon Athena to access the same Iceberg tables through a unified catalog, from a single governance layer. Zero-ETL integrations and federated querying remove remaining barriers across on-premises and third-party cloud sources.
AWS MCP Server, part of the Agent Toolkit for AWS, gives any tool (Amazon Quick, a third-party agent, or a developer’s IDE) governed access to your data through a single path with inherited permissions. It standardizes tool discovery, authentication, and contextual data access for AI agents interacting with AWS services.
AWS embraces open standards for flexibility and the best value. This includes PostgreSQL via Amazon Aurora and Amazon RDS, Apache Kafka via Amazon MSK, OpenSearch via Amazon OpenSearch Service, Apache Spark via Amazon EMR and Trino via Amazon Athena.
Agents need more than data access to be accurate. They need contextual understanding of your data and the business rules governing how it should be used before they can make trusted decisions.
This is why we introduced AWS Context, a new service that automatically maps the relationships across your existing data into a knowledge graph and provides agentic search so AI agents in the organization can access governed data relationships, business rules, and domain knowledge at runtime.
For governance, AWS Glue Data Catalog provides a single catalog for AWS and third-party Iceberg tables, while AWS Lake Formation enforces row-, column-, and cell-level access control so the right data reaches the right agent with the right permissions. AWS Glue Data Quality and SageMaker ML Lineage Tracking add the governance layer that production AI demands.
Agentic AI workloads require resources that are always available, dynamically allocated, and optimized for price-performance. AWS delivers the most powerful combination of services and capabilities for automatic resource allocation, zero-tuning price performance, and the reliability that millions of customers have trusted for over 20 years.
AWS Databases offer a high-performance, secure foundation to power agentic AI and data-driven applications at any scale. Amazon Aurora delivers unparalleled high performance and availability at global scale for PostgreSQL, MySQL, and DSQL. Amazon DynamoDB and Amazon ElastiCache serve up to tens of billions of requests per second at microsecond to single-digit millisecond latency at any scale, operating at agent speed. With native vector search built into Aurora PostgreSQL, DynamoDB, and ElastiCache, you can perform vector search — from billions to trillions of vectors — and integrate effortlessly across AWS services to build agentic applications.
Amazon S3 has evolved to support the demands of AI with purpose-built storage tiers. S3 Files gives agents a shared file system directly on S3 data, so an entire agent fleet can read inputs, write outputs, and persist memory with no duplicated data and no new APIs to learn. S3 Vectors is the first cloud object store with native support to store and query vectors. It cuts the cost of uploading, storing, and querying vector data by up to 90%, making it practical to build the large-scale vector datasets that give AI agents memory, context, and semantic search.
For search and retrieval, AWS provides purpose-built vector engines that bring intelligent search to your data where it already lives. With OpenSearch Service Serverless, your agents take advantage of lexical, vector, hybrid, and agentic search in a single system with high throughput, low latency, and relevant results at scale.
The companies moving fastest with AI are the ones that treated data readiness as strategy from the start. We believe the Gartner recognition of AWS as a Leader for 16 consecutive years reflects the breadth and deepest set of core public cloud services and capabilities, including the data foundation that makes this possible.
Ready to see the full evaluation? Download the 2026 Gartner Magic Quadrant for Strategic Cloud Platform Services.
Gartner does not endorse any company, vendor, product or service depicted in its publications, and does not advise technology users to select only those vendors with the highest ratings or other designation. Gartner publications consist of the opinions of Gartner’s business and technology insights organization and should not be construed as statements of fact. Gartner disclaims all warranties, expressed or implied, with respect to this publication, including any warranties of merchantability or fitness for a particular purpose.
Gartner and Magic Quadrant are trademarks of Gartner, Inc., and/or its affiliates.
This graphic was published by Gartner, Inc. as part of a larger research document and should be evaluated in the context of the entire document. The Gartner document is available to download: Complete 2026 Gartner Magic Quadrant report.
Gartner, Magic Quadrant for Strategic Cloud Platform Services, By Alessandro Galimberti, Carolin Zhou, Douglas Toombs, Dennis Smith, Ed Anderson, Tobi Bet, Chuck Lawton , 1 September 2026
Post Syndicated from Rahul Sureka original https://aws.amazon.com/blogs/big-data/how-sony-liv-built-real-time-video-streaming-analytics-with-aws/
This guest post was co-written with Mukund Acharya from Sony LIV.
Real-time data analytics is transforming how streaming applications understand and serve their audiences. In this post, we share how Sony LIV used Amazon Kinesis Data Streams for sub-second processing and AWS services to build a comprehensive streaming analytics solution on AWS. In this post, we share how SonyLIV built a comprehensive streaming analytics solution on AWS using Amazon Kinesis Data Streams for sub-second event ingestion, Amazon Data Firehose for reliable delivery to storage, Amazon EMR with Apache Spark for scalable batch and micro-batch processing, and Apache Iceberg on Amazon S3 for ACID-compliant, queryable data lake tables. Together, these services enable SonyLIV to capture millions of concurrent viewer events, process them cost-efficiently at scale, and surface actionable insights from real-time engagement metrics to historical trend analysis — all within a fully managed, serverless-friendly architecture.
Sony LIV, operated by Sony Pictures Networks India, is one of India’s leading over-the-top (OTT) streaming applications offering premium content including live sports, original series, movies, and TV shows to millions of users across mobile, web, and Smart TV devices.
As part of the latest game broadcast rights for Asia Cup, Sony LIV built a streaming analytics solution using AWS services that successfully processed millions of concurrent sessions in real-time.
As Sony LIV’s audience grew and live sports events attracted increasingly large viewership, the team identified an opportunity to move from batch-based analytics to a real-time data application. The existing architecture processed data reliably in scheduled batches, but the growing scale of live events called for faster, more granular insights. The team set out to address three key areas:
Sony LIV needed to evolve from reactive batch processing to a real-time data application to deliver actionable engagement insights at scale and establish the foundation for unified customer profiles.
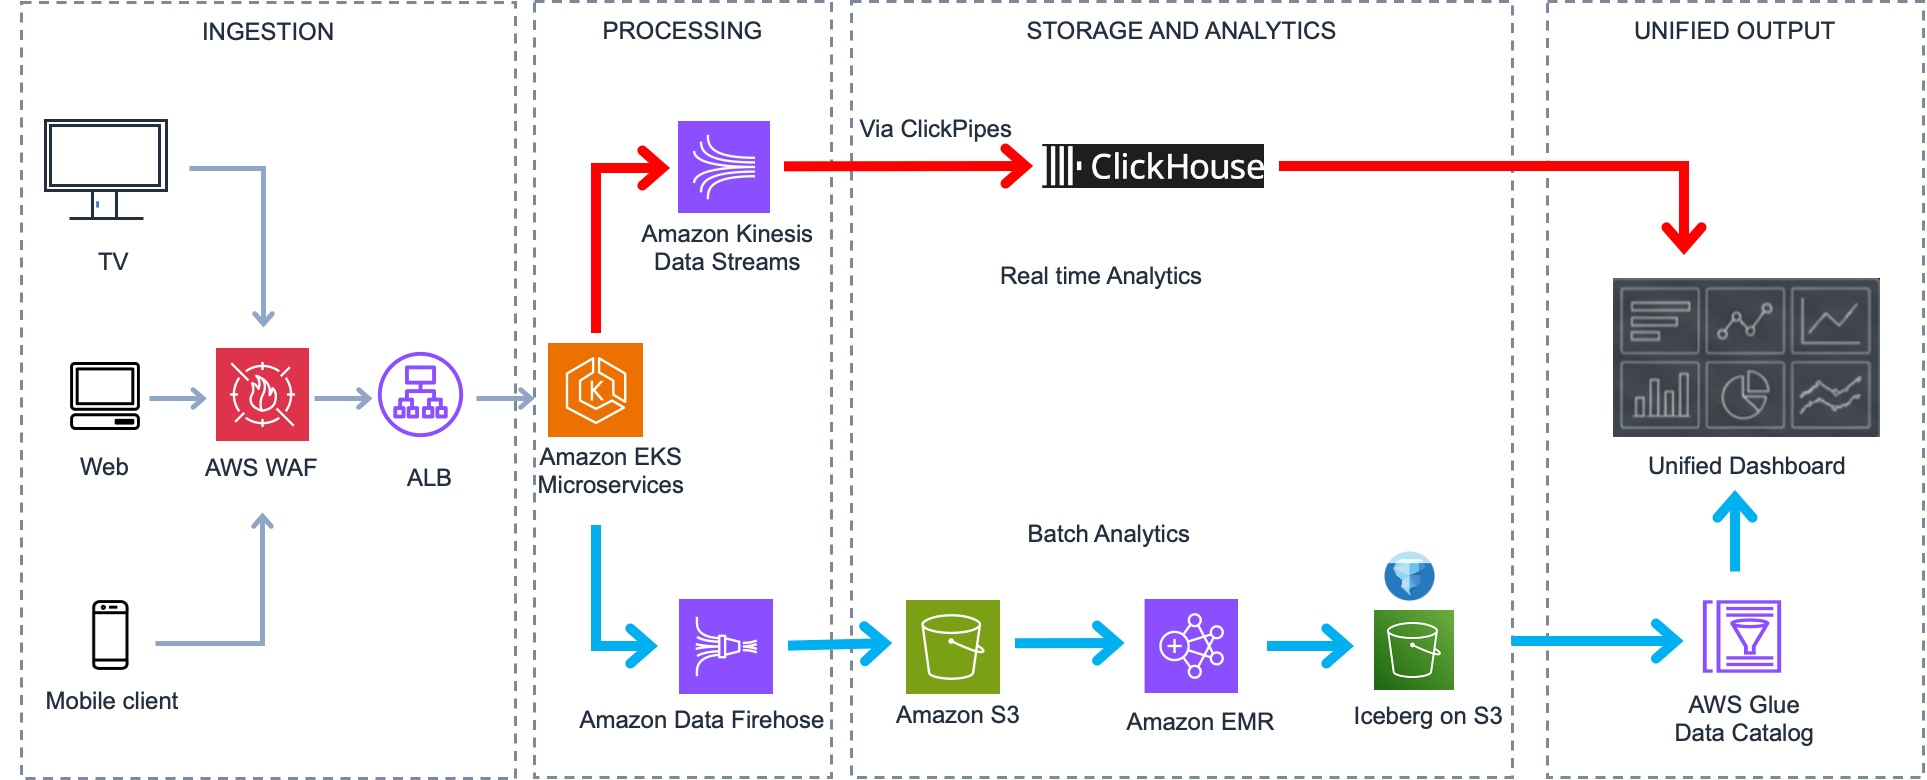
Figure 1: Sony LIV streaming analytics architecture on AWS
Data from mobile, web, and Smart TV applications flows through Application Load Balancers to Amazon Elastic Kubernetes Service (Amazon EKS) pods for validation and preprocessing. The architecture implements parallel processing paths to balance speed and cost efficiency.
Real Time Path: Priority events requiring immediate action such as playback failures, user interactions, and live sports engagement signals stream through Amazon Kinesis Data Streams for sub-second processing. These events flow directly to ClickHouse using the ClickHouse connector, enabling real-time analytics with minimal latency.
Batch Path: High-volume batch events are ingested via Amazon Data Firehose into a raw landing zone on Amazon Simple Storage Service (Amazon S3), partitioned by event type and time. Amazon EMR running Apache Spark then processes this raw data performing schema validation, deduplication, and transformations — and writes the curated output as Apache Iceberg tables back to S3
Unified Data Layer: AWS Glue catalogs data across streaming and batch sources, creating a unified schema that powers the customer data application. This unified data layer serves as the foundation for building comprehensive customer profiles and enabling personalized recommendations.
Analytics and Monitoring: ClickHouse serves as the low-latency analytics engine, powering real-time dashboards and video quality monitoring. Operations teams track critical KPIs including peak concurrent viewership, buffering rates, video start time, and playback failures, enabling rapid response to issues during live events.
Custom dashboards and Datadog provide visualization for business metrics and application performance monitoring, while Amazon CloudWatch tracks infrastructure health, delivering end-to-end visibility across the application.
The results: product, analytics and engineering teams now operate from a single unified dashboard, making real-time decisions with data that is seconds, not hours old. Auto scaling and serverless design have optimized costs while providing reliability at peak load. At the foundation, a centralized data catalog now serves as a single source of truth for business intelligence, machine learning workloads and operational monitoring.
The transformation helped Sony LIV process millions of concurrent sessions in real time, particularly during high-profile events such as the Asia Cup 2025.
Beyond performance gains, the new architecture established a strong foundation for personalized content recommendation and operational agility. By integrating a centralized data catalog and scalable analytics layer, the solution now provides a single source of truth for business intelligence, machine learning workloads, and monitoring.
Sony LIV plans to expand its analytics capabilities by integrating advanced ML models for real-time recommendations, user churn prediction, and anomaly detection. The team will also focus on building unified customer profiles to enable hyper-personalized experiences.
The AWS based architecture provides a strong foundation for future growth and innovation, enabling Sony LIV to deliver highly personalized experiences to an expanding viewer base.
By adopting AWS, Sony LIV transformed its analytics architecture into a real-time, scalable, and insight-driven solution. The solution reduced data latency from hours to seconds, enabled processing of millions of concurrent sessions during peak events, and positioned Sony LIV as a leader in streaming analytics innovation in India.
To learn more about how AWS can help your media organization implement real-time streaming analytics solutions, explore the following resources:
Post Syndicated from daroc original https://lwn.net/Articles/1091015/
A function’s return type is supposed to indicate the kind of data that it
produces.
Rust’s “never” type, which is
denoted by an exclamation mark (“!“), is the type the language uses to mark
a function that never returns and other places where a value can never occur. For
a long time, the never type was used internally by the compiler, but was
considered an unstable feature. On
August 24, after more than two years of work,
Rust-compiler-contributor “waffle” finally managed to stabilize the type. It
took so long, in part, because it involved a small breaking
change to previous Rust editions, which the compiler maintainers needed to
ensure did not impact much real code.
Post Syndicated from jzb original https://lwn.net/Articles/1093145/
Version 12 of
the Jellyfin media-management system has
been released. Notable changes include database
performance improvements, an
upgrade to FFmpeg 8.1 for media transcoding, as well as better
handling of book and comic media. See the release notes for the web
client and server for a
full list of changes.
Post Syndicated from jzb original https://lwn.net/Articles/1093144/
Security updates have been issued by AlmaLinux (expat, git-lfs, grafana-pcp, kernel-rt, python3.14-cryptography, redis:6, skopeo, and xmlrpc-c), Debian (jbig2dec and strongswan), Fedora (baresip, chirp, chromium, corosync, emacs, GitPython, libre, libsoup3, nsd, perl-Net-OAuth, and perl-XML-Bare), Mageia (apache-mod_auth_openidc, exiv2, freerdp, python-pyasn1, and tor), Red Hat (buildah, cockpit-image-builder, container-tools:rhel8, containernetworking-plugins, delve, linux-sgx, osbuild-composer, pcs, and runc), SUSE (amazon-cloudwatch-agent, aws-nitro-enclaves-cli, bzip2, c-ares, curl, dracut, emacs, fuse-overlayfs, gegl, GraphicsMagick, httpcomponents-client, java-1_8_0-openjdk, java-25-openjdk, lcms2, libidn, libusb-1_0, LibVNCServer, microcode_ctl, multipath-tools, NetworkManager, nghttp2, openexr, openssl-1_1, openssl-3, perl-URI, php-composer2, postgresql15, postgresql17, postgresql18, python-GitPython, python-tornado6, python313-pip, redis, redis7, ucode-intel, wget, and wireshark), and Ubuntu (gzip and php7.0).
Post Syndicated from Suleman Ahmad original https://blog.cloudflare.com/automatic-key-exchange-for-origins/
Every time Cloudflare opens a new TLS 1.3 connection to an origin server, we have to make a guess: the protocol requires us to commit to a key agreement algorithm in the very first packet we send, before the origin has told us anything about itself or what it can support. If we guess right, the handshake completes in one round trip. Guess wrong, and the origin replies with a HelloRetryRequest, we start over, and the connection costs two round trips.
For years, our guess was the same for every origin on the Internet: X25519. Widely supported, but as it turns out, suboptimal for roughly 30% of the origin connections we've since measured.
Today we're announcing Automatic Key Exchange, an extension of Automatic SSL/TLS that replaces the guess with a measurement. We probe each origin to learn which key agreement algorithms it supports and prefers, then lead with that algorithm on the first try, preferring the post-quantum hybrid X25519MLKEM768 wherever the origin can speak it.
With the ongoing rollout of Automatic Key Exchange across origin connections, HelloRetryRequests fell from roughly 52% to 3.7%, cutting more than 150 ms off connection handshake latency at p90. In addition, as part of our ongoing rollout, hundreds of thousands of domains now have post-quantum origin connections that nobody had to configure, with that number growing daily.
While the milliseconds are important, that second part may matter more. Somewhere right now, an adversary is recording encrypted traffic it can't read yet, betting that it will be able to in the future (an attack known as harvest-now, decrypt-later). Cloudflare is sprinting to make the Internet quantum-secure by 2029, the year some industry experts estimate classical encryption algorithms could be breached. That day has a name: Q-Day. Meeting that deadline can't depend on millions of website operators each becoming expert cryptographers. It has to be automatic. Until today, preferring post-quantum connections required a manual setting: either you turn them on from Cloudflare’s side, or you have your origin server insist upon them. It was easy to get wrong. But today it’s just … automatic!
Every secure web connection starts with a TLS handshake, which authenticates the server and derives a shared secret key. Our previous Automatic SSL/TLS blog posts cover that process in detail.
As Cloudflare operates as a reverse proxy, what appears to be a single secure connection is actually two: one between the visitor and Cloudflare, and a second between Cloudflare and the origin server. Each connection operates independently, with its own handshake, identity checks, and encryption keys.
Automatic Key Exchange affects the second connection. When Cloudflare connects to the origin, Cloudflare acts as the TLS client and must begin the handshake. We initiate the connection by sending a ClientHello message containing the hostname and a list of supported key agreement algorithms.
In the happy path, TLS 1.3 can establish a new encrypted connection in just one network round trip (shown on the left in the diagram above). In this case, Cloudflare sends a ClientHello listing its supported key agreement algorithms, along with one or more client keyshares. If the origin accepts that choice, it responds and the handshake completes. This predictive key exchange is an innovation of TLS 1.3, and a large part of why it’s faster than TLS 1.2.
Otherwise, if the origin prefers a different option, it sends a HelloRetryRequest (HRR) and asks Cloudflare to try again (the flow on the right in the diagram above). Cloudflare then sends a second ClientHello, generating a new client keyshare based on the key agreement algorithm specified by the origin. The connection still succeeds, but the retry adds a full network round trip before Cloudflare can fetch content. This is like missing a shortcut in Mario Kart: you still reach the finish line, but you lose the time the shortcut was supposed to save.
Either way, using the client keyshare, the server generates the shared key. The server then returns a server keyshare with which the client can also compute the shared key. This shared key is used to protect the rest of the connection using symmetric cryptography, such as AES.
For years, our initial client keyshare guess for origin connections using TLS 1.3 was static; we'd always send X25519 while advertising support for other key agreement algorithms. This was a safe strategy because over 95% of origins support X25519, and any origins that didn’t could issue a HelloRetryRequest (HRR) without breaking the connection.
However, X25519 is vulnerable to quantum computers. Since September 2023, we have advertised support of post-quantum key agreement to origins: first as X25519Kyber768Draft00 and today as X25519MLKEM768 (the standardized version of the algorithm). Crucially, advertising support differs from leading with a keyshare in the ClientHello. An X25519MLKEM768 keyshare is 1,216 bytes compared to X25519's 32 bytes, pushing the ClientHello past a single network packet. While the TLS standard allows multi-packet segments, some legacy middleboxes and origin servers can fail when receiving ClientHello messages split across multiple packets. In our previous study, around 0.34% of scanned origins failed to complete the TLS handshake when receiving a post-quantum keyshare first, while the vast majority of origins still relied on classical X25519.
Therefore, to prevent any possible breakage of origin connections, we used HRR as a safety valve. We only advertised post-quantum support, sent a classical X25519 keyshare, and required capable origins to request a post-quantum exchange via retry. For origins that did not support the HRR flow, customers had the option to manually opt into leading with X25519MLKEM768 keyshare. Between 2023 and today, the percentage of origins supporting post-quantum key exchange algorithms grew from 0.5% to 12.8%, and we expect that to keep climbing as hosting stacks upgrade to PQ safe algorithms.
While safe, this default of only upgrading to post-quantum secure connections via retry added unnecessary latency for two reasons:
To eliminate these wasted round trips, we began scanning origin servers to map their exact key agreement capabilities as part of Automatic SSL/TLS. Using these scan results, we automatically tailor our initial keyshare on a per-origin basis: maximizing post-quantum connections without risking site outages, all while making our connections faster for applicable domains.
Automatic SSL/TLS now includes Automatic Key Exchange. Across millions of origins, guessing different keyshares carries operational risk, because we have no advance knowledge of how any individual origin is configured. So rather than infer capability, we measure it directly, reusing the scanning pipeline that already powers Automatic SSL/TLS.
For a growing number of origins, this delivers post-quantum key agreement on the very first try at connection setup, without extra round trips and without requiring any manual setup.
This is how it works:
For most customers, there is nothing to configure. If your origin speaks TLS 1.3, we will automatically negotiate the strongest key exchange it supports, for instance, if an origin supports X25519MLKEM768, Cloudflare prefers it and can establish post-quantum key agreement without any extra round trip latency.
Automatic Key Exchange is active by default for all existing and new domains, requiring no manual action for most setups. If you want, you can manage these settings independently in the Cloudflare dashboard under SSL/TLS > Overview > Configure > Origin connection & post-quantum encryption.
With the Automatic Key Exchange toggle enabled, Cloudflare scans your origins out-of-band and leads with a dynamically selected keyshare. With it disabled, scanning stops and Cloudflare reverts to a fixed/static default key agreement order.
We have also introduced a new Compliance requirements setting under Automatic Key Exchange. You can filter which key agreements Cloudflare is permitted to use and advertise support for origin connections. When configured, Automatic Key Exchange and all origin-facing traffic strictly observe these rules:
Selecting both options requires an algorithm that satisfies both criteria simultaneously; if no overlapping key agreement exists, the configuration is rejected. See the Automatic Key Exchange documentation for details.
By selecting these options, you configure your intent rather than specific algorithms. This ensures that as compliance standards evolve or new post-quantum algorithms emerge, your configuration stays up to date automatically.
However, these requirements are worth approaching carefully. They do not grant an origin new cryptographic capabilities, they only narrow what Cloudflare can negotiate.
An important note: Enforcing post-quantum hybrid on an origin that lacks X25519MLKEM768 support leaves no mutually supported algorithm, causing all TLS 1.3 connections to fail. Unless you have a strict policy obligation to enforce post-quantum exchange or FIPS compliance across every connection, leave both options unselected and allow Automatic Key Exchange to negotiate the optimal algorithms safely for you.
Automatic Key Exchange works for domains whose origins speak TLS 1.3 (as predicting preferred key agreement method is a TLS 1.3-only feature). It’s enabled by default, and our scanning pipeline has already assigned key exchange preferences to well over a million domains while enrollment continues across the remaining network.
From that initial cohort, we found that roughly 64% of them stayed on the classical X25519 as their preference, so nothing about their connections changed. Around 33% of them now have their preference set to X25519MLKEM768, which causes traffic to those origins protected from harvest-now, decrypt-later quantum attacks in a single round trip. The remaining 3% selected a different classical curve preferred by their origin, such as P-384, P-256, or P-521.
Approximately 9,000 domains each day have their key agreement preference set to a key agreement method other than X25519. Nearly all of these move directly to preferring post-quantum key exchange, while the remainder adopt other classical curves better supported by their origin’s TLS configuration.
As we mentioned earlier, prior to Automatic Key Exchange, almost every post-quantum origin handshake required a HelloRetryRequest (HRR) because our static initial guess defaulted to classical X25519. The result was that post-quantum connections paid a mandatory second round trip before completing the TLS handshake.
With the rollout underway, that latency penalty is virtually gone for almost all post-quantum capable origins: 99.2% of post-quantum TLS 1.3 connections of the currently scanned cohort of origins now complete in a single round trip. Beyond removing the extra round trip, we see that across that cohort, post-quantum origin traffic keeps growing from roughly 25 billion connections to 45 billion per day. A significant part of that growth has come from Automatic Key Exchange upgrading classical connections to a post-quantum preference for scanned origins.
Many origins support multiple key agreement algorithms without preferring one over another. For example, an origin that supports post-quantum key agreement may still accept a classical (X25519) key share without rejecting it or issuing an HRR. Passive observation, therefore, cannot reveal the origin’s full capabilities. Active probing allowed Automatic Key Exchange to uncover thousands of origins whose post-quantum support never appeared in their origin traffic.
Once our scanner discovered such origins, and updated their client keyshare preference, post-quantum connections quickly accounted for the vast majority of traffic to these origins. Other classical key agreement algorithms represent a much smaller share for these upgraded domains, primarily driven by multi-origin setups with a mix of post-quantum and classical-only backends.
Automatic Key Exchange does more than just drive post-quantum adoption. It also helps pair origins with their preferred classical curve (other than X25519), reducing overall HRR rates across all scanned origins.
Before we enabled Automatic Key Exchange, roughly 52% of origin connections for the scanned domains required an HRR. That rate fell to just 3.7%. Avoiding an HRR removes an entire round trip from TLS connection setup, reducing p90 latency more than 150 ms for the scanned origins. This particularly benefits dynamic requests and CDN cache misses that may require a new TLS 1.3 connection to the origin, ultimately reducing latency for eyeballs. Requests sent over existing keep-alive connections do not require a new handshake and are therefore unaffected.
There are a number of different tools to use to find out if a server supports post-quantum key agreement. We offer one of these tools via Cloudflare Radar. Enter the hostname or IP addresses of your server, and we will check if it supports post-quantum TLS key exchange. Note that if you enter a hostname proxied by Cloudflare, Radar will check the connection to Cloudflare rather than your origin server behind it.
Beyond verifying algorithm support, we have added the ability in the tool to check for post-quantum TLS implementation bugs. If the results come back negative, it will also try to characterize the reason for the failure. Failures often stem from legacy middleboxes, firewalls, or server buffers dropping multi-packet payloads or failing to reassemble a ClientHello split across TCP segments. Other times the origin gives up on an unrecognized key share instead of sending a HelloRetryRequest as TLS 1.3 requires, or sends one and then cannot finish the handshake.
Radar gives you a clear picture of whether the network path handles post-quantum traffic cleanly. Automatic Key Exchange will not switch a domain whose origin fails these checks, so clearing them is what lets the upgrade happen.
Even if your origin does not yet support post-quantum encryption today, the good news is that enabling Auto Key Exchange will still be beneficial. Automatic Key Exchange finds what your origin supports. If X25519MLKEM768 is unavailable, Cloudflare continues using a compatible classical key agreement and can still avoid unnecessary HelloRetryRequest round trips by learning which one your origin prefers.
However, Automatic Key Exchange can only prefer post-quantum connections when your origin server already supports the key agreement algorithm. Today, we see over 12% of individual origins across our network support post-quantum encryption. Post-quantum secure algorithms support in TLS server implementations is increasing as recent versions of BoringSSL, OpenSSL, and rustls include support. The enterprise origin stacks, cloud load balancers, and embedded TLS terminators are upgrading on their own timelines.
If you want to add post-quantum protection capability for your domain’s origin-facing connections, you have two options:
See Post-quantum cryptography between Cloudflare and your origin for supported software, configuration examples, and verification steps.
We’ve been building Automatic SSL/TLS in public since 2024. Automatic Key Exchange is the second step in a longer arc, not the last. We’ve been public about what’s on the roadmap since then and will continue to provide updates as we ship. A few specific things we’re working on:
Today, Automatic SSL/TLS makes its decisions at the domain level. One origin server's behavior can hold the whole domain back. We're working on a per-subdomain/per origin granularity so that key agreement (and SSL/TLS encryption modes) can vary across the multiple origins that serve a single domain.
If you've just upgraded your origin's TLS stack, you shouldn't have to wait for the next scheduled scan by Automatic SSL/TLS. Originally, we wanted to scan enough to keep up with changes on the origin, but not too much so as to burden origins who ultimately return the same security information. We're building an option to trigger an on-demand rescan from the dashboard or API, so post origin upgrade you can move to the better key agreement immediately rather than waiting for our system to catch up.
Beyond triggering instant updates, this on-demand scan will live directly in your Cloudflare dashboard as a diagnostic tool. It will let you test your own origin server's behavior on demand and see exactly which key agreements it can successfully negotiate, and characterize the reasons for any failures (similar to the external Cloudflare Radar scanning tool).
Post-quantum key agreement keeps today's traffic from being decrypted by a future quantum computer. It does nothing about an attacker who uses one to forge a certificate and impersonate your origin. Closing that gap takes post-quantum authentication, which came to origin connections earlier this year when Authenticated Origin Pulls and Custom Origin Trust Store gained support for ML-DSA certificates.
There is an important issue to deal with here: downgrades. Imagine your origin server supports both a classical RSA/ECDSA certificate and a new post-quantum ML-DSA certificate so legacy clients don't break. On Q-Day, an active adversary sitting between Cloudflare and your origin could intercept the TLS handshake and silently drop the post-quantum offer. Cloudflare, seeing only a classical response, would fall back to validating the legacy RSA/ECDSA certificate, which the attacker can forge using a quantum computer.
Preventing this downgrade in the broader WebPKI is complicated. One proposed path involves Certificate Authorities (CAs) placing a post-quantum signature on a classical certificate to prove that a legacy server truly doesn't support PQ yet. While this is a likely direction for the public web, it will take some time and coordination. What’s quicker (if possible!) is to stop trusting classical certificates altogether.
And for origin connections, we can! We plan to extend Automatic SSL/TLS scanning to detect origin support for post-quantum authentication (ML-DSA certificates; and in future Merkle Tree Certificates). Once our scanner identifies such an origin, Cloudflare can automatically disable classical fallback for customers who want strict post-quantum protection, eliminating downgrade risks without disrupting un-upgraded endpoints.
At Cloudflare, we believe that strong security on the Internet should be free, automatic, and on by default. Universal SSL made encryption-by-default real for the browser-to-Cloudflare connection. Automatic SSL/TLS is doing the same for the Cloudflare-to-origin connections, and now extends that work to post-quantum key agreement.
If you want to see what your origin encryption level looks like today, check the SSL/TLS section of your dashboard. If you want to verify your origin's post-quantum readiness directly, Cloudflare Radar will tell you if you need to update your server stacks. And if your origin already supports post-quantum, Automatic Key Exchange will tell Cloudflare so that we will connect to your origin faster and more securely.
Post Syndicated from The History Guy: History Deserves to Be Remembered original https://www.youtube.com/watch?v=1p-C4fT_Bow
Post Syndicated from Stephen Fewer original https://www.rapid7.com/blog/post/ve-cve-2026-86206-cve-2026-86207-n-able-n-central-authentication-bypass-fixed
While conducting research into a recent N-able N-central authentication bypass vulnerability (CVE-2026-18577), Rapid7 Labs discovered two new vulnerabilities affecting the latest version of N-central. When chained together, these two vulnerabilities allow a remote unauthenticated attacker to bypass authentication and create a new attacker-controlled System administrator account on an affected server.
|
CVE ID |
Description |
CWE |
CVSSv4 |
|
Semicolon/Forwarded access-control bypass |
|||
|
UserTwoFactorLogin authentication bypass |
Both CVE-2026-86206 and CVE-2026-86207 have been patched by the vendor via N-central 2026.3 Hotfix 3.
N-able N-central is an enterprise-grade Remote Monitoring and Management (RMM) platform designed for Managed Service Providers (MSPs) and IT departments to monitor, manage, and secure complex, large-scale networks from a centralized dashboard.
These vulnerabilities were discovered by Stephen Fewer, Senior Principal Security Researcher at Rapid7, and are being disclosed in accordance with Rapid7’s vulnerability disclosure policy.
N-central exposes its management interface (TCP 8443 by default) through Envoy, an edge proxy. Envoy passes accepted requests to Jetty, the Java web server that hosts N-central’s application. The application gives requests from the loopback address (i.e. 127.0.0.1) more access than requests from a remote system. This design depends on Envoy, Jetty, and the N-central access filter all agreeing on which application path the client requested and whether the client is really local. The following request can make them disagree about both of these things:
POST /dms;/services/ServerUI HTTP/1.1
Forwarded: for="127.0.0.\1"
Content-Type: text/xml; charset=utf-8
SOAPAction: ""
The semicolon in the URI and backslash in the Forwarded value introduce a discrepancy when processing the request that leads to an access control bypass. Looking at Figure 1 below, we can see an overview of how these two values are processed during an incoming malicious request.
Figure 1: Processing a malicious request.
The Envoy proxy rules come from the n-central-proxy-4.5.6-5 package. In /etc/opt/envoy/lds_intermediate.yaml, shown below (and edited for brevity), the management listener returns HTTP 403 for paths beginning with /dms/services or /internal/dms. A final catch-all rule sends other paths to the DMS application.
  # /etc/opt/envoy/lds_intermediate.yaml:953
  - match:
      prefix: /internal/dms
    # response-header boilerplate omitted
    direct_response:
      status: 403
      body:
        inline_string: Forbidden. No API access on the UI port.
  # ...
  - match:
      prefix: /dms/services
    # response-header boilerplate omitted
    direct_response:
      status: 403
      body:
        inline_string: Forbidden. No API access on the UI port.
 # ...
 # /etc/opt/envoy/lds_intermediate.yaml:1301
 # A final catch-all rule...
  - match:
      prefix: /
    route:
      cluster: dms
      timeout:
        seconds: 300
Envoy compares those prefixes with the path it received. The path /dms;/services/ServerUI does not begin with /dms/services, because the next character after /dms is a semicolon. It therefore reaches the catch-all route, passing the request from Envoy to Jetty.
Jetty interprets the path differently. The shipped jetty-http-9.4.56.v20240826.jar contains org.eclipse.jetty.http.HttpURI, and org.eclipse.jetty.util.URIUtil. Together, these classes treat text beginning with a semicolon as a path parameter and remove it when producing the decoded path used for servlet dispatch. As a result, Jetty turns /dms;/services/ServerUI into /dms/services/ServerUI. That decoded path then matches the Axis SOAP servlet mapping in /opt/nable/webapps/ROOT/WEB-INF/web.xml.
<!-- /opt/nable/webapps/ROOT/WEB-INF/web.xml -->
<!-- ...snip... -->

   <servlet>
        <servlet-name>DMSServlet</servlet-name>
        <servlet-class>org.apache.axis.transport.http.AxisServlet</servlet-class>
    </servlet>
    <servlet-mapping>
        <servlet-name>DMSServlet</servlet-name>
        <url-pattern>/dms/services/*</url-pattern>
        <url-pattern>/internal/dms/services/*</url-pattern>
    </servlet-mapping>

    <servlet>
        <display-name>CXF Servlet</display-name>
        <servlet-name>CXFServlet</servlet-name>
        <servlet-class>org.apache.cxf.transport.servlet.CXFServlet</servlet-class>
        <load-on-startup>2</load-on-startup>
    </servlet>
    <servlet-mapping>
        <servlet-name>CXFServlet</servlet-name>
        <url-pattern>/dms2/services2/*</url-pattern>
        <url-pattern>/internal/dms/services2/*</url-pattern>
    </servlet-mapping>
Similarly, the same technique can be used to target the SOAP service via /internal;/dms/services2/ServerUI2. Jetty decodes it to /internal/dms/services2/ServerUI2, which matches the CXF SOAP servlet mapping. A single semicolon is sufficient to create the routing disagreement.
Reaching these servlet mappings puts the request at the protected SOAP interfaces that an exploit can leverage to establish an application session and later manage privileged objects, but the semicolon trick alone does not authorize the request. Without the crafted Forwarded header, Jetty retains the client’s real remote address and N-central’s ServletPathFilter denies access. Conversely, the header trick alone cannot help a request to the ordinary /dms/services/ServerUI or /internal/dms/services2/ServerUI2 path: Envoy returns HTTP 403 without forwarding that request to Jetty.
As such, an exploit needs both discrepancies; the semicolon to pass Envoy’s path check and the header to pass N-central’s local-request check.
The Forwarded header tells an application about the original client behind a proxy. In a malicious request, the for value is quoted and contains a quoted-pair (\1):
Forwarded: for="127.0.0.\1"
Under the HTTP quoted-string grammar, the backslash escapes the following character. Jetty’s ForwardedRequestCustomizer, from jetty-server-9.4.56.v20240826.jar, applies that rule. It removes the backslash, reads the value as 127.0.0.1, and exposes that value to N-central as the request’s remote address.
N-central then parses the original header a second time. Its parser is in com.nable.util.LocalHostUtils, from /opt/nable/webapps/ROOT/WEB-INF/lib/dmsservice-11.0.1-SNAPSHOT.jar. This parser removes the surrounding quotes but does not remove the backslash. It therefore checks 127.0.0.\1.
That string is not a valid IP address. LocalHostUtils.xffCheck() rejects an invalid value found in X-Forwarded-For, but its Forwarded branch rejects only values that it successfully recognizes as loopback. The below (abridged) decompilation shows the relevant branch:
// dmsservice-11.0.1-SNAPSHOT.jar
// com.nable.util.LocalHostUtils.xffCheck()

List<String> forwardedAddresses =
    LocalHostUtils.getForAddressesFromForwardedHeaders(httpRequest);

for (String addr : forwardedAddresses) {
    if (!LocalHostUtils.isLoopbackAddress(addr.trim())) continue; // <--- [1]
    // log the rejected loopback address
    return false; // <--- [2]
}
return true; // <--- [3]
When given the header value 127.0.0.\1, the isLoopbackAddress() call (at [1]) returns false (at [2]) because the value is invalid. The loop therefore continues and xffCheck() returns true (at [3]). In other words, an invalid Forwarded header value causes xffCheck to fail open. The final decision occurs in com.nable.server.ServletPathFilter, shown below.
// dmsservice-11.0.1-SNAPSHOT.jar
// com.nable.server.ServletPathFilter.isAllowedRequest()

boolean isAllowedRequest(HttpServletRequest httpRequest) {
    if (!LocalHostUtils.xffCheck(httpRequest)) { // <--- [4]
        return false;
    }
    if (LocalHostUtils.isLocalhost(httpRequest)) { // <--- [5]
        return true; // <--- [6]
    }
    String path = this.removeTrailingSlashes(httpRequest.getRequestURI());
    return this.pathFilterService != null
        && this.pathFilterService.isPathAllowed(path);
}
The first check asks whether a forwarding header is trying to claim a loopback address (at [4]). N-central’s parser sees the invalid value 127.0.0.\1, does not recognize it as loopback, and allows it. The second check asks whether Jetty’s remote address is local (at [5]). Jetty has already converted the same header value to 127.0.0.1, so this check succeeds. The filter returns true (at [6]) before consulting the normal remote-path allowlist.
By leveraging CVE-2026-86206 to reach the protected URI /dms/services/ServerUI, a SessionID returned by the Session.Hello SOAP operation (See the prior work by Horizon3 on leveraging the legacy SOAP API) can be generated. However, this SessionID is only a pre-login session. It proves that the request reached the local-only SOAP API via the access control bypass, but it does not yet identify an authenticated user. A separate authentication bypass vulnerability, in how legacy two-factor authentication operates, allows a pre-login session to become an authenticated session.
The method com.nable.server.ui.UserTwoFactorLogin, from dmsservice-11.0.1-SNAPSHOT.jar (shown below), binds a requested user ID (e.g. the builtin N-able Administrator account’s well known ID 1) to the session (at [1]) before it attempts legacy two-factor authentication (at [2]) . A normal authentication rejection removes that binding (at [4]), but if an exception occurs, this binding is left in place (at [3]).
// dmsservice-11.0.1-SNAPSHOT.jar
// com.nable.server.ui.UserTwoFactorLogin

   public final String twoFactorLogin(int sessionID, int userID, String password) throws RemoteException {
        String response = null;
        try {
            this.updateSession(sessionID, userID); // <--- [1]
            T_User user = this.getUser(userID);
            response = this.authenticate(user, password); // <--- [2]
            Trace.info((Object)this, (String)("2FA authentication response for user '" + user.getUsername() + "': " + response));
            if (response != null && "ACCESS_OK".equals(response)) {
                String audit = "TWO FACTOR LOGIN SUCCESSFUL: UserID [" + userID + "] successfully logged in.";
                this.addSessionAuditEntry(sessionID, audit);
            } else {
                String audit = "TWO FACTOR LOGIN FAILED: UserID [" + userID + "] attempted to login with invalid PIN.";
                this.addSessionAuditEntry(sessionID, audit);
                this.makeSessionInvalid(sessionID); // <--- [4]
            }
        }
        catch (RemoteException re) {
            throw re; // <--- [3]
        }
        catch (Exception ex) {
            throw DMSError.getFault((String)CommonError.GENERIC_ERROR.getCodeAsString(), (String)ex.toString(), (Throwable)ex); // <--- [3]
        }
        return response;
    }
N-central supports two distinct second-factor systems: legacy, profile-based authentication using an external AuthAnvil or RSA SecurID server, and native time-based one-time password (TOTP) “Two-Step Verification” using an authenticator application. Despite overlapping 2FA/MFA terminology in N-able’s documentation, com.nable.server.ui.UserTwoFactorLogin implements the former profile-based mechanism; it does not enforce the user’s native TOTP setting.
In a default installation, legacy two-factor processing raises an exception for several builtin identities used by N-central, as each of these identities lack a single legacy AuthAnvil or RSA 2FA profile association required by UserTwoFactorLogin. Specifically the following built-in identities can be leveraged via their known ID numbers.
User ID 1 (N-able Administrator)
User ID 50 (Product Administrator)
User ID 51 (N-able Support)
By creating a new pre-login session for any one of the above IDs, a SOAP call to User.TwoFactorLogin with a dummy password will achieve the authentication bypass, converting the pre-login session to a privileged SOAP session for that user. By using additional calls to the ServerUI2 SOAP endpoint, a new attacker-controlled System user account can be created.
The vendor-supplied release of N-central 2026.3 Hotfix 3 (version 2026.3.1.13) remediates both CVE-2026-86206 and CVE-2026-86207. All versions of N-central prior to 2026.3.1.13 are vulnerable. Customers running affected on-premise N-central environments are urged to apply the latest update on an urgent basis, outside of normal patching cycles.
Customers using hosted N-central environments do not need to take action as the vendor has applied the needed updates.
For the latest remediation guidance, please see the vendor release notes and the vendor disclosure blog.
Exposure Command, InsightVM and Nexpose customers will be able to assess their exposure to both CVE-2026-86206 and CVE-2026-86207, with authenticated vulnerability checks expected to be available in the September 8 content release.
August 27, 2026: Rapid7 makes initial outreach to N-able who respond the same day.
August 28, 2026: Rapid7 provides a detailed technical analysis and exploit script to N-able, along with a proposed timeline for a coordinated disclosure.
September 5, 2026: N-able release N-central 2026.3 HF3 which fixes two of the vulnerabilities (CVE-2026-86206, CVE-2026-86207) reported by Rapid7.
September 7, 2026: Rapid7 contacts N-able requesting clarity on several issues. N-able responds the same day with requested information.
September 8, 2026: This disclosure for CVE-2026-86206 and CVE-2026-86207.
Post Syndicated from Bruce Schneier original https://www.schneier.com/blog/archives/2026/09/stealing-ai-reasoning-traces.html
Interesting research: “Stealing Reasoning Traces from Proprietary LLM APIs“:
Abstract: Leading large language model providers now conceal their models’ step-by-step reasoning, or chain-of-thought, to protect intellectual property and limit information leakage. Rather than storing these traces server-side, providers return them to the client as blocks of encrypted text, which the client passes back with each subsequent request. Building on prior research, we identify an architectural vulnerability: these encrypted blocks are fully compatible and interchangeable across different sessions, users, and models within a provider’s ecosystem. We exploit this compatibility to develop a scalable decryption jailbreak. By injecting an encrypted reasoning trace from a given model into a weaker, and less safeguarded model from the same provider, we force it to decode and output the trace verbatim in plaintext, without ever jailbreaking the more capable model directly. This vulnerability enables four distinct attack vectors. First, it circumvents anti-distillation mechanisms, allowing adversaries to extract a proprietary model’s reasoning, as we demonstrate across Anthropic, OpenAI, and Google. Second, it allows for large-scale private data extraction. Developers frequently share session logs publicly, unaware of contents of the encrypted blocks. By decoding 315,320 reasoning blocks scraped from public repositories, we recovered 367 Personally Identifiable Information (PII) artifacts and 182 credentials. Third, it inadvertently reveals hazardous information hidden within the reasoning process, even in cases where the model’s final, visible output safely rejects a malicious request. Fourth, attackers can leverage this flaw to execute invisible prompt injections, embedding malicious payloads entirely within encrypted blocks to poison public agentic rollouts. Following responsible disclosure, we propose concrete cryptographic and system-level mitigations to secure client-side reasoning.
Post Syndicated from Andrew Csizmadia original https://www.raspberrypi.org/blog/join-the-uk-bebras-challenge-2026/
The UK Bebras Challenge, the nation’s largest computing challenge, is back!
Last year, more than 526,000 students from across the UK took part, tackling fun and thought-provoking puzzles that introduce key ideas in computational thinking with no extra preparation needed.
Read on to learn how your school can get involved.
The UK Bebras Challenge is a free-to-enter annual challenge that is designed to spark interest in both computational thinking and computer science among students aged 6 to 19. The 45-minute challenge is accessible to everyone, offering age-appropriate but challenging interactive tasks for students at different levels, including a tailored version for secondary students with severe sight impairments.
The tasks are designed to give every student the opportunity to showcase their potential and all participating students receive a certificate. There are also certificates based on performance within school and gold certificates based on national boundaries. With self-marking tasks and no text-based programming required, it’s easy to have your school participate in the UK Bebras Challenge.
“The UK Bebras challenge provides an engaging way for students to apply their problem-solving skills in a fun, competitive environment. It complements our coding curriculum, encouraging critical thinking and enhancing computational thinking,” – Jonathan Phillips from Hereford Cathedral School
Every student who takes part in the UK Bebras Challenge gets a certificate. This year, we’ve come up with a new way to celebrate schools too. Every school who takes part will now get a digital badge and can earn others for reaching participation milestones.
The badges categories are:
With the exception of the ‘5 years’ badge, the numbers aren’t cumulative year-on-year and reset for each new challenge year. Claiming the badges is easy: Once the results are processed, we’ll email you a link where you can download your badge and display it wherever you want.
Feel free to brag about your new badges online. It might encourage other schools to take part next year 😀
Each Bebras task’s background section is now linked to a related topic on the Ada Computer Science platform. Following the live challenge, teachers and students can explore ithe detailed explanation of the computer science concept behind each Bebras task, along with the computational thinking skills students may use to solve that task.
“We have thoroughly enjoyed delivering the UK Bebras Challenge at our school. It has been an invaluable resource and by participating in this exciting event, our students have been introduced to the world of computational thinking in a fun and engaging way. The challenges are designed to push students to think critically and creatively, developing essential problem-solving skills that are applicable both inside and outside of the classroom.” – Sharon Pendreigh from Brownedge St Mary’s Catholic High School
If you are either a UK school or teach a UK-based curriculum, then visit the UK Bebras website for more information and to register your school.
Once you’ve registered, you’ll get access to the entire UK Bebras set of questions from previous years, allowing you to create custom quizzes for your students to tackle at any time throughout the year. These quizzes are self-marking, and you can download your students’ results to keep track of their progress. The questions are perfect for enrichment activities, end-of-term quizzes, lesson starters, and even full lessons to develop computational thinking skills and promote computing concepts.
Register for free at bebras.uk/admin.
Here’s a question we ran in 2018 for the Juniors group (ages 10 to 12). Can you solve it?
This is the map of a park:
The green circles with letters represent the trees and the brown lines are paths. Note that some letters are used to label more than one tree. Walking from tree F to tree B can be described as F D E C A B.
Last Sunday two families walked in the park.
The Wilde family’s walk was B A A A C E D E E D A.
The Gilde family’s walk was F D C D A E A D E D A.
Both families started their walks at the same time.
Walking from one tree to another tree, down one path takes the same amount of time.
How many times did the two families meet at a tree?

They never met at any of the trees.
Computer scientists often use graphs (and then they speak about vertices and edges instead of trees and paths connecting them).
Another interesting point about this task is the representation of the walks in the park. Despite the fact that some of the trees (vertices) are marked by the same letter, the walks that start from B or F can be unambiguously described by the sequence of letters along the walk. It means that one sequence of letters describes only one walk. It is because the neighbours of each tree (neighbours of tree X are the trees that are directly connected to X by a path) are always labeled with different letters. So if we know where we are at some moment of the walk and we see the next letter in the walk’s representation then there is no doubt which tree we should visit next.
This Bebras task was developed by the Bebras team in South Korea and refined by members of the international Bebras community.
In 1936, a Hungarian mathematician called Dénes Kőnig wrote the first ever textbook on graph theory. Today, graph theory is fundamental to computer science and in particular networking, operation research and data structures.
Did you get it right?
The post Join the UK Bebras Challenge 2026 appeared first on Raspberry Pi Foundation.
Post Syndicated from Matt Granger original https://www.youtube.com/watch?v=1DKJhyStH1Y
Post Syndicated from LGR original https://www.youtube.com/watch?v=KA5uZw3oWXs
Post Syndicated from Patrick Kennedy original https://www.servethehome.com/canonical-evolution-of-enterprise-open-source-risc-v-at-hot-chips-2026/
Canonical gave a talk about the state of enterprise open source with RISC-V at Hot Chips 2026 as we move toward broader adoption
The post Canonical Evolution of Enterprise Open Source RISC-V at Hot Chips 2026 appeared first on ServeTheHome.
Post Syndicated from jzb original https://lwn.net/Articles/1092512/
The European Laboratory for Particle Physics, usually just called CERN, is not only the birthplace of
the World Wide Web, it is home to the Large Hadron
Collider (LHC), the world’s largest and highest-energy particle
accelerator. As such, its computing environment is both truly unique and of
great interest to people outside of CERN who hope to find lessons applicable to
their own computing needs. The upcoming migration of some of CERN’s systems from
CentOS Linux to Debian, which was the topic of a talk at the recent MiniDebConf Winterthur 2026,
is of particular interest.