Post Syndicated from The Atlantic original https://www.youtube.com/watch?v=5I1XwrYvrfg
Имотния пазар в София, панелките и „хубавото ново“
Post Syndicated from Боян Юруков original https://yurukov.net/blog/2026/panelki-2025/

Доста от нещата, които ви показвам започват с прост въпрос, който ме занимава. Случва се за отговора да е нужна бърза справка. По-често се налага да свалям таблици и да правя графики, както направих днес с данните за сигналите за нередности в София. Понякога обаче се изисква нещо доста по-сложно.
Може да прескочите направо към секциите с изводите и картата, но препоръчвам да прочетете как са изготвени.
- Колко от продадените жилища са в панелки?
- Методология
- Числата
- Моята интерпретация
- Карта на продажбите в София през 2025
Колко от продадените жилища са в панелки?
Питах се това заради една от трите опорни точки, които строителни предприемачи, брокери и инфлуенсъри най-често повтарят – че нямало празни жилища в новите блокове, а такива в старите, в които никой не иска да живее. Аргументът е общо взето, че семейства търсят по-големи и по-хубави жилища изоставяйки старите си панелки и това движи основно търсенето на ново строителство. Това предполага, че панелките са по-малки, както и че стоят празни, защото никой не ги иска.
Затова исках да знам, дали наистина никой не иска да купи панелките и именно те стоят празни докато семействата се нанасят в новите си жилища когато и ако изобщо бъдат завършени. На този въпрос би се отговорило лесно, ако имахме работеща адресна регистрация, където всеки съвестно си сменяше настоящия адрес. Има и алтернативни начини, за които обаче компании като Електрохолд отказват да съдействат с анонимизирани данни.
Затова се обърнах към продажбите. Описах преди време колко ненадеждни са данните от обявите за цените и движението на пазара въобще. Непотребни са и в този случай. Нямаме достъп и до данните в имотния регистър по начин, по който да направим такава справка, а кабинетът Желязков и най-вече правосъдния Георгиев свиха още повече прозрачността в тази насока.
Остават данните от кадастъра. Споделих в началото на миналата година как отвориха данните си. Те включват и такива за собствеността с анонимизирани записи за частни лица. Целият анализ, който ще видите тук, се базира на сравнение на техните данни между януари 2025 и януари 2026.
Методология
Бях описал за проблемите с данните в кадастъра – най-вече липсващи имоти и неактуални записи за собственост. Доста от тези са оправени през годината. Все пак, не всичко изглежда се регистрира при тях. Новото строителство се вписва, но въпреки споразумението им с Агенцията по вписванията не са пренесли всички данни. Все още обаче аналогично на Имотния регистър липсват данни за много имоти с неизвестна собственост. Това е когато няма промени в собствеността им от началото на регистъра. Забелязах непостоянство в изписването на имена на фирми, грешки в идентификаторите на същите, различно изписване на ключови думи като актове, липсващи или сгрешени кадастрални идентификатори. Доста от тези успях да оправя или изключих от анализа.
Концентрирах се върху 2025-та г. и сравних промяната в собствеността между двата архива на данните на кадастъра, които пазя. Много имоти – пацели и самостоятелни обекти – липсваха в по-стари данни и бяха отбелязани като въвеждани за пръв път през 2025-та. Това често е заради продажба, но е възможно и да е по-други причини, включително подготовка за продажба или подялба или просто вписване на стар нотариален акт. Затова включих в анализа единствено обектите, за които е имало данни за собствеността преди.
За да засека промяна в собствеността сравних имената и идентификаторите на собствениците. В рамките на миналата година промениха начина за анонимизиране на последните при физическите лица, затова прибегнах до комбинация на сравнение на дължината на частите от името и сравнение на детайлите на акта, с който е обявена собствеността. В някои случаи ставаше дума за прехвърляне на имоти от една държавна или общинска фирма или институция на друга. Тези изключих, защото реално няма продажба, поне докато не започнат пак да продават държавни имоти от ония списък. Оставих обаче прехвърлянето на имоти от държавни имоти на общината както стана със стадион Георги Аспарухов.

Събирайки данните за анализа включих не само апартаменти, а всякакви имоти, тъй като усилието беше същото. Няма категория „апартамент“, а самостоятелен обект. Тези могат също да бъдат гаражи, в които не може да се живее. Немалко са студия, където формално също не може да се живее, но се използват масово от строителите за заобикаляне на изискването за паркоместа. За да изключа гаражите включих единствено обекти над 30 кв.м. Възможно е самостоятелните обекти да са магазини и да са над 40 кв. Липсва структурирана информация за предназначението на обектите и не мога да ги разгранича. За целите на анализа ми тези случаи ще натежат в полза на обектите извън панелни жилища, тъй като подобни има почти изцяло в новото строителство.
Отделно има случаи, в които апартаменти се превръщат в офиси, складове и магазини дори без да се промени предназначението им. Тези съвсем няма как да се засекат, също както не може, а и няма смисъл да се определя дали в цялото жилище се живее или едната стая е офис само за работа. Някъде трябва да се сложи чертата на точността, с която работим и на база достъпните данни и качеството им изключвам тези хипотези от анализа.
Доколкото е трудно да се определи причината за промяна в собствеността, бележките ни дават някои сведения. Най-честата презумпция е продажба, но има наследство, дарение и прехвърляне. Има съдебни дела, констативни протоколи и прочие хипотези. За съжаление, има порочни практики, където не се прехвърля имот, а фирмата, която го притежава. Това е с цел данъчни измами и укриване на корупция, каквито примери бяха разкрити тази година. Тези не могат да се видят в данните на кадастъра. В този анализ се опитвам да установя интерес към един или друг вид обекти фокусирайки се максимално върху частна активност. Затова изключих всички актове и хипотези, които предполагат друго.
Някои от записите за собственост сочат към несъществуващи кадастрални идентификатори. Потърсих в архивите си, но не ги открих, от което си правя извод, че става въпрос за грешка. Изключих ги от справката. Намерих около 10-тина сгради и обекти, които имат идентификатори различни от поземления имот, върху който се намират. Първите три числа трябва да съвпадат по конвенция. Става въпрос вероятно за грешка в кадастъра и вписването на сградите или при промяна очертанията, сливане или разделяне на парцели. Поправих ги и ще пиша по-късно на НАГ.

Трябваше да определя коя сграда е панелка и коя не. Учудващо нямаме публичен източник за това. Поне аз не намерих. За целта разширих картата описана по-долу и на ръка отбелязах всички парцели, върху които има само панелни блокове. Отне ми около час и половина. Така категоризирах записите, които се отнасят до панелки и кои – не.
Фокусирам се върху София, защото има най-динамичния пазар и често споровете за презастрояване и празни апартаменти се отнасят именно до този град. Бургас, Варна и Пловдив страдат от същата болест и се вижда ясно по движението, липсващата инфраструктура и хаотичното планиране. Би било интересно да направя същия анализ за тях, но исках да тествам метода си с града, който наблюдавам най-много в последните години. От София гледам само границата на града – екатте 68134 – защото ми беше по-лесно за справките и е най-големият в страната.
Числата
За обсъждания район кадастъра има записи за собственост на 497701 поземлени имота, 101468 сгради и 894194 самостоятелни обекта. Един запис може да бъде собственост на цял имот или дял от него. Например, апартамент на съпрузи купен след брака се води на два равни дяла, т.е. два записа. Още два, ако имат дял от земята. Промени през 2025-та открих в 26596 такива записа. Те се отнасяха до една или повече сгради и обекти в 11471 поземлени имота.
След прилагане на описания горе алгоритъм на сравнение на стари и нови собственици получих 17088 записа отнасящи се до 6095 самостоятелни обекта и 669 сгради намиращи се на 4132 поземлени имота. На база описаните данни мога да кажа с голяма доза сигурност, че става дума за продажба и в сравнително редки случаи друга форма на прехвърляне между лица.
От тези 1566 апартамента са в панелки и са сменили собствеността си през 2025-та. Самостоятелните обекти извън панелките, които са предимно апартаменти, но може да включват гаражи, магазини и офиси, са 4529. Това означава, че поне 25% от всички обекти продадени през миналата година са били в панелки. Ако включим само апартаментите най-вероятно този дял ще скочи значително. Изводът е, че далеч не е вярна тезата, че пазарът се движи от хора изнасящи се от панелките си и трябват повече нови сгради.
От апартаментите извън панелки виждаме 26 сгради с продадени 20 и повече обекта – апартаменти и гаражи. Това видимо е ново строителство, което е влязло в експлоатация. Събирайки тези получаваме 953 обекта или 21%. Иначе казано, 26 сгради в София отговарят за 21% от всички обекти продадени миналата година извън панелните блокове.
Панелните апартаменти са в 864 сгради или средно по 1.8 апартамента на блок. Тези извън панелките са в 1677 сгради или средно по 2.7. При последните включваме и апартаменти и етажи от къщи. Когато цялата сграда като къща е сменила собствеността си, е в друга категория и не се води за самостоятелен обект.
Моята интерпретация
Поне 25% ми говори, че интересът към панелните жилища е сериозен. Това, което видях в данните, не подкрепя тезата, че се изоставят за сметка на по-ново, хубаво и широко строителство – теза, с която напоително ни облъчват за състоянието на пазара.
По-горе споменах, че са три опорките – другите две са, че 1. цените ще паднат, ако се строи много повече и затова трябва да застрояваме градинки, училища и паркове и че 2. не било вярно, че имотният пазар бил пълен с черни капитали, а в действителност движел икономиката, която щяла да колабира без него. За тези двете ще пиша друг път.
Обяснения защо не виждаме сведения за обсъжданата сега теза има няколко. Първото е липса на зелени площи, достъпност и понякога дори връзка със света в новото строителство. Доколкото самите сгради имат (някакви) градинки, хубави асансьори и сами по-себе си превъзхождат значително панелките (особено с абсурдните им полуетажи) стъпвайки извън границите на строежа липсва тротоар, парк или детска площадка, училище и детска градина. Много софиянци се оправят катерейки се на колата, но нерядко дори липсва път. Доколкото всички смятаме, че вина носи общината – и исторически това наистина е така – най-вече е функция на презастрояването и корупционното начало на голяма част от проектите.
Всичко това се вижда ясно дори от сателит. Когато маркирах на ръка панелките, неизменно новото строителство беше със странни форми, бетонирани изцяло и без всякаква видима зеленина. Панелите се разпознаваха лесно по „шареното“ състояние на покривите им, но също големите общински имоти под тях, пътеки, паркчета, много дървета и детски площадки.
Друга причина е цената. Новото строителство струва почти двойно на панелните жилища. Доколкото може да спорим дали това е заради по-добрите материали, качествено строителство, цена на земята, спекула или пазарна логика, факт е, че ако сте младо семейство със средни доходи едно жилище в нова сграда въобще няма да е по джоба ви. Това, всъщност, се оказва сериозен проблем за демографията. Именно недостатъчно пространство и градската среда се сочи като една от водещите причини за нерешителност на двойки да имат деца.
Тук трябва да се отбележи, че панелните апартаменти, макар идващи с много други проблеми, всъщност имат по-добро разпределение и квадратура от новите, които излизат на пазара в момента. По това отношение са по-добри дори от апартаменти с двойна цена. От гледна точка на качеството като пукнатини, течове и прочие мисля, че всеки може да каже доста от свой опит за новото строителство. Разходите са понякога по-големи за вътрешни ремонти, но значително по-малки за поддържането на самата сграда.
Доста се говори за оставащия живот на панелките. Аз също смятах, че съвсем скоро ще имаме огромен социален проблем с тях. Санирането трябваше да удължи значително живота им. Вместо това – както много други евро- и бюджетни програми – се превърна в схема за точене, а сградите бяха просто изолирани и то не особено добре. Дори така мнението на архитекти е, че повечето панелки имат поне 20-30 г. живот. При земетресение, например, биха били по-безопасни от всичко строено през 90-те. Динамиката на пазара през изминалата година показва, че хората нямат притеснения по този показател.
Карта на продажбите в София през 2025
Както споменах по-горе, в събирането на данни за анализа не се ограничих само до самостоятелните обекти, а всички промени в собствеността. Това ми позволи да направя карта на всички включени данни. Показва само поземлените имоти, в рамките на които е открита промяна в собствеността. Цветовете показват къде има най-много такива.
Когато натиснете на един имот ще видите обяснение – колко обекта, колко дяла, между кои дати са промените, както и какво лице е новия собственик. Показал съм и какви видове лица притежават по данни на кадастъра дялове или обекти в рамките на този поземлен имот. Това може да са например апартаменти, някои от които да са на физически, юридически лица или държавата.
Разбира се, предвид обемът на обработената информация, проблемите в нея и това, че немалка част трябваше да чистя на ръка, възможно е да има грешки. Ако забележите такива или имате идеи за подобрения, ще се радвам да ги споделите в коментарите.
Може да ви е интересно също да погледнете и картата ми за собствеността на имотите в страната. Целта ми с нея беше да създам инструмент, с който да проверяваме дали градинката пред блока или парка до вас не са се „оказали“ изведнъж частни и неизменно ще бъдат застроени.
ICE and the National Guard Are Acting with Impunity
Post Syndicated from The Atlantic original https://www.youtube.com/watch?v=s_FBMEsTOj8
AWS named Leader in the 2025 ISG report for Sovereign Cloud Infrastructure Services (EU)
Post Syndicated from Brittany Bunch original https://aws.amazon.com/blogs/security/aws-named-leader-in-the-2025-isg-report-for-sovereign-cloud-infrastructure-services-eu/
For the third year in a row, Amazon Web Services (AWS) is named as a Leader in the Information Services Group (ISG) Provider LensTM Quadrant report for Sovereign Cloud Infrastructure Services (EU), published on January 8, 2026. ISG is a leading global technology research, analyst, and advisory firm that serves as a trusted business partner to more than 900 clients. This ISG report evaluates 19 providers of sovereign cloud infrastructure services in the multi-public-cloud environment and examines how they address the key challenges that enterprise clients face in the European Union (EU). ISG defines Leaders as providers who represent innovative strength and competitive stability.
ISG rated AWS ahead of other leading cloud providers on both the competitive strength and portfolio attractiveness axes, with the highest score on portfolio attractiveness. Competitive strength was assessed on multiple factors, including degree of awareness, core competencies, and go-to-market strategy. Portfolio attractiveness was assessed on multiple factors, including scope of portfolio, portfolio quality, strategy and vision, and local characteristics.
According to ISG, “AWS’s infrastructure provides robust resilience and availability, supported by a sovereign-by-design architecture that ensures data residency and regional independence.”
Read the report to:
- Discover why AWS was named as a Leader with the highest score on portfolio attractiveness by ISG.
- Gain further understanding on how the AWS Cloud is sovereign-by-design and how it continues to offer more control and more choice without compromising on the full power of AWS.
- Learn how AWS is delivering on its Digital Sovereignty Pledge and is investing in an ambitious roadmap of capabilities for data residency, granular access restriction, encryption, and resilience.
AWS’s recognition as a Leader in this report for the third consecutive year underscores our commitment to helping European customers and partners meet their digital sovereignty and resilience requirements. We are building on the strong foundation of security and resilience that has underpinned AWS services, including our long-standing commitment to customer control over data residency, our design principal of strong regional isolation, our deep European engineering roots, and our more than a decade of experience operating multiple independent clouds for the most critical and restricted workloads.
Download the full 2025 ISG Provider Lens Quadrant report for Sovereign Cloud Infrastructure Services (EU).
If you have feedback about this post, submit comments in the Comments section below. If you have questions about this post, contact AWS Support.
GL.iNet Beryl AX GL-MT3000 Travel Router Review
Post Syndicated from Rohit Kumar original https://www.servethehome.com/gl-inet-beryl-ax-gl-mt3000-travel-router-review/
In our GL.iNet Beryl AX GL-MT3000 travel router review, we test the limits of the WiFi 6 OpenWRT-based gateway
The post GL.iNet Beryl AX GL-MT3000 Travel Router Review appeared first on ServeTheHome.
Grok’s ‘Digital Undressing’ Crisis and a Manifesto to Build a Better Internet
Post Syndicated from The Atlantic original https://www.youtube.com/watch?v=IBoOb93kGac
Гласовете на Америка – брой 11
Post Syndicated from Йоанна Елми original https://www.toest.bg/glasovete-na-amerika-broy-11/
Заветът, с който най-много ще се гордея, ще бъде този на миротворец и обединител. […] Ще премерим успехите си не само по броя на спечелените битки, но и по броя на войните, които ще прекратим – и най-вече на войните, които никога няма да започнем.
Президентът Доналд Дж. Тръмп по време на встъпителното си слово през януари 2025 г.

Описвайки преживяванията на обществото в исторически интензивните периоди на Древна Елада, американският психолог и философ Роло Мей говори за тънката граница между усещането за възникване на нов свят (emergence) и критичното състояние (emergency). На английски двете думи са свързани, а понастоящем ми се струват добър калъп за случилото се през изминалата седмица – американската операция „Абсолютна решителност“ (Absolute Resolve), в рамките на която САЩ извършиха пълномащабни военни действия във Венецуела, залавяйки президента на страната – диктатора Николас Мадуро. Заедно със съпругата Силия Флорес той бе транспортиран в Ню Йорк, където го очаква съдебен процес.
Събитията се разиграха
на 3 януари в рамките на няколко часа, през които САЩ нанесоха и стратегически удари в столицата Каракас. След това американският президент Доналд Тръмп се обърна към нацията и заяви, че предстои САЩ да поемат контрол над Венецуела за неопределен период. На Мадуро са повдигнати обвинения във Федералния окръжен съд в Ню Йорк за „съзаклятничество/заговор за наркотероризъм, внос на кокаин, притежание на оръжия и взривни устройства, както и заговор за притежание на оръжия и взривни устройства срещу Съединените американски щати“.
САЩ поемат контрола над Венецуела
„до момента, в който можем да подсигурим безопасно, уредено и законно прехвърляне [на властта – б.а.]“, заяви президентът Тръмп в първоначалното си обръщение. В събота Делси Родригес, доскоро вицепрезидентка, пое длъжността на главнокомандващ и осъди действията на САЩ, призовавайки за връщането на Мадуро в страната. Според Тръмп обаче Родригес е заявила, че ще сътрудничи на американските власти.
Това е само едно от множеството противоречия и неясноти.
Сред най-очевидните са как една суверенна държава получава правото да „управлява“ друга, още повече че президентът Тръмп не уточни нито логистичните измерения на подобно управление, нито сроковете за неговото изпълнение. За сметка на това администрацията подчерта, че няма проблем да прати войници на терен заедно с американските петролни компании, които „скоро ще започнат да правят пари от държавата [Венецуела – б.а.]“. В неделя държавният секретар на САЩ Марко Рубио промени позицията и каза, че администрацията на Тръмп ще наложи военна „карантина“ на износа на петрол от страната, а не че ще я управлява директно. По-късно същия ден обаче президентът намекна, че САЩ може да предприеме подобни военни действия и срещу други държави в Западното полукълбо – Куба, Колумбия, Гренландия.
Действията на САЩ във Венецуела са колкото изненадващи, толкова и напълно предвидими.
Анализатори предсказваха наземни операции във Венецуела още миналата година, а в Стратегията за национална сигурност изрично беше заявено, че САЩ ще затвърждава геостратегическите си интереси в Южна Америка, надграждайки изкованата в имперско време доктрина „Монро“. Изненадата дойде оттам, че вероятно широката публика (и голяма част от традиционните партньори на САЩ) не очакваха или отричаха факта, че това утвърждаване ще става с груба сила и погазване на съществуващите норми (а вероятно и принципи на международното право). Но нищо от посоченото не е извън марката „Тръмп“ и вероятно е само началото – администрацията изпраща ясни послания за интересите си към Гренландия например. Макар човек никога да не е сигурен кога настоящото американско управление просто говори и кога заявява конкретни действия, има достатъчно основания подобни амбиции да бъдат вземани сериозно.
„Живеем в свят, в реалния свят, в който управлява властта, силата. Това са железните закони на света от началото на историята“, каза пред Си Ен Ен Стивън Милър в понеделник. Публикация на съпругата на Милър в социалните мрежи – карта на Гренландия с мотивите на американското знаме – предизвика реакция от датските власти по-рано през седмицата. Във вторник държавният секретар Марко Рубио увери американските законодатели, че САЩ имали намерение само да купят Гренландия, а не да нахлуят с военна сила.
The Constitution is very clear about this. The President may arrest and extradite the leader of a foreign state without congressional approval if he posts about it on social media within 12 hours to the tune of YMCA
— Andrew Fleischman (@ASFleischman) January 3, 2026
Конституцията е недвусмислена: президентът може да арестува и екстрадира лидера на чужда държава без одобрение от Конгреса, ако публикува намеренията си в социалните мрежи 12 часа по-рано под звуците на YMCA.
Има ли нещо гнило във Венецуела?
Напрежението се нагнетяваше през изминалите седмици, в които бяха нанесени няколко удара върху плавателни съдове, за които се твърдеше, че са част от мрежа за наркотероризъм. Президентът Тръмп заяви, че корабите превозват огромни количества фентанил и нелегални вещества, чиято цел е да отровят и избият американците, и затова трябва да бъдат унищожени. На пресконференция на 15 октомври президентът каза, че всеки взривен кораб спасява живота на 25 000 души. „Имайки предвид, че през изминалата година в САЩ от свръхдоза са починали 84 000 души, трябваше да сме обявили победа и да сме се прибрали преди около седем кораба“, пишат експертите Джъстин Логан и Брендън Бък в очерк за Cato Instutute.
Но фентанилът се произвежда основно в Мексико с химикали, внесени от Китай и Индия – поне според официалните доклади от 2025 г. на американската Агенция за борба с наркотиците. В тях Венецуела не е спомената дори като транзитна държава. Подобни са и изводите на Службата на ООН по наркотиците и престъпността. Според данните потокът на снабдяване е един и същ от години насам: основни съставки от Азия (Китай, Индия, Мианмар), производство в Мексико и разпространение в САЩ.
В допълнение, Венецуела не се появява в скорошните данни на Бреговата охрана на САЩ и други охранителни органи, отговорни за залавянето и изземването на наркотични вещества. Латиноамериканската страна се свързва с каналите за разпространение на кокаин, но по-скоро като транзитна държава, отколкото като производител. Според ООН около 5% от колумбийския кокаин минава през Венецуела на път за Карибите и Европа. Фактът, че по-голямата част от наркотиците, влизащи в САЩ, идват от Централна Америка, противоречи на заявеното от администрацията с оглед и на това, че наскоро президентът Тръмп помилва бившия президент на Хондурас Хуан Орландо Ернандес, осъден за… трафик на кокаин.
За свободата и петрола
И ако наркотиците, изглежда, са вариация на „оръжията за масово поразяване“ от времето на Джордж Буш-младши, то въпросът тогава е какви всъщност са мотивите за операцията във Венецуела. Един от най-дискутираните варианти е, разбира се, петролните залежи: не от вчера е шегата, че там, където има петрол, има и американци, които освобождават местното население в името на демокрацията. С поемането на управлението на най-големите залежи от петрол в света САЩ си осигуряват не само добър инструмент за контрол върху световните цени, но и по-голяма независимост за действия спрямо Иран например (на трето място в света по петролно богатство).
Ефективното усвояване на венецуелските залежи обаче би отнело години и би коствало милиарди: производството на петрол във Венецуела е минимално в сравнение с потенциала на страната и е намаляло драстично от началото на века. Макар и компании като американската „Шеврон“ все още да са активни в страната, наложените от 2015 г. насам санкции са орязали значително както инвестициите, така и поддръжката на необходимата инфраструктура – значителна част от нея е окрадена и разпродадена.
Освен че венецуелският петрол е и логистично по-труден за рафиниране, потенциални инвеститори ще играят на сляпо, разчитайки на стабилна политическа ситуация в страната, за каквато поне засега няма изгледи. Стана ясно, че режимът в Каракас е разпоредил въоръжени милиции (т.нар. colectivos) да патрулират по улиците и да проверяват телефоните на гражданите, което се тълкува като опит за консолидация на властите след извеждането на Мадуро. Според експерти в сектора, дори страната да се върне към предишни темпове на производство (ок. 3 млн. барела дневно), това пак би я поставило след водещите десетина производителя в света. Бившият изпълнителен директор на British Petroleum Джон Браун казва пред Би Би Си, че съживяването на петролната индустрия на Венецуела е „много дългосрочен проект“, който със сигурност надхвърля периода на мандата на Тръмп.
Освен това, независимо от идеологическата позиция на администрацията на Тръмп, която отрича климатичните промени и енергийния преход към по-чисти и възобновяеми източници на енергия, инвестициите в „чиста енергия“ са рекордни за 2025 г. и надхвърлят двойно инвестициите в изкопаеми горива. Пазарът в Южна Америка може да се окаже твърде апетитен за американските компании въпреки рисковете. Но в дългосрочен план – и с оглед на реалния свят, но не по Стивън Милър – е твърде вероятно и плановете за Венецуела да приличат на операция „Абсолютна решителност“: бърз ефект без визия, без ясен план и постижими цели.
I've noted before that Trump doesn't like war but he loves acts of war. He sees it as pure televised spectacle, a form of entertainment, but he wants it to be over quickly, as if in time for a commercial break. Dropping the MOAB in Afghanistan, killing Baghdadi, killing Soleimani… https://t.co/qZFzHKG4VU
— Michael Weiss (@michaeldweiss) January 3, 2026
И преди съм отбелязвал, че Тръмп не е войнолюбец, но обича военни действия. Той гледа на тях като на чиста проба телевизионно шоу, забавление, но иска нещата да приключат бързо, навреме за рекламите. Действията в Афганистан, убийствата на Багдади, Сюлеймани и Мухандис, бомбардировките в Иран и сега залавянето на Мадуро. [Тръмп в обаждането си на „Фокс Нюз“ преди обръщението си към нацията: „Беше си направо като риалити, гледах го така… скоростта, насилието.“]
А минерали?
Венецуела е богата на залежи от алуминий, берилий, олово, магнезий, никел, фосфати, платина, титан, уран и цинк, както и на злато и диаманти. Заедно с други минерали те са част от списък с 60 елемента (сред които и 15 редки минерала) от ключова необходимост за снабдителната верига на САЩ, които търсят начини за подсилване на запасите си с оглед на зависимостта си за набавянето им от Китай. Неслучайно администрацията на Тръмп сключи споразумение за съвместно разработване на полезните изкопаеми в Украйна.
„Имате стомана, имате минерали, всички ключови минерали, имате страхотна история на рудодобива, който е западнал. Президентът Тръмп ще поправи това и ще го съживи“, каза търговският секретар на САЩ Хауърд Лутник пред репортери. На 15 декември 2025 г. Лутник обяви проект за мащабни инвестиции в инфраструктура за обработка на ключови минерали в Тенеси, където се очаква да се обработват и произвеждат годишно до 540 000 тона за нуждите на САЩ. „Тези минерали са жизненоважни за технологиите на бъдещето ни: отбранителни системи, полупроводници, изкуствен интелект, квантови компютри, автомобили, центрове за данни и съвременните производствени технологии“, написа Лутник в личния си акаунт в X.
Това е начинът да спечелим битката: строим тук, подсигуряваме снабдителните вериги, създаваме страхотни работни места и запазваме мястото на Америка на световен индустриален и технологичен водач.
Организираната престъпност, корупцията и незаконната рудодобивна дейност остават основни предизвикателства пред експлоатацията на тези ресурси. Както и при петрола, санкциите са предотвратили значителни инвестиции в сектора през последните десетилетия. Ако вярваме на първоначалните сигнали от властта във Венецуела в дните след отвличането на Мадуро, никой няма намерение да реформира страната. А без върховенство на правото, прозрачност и отчетност – все продукти на здравата демокрация, към която и самият американски президент не е особено привързан – бизнесът трудно жъне успехи, както знаем всички в България.
От доктрината „Монро“ до доктрината „Донро“ разликите са големи.
За първата говорихме подробно миналия месец. В исторически план целта ѝ е не толкова насилствен контрол над Южна Америка, а нейното опазване от влиянието на европейските империи във времената на засилен европейски империализъм, войни и бунтове.
По онова време в САЩ съществува обществена солидарност с движенията за независимост, суверенитет и обособяване на национални държави в Южна Америка – точно обратното на посланието, което отправят САЩ в момента. Настоящите проучвания на мнението показват, че повечето американци искат администрацията да се фокусира върху вътрешнополитически проблеми, като високите цени на здравеопазването, а първите анкети сочат, че мнозинството от американците не са убедени в нуждата САЩ да контролира друга суверенна държава. Самият Тръмп спечели изборите с обещания да не въвлича страната в повече външни конфликти. Четирима от десет души одобряват изпращането на войски за залавянето на Мадуро, а девет от десет смятат, че венецуелците трябва да решат кой ще управлява държавата им.
The United States needs to stay out of Venezuela. Let the Venezuelan people determine their future. We don't want other countries to choose our leaders–so we have to stop trying to choose theirs.
— Tulsi Gabbard 🌺 (@TulsiGabbard) January 24, 2019
„Съединените щати трябва да стоят далеч от Венецуела. Нека венецуелците си определят бъдещето. Не искаме другите държави да избират нашите президенти – така че трябва да спрем да избираме техните.“ Тълси Габард, 21 януари 2019 г.
Съвременният имперски паралел са, разбира се, Китай и Русия, като една от теориите за премахването на Николас Мадуро е, че той е твърде ненадежден играч, който се опитва да балансира между големите сили за лична изгода и не би могъл да бъде гарант на американските интереси в страната. Китайска делегация пристигна във Венецуела часове преди отвличането му (меметата: най-неудобното и безсмислено дипломатическо пътуване в историята), а Русия от години разпростира влиянието си в страната.

Появиха се и теории, че безпроблемното извеждане на Мадуро всъщност се дължи на вътрешни договорки – включително и такава между Русия и САЩ, според която САЩ оттеглят подкрепата и влиянието си в Украйна за сметка на същия „жест“ от страна на Русия във Венецуела. Подобни хипотези на този етап остават в сферата на спекулациите. Сигурен факт е обаче, че ако изобщо има ефект, то изборът на силата пред дипломацията е само краткосрочно рентабилен (например за разсейване на обществеността от вътрешнополитически проблеми или от лош президентски рейтинг). От подобни действия печели както Китай, така и Русия, за които вече няма морални или етични бариери пред упражняването на сила в собствените им сфери на влияние, например Тайван или Източна Европа.
Бананови империи, бананови войни
В „Гласовете на Америка“ повтаряме неуморно, че ерата Тръмп не е първопричина, а симптом на много по-сериозни и дългосрочни процеси – раждането на нови (корпоратизирани) империи и новото поделяне на света е само част от тях. Действията на администрацията във Венецуела не са без исторически прецедент. Просто за разлика от предишни подобни операции, например тези на администрацията на Обама в Либия (които произведоха гражданска война и пазари за роби), тук дипломацията и параванът на ценностите отсъстват, а разпадът и прехвърлянето към транзакционна (гео)политика е на пълен показ. Възникването на новия свят се усеща като критично състояние, защото е именно такова. Но и всичко ново е добре забравено старо.
По-рано в историята имаме намесата на президента Удроу Уилсън в Мексико и залавянето на Панчо Вила; две интервенции в Никарагуа, които стават проблем на четири поредни администрации в рамките на двайсетгодишен период; окупация на Доминиканската република; окупацията на Хаити. Администрациите на Хувър и Рузвелт се отказват от намеса в Южна Америка към 20-те и 30-те години на миналия век, но през 1983-та САЩ влизат в Гренада, а през 1989-та свалянето на Мануел Нориега в Панама е подпомогнато от вече присъстващите американски войски.
Администрирането на държава с територията на Венецуела обаче е почти невъзможно от логистична гледна точка: тя е два пъти по-голяма от Ирак и е управлявана от режим, който се радва на лоялността на армията и силовите структури, да не говорим за евентуалната гражданска съпротива на подобно решение. Необходимият военен ресурс – включително кубинките на терен, както казват американците – би бил огромен. Експерти подчертават, че дори евентуална смяна на режима много по-вероятно ще създаде хаос от безкрайни войни и борби за власт, само че не в далечния Близък изток както през последните десетилетия, а в непосредствена близост до САЩ. Освен всичко друго това би довело и до нови бежански вълни и би засилило миграционния поток към Щатите – един от най-важните проблеми за избирателите на Тръмп.
Американците ще ми направят демокрация, ама друг път
Имперските амбиции на САЩ във Венецуела предполагат високо ниво на стратегическо и логистично обмисляне и (дългосрочно) планиране, които настоящата администрация надали може да изпълни. Пример е публичното обявяване на подривни дейности на ЦРУ във Венецуела. Предшественикът на Мадуро – Чавес, често обвинява ЦРУ за вътрешнополитически събития, дори и за предизвикването на земетресения. Според специалисти подобна недообмислена комуникация дава основания за всякакви конспиративни теории, както и картбланш на чавистите да припишат външно влияние на различни политически събития и процеси в страната – включително на действията на демократичната опозиция, за която американското управление не изразява явна подкрепа въпреки заявките си за реформи.
Отвличането на Мадуро не е битка за демокрация, нито особена загриженост за съдбата на венецуелците – подобни интерпретации тепърва ще остаряват нелепо. То е послание към света, към следващите територии и към другите страни в Южна Америка – един от въпросите в предишния бюлетин беше какво би се случило с държавите от Западното полукълбо, ако не споделят визията на Националната стратегия за сигурност на САЩ – може би вече имаме отговор.
Демонстрациите на сила и свалянето на бананови диктатори са (сравнително) лесни; както показва историческият опит, да си направиш демокрация е по-трудно, отколкото изглежда. Да си направиш колония – също, поне в XXI в., поне засега (дистопичните сценарии може да оставим за следващ бюлетин с художествени елементи).
Защото в политиката, дипломацията и историята не е важно само какво правиш, а и как го правиш; на правото на силния да налага волята си със сламени аргументи и в разрез с установените правила могат да се радват само силните – останалите могат просто да се надяват да се окажат от правилната страна на събитията.

И ако всичко това е твърде дълго и не сте го прочели,
можем да обобщим кризата на новия свят по следния начин:
Президентът Тръмп и действията на САЩ във Венецуела продължават да излагат на показ загниването на скелето, което крепи света след Втората световна война. И не защото Николас Мадуро не е жесток диктатор и защото радостта на венецуелците от залавянето му е неоснователна, а защото ценностите на хуманизма и демокрацията са просто параван за алчността и тъмните импулси на властта, и то не само в този случай. Международните организации отдавна са беззъби в опазването на реда – сега проличава точно колко. Наивността, че краят на историята е тук, се топи пред реалполитиката на големите, които готвят поредна делба. Не можем да бъдем наивни и да вярваме, че не живеем в свят на сила и власт; въпросът е в това да разбираме, че когато определени процеси се задвижват независимо от всичко, цената рано или късно става твърде висока. И я плащаме всички.
„Завръщането към сферите на влияние е логично единствено ако сте Велика сила. Ако не сте, да се радвате на подобно развитие е откровена глупост. Прекалено много хора си въобразяват, че живеят като американци, без реално да разбират, че всъщност са граждани на периферията“, написа в X оксфордският политолог Юан И Жу. Надали може да бъде казано по-добре.
Възникването на нови светове винаги поражда критично състояние. Хубавото е, че и критичните състояния могат да родят нови светове – и то добри. Въпросът оттук нататък – за американците, осъзнаващи нуждата от дълбоки реформи в страната си, липсата на които доведоха до днешната американска безнаказаност и институционален упадък; за венецуелците, които ще се борят за демокрация – от истинската; и за европейците, които трябва да си дадат сметка за позицията си спрямо Великите сили и ролята си като евентуални възродители и пазители на ценностите, направили един по-добър свят възможен – е какъв точно нов свят ни се предлага. И дали искаме да живеем в него. Ако отговорът е отрицателен – да се борим за друг. Навреме. Защото времето за чудене изтича.
Абонирайте се, за да получавате този бюлетин на електронната си поща в момента, в който излезе!
Вече сте регистриран потребител на Toest.bg? Може директно от настройките на бюлетините в своя профил да изберете „Гласовете на Америка“ или да натиснете бутона по-долу:
Още нямате профил в Toest.bg? Регистрирайте се само с няколко клика:
[$] READ_ONCE(), WRITE_ONCE(), but not for Rust
Post Syndicated from corbet original https://lwn.net/Articles/1053142/
The READ_ONCE() and WRITE_ONCE() macros are heavily used
within the kernel; there are nearly 8,000 call sites for
READ_ONCE(). They are key to the implementation of many lockless algorithms and can be necessary for some
types of device-memory access. So one might think that, as the
amount of Rust code in the kernel increases, there would be a place for
Rust versions of these macros as well. The truth of the matter, though, is
that the Rust community seems to want to take a different approach to
concurrent data access.
Beyond the Device: Exploring the New Security Risks of Interconnected IoT at CES 2026
Post Syndicated from Deral Heiland original https://www.rapid7.com/blog/post/tr-beyond-devices-exploring-new-security-risks-interconnected-iot-ces-2026
Attending CES over the last several years has provided me with a valuable opportunity to observe how rapidly IoT technology continues to evolve across consumer and enterprise domains. This was my fourth year attending CES and I have seen a continued growth and advancement across multiple technology categories, from mobile devices and wearables, to AI-driven automation and robotics, to connected infrastructure.
This year’s show floor highlighted how deeply embedded “smart” technology has become within our everyday systems. As an IoT security researcher, what stood out to me most was not just the pace of innovation, but how increasingly interconnected these technologies have become, often relying on shared backend services, cloud platforms, and automated decision-making. These trends highlight the importance of examining not only individual devices, but the broader trust relationships and infrastructure architectures that support them.
AI-driven automation is no longer experimental
It was clear at CES 2026 that AI-driven automation is no longer experimental, it has become operational. Throughout automation, robotics, and transportation technology, decision-making processes are increasingly being delegated to backend AI systems that consume device telemetry and trigger real-world actions. From a security perspective, this marks a primary shift where trust relationships that were once local are now centralized, automated, and capable of impacting all devices within a larger ecosystem. The challenge moving forward doesn’t just involve securing devices; we will have to secure the data these devices produce, plus ensure that data is not altered or corrupted in a way that would impact all devices under the control of the backend AI systems.
Robotics innovation demands urgent security action
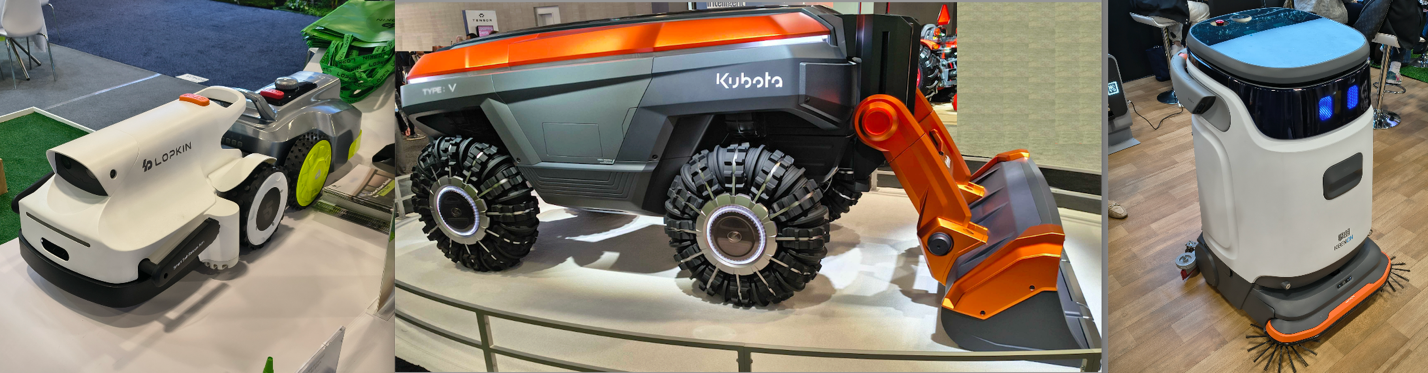
One of the more striking areas of progress has been in robotics, particularly in dexterity and fine motor control. Seeing robots play the piano or fold cloth highlighted how far robotic manipulation has come. Moving beyond their old rigid, pre-programmed motion toward a more adaptive interaction with our physical world. While we are still years away from anything resembling The Jetsons, these demonstrations show clear forward momentum. Before increasingly capable and autonomous robots become more deeply integrated into our world, we need to seriously address how to build security into the underlying technology. It’s also critical to maintain and secure the vast amount of data they will gather.

Mobile and wearable technologies are “always on”
During CES this year, I also observed advances in mobile technology and wearables. While these devices have long been a staple of the show and continue to evolve incrementally each year, the growing integration of AI has noticeably expanded their capabilities. Features such as continuous sensing and adaptive behavior introduce new questions around security and privacy that go beyond traditional mobile threat models. As these technologies increasingly find their way into the hands of employees, they also raise important considerations for organizational security posture. This shift prompts a larger question CISOs should ask themselves: have our organization’s mobile device policies evolved alongside these technologies, or are they still grounded in smartphone-only assumptions from a decade ago?
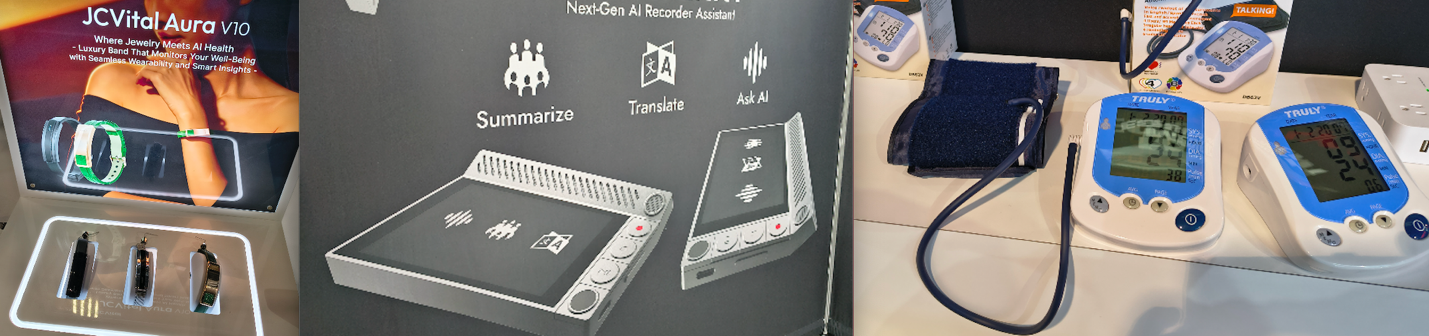
For example, one of the most concerning mobile device technologies I observed was a device designed for use in corporate meetings that could automatically take notes, transcribe discussions, and translate conversations in real time. While such capabilities can clearly improve productivity and collaboration, especially in global organizations, they also introduce new security and privacy considerations. A device that is continuously listening, processing speech, and potentially transmitting data to backend cloud systems raises questions about where sensitive conversations are stored, how long that data is retained, and who ultimately has access to it. When such technologies are introduced into meeting rooms or business workflows, they essentially become an always-on sensor within the organization, and its presence may not be fully accounted for in most organizations with existing acceptable use policies. This highlights the need for organizations to reassess how emerging mobile and wearable technologies could impact their data protection, confidentiality, and overall security posture.
Conclusion: Building a new infrastructure of trust
My observations from CES 2026 clearly illustrate that the evolution of IoT has moved us beyond securing individual devices. The true security challenge now lies within the highly interconnected ecosystems, centralized AI-driven automation, and “always-on” data collection that underpin our increasingly “smart” world. The operationalization of AI and the rapid progress in robotics introduce centralized trust relationships and vast new data streams that are not yet matched by adequate security considerations.
This shift presents an urgent call to action for organizations. It’s time to aggressively reassess acceptable use and data protection policies to account for continuously sensing wearables, autonomous machinery, and the security of the backend services that control them all. The future of security is no longer just about protecting the perimeter; it is about securing the entire infrastructure of trust, data integrity, and automated decision-making that powers the next generation of technology.
Kioxia BG7 Launched for Low-Cost M.2 NVMe SSDs
Post Syndicated from Cliff Robinson original https://www.servethehome.com/kioxia-bg7-launched-for-low-cost-m-2-nvme-ssds/
The new Kioxia BG7 is a DRAM-less SSD that offers better performance and a new size to lower costs of compact SSDs
The post Kioxia BG7 Launched for Low-Cost M.2 NVMe SSDs appeared first on ServeTheHome.
Security updates for Friday
Post Syndicated from jzb original https://lwn.net/Articles/1053492/
Security updates have been issued by Debian (pdfminer and vlc), Red Hat (kernel, kernel-rt, and microcode_ctl), Slackware (libtasn1), SUSE (apptainer, curl, ImageMagick, libpcap, libvirt, libwget4, php8, podman, python311-cbor2, qemu, and rsync), and Ubuntu (gnupg, gnupg2, gpsd, libsodium, and python-tornado).
Best of Submarines: Volume 3
Post Syndicated from The History Guy: History Deserves to Be Remembered original https://www.youtube.com/watch?v=VsHsEtlFJcU
Борисов и Пеевски. Разхерметизация?
Post Syndicated from Емилия Милчева original https://www.toest.bg/borisov-i-peevski-razhermetizatsiya/

„Когато падне Пеевски, не искам аз да съм отдолу…“, пееха протестиращите през декември. Падне ли Пеевски, Бойко Борисов е отдолу. Освен ако не е успял да се разкачи преди това.
Реална ли е обаче такава хипотеза? В този случай олигархът Пеевски, санкциониран за корупция от САЩ и Великобритания, би изгубил не само ракетата носител, а и съдружника в архитектурата и ползването на сегашния властови модел. Оставката на кабинета на Росен Желязков, подкрепян от ГЕРБ–СДС, БСП, ИТН и ДПС – Ново начало, не означава, че Борисов–Пеевски са паднали, нито че моделът е разрушен. Но е добро начало. Следващата стъпка са честни избори и висока активност.
По време на почти едногодишното управление на кабинета „Желязков“ не беше тайна, че влиятелният и непопулярен Пеевски тежи на лидера на ГЕРБ. И ако някой се катери на гърба на Борисов, както често обича да казва самият той, това е Делян Пеевски. Колкото и да му се иска обаче да се откопчи от „Д“, толкова се и опасява дали ще остане цял, ако се случи.
Безкръвно? Абсурд!
Борисов и Пеевски са съюзници по необходимост. Единият носи електорална легитимност и международна „приемливост“, другият – контрол върху институции, медии, прокуратура и компромати. Политическата операция с разделянето е сложна и не е възможно да се осъществи безкръвно. Двамата са като космически модул, херметично свързани системи с общо налягане и общи ресурси. Както в Космоса, така и в политиката при разкачване херметичността е въпрос на живот и смърт.
Когато през 2014 г. олигархът Пеевски се разкачи от Корпоративна търговска банка и от мажоритарния ѝ собственик Цветан Василев, квазисистемната банка фалира.
Олигархът забогатя още повече, Василев се укри в съседна Сърбия, където е и до ден днешен, делото се заблати, щетите останаха за данъкоплатците. А разследващият прокурор Иван Гешев се издигна до главен прокурор и едва преполовил мандата си, през юни 2023 г. със завидно мнозинство от 16 гласа Висшият съдебен съвет го отстрани от поста, когато той се осмели да каже истината, макар и не цялата:
Ясно кой е политическият боклук в Народното събрание.
Но такава е ориста на пешките. И в шаха, и в политиката тях ги жертват най-лесно. Наред е изпълняващият функциите главен прокурор Борислав Сарафов, който се „радва“ на 4% одобрение, по-ниско и от това на Пеевски, който има резултат от 5,6% според проучване на „Алфа Рисърч“. През юни 2023 г., когато се създаваше кабинетът на ПП–ДБ и ГЕРБ с подкрепата на ДПС, Сарафов замени Гешев и нямаше опит да се оспори изборът му – макар да е част от статуквото, владеещо държавното обвинение. А сега стана излишен и аргументът е, че легитимността му е спорна.
Причината – не е освободил поста след 21 юли 2025 г., когато изтече ограничителният 6-месечен срок по Закона за съдебната власт (ЗСВ), в който може да е и.ф. главен прокурор. Не го освободи, защото прокурорската колегия на ВСС реши, че този срок не се отнасял за Началника им – било заварено положение. Ситуацията изглежда абсурдно: временният главен прокурор също като предшественика си Гешев пробва да се закрепи на поста дори прегазвайки закона.
През октомври миналата година Върховният касационен съд отказа да възобновява дела по искания, идващи от Борислав Сарафов, тъй като по закон той не може да изпълнява функциите на главен прокурор. А тази седмица и Апелативен съд – Варна попита Конституционния съд (КС) дали Сарафов е легитимен на поста и може ли да иска възобновяване на дела. Председателката на КС Павлина Панова даде 14 дни на варненските магистрати да прецизират въпросите си. „Капитал“ разкри, че КС де факто е показал, че Сарафов е нелегитимен – по което де юре не може да се произнесе, игнорирайки неговото становище по конституционно дело. Причината е, че то е изпратено след 21 юли, когато е изтекъл ограничителният срок по ЗСВ.
Дори и Сарафов да се оттегли като изпълняващ функциите, той ще продължи да бъде заместник главен прокурор и шеф на Националната следствена служба, докато няма нов ВСС и избор на нов главен прокурор, който да предложи и свои заместници.
Настоящият ВСС е с изтекъл мандат от 2023 г., а изборът на членове на ВСС от парламентарната квота се извършва с мнозинство от 160 гласа за всеки член. То се оказа непосилно за сглобените мнозинства, но изборът на нов ВСС остава сред ключовите политически приоритети заедно с избора на Инспекторат, чиито членове са с изтекли мандати още през 2020 г. Така че този възел ще се разсече не от съдебната система, а от политиците.
Протестите срещу Сарафов – инструмент на статуквото, са и част от протестите срещу завладяната държава, така както през 2020–2021 г. гражданското недоволство беше срещу Иван Гешев.
След като Гешев беше отгърмян, къщата в Барселона, златните кюлчета в едно нощно шкафче и другото мръсно бельо бяха покрити. В края на същата 2023 г. стана ясно, че разследването за евентуална съпричастност на Борисов към историята с къщата в Барселона е приключило и не е установено той да има нещо общо.
Докато симбиозата Борисов–Пеевски работи, прокуратурата ще функционира като санитарен кордон около тях и като сопа за противниците им. Всеки потенциален скандал се неутрализира.
Случаят „Барселона“ е показателен: не че истината беше разкрита, просто темата беше закрита.
Дотук всичко, застрашаващо Борисов, Пеевски или някой от тяхната кохорта, е старателно почиствано от държавното обвинение: няма доказателство – няма проблем. Но ако Бойко Борисов направи опит да се измъкне от Пеевски, го грози компроматен гръм.
Възможен ли е разлом?
Известният с бруталност, отмъстителност и мрежа за събиране и съхраняване на компромати Пеевски изглежда съмнително спокоен. Протестите и оставката на коалиционния кабинет унищожиха надеждите му за пълно и трайно утвърждаване в управлението на държавата с превръщането му от задкулисен фактор във формален властови стълб. (Както и за евентуално отпадане на наложените му от САЩ санкции по Глобалния закон „Магнитски“.)
Упадъкът му може да бъде ускорен, ако нито една партия не го пожелае за партньор – скрит вече не може да остане, а за преговори наяве едва ли някой ще се осмели. Вече си партнира с ПП–ДБ, с ГЕРБ са в отдавнашна сглобка, а когато и да се появи партийният проект на президента Румен Радев, едва ли ще се съюзи с Пеевски. Подчинените на олигарха в институциите са хора, които по кучешки ще сменят една ръка, която ги бие и храни, с друга.
Но и предизборната кампания още не е започнала. Преди това трябва да се извърши безплодната въртележка с връчването на мандатите – на първата, втората и избраната от президента трета политическа сила. Първите две – ГЕРБ–СДС и ПП–ДБ, вече декларираха, че няма да участват в правителство в рамките на този парламент, следователно която и трета партия да избере Румен Радев, финалът е предопределен.
Неизвестните
Неизвестните са дали изборите ще са в края на март, или през първата седмица на април, по какви изборни правила ще се проведат и как ще се казва служебният премиер. От името му зависи и чие ще е служебното правителство – на ПП–ДБ, ако на този пост е подуправителят на Българската народна банка (БНБ) Андрей Гюров, или на Борисов–Пеевски, ако е всеки друг от „домовата книга“. До момента е известно, че предложението за служебен премиер няма да приемат председателката на парламента Рая Назарян (ГЕРБ), предложената от ГЕРБ и избрана за омбудсман Велислава Делчева, както и гуверньорът на БНБ Димитър Радев.
Съдът на ЕС обаче още не е излязъл с решение по казуса на Гюров, свързан с освобождаването му от БНБ. А след Съда в Люксембург и българският Върховен административен съд ще трябва да се произнесе по решението на Управителния съвет на БНБ да освободи Гюров заради „участието му като съдружник в „Йонтех Инженеринг“ ООД, както и във връзка с осъществяваната от него дейност като член на управителен орган на юридически лица с нестопанска цел: Сдружение „Балкански – Паница Институт за научни издирвания“ и Сдружение „Голф-клуб Благоевград“. Междувременно Европейската централна банка подкрепи Андрей Гюров пред Съда на Европейския съюз по делото му срещу БНБ, като допусна политически натиск и изрази съмнение в независимостта на българската Антикорупционна комисия, писа „Дневник“.
Ако президентът избере Гюров за служебен министър-председател, този жест би могъл да се тълкува и като политически маньовър за общи действия с ПП–ДБ в бъдеще.
Докато новият политически сезон още не е открит, Борисов направи скромен опит да елиминира протестите като фактор, обяснявайки в интервю пред Явор Дачков как властта е паднала заради самонадеяността на всички, „включително и Пеевски“. Също и как той бил казвал много пъти, че след 1 януари ще има промяна.
Ситуацията ни направи да зависим от него [Пеевски – б.а.], защото другите се дръпнаха. Когато всички прекалиха, включително и Пеевски, нищо не задържаше ГЕРБ в това правителство, в това мнозинство.
Разбира се, никой не вярва на тези обяснения, защото те звучат като закъснял опит за пренаписване на общата биография. Интервюто по-скоро маркира първия етап на контролирано дистанциране, засега вербално. Дачков се опита да помогне с въпрос коментар, че протестите май били насочени по-скоро към Пеевски, отколкото към Борисов. Но на този етап е невъзможно двамата да бъдат отграничени един от друг.
Какво значи да падне Пеевски?
Как си представяме разкачването на Борисов и Пеевски: и двамата падат, оцелява само единият или става въпрос само за формално контролирано дистанциране?
По-важният въпрос обаче е съдбата на схемите, които изградиха и усъвършенстваха през годините. Проблемът не е в персоните.
Проблемът е в механизмите на власт, които оцеляват след политически катастрофи и бързо приспособяват към себе си нови лица, често по-симпатични, по-образовани и по-добре опаковани, но функционално идентични.
Разрушаването на тези схеми минава не през падането на един или двама политически играчи, а през разглобяването на институционалната среда, която ги прави възможни: зависима прокуратура, безконтролни регулатори, обслужващи спецслужби и медийна екосистема, която заменя разследването с внушение. Без това всяко „разкачване“ ще бъде само техническа маневра – смяна на екипажа без промяна на курса.
Борисов и Пеевски са върховните представители на контролираната българска демокрация и разбират, че и двамата ще пострадат при конфликт помежду си. Председателят на ГЕРБ няма да се осмели да го направи сам, а Пеевски не може да натисне спусъка, без да пострада. Той е санкциониран, токсичен и все по-малко търсен. Един открит конфликт би ускорил политическата му смърт, особено в контекста на заплахата от протести за всеки, който го „приюти“ в съюз. Съдбата му е да се върне обратно в подземието.
Истинското предизвикателство е не дали Борисов ще се откопчи от Пеевски, или кой ще падне отдолу, а дали обществото ще успее да наложи правила, които да направят невъзможно възпроизвеждането на същия модел. В противен случай ще наблюдаваме как след краткотрайното морално възмущение и многохилядни протести следващото ново управление е изградено върху старите зависимости.
Тогава въпросът няма да е кой е отдолу, а докога всички ще сме там.
Palo Alto Crosswalk Signals Had Default Passwords
Post Syndicated from Bruce Schneier original https://www.schneier.com/blog/archives/2026/01/palo-alto-crosswalk-signals-had-default-passwords.html
Palo Alto’s crosswalk signals were hacked last year. Turns out the city never changed the default passwords.
Comic for 2026.01.09 – Stoned
Post Syndicated from Explosm.net original https://explosm.net/comics/stoned-2
New Cyanide and Happiness Comic
ICE and the National Guard Are Acting with Impunity
Post Syndicated from The Atlantic original https://www.youtube.com/watch?v=Zbtd6S6Vuus
"The Biggest Mistake Any President Has Made in the History of This Country.”
Post Syndicated from The Atlantic original https://www.youtube.com/watch?v=8dL8b8wrouY
Use Amazon SageMaker custom tags for project resource governance and cost tracking
Post Syndicated from David Victoria original https://aws.amazon.com/blogs/big-data/use-amazon-sagemaker-custom-tags-for-project-resource-governance-and-cost-tracking/
Amazon SageMaker announced a new feature that you can use to add custom tags to resources created through an Amazon SageMaker Unified Studio project. This helps you enforce tagging standards that conform to your organization’s service control policies (SCPs) and helps enable cost tracking reporting practices on resources created across the organization.
As a SageMaker administrator, you can configure a project profile with tag configurations that will be pushed down to projects that currently use or will use that project profile. The project profile is set up to pass either required key and value tag pairings or pass the key of the tag with a default value that can be modified during project creation. All tags passed to the project will result in the resources created by that project being tagged. This provides you with a governance mechanism that enforces that project resources have the expected tags across all projects of the domain.
The first release of custom tags for project resources is supported through an application programming interface (API), through Amazon DataZone SDKs. In this post, we look at use cases for custom tags and how to use the AWS Command Line Interface (AWS CLI) to add tags to project resources.
What we hear from customers
As customers continue to build and collaborate using AWS tools for model development, generative AI, data processing, and SQL analytics, they see the need to bring control and visibility into the resources being created. To support connectivity to these AWS tools from SageMaker Unified Studio projects, many different types of resources across AWS services need to be created. These resources are created through AWS CloudFormation stacks (through project environment deployment) by the Amazon SageMaker service. From customers we hear the following use cases:
- Customers need to enforce that tagging practices conform to company policies through the use of AWS controls, such as SCPs, for resource creation. These controls block the creation of resources unless specific tags are placed on the resource.
- Customers can also start with policies to enforce that the correct tags are placed when resources are created with the additional goal of standardizing on resource reporting. By placing identifiable information on resources when created, they enforce consistency and completeness when performing cost attribution reporting and observability.
Customer Swiss Life uses SageMaker as a single solution for cataloging, discovery, sharing, and governance of their enterprise data across business domains. They require all resources have a set of mandatory tags for their finance group to bill organizations across their company for the AWS resources created.
“The launch of project resource tags for Amazon SageMaker allows us to bring visibility to the costs incurred across our accounts. With this capability we are able to meet the resource tagging guidelines of our company and have confidence in attributing costs across our multi-account setup for the resources created by Amazon SageMaker projects.”
– Tim Kopacz, Software Developer at Swiss Life
Prerequisites
To get started with custom tags, you must have the following resources:
- A SageMaker Unified Studio domain.
- An AWS Identity and Access Management (IAM) entity with privileges to make AWS CLI calls to the domain.
- An IAM entity authorized to make changes to the domain IAM provisioning role. If SageMaker created this for you, it will be called
AmazonSageMakerProvisioning-<accountId>. The provisioning role provisions and manages resources defined in the selected blueprints in your account.
How to set up project resource tags
The following steps outline how you can configure custom tags for your SageMaker Unified Studio project resources:
- (Optional) Update the SageMaker provisioning role to permit specific tag keys.
- Create a new project profile with project resource tags configured.
- Create a new project with project resource tags.
- Update an existing project with project resource tags.
- Validate that the resources are tagged.
(Optional) Update a SageMaker provisioning role to permit tag key values
The AmazonSageMakerProvisioning-<accountId> role has an AWS managed policy with condition aws:TagKeys allowing tags to be created by this role only if the tag key begins with AmazonDataZone. For this example, we will change the tag key to begin with different strings. Skip to Create a new project profile with project resource tags configured if you don’t need tag keys to have a different structure (such as begins with, contains, and so on)
- Open the AWS Management Console and go to IAM.
- In the navigation pane, choose Roles.
- In the list, choose AmazonSageMakerProvisioning-<accountId>.
- Choose the Permissions tab.
- Choose Add permissions, and then choose Create inline policy.
- Under Policy editor, select JSON.
- Enter the following policy. Add the strings under the condition
aws:TagKeys. In this example, tag keys beginning with ACME or tag keys with the exact match of CostCenter will be created by the role.
It’s possible to scope down the specific AWS service tag and un-tag permissions based on which blueprints or capabilities are being used.
Create a new project profile with project resource tags configured
Use the following steps to create a new SQL Analytics project profile with custom tags. The example uses AWS CLI commands.
- Open the AWS CloudShell console.
- Create a project profile using the following CLI command.
- The
project-resource-tagsparameter consists ofkey(tag key),value(tag value), andisValueEditable(boolean indicating if the tag value can be modified during project creation or update). - The
allow-custom-project-resource-tagsparameter set totruepermits the project creator to create additional key-value pairs. The key needs to conform to the inline policy of theAmazonSageMakerProvisioning-<accountId>role. - The
project-resource-tags-descriptionparameter is a description field for project resource tags. The max character limit is 2,048. The description needs to be passed in every timecreate-project-profileorupdate-project-profileis called.
- The
This project profile will have the tag ACME-Application = SageMaker placed on all projects associated to the project profile and cannot be modified by the project creator. The tag CostCenter = 123 can have the value modified by the project creator because the isValueEditable property is set to true.
Grant permissions for users to use the project profile during project creation. In the Authorization section of the project profile set either Selected users or groups or Allow all users and groups.
The use of the allow-custom-project-resource-tags parameter means the project creator can add their own tags (key-value pair). The key must conform to the condition check in the policy of the provisioning role (AmazonSageMakerProvisioning-<accountId>). If the allow-custom-project-resource-tagsparameter is changed to false after a project created tags, tags created by the project will be removed during the next project update.
Updates to the project profile
Updates to project resource tags are possible through the update-project-profile command. The command will replace all values in the project-resource-tags section so be sure to include the exhaustive set of tags. Updates to the project profile are reflected in projects after running the update-project command or when a new project is created using the project profile. The following example adds a new tag, ACME-BusinessUnit = Retail.
There are three ways to work with the project-resource-tags parameter when updating the project profile.
- Passing a non-empty list of project resource tags will replace the tags currently configured on the project profile.
- Passing an empty list of project resource tags will clear out all previously configured tags:
--project-resource-tags '[]'
- Not including the project resource tag parameter will keep previously configured tags as-is.
Create a new project with project resource tags
The following steps walk you through creating a new project that inherits tags from the project profile and lets the project creator modify one of the tag values.
- Create a project using the following example CLI command.
- Modify the
CostCentertag value using the--resource-tagsparameter. Tags configured on the project profile where theisValueEditableattribute isfalsewill be pushed to the project automatically.
Update existing project with project resource tags
For existing projects associated to the project profile, you must update the project for the new tags to be applied.
- Update the project using the following example CLI command.
- In this scenario, an editable value needs to be updated and a new tag added. Tag
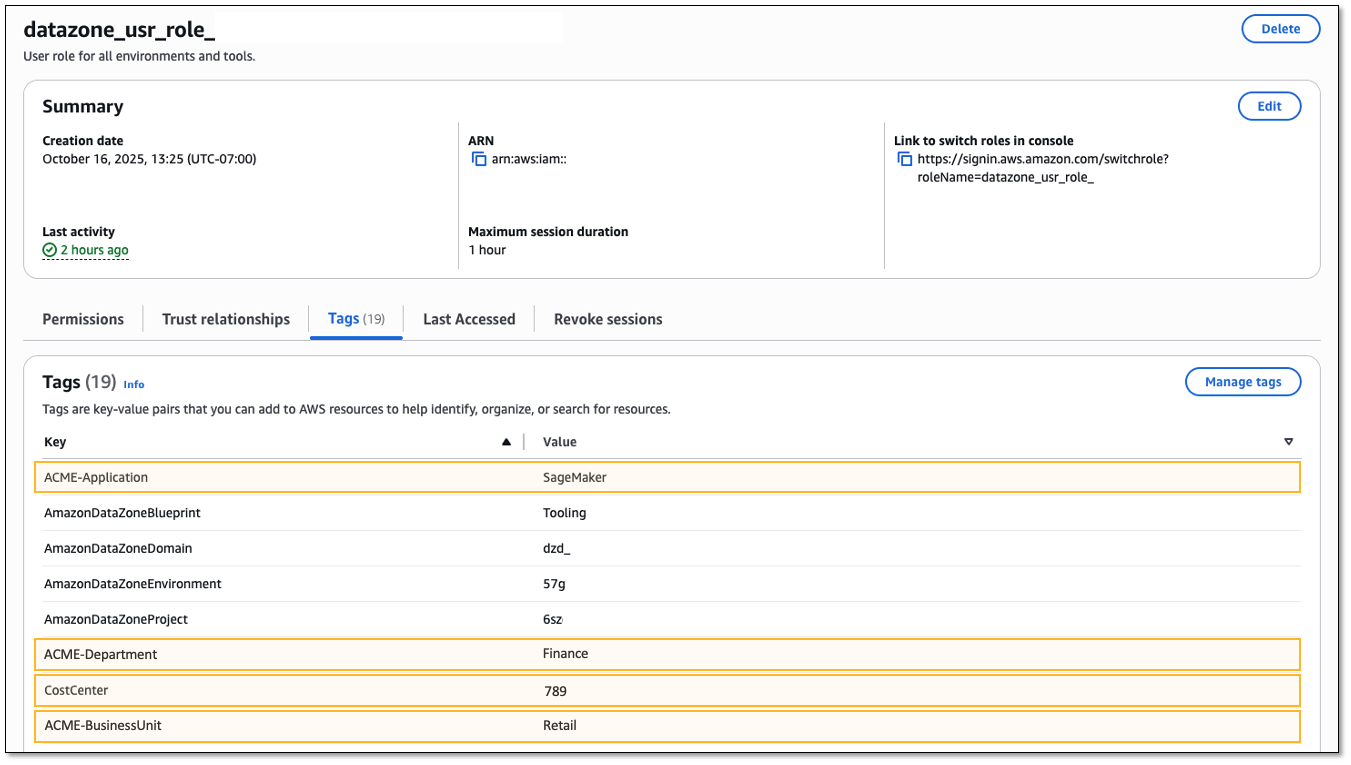
CostCenterwill have its default value overwritten as“789”and the newACME-Department = Financetag will be added.
Project level tags (those not configured from the project profile) need to be passed during project update to be preserved. For tags with isValueEditable = true configured from the project profile, any override previously set needs to be applied or the value will revert to the default from the project profile.
Validating resources are tagged
Validate that tags are placed correctly. An example resource that is created by the project is the project IAM role. Viewing the tags for this role should show the tags configured from the project profile.
- Open SageMaker Unified Studio to get the project role from the Project details section of the project. The role name begins with
datazone_usr_role_. - Open the IAM console.
- In the navigation pane, choose Roles.
- Search for the project IAM role.
- Select the Tags tab.

Conclusion
In this post, we discussed tagging related use cases from customers and walked through getting started with custom tags in Amazon SageMaker to place tags on the resources created by the project. By giving administrators a way to configure project profiles with standardized tag configurations, you can now help ensure consistent tagging practices across all SageMaker Unified Studio projects while maintaining compliance with SCPs. This feature addresses two critical customer needs: enforcing organizational tagging standards through automated governance mechanisms and enabling accurate cost attribution reporting across multi-service deployments.
To learn more, visit Amazon SageMaker, then get started with Project resource tags.
About the authors
Mark Kelly: Demotion Threat Sends a ‘Chilling Message’
Post Syndicated from The Atlantic original https://www.youtube.com/shorts/OaWf-vkSemU
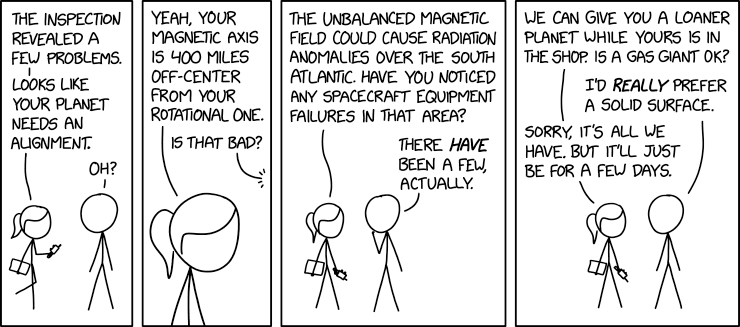
Planetary Alignment
Post Syndicated from xkcd.com original https://xkcd.com/3192/