Обобщение на предизборните заявки

Post Syndicated from Bozho original https://blog.bozho.net/blog/4430

Макар да сме казвали всичко това многократно в последните седмици, нека и в последния ден на кампанията да обобщя, почти телеграфно:

  • Редовно правителство трябва да има. Но тъй като в момента Пеевски е на власт, всеки опит за съставяне на правителство трябва да има за цел той да не е на власт, иначе няма смисъл само да се печатат нови визитки и да се сменят табели на вратите на кабинетите.
  • Приемането и изпълнението на амбиционна и много конкретна антикорупционна програма е условие за наша подкрепа за следващ кабинет.
  • Относно фигурата на премиера, той трябва да е взаимноприемлив и да не бъде поляризиращ, за да може да бъде намерено съгласие в среда на дългогодишно остро политическо противопоставяне.
  • Парламентът трябва да избере нов състав на Висшия съдебен съвет, по прозрачна процедура, без партийни квоти и без квота на Пеевски. И по този начин да стартира нов избор за главен прокурор.
  • Горното важи и за регулаторните и контролни органи с изтекли мандати, които трябва да бъдат избирани по предварителено определен график. Там не трябва да има партийни фигури или партийно-обвързани лица, защото това не работи добре и руши доверието в процеса.
  • Всякакви подробности относно евентуален бъдещ проговорен процес, поне от гледна точка на Да, България, ще бъдат решени на заседание на националния ни съвет след изборите, в светлината на изборния резултат.
  • Следващият парламент ще започне работа със Закона за бюджета и там трябва да ограничим всякакъв бюджетен популизъм, за да не поставим под риск стратегически цели като еврозоната.

В неделя правим поредния важен избор за страната. А в тази спирала от избори, всеки избор може да е решаващ за посоката на страната.

Материалът Обобщение на предизборните заявки е публикуван за пръв път на БЛОГодаря.

Ученически предизборен туризъм

Post Syndicated from Боян Юруков original https://yurukov.net/blog/2024/uchenicheski-izboren-turizam/

„Предизборен туризъм“. За сега на учениците само тъй като училищата трябвало да се подготвят за вота в неделя и на практика няма да учат днес и в понеделник. Та са се юрнали всички по екскурзии. Тук изникват няколко въпроса:

Защо отнема толкова много време и усилия подготовката на изборите и броенето след това? Отговорът е лесен – хартиеният вот от край време носи със себе си забавяне, грешки и възможност за злоупотреба. Когато стана ясно, че с машините за гласуване последното е невъзможно, ясно доказуемо и проследимо, направи се всичко, за да бъде спряно. Кампанията за това продължава и сега и на този вот машините ще са просто принтери и ще се брои отново на ръка. Показват все пак колко грешки има в този метод на броене, а затворените училища и спящи комисии по пейки – колко неефективно е всичко.

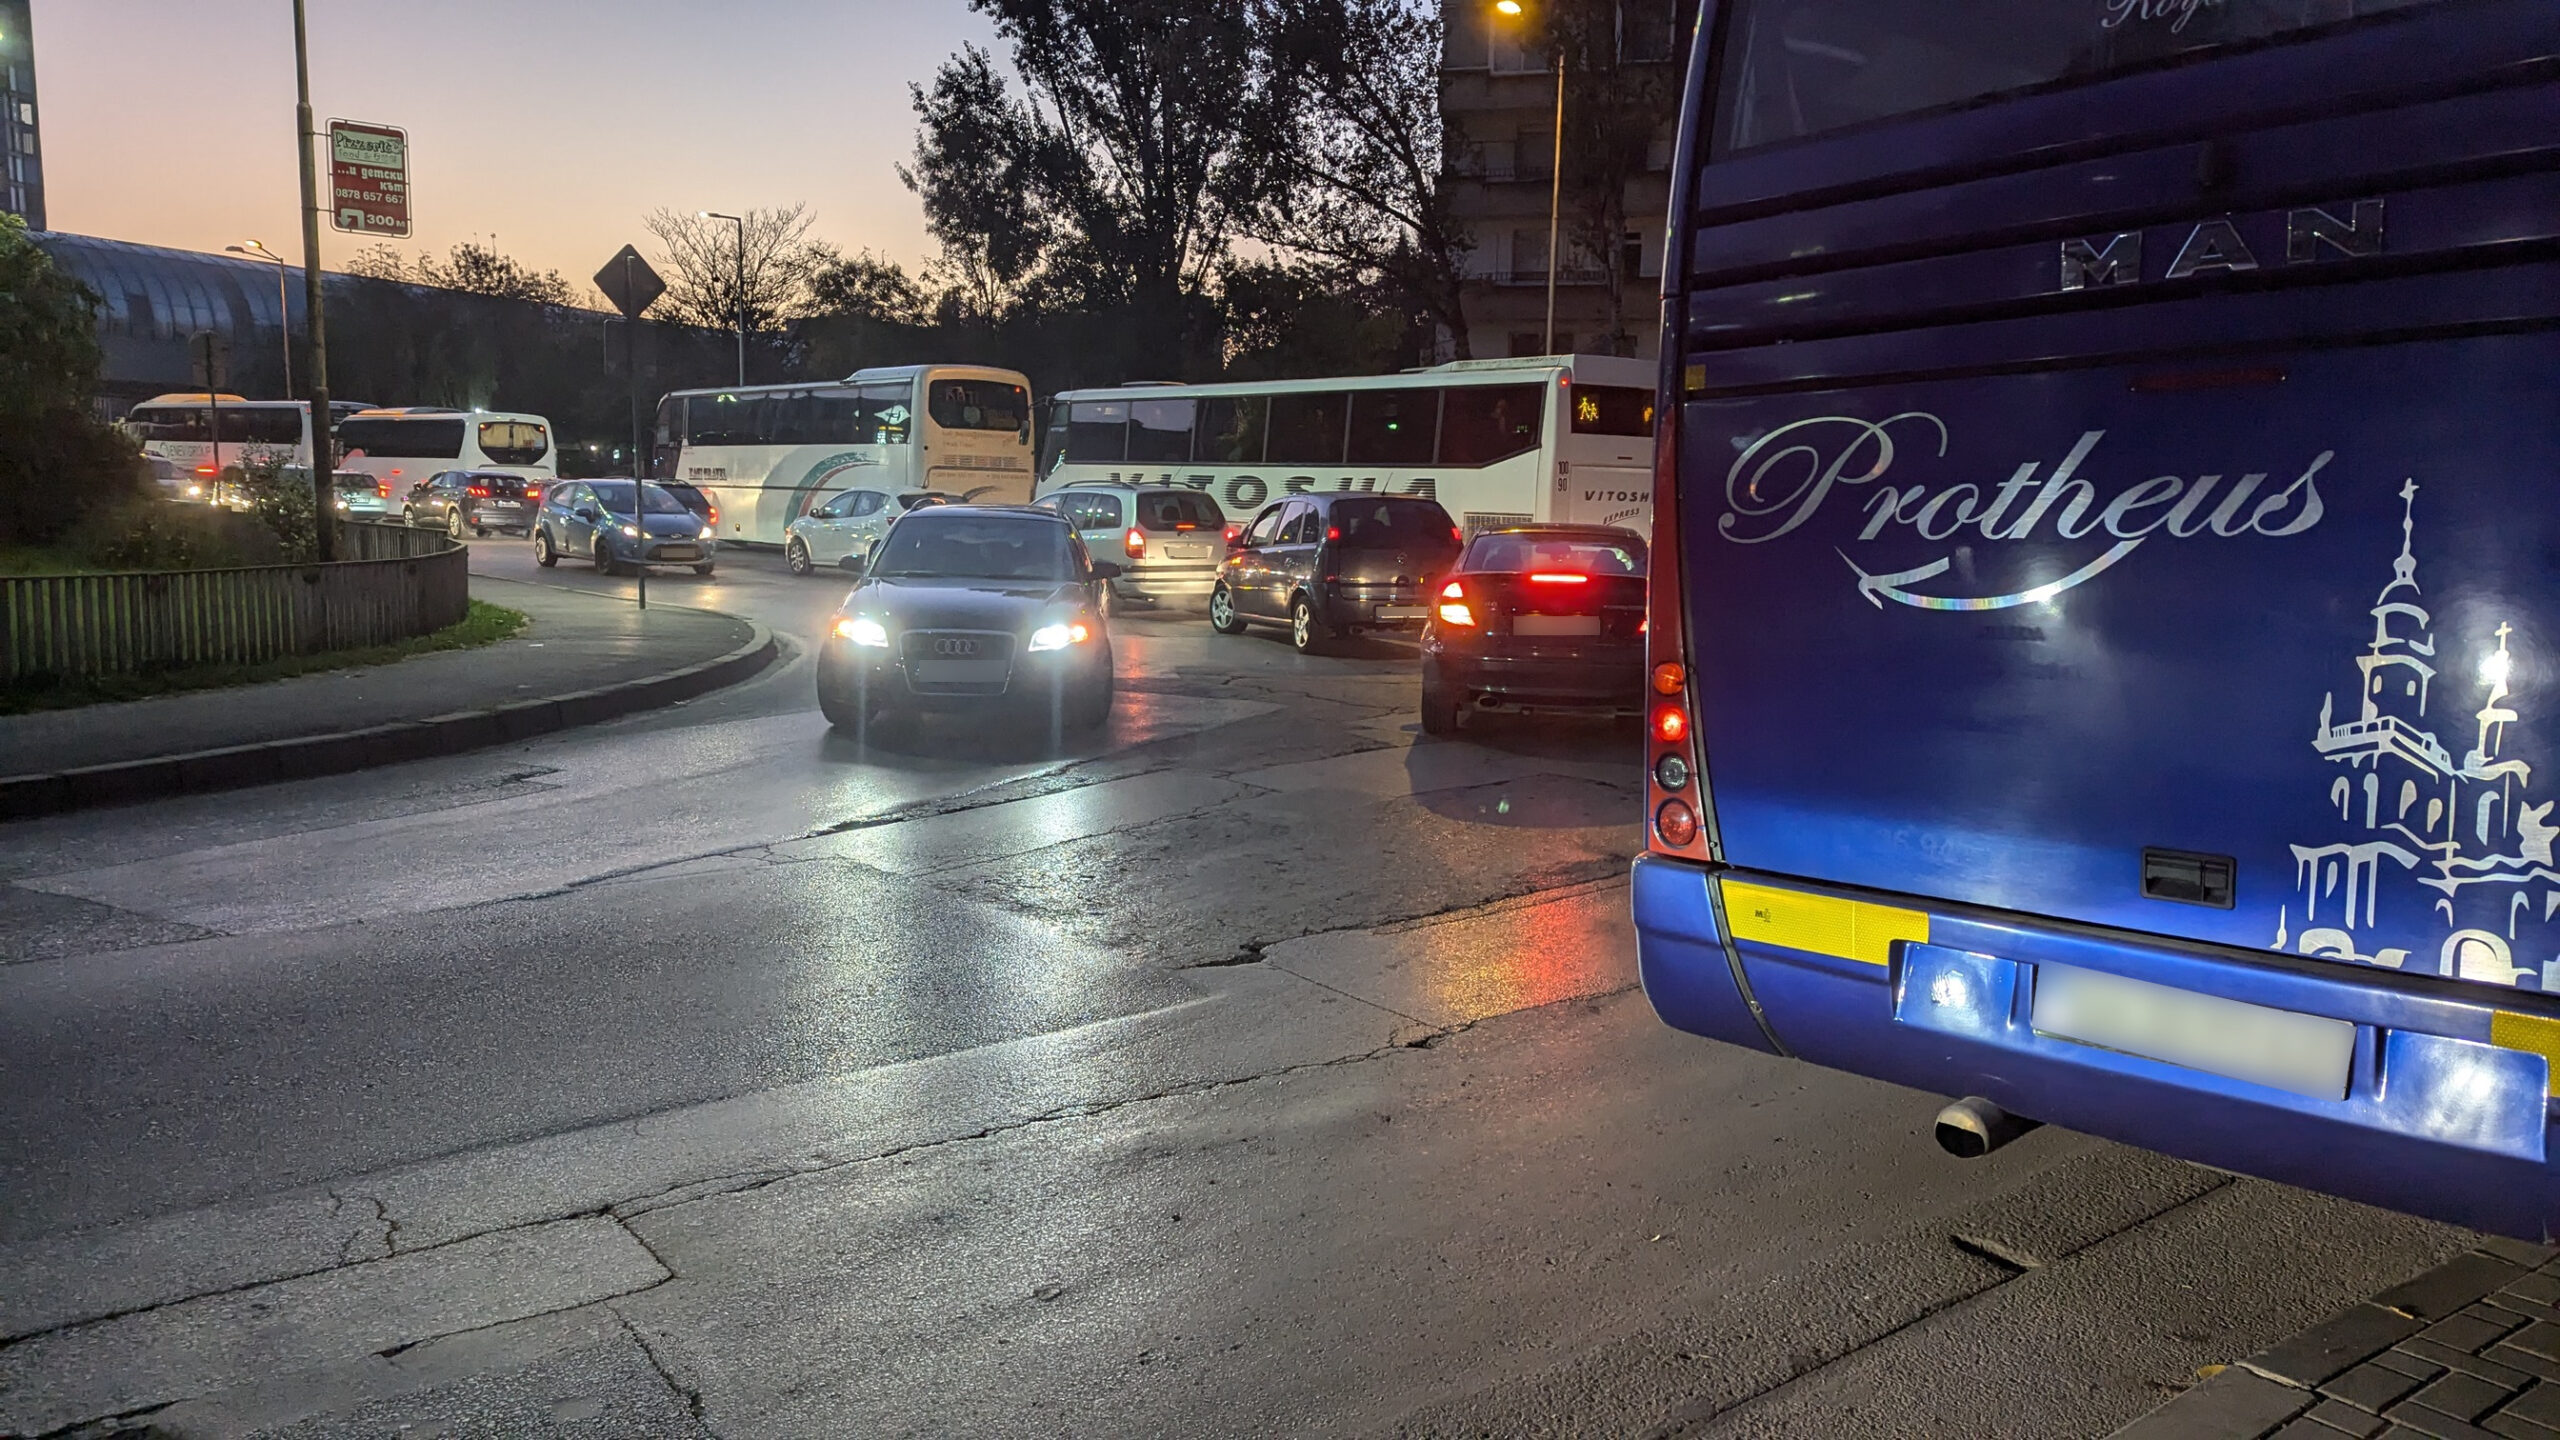
Второто е защо автобусите са точно на това място и редовно при подобни екскурзии блокират кръстовището? Същото кръстовище ще стане многократно по-натоварено и без автобусите, защото четири огромни сгради се планират около него в близките години. Едната вече е на груб строеж, но е замразена от поне 6 месеца, тъй като строителите са си прибрали лъвския пай от плащането „на зелено“. Друга по-малка сякаш има шанс да я завършат, но вече им се наводняват гаражите от р. Новачица. Третата е предвидена, а четвъртата чака инвеститорски интерес.

За автобусите конкретно обаче трябваше да има алтернатива. Още преди години се говореше колко се блокира другия край на кв. Дианабад от всички автобуси на спортни федерации от България и чужбина при състезания или тренировки в комплекс Диана. Доколкото комплексът ефективно се разпродаваше на части от „частното“ ЕОД собственост на спортното министерство се знае и това би намалило спорта в комплекса и автобусите. Имаше обаче планиран паркинг именно за тази цел – за да слизат безопасно спортистите, които често са деца. Мястото за паркинга обаче един министър на спорт на ГЕРБ тръгна да прави автомивка. Попитан защо, Кралев отговори, че искал да си мие колата и си е негово. Тогава и районният кмет дори идва да ходатайства да не правим проблем и да не го огласяваме, а после и разни от ГЕРБ. В действителност, нито спортното министерство, нито НСБ имат право да оперират автомивка. Готвеха договор със Сталийски да оперира и пере с автомивката срещу жълти стотинки, както му бяха дали басейна и построили ресторант в същия комплекс. Разбира се – за да си мият колите аверчетата на Борисов докато ритат футбол там или прекрояват схемите с КОЙто трябва на вечеря срещу фалшивата камина.

Автомивката я спряхме. Няма и паркинг за спортистите и автобусите им, защото не пасва в ничия схема – само помага на спорта и хората. Би помогнало и на учениците зад автобусите на снимката долу да не притичват между сънените погледи стрелкащи ги от колите сутрин.

Та в една снимка може да видим много неща, когато знаем къде да търсим и има прозрачност. В същото време едни се карат на журналисти, че търсят и питат и правят списъци с такива.

The post Ученически предизборен туризъм first appeared on Блогът на Юруков.

Технологията на властта и нейните механици

Post Syndicated from Емилия Милчева original https://www.toest.bg/tehnologiyata-na-vlastta-i-neynite-mehanitsi/

Технологията на властта и нейните механици

Представителната демокрация в България става непредставителна, а от такава система гражданите нищо добро не могат да чакат. Не се и надяват. 

Дотук я докараха олигархичните зависимости на управляващите политически касти, неочовечената държава и ниската избирателна активност, която е по-скоро функция от първите две, а не сред първопричините. Отслабващото участие на гражданите работи за запазване на статуквото и позволява на малцинства (често с корпоративни и контролирани интереси) дългосрочно да влияят върху властовите структури.

Смаляване

Добре известно е, че демокрацията е толкова силна, колкото са хората, ангажирани в нея. В България тя се смали до обсъжданата от политическите елити формула за разпределение на властта след избори и до технологията, която ще бъде приложена. Пет на теб, три на нас, на вас колко заместник-министри, тая агенция на кого, ами Здравната каса и пр. Не повече от една трета от избирателите – дори по-малко, ако бъдат извадени купеният и контролираният вот – проявяват гражданска добродетел и участват в избори, вместо да останат безразлични като мнозинството. Резултатът е загуба на усещане за солидарност и гражданска отговорност, което е основен риск за здравето на демократичните институции.

Шумните акции на МВР в ромските махали, където влизат единствено линейките на „Спешна помощ“ и пасторите на някои църкви, показват хора, обеззъбени и състарени от мизерия, необразовани, трудно говорещи български език. Обществото ни ги избягва или предпочита да не ги вижда, макар да знае, че ромите продават гласовете си – за какво са им, след като никой не ги чува? МВР също знае за престъпността в гетата, за депата за дрога, за трафика на хора, за невъзможното узаконяване на ромските къщи.

Апатията на повечето българи и отдръпването им от политическите процеси не са предизвикани от социалната изолация, каквато обикновено поражда фокусирането върху личните интереси. Макар че не би било изненада, ако лидерът на ГЕРБ Борисов припише и негласуването на „доброто качество“ на живот, постигнато при управлението на трите му правителства. Обиколките из страната и речите пред пълни салони, за да нахъсва избирателите на ГЕРБ, арогантното му поведение по време на интервюто в Дарик радио навяха реминисценции за могъщия Бат’ Бойко. И какво може да каже Борисов на ПП–ДБ с баритоновия диапазон на Бат’ Бойко: „Аз колкото ленти съм срязал, вие толкоз километри магистрала не сте направили!“

ГЕРБ ще са първа политическа сила на изборите на 27 октомври, трудна за достигане с преднината от поне 10%, която ѝ дават всички социологически агенции. Но Бойко Борисов няма да е министър-председател – този номер, иначе логичен политически ажиотаж, се изтърка от предишните кампании. Сега е гарниран с условието лидерът да бъде номиниран, ако ГЕРБ спечелят над 80 депутатски мандата – почти непосилно. А Борисов обикновено представя отказа си като щедър компромис в името на общото благо – редовно правителство. Това също му печели симпатии.

Механиците

Кой, с кого, как – може и в обратен ред. Динамиката на политическите взаимодействия е такава, че вчерашни съюзници днес са готови да сменят партньори, други са го направили неколкократно, трети се връщат към стари.

Единствените с потенциал да мобилизират подкрепа в бъдещия 51-ви парламент са ГЕРБ и ПП–ДБ, съюзниците в сглобката, както стана известно 9-месечното управление на кабинета „Денков–Габриел“. ГЕРБ предлагат правителство като в Слънчевата система – партията е в центъра и упражнява своята гравитационна сила, а останалите съюзници се въртят около „Слънцето“. Формулата да се подкрепя победителят на изборите е работила винаги и единствено за ГЕРБ. А има партии, които тутакси биха се завъртели в тази орбита, като БСП например. Самият Борисов открито го твърди, а такива сигнали на нетърпеливо предвкусване на властта дават и от „Позитано“ 20. 

Концепцията на ПП–ДБ за „равноотдалечения премиер“, който да подбере екип, цели да осигури сътрудничество между различни политически сили, дори тези формации да не са видими публично. Както допусна по Дарик радио съпредседателят на „Продължаваме промяната“ Кирил Петков, може и да не е коалиция. Но именно коалицията и съпътстващото я задължително споразумение са вид гаранция за обществото какви политики ще следва и кои политически сили са зад тях. 

Обществото трябва да е наясно коя формация излъчва даден министър, защото е лицемерно да се твърди, че партиите биха оставили на „равноотдалечения премиер“ сам да подбере екипа си. Нито служебният премиер се ползва с такова благоволение – макар по Конституция да му е гарантирана тази свобода, – нито който и да било. По bTV тази седмица бившият министър-председател Николай Денков посочи като сериозна комуникационна грешка премълчаването кои министри в кабинета му са били на ГЕРБ. 

„Сглобките“ и „технологиите“ за разпределение на властта водят до концентрация на политически и икономически ресурси в ръцете на малък елит. Теорията за „желязната олигархия“ на Роберт Михелс, според която всяка демократична система, след като достигне определена степен на сложност, неизбежно се олигархизира, не трябва да се забравя. 

Най-сетне може да удари часът за БСП. На „Позитано“ 20, изтощени от диетата на безвластието, новите и старите „другари“ готвят оферти. Проруската и националпопулистка ориентация на БСП, ненарушена и след отстраняването на Корнелия Нинова от лидерския пост, изглежда, не притеснява нито един от двата лагера. Но ето че социалистите настояват всяко партньорство в бъдещия парламент да бъде оформено като коалиция. Обиграни са и знаят, че такъв подход би им гарантирал повече бонус точки. 

Предпазливо

Пазарлъците преди избори и заявките за бъдещо правителство от ГЕРБ и ПП–ДБ са маневри за следизборни преговори. Сега всеки играч подава сигнали, преценява възможности и прави предпазливи оферти. И двата блока позиционират своите изисквания и обещания като част от разпределението на бъдещата власт.

Към тези политически калкулации има един неотменим въпрос: какво ще получат олигархът Пеевски и президентът Румен Радев – двете силни политически фигури? Борисов не успя да се оттласне от санкционирания за корупция от САЩ и Великобритания Пеевски. А Радев, известен със своите проруски позиции, този път е от страната на ПП–ДБ, тъй като е атакуван от Пеевски. Това означава да получат власт – институционален ресурс, управленски лостове, към които единият привикна благодарение на служебните си правителства и конституционни правомощия, а другият заради снабдяването и от управлението, и от задкулисието. 

Единият от двамата ще е излишен. Но българската демокрация няма да стане по-представителна.

По буквите: Гомбрович, Лойполд

Post Syndicated from Зорница Христова original https://www.toest.bg/po-bukvite-gombrovich-leupold/

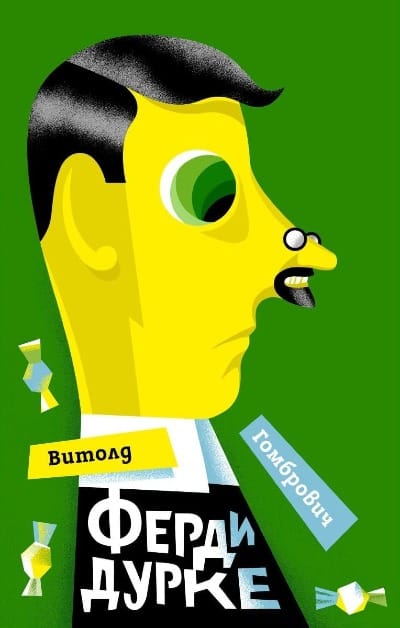
„Фердидурке“ от Витолд Гомбрович

По буквите: Гомбрович, Лойполд

превод от полски Димитрина Лау-Буковска, София: изд. НИКЕ, 2024

Имате ли чувството, че времето върви наобратно? Че вместо да ставаме по-умни, по-справедливи, по-способни да живеем заедно във все по-пренаселения и крехък свят, с една дума – по-зрели, – ние крачим с бързи стъпки назад? Че се вдетиняваме, но не със сладката невинност на първото си, действително детство, а с уродливостта на онзи непоносим Хофманов герой, малкия Цахес?

Или пък ни вдетиняват, казва героят на Витолд Гомбрович от „Фердидурке“.

Не се подлъгвайте да четете този роман като модернистична игра, като разкършване на старите кокали на въображението. Разбира се, той може да се разглежда и така – като едно гигантско, ужасяващо, но и ужасяващо смешно „ами ако“, в което попадаме заедно с героя.

Ами ако в един хубав ден хората спрат да забелязват, че сме възрастни?

Че сме хора с достойнство, с позиции, с независим живот? Ако започнат отново да се държат с нас като с ученици, да ни карат да повтаряме заучени фрази за задължителни ценности, да ни забраняват да даваме глас на досадата си – или на друга автентична емоция? Ако започнат да се държат снизходително към неизбежно появилата се у нас агресия, защото тя е отгледана от тях, очаквана, инфантилна – триумфално доказателство, че сме се вдетинили?

Ето това става с героя от „Фердидурке“. А той, започнал като жертва, твърде скоро открива, че е неспособен просто да си тръгне. Твърде скоро открива, че в не една и две ситуации това му харесва. Защото всъщност никой не го държи истински отговорен за действията му – нали никой не го вижда като автономен възрастен човек. Или защото зрелостта е била само илюзия? Неслучайно романът започва със сън, в който героят бърза за гарата, за да не изпусне влака, но внезапно осъзнава, че никакъв влак не го чака, че цялото предстоящо пътуване е самозаблуда.

Дали не наслагвам сегашната си обществена тревожност върху романа на Гомбрович? Зрелостта като лична илюзия също е абсолютно възможен ключ за четене на тази книга. Но факт е, че романът е забранен в Полша след излизането му през 1937-ма и дълги години след това. Факт е, че през 1939 г. Гомбрович отива за малко в Аржентина – и войната превръща пътуването в изгнание. Факт е най-сетне, че

този роман се чете съвсем ясно като бесен, неистов, подигравателен протест срещу тоталната инфантилизация, която ни налагат тоталитарните режими.

Виждаме я и у нас. И неслучайно – и в романа, и в действителността училищата са мощен, жесток инструмент за потискане на зрелостта. Четеш Гомбрович и разпознаваш ситуациите едно към едно; в предвоенна Полша също е било така.

По буквите: Гомбрович, Лойполд

Преводът е като цяло майсторски: езикът не е никак лесен; особено в началото правят впечатление разни стилистични игри, които са хванати много добре (например двойните епитети). В послеслова си преводачката казва, че доста голям препъникамък е бил полски израз, в който думата „дупе“ е част от идиом за инфантилност, инфантилизация. Вероятно е било сериозна дилема дали да се смени с някой български идиом, или да се запази, защото влиза в немалко разширени образи. Какво да изберем – неизбежната загуба на естественост или неизбежната загуба на изразителност? Решението според мен е вярно, доколкото самата дума е най-детската от синонимното си гнездо – от инфантилното време на самия език.

Потискащо е човек да се впуска в паралели, както е потискащо да пресмята пътя от инфантилната свръхподготовка на церемонията за встъпването в длъжност на Медведев (Опрахосмучени павета? Репетиция с двойници?) до наркоманите в изоставения строеж на болница – агресивни и инфантилизирани също като учениците на Гомбрович. Особено пък докато слуша поредна реална история за побоища в училищен коридор.

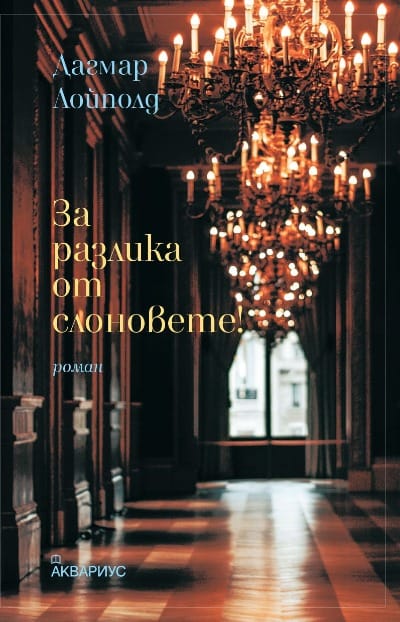
„За разлика от слоновете“ от Дагмар Лойполд

превод от немски Майа Разбойникова-Фратева, София: изд. „Аквариус“, 2024

„За разлика от слоновете“ звучи като планирано бягство от описаното по-горе. Бягство в един конкретен човек, доколкото книгата може да се нарече разгърнат портрет. Признавам, че я избрах заради обещанието за частно защитено пространство, в което можеш малко по-спокойно да изчакаш драмите да свършат. Героят на книгата впрочем прави точно това – гардеробиер е в операта (и в няколко други концертни зали и театри в града). Как да не поискаш да влезеш точно в неговата роля, да нахлузиш белите ръкавици, с които да докосваш почтително всяка поверена ти дреха, и да се оттеглиш да учиш италиански до антракта.

Да четеш само по лицата на другите какво точно са видели и преживели. Съпреживели, нали и те са само зрители.

Да си измисляш малки привички, които да придават структура и вкус на деня и седмицата ти. Да си измислиш любов, фантазия на фантазията, но да не се движиш към нейното осъществяване или да обикаляш около нея в окръжности с извънредно голям радиус.

Да се скриеш в неподвластното на времето – в класиката, в библиотеката (провери дали вестникът ти не е наобратно), в научнопопулярния филм, в изяществото на стила, с който си описан. Да не личи в коя епоха се развива действието, освен по дискретната поява на мобилен телефон в някое изречение. Да бъдеш идеалният контрапункт на новините – до появата на един шлифер, шлифер с пистолет.

Ако на сцената в първо действие има пистолет, до края трябва да гръмне. Ами ако е в гардеробиерната?

Заредени с оръжие и цитат от Чехов, ние започваме да разнасяме очакванията си сюжетът да свърне рязко. Докато не разбираме, че развитието е именно в героя, който не е просто сладка изискана фантазия, а реален портрет на съвременния, нормален, божем, човек и неговите обречени бягства – метафора за собствените ни мрачни прогнози, на собствените ни очаквания за големия разказ на историята, която не спира да обръща нотите.

По буквите: Гомбрович, Лойполд

P.S.
И понеже не бива да се завършва така драматично, слагам тук по някое изречение от двете книги, за да видите какво имам предвид под „бягства“ и „убежища“. И под „добър превод“.

Във вторник се събудих в онзи бездушен и мимолетен миг, когато нощта всъщност е свършила, а все още не е почнало да се зазорява. Събудих се внезапно, исках да полетя с такси към гарата, защото ми се струваше, че заминавам – едва в следващата минута с усилие осъзнах, че влак за мен на гарата няма, че никакъв час не е ударил.

Това беше уплаха от несъществуването, страх от небитието, тревога пред безжизнеността, биологичен вик на всички мои клетки пред лицето на вътрешното разцепление, разпиляване и раздробяване.

Март започва със студ. Когато господин Харалд поглежда пъпките на магнолиите, има чувството, че те с радост биха се оттеглили обратно в мъхестата си шушулка. Накокошинен от студа, господин Харалд пристига в най-красивия театър в града. Кокошата кожа се вижда само след като кокошката вече е оскубана. Това е повод да се замислиш.


Активните дарители на „Тоест“ получават постоянна отстъпка в размер на 20% от коричната цена на всички заглавия от каталозите на НИКЕ, „Аквариус“ и няколко други български издателства в рамките на партньорската програма Читателски клуб „Тоест“. За повече информация прочетете на toest.bg/club.

В емблематичната си колонка, започната още през 2008 г. във в-к „Култура“, Марин Бодаков ни представяше нови литературни заглавия и питаше с какво точно тези книги ни променят. Вярваме, че е важно тази рубрика да продължи. От човек до човек, с нова книга в ръка.

Николай Денков в интервю за “Биволъ”: „Силата на Пеевски е слабостта на Борисов – никой от двамата не искаме за премиер“

Post Syndicated from Николай Марченко original https://bivol.bg/silata-na-peevski-slabostta-na-borisov.html

петък 25 октомври 2024


Силата на Пеевски е слабостта на Борисов – това е парадоксът, в който се намираме. Това заяви в интервю за „Биволъ“ бившият министър-председател Николай Денков (ПП „Продължаваме промяната“), който наред…

Избори октомври 2024 – нова карта на секциите от Външно

Post Syndicated from Боян Юруков original https://yurukov.net/blog/2024/karta-na-vanshno/

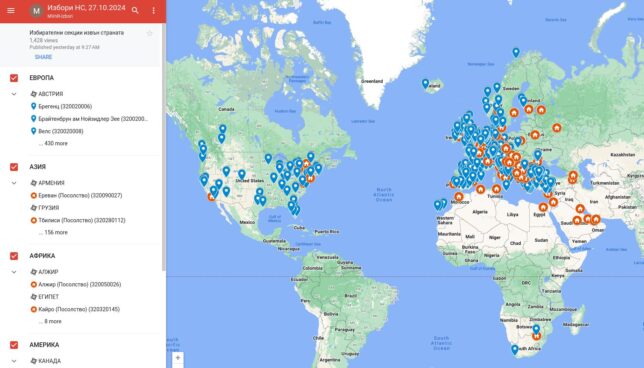
Това е нещо, което определено трябва да се отбележи, защото е някаква стъпка напред. Снощи Министерство на външните работи е публикувала карта на секциите в чужбина. Намерих я случайно, защото по няколко пъти на ден преглеждам мястото, където публикуват таблица с адресите на секциите. Когато има промяна я отразявам директно на моята карта. Същият процес следвам последните няколко вота, докато преди това се налагаше да преглеждам индивидуалните сканирани на PDF заповеди на всяко консулство и да сверявам с доброволци на място.

Вчера сутринта са започнали картата съдейки по метаданните. Публикувана е след 18:00 снощи, тъй като тогава последно проверих сайта им. Съдържа практически същите данни като моята. Тъй като са първоизточника и за пръв път публикуват не само адреси, но и географски координати, ще сравня отново данните с моите. Ще е добро упражнение да проверя с колко метра е отклонението на моята карта. Ще пусна резултатите в близките дни.

Вярно е, че публикуват картата около два дни и половина преди началото на изборния ден и закъсняха малко с адресите този път, но все пак е стъпка напред, за която трябва да ги поздравим. Дава ни надежда, че ще стане практика от доста по-рано за следващия вот. Преди години на поне един вот използваха версия на моята карта като официална след като изрично ме питаха за това. Предоставих я с удоволствие.

Винаги съм казвал, че целта на всяка инициатива следва да бъде да стане излишна. Същото целях с Lipsva, с отворените данни и GovAlert. Картата за изборите в чужбина се налага вече 12 години да я поддържам дори да не живея вече зад граница. Може би този експеримент на Външно да е знак, че това, което правя ще се разпознае като полезно и официален процес на администрацията. От друга страна, постоянството и приемствеността не са силните черти на по-голямата част от публичната сфера, както видяхме с нещо просто като акаунтите @GovBulgaria и @MIBulgaria, които се използваха като официални от Министерски съвет и МВР известно време. Та ще трябва да мине време и няколко вота, за да видим.

The post Избори октомври 2024 – нова карта на секциите от Външно first appeared on Блогът на Юруков.

Delta Shows Broadcom 128-port 400GbE Co-Packaged Optics Switch with Pluggable Light Sources

Post Syndicated from Patrick Kennedy original https://www.servethehome.com/delta-shows-broadcom-128-port-400gbe-co-packaged-optics-switch-with-pluggable-light-sources/

Delta showed off a Broadcom Tomahawk 5 CPO switch with pluggable light sources. These are an important innovation towards broader adoption

The post Delta Shows Broadcom 128-port 400GbE Co-Packaged Optics Switch with Pluggable Light Sources appeared first on ServeTheHome.

How Amazon SES Mail Manager customers can prevent EchoSpoofing

Post Syndicated from Zip Zieper original https://aws.amazon.com/blogs/messaging-and-targeting/how-ses-mail-manager-customers-can-prevent-echospoofing/

Customers not using Amazon SES Mail Manager, or those leveraging the authenticated SMTP functionality, are not at risk of EchoSpoofing. In such cases, no further action is required.

However, customers currently using or evaluating the unauthenticated SMTP relay feature of Amazon SES Mail Manager are strongly advised to review and implement the guidance provided in this blog post.

A new type of email spoofing attack

In July 2024, the researchers at Guardio Labs disclosed a new type of email spoofing (authentication bypass) attack they called “EchoSpoofing”. The attackers successfully sent spoofed emails by redirecting them through a virtual SMTP server, Office365 Exchange Online server, and a trusted third-party SMTP relay service. This path provided the fraudulent messages a means to pass standard authentication checks. Fortunately, the Guardio Labs researchers responsibly disclosed the issue to the targeted email security provider, leading to a speedy and effective remedy.

Unfortunately, before addressing the vulnerability completely, cybercriminals executed a series of sophisticated phishing campaigns. These campaigns involved sending millions of fraudulent emails that had valid Sender Policy Framework (SPF) and DomainKeys Identified Mail (DKIM) from well-known consumer brands.

The EchoSpoofing incident reminds both providers and customers to adopt a “trust-but-verify” approach to email security. This is especially true when mail routing functions have been, or are, in the process of being decoupled from single-tenant, on-premise (or cloud) email infrastructures.

As a leading provider of global managed email infrastructure, the Amazon SES service team went to work immediately after the Guardio Labs announcement. The Amazon SES team scrutinized the announcement and remediations undertaken by both Microsoft and the third-party SMTP relay service to fully understand the EchoSpoofing exploits and devised methods to swiftly safeguard Amazon SES customers.

Although we won’t delve into Guardio Labs’ in-depth analysis, it is crucial to grasp the attack’s main elements and examine how malicious individuals could exploit supposedly “secure” email relay systems. Amazon SES has taken steps to safeguard against EchoSpoofing and similar attacks, urging its customers to do the same.

Understanding the EchoSpoofing attack

The bad actors who implemented EchoSpoofing were able to send millions of well camouflaged malicious messages through the trusted delivery path of targeted organizations by preserving the SPF and DKIM attributes of the targeted sender’s domain. This greatly increased the likelihood of recipients trusting and acting upon the fake messages.

The attacker first set up a tenant in Microsoft Office365 and then delivered a spoofed email to that tenant, falsifying the from email headers. The attacker-controlled tenant was configured to relay the email to a security relay point linked to the forged sending identity. As the forged email came from trusted IP addresses belonging to Microsoft, the security relay point signed the message and relayed to the final recipients.

The attackers had amassed a large inventory of high-profile domains, and spread the EchoSpoof campaigns out across them to smooth the traffic and avoid sending spikes from any single domain. They carried out this attack for several months undetected, sending as many as 14 million messages per day, targeting the users of the compromised domains’ email services. This made the attack easy to automate at scale, difficult to detect via automated means, and highly successful in delivering malicious emails to unsuspecting recipients.

Guardio Labs’ discovery highlights the risks associated with an insecure SMTP relay model in a trusted domain configuration. This is of particular concern when permissive security policies allow fraudulent emails to be injected into the email flow without raising alarms.

The AWS shared security model for SES

As an email sender, Amazon SES is one of the largest on the internet, operating a worldwide fleet of trusted mail relays. Amazon SES maintains high IP reputations for this large fleet by maintaining a tight focus on robust, evolving security practices.

At AWS we operate under the shared security model. For Amazon SES, this means AWS takes responsibility for securing the underlying email delivery infrastructure, including the email servers, networks, and physical data centers. Customers take responsibility for securing their configurations, email content, sender authentication, and email lists they use with Amazon SES.

To ensure we meet our obligations in the shared security model, Amazon SES has recently added new features to Mail Manager SMTP relays that provide an increased level of protection to help guard against exploits like EchoSpoofing. Theses features are live in every AWS Region where Mail Manager is accessible.

We have outlined our recommendations and updated Amazon SES Mail Manager configurations in this blog to help customers meet their obligations and strengthen their Amazon SES email infrastructure against EchoSpoofing. As noted above, authenticated SMTP relays are not subject to this exploit.

Prevent EchoSpoofing when relaying email out of MailManager

If you need to relay email to a third party system that cannot enforce SMTP authentication, our recommendation is to limit access to the IP addresses used by Mail Manager in your region.

As of this writing, Mail Manager is generally available, and has its own IP range, in six commercial regions (below). As Amazon expands SES Mail Manager availability into more regions the IP ranges will be updated in the Amazon SES documentation .

SES Mail Manager regions

SES Mail Manager IP ranges as of 10/23/2024

When unable to enforce SMTP authentication, we recommend configuring your SMTP servers, or third party software for the new MIME header"X-MAIL-MANAGER-ORIGINATOR-ORG". This new Mail Manager header is now automatically inserted into messages relayed by Mail Manager. The X-MAIL-MANAGER-ORIGINATOR-ORG will be set to the customer’s unique SMTP relay ID, which can be found via the Mail Manager console or the ListSmtpRelays API.

In addition to added security, the MIME header feature can also be used in message search and filtering behaviors for a wide range of MIME header name:value pairs.

If the original email already contains an X-MAIL-MANAGER-ORIGINATOR-ORG header, it will be replaced with the last MailManager SMTP relay ID to relay the email. Here is an example of an email relayed by MailManager with the header:

MIME-Version: 1.0
From: [email protected]
To: [email protected]
Subject: Test
X-SES-REDIRECT-MESSAGE-ID: <[email protected]>
X-MAIL-MANAGER-ORIGINATOR-ORG: rl-usmoots8mgmfgfaeijckxhqx
X-SES-Outgoing: 2024.08.26-76.223.191.14

--===============1760803815732220490==
Content-Type: text/plain; charset="us-ascii"
MIME-Version: 1.0
Content-Transfer-Encoding: 7bit

This is a sample message. Have a nice day.
--===============1760803815732220490==--

This approach elevates your security posture because the IP access control lists on your third party system ensures only mail from Amazon SES is accepted, and the MIME header check can be trusted and checked.

Prevent EchoSpoofing when relaying into MailManager

When relaying email from a third party into Amazon SES Mail Manager, you will similarly need to configure an IP allowlisting, and if the email comes from a shared or cloud environment, you will need an additional header check to disambiguate among the multiple tenants it hosts. Those IPs and headers are provider specific, for example, emails coming from Office365 will have a header called X-OriginatorOrg.

You can use the rule editor screen in MailManager to configure the check in Mail Manager for the IPs and 3rd party headers before executing any action.

Mail Manager Rules Detail Page

The verification of a MIME header is not necessary if the third party relaying into MailManager uses an IP dedicated for your tenant. In that case, there is no possibility that an attacker tenant injects email into MailManager using your IP.

Conclusion

While the conditions that made the EchoSpoofing exploit were highly specific, they reminded us all of the importance of taking a proactive approach to email security.

The chances of your Amazon SES Mail Manager unauthenticated SMTP relay being compromised are low, but we highly advise you follow the recommendations in this blog post promptly. You’ll find more information in the Amazon SES documentation ( here ).

If you need help with securing your Amazon SES Mail Manager SMTP relay actions against EchoSpoofing, contact AWS support, or leave us a comment in community section of the blog post.

Call to Action:

If you are using SES Mail Manager’s unauthenticated SMTP relay today, follow the guidance in this blog to secure your email infrastructure today by configuring the recommended ACLs and MIME header verification in AWS SES Mail Manager.“

Stay ahead of emerging threats by subscribing to this AWS blog where we post the latest security updates as well as new features and interesting use cases for SES.

Join the conversation and share your best practices for email security with the AWS community.

Explore the new MIME header evaluation feature in AWS SES Mail Manager and share your creative use cases with us and the SES community via the community comments section of the blog.

About the Authors

Toby Weir-Jones

Toby Weir-Jones

Toby is a Principal Product Manager for Amazon SES and WorkMail. He joined AWS in January 2021 and has significant experience in both business and consumer information security products and services. His focus on email solutions at SES is all about tackling a product that everyone uses and finding ways to bring innovation and improved performance to one of the most ubiquitous IT tools.

Zip

Zip

Zip is a Sr. Specialist Solutions Architect at AWS, working with Amazon Pinpoint and Simple Email Service and WorkMail. Outside of work he enjoys time with his family, cooking, mountain biking, boating, learning and beach plogging.

Leandro Batista Lameiro

Leandro Batista Lameiro

Leandro is a Sr. Software Dev Engineer at AWS.

Linzhou Zhong

Linzhou Zhong

Linzhou is a software engineer at AWS.

Amazon identified internet domains abused by APT29

Post Syndicated from CJ Moses original https://aws.amazon.com/blogs/security/amazon-identified-internet-domains-abused-by-apt29/

APT29 aka Midnight Blizzard recently attempted to phish thousands of people.

Building on work by CERT-UA, Amazon recently identified internet domains abused by APT29, a group widely attributed to Russia’s Foreign Intelligence Service (SVR). In this instance, their targets were associated with government agencies, enterprises, and militaries, and the phishing campaign was apparently aimed at stealing credentials from Russian adversaries. APT29 sent the Ukrainian language phishing emails to significantly more targets than their typical, narrowly targeted approach. Some of the domain names they used tried to trick the targets into believing the domains were AWS domains (they were not), but Amazon wasn’t the target, nor was the group after AWS customer credentials. Rather, APT29 sought its targets’ Windows credentials through Microsoft Remote Desktop. Upon learning of this activity, we immediately initiated the process of seizing the domains APT29 was abusing which impersonated AWS in order to interrupt the operation. CERT-UA has issued an advisory with additional details on their work.

I’d like to thank the cyber threat intelligence teams at Amazon and CERT-UA for all their efforts to make the internet more secure.

This was originally shared on LinkedIn by Chief Information Security Officer and Amazon VP of Security Engineering CJ Moses.

If you have feedback about this post, submit comments in the Comments section below. If you have questions about this post, contact AWS Support.

Max Peterson

CJ Moses
CJ Moses is the Chief Information Security Officer at Amazon. In his role, CJ leads security engineering and operations across Amazon. His mission is to enable Amazon businesses by making the benefits of security the path of least resistance. CJ joined Amazon in December 2007, holding various roles including Consumer CISO, and most recently AWS CISO, before becoming CISO of Amazon in September of 2023.

Prior to joining Amazon, CJ led the technical analysis of computer and network intrusion efforts at the Federal Bureau of Investigation’s Cyber Division. CJ also served as a Special Agent with the Air Force Office of Special Investigations (AFOSI). CJ led several computer intrusion investigations seen as foundational to the security industry today.

CJ holds degrees in Computer Science and Criminal Justice, and is an active SRO GT America GT2 race car driver.

Ребусът НЗОК. Разговор с нейния управител Станимир Михайлов

Post Syndicated from Надежда Цекулова original https://www.toest.bg/rebusat-nzok-razgovor-s-neyniya-upravitely-stanimir-mihaylov/

Ребусът НЗОК. Разговор с нейния управител Станимир Михайлов

В изненадваща процедура през април т.г. 50-тото Народно събрание гласува и прие оставката на действащия управител на Националната здравноосигурителна каса (НЗОК) Станимир Михайлов, въпреки че той я беше оттеглил. Почти шест месеца по-късно Конституционният съд (КС) обяви това решение на парламента за противоконституционно и Михайлов се върна в Здравната каса. 

В междинния период институцията беше управлявана временно от подуправителя проф. Момчил Мавров. В пика на скандала народната представителка Лена Бориславова обяви, че в прокуратурата и в ДАНС има преписки относно Мавров, а той от своя страна отговори, че ще я съди заради това твърдение. След това скандалът затихна. 

Как се управляват публичните разходи за здраве, които се очаква да надхвърлят 8 млрд. лв. през 2025 г.? Надежда Цекулова разговаря за това с управителя на НЗОК Станимир Михайлов.


Г-н Михайлов, уговаряме това интервю, откакто НС гласува оставката Ви в една процедура, за чиято законност имаше дълбоки съмнения. Сега КС потвърди тези съмнения, като отмени отстраняването Ви. Наясно ли сте вече на какво пречехте?

Добър въпрос. Много неща ми станаха ясни, но когато се убедя в тяхната достоверност, тогава ще ги кажа. 

По дефиниция Националната здравноосигурителна каса би следвало да бъде политически независима институция. Предвид опита Ви в последните месеци, смятате ли, че тази дефиниция се изпълва със смисъл?

Политически ли да Ви отговоря, или искрено? 

Бих предпочела да е искрено, но преценката е Ваша. 

Аз не съм член на никоя партия. Опитвам се да бъда политически независим в решенията си. Със сигурност някой ще каже, че не е така. Още когато ме избираха, заявих, че съм готов да работя с всички парламентарно представени партии и всичко, което те адресират до мен като въпрос и проблем, да се опитвам в диалог да го решавам. Не мога да кажа, че всички са се обърнали към мен еднакво или за да поставят някакви въпроси. Някои въобще не са се обръщали, други – повече или по-малко. Дали е независима НЗОК? Очевидно нещо трябва да се промени, за да бъде тя една наистина самостоятелна институция. 

По случай 25-тата годишнина на НЗОК организирахме кръгла маса, на която присъстваха от първия директор и основател д-р Илко Семерджиев до проф. Петко Салчев, почти всички управители. Много хора се изказаха и тогава тези теми бяха поставени: дали Здравната каса трябва да бъде регулатор, доколко е самостоятелна, има ли достатъчно инструменти. И предишните управители отчетоха, че има един регрес на институцията в това отношение.

Тоест през годините е станала по-податлива на политическо влияние?

Да, за съжаление. Може би защото прекалено голям ресурс се управлява през НЗОК.

В хода на Вашето отстраняване подуправителят проф. Мавров беше спряган политически като проводник на такова влияние. Сега отново работите заедно. Как се сработвате? 

Залагаме на професионализъм. Не бива да се търси конфликт. Ако влезем в конфликт, това ще попречи на работата на институцията. Нямаме конфликт. Имаме различни виждания по някои въпроси, но ги коментираме и ги решаваме. 

Имало ли е нещо конкретно за вършене, което само той е можел да свърши?

Не знам, трябва да питате него. Не искам да влизам в спекулации. 

Какво заварихте в НЗОК, след като съдът Ви възстанови на поста? В първото си интервю казахте, че за някои неща е твърде късно, а за други имате твърде малко време за реакция. Може ли да уточните?

Все още се запознавам с това, което съм заварил. Например по отношение на бюджетната процедура има много малко време да прегледам това, което е подготвено, и да нанеса корекции, тъй като срокът е до 28 октомври да внесем проектобюджета за 2025 г. за съгласуване с Министерството на здравеопазването, а преди това той трябва да е одобрен и от Надзорния съвет. Но една от главните функции на управителя е да упражнява контрол. Аз се появявам отново сега, когато остават само три месеца до края на годината, в които мога да контролирам, като вече имаме формиран очакван преразход. Изисква се и внимателен баланс при разпределението на средствата от резерва на Касата. 

Преразход в дадени пера се отчита почти всяка година, темата за разпределянето на резерва – също. Открихте ли нещо неочаквано?

Тази година е малко по-различна. Първо, с принудителния ми „отпуск“. Второ, имаме решение на Конституционния съд, а впоследствие и на Върховния административен съд, след които един от основните механизми на Касата за контрол върху разходите в болничната помощ е отменен.

Имате предвид решенията, с които бяха отменени т.нар. лимити – опита на НЗОК да ограничава обема на дейността на болниците.

Да. Точно след влизането в сила на решението на КС през април, в следващите месеци има рязък скок на отчетената надлимитна дейност – 10% средномесечно за периода от април досега. 

В интервюто си пред БНР казвате, че има конкретни районни здравноосигурителни каси, в които ръстът е значителен. Кои са те?

София, Бургас, Пловдив, Плевен, Русе, Благоевград. Може би изпускам някои, но това са местата, където са съсредоточени най-много болници – и държавни, и частни, – и е логично там да има и в повече т.нар. надлимитна дейност. 

Аз изчетох всички септемврийски доклади на директорите на районни каси, които отчитат дейността за месец август. И там има посочени причини. Някои звучат логично, други – по-малко, а някъде даже не се посочват причини за този ръст. В момента проследяваме и анализираме ръста по отделни клинични пътеки, по лечебни заведения. Дали това е свързано с допълнително разрешена дейност, дали с прехвърлянето на някакъв екип от медицински специалисти в тези лечебни заведения – не става ясно в пълнота от докладите на директорите.

Ще разширя въпроса. Българското население намалява. Вярно, и застарява, но все пак намалява. Въпреки това през последните 10–15 години имаме само ръст на броя на хоспитализациите и на болничните легла. Ако всички логични причини наистина отговаряха на действителността, не трябваше ли потоците пациенти да се местят между различни болници, но да остават с относително константен общ обем? 

Да, принципно да. И затова аз се учудвам на този голям ръст, който констатирам след влизането в сила на решението на КС, и търся причините за това. Но Вие говорите за период от 15 години. Сложен въпрос. Тук може да има различни отговори. При положение че населението намалява, би трябвало да няма такова увеличение. Може би анализът трябва да стане много подробен, да се направи по клинични пътеки и това да бъде съпоставено с медицински стандарти и с усреднени стойности, които са отчетени в други европейски страни по отношение на заболеваемостта по определени диагнози. 

Смятате ли, че е време Националната здравноосигурителна каса, може би с активната подкрепа на Министерството на здравеопазването, да предприеме стъпки в посока реализиране на този анализ и подреждане на картината? 

Да, така смятам. От това следва какви политики ще се провеждат по-нататък. Другото е, че това е много важен анализ по отношение на контролната дейност, тъй като една от най-важните функции на НЗОК е да контролира правилното изразходване на средствата. И след като констатира дадени тенденции, да иска залагане на допълнителни контролни механизми в Националния рамков договор.

Ще инициирате ли такъв анализ? 

Аналитичното звено вече действа в тази посока, макар и не с такъв обхват. На базата на справките, които то подготви, се извършват проверки на здравноосигурени лица с голям брой хоспитализации, включително чрез лични анкети, за да установим какво се случва. 

Вие споменавате в интервю, че сте открили здравноосигурени лица с по над 30 хоспитализации…

Да, от началото на годината досега. Това е обезпокоително. 

Колко такива случая проверявате?

Над 200 000 здравноосигурени лица с множество хоспитализации.

Има ли концентрация на такива хоспитализации в определени райони или лечебни заведения?

В момента го обобщаваме по лечебни заведения и по районни каси. Но чакам да видя доклада.

Кога?

Скоро.

Въвеждането на контролни механизми ще изисква и работа с договорните партньори. Вие успяхте ли вече да се видите с представителите на съсловните организации?

Да, проведох кратки срещи. Но не сме коментирали такива теми, бяха свързани с проектобюджета за 2025 г. Обсъдихме изпълнението на някои политики досега. Не искам да влизам в конкретика, но се надявам, че по отношение на профилактиката и превенцията ще можем да продължим в позитивна посока. Конкретни числа не сме обсъждали. 

Декларираните на този етап намерения предвиждат увеличение на бюджета за здравеопазване…

Да, имаме макрорамка, която за момента – подчертавам, за момента – е 13% увеличение на бюджета на НЗОК. Предстои да подготвим и разпределението им по отделните пера. 

Ще предложите ли да продължат инвестициите в извънболничната помощ и през 2025 г.? 

През тази година българското здравеопазване получи един стратегически документ – Националната здравна стратегия 2030 г. В него много ясно са посочени стратегическите цели и политиките, които трябва да се изпълняват за постигането на тези цели. Една от тях е превенцията, профилактиката и извънболничната помощ. Според мен това е документът, върху който всеки един управител, когато готви проектобюджета за следващата година, трябва да стъпи. 

Планира ли се да има нови дейности в извънболничната помощ?

Това още не сме го коментирали. 

А Вие имате ли предложения в тази посока, които бихте отправил?

Ще имаме, предстои да ги конкретизираме.

Бих искала да сменим малко посоката на разговора, тъй като имам специфичен интерес към лечението на деца в България и чужбина по реда на Наредба 2. Това е дейността, която НЗОК наследи от закрития през 2019 г. Фонд за лечение на деца. През последните пет години разходите за лечение в България по този механизъм нараснаха драстично, а разходите за лечение в чужбина се свиха в сравнение с периода, когато се отпускаха от Фонда. Паралелно наблюдаваме ръст на дарителски кампании за лечение на деца. Миналата година най-популярната частна дарителска платформа изнесе данни, че е събрала над 10 млн. лв. само за лечение на деца с онкологични заболявания в чужбина. В този контекст имате ли наблюдение върху тази дейност? 

В отчетите забелязах тази тенденция, която се оформя – ръстът в разходите за лечение на лица до 18 години по реда на Наредба 2 в България е сериозен поради значително разширяване на възможностите за заплащане на лекарствени продукти за лечение в страната, а отклонението е сигнал, че трябва да се анализират причините за това. 

Това е тенденция от няколко години, да разбирам ли, че до момента не е анализирана?

Със сигурност е имало анализи, тези средства се планират от Министерството на здравеопазването и ни се предоставят за включване в бюджета.

Малкото средства за лечение в чужбина достатъчни ли са, за да плаща НЗОК регулярно задълженията си към чужди каси и лечебни заведения?

Тук става въпрос за различни фондове, от които се разплаща лечението на български граждани в чужбина. Единият е от трансфер на Министерството на здравеопазването за лечение на деца и възрастни по условията на Наредба №2/2019 г. за организационно и финансово осигуряване в страната и чужбина, а другият е за възстановяване на разходи за извършено лечение на български граждани в страни от ЕС, който е от бюджета на НЗОК.

По отношение на втория – категорично да. НЗОК има изградени много добри контакти по линия на изпълнението на Регламентите в ЕС за плащане на лечението на българските здравноосигурени лица в чужбина. Исковете от другите държави се планират и съгласно тези регламенти се заплащат в рамките на средствата, заложени в бюджета за съответната година. Знам, че е имало проблем преди няколко години, но за момента се разплащаме регулярно.

По отношение на плащанията за лечение на деца по реда на Наредба 2 – те се извършват обичайно преди или непосредствено след началото на лечението на детето и Касата няма натрупани задължения.

Как си обяснявате честите призиви за събиране на средства за лечение в чужбина, в частност на деца, на които държавата осигурява по-широк достъп поне по наредба?

Много често семействата търсят лечение в страни, с които ние нямаме взаимоотношения и сключени договори. Всеки път, когато забележим в националните медии, че има кампания за набиране на средства, колегите търсят възможност да се свържат с родителите и да попитат за какво става дума. Но много често се оказва, че парите се събират за лечение на деца в държави, в които ние не можем да помогнем. Тъй като се разплащаме с публични средства, трябва да спазваме строги изисквания и те да бъдат съобразени с нормативната уредба и с възможностите.

Има много случаи, в които не можем да финансираме лечението. Но се опитваме, ако можем, да помогнем дори със съвет. Когато има заявления към нас, съдействаме за по-бързо придвижване на документите. Знам, че има натрупано недоверие, но се опитваме да променим тази нагласа. Апелирам към всички да подават сигнал, когато има забавяне. Ще проверяваме всички възможности да съдействаме за осигуряването на лечение там, където можем. 

С една от последните промени на наредбата, регулираща тази дейност на НЗОК, се удължиха сроковете, в които администрацията трябва да придвижи заявленията за лечение. Имате ли данни в момента в какви срокове усреднено се придвижва едно заявление от подаването му до заповед за финансиране или отказ?

Има издадена вътрешна заповед при подадени документи да не следваме бавния административен ред на общуване само с писма, а да се обаждаме на родителите по телефона, за да ги информираме какво е необходимо, с цел да бъде максимално съкратено времето за придвижване на документацията. В края на миналата година въведохме и услуга за електронно проследяване на движението на заявленията на интернет страницата на Касата. Опитваме се да бъдем по-ефективни, защото когато става въпрос за лечение, времето е лукс.


В рубриката „Разговори за здравеопазването“ Надежда Цекулова кани своите събеседници да поговорят без клишета и празнодумие за проблемите и решенията, болката и оздравяването, медицината и политиката.

SaaS and the Shared Responsibility Model: A Guide to Protecting Your Data

Post Syndicated from Vinodh Subramanian original https://www.backblaze.com/blog/saas-and-the-shared-responsibility-model-a-guide-to-protecting-your-data/

A decorative image showing a Venn diagram with a cloud overtop it.

Were you the person who stayed up until 2 a.m. to finish the group project? If you, like me, burned the midnight oil to save the team from utter failure, you suffered from a breakdown of shared responsibility. No one knew who was supposed to do what.

The same breakdown applies when you don’t fully understand the “shared responsibility model” that most software as a service (SaaS) platforms use when it comes to your data. You might assume that, because it’s in the cloud, your SaaS data is protected automatically. In reality, SaaS companies are only responsible for maintaining their uptime, not for retaining your files and critical information in case you need to get back online—and this has big implications for how you protect your data, ensure compliance, and optimize system performance.

Today, I’m diving into what this model means and how it affects how you use SaaS platforms.

What is the shared responsibility model?

The shared responsibility model defines the division of duties between a SaaS provider and its customers. It delineates which aspects of the system the provider manages and what tasks remain under the customer’s control. The primary goal is to clarify roles and reduce any ambiguity about who is responsible for certain aspects of security, data integrity, and system maintenance. 

Defined roles, reduced ambiguity. That all sounds great to me, but what do SaaS providers actually take responsibility for? And what are you responsible for? 

SaaS provider responsibilities

First and foremost, SaaS providers are responsible for ensuring that the application and its underlying infrastructure (servers, networking, data centers) are secure. This includes physical security, network protection, patching the platform, and overall system integrity. They typically guarantee a certain level of service availability, often formalized in a service level agreement (SLA). Downtime, system performance, and platform updates fall within the vendor’s scope.

Practically speaking, that means that they may not back up your data as often as you would like or archive it for as long as you need. SaaS vendors do not concern themselves with fully protecting your files. Most importantly, they may not offer a timely recovery option if you lose the data, which is critical to getting your business back online in the event of an outage. 

Customer responsibilities

SaaS providers and cloud drives typically take responsibility for the security “of” the cloud, including the infrastructure that runs all of the services offered in the cloud. On the other hand, the customers are responsible for security “in” the cloud. This means customers must manage the security of their own data.

What’s the difference? Let’s use an example I’ve come across many times. If a user inadvertently uploads a ransomware-infected file to a cloud drive like Google Drive or OneDrive, the service might protect the integrity of the cloud infrastructure, ensuring the malware doesn’t spread to other users. However, the responsibility to prevent the upload of the infected file in the first place, and managing its consequences, falls directly on the user. In essence, while cloud drives provide a platform for storing your data, relying solely on them without understanding the nuances of the shared responsibility model could leave gaps in your data protection strategy. 

Customer responsibilities include, among others:

  • Data protection: While the provider secures the infrastructure, you are responsible for securing the data you upload, manage, and store within the platform. SaaS platforms may replicate data and have redundancy safeguards in place to ensure you can access your data through the platform reliably, but they do not assume responsibility for their users’ data. It’s up to you to ensure your data is backed up according to your needs and policies.
  • Access management: You are responsible for controlling who has access to the SaaS environment. This involves creating strong user authentication processes, managing roles and permissions, and ensuring that the right people have access to the right information.
  • Compliance: Even if the SaaS vendor is compliant with say HIPAA or GDPR standards, you are also responsible for ensuring that you’re using the platform in accordance with those standards.

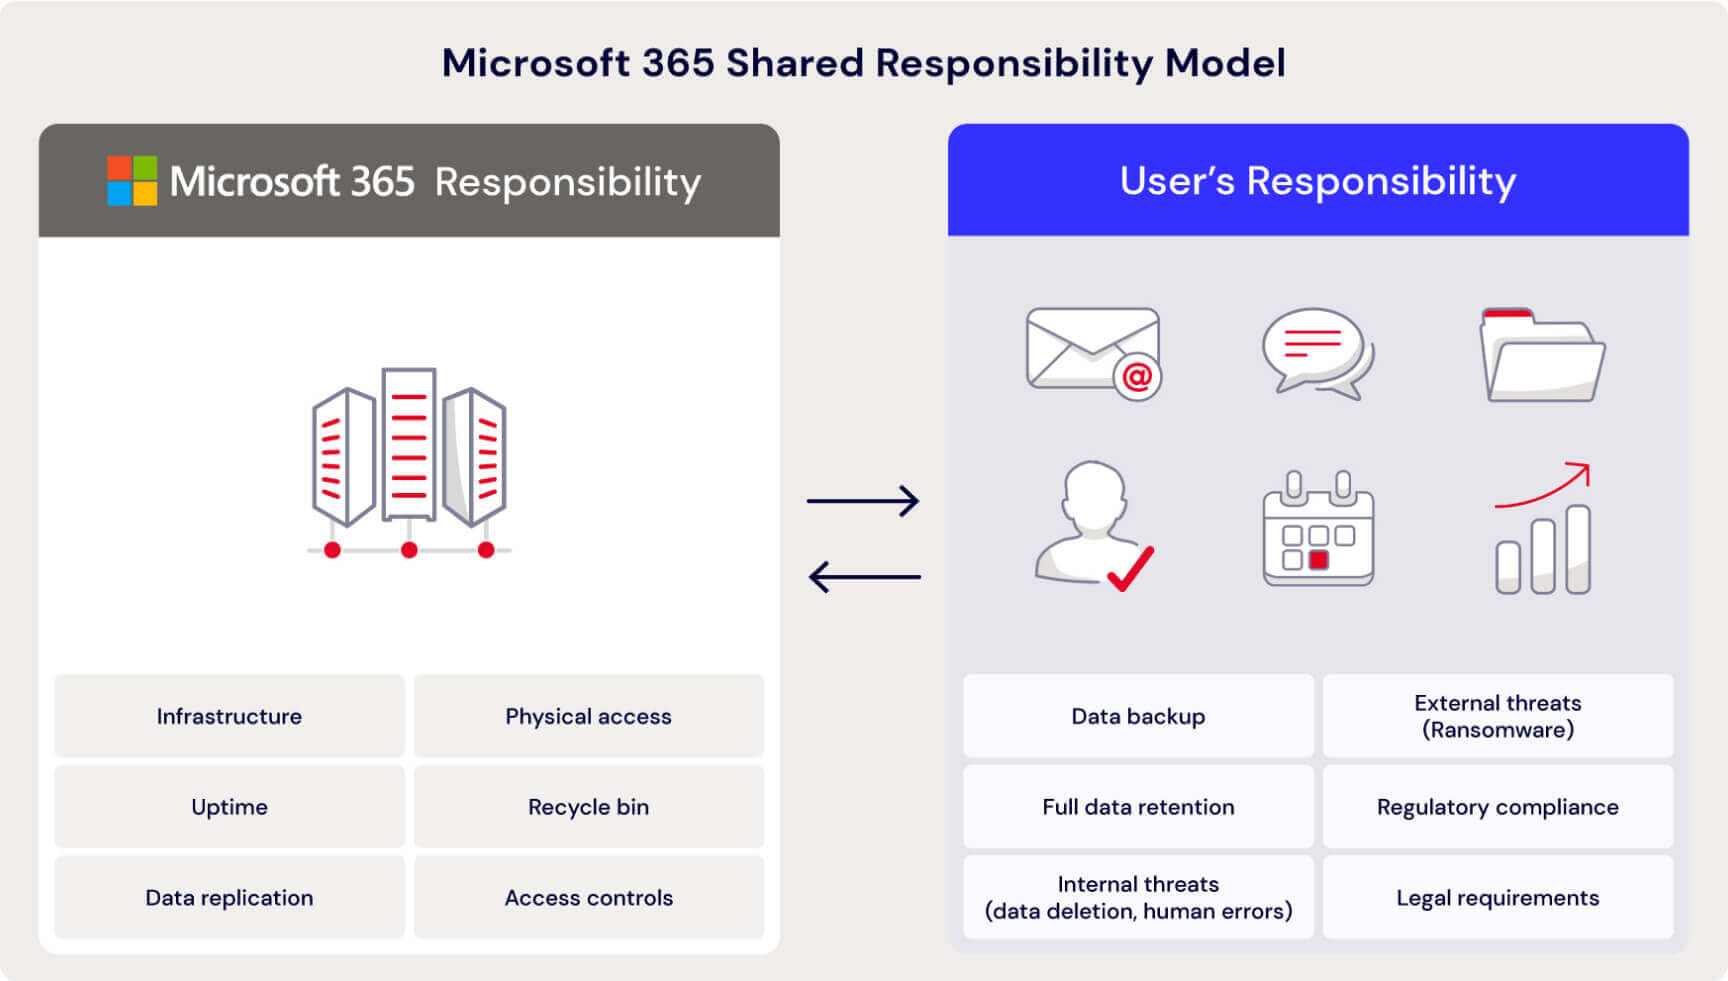
Here’s a graph that shows how shared responsibility breaks down for Microsoft 365 as just one example:

A diagram of the shared responsibility model.

When the shared responsibility model matters

Unfortunately, I’ve found the shared responsibility model can create a false sense of security because understanding your responsibilities as a customer is often a process of elimination. SaaS responsibilities may be hard to track down, and when you can find them, they won’t say “you need to handle backups.” They’ll list what the provider handles, and all the rest is up to you.  

When does this become important for you?

  • Security breaches: Many security incidents occur because of a misunderstanding of this model. For example, if a company assumes their SaaS provider is responsible for data encryption and user access control when, in fact, the company is, this can lead to critical vulnerabilities. A lack of clarity can expose businesses to data breaches, financial losses, and reputational damage.
  • Compliance issues: Regulatory compliance is another area that hinges on understanding shared responsibilities. Organizations that fail to implement required security measures or back up data properly can face fines, penalties, or legal consequences—even if the SaaS provider adheres to all necessary certifications.
  • Operational efficiency: Knowing where your responsibility starts and ends helps optimize how you use the platform. You can improve operational efficiency by focusing on the areas you control.

And, this gets even more complicated the larger your business and the more complicated your processes. So, if you have a business running on Google Workspace or M365, you can take something like emails and understand that Google is responsible for the email platform, but you should backup the individual emails themselves. But what about when you’re a media management company using best-of-breed tools for editing and collaboration, transcoding, asset management, and maybe even content delivery? All of those platforms have some responsibility in a shared responsibility model, and your job as a business is to understand where you are vulnerable—and then plug the gaps.

Navigating the shared responsibility model

So, what should you do with all of this information? In my experience, these are the biggest takeaways businesses can put into practice to successfully navigate the shared responsibility model:

  1. Know your provider’s SLAs and security measures. Before adopting a SaaS solution, ensure you have a clear understanding of the vendor’s SLA and their security protocols. Understand the terms of their compliance with data privacy regulations, system availability, and disaster recovery.

What are Backblaze’s security and compliance protocols?

…is a question that would absolutely make sense for you to be asking. And I’m glad you did. Check out our Security and Compliance pages to learn more.

  1. Educate your teams. Make sure that your internal teams are aware of their responsibilities in the shared model. Provide training on access control, data management, and security best practices to prevent accidental data exposure or misconfigurations.
  2. Monitor and audit your usage. Set up regular audits to ensure that your organization is meeting its obligations under the shared responsibility model. Use tools to monitor access, detect unusual activity, and ensure data is being properly managed.
  3. Make sure your backups are comprehensive. If you’re here, you’re probably well aware of this, but I can’t stress enough how important it is to back up your data, including data stored in cloud services like Microsoft 365, Google Drive, and OneDrive. Even if these services offer backups as part of the service, they may not meet your recovery needs.

How to approach the shared responsibility model

All this to say, you are ultimately responsible for backing up your data and files stored in SaaS clouds or cloud drives. The bottom line is that SaaS platforms’ top priority is to keep their own services running. By clearly understanding your role and responsibilities in this model, you can not only protect your data and ensure compliance, but also maximize the value of your SaaS investments.

The post SaaS and the Shared Responsibility Model: A Guide to Protecting Your Data appeared first on Backblaze Blog | Cloud Storage & Cloud Backup

How to implement access control and auditing on Amazon Redshift using Immuta

Post Syndicated from Satesh Sonti original https://aws.amazon.com/blogs/big-data/how-to-implement-access-control-and-auditing-on-amazon-redshift-using-immuta/

This post is co-written with Matt Vogt from Immuta. 

Organizations are looking for products that let them spend less time managing data and more time on core business functions. Data security is one of the key functions in managing a data warehouse. With Immuta integration with Amazon Redshift, user and data security operations are managed using an intuitive user interface. This blog post describes how to set up the integration, access control, governance, and user and data policies.

Amazon Redshift is a fully managed, petabyte-scale, massively parallel data warehouse that makes it fast and cost-effective to analyze all your data using standard SQL and your existing business intelligence (BI) tools. Today, tens of thousands of customers run business-critical workloads on Amazon Redshift. Amazon Redshift natively supports coarse-grained and fine-grained access control with features such as role-based access control, scoped permissions, row-level security, column-level access control and dynamic data masking.

Immuta enables organizations to break down the silos that exist between data engineering teams, business users, and security by providing a centralized platform for creating and managing policy. Access and security policies are inherently technical, forcing data engineering teams to take responsibility for creating and managing these policies. Immuta empowers business users to effectively manage access to their own datasets and it enables business users to create tag and attribute-based policies. Through Immuta’s natural language policy builder, users can create and deploy data access policies without needing help from data engineers. This distribution of policies to the business enables organizations to rapidly access their data while ensuring that the right people use it for the right reasons.

Solution overview

In this blog, we describe how data in Redshift can be protected by defining the right level of access using Immuta. Let’s consider the following example datasets and user personas. These datasets, groups, and access policies are for illustration only and have been simplified to illustrate the implementation approach.

Datasets:

  • patients: Contains patients’ personal information such as name, address, date of birth (DOB), phone number, gender, and doctor ID
  • conditions: Contains the history of patients’ medical conditions
  • immunization: Contains patients’ immunization records
  • encounters: Contains patients’ medical visits and the associated payment and coverage costs

Groups:

  • Doctor: Groups users who are doctors
  • Nurse: Groups users who are nurses
  • Admin: Groups the administrative users

Following are the four permission policies to enforce.

  • Doctor should have access to all four datasets. However, each doctor should see only the data for their own patients. They should not be able to see all the patients
  • Nurse can access only the patients and immunization And can see all patients data.
  • Admin can access only the patients and encounters And can see all patients data.
  • Patients’ social security numbers and passport information should be masked for all users.

Pre-requisites

Complete the following steps before starting the solution implementation.

  1. Create Redshift data warehouse to load sample data and create users.
  2. Create users in a Redshift Use the following names for the implementation described in this post.
    • david, chris, jon, ema, jane
  3. Create user in Immuta as described in the documentation. You can also integrate your identify manager with Immuta to share user names. For the example in this post, you will use local users.
    • David Mill, Dr Chris, Dr Jon King, Ema Joseph, Jane D

Users

  1. Immuta SaaS deployment is used for this post. However, you can use either software as a service (SaaS) deployment or self-managed deployment.
  2. Download the sample datasets and upload them to your own Amazon Simple Storage Service (Amazon S3) This data is synthetic and doesn’t include real data.
  3. Download the SQL commands and replace the Amazon S3 file path in the COPY command with the file path of the uploaded files in your account.

Implementation

The following diagram describes the high-level steps in the following sections, which you will use to build the solution.

Solution Overview

1. Map users

  1. In the Immuta portal, navigate to People and choose Users. Select a user name to map to an Amazon Redshift user name.
  2. Choose Edit for the Amazon Redshift user name and enter the corresponding Redshift username.

Map Users

  1. Repeat the steps for the other users.

2. Set up native integration

To use Immuta, you must configure Immuta native integration, which requires privileged access to administer policies in your Redshift data warehouse. See the Immuta documentation for detailed requirements.

Use the following steps to create native integration between Amazon Redshift and Immuta.

  1. In Immuta, choose App Settings from the navigation pane.
  2. Click on Integrations.
  3. Click on Add Native Integration.
  4. Enter the Redshift data warehouse endpoint name, port number, and a database name where Immuta will create policies.
  5. Enter privileged user credentials to connect with administrative privileges. These credentials aren’t stored on the Immuta platform and are used for one-time setup.
  6. You should see a successful integration with a status of Enabled.

3. Create a connection

The next step is to create a connection to the Redshift data warehouse and select specific data sources to import.

  1. In Immuta, choose Data Sources and then New Data sources in the navigation pane and choose New Data Source.
  2. Select Redshift as the Data Platform.
    Create Data Source
  3. Enter the Redshift data warehouse endpoint as the Server and the credentials to connect. Ensure the Redshift security group has inbound rules created to open access from Immuta IP addresses.
    Create Data Source2
  4. Immuta will show the schemas available on the connected database.
  5. Choose Edit under Schema/Table section.
    Schemas
  6. Select pschema from the list of schemas displayed.
    pschema
  7. Leave the values for the remaining options as the default and choose Create. This will import the metadata of the datasets and run default data discovery. In 2 to 5 minutes, you should see the table imported with status as Healthy.
    Healthy Source

4. Tag the data fields

Immuta automatically tags the data members using a default framework. It’s a starter framework that contains all the built-in and custom defined identifiers. However, you might want to add custom tags to the data fields to fit your use case. In this section, you will create custom tags and attach them to data fields. Optionally, you can also integrate with an external data catalog such as Alation, or Colibra. For this post, you will use custom tags.

Create tags

  1. In Immuta, choose Governance from the navigation pane, and then choose Tags.
  2. Choose Add Tags to open the Tag Builder dialog box
    Tags
  3. Enter Sensitive as a custom tag and choose Save.

Tags

  1. Repeat steps 1–3 to create the following tags.
    • Doctor ID: Tag to mark the doctor ID field. It will be used for defining an attribute bases access policy (ABAC).
    • Doctor Datasets: Tag to mark data sources accessible to Doctors.
    • Admin Datasets: Tag to mark data sources accessible to Admins.
    • Nurse Datasets: Tag to mark data sources accessible to Nurses.

Add tags

Now add the Sensitive tag to the ssn and passport fields in the Pschema Patient data source.

  1. In Immuta, choose Data and then Data Sources in the navigation pane and select Pschema Patient as the data source.
  2. Choose the Data Dictionary tab
  3. Find ssn in the list and choose Add Tags.

Tags

  1. Search for Sensitive tag and choose Add.

Tags

  1. Repeat the same step for the passport
  2. You should see tags applied to the fields.

Tags

  1. Using the same procedure, add the Doctor ID tag to the drid (doctor ID) field in the Pschema Patients data source.

Attributes

Now tag the data sources as required by the access policy you’re building.

  1. Choose Data and then Data Sources and select Pschema Patients as the data source.
  2. Scroll down to Tags and choose Add Tags
  3. Add Doctor Datasets, Nurse Datasets, and Admin Datasets tags to the patients data source (because this data source should be accessible by the Doctors, Nurses, and Admins groups).
Data Source Tags
Patients Doctor Datasets, Nurse Datasets, Admin Datasets
Conditions Doctor Datasets
Immunizations Doctor Datasets, Nurse Datasets
Encounters Doctor Datasets, Admin Datasets

You can create more tags and tag fields as required by your organization’s data classification rules. The Immuta data source page is where stewards and governors will spend a lot of time.

5. Create groups and add users

You must create user groups before you define policies.

  1. In Immuta, choose People and then Groups from the navigation pane and then choose New Group.
  2. Provide doctor as the group name and select Save.
  3. Repeat step1 and step2 to create the following groups:
    • nurse
    • admin
  4. You should see three groups created.

Groups

Next, you need to add users to these groups.

  1. Choose People and then Groups in the navigation pane.
  2. Select the doctor
  3. Choose Settings and choose Add Members in the Members
  4. Search for Dr Jon King in the search bar and select the user from the results. Choose close to add the user and exit the screen.
  5. You should see Dr Jon King added to the doctor.

Groups

  1. Repeat to add additional users as shown in the following table.
Group Users
Doctor Dr Jon King, Dr Chris
Nurse Jane D
admin David Mill, Ema Joseph

6. Add attributes to users

One of the security requirements is that doctors can only see the data of their patients. They shouldn’t be able to see other doctors’ patient data. To implement this requirement, you must define attributes for users who are doctors.

  1. Choose People and then Users in the navigation pane, and then select Dr Chris.
  2. Choose Settings and scroll down to the Attributes
  3. Choose Add Attributes. Enter drid as the Attribute and d1001 as the Attribute value.
  4. This will assign the attribute value of d1001 to Dr Chris. In Step 8 Define data policies, you will define a policy to show data with the matching drid attribute value.

Group Attributes

  1. Repeat steps 1–4; selecting Dr Jon King and entering d1002 as the Attribute value

7. Create subscription policy

In this section, you will provide data sources access to groups as required by the permission policy.

  • Doctors can access all four datasets: Patients, Conditions, Immunizations, and Encounters.
  • Nurses can access only Patients and Immunizations.
  • Admins can access only Patients and Encounters.

In 4. Tag the data fields, you added tags to the datasets as shown in the following table. You will now use the tags to define subscription policies.

Data source Tags
Patients Doctor Datasets, Nurse Datasets, Admin Datasets
Conditions Doctor Datasets
Immunizations Doctor Datasets, Nurse Datasets
Encounters Doctor Datasets, Admin Datasets
  1. In Immuta, choose Policies and then Subscription Policies from the navigation pane, and then choose Add Subscription Policy.
  2. Enter Doctor Access as the policy name.
  3. For the Subscription level, select Allow users with specific groups/attributes.
  4. Under Allow users to subscribe when user, select doctor. This allows only users who are members of the doctor group to access data sources accessible by doctor group.

Subscription Policy

  1. Scroll down and select Share Responsibility. This will ensure users aren’t blocked from accessing datasets even if they don’t meet all the subscription policies, which isn’t required.

Shared Responsibility

  1. Scroll further down and under Where should this policy be applied, choose On data sources, tagged and Doctor Dataset as options. It selects the datasets tagged as Doctor Dataset. You can notice that this policy applies all 4 data sources as all four data sources are tagged as Doctor Datasets.

Subscription Policy

  1. Next, create the policy by choose Activate This will create the view and policies in Redshift and enforce the permission policy.
  2. Repeat the same steps to define Nurse Access and Admin Access
    • For the Nurse Access policy, select users who are a member of the Nurse group and data sources that are tagged as Nurse Datasets.
    • For the Admin Access policy, select users who are member of the Admin group and data sources that are tagged as Admin Datasets.
  3. In Subscription policies, you should see all three policies in Active Notice the Data Sources count for how many data sources the policy is applied to.

Subscription Policy

8. Define data policies

 So far, you have defined permission policies at the data sources level. Now, you will define row and column level access using data policies. The fine-grained permission policy that you should define to restrict rows and columns is:

  • Doctors can see only the data of their own patients. In other words, when a doctor queries the patients table, then they should see only patients that match their doctor ID (drid).
  • Sensitive fields, such as ssn or passport, should be masked for everyone.
  1. In Immuta, Choose Policies and then Data Policies in the navigation pane and then choose Add Data Policy.
  2. Enter Filter by Doctor ID as the Policy name.
  3. Under How should this policy protect the data?, choose options as Only show rows , where, user possesses an attribute in drid that matches the value in column tagged Doctor ID. These settings will enforce that a doctor can see only the data of patients that have a matching Doctor ID. All other users (members of the nurse and admin groups) can see all of the patients

Data Policy

  1. Scroll down and under Where should this policy be applied?, choose On data sources, with columns tagged, Doctor ID as options. It selects the data sources that have columns tagged as Doctor ID. Notice the number of data sources it selected. It applied the policy to one data source out of the four available. Remember that you added the Doctor ID tag to the drid field for the Patients data source. So, this policy identified the Patients data source as a match and applied the policy.
    Policy
  2. Choose Activate Policy to create the policy.
  3. Similarly, create another policy to mask sensitive data for everyone.
    • Provide Mask Sensitive Data as policy name.
    • Under How should this policy protect the data?, choose Mask, columns tagged, Sensitive, using hashtag, for, everyone.
    • Under Where should this policy be applied?, choose on data sources, with columns tagged, Sensitive.

Data Policy

  1. In the Data Policies screen, you should now see both data policies in Active

Data Policy

9. Query the data to validate policies

The required permission policies are now in place. Sign in to the Redshift Query Editor as different users to see the permission policies in effect.

For example,

  1. Sign in as Dr. Jon King using the Redshift user ID jon. You should see all four tables, and if you query the patients table, you should see only the patients of Dr. Jon King; that is, patients with the Doctor ID d10002.
  2. Sign in as Ema Joseph using the Redshift user ID ema. You should see only two tables, Patients and Encounters, which are Admin datasets.
  3. You will also notice that ssn and passport are masked for both users.

Audit

 Immuta’s comprehensive auditing capabilities provide organizations with detailed visibility and control over data access and usage within their environment. The platform generates rich audit logs that capture a wealth of information about user activities, including:

  • Who’s subscribing to each data source and the reasons behind their access
  • When users are accessing the data
  • The specific SQL queries and blob fetches they are executing
  • The individual files they are accessing

The following is an example screenshot.

Audit

Industry use cases

The following are example industry use cases where Immuta and Amazon Redshift integration adds value to customer business objectives. Consider enabling the following use cases on Amazon Redshift and using Immuta.

Patient records management

In the healthcare and life sciences (HCLS) industry, efficient access to quality data is mission critical. Disjointed tools can hinder the delivery of real-time insights that are critical for healthcare decisions. These delays negatively impact patient care, as well as the production and delivery of pharmaceuticals. Streamlining access in a secure and scalable manner is vital for timely and accurate decision-making.

Data from disparate sources can easily become siloed, lost, or neglected if not stored in an accessible manner. This makes data sharing and collaboration difficult, if not impossible, for teams who rely on this data to make important treatment or research decisions. Fragmentation issues lead to incomplete or inaccurate patient records, unreliable research results, and ultimately slow down operational efficiency.

Maintaining regulatory compliance

HCLS organizations are subject to a range of industry-specific regulations and standards, such as Good Practices (GxP) and HIPAA, that ensure data quality, security, and privacy. Maintaining data integrity and traceability is fundamental, and requires robust policies and continuous monitoring to secure data throughout its lifecycle. With diverse data sets and large amounts of sensitive personal health information (PHI), balancing regulatory compliance with innovation is a significant challenge.

Complex advanced health analytics

Limited machine learning and artificial intelligence capabilities—hindered by legitimate privacy and security concerns—restrict HCLS organizations from using more advanced health analytics. This constraint affects the development of next-generation, data-driven tactics, including patient care models and predictive analytics for drug research and development. Enhancing these capabilities in a secure and compliant manner is key to unlocking the potential of health data.

Conclusion

In this post, you learned how to apply security policies on Redshift datasets using Immuta with an example use case. That includes enforcing data-set level access, attribute-level access and data masking policies. We also covered implementation step by step. Consider adopting simplified Redshift access management using Immuta and let us know your feedback.


About the Authors

Satesh Sonti is a Sr. Analytics Specialist Solutions Architect based out of Atlanta, specialized in building enterprise data platforms, data warehousing, and analytics solutions. He has over 19 years of experience in building data assets and leading complex data platform programs for banking and insurance clients across the globe.

Matt Vogt is a seasoned technology professional with over two decades of diverse experience in the tech industry, currently serving as the Vice President of Global Solution Architecture at Immuta. His expertise lies in bridging business objectives with technical requirements, focusing on data privacy, governance, and data access within Data Science, AI, ML, and advanced analytics.

Navneet Srivastava is a Principal Specialist and Analytics Strategy Leader, and develops strategic plans for building an end-to-end analytical strategy for large biopharma, healthcare, and life sciences organizations. His expertise spans across data analytics, data governance, AI, ML, big data, and healthcare-related technologies.

Somdeb Bhattacharjee is a Senior Solutions Architect specializing on data and analytics. He is part of the global Healthcare and Life sciences industry at AWS, helping his customer modernize their data platform solutions to achieve their business outcomes.

Ashok Mahajan is a Senior Solutions Architect at Amazon Web Services. Based in NYC Metropolitan area, Ashok is a part of Global Startup team focusing on Security ISV and helps them design and develop secure, scalable, and innovative solutions and architecture using the breadth and depth of AWS services and their features to deliver measurable business outcomes. Ashok has over 17 years of experience in information security, is CISSP and Access Management and AWS Certified Solutions Architect, and have diverse experience across finance, health care and media domains.

The collective thoughts of the interwebz