Post Syndicated from The Hook Up original https://www.youtube.com/watch?v=brZuQxMJ-C8
AWS CIRT announces the launch of the Threat Technique Catalog for AWS
Post Syndicated from Steve de Vera original https://aws.amazon.com/blogs/security/aws-cirt-announces-the-launch-of-the-threat-technique-catalog-for-aws/
Greetings from the AWS Customer Incident Response Team (AWS CIRT). AWS CIRT is a 24/7, specialized global Amazon Web Services (AWS) team that provides support to customers during active security events on the customer side of the AWS Shared Responsibility Model. We’re excited to announce the launch of the Threat Technique Catalog for AWS.
When the AWS CIRT assists customers with incident response during security investigations, we gather AWS service metadata on the types of tactics and techniques that threat actors have used against AWS customers. We use this information to build an internal dataset of indicators of compromise (IOCs) and threat patterns that provides insight into how threat actors are taking advantage of misconfigured AWS resources, overly permissive access, or the methods they use in attempting to achieve their objectives.
We capture this metadata and use it internally to continually improve AWS services to help make them more secure for our customers by making it more difficult for threat actors to perform unauthorized actions. For example, some of the metadata that the AWS CIRT has captured as a result of investigating security events where a threat actor has used the Amazon Bedrock service to consume tokens by invoking large language models (LLMs) has been used to supplement the Amazon GuardDuty IAM Anomalous Behavior finding. Earlier this year, the AWS CIRT identified an increase in data encryption events in Amazon S3 that used an encryption method known as server-side encryption using client-provided keys (SSE-C). AWS CIRT used the Threat Technique Catalog for AWS to classify the new techniques identified in these security events to communicate internally and with other Amazon security teams.
We’ve received feedback from AWS customers that information about the adversarial tactics, techniques, and procedures (TTPs) observed by the AWS CIRT would be valuable and helpful if made available to them, so they could use the information to configure their AWS resources more securely. Over the previous year, we’ve been working with MITRE to make these techniques and sub-techniques available to the global security community. As a result of this collaboration, MITRE has updated and added some of these techniques to MITRE ATT&CK® as part of their October 2024 update cycle (for example, Data Destruction: Lifecycle-Triggered Deletion).
| “We greatly appreciated the insight AWS shared with us, and it inspired improvements to a number of techniques in the October release of MITRE ATT&CK. For ATT&CK to keep up with the latest threats, community contributions that benefit the ecosystem are needed, and we value AWS being a part of the ATT&CK community.” –Adam Pennington, project lead, MITRE ATT&CK, MITRE |
Companies, entities, and organizations use ATT&CK to help them understand, prioritize and protect against the threats to their on-premises environments, and we believe that taking advantage of an already existing framework to present these adversarial techniques will provide AWS customers and the global security community with the ability to identify and categorize threats on their AWS infrastructure the same way that the AWS CIRT does.
The Threat Technique Catalog for AWS—based on MITRE ATT&CK Cloud—extends these contributions and includes categories of adversarial techniques that are specific to AWS and have been observed by the AWS CIRT; in addition to information on ways to mitigate those techniques and how to detect them. For example, you can go to the Threat Technique Catalog for AWS, filter by the AWS services in your account, and review the content that will help make your environment more secure. The Getting Started section includes additional ways that you can use the Threat Technique Catalog for AWS. We will continue to update and provide additional changes to the Threat Technique Catalog for AWS to help guide you into making your AWS environment more secure and will continue collaborating with MITRE to advise them of new and trending threat actor techniques.
To get started, visit the Threat Technique Catalog for AWS.
© 2025 The MITRE Corporation. This work is reproduced and distributed with the permission of The MITRE Corporation.
If you have feedback about this post, submit comments in the Comments section below.
[$] CoMaps emerges as an Organic Maps fork
Post Syndicated from corbet original https://lwn.net/Articles/1024387/
The open-source mobile app Organic
Maps is used by millions of people on both the Android and iOS
platforms. In addition to featuring offline maps (generated from OpenStreetMap cartography) and
turn-by-turn navigation, it also promises its users greater privacy
than proprietary options. However, controversial decisions taken by the
project’s leaders, feelings of disenfranchisement among contributors, and
even accusations of embezzlement have precipitated a divide in the
community, leading to a new fork called CoMaps.
Radicle Desktop released
Post Syndicated from jzb original https://lwn.net/Articles/1025405/
The Radicle peer-to-peer code
collaboration project has released Radicle
Desktop: a graphical interface designed to simplify more complex
parts of using Radicle such as issue management and patch reviews.
Radicle Desktop is not trying to replace your terminal, IDE, or code
editor – you already have your preferred tools for code browsing. It
won’t replace our existing app.radicle.xyz and search.radicle.xyz for
finding and exploring projects. It also doesn’t run a node for
you. Instead, it communicates with your existing Radicle node,
supporting your current workflow and encourages gradual adoption.
LWN covered Radicle
in March, 2024.
Security updates for Friday
Post Syndicated from daroc original https://lwn.net/Articles/1025354/
Security updates have been issued by AlmaLinux (.NET 8.0, .NET 9.0, glibc, kernel, and mod_security), Fedora (chromium, gh, mingw-icu, nginx-mod-modsecurity, python3.10, python3.9, thunderbird, valkey, and yarnpkg), Oracle (.NET 8.0, .NET 9.0, glibc, grafana-pcp, kernel, libxml2, mod_security, nodejs:20, and thunderbird), SUSE (audiofile, helm, kubernetes-old, kubernetes1.23, kubernetes1.24, libcryptopp, postgresql15, thunderbird, and valkey), and Ubuntu (linux-nvidia-tegra-igx).
The Great Air Mail Scandal
Post Syndicated from The History Guy: History Deserves to Be Remembered original https://www.youtube.com/watch?v=HexVV4ZwHWY
Кой уби Явор?
Post Syndicated from Емилия Милчева original https://www.toest.bg/koy-ubi-yavor/

Ако двамата полицаи, арестували във Варна 36-годишния Явор, който по-късно почина в психиатрията, бяха с бодикамери, щеше да има ясен запис на случилото се, а кадрите щяха да бъдат приложени като доказателство в съда. Сега всички са настръхнали заради единственото видео от охранителната камера на бензиностанция, показваща двама униформени, които агресивно се борят с буйстващ човек, за да му сложат белезници. Вижда се и втори патрул – цивилен инспектор заедно с друг служител, който също удря поваления Явор. Той е спрял да буйства, но ударите по него не престават.
Никой от полицаите не е използвал бодикамера. Поведението им показва, че се провалят при справяне в екстремна ситуация. Издава също неспособност за навременна преценка и склонност към прекомерно насилие. Накрая още един човек умира след полицейски арест.
В края на 2023 г. 58-годишният Пламен Пенев, бивш шампион по борба, почина задушен при арест в Стара Загора от няколко полицаи. След продължило цели 14 месеца разследване беше обвинен само един от тях, но това не означава, че ще има справедливо наказание.
Пак заради полицейско насилие на 26 февруари тази година в Казанлък умря 47-годишният Даниел Кискинов.
През годините назад има и присъди на Европейския съд по правата на човека (ЕСПЧ), които санкционират агресията на униформените. Една от знаковите беше произнесена само преди две седмици заради насилие, упражнено от полицаи по време на протестите през 2020 г. Тогава младият режисьор Димитър Пендев е бил арестуван, бит, окован с белезници и влачен по земята, по-късно откаран в болница, където също е бил прикован с белезници за леглото. ЕСПЧ се произнесе по жалбата му, като държавата ще заплати 10 000 евро, в това число съдебните разноски по делото.
Пак през юни т.г. стана ясно, че още един човек ще получи обезщетение заради незаконно задържане от полицията по време на протестите срещу управлението на Бойко Борисов през 2020 г. Πaвeл Цвeтĸoв, бивш oблacтeн ĸoopдинaтop нa „Млaдeжи ГEPБ“ в Pyce, ocъди Столичната дирекция на МВР за нeимyщecтвeни вpeди и ще получи 4000 лв. обезщетение, съобщи „Де Факто“. В жалбата си той разказва за унизителното отношение на полицаите към задържаните както по време на ареста, така и по-късно.
Бил е задържан до 20 ч. на следващия ден в тясна килия заедно с още шестима души, които нямало къде да седнат, без прозорци или вентилация (в този период имаше пандемия от COVID-19). Bътpe e имaлo caмo двe гoли мeтaлни лeглa бeз мaтpaĸ, пocтeлĸa или зaвивĸa и мaca c двa мeтaлни cтoлa. Стeнитe били изпиcaни c изпpaжнeния oт пpeдишнитe oбитaтeли. Πо време на престоя шестимата зaдъpжaни пoлyчили eднo шишe с вoдa – за всички…
Полицията бие или служи?
Случаите на полицейско насилие не са обект на целенасочена политика от страна на МВР, въпреки че вътрешният министър Даниел Митов призна тази седмица за тях:
Преди по-малко от два месеца направих обиколка по всички областни дирекции и много ясно бяха дадени инструкции, че заради перманентните случаи на превишаване на полицейски правомощия ръководителите трябва да проведат обучения на служителите и те трябва задължително да носят бодикамери.
Въпреки това няма да откриете да се говори за полицейското насилие в годишните отчети на МВР, нито в последния за 2024 г. В края му има кратък абзац, посветен на обучението:
За повишаване на професионалната квалификация и развитие на административния капацитет са изготвени над 563 заповеди за обучение на 7423 служители. Обезпечено е участието на 3805 служители в обучения, семинари и курсове в международни и национални обучителни инициативи. В задължителна подготовка за служебно развитие, провеждано от Института по публична администрация, са участвали 332 държавни служители по чл. 142, ал. 1, т. 2 от ЗМВР.
Бюджетът на МВР за 2025 г. следва традицията да отива почти целият за заплати – от 2,49 млрд. лв. за противодействие на престъпността и опазване на обществения ред над 92%, или 2,34 млрд. лв. са за персонал, даже е регистрирано увеличение спрямо предишни години, когато разходите за персонала надхвърлят 80%.
Освен слабата квалификация и липсата на системен контрол на фона на увеличените с над 50% заплати, случаят във Варна отново изважда темата за качествата на хората, постъпващи на работа в МВР. Решението на този проблем е свързано не само с формална психологическа оценка при подбора, но и с редовна ротация, надзор, обучение и най-важното – с изграждане на култура на нулева толерантност към насилието.
Обществото обаче е свидетел на чести действия на униформени, които показват не етичните принципи, а склонност да уважават силата и да респектират чрез нея. Харесва им да подчиняват чрез страх, имат нисък самоконтрол, не успяват да сдържат гнева си и за капак се чувстват безнаказани, вярвайки, че системата ще ги покрие. И тя го прави. При провинение премества служителя на друга длъжност, както ще се случи и с отстранените полицейски шефове във Варна. Модел, издигнат в култ в България, начин на съществуване в цялата властова обител – от политиката до държавната администрация – „кариерно израстване“.
По bTV бившият заместник-ректор на Академията на МВР Милен Иванов коментира, че подготовката на българските полицаи – в класни стаи, не е адекватна на съвременните условия:
Няма как да станете полицай в класна стая, докато ви четат лекции. Трябва да работите навън, на терен, да решавате още при първоначалната си подготовка ситуационни задачи… Двамата полицаи не успяха да оценят правилно ситуацията. За мен е странно, защото те са от 4–5 години в полицията и трябва да разпознават веднага когато едно лице е под въздействието на някакви вещества или пък има психиатрични проблеми. Това е ежедневие за полицейските служители, но не е заложено в тяхната подготовка.
Токсикологичната експертиза на Явор Георгиев, извършена във Военномедицинската академия в София, е потвърдила изследванията във Варна – наличие на кокаин във висока концентрация от 2,6 микрограма/мл кръв (при допустими 0,3–0,6), открит е и тетрахидроканабинол (основна съставка на марихуаната), а заедно с наркотиците е употребен и алкохол. Според съдебномедицинската експертиза, разпространена от прокуратурата във Варна, смъртта на Явор е настъпила в резултат на мозъчен оток, довел до остра сърдечносъдова и дихателна недостатъчност. Тепърва ще се изяснява дали те са причинени от наркотичната интоксикация, или от употребата на полицейска сила.
Експертите смятат, че голямата доза кокаин е причината за силно токсични ефекти, включително риск от сърдечносъдови нарушения и развитие на остра психотична криза, т.нар. кокаинова психоза, съпроводена с дезориентация, параноя, халюцинации и делюзии. Явор се е обадил на телефон 112 и е казал, че някой го следи, че майка му е в опасност и някой е спрял тока в жилищния блок.
Скандалът с полицейското насилие нямаше как да мине без политически сътресения. Кметът на Варна Благомир Коцев (ПП–ДБ) атакува с пост във Facebook:
Момчето е потърсило помощ. Може би е бил интоксикиран, може би е бил параноичен. Но е потърсил помощ. А насреща получава арест и безучастието на служител в медицински екип, пък било то и шофьор на линейка. Получава и тоталната апатия на десетки случайни минувачи.
След отстраняването на местния „шериф“ във Варна и дисциплинарното производство срещу двамата полицаи се чуха призиви за оставка на вътрешния министър Даниел Митов. Впрочем единият от тях – шефът на Второ РПУ Чавдар Нанков, където са работили полицаите, арестували Явор, не е уволнен, а преназначен в „Икономическа полиция“. А Митов беше критикуван и от майката партия ГЕРБ, но не болезнено. Лидерът на ДПС – Ново начало Делян Пеевски го подкрепи: бил „изключително демократично настроен министър“. До края на петъчния ден се чакат резултатите от „задълбочената проверка“, която извършват МВР и Здравното министерство по нареждане на премиера Росен Желязков.
Бодикамерите – задължителни
Използването на бодикамери от полицаите опира не само до промяна на Закона за МВР, а и до преглед и корекции и на друга нормативна уредба. Депутатите от ПП–ДБ предлагат за втори път законопроект, който да задължи такива камери да бъдат носени от патрулите, граничарите, охранителна полиция, пътна полиция при осигуряване на обществения ред по време на обществени мероприятия (в т.ч. протести), при охрана на лица, при задържане и др. Предвидено е видео- и аудиозаписите да се използват като доказателства при образувани производства.
Но има още много въпроси за разрешаване:
- Кога стартират и кога се изключват камерите?
- Колко време се съхраняват записите – 6 месеца, година?
- Кой има достъп до тези записи, за да се минимизира опасността от изтриването им?
- Как тази дейност се съвместява с GDPR и защитата на личните данни?
- Кой следи видеата в реално време и следи ли ги изобщо някой?
- Кой и как оказва контрол върху полицаите дали камерите им са включени и кога се включват, и съответно санкционира за неизпълнение на законово изискване?
- Каква ще е интеграцията със системи за управление на доказателства?
Сега полицаите могат да ползват или да не ползват бодикамерите. От ClubZ разкриват вътрешна за МВР министерска заповед, според която:
След закрепване на ППК (персоналната полицейска камера) на униформеното облекло или върху оборудването полицейският орган задължително я включва в режим на готовност […]; при получаване на сигнал при осъществяване на полицейски правомощия на обществени места и извършване на контрол по Закона за движение по пътищата, полицейският орган задължително привежда ППК в режим на видеозапис.
България може да обмени информация с Великобритания, където полицията използва бодикамери от близо 10 години. Според доклад на британската Независима служба за разследване на полицейското поведение (IOPC) жалбите срещу полицейски служители са се увеличили с 13% за последните три години, което показва остра нужда от мерки за отчетност. Освен това с 10% за две години са нараснали нападенията срещу служители на спешните служби, в т.ч. парамедици и пожарникари.
Една (скъпа) обществена поръчка
В края на април българското МВР е обявило обществена поръчка за закупуване на 13 400 бодикамери и прилежащите им докингстанции за 58 млн. лв. без ДДС (приблизително 34,4 млн. долара).
Преди десетина години за 19,3 млн. долара (32,6 млн. лв.) са закупени 21 000 бодикамери за органите на реда в 42 американски щата. Тогава президентската администрация на Барак Обама обяви пилотна програма за бодикамери като част от ангажимента за изграждане на доверие и прозрачност между органите на реда и общностите, на които служат. Инициативата дойде след убийството на тийнейджъра Майкъл Браун през август 2014 г., застрелян от бял полицай. А в следващите четири месеца The Daily Beast преброи, че са застреляни още 14 младежи на възраст 12–19 години.
Отпуснатите от американското Министерство на правосъдието грантове за над 23,2 млн. долара бяха разпределени така: 19,3 млн. за устройствата, 2 млн. за обучение и техническа помощ и 1,9 млн. за изследване на ефекта от използването на устройствата.
Събраните от бодикамерите данни са не само доказателства, но и източник на данни. Изкуствен интелект може да прави автоматичен анализ на разчитания от видеозаписи на взаимодействия между граждани и полиция, отбелязва в свой анализ изданието SciAm:
Получените резултати позволяват на полицейските управления да идентифицират проблеми в практиките си, да намерят начини за тяхното решаване и да преценят дали промените водят до подобрение в поведението.
Ефектите
През 2021 г. икономисти от лабораторията по криминалистика на Чикагския университет и Съвета по наказателно правосъдие провеждат два нови експеримента, с които обновяват метаанализ от 2020 г. На базата на новите данни стигат до заключението, че полицейските бодикамери са намалили с почти 10% използването на сила в сблъсъци с фатален или нефатален завършек, пише Vοx в свой анализ.
Във Великобритания резултатите показват, че бодикамерите имат възпиращ ефект спрямо агресията. В проучване, осъществено съвместно от Сдружението на железопътните компании (Rail Delivery Group), Британската транспортна полиция и Университета в Кеймбридж, се анализират данни, събирани около пет години, за ефектите от носенето на камери сред жп персонала и сред транспортните полицаи. Изводите са, че носенето на бодикамери е намалило риска от нападения с 47%. Освен това използването на камерите е допринесло за намаляване с 30,7% на тежките инциденти с наранявания и с 30,5% на по-леките.
Бодикамерите не са панацея за полицейското насилие, нито за повишаване на доверието към МВР, но могат да намалят агресията и да повишат усещането за сигурност сред гражданите. В противен случай други камери ще показват биячи в униформи.
Заглавно изображение: Страница от албума Banksy. Wall and Piece, на която са показани кадри от протест в Лондон от 2003 г. срещу войната в Ирак. В рамките на демонстрацията Banksy и неговият екип раздават лозунги на случайни хора. На плаката пише „Не вярвам в нищо. Тук съм за насилието“, като така се засяга темата за полицейското насилие на подобни протести. Снимка: Тоест
Paragon Spyware Used to Spy on European Journalists
Post Syndicated from Bruce Schneier original https://www.schneier.com/blog/archives/2025/06/paragon-spyware-used-to-spy-on-european-journalists.html
Paragon is an Israeli spyware company, increasingly in the news (now that NSO Group seems to be waning). “Graphite” is the name of its product. Citizen Lab caught it spying on multiple European journalists with a zero-click iOS exploit:
On April 29, 2025, a select group of iOS users were notified by Apple that they were targeted with advanced spyware. Among the group were two journalists that consented for the technical analysis of their cases. The key findings from our forensic analysis of their devices are summarized below:
- Our analysis finds forensic evidence confirming with high confidence that both a prominent European journalist (who requests anonymity), and Italian journalist Ciro Pellegrino, were targeted with Paragon’s Graphite mercenary spyware.
- We identify an indicator linking both cases to the same Paragon operator.
- Apple confirms to us that the zero-click attack deployed in these cases was mitigated as of iOS 18.3.1 and has assigned the vulnerability CVE-2025-43200.
Our analysis is ongoing.
The list of confirmed Italian cases is in the report’s appendix. Italy has recently admitted to using the spyware.
The Real Problem With Trump’s Parade
Post Syndicated from The Atlantic original https://www.youtube.com/watch?v=jeHIt2vPCDY
Капка Касабова – за животворната, стихийна и нежна душа на света
Post Syndicated from Ина Иванова original https://www.toest.bg/kapka-kasabova-za-zhivotvornata-stihiyna-i-niezhna-dusha-na-sveta/

Писателите често биват идентифицирани с произведенията си. Още по-силен е рефлексът те да бъдат определяни чрез книгите си, когато съдържанието им не е художествена измислица. Капка Касабова тръгва на път, преди да започне да пише. Последните ѝ четири книги (които формират балканска четирилогия) се превръщат в глас на хората от периферията, в трансгранични летописи, в своеобразна Червена книга от съдби, взаимоотношения и знание, което губим. Но и в истории за пътя като свобода и търсене – отвъд „племенната паст“ („Към езерото“), захранвана с общи страхове и вина.
Балканите са травматично място. Място, на което всяка държава настоява на своя разказ, на своята трактовка на историята. Но хората тук са свързани с невидими нишки – родови и културно-исторически, защото паметта е по-стара от настоящите държавни граници. Тук са билкарките, помаците в Западните Родопи, пастирите в Пирин, събирачите на гъби или последният оцелял човек, грижещ се за диви коне, шепата хора, пръснати в различни планини, които се опитват да съхранят стада от автохтонни породи. Въпреки недомислиците в законодателството. Всички те живеят с фаталистичното усещане, че са последните, че няма кой да ги наследи. Капка Касабова говори и живее сред тях. И се превръща не просто в летописец на тези екосистеми от хора и други биологични видове, а и в човек, който е допуснат до съкровената простота, до извора на живота им.
„Макар историята да се живее хоризонтално, тя се осмисля вертикално“, казва писателката в книгата си „Към езерото“. Последните ѝ две книги („Еликсир“ и „Анима“) са генофонд на невидимите хора, живеещи с мисията да опазват.
Пастирският живот е суров и безпощаден, консервативен, но и дълбоко традиционен, облегнат на вечната „света троица“: стадо, кучета, човек. В тази екосистема човекът е равнопоставена (а понякога и най-незначителната) брънка. Преместването в търсене на паша е сезонно обусловено от хилядолетия. То е така нареченият трансхуманс, дълбоката култура на съвместното живеене и придвижване (на хора, кучета, коне, стада), в което не би могъл да оцелее никой, който не се съобразява с природните закони. Вероятно един от негативните обрати в човешката история настъпва тогава, когато „чергарите са станали другият в очите на уседналите“, пише Капка Касабова в една от книгите си.
В творчеството ѝ съжителстват документалният разказ, пътеписът и есеистичното.
Усещането, което със сигурност остава след среща с книгите ѝ, е, че всички ние сме части от общия пъзел – антропологично, екологично, исторически, психологически и в съхранените кодове на родовата памет.
Капка Касабова е билингвистична поетеса и писателка – нейните книги са написани в оригинал на английски език. На български те излизат в превод и благодарение на езиковото сътрудничество на авторката с нейните преводачки Невена Дишлиева-Кръстева и Мария Змийчарова. Родена в София, на 18 години тя емигрира със семейството си в Нова Зеландия. От 20 години живее в Шотландия. Носителка е на авторитетни световни литературни награди, книгите ѝ са утвърдени като модерна европейска класика и са преведени на двайсет езика.
Капка Касабова и литературно, и житейски има звънлив глас и широко отворени очи. Да, буквално и метафорично. След разговора с нея се сетих за кратък епизод от „Анима“, в който любопитно е обяснено как се брои голямо стадо, да речем от 600 глави. Животните текат ту като река, ту на отделни ручеи из пейзажа, спират, за да пасат, непрекъснато и бавно се преместват. Овчарят има няколко набелязани овце, трябва да намери тях. Ако те са там, стадото е цяло. Бройката иначе винаги леко варира – заради вълци, болести или нови раждания, но погледнато отвисоко, цялото и неговата анима са там.
И понеже книгите имат силата да ни предлагат генерални метафори, мисля си, че така бихме могли да бъдем преброени и ние – тук и сега, в пейзажа от първата четвърт на XXI век. Докато има хора като Капка Касабова, които да ни опишат, нашата цялост е защитима.
Кои са съвременните номади?
Номад е напоследък модна дума за хора, които имат лукса да се движат през всякакви граници. Ако погледнем корена на думата, на гръцки тя означава да се движиш в търсене на паша. Говорим за междувидово движение – хора и животни заедно. Иронично е, че сега говорим за дигитални номади и трансхуманизъм, а номадството е трансхуманно – хора, животни и земя в симбиоза. А ние сме стигнали до пълното разделение на видовете, до степен, че изкуственият интелект се превръща в идеология – вече не е само пристрастяване към дигиталното. Ние сме разделени от животните и земята си, не знаем откъде идва храната ни, не знаем по какви пътища е стигнала до супермаркета (разбира се, говоря за индустриалната, комерсиализирана храна, която повечето хора са принудени да консумират). Сега вече започваме да се разделяме и от себе си, от нашата биологична и духовна същност. Започва сливане на органичното със синтетичното.
Много бих искала да има алтернативи – затова ходя по такива места, затова пиша такива книги. За мен там е по-интересното бъдеще.
Означава ли това, че е възможно развитието ни да е циклично и един ден отново да се върнем към природното живеене? Дано не е дистопичен поводът, разбира се.
Няма как да не споменем войните. Няма как да не споменем взаимната свързаност на индустриализацията и военизацията. Голямата индустрия храни война, а не нас. Малките бизнеси хранят органичното, хранят семейства. Това са животворните връзки между хора, места и други биологични видове. Колкото по-монолитно и по-едро става едно явление, толкова повече се обръща срещу живота.
Но да се върна към номадите. В истинския си смисъл на свободно движещи се с природна цел хора в Европа такива вече няма, освен последните подвижни пастири и някои от онези, за които пиша в „Еликсир“ и които посвещават дните си на събиране на растения. Бих казала, че страстните гъбари са пастири на гъбите. За тях това е вид общение с гората и планината.
Мен също са ме наричали номад, но аз не съм. Аз винаги съм имала дом.
В „Анима“ има портрети на пастири – козари и овчари, които не се идентифицират с материални притежания и са способни да се грижат за големи стада животни, да живеят само с един покрив над главата си, в пълна изолация, да делят условията си със своето стадо и кучетата, които са тяхното семейство. Те са последните останали номади в Европа – забравени хора със забравени животни.
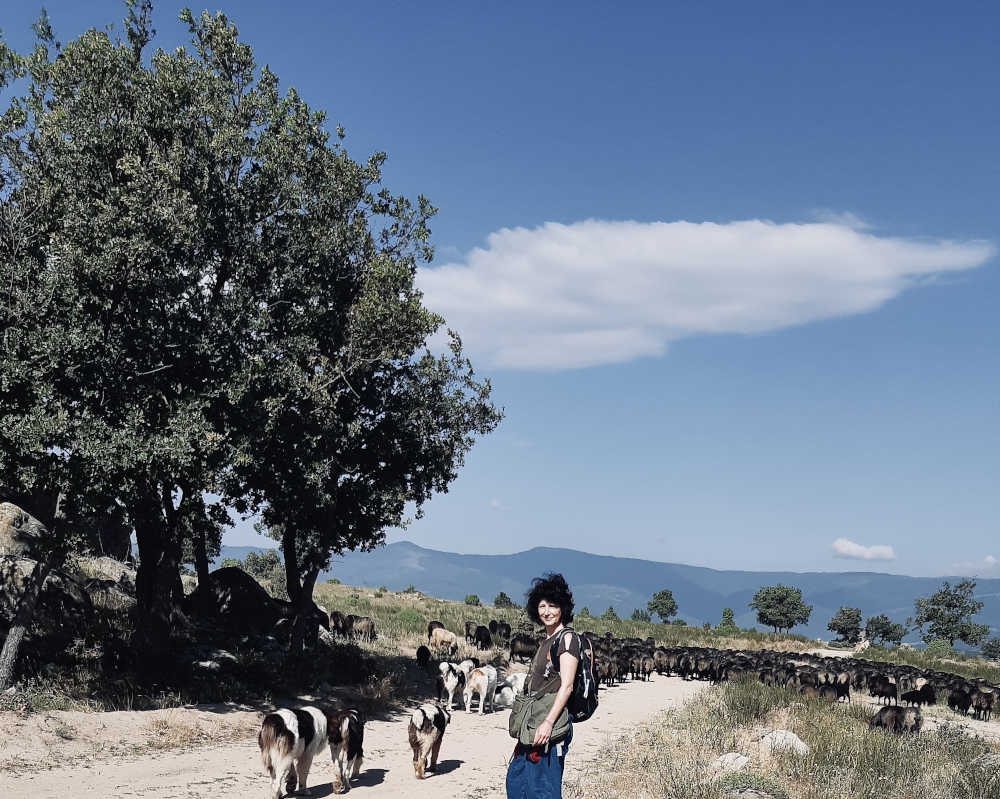
Затова и нарекох последната си книга така. Заради тази стихийна и нежна душа на света. За мен присъствието на Пирин е много различно от това на Западните Родопи или Рила. Пирин е вертикален, някои го определят като мъжка планина. В него има нещо брутално, може би и заради бруталната история на комитите, които са извършвали ред престъпления там, убивали са и местни, свои съселяни. Мюсюлманското население по Струма го няма, защото четите са изтребвали хора или са ги изселвали. Една от моите героини ми сподели, че баба ѝ е била туркиня. Това ме учуди – значи нещо остава, оцеляват истории, думи, златни обички, които следващото поколение носи. Вероятно тези хора са били юруци – една друга номадска общност, с времето претопена в българското население. Тези изчезнали подвижни народи все още присъстват в планината – по Струма големи станове са имали и каракачаните, и юруците, и българите, чиито мъже в повечето време са водили полуподвижен живот и са се качвали по високите пасища с животните си. Присъствието на тези хора там все още се усеща и мисля, че тази сила, тази мощ се вля в мен през книгата.
Вие сте сменяла не просто държави, а и континенти. Какво Ви дадоха тези големи премествания – от България в Нова Зеландия, след това в Шотландия?
Най-важното може би, за което си давам сметка чак на този етап от живота си, е колко е било важно да изживея тези 12 години в Нова Зеландия, където ми беше трудно и където не останах, но останаха родителите ми. Но имах много формиращи преживявания, там минаха и университетските ми години. Най-важното обаче беше това излизане от евразийското пространство. Тихоокеанската перспектива е съвсем различна – оттам всичко изглежда далече, ти си на остров. Мисля, че нямаше да бъда това, което съм, нямаше да имам този поглед без тези години. Имах един месец стаж в Таити, Френска Полинезия. Един месец не е много, но там времето тече различно.
Впрочем за мен на най-интересните места в България, както и в Шотландия времето тече по-бавно. В развития свят индустриално-технологичното време е много забързано. Там, където има повече природа, особено вода и гори, времето според моето усещане се забавя. Това са места, на които то не е само човешко. Всеки вид има своето време. Например билките и гъбите – те не растат само над земята, корените им са важни и през зимата под земята тече живот. Там, където има минерални извори, има особено присъствие, облагородяване на цялата атмосфера. Пречистване. Като пералня, от която душата излиза различна.
Какво Ви синхронизира с тъканта на цялото?
Писането – то е в сътрудничество с местата и хората им. Те захранват писането ми, те го ръководят и насочват. Енергията и гласът ми идват оттам. Мисля, че основният ми двигател е проучването как работи съзнанието, как различните му състояния се сливат с определена география или земни форми. Така намирам този синхрон с цялото сътворение – през общуването с такива места. Аз имам нужда от самота. С дивата природа трябва да си насаме. В човешка компания нещо важно ще ти се изплъзне. Това е духовно, сакрално преживяване.
За книгите си обаче имам нужда от водачи и спътници, защото те не са мои монолози – те са книги за хората, полифонични са. Аз пиша за хората дори когато пиша за овцете.
Щастието за мен е да имам достатъчно свобода сред дивата природа, но и подходящите спътници с техните неповторими, безценни, скъпи гласове.
Обожавам самотните им гласове. Щедростта, която винаги срещам – щедри хора, готови да споделят живота си, себе си, местата си, храната си с мен. Дори един от героите – Камен, който не беше от гостоприемните – също ми даде много по своя начин. За мен беше изключително ценно да срещна човек, който няма нищо за хората, защото дава всичко за животните. Неговата мисия не е човешка, по-голяма е. Тя е екологична. Хора като него и Стамен спасяват Земята всеки ден, докато хранят стадото си. Това е исполинска мисия и те са много самотни в нея.
За мен писането и живеенето са неразделни – нямаше да изживея тези невероятни истории, ако не пишех за тях, и обратното. Моята нирвана настъпва в момента, в който се случва алхимията на писането.
Какво Ви движи – воля или интуиция?
По равно и от двете. Интуицията е водеща в творческия ми процес, когато надушвам дирята. Наричам го творчески демон, той ме води и аз съм му абсолютно посветена, той е мой неразделен спътник в този живот. Но за да преодолея страховете си, за да издържам на изпитанията, към които води тази диря (а изпитания и неизвестност винаги има), трябва воля.
Да вземаш само колкото е нужно – и в „Анима“, и в „Еликсир“ темата е меко загатната. Ние сме го забравили. Обратим ли е обаче процесът?
Мисля, че ще ни се наложи да го обърнем. Тази индустриално-технократска, военна идеология, която едновременно движи и руши света ни, е посветена на постоянното разрастване. С всичката консумация, която върви с нея.
Преди много години бях в Раджастан, Индия, движехме се с кола и от нея видях група мъже, които строяха стена насред полето. А когато стигнахме до края ѝ, видяхме, че от другата страна я рушаха друга група мъже. Ето докъде сме стигнали колективно ние, хората.
Кризите или геокатаклизмите ще ни доведат до свиване, дори ми се струва, че в личен план или в малки общности то вече се случва. Връщането към по-устойчив начин на живот вече съществува.
На какво ухае въздухът в Шотландия лично за Вас?
От доста време живея на брега на една река, на устието ѝ, където в залива Инвърнес тя се слива с морето. Сливат се солена и сладка вода и всичко е на приливи. Често мирише на особена водораслеста речна тиня, която е много богата на птици и растителност, особено когато ние, хората, я оставим на воля. Когато човекът се отдръпне, всичко живо се радва. А близо до селото, в което живея, има и фабрика за добро уиски за износ. И често се носи тази особена хмелна миризма на дестилат.
Имате ли лични трансформационни жестове или ритуали? Не непременно в трудни моменти, понякога радостта също ни променя.
Да, понякога забравяме да сме отворени към радостта и благоденствието, към това усещане за благодат. Моят отговор – и когато се чувствам зле, и когато се чувствам добре – е да съм сред растителност. Сред зеленина. Когато ми е тежко и имам нужда от лек, отивам да бера нещо и това ме успокоява. Копривата например е особено оптимистично растение. В билкарската литература пише, че има богомилски израз „Берете коприва, раздавайте копривена каша и благодарете“. Копривата вдига настроението и ако пием отвара от нея, и ако я готвим, дори когато я берем. Даже човек да легне до коприва, усеща особен оптимизъм.
Другото, което правя, когато не съм съвсем добре, е да престана да ползвам очите си за четене. Настройвам се просто да наблюдавам формите и светлината на света край мен, който постоянно се мени, и това само по себе си е чудо. Случвало ми се е при преумора, след като завърша книга, две седмици само да слушам музика и да вървя. Тези от нас, които много пишем и четем, преекспонираме очите си за интелектуални и социални цели и сякаш имаме навик да се идентифицираме с менталната си сила и постижения. А духовният път е да не се идентифицираме с абсолютно нищо.
Хората, които тихо и кротко променят средата, в която живеят, формират общности и задават посоки, в които има смисъл да тръгнем заедно. Тук ви срещаме с тях. Това са „Тези хора“.
Дългите традиции на добре поддържаната брада в мюсюлманския свят
Post Syndicated from Атанас Шиников original https://www.toest.bg/dulgite-traditsii-na-dobre-poddurzhanata-brada-v-myusyulmanskiya-svyat/
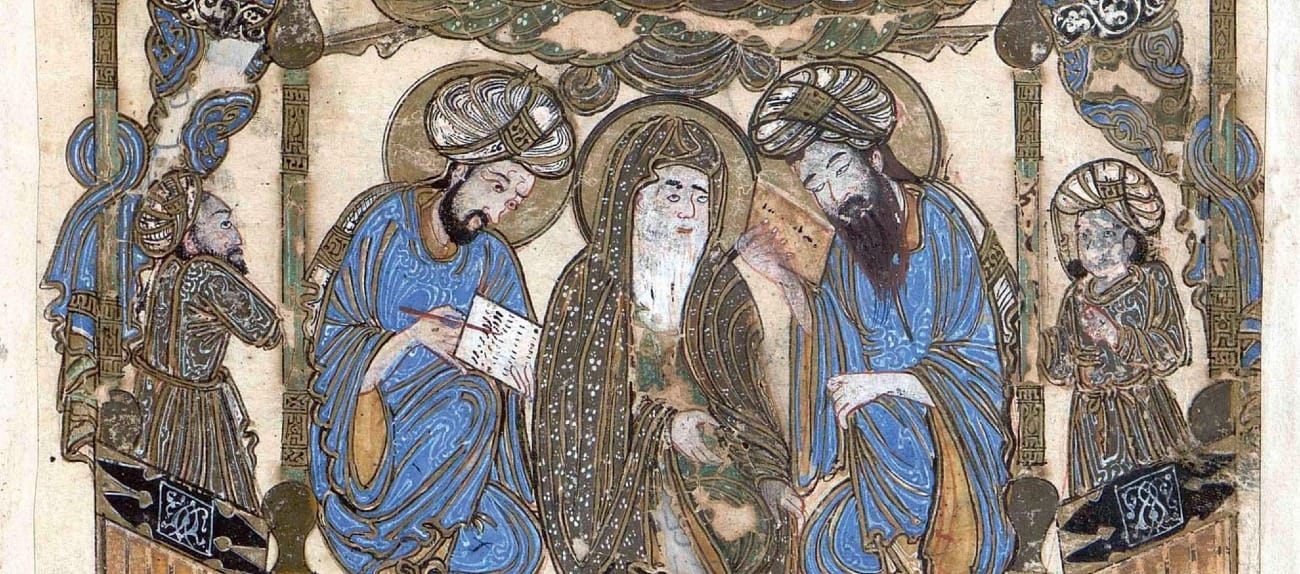
Преди години имаше една реклама на вече повяхнала, но тогава много успешна компания за мобилни устройства. „Свързва хората“, това беше лозунгът ѝ. Малко и с брадата се оказва така. Свързва хората от библейски времена, та до днес. По този повод ще започна с няколко истории. Гледайте на тях като на клопка, уловка, нещо като „космат“ капан, в който да се заплетете, преди да нагазим по-надълбоко.
Ако се разходите из центъра на София, около Женския пазар и уличките там, ще забележите многото бръснарници, които напоследък се появиха, украсени с характерния за бизнеса „бръснарски полюс“. Знаете го – въртящ се декоративен цилиндър с червен, бял и син цвят, наследен от западната традиция. Някои от местата имат надписи на арабски или на турски. Например „Добре дошли“ на арабица (ахлан уа-сахлан) или „Бръснарски салон“ (салун ал-хилака), понякога и „Бръснарски салон за мъже“ (салун хилака ли-р-риджал), като че ли може да има бръснарски салон за жени.
Клиентите изглеждат ценители на „лицевата растителност“, да употребим този донякъде тромаво звучащ израз, за който английският език също предлага точния еквивалент facial hair. Не зная точния обем на бизнеса в този сектор, както и печалбата, която реализира. Сигурно в София има много бради за вчесване и оформяне, а може и местенцата да обслужват други, по-широки цели. Та именно от оня ден беше и сниманият от мен арабски надпис на едно от магазинчетата там. „Моля, избягвайте да се събирате в магазина. Това е място за работа, а не е кафене.“ Така и с бръснарниците. Очевидно е обаче, че в такива места станалото отскоро модно хипстърско влечение към брадата и ориенталската атмосфера се „снемат“, ако трябва да употребя и аз един термин от Хегел.
Когато преди петнайсетина години работех за арабско посолство, част от дипломатическия персонал също навестяваше района. Имаха любимо място, където работеше някой си Набил Бръснаря (Ал-Халлак). Дотолкова бях почнал да го свързвам с идеята за фризьорски салон, че веднъж, като ме питаха къде е отишла посланичката, казах: „При бръснаря.“ Очевидно това прозвуча неловко и смешно, защото тя ходеше при фризьорка. Коафера – така звучи френската заемка в египетския вариант на арабския.
А пък в Сирия веднъж ни предлагаха да ходим заедно на мъжка баня в Стария Дамаск, където освен всичко ти махали косъмчетата на брадата нагоре по скулите с помощта на конец. Можело и веждите ти да оформят така. Въпреки любопитството ми, учтиво отказах предложението.
Точно се върнах оттам – било е някъде през зимата на 2001 година – и установих, че в езика на моите съселяни се е настанил изразът „Брадясал си като талибан!“. Може да е, защото по онова време Рамбо беше наистина популярен. (Знаете за какво говоря – пиратски видеокасети, дублирани на български в гаражни студиа. Помним, че в третата серия на екшъна добрите афганистански муджахидини помагат на самия Слай, корав щатски ветеран, в борбата му с лошите руснаци.) Или пък защото след атентатите от 11 септември и началото на войната в Афганистан изведнъж талибаните отново се бяха превърнали в тема в новинарските емисии.
А у един талибан най-напред забелязваш брадата, наред с калашника и РПГ-то. Не знам дали познатите ми са правили разликата между брадата на Осама бен Ладен като представител на едноименната саудитска фамилия и движението на афганистанските талибани, но изразът си се въртеше. Къде тук е истината, ви оставям да решите сами чрез най-подходящия в случая логически инструмент – бръснача на Окам.
Но да оставим скучните блогърски спомени и да се гмурнем смело в историята и богословието на мюсюлманската брада.
Да се опитаме да прозрем през гъсталака на лицевата растителност назад в историята на исляма. Дано самият Аллах отвори за нас отнякъде просвет, та да не се заплетем безнадеждно.
Тук отначало ми се струва важно да направим няколко уговорки. Няма да говорим за брадите на православните свещеници (въпреки че изразът спокойно можеше да е „Брадясал си като поп“), за оскубаните бради на царедворците на цар Давид от Ветхия завет (2 Цар. 10:4), за Синята брада от едноименната приказка, за „Маншон, Полуобувка и Мъхеста брада“, за педя човек – лакът брада или за пейоративното определение по време на Прехода на градската демократична общност – „ония с брадите“. Да се съсредоточим върху мюсюлманската традиция. И без да се налага да я напускаме, материалът е пребогат.
И тук следва другото уточнение. Талибаните може да имат бради и да забраняват бръсненето и скъсяването на брадите, но не всички мюсюлмани с бради са „талибани“ в строго терминологичния смисъл на думата. И не всички градски брадатковци са мюсюлмани. Идете вечер на дискотека или се разходете по жълтите павета и ще видите.
Но нека обърнем внимание как се говори за брадата в приказките от „Хиляда и една нощ“.
На една улица живеели две жени, научаваме от разказвача. Едната обичала мъж, пестеливо ни съобщава историята. Подразбира се, че е с брада. Брадата явно е част от дефиницията на „мъж“. А другата обичала голобрад юноша. За несъмнено неплатоническия характер на тази любов свидетелства подслушаният разговор на покрива между тях. Онази, която обича голобрадия юноша, запитва другата:
Сестро, как можеш да понасяш грубата брада на твоя мъж върху гръдта си, когато те целува и когато мустаците му бодат устните ти?
Отговорът на приятелката ѝ е показателен и отказва питащата от нейния голобрад любовник. Що за въпрос е това? Нима дървото се украсява единствено от неговия листак? Нима достойнството на краставицата идва само от мъха ѝ? На този свят, научаваме, няма нищо по-грозно от сипаничав и плешив мъж, разбирайте такъв без доволно количество лицево окосмение. Брадата е създадена за мъжете, както къдриците – за жените. Самият Аллах е сътворил на небето ангел, който казва:
Благословен да е Оня, който е украсил мъжете с бради, а жените с – къдрици.
И ако брадите на мъжете не са равни по красота на къдриците на жените, то „Аллах нямаше да съеши мъжа с жената, неразумна глупачко!“.
„Самата истина!“, се изкушават да възкликнат всички привърженици на добре окосмените мъжки лица.
А пък аз ще възразя, че може да сте паднали жертва на логическата грешка, известна като „склонност за потвърждаване“. Тук обаче ясно се вижда, че не говорим за произволна ориенталска естетика, отделена от религиозната повеля. Така намеква и разговорът на една „неволница“ с учени – богослови и прависти, т.нар. улема и факихи, около религиозните задължения. Това са същностните предписания на вярата, без които не може. И най-голямото от тях, твърди учената „неволница“, е да се познава Всевишният. А преди всяко друго задължение идва засвидетелстването, че няма друг Бог, освен Аллах, и Мухаммад е Неговият Пратеник (расул), често пъти превеждано на български донейде погрешно като „Пророк“. Тази изповед на вярата (шахада) е известна като един от петте стълба на исляма. Чрез нея дори се конвертираш официално в исляма. Друго задължение е ритуалното умиване, познато на всички ни от умивалниците в джамиите, неотменна част, предшестваща ритуалната молитва (салат), друг от стълбовете на исляма.
И после, продължава „неволницата“, идва правилото, което е част от всяко друго задължение.
Ноктите да са подрязани, а брадата – подстригана.
Запомнете това предписание. Не се споменава току-така. Както впрочем и историята за стареца, комуто е предложено да си купи поредната „неволница“ с хаплив език. Не става за купувач, по думите на самата жена от историята. Защото имал цели три недостатъка – нисък, дебел и с твърде дълга брада. И за следващия купувач на робинята с язвителен език се казва, че имал твърде дълга брада. Води се за дефект. Който има дълга брада, има къс ум.
Защото и някой си поет бил казал, както гласи българският превод на приказките:
Щом на мъжете дълга е брадата,
на почит са, защото са богати!
Но щом умът не стига — дължината
се компенсира винаги с брадата!
И също:
Приятелят ни има си брада,
но няма полза май от дължината!
Напомня тя през зимата нощта
студена, гъста, дълга и космата!
Старите текстове понякога ги разбираме веднага, понякога – не. Понякога ни забавляват, понякога се чудим какво им е смешното. Но винаги крият повече от четеното на пръв поглед.
Ето и няколко „брадати“ опорни точки покрай цялото забавление.
Брадата е трансцедентално удържана същностна характеристика на мъжа, а не просто украса. Хубаво е да я имаш не само защото е красиво, а защото красивото и моралното, сиреч благото, е това, което Аллах повелява. Нали така твърди и преданието на самия Пророк – „Аллах е красив и обича красотата“. И тъй като Той прави брадата да расте, то има начини, по които трябва да се отнасяш спрямо нея, ако искаш да бъдеш благочестив и изряден правоверен. Да я отпущаш да расте е добро, чудесно, изящно и морално, а да я занемаряваш е порицаемо. Отношението към брадата представлява част от целия конструкт на религиозно постановените хигиенни и естетически изисквания заедно с отношението към ноктите например. Или към тоалетната обхода, което си заслужава отделен пространен материал.
И за да не си помислите, че спекулирам излишно, да се върнем към по-сериозни и по-стари от приказките извори.
За жалост, в Корана, върховния извор на мюсюлмански светоглед, етос и доктрина, има много оскъдни споменавания на бради. Единственото място, където се говори за тази лицева украса, е история, в която е предаден гневен диалог между Муса (библ. Мойсей) и брат му Харун (библ. Аарон). Харун се обръща към Мойсей с
„О, сине на майка ми, не ме дърпай нито за брадата, нито за главата!“ (Коран 20:94)
Явно се намеква за някаква, хм, телесна динамика на кавгата и ролята на брадата в нея, дори и без човек да задълбава в някои от подробните по-късни и пространни коментари (тафсири) или в религиозната литература, позната като „причини за низпославането на Корана“ (асбаб ан-нузул).
Тогава да посегнем към другия източник на доктрина – Сунната, тоест преданията на Пророка. Ако и исторически да знаем, че те биват събрани под сегашната си форма някъде през IX век, традиционната догматична гледна точка ги разглежда като достоверно засвидетелствани, запомнени, предадени и записани от устата на самия Пророк през VII столетие сл.Хр. А там вече категорично няма да останем с едната „постна пица“.
Научаваме, че самият Мухаммад боядисвал брадата си в жълтеникаво, вероятно с къна (хинна’, което вероятно познавате като хена), та така започнали да правят и неговите съратници. Че даже и някъде бил въвел боядисването на брадата като важен разграничителен критерий между мюсюлманите и представителите на другите две монотеистични религии:
Юдеите и християните не се боядисват, та правете обратното на тях!
Има подобно предание и във връзка със зороастрийците огнепоклонници от Персия (маджус). И тук в десетки признати за достоверни разкази Пророкът заръчва нещо много важно, което формира „богословието на брадата“ за векове напред и намира своя отзвук в историите от „Хиляда и една нощ“.
Не бъдете като езичниците, отпуснете брадата да расте, а подстригвайте мустака.
Въвежда се ясно разграничение между мустака и брадата, както и две различни отношения към тях. Ако прескочим много столетия към настоящето, бих се изкушил да ви кажа тук да си мислите едновременно за мустака на Ердоган и брадата на Бен Ладен. Но да не насилваме нормата отсега и да оставим пространство за историческа интерпретация и развитие. А разказът за „неволницата“, която говори с учените – богослови и прависти, всъщност смесва двете и отправя към брадата препоръката, отнасяща се за мустака.
Нещата около лицевата растителност са сериозни. Пророкът имал навик често да прокарва мокри пръсти през брадата си и да я сресва. Веднъж, разказва едно предание, в джамията влязъл човек с разчорлена коса и брада. Мухаммад го посочил с ръка, все едно му повелявал да си оправи косата и брадата. Онзи излязъл и после се върнал, а Пратеникът на Аллах обобщил:
„Не е ли това по-добре, отколкото някой от вас да дойде разчорлен в главата, все едно е дявол (шайтан)?“
Разчорлен ще да е, ами, архизлодеят от Корана и неговите паднали следовници… Все пак той е онзи, който отказва да се подчини на Аллах, като се преклони пред създадения от него Адам (Коран 2:34, 7:11–12, 15:31–32 и пр.), и като такъв представлява антитеза на установения от Аллах съвършен космологичен порядък. Във всичко, включително и в брадата и външния му вид. Вижте само как го изобразяват в ръкописи на мюсюлманската демонология от XIV век.
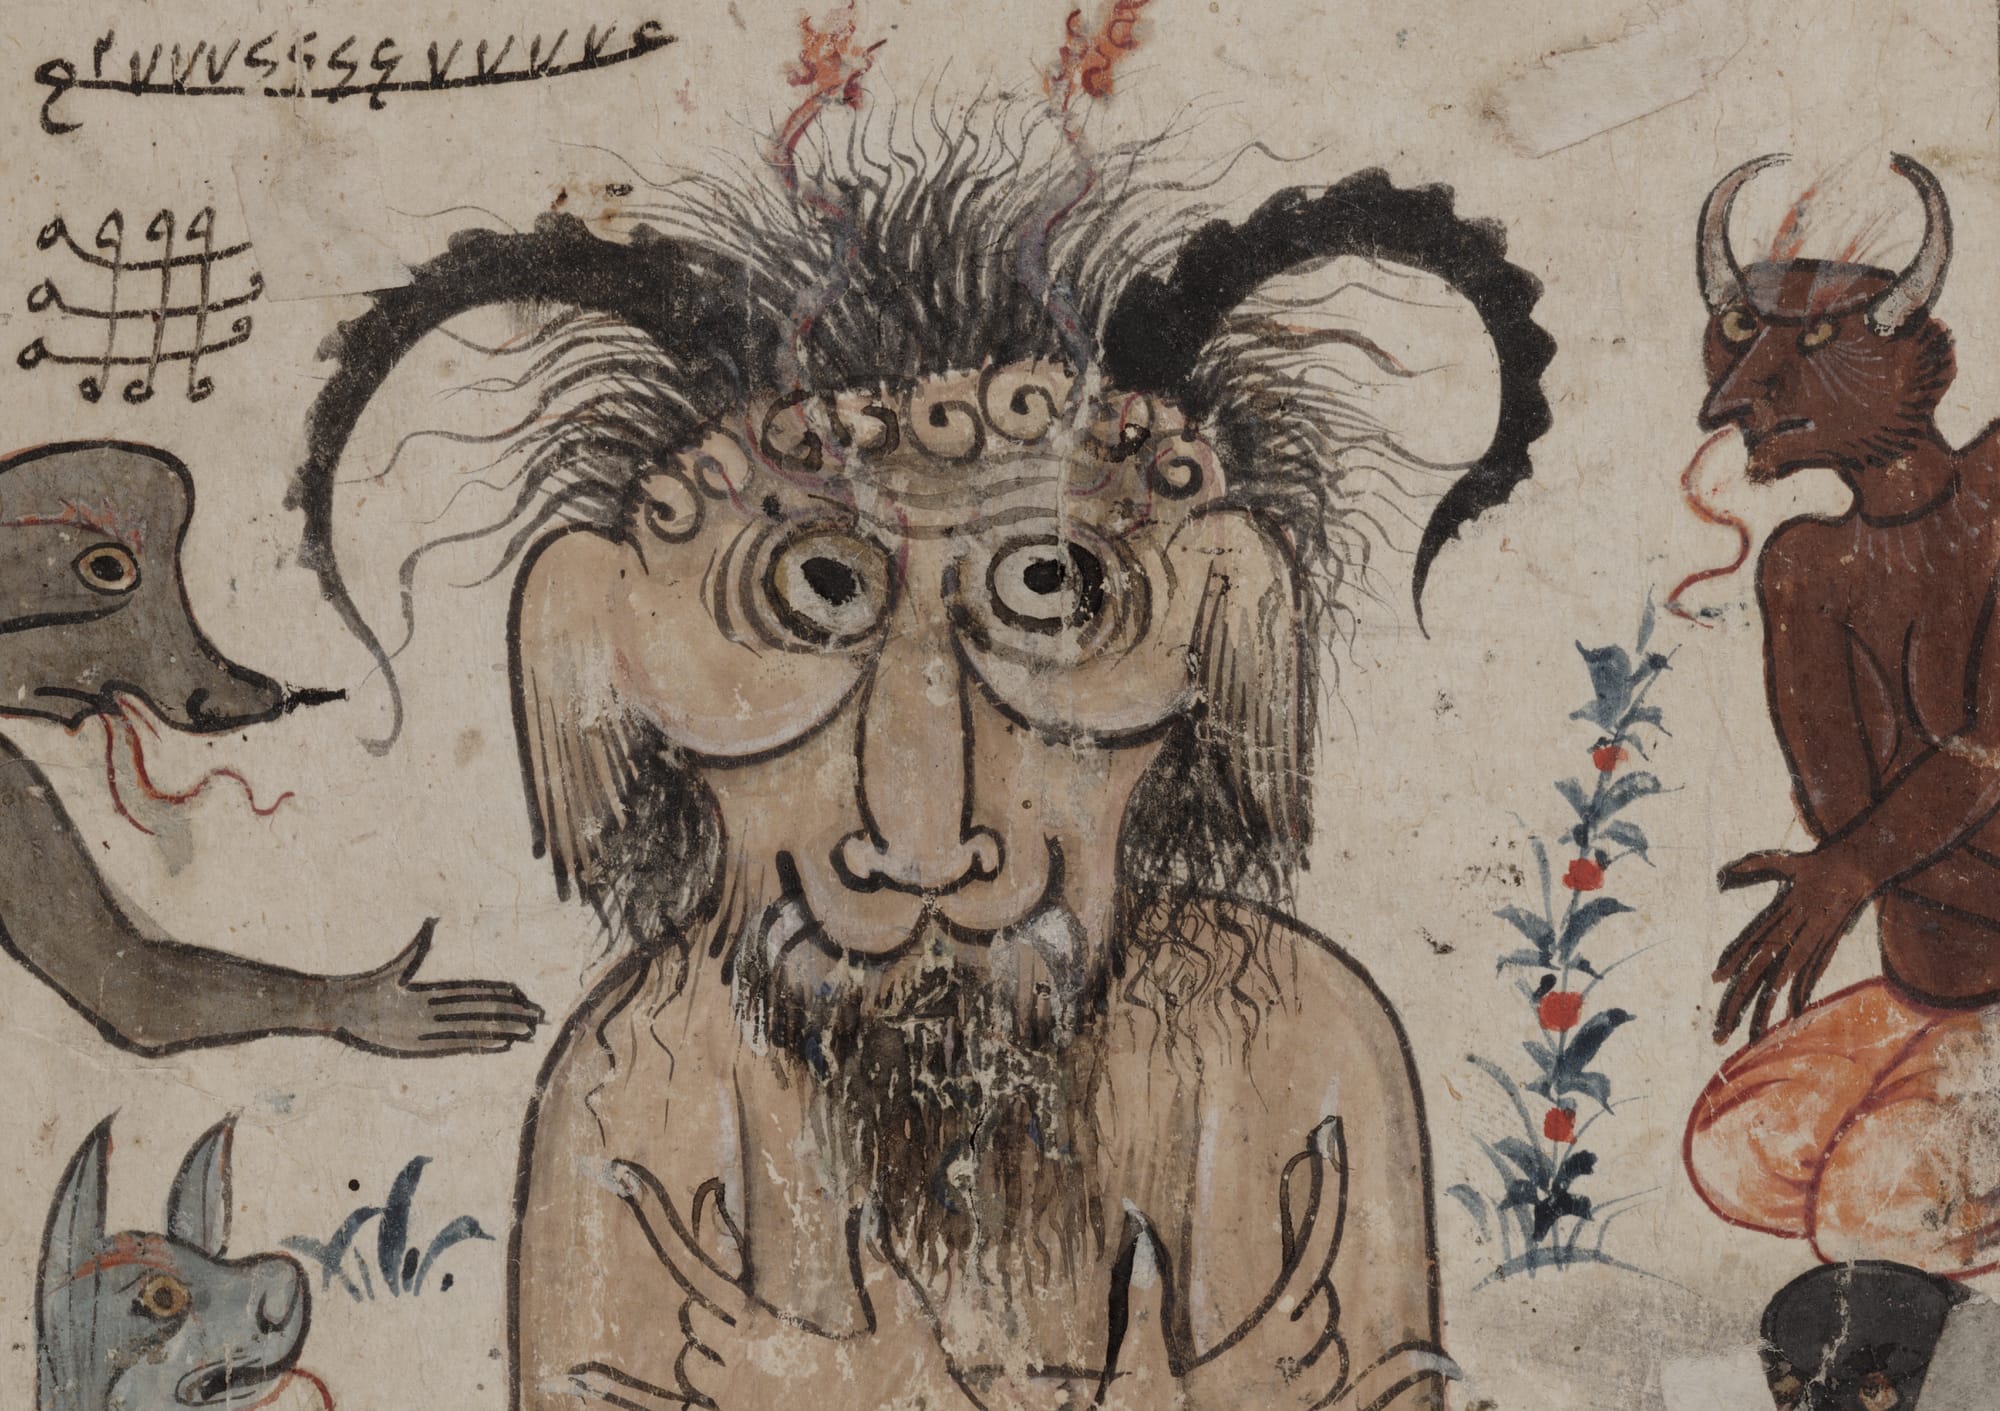
Не искате такъв външен вид, нито прическа. Освен ако не работите по обложка на блекметъл група от мюсюлмански имигранти в Скандинавия, което мисля, че може да разбие всички културни предразсъдъци и граници.
По-добре да следвате примерите от живота на Пророка. А той, продължават преданията, имал навика да парфюмира главата и брадата си. Според големия богослов Анас ибн Малик, на главата и брадата на Пратеника на Аллах имало само четиринайсет на брой бели косъма. Според други разкази са малко повече, някои казват, че били предимно в брадичката му, под долната устна.
Бившият противник на исляма Абу Кухафа при завладяването на Мека от мюсюлманите по времето на Пророка имал бяла коса и брада. Затова и самият Мухаммад отправя двусмислената заръка към него – „променете нещо в цвета, но избягвайте черното“. Само че някои съратници на Мухаммад твърдят, че брадата му била „огромна“, че и „много черна“. Аллах знае най-добре, мога да обобщя тук мъдро като един шейх.
Какво ще кажете за тези основания за една богата, плътна, къдрава духовна традиция на брадата? В исляма, а и не само, има религиозни постановки, които исторически се оформят от далеч по-оскъден материал в свещените текстове или направо израстват като тяхно допълнение. Ето ви например станалото стандартно положение за наказанието чрез убиване с камъни на прелюбодейците. Това наказание отсъства от текста на Корана, където се предписват единствено сто удара с камшик (Коран 24:2), но наложилото се в исторически план е друго. Нека обаче да видим какво се случва с брадата.
Бегла разходка из дигиталните хранилища за религиозна литература ме оставя с богат берекет от трактати на арабски.
Има всякакви формати на съчинения – дълги, къси, стари, нови, ръкописни, печатни, самиздати на хартия, електронно публикувани, повечето от които разглеждат темата от една доста еднопосочна, консистентна и традиционна гледна точка. Поздравявам ви с някои красноречиви заглавия. „Постигането на целта на питащия дали някой в Рая има брада“. (Впрочем, това е важен въпрос – ако един ден стигнете в мюсюлманския Рай (Джанна), там ще има ли бради? Тук няма да ви издам какво твърди авторът на трактата.) „Славата на лицето е неговата брада“ е доста недвусмислено панегирично. Това безспорно е така, стига лицето да не е женско. „Отпускането на брадата и свързаните с това религиозни постановления“ е доста стандартно заглавие на пръв поглед. Но пък изглежда обещаващо, защото носи логото на ИДИЛ. Нормално е нейният лидер Абу Бакр ал-Багдади, обявил се за халиф, да се интересува от темата, ако тя е толкова широко застъпена в нормативната база на мюсюлманския свещен закон.
„Възгледите на религиозните учени относно бръсненето и подкъсяването на брадата“ ми звучи суховато, но полезно. „Задължителният характер на пускането на брадата“ ясно застъпва тезата, че ако искаш да си изряден мюсюлманин, брадата не ти мърда. Харесва ми обаче тонът на заглавието „Научен и спокоен диалог относно книгата „Брадата. Едно проучване от гледна точка на мюсюлманските предания и религиозното право“. Разбирайте го като призив да седнем заедно и спокойно да се разберем. Ще я бъде ли брадата, или не. И каква ще да е тя.
„Брадата в Писанието и Сунната, заедно с преданията на праведните предци на общността“ е много добро! Търси основанията на брадата в основните извори на исляма, както и в казаното от т.нар. салаф („праведни предци“). От този термин идва и наименованието на движения като салафизма, връщащи се към буквалните основания на доктрината в текстовете. За наше успокоение и удобство днес наричаме тези движения „фундаменталистки“ и „радикални“.
Брошурата „Брадата – защо?“ също ми се нрави. За разлика от кроткия призив за дискусия в предното съчинение, тук имаме нюанс на драматизъм. И отговорът „Защото така!“, който много обичам и смятам за края на всяка дискусия, тук не е приемлив. Правно-богословските измерения на мъжкото лицево украшение се разглеждат в по-специализирана литература, като „Брадата в четирите правно-богословски школи“. Става въпрос за популярните исторически течения в правото и богословието – на маликитите, шафиитите, ханбалитите и ханифитите. Нашенското мюфтийство като наследник на основната правно-богословска традиция на Османската империя се числи към последните, затова и официалното име на деноминацията е мюсюлманско сунитско ханефитско вероизповедание. Какво ли смятат за брадата там, се питам, може би някой ден ще има проучвания на терен по този въпрос?
(Следва продължение.)
В рубриката „Ориент кафе“ Атанас Шиников поднася любопитни теми, свързани не толкова с горещата политика, колкото с историята и културата на Близкия изток. А той, древен и днешен, е по-близко до нас и съвремието ни, отколкото си представяме.
Use Model Context Protocol with Amazon Q Developer for context-aware IDE workflows
Post Syndicated from Ritik Khatwani original https://aws.amazon.com/blogs/devops/use-model-context-protocol-with-amazon-q-developer-for-context-aware-ide-workflows/
Earlier today, Amazon Q Developer announced Model Context Protocol (MCP) support in their Integrated Development Environment (IDE) plugins for Visual Studio Code and JetBrains. This allows developers to connect external tools or MCP servers to Q Developer, enabling more context-aware responses and complex workflows. MCP support has already been available in Amazon Q Developer for Command Line since April 29, 2025.
Introduction
Q Developer already had the ability to use tools within the IDE such as executing shell commands, reading local files, and generating code with the addition of the agentic coding experience. Now, developers have the ability to add additional tools that support MCP to their toolkit. MCP is an open protocol that standardizes how Large Language Models (LLMs) integrate with applications. It provides a way to share context, access data sources, and interact with APIs. You can read more about MCP in this introduction.
This ability to add additional context and tools allows Q Developer to write more accurate code, integrate with your planning tools, create UI components from designs, generate database documentation by examining your actual schema, and execute complex multi-tool tasks – all without the need for custom integration code. I’m excited to see this functionality coming to Q Developer IDE plugins, enhancing the development process right where developers spend most of their time.
In this post, I’ll walk you through a common scenario where I, as a developer, am tasked with working on an issue defined in a project management tool like Jira. The issue contains a user story, acceptance criteria, a link to a Figma design of the user interface, and additional technical implementation notes. To accomplish this efficiently, I’ll demonstrate how Q Developer can streamline the entire process by using two separate MCP servers to interact with Jira and Figma independently. Rather than manually switching between browser tabs, copying information, and trying to keep track of requirements across multiple tools, I’ll show how Q Developer can automatically fetch details using MCP and help me implement the feature while maintaining context across both platforms as shown in the figure below.

Figure 1: Q Developer extension in Visual Studio Code interacting with external tools using MCP servers
Configuring MCP Servers
To begin setup, click on the Configure MCP servers button at the top of the Chat tab bar as shown in the image below. This will bring up the list of MCP servers currently configured. Click the + (Add new MCP) button to add a new server.

Figure 2: Add MCP server configuration in Visual Studio Code’s Q Developer extension
You will set the scope of your MCP servers during configuration. A Global scope allows you to use the MCP server across all your projects, whereas a Workspace scope sets it up for only the current IDE workspace. Here’s an example configuration for the Atlassian and Figma MCPs I’ll be using:
| Atlassian |
| Scope: This workspace |
| Name: Atlassian |
| Transport: stdio |
| Command: npx |
| Arguments: -y mcp-remote https://mcp.atlassian.com/v1/sse |
| Figma |
| Scope: This workspace |
| Name: Figma |
| Transport: stdio |
| Command: npx |
| Arguments: -y mcp-remote http://127.0.0.1:3845/sse |
Note: The first time you set up the Atlassian MCP server, you’ll be asked to complete the OAuth authentication flow in your browser and provide access permissions to your Jira projects. Similarly, to connect to the Figma Dev Mode MCP server, you’ll need to enable it via the Figma desktop app.

Figure 3: Q Developer’s MCP management window showing configured Figma and Atlassian MCPs servers
To understand an MCP server’s individual tools, click on the expand icon next to its name as shown in the image below. Tools are executable functions exposed by the MCP server. They enable Q Developer’s agentic chat to perform actions and interact with external systems on your behalf. You can also configure permissions for individual tools. Each tool presents the option to Ask, Always allow, or Deny it such that Q Developer can’t invoke it. In my example, I’ll set all tools that only read data to Always allow for my workspace and set the rest of the tools to Ask.

Figure 4: MCP tool descriptions and configuration dropdown with options to Ask, Always allow or Deny
With the MCP servers configured, let’s see how I can integrate them into my workflow.
Walkthrough
Q Developer is now enriched with additional information and tools available via the configured MCP servers. To demonstrate how this accelerates my developer productivity, I’ll be working with the Q Words game.
Scenario
Q-Words is an interactive word guessing game used in our customers’ workshops to demonstrate Q Developer’s capabilities. I’ve been tasked by the Product Manager to add a dark mode to the game. The User Story is logged in Jira and links to a Figma design that our designers have prepared.

Figure 5: Jira ticket showing user story and acceptance criteria for adding dark mode to a Q-Words game application

Figure 6: Figma design showing dark and light mode interfaces for a QWords game application
Integrating MCPs into your development workflow
Let’s begin by asking Q Developer to check on tasks assigned to me in Jira by typing the following prompt in the agentic chat:
List issues that I need to work on
Q Developer will understand your intent and interact with your Atlassian MCP server to filter and show Jira issues that are assigned to you and in the To Do state. You can optionally prompt Q Developer to use a particular MCP server. Just as with any prompt, providing clear instructions will yield better results. In the image below, Q Developer retrieves details for the issue I’m assigned to work on.

Figure 7: Q Developer retrieves and describes issues assigned to me in Jira using the Atlassian MCP server
Let’s begin work on the issue with the following prompt:
Move issue CRM-9 to In Progress and checkout a new git branch named after the issue id to begin working on it

Figure 8: Prompt Q Developer to begin working on an assigned issue
Next, I’d like to understand the impact of the design changes on the current application. I can use the following prompt to accomplish this:
Analyze the Jira User Story and linked Figma design. Give me a technical implementation plan explaining the UI components that will need to be modified in the existing code.

Figure 9: Prompt Q Developer to help you analyze changes in existing code to implement the new UI
Q Developer automatically pulls in issue details from Jira, along with the design specifics like colors from Figma. Before MCP, I would have had to add those details directly into the prompt or provided them as context from a local file. Now, my prompt only includes the description of the task whereas the context is enriched with details from the MCP servers. Review the proposed plan and suggest edits if needed. Once satisfied, prompt Q Developer to begin working on the changes:
Implement the plan

Figure 10: The diff view of changes by Q Developer to implement a dark mode feature in HTML and CSS
After reviewing the diff of the files changed by Q Developer, I can verify that the new Dark Mode feature has been implemented as desired. Let’s test the changes and ensure all acceptance criteria is met. To run the application, I use the following prompt:
Run the application locally
Q Developer will ask permission and run commands to spin up the local web server. I can then test the changes in my browser.

Figure 11: Updated application with dark mode toggle button implemented by Q Developer using MCP
After a bit of testing, I can confirm that we’ve met all the acceptance criteria for the story. Let’s update the rest of the team on what we’ve accomplished with the following prompt:
Update the Jira issue status to Done and add a comment summarizing the changes made.
This convenient integration between Q Developer and Jira via MCP, saves me the back and forth between different tools to document the work accomplished.

Figure 12: A Jira ticket comment detailing the completed implementation of dark mode features, including theme toggle, CSS variables, and UI components
Conclusion
The addition of MCP support in Amazon Q Developer for the IDE provides a standardized way to share context and interact with additional tools. In this post, I’ve demonstrated how I can use Q Developer in the IDE to interact with Atlassian Jira for task management and Figma for UI updates. I was able to do this without explicitly including user story details in my prompts or separately downloading design assets from UI mockups. Instead, Q Developer could automatically access user story context and easily integrate design assets using tools exposed by MCP servers. I encourage you to explore the new MCP capabilities and also check out the AWS MCP Servers repository on GitHub. Refer MCP configuration for Q Developer in the IDE to learn more.
To learn more about Amazon Q Developer’s features and pricing details, visit the Amazon Q Developer product page.
About the Author
Comic for 2025.06.13 – Shirt
Post Syndicated from Explosm.net original https://explosm.net/comics/shirt
New Cyanide and Happiness Comic
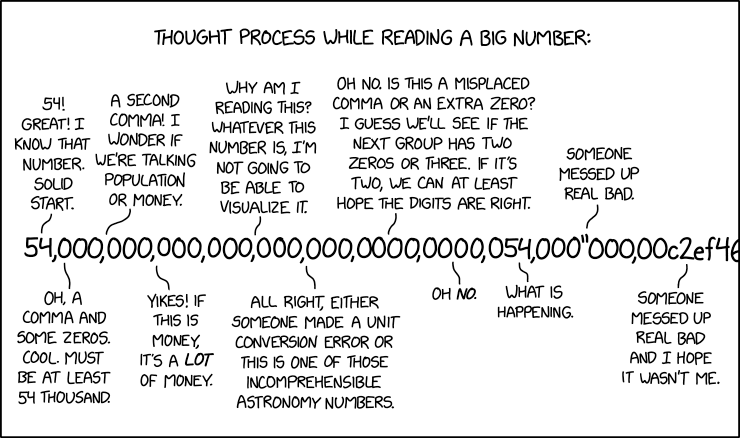
Reading a Big Number
Post Syndicated from xkcd.com original https://xkcd.com/3102/
Cloudflare service outage June 12, 2025
Post Syndicated from Jeremy Hartman original https://blog.cloudflare.com/cloudflare-service-outage-june-12-2025/
On June 12, 2025, Cloudflare suffered a significant service outage that affected a large set of our critical services, including Workers KV, WARP, Access, Gateway, Images, Stream, Workers AI, Turnstile and Challenges, AutoRAG, Zaraz, and parts of the Cloudflare Dashboard.
This outage lasted 2 hours and 28 minutes, and globally impacted all Cloudflare customers using the affected services. The cause of this outage was due to a failure in the underlying storage infrastructure used by our Workers KV service, which is a critical dependency for many Cloudflare products and relied upon for configuration, authentication and asset delivery across the affected services. Part of this infrastructure is backed by a third-party cloud provider, which experienced an outage today and directly impacted availability of our KV service.
We’re deeply sorry for this outage: this was a failure on our part, and while the proximate cause (or trigger) for this outage was a third-party vendor failure, we are ultimately responsible for our chosen dependencies and how we choose to architect around them.
This was not the result of an attack or other security event. No data was lost as a result of this incident. Cloudflare Magic Transit and Magic WAN, DNS, cache, proxy, WAF and related services were not directly impacted by this incident.
As a rule, Cloudflare designs and builds our services on our own platform building blocks, and as such many of Cloudflare’s products are built to rely on the Workers KV service.
The following table details the impacted services, including the user-facing impact, operation failures, and increases in error rates observed:
|
Product/Service |
Impact |
|---|---|
|
Workers KV |
Workers KV saw 90.22% of requests failing: any key-value pair not cached and that required to retrieve the value from Workers KV’s origin storage backends resulted in failed requests with response code 503 or 500. The remaining requests were successfully served from Workers KV’s cache (status code 200 and 404) or returned errors within our expected limits and/or error budget. This did not impact data stored in Workers KV. |
|
Access |
Access uses Workers KV to store application and policy configuration along with user identity information. During the incident Access failed 100% of identity based logins for all application types including Self-Hosted, SaaS and Infrastructure. User Identity information was unavailable to other services like WARP and Gateway during this incident. Access is designed to fail closed when it cannot successfully fetch policy configuration or a user’s identity. Active Infrastructure Application SSH sessions with command logging enabled failed to save logs due to a Workers KV dependency. Access’ System for Cross Domain Identity (SCIM) service was also impacted due to its reliance on Workers KV and Durable Objects (which depended on KV) to store user information. During this incident, user identities were not updated due to Workers KV updates failures. These failures would result in a 500 returned to identity providers. Some providers may require a manual re-synchronization but most customers would have seen immediate service restoration once Access’ SCIM service was restored due to retry logic by the identity provider. Service authentication based logins (e.g. service token, Mutual TLS, and IP-based policies) and Bypass policies were unaffected. No Access policy edits or changes were lost during this time. |
|
Gateway |
This incident did not affect most Gateway DNS queries, including those over IPv4, IPv6, DNS over TLS (DoT), and DNS over HTTPS (DoH). However, there were two exceptions: DoH queries with identity-based rules failed. This happened because Gateway couldn’t retrieve the required user’s identity information. Authenticated DoH was disrupted for some users. Users with active sessions with valid authentication tokens were unaffected, but those needing to start new sessions or refresh authentication tokens could not. Users of Gateway proxy, egress, and TLS decryption were unable to connect, register, proxy, or log traffic. This was due to our reliance on Workers KV to retrieve up-to-date identity and device posture information. Each of these actions requires a call to Workers KV, and when unavailable, Gateway is designed to fail closed to prevent traffic from bypassing customer-configured rules. |
|
WARP |
The WARP client was impacted due to core dependencies on Access and Workers KV, which is required for device registration and authentication. As a result, no new clients were able to connect or sign up during the incident. Existing WARP client users sessions that were routed through the Gateway proxy experienced disruptions, as Gateway was unable to perform its required policy evaluations. Additionally, the WARP emergency disconnect override was rendered unavailable because of a failure in its underlying dependency, Workers KV. Consumer WARP saw a similar sporadic impact as the Zero Trust version. |
|
Dashboard |
Dashboard user logins and most of the existing dashboard sessions were unavailable. This was due to an outage affecting Turnstile, DO, KV, and Access. The specific causes for login failures were: Standard Logins (User/Password): Failed due to Turnstile unavailability. Sign-in with Google (OIDC) Logins: Failed due to a KV dependency issue. SSO Logins: Failed due to a full dependency on Access. The Cloudflare v4 API was not impacted during this incident. |
|
Challenges and Turnstile |
The Challenge platform that powers Cloudflare Challenges and Turnstile saw a high rate of failure and timeout for siteverify API requests during the incident window due to its dependencies on Workers KV and Durable Objects. We have kill switches in place to disable these calls in case of incidents and outages such as this. We activated these kill switches as a mitigation so that eyeballs are not blocked from proceeding. Notably, while these kill switches were active, Turnstile’s siteverify API (the API that validates issued tokens) could redeem valid tokens multiple times, potentially allowing for attacks where a bad actor might try to use a previously valid token to bypass. There was no impact to Turnstile’s ability to detect bots. A bot attempting to solve a challenge would still have failed the challenge and thus, not received a token. |
|
Browser Isolation |
Existing Browser Isolation sessions via Link-based isolation were impacted due to a reliance on Gateway for policy evaluation. New link-based Browser Isolation sessions could not be initiated due to a dependency on Cloudflare Access. All Gateway-initiated isolation sessions failed due its Gateway dependency. |
|
Images |
Uploads to Cloudflare Images were impacted during the incident window, with a 100% failure rate at the peak of the incident. Overall image delivery dipped to around 97% success rate. Image Transformations were not significantly impacted, and Polish was not impacted. |
|
Stream |
Stream’s error rate exceeded 90% during the incident window as video playlists were unable to be served. Stream Live observed a 100% error rate. Video uploads were not impacted. |
|
Realtime |
The Realtime TURN (Traversal Using Relays around NAT) service uses KV and was heavily impacted. Error rates were near 100% for the duration of the incident window. The Realtime SFU service (Selective Forwarding Unit) was unable to create new sessions, although existing connections were maintained. This caused a reduction to 20% of normal traffic during the impact window. |
|
Workers AI |
All inference requests to Workers AI failed for the duration of the incident. Workers AI depends on Workers KV for distributing configuration and routing information for AI requests globally. |
|
Pages & Workers Assets |
Static assets served by Cloudflare Pages and Workers Assets (such as HTML, JavaScript, CSS, images, etc) are stored in Workers KV, cached, and retrieved at request time. Workers Assets saw an average error rate increase of around 0.06% of total requests during this time. During the incident window, Pages error rate peaked to ~100% and all Pages builds could not complete. |
|
AutoRAG |
AutoRAG relies on Workers AI models for both document conversion and generating vector embeddings during indexing, as well as LLM models for querying and search. AutoRAG was unavailable during the incident window because of the Workers AI dependency. |
|
Durable Objects |
SQLite-backed Durable Objects share the same underlying storage infrastructure as Workers KV. The average error rate during the incident window peaked at 22%, and dropped to 2% as services started to recover. Durable Object namespaces using the legacy key-value storage were not impacted. |
|
D1 |
D1 databases share the same underlying storage infrastructure as Workers KV and Durable Objects. Similar to Durable Objects, the average error rate during the incident window peaked at 22%, and dropped to 2% as services started to recover. |
|
Queues & Event Notifications |
Queues message operations including–pushing and consuming–were unavailable during the incident window. Queues uses KV to map each Queue to underlying Durable Objects that contain queued messages. Event Notifications use Queues as their underlying delivery mechanism. |
|
AI Gateway |
AI Gateway is built on top of Workers and relies on Workers KV for client and internal configurations. During the incident window, AI Gateway saw error rates peak at 97% of requests until dependencies recovered. |
|
CDN |
Automated traffic management infrastructure was operational but acted with reduced efficacy during the impact period. In particular, registration requests from Zero Trust clients increased substantially as a result of the outage. The increase in requests imposed additional load in several Cloudflare locations, triggering response from automated traffic management. In response to these conditions, systems rerouted incoming CDN traffic to nearby locations, reducing impact to customers. There was a portion of traffic that was not rerouted as expected and is under investigation. CDN requests impacted by this issue would experience elevated latency, HTTP 499 errors, and / or HTTP 503 errors. Impacted Cloudflare service areas included São Paulo, Philadelphia, Atlanta, and Raleigh. |
|
Workers / Workers for Platforms |
Workers and Workers for Platforms rely on a third party service for uploads. During the incident window, Workers saw an overall error rate peak to ~2% of total requests. Workers for Platforms saw an overall error rate peak to ~10% of total requests during the same time period. |
|
Workers Builds (CI/CD) |
Starting at 18:03 UTC Workers builds could not receive new source code management push events due to Access being down. 100% of new Workers Builds failed during the incident window. |
|
Browser Rendering |
Browser Rendering depends on Browser Isolation for browser instance infrastructure. Requests to both the REST API and via the Workers Browser Binding were 100% impacted during the incident window. |
|
Zaraz |
100% of requests were impacted during the incident window. Zaraz relies on Workers KV configs for websites when handling eyeball traffic. Due to the same dependency, attempts to save updates to Zaraz configs were unsuccessful during this period, but our monitoring shows that only a single user was affected. |
Workers KV is built as what we call a “coreless” service which means there should be no single point of failure as the service runs independently in each of our locations worldwide. However, Workers KV today relies on a central data store to provide a source of truth for data. A failure of that store caused a complete outage for cold reads and writes to the KV namespaces used by services across Cloudflare.
Workers KV is in the process of being transitioned to significantly more resilient infrastructure for its central store: regrettably, we had a gap in coverage which was exposed during this incident. Workers KV removed a storage provider as we worked to re-architect KV’s backend, including migrating it to Cloudflare R2, to prevent data consistency issues (caused by the original data syncing architecture), and to improve support for data residency requirements.
One of our principles is to build Cloudflare services on our own platform as much as possible, and Workers KV is no exception. Many of our internal and external services rely heavily on Workers KV, which under normal circumstances helps us deliver the most robust services possible, instead of service teams attempting to build their own storage services. In this case, the cascading impact from the failure from Workers KV exacerbated the issue and significantly broadened the blast radius.
The incident timeline, including the initial impact, investigation, root cause, and remediation, are detailed below.

Workers KV error rates to storage infrastructure. 91% of requests to KV failed during the incident window.

Cloudflare Access percentage of successful requests. Cloudflare Access relies directly on Workers KV and serves as a good proxy to measure Workers KV availability over time.
All timestamps referenced are in Coordinated Universal Time (UTC).
|
Time |
Event |
|---|---|
|
2025-06-12 17:52 |
INCIDENT START |
|
2025-06-12 18:05 |
Cloudflare Access team received an alert due to a rapid increase in error rates. Service Level Objectives for multiple services drop below targets and trigger alerts across those teams. |
|
2025-06-12 18:06 |
Multiple service-specific incidents are combined into a single incident as we identify a shared cause (Workers KV unavailability). Incident priority upgraded to P1. |
|
2025-06-12 18:21 |
Incident priority upgraded to P0 from P1 as severity of impact becomes clear. |
|
2025-06-12 18:43 |
Cloudflare Access begins exploring options to remove Workers KV dependency by migrating to a different backing datastore with the Workers KV engineering team. This was proactive in the event the storage infrastructure continued to be down. |
|
2025-06-12 19:09 |
Zero Trust Gateway began working to remove dependencies on Workers KV by gracefully degrading rules that referenced Identity or Device Posture state. |
|
2025-06-12 19:32 |
Access and Device Posture force drop identity and device posture requests to shed load on Workers KV until third-party service comes back online. |
|
2025-06-12 19:45 |
Cloudflare teams continue to work on a path to deploying a Workers KV release against an alternative backing datastore and having critical services write configuration data to that store. |
|
2025-06-12 20:23 |
Services begin to recover as storage infrastructure begins to recover. We continue to see a non-negligible error rate and infrastructure rate limits due to the influx of services repopulating caches. |
|
2025-06-12 20:25 |
Access and Device Posture restore calling Workers KV as third-party service is restored. |
|
2025-06-12 20:28 |
IMPACT END |
|
INCIDENT END |
We’re taking immediate steps to improve the resiliency of services that depend on Workers KV and our storage infrastructure. This includes existing planned work that we are accelerating as a result of this incident.
This encompasses several workstreams, including efforts to avoid singular dependencies on storage infrastructure we do not own, improving the ability for us to recover critical services (including Access, Gateway and WARP)
Specifically:
-
(Actively in-flight): Bringing forward our work to improve the redundancy within Workers KV’s storage infrastructure, removing the dependency on any single provider. During the incident window we began work to cut over and backfill critical KV namespaces to our own infrastructure, in the event the incident continued.
-
(Actively in-flight): Short-term blast radius remediations for individual products that were impacted by this incident so that each product becomes resilient to any loss of service caused by any single point of failure, including third party dependencies..
-
(Actively in-flight): Implementing tooling that allows us to progressively re-enable namespaces during storage infrastructure incidents. This will allow us to ensure that key dependencies, including Access and WARP, are able to come up without risking a denial-of-service against our own infrastructure as caches are repopulated.
This list is not exhaustive: our teams continue to revisit design decisions and assess the infrastructure changes we need to make in both the near (immediate) term and long term to mitigate the incidents like this going forward.
This was a serious outage, and we understand that organizations and institutions that are large and small depend on us to protect and/or run their websites, applications, zero trust and network infrastructure. Again we are deeply sorry for the impact and are working diligently to improve our service resiliency.
Amazon Q Developer Java Upgrades: A Deep Dive into the New Selective Transformation Feature
Post Syndicated from Venugopalan Vasudevan original https://aws.amazon.com/blogs/devops/amazon-q-developer-java-upgrades-a-deep-dive-into-new-selective-transformation-feature/
In the ever-evolving landscape of Java development, keeping applications up-to-date while minimizing risk has become increasingly challenging. Amazon Q Developer transformation capabilities now support customization of Java upgrades in Java upgrade transformation CLI (command line interface) with a new selective transformation feature. Selective transformation empowers development teams with greater control over their modernization journey. Instead of risky “big bang” upgrades, teams can now precisely target specific components and libraries for transformation while maintaining application stability. This surgical approach to modernization supports two key scenarios: individual developer-driven upgrades and orchestrated transformation campaigns managed by Center of Excellence (CoE) teams.
Using this feature, you can use natural language chat and/or an input file to tailor transformation plans and exercise greater control over Java upgrades. The following options are supported:
- Selection of steps from a transformation plan and breakdown of a transformation job for granular code reviews.
- Selection of first-party and third-party dependencies, along with their versions, that should be upgraded during JDK version upgrades.
In this blog post, we’ll explore how Java upgrade transformation CLI’s selective transformation capabilities help development teams efficiently manage Java version upgrades, reduce technical debt, and modernize their applications with minimal disruption. We’ll demonstrate practical examples of various scenarios of upgrading First-Party and Third-Party dependencies and also using an input file or natural language to guide the transformation process.
About Selective Transformation
With introduction of this selective transformation feature, the java upgrades will be completed in two phases:
- Job 1 – Minimum JDK Upgrade: The first
qct transformcommand will focus on performing the minimum changes necessary to upgrade the project JDK version. - Job 2 – Dependency Upgrade: To upgrade the project’s dependencies, run the
qct transformcommand again on the newly upgraded Java 17/21 project. This second job will then handle only the dependency upgrades.
Dependency Upgrade Input file
Dependency upgrade file is an optional input to the qct transform command where the user can specify the versions of first-party and third-party dependencies that needs to be upgraded.
- Structure the
dependency_upgrade.yml(or any other name you prefer) in the following format:
name: dependency-upgrade
description: "Custom dependency version management for Java migration from JDK 8/11/17 to JDK 17/21"

dependencyManagement:
  dependencies:
    - identifier: "groupId:artifactId" # Required
      targetVersion: "2.1.0" # Required
      versionProperty: "library1.version"  # Optional
      originType: "FIRST_PARTY" # or "THIRD_PARTY"  # Required
    - identifier: "com.example:library2" # Required
      targetVersion: "3.0.0" # Required
      originType: "THIRD_PARTY" # Required
  plugins:
    - identifier: "groupId:artifactId"
      targetVersion: "1.2.0"
      originType: "THIRD_PARTY"
versionProperty: "plugin.version" # Optional- For each dependency or plugin you want to upgrade:
-
- Under
dependenciesorplugins, add a new entry.
- Under
-
- Specify the
identifier
- Specify the
-
- Set the
targetVersionto the desired version.
- Set the
-
- Specify
originTypeas “FIRST_PARTY” or “THIRD_PARTY”.
- Specify
-
- Optionally, include
versionPropertyif the version is managed by a property.
- Optionally, include
- When running the migration command, include the
--dependency_upgrade_fileflag followed by the path to your YML file:
qct transform \
--source_folder <path-to-folder>\
--target_version <17 or 21> \
--dependency_upgrade_file <path-to-dependency_upgrade.yml>\
--no-interactive
Interactive and No-Interactive Mode
You can run the selective transformation upgrades in either no-interactive or interactive mode
For no-interactive mode , you need to specify --no-interactive flag , where the transformation will proceed with planning and execution without waiting for any user input in an interactive fashion.
Interactive mode is a new “chat” option in the CLI where once the plan is generated, user can type feedback in natural language and specify to skip steps or specify particular versions of dependencies to be upgraded to guide the transformation process.
Interactive Mode Usage Examples:
- Ask to change dependencies
“Can you upgrade junit to version 4.15 instead of 4.12?” - Ask to remove steps
“Can you skip plan step 3” - Ask to remove certain dependencies
“I don’t want my springboot to be upgraded at this time” - Invalid Input (should be thrown away and will prompt again)
“What is the capital of France?” - Start message:
“The plan looks good”or“Go ahead with transformation”or“Looks Good” - Add first party dependency
“Could you help me also upgrade the dependency XXX:XXXX”
Example Transformation
Pre-requisites:
- Refer to the link for general instructions on installation of transformation CLI : https://docs.aws.amazon.com/amazonq/latest/qdeveloper-ug/run-CLI-transformations.html
- Clone the repo from https://github.com/aws-samples/aws-appconfig-java-sample
Mode 1 : Interactive : Upgrade Java v1.8 to Java v21
We will use interactive mode to transform this 1.8 project to 21 along with a 1P dependency upgrade to 21 as well.
Refer to example 1p dependency upgrade file
Initiate the transformation using command below:
qct transform \
--source_folder /home/ec2-user/qct/aws-appconfig-java-sample\
--target_version 21 \
--dependency_upgrade_file /home/ec2-user/qct/dependency_upgrade_1p.yml\
--no-interactive
Amazon Q performs transformations based on your project's requests, descriptions, and content. To maintain security, avoid including external, unvetted artifacts in your project repository and always validate transformed code for both functionality and security. Do you want to proceed? [Y/N]: Y
Choose Y to proceed with the transformation.
Once the Job is accepted, during the planning phase, agent will display the plan based on the input dependency upgrade file provided to include 1P upgrade as part of the plan. (if no dependency upgrade file is provided, user can still provide feedback on the plan). Here we say Looks good, proceed with the transformation.

Fig 1: part of pom.xml changes after transformation from 8 to 21
The transformation agent was able to upgrade Java 8 to Java 21 version along with dependencies minimally required for v21 and also the 1P dependency specified in the upgrade file.
Mode 1 : Interactive : Upgrade dependencies
Initiate the transformation using the same command as seen below:
qct transform \
--source_folder /home/ec2-user/qct/aws-appconfig-java-sample\
--target_version 21 \
Once the Job is accepted, during the planning phase, the transformation agent will display the transformation plan and ask the user input for any feedback to upgrade 3P dependencies to a specified version if needed.
For this example,
Let’s say "Skip Step 6, upgrade org.springframework.boot:spring-boot related libraries and plugin to 3.4.5, upgrade software.amazon.awssdk:appconfig to version 2.31.40 and Update software.amazon.awssdk:bom to version to 2.31.40"
Transformation agent will display the revised plan for the user to accept, and ask confirmation to proceed with the transformation.
 Fig 2: part of pom.xml changes after dependency upgrades
The transformation agent was able to upgrade 3P dependencies specified via the interactive mode during the planning stage.
Mode 2 : No-Interactive : Java v1.8 to Java v21
We will use no-interactive mode to transform this 1.8 project to 21 along with 1P version upgrades with dependency upgrade
The transformation agent will not wait for any user inputs and directly upgrade the project from Java 1.8 to 21 with along with dependencies minimally required for this upgrade.
Refer to example 1p dependency upgrade file
Initiate the transformation using command below:
qct transform \
--source_folder /home/ec2-user/qct/aws-appconfig-java-sample \
--target_version 21 \
--dependency_upgrade_file /home/ec2-user/qct/dependency_upgrade_1p.yml \
--no-interactive

Fig 3: part of pom.xml changes showing 1P upgrades
The transformation agent was able to upgrade the Java version along with 1P dependency specified.
Mode 2 : No-Interactive : Upgrade dependencies
We will use no-interactive mode to upgrade the 3P dependencies
Refer to example 3p dependency upgrade file
Initiate the command below:
qct transform \
--source_folder /home/ec2-user/qct/aws-appconfig-java-sample \
--target_version 21 \
--dependency_upgrade_file /home/ec2-user/qct/dependency_upgrade_3p.yml \
--no-interactive

Fig 4: part of pom.xml changes showing 3P upgrades
The transformation agent was able to upgrade 3P dependencies along with the versions provided by the user via the dependency upgrade file.
Conclusion
The introduction of selective transformation in Java upgrade transformation CLI marks a significant evolution in how teams can approach Java modernization. By offering granular control over upgrade paths, supporting natural language interactions, and enabling targeted dependency management, this feature transforms what was once a daunting technical challenge into a manageable, incremental process. As a next step, start by identifying your most critical components that need upgrading, and leverage the selective transformation feature to create a tailored upgrade strategy. Visit the Amazon Q Developer transformation CLI documentation to learn more about implementing these capabilities in your development workflow, and join the growing community of developers who are revolutionizing their approach to Java modernization. The future of efficient, risk-managed Java upgrades is here – it’s time to embrace it.
About the authors
 |
Saptarshi Banerjee serves as a Senior Solutions Architect at AWS, collaborating closely with AWS Partners to design and architect mission-critical solutions. With a specialization in generative AI, AI/ML, serverless architecture, Next-Gen Developer Experience tools and cloud-based solutions, Saptarshi is dedicated to enhancing performance, innovation, scalability, and cost-efficiency for AWS Partners within the cloud ecosystem. |
 |
Sureshkumar Natarajan is a Senior Technical Account Manager at AWS based in Denver, CO. He specializes in supporting Greenfield and SMB customers on the AWS platform. His expertise includes AWS Generative AI Services, AWS ECS/EKS Container solutions, and helping Enterprise Support customers to build well-architected solutions in AWS |
 |
Venugopalan is a Senior Specialist Solutions Architect at Amazon Web Services (AWS), where he specializes in AWS Generative AI services. His expertise lies in helping customers leverage cutting-edge services like Amazon Q, and Amazon Bedrock to streamline development processes, accelerate innovation, and drive digital transformation. |
Senator Ruben Gallego and Democrats’ Male-Voter Problem
Post Syndicated from The Atlantic original https://www.youtube.com/watch?v=MdRJ9tUIQYc
Not Just for Oreos and Tailers AMD Helios Next-Gen AI Racks Go Double-Wide
Post Syndicated from Patrick Kennedy original https://www.servethehome.com/not-just-for-oreos-and-tailers-amd-helios-next-gen-ai-racks-go-double-wide/
The AMD Helios with the MI450 will scale to 31TB of memory and 1.4PB/s of memory bandwidth per rack. It is so big, it needs bigger racks
The post Not Just for Oreos and Tailers AMD Helios Next-Gen AI Racks Go Double-Wide appeared first on ServeTheHome.
AMD Instinct MI350 Launch Event Coverage
Post Syndicated from Patrick Kennedy original https://www.servethehome.com/amd-instinct-mi350-launch-event-coverage/
The new AMD Instinct MI350 series scales up to 1.4kW and 288GB of HBM3E per GPU with a focus on AI performance
The post AMD Instinct MI350 Launch Event Coverage appeared first on ServeTheHome.
AMD MI350 and CDNA 4 Architecture Launched with ROCm 7
Post Syndicated from Patrick Kennedy original https://www.servethehome.com/amd-mi350-and-cdna-4-architecture-launched-with-rocm-7/
AMD provided some new details around its CDNA 4 architecture, the AMD MI350 construction, and launched ROCm 7
The post AMD MI350 and CDNA 4 Architecture Launched with ROCm 7 appeared first on ServeTheHome.