Things do not always go the way kernel developers think they will. When
the kernel gained support for the creation of read-only transparent huge
pages for the page cache in 2019, the developer of that feature, Song Liu,
added a Kconfig file entry promising that support for writable huge
pages would arrive “in the next few release cycles“. Over six years
later, that promise is still present, but it will never be fulfilled.
Instead, the read-only option will soon be removed, reflecting how the core
of the memory-subsystem has changed underneath this particular feature.
Влезли в едно студио Радев, Борисов, Пеевски, Мирчев, Божанов и Асен Василев…
Невъзможно.
Липсата на лидерски дебати в България не е инцидент, а устойчив модел на политическо поведение. Културата на правенето на политика тук ги изключва като кулминация на предизборна кампания, която по-често е миризлива, отколкото дръзновена.
А именно дебатите са инструментът, който може да издигне българската политика на нивото на визия и реформи, защото сега е фиксирана върху скандали и краткосрочни политически сметки. Дебатите дават възможност да бъдат сравнени алтернативи, да се противопоставят идеи и също така да се покаже лидерство, тоест най-полезни са за избирателите от всички останали инструменти на кампанията. Това е най-прекият тест за компетентност и способност за вземане на решения в реално време.
Някои са се самоизключили
Ако бъдат проведени анкети сред аудиторията какво е разбрала от петте предизборни дебата по bTV в рамките на 55 минути по темите „Здравеопазване и социални грижи“, „Икономика и доходи“, „Външна политика“, „Регионално развитие и инфраструктура“, „Правосъдие и сигурност“, полезното съдържание ще се ограничи до отделни изказвания. Форматът се свежда до засичане с хронометър на минути и секунди и до шумни лични нападки, заместващи съдържанието. От студиото отсъстваха онези, които реално вземат решенията.
В България някои лидери високомерно са се самоизключили от дебати.Бойко Борисов, Румен Радев и Делян Пеевски например. Вместо да влизат в преки сблъсъци те предпочитат да се договарят.
Тези договорки зад камерите са истинската сцена на политиката – без публика, без въпроси, каквото се разберат бащиците на партиите.
В утвърдените демокрации дебатите, особено при президентски избори, са или ясно институционализирани, или са се превърнали в устойчива политическа традиция. (Впрочем в България също имаше президентски дебат между Румен Радев и Огнян Герджиков през ноември 2021 г., когато бившият президент се кандидатира за втори мандат.) В страни като Франция централният дебат между двамата финалисти е неизменна кулминация на кампанията, а в САЩ той се организира от Commission on Presidential Debates, която гарантира регулярност и участие на водещите кандидати.
В Мексико президентските дебати са регламентирани със закон и се провеждат от независим орган, който определя правилата и формата. В парламентарни системи като германската и британската дебатите също заемат централно място, макар и да се организират чрез договорки с медиите, а участието на лидерите се очаква и отказът има политическа цена.
На този фон България изпъква не с липса на формати, а на политическа воля – защото тук дебатът не е нито институция, нито традиция, а изключение, зависещо от моментната изгода на участниците.
На много места по света дебатите са между първите двама в социологическите проучвания, но в България биха могли да включват и лидерите на първите три политически сили.
Защо партиите отказват?
Дебатите няма да променят позициите на първите две формации в социологическите проучвания – „Прогресивна България“ (ПБ) и ГЕРБ. Теоретично могат да скъсят разстоянието и да донесат известни загуби в момент, в който всеки глас е важен за партиите.
Доскорошният президент Румен Радев влиза в ролята на фаворит и има повече да губи, отколкото да печели от една публична дискусия. Пред обществото той демонстрира добра физическа форма – достатъчно е да си свали сакото и без особени усилия прави коремно възлизане на успоредка и коремни преси. В политическите си движения обаче остава предпазлив, бавен и строго церемониален.
А дебатът изисква точно обратното: бързина, реакция и риск.
Формацията на Румен Радев води убедително и затова избягва директни сблъсъци – биха ѝ донесли повече рискове, след като към момента прогнозираната вълна от гласове не изглежда възможна. В листите си ПБ има доста бивши от други партии, а спортистите в лицето на известния волейболист и настоящ спортен мениджър Владимир Николов вече допуснаха някои медийни гафове. В своя изява той повтори слогана на „Демократична България“ – „За силна България в силна Европа“, аргументирайки колко проевропейски са ориентирани в „Прогресивна България“.
ГЕРБ продължават да са стабилно втори. С дебата рискуват всички останали да отворят фронт срещу тях.
Борисов предпочита контролирани участия и режисирани предизборни прояви, на които да говори каквото намери за добре, без да бъде прекъсван (както и почти всички политици).
Така че когато фаворитът няма какво толкова да печели, а вторият има повече да губи, сблъсък няма как да се осъществи.
Най-голям интерес за дебат има коалицията „Продължаваме промяната“ – „Демократична България“, за да атакува директно опонентите си и да покаже експертност. Нейните лидери настояват най-силно за дебати, но ако срещу тях не се изправят лидерите на първите коалиции в социологическите проучвания, дали си струва да участват?
Струва си.
Според различни изследвания ефектът от дебатите е най-силен върху колебаещите се избиратели, които в България са значителен дял.
Към момента актуалните данни са различни, но поне една трета не са решили за кого да пуснат бюлетина. Силно представяне в дебати може да даде начален импулс на тези хора да отидат до урните и да гласуват за партията/коалицията, чийто кандидат ги е впечатлил.
В момент като сегашния, когато инфлацията създава натиск върху бюджета и несигурност за домакинствата, лидерски дебат би изяснил какви конкретни мерки предлагат първите три формации.
bTV и наскоро създадената платформа „Извън ефир“ обещават такъв формат на 14 април. Съществен е въпросът за регламента, но най-важното е ще има ли лидери.
Рийлове със сигурност ще има.
А Радев, Борисов и Пеевски могат да влязат където и да е другаде, само не и в едно студио. Не защото не могат да говорят един с друг, а защото не са свикнали да го правят публично.
Както повечето страни от Западна Европа, САЩ празнуват Великден седмица по-рано от православния свят. Страстната седмица и празникът преминаха дотолкова християнски, колкото може да се очаква от един наистина вярващ президент и неговата администрация християни.
Група пастори в молитва за Доналд Тръмп в Овалния кабинет, март 2026 г.
На Велики понеделник (30 март) президентът отправи заплахи към Иран, че САЩ са готови да унищожат енергийната инфраструктура на държавата, включително места, където се съхранява петрол и където се произвежда чиста питейна вода.
На Велика сряда (1 април) Тръмп държа първата си официална реч към нацията по повод войната в Иран. Президентът обяви, че основни стратегически цели, като унищожението на ракети и дронове, са почти изпълнени, но предупреди, че войната ще продължи още 2–3 седмици.
Президентът на САЩ заяви, че ще изпрати Иран обратно в каменната епоха, ако исканията му не бъдат изпълнени.
Ако копирате и поставите в текстов документ постовете му от социалните мрежи от последната седмица, няма да получите нищо по-различно от речта му към нацията, написаBBC.
Президентът призова американците да гледат на войната като на инвестиция в бъдещето, но неяснотите остават – Израел все още атакува Иран, не се знае какво се е случило с плана за мир от 15 точки, който бе агресивно споменаван и също толкова бързо забравен.
Идете до Ормузкия проток и просто си го вземете, защитете го, ползвайте го за себе си. Най-трудното е свършено, следва да ви е лесно да го направите,
каза той в речта си. Духовната съветничка на президента – телевангелистката Пола Уайт-Кейн, сравни страданията на Тръмп с тези на Иисус Христос, което предизвика вълна от критики, включително в религиозните среди.
На Велики четвъртък САЩ бомбардираха най-големия мост в Иран.
В неделя президентът обяви, че американските въоръжени сили са спасили пилотите на сваления над Иран самолет F-15.
Спасиха сериозно ранения и много смел пилот от иранските планини, НЕВЕРОЯТНА демонстрация на смелост и талант от всички,
написа президентът в социалните мрежи. И още:
Отворете шибаният проток [Ормузкия– б.а.], луди копелета, или ще живеете в ада – САМО ГЛЕДАЙТЕ!… Слава на Аллах!
Вместо да участва в традиционните великденски ритуали, президентът прекара неделната сутрин в посещение на място, където ще му бъде издигнат паметник, след което отиде да поиграе голф в клуба си в Северна Вирджиния.
Може би най-запомнящият се момент, който веднага се превърна в част от кошерния ум на света и роди стотици мемета, бе излизането на Тръмп заедно с великденския заек, с когото президентът отправи нова порция заплахи към Иран (за незапознатите читатели, които биха разбрали цялата ситуация погрешно и абсурдно – заекът не каза нищо за Иран, говореше само президентът, но близостта на самия заек все пак предполага определена заедност, така да го кажем).
Тази сряда, 8 април, бе обявено примирие между Иран и САЩ. Това стана след заплахите на президента, че цяла цивилизация ще бъде унищожена (все пак празниците минаха), което предизвика критика от страна на самия папа.
Примирието включва отварянето на Ормузкия проток в замяна на спиране на бомбардировките за период от две седмици. Президентът заяви, че военните цели са изпълнени и преизпълнени.
Все още не е съвсем ясно какви цели са изпълнени и преизпълнени, но сме сигурни, че някой ще ни обясни и каквото и да е обяснението, за привържениците на президента и за администрацията победата ще е безпрекословна.
Ако и вие сте толкова уморени от света, колкото и всички останали, които са принудени да живеят в него (и упорито избягвате да признаете пред себе си, че сме леко виновни всичко да е точно такова, каквото е, от една страна, а от друга, сте също толкова ужасени колко много не зависи от нас, а от хора, които откриват истината за света, нещата и всичко останало от картинки в интернет и клипчета в социалните мрежи), останете с този бюлетин. В останалата му част ще си говорим за Великден – не защото в него няма политика, а тъкмо обратното.
„Великденската шапка на Колумбия“, С. Д. Ерхарт, 1901 г., за списание Puck, Ню Йорк. Колумбия, персонификация на САЩ, пробва новата си великденска шапка във формата на военен кораб, който илюстрира имперската политика на САЩ отвъд океана. На оръдията ѝ пише „армия“ и „военноморски флот“. В пушека се вижда думата „експанзия“.
Великден в Съединените щати включва стандартните ритуали, познати ни от филмите: сутрешна църковна служба; деца, тичащи из двора в търсене на пластмасови или шоколадови яйца; печена свинска шунка (ham) на трапезата. Почти всяка „типично американска“ традиция обаче е всъщност привнесена от имигранти или вдъхновена от коренното население, живяло по тези земи преди европейското нашествие.
Традицията за великденския заек – включително злощастния заек, оказал се до президента по време на речта му за Иран – идва от германските заселници в Пенсилвания, които пренасят от Европа легендата за Osterhase: заек, който носи цветни яйца за послушните деца. Така германски фолклорен символ се превръща в иконата на американския пролетен празник, която днес е глобализирана и позната навсякъде като универсален символ.
Вляво: Пристигането на великденския заек пред магазина „Хес“, 1968 г. Източник: Wikimedia Commons. Вдясно: Великденският заек с две жени от Вирджиния, 1960 г. Източник: Wikimedia Commons
Дълго преди европейците да акостират на бреговете на Америка, коренните американски народи празнуват пролетното равноденствие като време на обновление. За много племена в Югозапада, като хопите и зуните, пролетта е време за ритуални танци, с които се призовава дъжд и се благославят семената. Тези традиции ни напомнят, че идеята за прераждането на природата е вкоренена в Америка много преди появата на модерния християнски празник.
Снимка от годишния доклад на Бюрото по етнология към секретаря на „Смитсониън“, 1893 г. В текста към снимката се разказва за обичаите на местните коренни племена: прераждането на бога с пролетното равноденствие, различни обичаи, свързани с намаляването и увеличаването на деня. Източник: Wikimedia Commons
На децата се подаряват и великденски кошници, пълни с лакомства, играчки и други празнични подаръци. Традицията може да бъде проследена до няколко места – евангелистите и лутераните, които правят великденски дарения за бедните, както и имигрантите от Източна Европа, в частност поляците, подготвящи кошници за благославяне, които и до днес се носят в църквата. Сега великденската кошница е до голяма степен комерсиална част от празника, като материалите за нея могат да бъдат набавени от повечето магазини, а самата кошница може да бъде ръчно приготвена, или направо купена.
Вляво: Група деца с великденски кошници и голямо великденско яйце, Кларксвил, Джорджия, 1950 г. Източник: Wikimedia Commons. В средата: Деца виждат предварително великденската си кошница. Вашингтон, окръг Колумбия, 5 април, 1939 г. Източник: Wikimedia Commons. Вдясно: Редник първи клас от морската пехота на САЩ Джордж Фон Томан подарява великденска кошница и плюшена играчка по време на празника във военен лагер във Фуджи, Япония. Събитието е организирано за деца от три близки сиропиталища. Децата участват в традиционното боядисване на яйца, в търсенето на яйца и в други игри. 2013 г. Източник: Wikimedia Commons
Ловът, или търсенето на яйца, част от детството на всяко американче, пък е наследник на предхристиянски ритуали за отбелязване на пролетта. Ранните християни избират яйцето за символ на Христовото възкресение и то става ключова част от християнските ритуали след IV век. Според някои исторически източници реформаторът Мартин Лутер е първият, организирал подобни игри за децата и жените през XVI век.
Ритуалът става популярен в Европа, откъдето се пренася и в САЩ. Рекордът за най-голям лов на великденски яйца се държи от Уинтър Хейвън, Флорида, където на 1 април 2007 г. са разпръснати 501 000 яйца, търсени от почти 10 000 деца и техните родители.
Вляво: Момче държи голямата награда от състезанието по търкаляне на великденски яйца, което се организира от Белия дом от 1878 г. насам. Търкалянето на яйца е стара британска и северноирландска традиция, която символизира отместването на камъка от Христовата гробница. Снимката е от 1923 г. Източник: Wikimedia Commons. Вдясно: Гравюра от 1889 г., публикувана от американския издател и печатар Даниел Лотроп. Авторът е неизвестен. Източник: Wikimedia Commons
Все по-голяма популярност, особено в южните щати, набират и познатите в Мексико яйца (cascarón), издълбани и напълнени с конфети или с малки играчки. Тези яйца са много разпространени и по време на Фиестата в Сан Антонио, Тексас, отвъд пределите на великденските празници.
Специфичният хляб (hot cross bun), сервиран на много великденски трапези, се консумира в повечето бивши британски колонии, не само в САЩ. Яде се и пасха – сладък обреден хляб, характерен за Русия, Словакия и Украйна; тези общности имат огромна диаспора в САЩ. Тъй като православният Великден се празнува по-късно, често съответните общности и техните наследници, например американците с гръцко потекло, организират свои празници, на които канят и неправославните.
Агнешкото присъства на американската трапеза, особено в православните и еврейските общности. Агнецът е символ на жертвата на Божия Син и носи древно значение. Но днес шунката е далеч по-популярна. Това се дължи на няколко фактора: липсата на агнешко месо в началото на века, особено преди масовото ползване на хладилници, когато животните се колели наесен и се правела шунка. Освен това свинете се отглеждат много по-лесно и месото е по-евтино.
В допълнение, дългите великденски служби, за които често отива половин ден, затрудняват домакините; шунката изисква много по-малко време за приготвяне, а може и да бъде готвена бавно, което позволява на семейството да се върне у дома при готов обяд.
Накрая, но не на последно място, е маркетингът – към средата на XX в. великденската шунка е част от американската попкултура. Различните рекламни агенции ползват масово шунката като символ на осъществената американска мечта, която (шунката, не мечтата, макар че вероятно и двете) може да нахрани цялото семейство.
Вляво: Характерна за средата на миналия век реклама на великденска шунка, направена като комикс. Източник: Pinterest. В средата: Реклама на великденска шунка с рецепта от 40-те години на миналия век. Източник: eBay. Вдясно: Реклама на пушена великденска шунка в две разновидности
В полските общности в Чикаго и Бъфало например семействата все още носят кошнички за благославяне (Święconka), в които задължително присъства агне, само че от масло – символ на мир и смирение. Италианските имигранти пък носят аромата на цитрусовия хляб Pane di Pasqua, в който се слагат и цели боядисани яйца.
Вляво: Типична полска церемония по благославянето на кошниците, Полша, 2007 г. Източник: Wikimedia Commons. Вдясно: Благославяне на кошниците пред църквата в Бъфало, Ню Йорк. Полската общност в деня преди Великден, април 1943 г. Източник: Wikimedia Commons
Тези традиции продължават и днес – във време, в което не е съвсем сигурно дали част от американците съзнават, че държавата им често върви именно срещу ценностите, за които твърди, че проповядва и защитава. Но все пак това далеч не е първият път, в който религията се използва като оправдание на неоправдаемото.
От този великденско-американски бюлетин може да си вземем две неща: да се молим мирът да е траен и продължителен, докато светът е в ръцете на хора, които си играят с него като с великденско яйце; и да си припомняме, че всяка традиция е пъзел от множеството истории, които е събрала в себе си. И които е разказала отново, сиреч възродила.
Честито Възкресение, възраждане, обновление. Нека светлината винаги се връща – в равноденствието, в душите, в държавите. Все пак дори и в такива времена човечеството успява да достигне звездите. Това трябва да значи нещо.
Абонирайте се, за да получавате този бюлетин на електронната си поща в момента, в който излезе!
Вече сте регистриран потребител на Toest.bg? Може директно от настройките на бюлетините в своя профил да изберете „Гласовете на Америка“ или да натиснете бутона по-долу:
Темата с “влиянието в социалните мрежи” става все по-популярна, че чак Борисов ме е споменал вчера („Божанов разбира от тези неща, ама си мълчи“). И тъй като упражненията се вихрят по всички канали, а по анонимните сайтове има какви ли не измислици, вкл., че аз съм наел украински хакери за дискредитират опонентите ни, нека да дам моята гледна точка.
Докладът на BFMI и Sensika, който се цитира напоследък, наистина е интересен. Той е от преди няколко седмици и самият факт, че стана тема една седмица преди изборите е странен. Докладът показва, че хаштагът на Радев в ТикТок има 20 пъти повече гледания (близо 90 милиона) спрямо този на Възраждане напр. И изразява обосновани съмнения, че това не е само органично (отчитайки, че за периода на доклада не е ясно кой стои зад това съдържание).
Докладът посочва и ГЕРБ като бенефициенти на координирано неавтентично поведение, посочвайки и конкретни сайтове. Също така казва, че хаштагът на ППДБ е „отвлечен“ – ползва се, за да се злепостави ППДБ. И това е единственият отвлечен хаштаг в тикток, според доклада.
В същото време, ТикТок преди два дни обяви, че са свалени 34 фалшиви профила с 66 763 последователи, които са свързани с ДПС-Ново начало. Т.е. според ТикТок, които имат достъп до най-много данни за собствената си платформа, основен манипулатор е Пеевски.
Преди 2 седмици популярно стана и друго координирано неавтентично поведение – статуси на ИТН бяха харесвани масово със сърчица от профили с виетнамски, индийски и италиански имена – явно са си купили евтини тролове, които да им усилват съдържанието.
Виждаме, че почти всички (без нас) използват в някаква степен скрити механизми за влияние през социалните мрежи и неавтентично поведение.
Работа е основно на социалните мрежи да следят за това, тъй като те разполагат с най-много информация. Според ТикТок, 99.6% от сваленото съдържание е проактивно от тяхна страна, т.е. без да бъде докладвано от някого.
Този тип манипулации се борят с превенция. А когато социалните мрежи не се справят добре (Мета/Фейсбук продължават да не се справят никак добре), такъв мониторинг може да прави държавата и Европейската комисия. Да установява аномалии в поведението (без да прави оценка на съдържанието по същество и без да налага цензура). Борисов сега се жалва, но преди 2 г. не подкрепи мерки в тази посока. Българските институции нямат изграден капацитет за това и са само зрители – в този смисъл, служебният кабинет не може да разчита на вече изградени знания, умения и инструментариум за мониторинг и реакция.
Но дали има „румънски сценарий“ – не. Няма индикации за мащабна манипулация. Няма данни за ползване на рекламни мрежи (както беше в Румъния). Това, че всеки (без нас) се опитва да направи някаква мушенгия, докато не ги хванат и не им свалят фалшивите профили, е лошо и опасно. И призовавам всички политически партии и техните щабове и консултанти да спрат да го правят. Защото това се използва за подкопаване на доверието в изборите.
Призовавам и никой да не се прави на жертва и да не чертае румънски сценарий за изборните резултати. И нека също така да спрат спекулациите кой как щял да си изкара резултата на изборите – достатъчно се наслушахме на брътвежи за “пипане на кодове”, няма нужда сега и от такива за “пипане на алгоритми”.
Резултатът на изборите зависи изцяло от българските граждани, а нашата цел в кампанията е да им покажем кой къде стои по важните за страната въпроси. Влизането в конспиративни теории не е заместител на ясните политически позиции.
В новия епизод на „Тоест разговаряме“ се срещнахме с журналистката Надежда Цекулова. Тя е авторка в „Тоест“ и правозащитничка с дългогодишна работа по темите за здравеопазването, човешките права и обществените дефицити зад „безспорните“ каузи. В последните месеци текстовете ѝ в „Тоест“ са посветени на „Анатомия на пола: Жена“, но не само в медицински план, а като преживяване, контекст и система от взаимносвързани фактори.
Говорихме за честността като журналистически принцип, за мита за „безпристрастността“ и за нуждата от работа с проверени източници в среда, в която това все още прави впечатление. Разговорът ни естествено се задържа по-обстойно върху една от най-болезнените теми – Националната детска болница. От участието на Надежда в Обществения съвет до колективната оставка и липсата на реален диалог с институциите, разговорът очерта механизмите, чрез които една обществено призната кауза може да бъде отлагана десетилетия. И постави въпроса как се поддържа граждански натиск, когато институциите отказва да го допуснат.
Епизодът обхвана и по-широкия контекст – отношението към здравето и езика, с който го назоваваме, към мястото на „здравните работници“ в общественото ни мислене. Между емпатията, системните дефицити и личната отговорност, разговорът не търси лесни отговори, а настоява за честност – към фактите, думите и реалността, в която живеем.
Гледайте целия разговор в нашия YouTube канал:
Може да го чуете и като аудиозапис в SoundCloud:
Докато течеше епизодът на живо, пристигна и следният зрителски коментар, на който след записа помолих Надежда да отговори:
Краденето е обичайна практика – клиничните пътеки мотивират фалшиви хоспитализации за източване на пари от Здравната каса. И всички се правят, че този проблем не съществува?
Вярно е, че клиничните пътеки мотивират фалшиви хоспитализации. Не е вярно, че всички се правят, че този проблем не съществува – напротив. Дори е вписано в аналитичната част на Националната здравна стратегия. Проблемът е, че съзнанието ни за съществуването на този проблем не поражда действия за решаването му. По няколко причини, поне според мен: първо, сложно е – изисква цялостна реформа в модела на финансиране на болничната помощ; второ – влиятелни лобита в системата печелят от този модел, а тези, които губят, нямат достатъчно влияние при вземането на решения; и трето – липсват категорични данни за мащаба на проблема, просто умишлено не се изследват.
Преди срещата ви помолихме да се включите в кратката ни анкета. Ето и резултатите от нея:
На здравеопазването ни му липсва … направен по човешка, не по автомобилна мяра. Приветлив, гостоприемен, достъпен за хора с увреждания с пешеходни зони, места за разходка и почивка, велосипедни алеи, добър обществен транспорт, активни фасади и без подлези. Долу подлезите!
Надежда Цекулова е журналистка, експерт по комуникации и активен обществен глас по темите за здравеопазването, социалната политика и правата на човека. Завършила е журналистика в Софийския университет и НБУ. Значителна част от професионалния ѝ път преминава в програма „Хоризонт“ на БНР. От 2019 г. е комуникационен директор на Българския хелзинкски комитет. Работата ѝ както в медиите, така и в гражданския сектор последователно засяга теми като майчино и детско здраве, системни дефицити в здравната грижа и социалните неравенства, а в последните години Надежда развива и задълбочена авторска линия в „Тоест“, където съчетава журналистически подход с ясно заявена обществена позиция.
Последният (засега) епизод на „Тоест разговаряме“ ще бъде със Зорница Христова – преводачка от английски, издателка, авторка на детски книги и водеща на книжната ни рубрика „По буквите“. Разговорът ще се излъчи на живо в YouTube Liveна 23 май, събота, от 16:00 ч.
В „Тоест разговаряме“ всеки месец ви срещаме с автори, които познавате добре от анализите или от рубриките им в „Тоест“, но този път ще ги видите и чуете в по-личен и непосредствен формат. Във видеоразговорите, предавани на живо, активно участие имате и вие, нашата публика – със своите въпроси, коментари и включване в тематичната анкета. Водещ на поредицата е Владислав Севов, дългогодишен телевизионен журналист и съосновател на „Тоест“.
„Тоест разговаряме“ е поредица, подкрепена от Институт „Отворено общество – София“ и съфинансирана от Европейския съюз в рамките на проекта Media Resilience. Изразените възгледи и мнения са само и изцяло на техните автори и не отразяват непременно възгледите и мненията на Европейския съюз, на Европейската изпълнителна агенция за образование и култура (EACEA) или на Институт „Отворено общество – София“ (ИООС). Нито Европейският съюз, нито EACEA, нито ИООС могат да бъдат държани отговорни за тях.
Have you ever needed to make sure your website has a broken certificate? While many tools exist to help run an HTTPS server with valid certificates, there aren’t tools to make sure your certificate is revoked or expired. This is not a problem most people have. Tools to help manage certificates are always focused on avoiding those problems, not creating them.
Let’s Encrypt is a Certificate Authority, and so we have unusual problems we need to solve.
One of the requirements for publicly trusted Certificate Authorities is to host websites with test certificates, some of which need to be revoked or expired. This getsmessedup more than you might expect, but it’s a bit tricky to get right. Test certificate sites exist to allow developers to test their clients, so it’s important that they’re done right.
We’d previously used certbot, nginx, and some shell scripts, but the shell scripts were getting a bit too complicated. So we wrote a Go program tailored to the specific needs of a CA’s test certs site.
The websites
We need to host three sites per root certificate:
A valid certificate, like any other website.
An expired certificate, past its expiry date.
A revoked certificate, but it can’t be expired.
Valid is easy enough; it’s the normal case of any other website. This is a solved problem.
Expired, too, is pretty easy. Issue one certificate, wait until it expires, and then you can use it forever. Not a normal feature, but so long as your webserver doesn’t get upset at it being expired, it’s easy to set up once and leave it.
Revoked, though, is where it’s easiest to slip up. You could fail to revoke a certificate and serve a perfectly valid one, or you could let your revoked certificate expire. Making sure your website is serving a non-expired but revoked certificate is not something any of the off-the-shelf tools support.
The ingredients to bake a cake
In order to implement our program, we need a few different ingredients to mix together.
First and foremost, we need to be able to get certificates. Because we’re writing this in Go, we’re using Lego as a library to request the certificates. Obtaining a certificate requires completing a domain validation challenge. We can hook Lego up to the Go webserver we’re using to complete TLS-ALPN-01 validation. We use that challenge type because it doesn’t require any more setup beyond exposing our webserver to the internet.
To get a revoked certificate, we request a certificate and then revoke it. That’s something we can do with Lego and ACME too: The account which issued a certificate can request it be revoked. We then need a way to check that the certificate is revoked. Certificates contain an HTTP URL pointing to the Certificate Revocation List (CRL) which we poll until our certificate’s serial number appears in it.
Let’s Encrypt implements the ACME standard, which defines how clients can get certificates. In general, we think ACME clients integrated into webservers are often the best way to get certificates for websites. They can automatically handle challenges, managing and reloading certificates, and overall minimizing the amount of work and reducing problems.
We also need a way to wait until a certificate is in the right state. The valid certificate is ready to use right away, but that’s not true for the revoked and expired certificates. The revoked certificate needs to wait at least until it appears in a CRL, which can be up to an hour. Expired certificates need to wait even longer: Even if we request the shortest-lived certificates we offer, that’s still six days. To handle this, our program stores a “next” certificate instead of immediately overwriting the current one. We wait at least 24 hours for the revoked certificate to make sure any CRL caches or push-based CRL infrastructure have time to process the revocation. The expired certificate has to wait until it passes its expiration date. After the program decides a certificate is ready, it replaces the current certificate and passes it off to the webserver. Normal ACME tools don’t support this because they can usually start using a certificate as soon as it’s obtained.
And finally, we need a webserver to host the certificates. We’re using Go, which has a great built-in TLS and HTTP serving stack we can use. The Go TLS server takes a GetCertificate callback function that decides what certificate to use for each new connection. We have all our certificates in-memory and select the right one to serve based on the request’s SNI. This function is also where we hook up Lego to serve the challenge certificates required for TLS-ALPN-01. Because we prioritize serving the correct certificate over uptime, we refuse to handle a connection if the corresponding certificate is expired (unless it should be expired!).
Visiting the sites
If you visit one of our revoked sites, you might not get an error message. Revocation checking in browsers varies pretty widely, and has historically not worked great. Today’s state-of-the-art is Firefox’s CRLite, which is efficient and reliable. Ubuntu is deploying the same technology in their upki project. We hope other browsers and operating systems follow suit. The upki project is a great example of a project making use of these revoked test certificates, too.
The actual content of the website isn’t terribly important: We just have a little HTML page explaining what the site is. But since this website is meant for testing clients, there’s more than just browsers connecting. In particular, it’s pretty routine that I try connecting with curl or some other terminal http client, and getting a bunch of HTML spewed to your terminal isn’t very nice.
As a small easter egg, we added a plain text version of the website with an ASCII art version of our logo that we serve if your HTTP client doesn’t include text/html in its Accept HTTP header. You can pass a ?txt or ?html URL parameter to specifically request one or the other version of the content, if you just want to see the ASCII art.
Let’s Encrypt has four root certificates right now. Each of them have test sites linked both here and from our documentation.
As with a lot of Let’s Encrypt, the code for this project is open-source. You can find it at https://github.com/letsencrypt/test-certs-site/. Other Certificate Authorities who need to run similar test certificate sites are welcome to use it. If you need any features that would make using our test certs site easier for your TLS/HTTPS client testing, please feel free to create an issue on that repository.
Today we are taking a look at something a little different for ServeTheHome with Dell’s Pro Rugged 12 Tablet. The flagship model of Dell’s ruggedized hardware lineup, Dell’s toughly-armored tablet is aimed at the most extreme segment of road warriors: namely, those who need a Windows tablet or 2-in-1 that can stand up to brutal […]
Anthropic’s Project Glasswing matters because it offers an early look at how quickly software flaws may soon be found, validated, and potentially turned into viable attack paths, even if that capability is currently limited to a closed partner program. Anthropic says its restricted Claude Mythos Preview model has already identified thousands of high-severity vulnerabilities, including flaws in major operating systems and browsers, and in some cases developed related exploits autonomously.
Some early coverage has emphasized the risks and need for restraint in deploying capabilities like this, and for most organizations, it won’t immediately change day-to-day security operations. What it does offer is a signal of where the industry may be heading: a future where discovery moves faster, and where the pressure shifts to everything that follows, including prioritization, remediation, validation, and response. Glasswing feels less like the storm itself and more like the first sign that the radar is getting better faster than the emergency plan. How well can we handle what comes next?
What is Project Glasswing?
Project Glasswing is Anthropic’s new defensive security initiative built around Claude Mythos Preview, a model the company is not releasing publicly because of its cyber capabilities. Anthropic says the preview is being provided to a limited set of organizations, including AWS, Apple, Broadcom, Cisco, CrowdStrike, Google, JPMorganChase, the Linux Foundation, Microsoft, Nvidia, and Palo Alto Networks, with access also extended to more than 40 additional organizations. Anthropic has also committed up to $100 million in usage credits and additional support for open-source security work.
That makes this more than another AI feature release. Anthropic is effectively signaling two things at once. First, there is a meaningful backlog of serious, undisclosed vulnerabilities still out there. Second, capabilities like this are sensitive enough that broad public release would be irresponsible right now. For security leaders, the message is not that AI replaces human researchers. It is that AI is becoming materially more useful in vulnerability research, and defenders should be thinking now about how they will handle what comes next.
Why this matters to vulnerability management
It would be easy to read this as a story about faster vulnerability discovery alone. That misses the more important point. If Anthropic’s claims are directionally right, the immediate pressure does not land on discovery alone. It lands on everything downstream of discovery: asset context, exploitability analysis, ownership, compensating controls, patching, exception handling, validation, and detection coverage. In other words, the harder part of security becomes more obvious.
That matters because most enterprise programs do not struggle to generate findings. They struggle to decide which findings matter first, who should act, what can wait, and whether remediation actually reduced exposure. If AI pushes vulnerability discovery into a new gear, weak operating models will feel that pressure first. Backlogs get bigger. Teams drown in queues. Fix rates do not keep pace. Risk stays put. That is not a model problem. It is an execution problem.
This is why security leaders should be careful with the framing. The headline is not “AI found bugs, therefore security improves.” The headline is that the bottleneck may be moving downstream even faster than expected. That raises the value of programs that connect exposure management, remediation, and runtime defense instead of treating them as separate activities.
What Anthropic’s examples really tell us
Some of the reported examples are striking. Anthropic and media reports say Mythos Preview found a 27-year-old OpenBSD vulnerability, a 16-year-old FFmpeg flaw that reportedly evaded millions of automated test executions, and multiple Linux kernel vulnerabilities that could be chained together. Anthropic has also said the model reproduced vulnerabilities and built proof-of-concept exploits at a high success rate in testing. Even if individual examples get debated over time, the pattern is the important part. The model appears to compress several human steps into one workflow, from discovery to validation to exploit construction.
Security has seen faster discovery before. Fuzzing changed the game. Better automation changed the game. Large-scale bug bounty operations changed the game. What is different here is the combination of reasoning, coding, persistence, and iteration inside a single model loop. If that loop becomes reliable, then defender workflows built for human-speed intake and triage will come under more strain. That does not make coordinated disclosure obsolete. It makes today’s processes look slow.
What CISOs should ask right now
CISOs do not need to decide this week whether Anthropic’s model changes the entire market. They do need to ask a more practical question: if my environment starts surfacing materially more vulnerabilities tomorrow, what happens next?
For many organizations, that answer is uncomfortable. Findings land in multiple tools. Asset inventory is incomplete. Internet exposure is only partly understood. Ownership is fragmented. Patch cycles are slow. Exceptions pile up. Security teams cannot easily prove that a fix changed reachable risk in the real environment.
That is where this news becomes relevant. AI-driven discovery does not reduce the need for an exposure-led security model. It increases it. The organizations that benefit most will not be the ones with the biggest pile of findings. They will be the ones that can connect those findings to business-critical assets, internet exposure, identity paths, existing detections, remediation workflows, and validation.
A good board-level translation is that faster discovery only has value if the organization can prioritize effectively, remediate quickly, and prove that the fix reduced real exposure. Otherwise, the result is more volume and more noise.
What engineers should take away from Project Glasswing
For engineers, this announcement is less a reason to either celebrate or dismiss the technology than it is a sign that defensive research workflows may change quickly if capabilities like this spread more broadly. Today, Glasswing is still limited to a small group of trusted partners, so this is not yet a shift most engineering teams will feel directly in their daily work. What it does offer is an early look at where software security may be heading.
AI-assisted discovery is likely to become more common across secure development, code review, infrastructure testing, and open-source maintenance. That creates real opportunities. Models can help explore deep code paths faster, challenge assumptions earlier, improve reproduction, and generate more detailed reports than many conventional workflows produce today.
The harder question is what comes next. If AI can generate more findings and more exploit hypotheses, engineering teams will need stronger intake, validation, and prioritization discipline, not less. Triage quality, deduplication, severity context, reproducibility, and ownership all become more important as discovery speeds up. Many maintainers and internal product security teams already struggle with volume, and machine-generated reporting could make that problem worse if workflows do not mature alongside the tooling.
At the same time, that is only one side of the equation. If models can help find bugs faster, they may also help defenders confirm impact, suggest code changes, support patch development, and reduce some of the manual effort that slows remediation today. In the longer run, the same AI shift that increases pressure on defenders may also help them absorb some of that pressure. The real issue is not whether AI adds more findings. It is whether teams can use it to shorten the full path from discovery to decision to verified fix.
The best engineering response, then, is not to argue about whether these models are impressive. It is to improve the operating path around them. Can the team confirm impact quickly, tie a flaw to reachable attack surface, deploy a patch or control change, and verify that exposure is actually reduced in production? If that chain does not improve, faster discovery alone will not deliver much value.
What this means for the next phase of security
Anthropic’s decision to restrict access is understandable, but it also underscores a harder truth – capabilities like this rarely stay contained for long. Whether through competitors, open customization, or less restrained releases, the broader industry should assume similar models will become more widely available in the near term. For most organizations, this is not a market-wide operational shift today. It is a warning of what may be closer than it appears.
That signal arrives at a time when many security operations teams are already under strain. Most can investigate only a fraction of the alerts and exposures their environments generate, which keeps them in reactive mode, manually triaging high-priority signals across fragmented telemetry while scale and consistency remain difficult to achieve. Many promises of AI super-productivity have not yet translated into day-to-day operational relief. That is part of what makes Glasswing worth paying attention to. It points to a future where discovery may improve faster than most response models do.
It also points to an opportunity. If AI can compress parts of vulnerability research, the same broader class of capabilities may eventually help defenders improve prioritization, investigation, remediation, and validation as well. That is where the next phase of security is likely to be decided. Not in whether organizations can generate more findings, but in whether they can use AI to make response workflows faster, more consistent, and more precise.
From our perspective, that raises the operational bar for defenders. If discovery gets faster, organizations will need to shorten time to detect, accelerate time to patch, and manage vulnerability backlogs with far more urgency than they do today. That starts with a threat-led view of the environment. Teams need to understand which weaknesses are most exposed, most exploitable, and most likely to matter in real attack paths so they can prioritize action based on actual risk, not just queue depth.
That is the practical lesson from Glasswing. It feels less like the storm itself and more like the first sign that the radar is getting better faster than the emergency plan. For most organizations, the announcement does not change the queue tomorrow morning. What it does change is the urgency of preparing for a future in which discovery, triage, and response may all begin moving at a very different pace.
Жените в България са близо 51,9% по данни на НСИ. Как партиите и коалициите, които се състезават за 52-рото Народно събрание, си представят мястото им в обществото? Какви са позициите им по теми като равенство между половете, феминизъм, домашно насилие, майчинство, аборти? Какво е отношението им към мерките спрямо жените в европейското законодателство? Например какво планират във връзка с Директивата за прозрачност на заплащането в ЕС, която ще се транспонира в държавите членки на 1 юни 2026 г., тоест ще трябва да започне да се прилага след по-малко от два месеца? Или такива неща са им под радара?
Обхват и ограничения
През 2021 г. анализирах отношението към жените в предизборните платформи на партиите и коалициите, които според проучванията имаха шанс да влязат в парламента. През 2026 г. реших да прегледам програмите на всички партии и коалиции, участващи в изборите. Причините за това са три:
Първо, по време на предварителното проучване установих, че политическите субекти, за които се очаква да преминат 4-процентовата бариера, не са казали много за жените. Второ, когато прогнозите са в рамките на статистическата грешка, са възможни изненади. Трето, в изборите участват и партии и коалиции, за които ние, избирателите, не знаем почти нищо. Защо да не проучим позициите им по някоя тема?
Някои коалиции имат обща програма, други – не. Някои партии са с остарели програми и платформи, други нямат никакви, трети разполагат с програмни документи, които са сякаш извън времето. Или с писания със странни заглавия, за които не е ясно програма ли са, или не. Реших да се ръководя от следните принципи:
Когато една коалиция се е обединила около обща програма, се анализира тя, а не платформите на партиите, включени в нея.
Когато една партия е водеща в коалицията, се взема предвид нейната програма. „БСП – Обединена левица“ например се състои от 10 партии – преглежда се само платформата на БСП.
За коалициите, които нямат обща програма и ясна водеща партия, се анализират платформите (доколкото има такива) на партиите, включени в нея.
Ако няма актуални програми и платформи, преглеждат се стари програмни или други основополагащи документи.
Търсят се официални уебсайтове на партиите и коалициите. Не се вземат предвид страници в социалните мрежи и информация от други източници.
Темите, свързани с жените, се опитвам да идентифицирам по следните ключови думи (както и техните производни): жена, пол, равенство, равнопоставеност, феминизъм, стъклен таван, насилие, майка, родилка, раждане, родители, аборт. След известно колебание реших да включа и раждаемостта. Въпреки че се асоциира предимно с темата за демографията, тя е свързана с изискване към жените, а именно – да раждат повече деца.
Жените в програмите на парламентарно представените политически сили и на „Прогресивна България“
„Прогресивна България“
В дългата 143 страници програма на политическия проект на Румен Радев, спряган за победител на предстоящите избори, жените се споменават в прав текст само веднъж:
Целенасочени инициативи за насърчаване на предприемачеството сред млади хора и жени в технологичните и иновативните сектори.
Еднократно се споменават и „гарантиране на равенство между двата пола“ (важно е да се уточни колко са половете, да не би някой да си помисли, че са повече от два), „майчино […] здравеопазване“ и „насърчаване на раждаемостта“. Пет пъти става дума за родители и родителство, без да се уточнява пол. И това е.
ГЕРБ
На страницата на партията на Бойко Борисов са налични презентация на предизборната програма от 2026 г. с обем от 65 слайда, както и пълна версия на програмата от 2024 г. (31 страници). Единственото, което се казва в презентацията, без да се визират конкретно жените, е, че инвестициите в детски ясли, услуги за грижа за деца и гъвкави форми на заетост „ще позволят по-добро съчетаване на родителството и професионалния живот“. В програмата от 2024 г. два пъти се споменава, че домашното насилие ще е приоритет. Също два пъти става дума за родители, отново без да се уточнява полът им.
За разлика от 2024 г., за предстоящите избори партиите от ПП–ДБ нямат обща платформа. Две от трите партии в коалицията имат собствени актуални програмни документи.
Предизборната програма на „Продължаваме промяната“ се свежда до т.нар. Протокол за ликвидация на корупцията. Това е листовка от две непълни страници, в която темата за жените очаквано не е намерила място.
„Да, България“ предлага цели два документа – платформа от 53 страници, озаглавена „Силна България в силна Европа“, и „Програма за противодействие и превенция на корупцията и за върховенство на закона“. В общата платформа два пъти се споменава майчиното здраве. Шест пъти се говори за родители (включително възрастни и приемни). За насилие, но само по отношение на децата, става дума два пъти. Не е изненада, че в антикорупционната програма не се казва нищо, свързано с жени.
На сайта на ДСБ няма актуална програма, а кратка извънвремева платформа. В нея не става дума за нищо, свързано с жени. Веднъж се споменават родители в контекста на социално слаби хора, а за равенство става дума седем пъти, но нито веднъж това не е свързано с пола.
В предизборната програма на ръководеното от Делян Пеевски ДПС жените не се споменават, но за майки става дума шест пъти и им се дават големи обещания: „чухме майките“ (чути са и бащите, както и още десетина групи хора), „нулев данък за майки с две и повече деца“, „майчински фондове […] в помощ на младите майки“, „майчиното […] здравеопазване“, „[в]ременен осигурителен стимул за работодатели, които наемат/връщат родител след майчинство/бащинство (6–12 месеца)“. Говори се за подкрепа на раждаемостта, инвестиционна сметка при раждане на първо дете (може би идея, заимствана от Тръмп) и еднократна помощ в размер на една средна работна заплата за всяко следващо. Шест пъти се споменават и родителите, без да се уточнява полът. Два пъти става дума за домашно насилие, като в единия случай то е конкретно към деца, а в другия се представя като форма на „битова престъпност“.
„Възраждане“
В дългата 97 страници програма на партията на Костадин Костадинов жените не се споменават. Като изключим определението на българската земя като „майка-кърмилница“, за майки става дума само веднъж – в качеството им на възрастни жени с ниски пенсии. За пол се говори два пъти – в контекста на неодобрението на смяната на пола и на задължителната военна служба. Насилието е само в задължителните ваксинации и по отношение на децата и младежите. За раждаемост и раждане става въпрос седем пъти, като навсякъде контекстът е, че раждаемостта е ниска и трябва да се повиши. За родители – девет пъти, без да се визират конкретно майките. Според „Възраждане“ например в училище трябва да се учи как да бъдем „добри родители“, трябва да има данъчни стимули „за многодетни семейства при работещи родители“, но пък санкции
за недобросъвестни родители, които не възпитават децата си правилно и […] ги тласкат в лапите на порока.
„БСП – Обединена левица“
Платформата за предстоящите избори на оглавяваната от Крум Зарков партия е от 10 страници. В нея не става дума нито за жени, нито за майки, нито за насилие, нито дори за родители. Споменава се обаче, че се раждат все по-малко деца и трябва да се насърчава раждаемостта. Когато пък дойде победата над „неолибералния модел, подвластен на олигархичния капитализъм“, ще настъпи бъдеще, „в което равноправието, сигурността и закрилата на правата и законните интереси на всеки човек ще бъдат поставени на първо място“. Един вид, като дойде комунизмът, всички ще са равни – защо да говорим специално за жените?
На сайта на ИТН пише, че програмата е за 2026 г., но тя е по-скоро за 2023 г. В подкрепа на тази хипотеза е не само името на страницата programa-2023, което може да се види в адресното поле на браузъра, а и съдържанието ѝ: призовава се например за електронно дистанционно гласуване – без никакъв намек, че групата на ИТН в 51-вото Народно събрание се обяви против машинния вот. Откогато и да датира програмата обаче, в нея не става дума за жени и майки. Веднъж се споменава раждаемостта – във връзка с „демографската криза“. Казва се, че родителите трябва да са „фактор във възпитателния процес“, говори се за „недостатъчни родителски умения“ и „програми, подготвящи младите хора за бъдещото родителстване“.
Алианс за права и свободи
Партията на Ахмед Доган предлага както предизборна платформа, така и програма. И двете не са датирани. В тях не става дума за нищо, свързано с жени и майки. Веднъж се споменава „подкрепа за работещи родители“.
МЕЧ
На сайта на партията на Радостин Василев има страница с приоритети, без да става ясно какво стои зад всеки от тях, така че не се знае има ли МЕЧ някакво отношение към жените.
„Величие“
Предизборната програма на партията на Ивелин Михайлов се нарича „20-годишен план за възстановяване на България“ и е под формата на презентация от 48 слайда. Нищо свързано с жени, майки или пък с която и да е от ключовите думи, по които преглеждам програмите, не намира място в този 20-годишен план. Все пак има жени на картинки, обаче изобразените мъже са повече.
Извънпарламентарни коалиции и партии
Партиите и коалициите, които не са парламентарно представени (с изключение на „Прогресивна България“), съм разделила в няколко групи според типа им (коалиция или партия), както и според наличието или липсата на предизборна програма. Вътре в групите политическите сили са подредени в съответствие с номера им в бюлетината.
Коалиции с обща програма
В програмата на „Синя България“ не става дума за майки, но два пъти се споменават жените, все в анти-ЛГБТИ контекст (оригиналният правопис е запазен):
„Докато някои хора дори в нашата държава спорят какво е мъж и какво е жена, българинът започва да губи вяра, че споделя същите ценности като своите управляващи.“
„Синя България ще защити Конституцията на Република България, която ясно определя понятието “пол” само в неговия биологичен смисъл, а бракът – доброволенсъюз между мъж и жена.“
Във втория от тези цитати става дума и за пол, освен това се говори и против „ЛГБТ и нахлуването на половата идентичност в обществото“.
Равнопоставеността се споменава веднъж – като противовес на малцинствените групи: „Държавата не може да фаворизира отделни групи, малцинства или сдружения със специални права и социални привилегии, за сметка на равнопоставеността на всички.“
В подобен дух се тематизира и насилието: „Ние осъзнаваме нуждата в една европейска, християнска демокрация да защитим различията от насилие и дискриминация, но сме категорични, че защита на индивида не означава диктатура на малцинствата.“ Споменават се „родителска апатия“ и „родители на ученици“.
Накратко, програмата на „Синя България“ не обещава нищо на жените, но има претенция какви да бъдат те – да не са трансджендър, да са хетеросексуални и да не претендират за „специални права“.
Програмата на „Антикорупционен блок“ не съдържа нищо, свързано с жените.
Програмата на Зелената партия не е датирана. В нея става дума за света, „в който живеем, в началото на третото хилядолетие“ и от съдържанието ѝ изглежда, че би могла да е писана преди около четвърт век. В нея жените се споменават два пъти – като едни от най-засегнатите от ниските доходи в България и с оглед на необходимостта от програми за заетост за тях. За майки не става дума. Споменава се, че „раждането, отглеждането и възпитанието на децата“ е „непосилно бреме за родителите“, а целта на партията е то да стане „висша ценност и цел“.
Програмата на „Целокупна България“, също недатирана, се състои от няколко реда, в които не става дума за нищо, свързано с жените.
Няма сайт и коалиция „Трети март“, както и една от партиите в нея – „Благоденствие – обединение – градивност“. Друга от тях – „За велика България“ – има сайт, но в него няма програма, а само кратко описание на профила на партията. Третата – Партията на българските жени – има сайт, информацията в който е актуална за далечната 2005 година. От нея може да се разбере, че партията е „първата по рода си женска формация“ и идеите ѝ „не са феминистки“, а християнски, в духа на традиционните ценности, „чийто най-голям радетел е била и е българската майка“. Не става ясно обаче какво предлага на жените Партията на българските жени.
Коалиция „Сияние“, която според проучванията е все по-близо до 4-процентовата бариера, също няма сайт, както и една от двете партии, осигуряващи регистрация за изборите – „Общество за нова България“. Изброените политики на другата партия – „Волт“, са актуални за местните избори през 2019 г. В тях жените не са тема.
„Пряка демокрация“ има на сайта си платформа, която всъщност е книга с обем от 256 страници, актуална за 2024 г. и издадена от председателя на партията Петър Клисаров. В нея за жени става дума четири пъти, от които нито веднъж с добро:
„до властта се докопаха […] множество невинни женици, наречени Панайотки“ (така по времето на НДСВ биваха презрително наричани депутатките от движението, близки до лидера на парламентарната група Пламен Панайотов);
споменава се, че по време на античната полисна демокрация „жените, робите и метеките […] не участват в политическия процес“;
твърди се, че проблемите с тийнейджърите са възникнали през ХХ в. и са започнали „с еманципирането на жената, излизането ѝ от семейството, за да работи“;
говори се за „катастрофални“ данни за индекса на фертилността на жените в България (тоест колко деца ражда средно една жена във фертилна възраст).
От друга страна, авторът иска да бъдат „изгонени“ от социалната политика „многодетните майки, превърнали майчинството в бизнес“ (този израз се споменава два пъти в програмата). Но иначе според него има нужда от „закрила на майчинството“, и казва, че майчината „и перинаталната смърт [мъртвородените деца – б.а.] у нас все още е над 2 пъти по-висока от средното равнище в ЕС“.
В програмата се казва също, че момичетата имат нужда от игри, „свързани главно с имитацията на майчинството“, което обаче не означава, че двата пола трябва да играят отделно през цялото време, и че „нашите възгледи категорично отричат джендърното обучение“. Предлага се увеличение на срока на паричното обезщетение при бременност и раждане и изграждането на перинатални центрове, увеличаване на плащанията и отпуска за майчинство, но само за второ дете. Също и програма „Майчин капитал“ – „по примера на руската“, в която на майките или на самотните бащи да се предоставят средства за точно определени цели, и повече ясли и детски градини „за отмяна на работещите майки“. Предвижда се и „специална програма за повишаване на раждаемостта“.
В платформата на „Пряка демокрация“ се говори и за „регрес“ в образованието, довел до „опростачване, феминизиране и деградация на учителското съсловие“, и за „неправилния полов живот в ранна възраст“.
Партия „Нация“ има недатирана програма, в която няма нищо, свързано с жените, но се говори за „защита на традиционното семейство“ и „противопоставяне на либералните ЛГТБ „ценности“, които развращават младите и унищожават основата на НАЦИЯТА и националната държава“ (оригиналният правопис е запазен).
На сайта на „България може“ са изброени десет приоритета, един от които е „доживотна отмяна на данък общ доход за майките с 3 или повече деца!“.
Партията на зелените разполага с два недатирани документа – изборна платформа и идейна програма. Новата цел на обществото според партийната платформа включва равни права на всеки гражданин в България, независимо от пола. В програмата се говори за „равнопоставено участие на жените“. Родителите се споменават веднъж – във връзка с материалното им състояние. За насилие става дума пет пъти, но без връзка с пола, а за раждаемост – три пъти, в контекста на необходимостта от увеличаването ѝ.
Програмата на „Глас народен“ не е датирана, но е написана най-късно през 2012 г., когато СДС и ДСБ, споменати като общ политически субект, престанаха да бъдат в коалиция.
Народна партия„Истината и само истината“ има сайт, но няма програма. Движението на непартийните кандидати, партията на Корнелия Нинова Национално движение„Непокорна България“ и партия „Съпротива“ нямат сайтове.
Изводи
Жените все по-малко са тема за българските политически субекти в сравнение с 2021 г. За пет години те са изчезнали от предизборните програми на „Демократична България“ (днес в коалиция с „Продължаваме промяната“), БСП и ИТН. Равенството на половете почти не е тема, домашното насилие се споменава единствено в програмата на ГЕРБ от 2024 г. (и от ДПС, но само във връзка с децата). Доколкото става дума за жени в платформите, то е най-вече във връзка с родителството и раждаемостта.
В същото време се наблюдава засилване на ултраконсервативните наративи – жените са сведени предимно до произвеждането на деца с цел подобряване на демографската ситуация. Единствената програма, в която става по-подробно дума за тях – тази на „Пряка демокрация,“ – обрисува картина, подобна на „Разказът на прислужницата“. Търсейки по зададените ключови думи, нееднократно се натъквах на расистки, хомофобски и трансфобски послания. Против хомофобията се обявява само „Глас народен“, чиято програма е отпреди 14 или повече години.
От друга страна, от заявяването на нещо в програмата на дадена политическа сила не трябва да се правят изводи, че тя има намерение да го осъществи, а още по-малко – че го прави или ще го направи. Пеевски едва ли ще реализира всички чудеса, които обещава на майките (и на останалите групи от населението). В платформата на „Прогресивна България“ се говори за „равенство между двата пола“, но при 31 избирателни района само шест от водачите на листи са жени, а на предизборните събития жените около Румен Радев са малцинство.
Корнелия Нинова от своя страна се похвали, че 51% от водачите на листите на партията ѝ „Непокорна България“ са жени, но пък няма програма, от която да стане ясно какво предлага формацията за жените. Известни са обаче пораженията, които Нинова нанесе на борбата срещу насилието над жени. „Глас народен“ се обявява против хомофобията, но Светльо Витков има подигравателни песни за гей хората.
Ала макар и с тези уговорки – докато всички се борят с корупцията, темата за правата на жените все повече липсва в българския политически живот. А това отваря вратата към ограничаването им.
OpenClaw crossed 250,000 GitHub stars in 60 days, surpassing React’s decade-long record to become the most-starred software project on GitHub. At GTC 2026, NVIDIA CEO Jensen Huang declared it “the operating system for personal AI” and told the room: “For the CEOs, the question is, what’s your OpenClaw strategy?”
At NVIDIA’s Hack for Impact hackathon at GTC, I built and watched engineers build autonomous agents on NemoClaw, OpenClaw, and Nemotron. Wildfire detection ingesting NASA satellite data. Crime pattern analysis across police jurisdictions. Energy grid anomaly forecasting.
The same architectural question surfaced in every project: agents that collect and generate data at scale need a deliberate strategy for archiving, retaining, and surfacing that data. Without one, agent-produced artifacts become dark data, generated but inaccessible, unversioned, and invisible to the rest of the organization. That question only gets more consequential in production.
Beyond NemoClaw’s runtime governance: Architecting for data persistence
NVIDIA’s NemoClaw wraps OpenClaw with security through OpenShell, a runtime that sandboxes each agent at the kernel level. Network requests, file access, and inference calls are governed by declarative YAML policy, enforced outside the agent’s process so the agent itself can never override them.
OpenClaw agents create workspace files (SOUL.md, USER.md, IDENTITY.md) that define the agent’s personality, preferences, and behavioral context. Inside a NemoClaw sandbox, this state lives in a Kubernetes Persistent Volume Claim inside an embedded K3s cluster, and the community is already asking for better backup and restore workflows on the NemoClaw GitHub repo.
At fleet scale, with dozens of agents each maintaining persistent memory, conversation history, and skill artifacts, a durable storage layer beneath the runtime is what keeps agent state from becoming disposable. What that layer looks like depends on the type of data your agents produce.
The agentic data layer
Two categories of data define the storage requirements for autonomous agents.
Operational artifacts
Autonomous agents generate reports, analyses, transformed datasets, alerts, and increasingly, multimodal outputs like processed video, audio, and images. Inside NemoClaw’s sandbox, filesystem access is confined to /sandbox and /tmp, both ephemeral by design.
Cloud storage decouples the artifact from the runtime, enables scoped access via URLs, and plugs into every major orchestration framework. Bucket-level permissions and scoped application keys extend governance into the storage layer, so each agent or agent class gets write access only to its designated output path.
Lineage matters here too: Each artifact should trace back to which agent, model, inputs, and policy produced it. Our GTC project, FireWatch, used Backblaze B2 exactly this way, uploading wildfire risk reports with a bucket-scoped key, generating shareable URLs, and embedding them directly in stakeholder alert emails.
State and compliance data
Agent memory, skill artifacts, and audit logs from policy decisions all require durable, long-term retention. NemoClaw’s privacy router splits inference between local and cloud models based on policy, generating routing metadata that compliance teams will want to retain and query. Cloud storage brings high durability, append-only immutability for audit trails, and lifecycle policies for tiered retention as data ages.
We built an open source OpenClaw plugin (openclaw-b2-backup) around this: Encrypted snapshots of agent config, memory, and sessions pushed to B2 on a daily cron, before compaction events, and on gateway shutdown. Three fields to configure, rollback from chat, one-command migration to a new machine.
The agent landscape is expanding. The storage pattern is consistent.
The open-source, autonomous AI agent ecosystem now spans at least 16 variants, each optimized for a different deployment context: NanoClaw for container-isolated security, ZeroClaw for edge deployment in a 3.4MB Rust binary, IronClaw for regulated industries through Trusted Execution Environments, managed platforms like ClawCloud and Maxclaw, and Qwen-Agent from Alibaba for the Chinese developer ecosystem.
Whether self-hosted or managed, all of them produce artifacts that need to persist beyond the runtime. Teams building autonomous agents for their organizations will need durable output sharing, state backup, and cross-agent data access regardless of which runtime they choose.
What enterprise AI leaders should build toward
Architect your agent data orchestration on cloud storage. As organizations scale from initial agent deployments to multi-team production workloads, data volume grows with every agent added, every week they run, and every modality they process. Agents gather, generate, and transform data continuously. Cloud storage gives you a durable layer for managing that lifecycle: ingestion and collection, versioned outputs, long-term archival, lifecycle policies for retention, and portability across agent platforms as your organization’s runtime choices evolve. Establishing this now, while the ecosystem is still forming, is the strategic move.
Automate agent state backup as part of your deployment standard. Agents building context across customer data, internal systems, and team workflows for weeks carry real operational value. Automated workspace snapshots protect that investment, create a disaster recovery path, and enable migration across environments.
Design for lineage and audit from day one. Policy decisions, tool invocations, inference routing, and multimodal processing chains all generate metadata. For enterprises operating under SOC 2, HIPAA, or GDPR, storing lineage and audit data alongside your artifacts in cloud storage means your compliance posture is ready before the audit, not after.
NemoClaw brought governance to the agentic stack. If your organization is deploying autonomous agents today, data orchestration and lineage are your next architectural decisions. Get them right early, and your agents scale with durable state, shareable outputs, and auditable history from day one.
Developers working with Amazon Managed Streaming for Apache Kafka (Amazon MSK) regularly need to make decisions that require deep operational context—choosing the right instance type, diagnosing consumer lag, or planning for a traffic spike. Answering these questions means piecing together documentation, metrics, and operational know-how.
What if your IDE could guide you through that workflow with built-in domain expertise and tooling? Kiro is an AI-powered agentic IDE that lets you describe what you need in natural language. Whether it’s infrastructure configuration or operational troubleshooting, Kiro guides you through the solution.
In this post, we’ll show you how to use Kiro powers, a new capability that equips Kiro with contextual knowledge and tooling. You can simplify your MSK cluster management, from initial setup to diagnosing common issues, all through natural language conversations.
Challenges operating your MSK Express broker cluster
Amazon MSK Express Brokers are a fully managed offering where AWS handles much of the underlying infrastructure. However, platform teams still need to correctly size clusters based on throughput requirements. They also need to understand the right Amazon CloudWatch metrics during performance issues and investigate when CPU usage or replication lag is higher than expected. MSK best practices documentation spans multiple AWS guides. This makes it time-consuming to find relevant information during production incidents. New team members face a learning curve with MSK operations and can repeat common sizing and configuration mistakes.
Although Express Brokers simplify infrastructure management, you still face operational challenges that require deep Kafka expertise across three areas:
Cluster creation and sizing: You must still select the right instance type, configure networking, and choose authentication methods. These decisions impact cost and performance from day one.
Observability and troubleshooting: Effective operations require correlating broker, partition, and client metrics. Troubleshooting lag or replication issues still requires a solid understanding of Express Brokers’ architecture.
Capacity management: You must monitor CPU usage, understand per-broker throughput limits, and scale before hitting throttling thresholds.
These challenges mean that setting up an MSK cluster, analyzing slow-running clients, or investigating high-CPU load requires pulling together documentation, configuration details, CLI tooling, and operational know-how, which is often spread across multiple sources. Kiro powers address these challenges by bringing best practices, guided workflows, and tooling directly into your IDE, reducing the expertise barrier and the time spent context-switching between documentation, consoles, and the CLI.
Kiro powers
Kiro powers is a feature that combines best practices, specialized context, and tool integrations into a single capability. You can install powers with one click in the Kiro IDE or add them from a public GitHub URL. Each Power combines the following components:
Model Context Protocol (MCP) servers give your Kiro agent direct access to your infrastructure. The AWS MSK MCP server, for example, exposes tools to create clusters, monitor health, and optimize configurations.
Steering files provide persistent knowledge and workflow guides that Kiro loads based on the user’s task, such as monitoring best practices or troubleshooting workflows.
Optional hooks run automated actions when IDE events occur, such as validating configurations before deployment.
The key advantage of Kiro powers is that they load context dynamically based on the user’s task. Instead of configuring every MCP server upfront and re-providing context in each conversation, powers activate the right tools and knowledge on demand. This keeps your agent’s context focused and relevant. In the next section, we look at how these components work together specifically for MSK Express Broker operations.
The MSK Express broker power
The MSK Express broker power packages the AWS MSK MCP server with targeted streaming operations guidance, giving your Kiro agent expertise for MSK Express Broker operations and cluster management. You can use it to build Kafka-based streaming applications through Kiro while maintaining Express broker best practices throughout the development lifecycle.
For cluster operations, you can create Express broker clusters, monitor health metrics, and manage configurations through natural language. You can retrieve cluster metadata, check broker endpoints, and verify replication status. The Power also supports operational monitoring. You can track CPU utilization, throughput limits, partition distribution, and AWS Identity and Access Management (IAM) connection metrics.
To see how this works in practice, here’s what happens when you interact with the Power: When you ask Kiro to create an MSK cluster, the Power recommends appropriate instance sizes based on your throughput requirements. When you’re troubleshooting, it knows to check LeaderCount before diving into network metrics. When you’re troubleshooting authentication failures, it recommends client settings like reconnect.backoff.ms and group.instance.id to resolve connection churn and rebalancing issues against Express broker limits. Use cases include:
Cluster sizing and creation: Describe your throughput requirements (for example, “50 MBps ingress with 3x fan-out”) and the Power calculates the right instance type and broker count, then walks through cluster creation.
Proactive health monitoring: Ask Kiro to review your cluster. It checks CPU against the 60% threshold, compares throughput to instance limits, and flags partition imbalances and throughput bottlenecks before they become incidents.
Incident troubleshooting: Consumer lag spiking? The Power checks the relevant metrics, identifies the root cause (like skewed partition leadership), and guides you through resolution.
Capacity planning: Preparing for a traffic spike? The Power analyzes current utilization against instance limits and recommends whether to scale up or add brokers.
The MSK Express broker power brings together documentation, metrics, and operational context so your Kiro agent can correlate findings and help identify root causes specific to your infrastructure.
Getting started with the MSK Express broker power
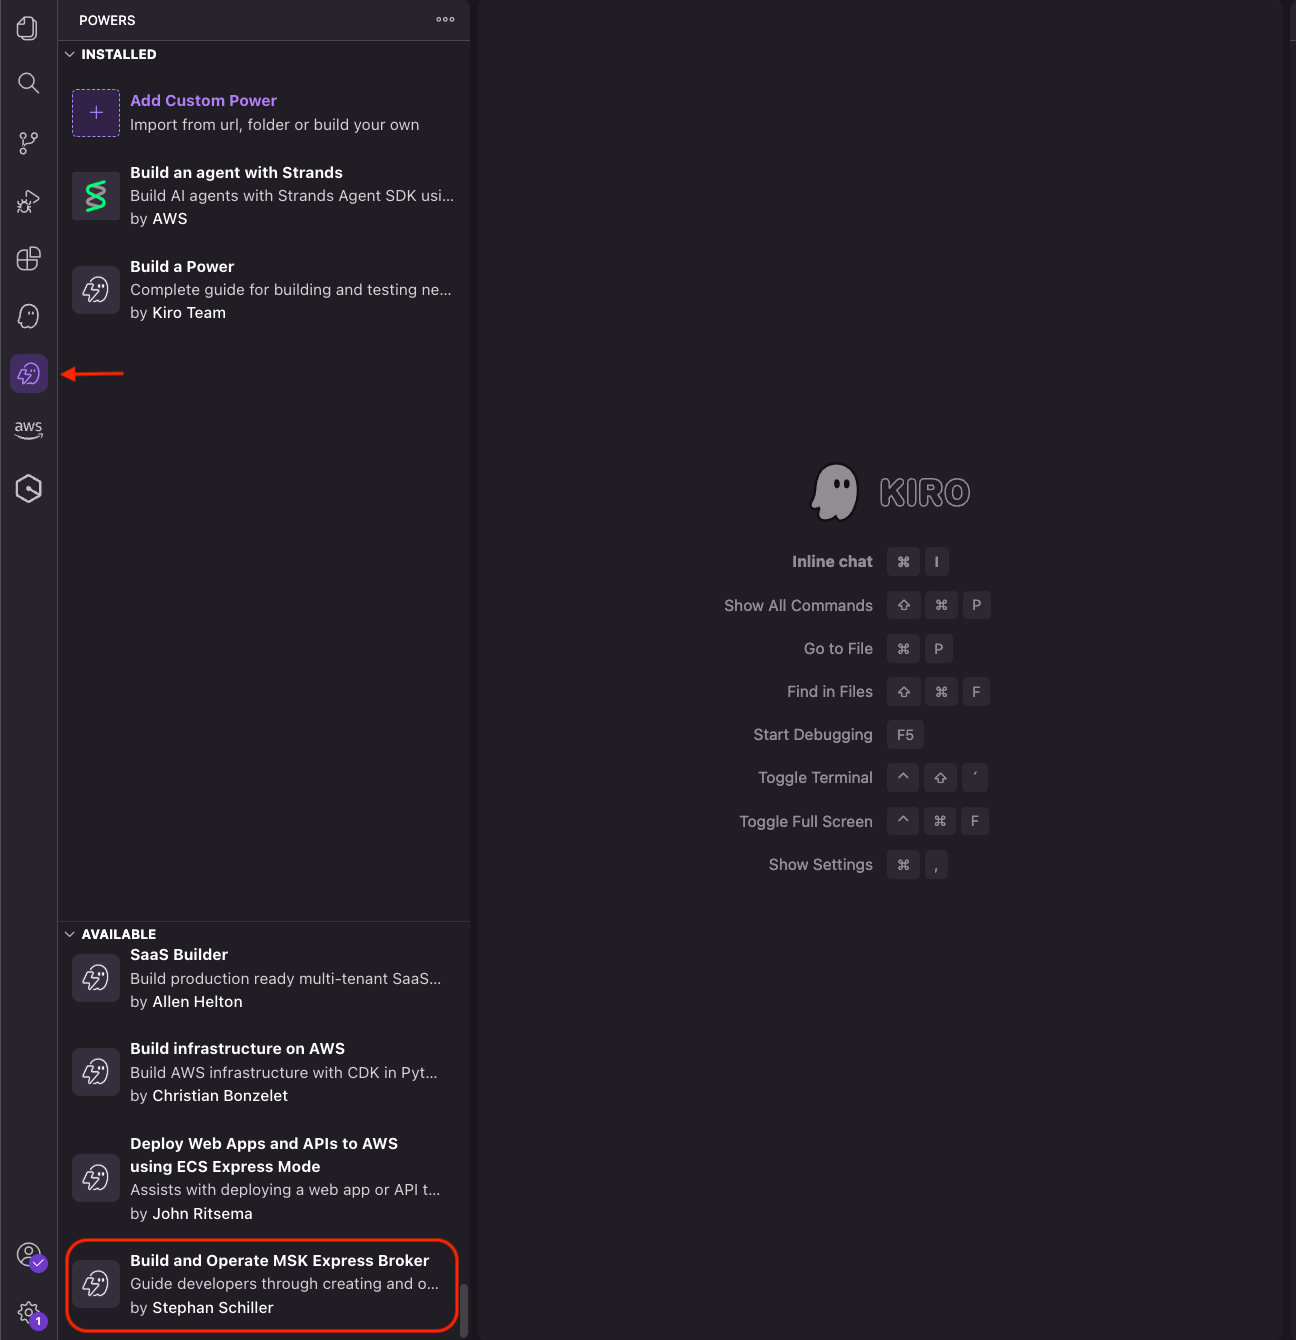
Starting with Kiro powers takes only a few clicks in the Kiro IDE. You can install from the built-in marketplace or import from a public GitHub URL. Kiro packages all components and makes them available to the Kiro agent.
To set up the MSK Express broker power, follow these steps:
Choose the Powers icon in the Kiro sidebar
In the AVAILABLE panel, scroll down to Build and Operate MSK Express Broker
The MSK Express broker power streamlines Kafka operations by combining Model Context Protocol (MCP) servers with operational guidance. With natural language interactions, you can create clusters, monitor health, optimize configurations, and troubleshoot issues without reviewing extensive documentation.
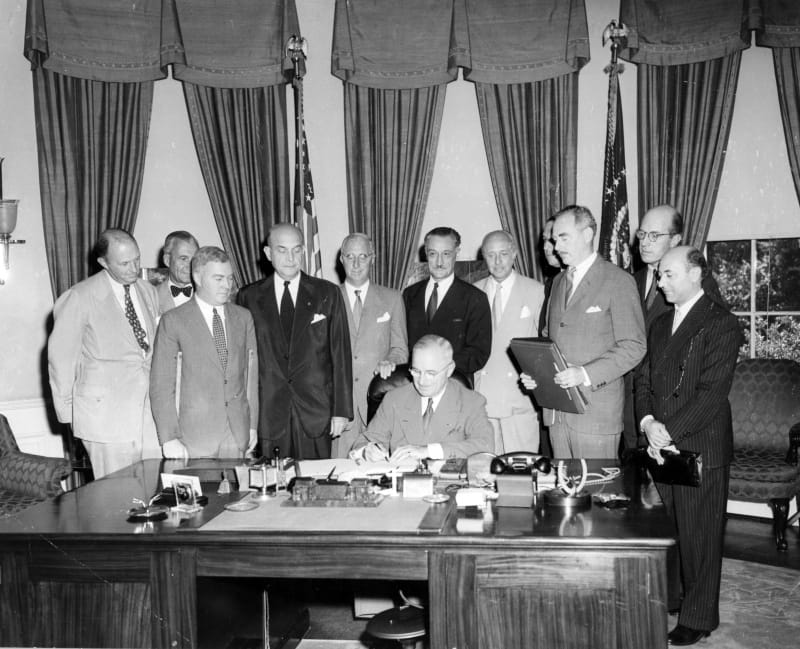
Когато американският президент Хари Труман подписва Договора от Вашингтон, с който се създава Организацията на Североатлантическия договор едва ли някой в САЩ е предполагал, че десетилетия по-късно Америка може да поиска да се изтегли едностранно от НАТО.
Този исторически паралел много напомня на броженията срещу американските бази у нас. Всички помним прословутите протести от 1999 г. със скандиранията „НАТО вън!“, в които участваха политици, по-късно сами определили членството на България в Алианса като стратегическа цел. Та така и досега.
Разпадането на НАТО винаги е било мечта за тези, които искат да видят края на една колективна система за сигурност, благодарение на която вече близо 80 години Европа се радва на относително спокойствие. Относително не защото НАТО е в толкова слаба позиция, колкото ни убеждават, а защото и днес, подобно на първите години след 11 септември 2001 г., има амбициозни политически лидери от двете страни на Атлантика, готови да поставят вътрешнопартийния си интерес над националния.
Дори критиците на Алианса не могат да отрекат една съществена разлика между него и класическите военни съюзи. Варшавският договор и дори съюзните споразумения, които САЩ имат с азиатските си партньори, почиват върху междуправителствения принцип на координация и взаимни консултации. Алиансът е нещо повече.
НАТО е уникален заради колективната система за сигурност – членството в него предполага взаимни ангажименти, по силата на които атаката срещу един съюзник ще се възприема като атака срещу всички съюзници.
Този отличителен белег на Алианса обаче носи със себе си и голяма отговорност – член 3 от Вашингтонския договор, съгласно който съюзниците са длъжни да развиват отбранителните си способности, за да може НАТО да функционира.
Член 3
За по-ефективно постигане на целите на настоящия Договор страните по него, поотделно и съвместно, като развиват непрекъснато и ефективно собствените си възможности и си оказват взаимна помощ, ще поддържат и развиват своите индивидуални и колективни способности да се противопоставят на въоръжено нападение.
Член 3 и член 5 следователно са гарант, че тази колективна система за сигурност се поддържа от всички и функционира за всички – принцип, който изисква солидарно споделяне на финансовата тежест и отбранителните ангажименти в Алианса.
Вторият фактор за успеха на НАТО е ядреното възпиране, и по-конкретно тактическите ядрени оръжия, които САЩ са разположили на европейския континент, за да удържат възможна агресия от друга ядрена сила. Без този ядрен чадър отбранителният капацитет на НАТО остава конвенционален, но недостатъчен, за да възпре заплахите от държави като Русия и Северна Корея.
Франция и Великобритания разполагат с ядрен арсенал, но не биха могли да гарантират отбраната на континента в степента, в която могат САЩ, не само защото нямат ядрен паритет с Русия, но и защото Лондон и Париж ликвидираха ядрените си триади след края на Студената война.
Това поставя НАТО в силна зависимост от Вашингтон и от политиката на президентските администрации, които управляват САЩ. И тъй като обикновеният американски избирател не се интересува какво се случва извън държавата му, освен ако тя не бъде нападната, общественото мнение в САЩ няма отношение доколко конкретната американска администрация подкрепя европейските си съюзници.
Ключът към успеха на НАТО е в споделената отбранителна тежест.
Самата идея, че французи и германци могат да извършват съвместни военни учения под един флаг, би изглеждала немислима само преди столетие. Същото се отнася за Париж и Лондон, станали неволни съюзници срещу Берлин в двете световни войни. Какво остава за Централна и Източна Европа, които в продължение на цялата Студена война участват в друга колективна система за сигурност, чиято стратегическа култура значително се отличава от западната.
Въпреки че в първите години на Алианса са съществували множество спорни въпроси относно това защо Америка трябва да бъде основният източник на средства за отбранителния бюджет на НАТО, дебатът придобива съществени измерения след разпадането на СССР, когато образът на врага изчезва и е заменен с глобалния тероризъм.
Първият очевиден отговор е мир. Тази дума звучи изключително утопично за по-младото поколение, макар че то не помни ужасите на Втората световна война, а за периода преди нея знаем само от учебниците по история. Снимките на сринатия до основи Берлин, окупирания от нацистите Париж, концентрационните лагери на смъртта и разбира се, съветската окупация на Централна и Източна Европа изглеждат реалистично, но съвсем друго е усещането, когато тези събития са преживени от първо лице. Голяма част от хората, които са били част от тях обаче, вече не са между живите.
И така мирът за нас се превърна още веднъж в даденост, която се обезпечава от колективната отбрана на НАТО, или иначе казано – гаранции, че европейският национализъм никога повече няма да надигне глава.
Второто очевидно предимство на НАТО, което е и най-критикувано от неговите противници, е стабилността. Когато една организация предоставя на даден съюзник механизми за консултация в случай на заплаха за сигурността, това създава ясни предпоставки за координиран отговор срещу потенциална атака. Такъв е характерът на консултациите, които присъстват в Договора за отбрана, или т.нар. Договор за силен съюз между САЩ и Република Корея, както и механизмите, предвидени в Договора за взаимно сътрудничество и сигурност между Вашингтон и Токио.
Но когато тези механизми регламентират гаранции за взаимната защита на отделните съюзници, тогава стабилността на един пакт е пряко следствие само по себе си от неговото съществуване. С други думи, НАТО и гаранциите, които то дава, предоставят на Европа свободата да се занимава с всичко друго, но не и със собствената си сигурност.
А що се отнася до САЩ, за тях НАТО е не просто непосилно бреме, а инструмент за влияние върху баланса на силите в глобалната политика. Самото понятие за американско глобално лидерство почива върху съюзите, които Вашингтон изгражда след края на Втората световна война, а разширяването на Алианса довършва тази символична победа на Запада в Студената война. Ангажиментите на Америка към НАТО ѝ гарантират, че тя няма да остане откъсната от ставащото на Стария континент, да не говорим че проблемите на Европа – в сегашния все по-глобализиращ се свят – могат сериозно да повлияят на американската национална сигурност, в случай че Североизточното крайбрежие на САЩ остане оголено.
За Европа отговорът на този въпрос е очевиден. В случай че Америка реши да се изтегли от Алианса, Европейският съюз ще трябва бързо да мобилизира свои сили за бързо реагиране, с които да се противопостави на потенциална провокация от страна на Русия. Важно е да подчертаем, че Москва едва ли би се наела директно да хвърли ръкавицата на Европа, тъй като все още воюва в Украйна, а и армиите на европейските държави не са толкова нискотехнологични, за колкото ги смята Доналд Тръмп.
За да бъдат напълно сигурни европейците, че подобни провокации няма да бъдат успешни, проектът за френски ядрен чадър трябва да включва не само гаранции от страна на Париж, но и възстановяването на френската ядрена триада. Това е дълъг и сложен процес, който не може да завърши в рамките на година, освен ако в него не бъде интегрирана Германия или ако френският ядрен потенциал не бъде споделен с това, което е останало от НАТО.
Нещо повече, едно евентуално изтегляне на САЩ от НАТО ще налее вода в мелницата на някои особено крайни популисти, така че управляващите европейски елити трябва да имат дяволски добра икономическа формула срещу техните аргументи.
САЩ няма да усетят загубите от изтеглянето си веднага, а едва след като то напълно стане факт. След като Америка изтегли войските и ядрения си потенциал от Европа, нейният военнопромишлен, икономически и индустриален комплекс по Североизточното крайбрежие ще остане уязвим. В тези условия САЩ ще трябва или да се насочат към двустранни съюзи с бившите си натовски съюзници, или да гарантират интересите си в Европа с помощта на принуда – установявайки контрол върху стратегически важни региони като Гренландия, от които да проектират сила към Русия, Китай и Стария континент едновременно.
Готовността на Доналд Тръмп да воюва срещу целия свят не трябва да се подценява, но готовността на Америка, от друга страна, трябва. Сред най-разрушителните последици от такова решение ще бъде и фактът, че Америка ще загуби цялото си геополитическо влияние в ключови региони, което ще даде възможност на Китай сравнително бързо да излезе начело.
Най-големият губещ от разпадането на НАТО обаче ще са страните от Източна Европа, които ще се окажат в позицията на Украйна по време на Евромайдана. По същество последиците няма да бъдат непосредствено свързани с някаква загуба на суверенитет, а по-скоро с
необходимостта да се направи нов цивилизационен избор, който да ги позиционира трайно като част от европейската зона на влияние или като сегмент от руско-китайския блок.
Твърде е възможно в Европа да се появят и държави, които да продължат военното си сътрудничество със САЩ, но това сигурно ще бъдат единици, като Полша например – тя е от страните със силна и добре развита икономика, сравнима със западноевропейските.
В тези условия България отново ще се окаже на входа на нов преход, този път между членството си в ЕС, Борда за мир на Тръмп и възможното възстановяване на отношенията с Русия.
И все пак идва ли краят на НАТО?
Член 13 от Вашингтонския договор регламентира правото на всеки съюзник да се изтегли от НАТО, като предварително уведоми за това американското правителство и получи едногодишен логистичен срок, за да осъществи процедурата.
Член 13
След изтичане на двадесет години от влизането на Договора в сила всяка от страните по Договора може да престане да бъде страна по него след изтичане на една година от датата, на която нейното известие за денонсиране на Договора е било предадено на правителството на Съединените американски щати, което ще уведомява правителствата на останалите страни по Договора за всяко депозиране на такова известие за денонсиране.
Очевидно е обаче, че ако САЩ сами напуснат НАТО, това би означавало, че Алиансът в стария си вид нa практика се саморазпуска. Твърде е вероятно Вашингтон да бъде последван от Канада, която на няколко пъти показа, че въпреки различията си с Тръмп не желае да жертва спокойствието по границите си, за да изпитва търпението му.
Същевременно съществуват някои законови бариери пред тези действия, като най-сериозната от тях е т.нар. National Authorization Defense Act от 2023 г., подписан от бившия президент Джо Байдън. Той забранява на държавния глава едностранно да изтегли Америка от НАТО, без да е получил одобрението на 2/3 от Сената или без Конгресът да е приел специален закон за оттеглянето на САЩ от Алианса. На този етап такова мнозинство няма нито сред демократите, нито сред републиканците, което прави подобно гласуване обречено на провал, а приемането на евентуален закон за изтегляне от НАТО – невъзможно.
И все пак президентът може да се позове на чл. 2 от Конституцията на САЩ, който регламентира изричното му право да сключва договори с чужди правителства. От 1978 г. повечето президенти започват да тълкуват този член и по обратния начин – че това право се разпростира и върху оттеглянето от подобни споразумения. Върхът в това отношение е решението на президента Джими Картър да оттегли дипломатическото признаване на САЩ за Тайван в полза на Пекин, като по този начин слага край на Договора за взаимна отбрана между Вашингтон и Тайпе.
Така се отваря възможността следващите президенти да използват прецедента свободно. В същото време група сенатори начело с Бари Голдуотър завежда във Върховния съд дело против държавния глава с мотива, че действията му вредят на САЩ. След това Върховният съд не се произнася по случая, което допълнително дава свобода на американските президенти да маневрират в политиката си относно споразуменията в сравнително широки граници.
Казано накратко, дори Доналд Тръмп да се позове на Конституцията и на правото си да упражнява член 2 от нея, тя не му дава основания едностранно да прекрати членството на Вашингтон в НАТО без подкрепа от Сената или от Конгреса като цяло. Такова действие почти веднага би породило реакция от страна на Върховния съд, чието решение ще бъде съдбоносно за евроатлантическото единство.
Съвсем отделен е въпросът, че ако сегашната президентска администрация не желае да поеме ангажимент към член 5 на Вашингтонския договор, Европа трудно може да разчита на Тръмп поне до края на мандата му. Нещо повече, авторитетът на Алианса вече е сериозно накърнен, което крие опасност за неговата ефективност, освен ако Европа не покаже пред света, че може да се защитава сама.
За жалост, твърде възможен е и следният сценарий: Европа за пореден път да изпълни исканията на американския президент, макар и по по-завоалиран начин. Почвата за това вече се подготвя от британската дипломация. Преди дни в Лондон беше свикана междуправителствена среща за обсъждането на кризата с блокирането на Ормузкия проток. В крайна сметка изглежда, че нито САЩ, нито Европа и Великобритания имат полза от западането на НАТО. И дори Тръмп го знае.
* Заглавно изображение: На подписването присъстват (отляво надясно): сър Фредерик Хойер-Милар от Обединеното кралство; датският посланик Хенрик де Кауфман; съветникът на Канадското посолство У. Д. Матюс; министърът на отбраната Луис Джонсън; норвежкият посланик Вилхелм Мунте де Моргенщерне; френският посланик Анри Боне от Франция; барон Робер Силверкройс, посланик на Белгия; португалският посланик Педру Перейра; държавният секретар Дийн Ачесън; нидерландският министър Йонкер Отo Ройхлин и съветникът на Италианското посолство Марио Лучели.
The collective thoughts of the interwebz
Manage Consent
To provide the best experiences, we use technologies like cookies to store and/or access device information. Consenting to these technologies will allow us to process data such as browsing behavior or unique IDs on this site. Not consenting or withdrawing consent, may adversely affect certain features and functions.
Functional
Always active
The technical storage or access is strictly necessary for the legitimate purpose of enabling the use of a specific service explicitly requested by the subscriber or user, or for the sole purpose of carrying out the transmission of a communication over an electronic communications network.
Preferences
The technical storage or access is necessary for the legitimate purpose of storing preferences that are not requested by the subscriber or user.
Statistics
The technical storage or access that is used exclusively for statistical purposes.The technical storage or access that is used exclusively for anonymous statistical purposes. Without a subpoena, voluntary compliance on the part of your Internet Service Provider, or additional records from a third party, information stored or retrieved for this purpose alone cannot usually be used to identify you.
Marketing
The technical storage or access is required to create user profiles to send advertising, or to track the user on a website or across several websites for similar marketing purposes.