Tag Archives: Uncategorized

Where’s the Russia-Ukraine Cyberwar?

Post Syndicated from Bruce Schneier original https://www.schneier.com/blog/archives/2022/03/wheres-the-russia-ukraine-cyberwar.html

It has been interesting to notice how unimportant and ineffective cyber operations have been in the Russia-Ukraine war. Russia launched a wiper against Ukraine at the beginning, but it was found and neutered. Near as I can tell, the only thing that worked was the disabling of regional KA-SAT SATCOM terminals.

It’s probably too early to reach any conclusions, but people are starting to write about this, with varying theories.

I want to write about this, too, but I’m waiting for things to progress more.

EDITED TO ADD (3/12): Two additional takes.

Fraud on Zelle

Post Syndicated from Bruce Schneier original https://www.schneier.com/blog/archives/2022/03/fraud-on-zelle.html

Zelle is rife with fraud:

Zelle’s immediacy has also made it a favorite of fraudsters. Other types of bank transfers or transactions involving payment cards typically take at least a day to clear. But once crooks scare or trick victims into handing over money via Zelle, they can siphon away thousands of dollars in seconds. There’s no way for customers — and in many cases, the banks themselves — to retrieve the money.

[…]

It’s not clear who is legally liable for such losses. Banks say that returning money to defrauded customers is not their responsibility, since the federal law covering electronic transfers — known in the industry as Regulation E ­– requires them to cover only “unauthorized” transactions, and the fairly common scam that Mr. Faunce fell prey to tricks people into making the transfers themselves. Victims say because they were duped into sending the money, the transaction is unauthorized. Regulatory guidance has so far been murky.

When swindled customers, already upset to find themselves on the hook, search for other means of redress, many are enraged to find out that Zelle is owned and operated by banks.

[…]

The Zelle network is operated by Early Warning Services, a company created and owned by seven banks: Bank of America, Capital One, JPMorgan Chase, PNC, Truist, U.S. Bank and Wells Fargo. Early Warning, based in Scottsdale, Ariz., manages the system’s technical infrastructure. But the 1,425 banks and credit unions that use Zelle can customize the app and add their own security settings.

Using Radar to Read Body Language

Post Syndicated from Bruce Schneier original https://www.schneier.com/blog/archives/2022/03/using-radar-to-read-body-language.html

Yet another method of surveillance:

Radar can detect you moving closer to a computer and entering its personal space. This might mean the computer can then choose to perform certain actions, like booting up the screen without requiring you to press a button. This kind of interaction already exists in current Google Nest smart displays, though instead of radar, Google employs ultrasonic sound waves to measure a person’s distance from the device. When a Nest Hub notices you’re moving closer, it highlights current reminders, calendar events, or other important notifications.

Proximity alone isn’t enough. What if you just ended up walking past the machine and looking in a different direction? To solve this, Soli can capture greater subtleties in movements and gestures, such as body orientation, the pathway you might be taking, and the direction your head is facing — ­aided by machine learning algorithms that further refine the data. All this rich radar information helps it better guess if you are indeed about to start an interaction with the device, and what the type of engagement might be.

[…]

The ATAP team chose to use radar because it’s one of the more privacy-friendly methods of gathering rich spatial data. (It also has really low latency, works in the dark, and external factors like sound or temperature don’t affect it.) Unlike a camera, radar doesn’t capture and store distinguishable images of your body, your face, or other means of identification. “It’s more like an advanced motion sensor,” Giusti says. Soli has a detectable range of around 9 feet­ — less than most cameras­ — but multiple gadgets in your home with the Soli sensor could effectively blanket your space and create an effective mesh network for tracking your whereabouts in a home.

“Privacy-friendly” is a relative term.

These technologies are coming. They’re going to be an essential part of the Internet of Things.

Hacking Alexa through Alexa’s Speech

Post Syndicated from Bruce Schneier original https://www.schneier.com/blog/archives/2022/03/hacking-alexa-through-alexas-speech.html

An Alexa can respond to voice commands it issues. This can be exploited:

The attack works by using the device’s speaker to issue voice commands. As long as the speech contains the device wake word (usually “Alexa” or “Echo”) followed by a permissible command, the Echo will carry it out, researchers from Royal Holloway University in London and Italy’s University of Catania found. Even when devices require verbal confirmation before executing sensitive commands, it’s trivial to bypass the measure by adding the word “yes” about six seconds after issuing the command. Attackers can also exploit what the researchers call the “FVV,” or full voice vulnerability, which allows Echos to make self-issued commands without temporarily reducing the device volume.

It does require proximate access, though, at least to set the attack up:

It requires only a few seconds of proximity to a vulnerable device while it’s turned on so an attacker can utter a voice command instructing it to pair with an attacker’s Bluetooth-enabled device. As long as the device remains within radio range of the Echo, the attacker will be able to issue commands.

Research paper.

Samsung Encryption Flaw

Post Syndicated from Bruce Schneier original https://www.schneier.com/blog/archives/2022/03/samsung-encryption-flaw.html

Researchers have found a major encryption flaw in 100 million Samsung Galaxy phones.

From the abstract:

In this work, we expose the cryptographic design and implementation of Android’s Hardware-Backed Keystore in Samsung’s Galaxy S8, S9, S10, S20, and S21 flagship devices. We reversed-engineered and provide a detailed description of the cryptographic design and code structure, and we unveil severe design flaws. We present an IV reuse attack on AES-GCM that allows an attacker to extract hardware-protected key material, and a downgrade attack that makes even the latest Samsung devices vulnerable to the IV reuse attack. We demonstrate working key extraction attacks on the latest devices. We also show the implications of our attacks on two higher-level cryptographic protocols between the TrustZone and a remote server: we demonstrate a working FIDO2 WebAuthn login bypass and a compromise of Google’s Secure Key Import.

Here are the details:

As we discussed in Section 3, the wrapping key used to encrypt the key blobs (HDK) is derived using a salt value computed by the Keymaster TA. In v15 and v20-s9 blobs, the salt is a deterministic function that depends only on the application ID and application data (and constant strings), which the Normal World client fully controls. This means that for a given application, all key blobs will be encrypted using the same key. As the blobs are encrypted in AES-GCM mode-of-operation, the security of the resulting encryption scheme depends on its IV values never being reused.

Gadzooks. That’s a really embarrassing mistake. GSM needs a new nonce for every encryption. Samsung took a secure cipher mode and implemented it insecurely.

News article.

Details of an NSA Hacking Operation

Post Syndicated from Bruce Schneier original https://www.schneier.com/blog/archives/2022/03/details-of-an-nsa-hacking-operation.html

Pangu Lab in China just published a report of a hacking operation by the Equation Group (aka the NSA). It noticed the hack in 2013, and was able to map it with Equation Group tools published by the Shadow Brokers (aka some Russian group).

…the scope of victims exceeded 287 targets in 45 countries, including Russia, Japan, Spain, Germany, Italy, etc. The attack lasted for over 10 years. Moreover, one victim in Japan is used as a jump server for further attack.

News article.

„Какво ни очаква сега“

Post Syndicated from original http://www.gatchev.info/blog/?p=2427

Професор Андрей Зубов е журналист в руския вестник „Новая газета“. Историк и религиевед, той е работил преди това като професор в МГИМО, завеждащ катедра в Руския православен университет, главен научен сътрудник в Института по изтоковедение на Руската академия на науките, доцент в Московската духовна академия… Чрез Огнян Минчев се натъкнах на великолепната му статия „Что ждет нас теперь“. И най-безсрамно я открадвам и превеждам на български тук:

—-

КАКВО НИ ОЧАКВА СЕГА

2 март 2022 г.

Откъсвайки се от всички тези ужаси, които достигат до нас от театъра на братоубийствената Руско-украинска война (именно под това име тя ще влезе в историята), и от страховете, които ежеминутно ни терзаят у дома, ми се иска да проанализирам ситуацията, така да се каже, от птичи полет.

Всяко общество прилича на пирамида по близостта си към властта и способността си да влияе на властта. В демокрациите обаче тази пирамида е полегата, с остри ъгли в основата и тъп връх, а в личностните автокрации (абсолютни монархии, тирании) е с много остър връх и ъгли при основата, твърде близки до 90 градуса. Нашето общество е характерен пример за втория тип, автократската пирамида.

„Дълбините на народа“ представляват около 80% от нея. Те са основата на пирамидата. Като правило хора, които живеят небогато или дори бедно и предпочитат телевизора пред Интернет за съставяне на картината си за света. Те или изобщо не са стъпвали зад граница, или са се задоволявали с охраняемите плажове на Турция, Египет, Тунис или Хайнан. Те са стихийни антиамериканисти, въпреки че никога не са били в Америка. Антиамериканизмът им е последствие от комплекса на завистта на фон на непросветеност. Често в главите им картината на света е омотана в теория на заговорите, псевдоистория и други странни представи. Те са пасивни и сега, макар и недоволни от живота, и са послушни на властта.

В сегашната ситуация повечето от тези хора (около 70%) поддържат войната на Путин по украинските полета и вярват в кръвожадни антируски „бандеровци“ и злобен Запад, които противостоят на Русия. Вършат го обаче без фанатизъм. Своите деца няма да искат да пратят на война и предпочитат да си спестят нейните трудности. Фанатиците сред тях са съвсем малко. Тези, които биха отишли да воюват като доброволци, ще го направят повече от нищета и отчаяние заради неуредения си живот.

Второто ниво на пирамидата са 18-19%. Това са интелигентни и културни хора, които широко използват интернет, ходят зад граница и познават добре света. Много от тях имат независими от властта източници на доходи. Други – напротив, работят в държавни корпорации или в бюрокрацията, обслужват властта, но нямат достъп до нея. Тези хора често, но не винаги живеят прилично. Могат даже да имат жилище в Латвия или България, или дори апартаментче на Лазурния. Сред тях преобладава ясното разбиране на картината на света, много имат силни нравствени принципи и ценят свободата. Други – напротив, продават таланта си на властта, и срещу мълчанието си получават нелоши заплати в университетите, бюрокроцията и близкия до властта бизнес. Немалък брой представители на тази група, потресени от последните събития, и в момента сменят лоялността си към властта с морално противопоставяне, подават си оставките от държавни служби и медии, и т.н. Но така постъпват далеч не всички лоялисти. Пример за протестното мнозинство сред тази група може да бъде актрисата Чулпан Хаматова, а на лоялното малцинство – Гергиев.

Най-сетне, върхът на пирамидата – 1-2% от населението – са бенефициентите на сегашната руска система. Това са хора изцяло предадени на властта, също образовани и разбиращи всичко. Имащи на Запад не апартаментчета, а вили, солидни влогове в западни банки (от Швейцария до ОАЕ), участващи в международния бизнес. Това са чиновници от най-висок ранг, ръководители на държавни корпорации, така наречените депутати в Думата и Съвета на Федерацията, губернатори, многозвездни генерали от армията, ФСБ и ГРУ. Те са продали свободата си на Путин и са получили в замяна богат и привилегирован живот. Те са безпрекословни изпълнители на волята му, но не по идейни, а по абсолютно користни съображения. Идеолози от сорта на Дугин или Вайно сред тях също има, но са малко. И, най-важното, идеите им са най-различни, общо е само че се опитват да ги осъществят чрез „достъп до тялото“.

Сега в тази елитна група царят ужас и фрустрация. Най-често чуваният израз в кабинетите и на Кремъл, и на Лубянка, и на Старая площадь е „той ни измами“. С Руско-украинската война Путин занули целия им сладък живот, направи недостъпни за тях парите им и вилите им в най-хубавите места по света, и на всичкото отгоре изисква от тях още повече лоялност, без да му пука, че съучастието в тази война прави много от тях поименно военни престъпници и обекти на трибунала в Хага. Такава договорка с Путин те нямат. Освен това пред тях започна да се мержелее и призракът на Големия терор, ако отхвърленият от целия свят режим продължи военната си агресия. А по-нататък ги чака и перспективата от тях да остане само ядрена пепел. Пък тая перспектива хич не е интересна за собствениците на океански яхти, колекции ролс-ройсове и ламборджинита, шедьоври на живописта и уютни вили сред тосканските лозя.

Тези хора престават да са лоялни на Путин. Защо да губят всичко накрадено, че и живота си в добавка? А без тях Путин вече е не велик тиранин, а просто стар човек, който се крие в бункер. Даже прословутият „червен бутон“, така майсторски изобразен в „Шарли Ебдо“, той вече може да натисне, ама никой няма да се задейства от това. Няколкото му фанатици не се броят. Те просто ще бъдат изолирани, заедно с направилия грешка тиранин.

Путин не може да се обърне и към по-долния етаж от пирамидата. Той или е против него, или му е лоялен по същата причина, както и „елитът“, и ще му обърне гръб заедно с елита. А към дълбините на народа съвсем не може да се обърне. Той е всичко друго, но не и народен вожд. Пък и този народ, дори да му съчувства, няма да тръгне след него. Вече е научен на пасивност и оцеляване пред телевизора, а не на народна революция.

Ако Путин беше спечелил войната в Украйна за два дни, а Западът не беше приел съкрушителни санкции, щеше да продължи да се радва на лоялността и на пълната поддръжка на народа. Даже на мистичен възторг от страна на елита, като Хитлер през 1939-41 г. Интелигенцията щеше да бъде разцепена и изолирана… Но Путин изгуби войната, не успя с блицкрига, затъна в мартенската кал на украинските черноземи. И санкциите се оказаха наистина съкрушителни, както и обеща старият президент Байдън.

И Путин остана сам. Тук не е Иран, където режимът на аятоласите се утвърди в резултат на народна религиозна революция (както и режимът на болшевиките в Русия през 1917-22 г.). Не е и Северна Корея, където в деспотизъм прерасна също народна антиколониална война. В Русия вече трийсет години царува скучна и безидейна клептократия, приела от ръцете на болшевизма смазания от него народ.

Путин занули клептократията, вече няма как да бъде неин лидер. Опозори се пред целия свят и стана за човечеството особено опасен военнопрестъпник с признаци на лудост. До няколко дни ще го отпишат. Не той, а нов лидер ще трябва да връща на върха на пирамидата „красивия живот“, да възстанови отношенията със Запада, да измоли разблокиране на банковите сметки в чуждестранните банки, да издейства отмяна на запорите върху имущества… Това ще трябва да бъде човек, неопетнен от сегашните престъпления, в идеалния случай даже осъдил ги на пълен глас, но произхождащ от техните среди. Човек, с когото те могат да се договорят.

Затова не ни грози нито нов сталинизъм, нито ирански път, нито севернокорейски. Масите в Русия са безмълвни, народна революция няма да има. Ще има, и то много-много скоро, вътрешен за върхушката преврат, подобен на смъкването на Хрушчов през 1964 г., или смъртта на император Павел на 11 септември 1801 г., или странната смърт на Сталин през март 1953 г. Но за да възстанови отношенията със Запада той ще трябва да се опира на средният, активният етаж от пирамидата, да има неговата морална поддръжка и да възстанови демокрацията и гражданските свободи. И можем да го очакваме в близките дни, най-много седмици. Оставам оптимист, господа.

Vulnerability in Stalkerware Apps

Post Syndicated from Bruce Schneier original https://www.schneier.com/blog/archives/2022/03/vulnerability-in-stalkerware-apps.html

TechCrunch is reporting — but not describing in detail — a vulnerability in a series of stalkerware apps that exposes personal information of the victims. The vulnerability isn’t in the apps installed on the victims’ phones, but in the website the stalker goes to view the information the app collects. The article is worth reading, less for the description of the vulnerability and more for the shadowy string of companies behind these stalkerware apps.

Decrypting Hive Ransomware Data

Post Syndicated from Bruce Schneier original https://www.schneier.com/blog/archives/2022/03/decrypting-hive-ransomware-data.html

Nice piece of research:

Abstract: Among the many types of malicious codes, ransomware poses a major threat. Ransomware encrypts data and demands a ransom in exchange for decryption. As data recovery is impossible if the encryption key is not obtained, some companies suffer from considerable damage, such as the payment of huge amounts of money or the loss of important data. In this paper, we analyzed Hive ransomware, which appeared in June 2021. Hive ransomware has caused immense harm, leading the FBI to issue an alert about it. To minimize the damage caused by Hive Ransomware and to help victims recover their files, we analyzed Hive Ransomware and studied recovery methods. By analyzing the encryption process of Hive ransomware, we confirmed that vulnerabilities exist by using their own encryption algorithm. We have recovered the master key for generating the file encryption key partially, to enable the decryption of data encrypted by Hive ransomware. We recovered 95% of the master key without the attacker’s RSA private key and decrypted the actual infected data. To the best of our knowledge, this is the first successful attempt at decrypting Hive ransomware. It is expected that our method can be used to reduce the damage caused by Hive ransomware.

Here’s the flaw:

The cryptographic vulnerability identified by the researchers concerns the mechanism by which the master keys are generated and stored, with the ransomware strain only encrypting select portions of the file as opposed to the entire contents using two keystreams derived from the master key.

The encryption keystream, which is created from an XOR operation of the two keystreams, is then XORed with the data in alternate blocks to generate the encrypted file. But this technique also makes it possible to guess the keystreams and restore the master key, in turn enabling the decode of encrypted files sans the attacker’s private key.

The researchers said that they were able to weaponize the flaw to devise a method to reliably recover more than 95% of the keys employed during encryption.

Insurance Coverage for NotPetya Losses

Post Syndicated from Bruce Schneier original https://www.schneier.com/blog/archives/2022/02/insurance-coverage-for-notpetya-losses.html

Tarah Wheeler and Josephine Wolff analyze a recent court decision that the NotPetya attacks are not considered an act of war under the wording of Merck’s insurance policy, and that the insurers must pay the $1B+ claim. Wheeler and Wolff argue that the judge “did the right thing for the wrong reasons..”

Путин изгуби тази война

Post Syndicated from original http://www.gatchev.info/blog/?p=2423

Тече четвърти ден от сраженията. И става все по-ясно – Путин изгуби тази война.

Губи я в Украйна, от най-високо до най-ниско ниво. Комедиантът Зеленски вместо да се подриска от страх и да се предаде или скрие, се оказа истински президент и мъж. Остана под бомбите в Киев и на предложението на САЩ да го евакуират отговори: „Трябва ми не транспорт, а оръжие!“. Показа, че са палячовци другите държавни глави, начело с Путин… Милионерът Кличко вместо да дава акъл от вилата си в Калифорния, организира отбраната на града и сам е на предните линии. Тринайсетте граничари на Змийския остров, без дори да имат къде да се прикрият от снарядите, пратиха руски боен кораб да си завре ултиматума няма да напиша къде. Вместо да се пръснат като пилци, обикновените украинци взеха оръжието и се организираха в бойни части. Опитът да бъдат сплашени ги обедини… Ако някой пита какво е народ, а не мърша – ето, гледай.

И офанзивата му не върви. Вместо Киев да бъде прегазен за 4-5 часа, и останалото от Украйна за още няколко дни, Киев се държи вече четвърти ден. Свръхзвуковите ракети, ядрените подводници и другите легенди за руското оръжие не помагат. Няколко масирани атаки на града се провалиха. Опитите да го обкръжат – също: напредък засега има, но за пълно обкръжение ще им е нужен вероятно към месец. Лесните за превземане участъци падат бързо, но добре укрепените държат – германците научиха това при Ленинград. Рускоезичният Харков също отбива атаките със сталинградски героизъм. „Нацисткият“ батальон „Азов“ продължава да удържа Мариупол срещу атаки отвсякъде и бомбардировки в количества, достатъчни да го унищожат няколко пъти… Тук-там руските войски успяват да превземат по някое градче, но така за цяла Украйна ще им трябват години. И това насред полета, идеални за блицкриг. А като стигнат сред хълмовете и горите на Западна Украйна?

Това е едно от страшните поражения на Путин. В момента умира пред очите ни митът за „непобедимая и легендарная“. Разгромен от далеч по-малка и несравнимо по-слаба военно държава, но със смел и достоен народ. Хората си припомнят как мъничка Финландия също успя да се опъне на превъзхождащата я десетки пъти Червена армия – изгуби малко територия, но запази независимостта си. И започват да си задават въпроса какво ли ще стане, ако срещу руската армия се изправи равностойна ѝ по мощ. Дали от нея няма да останат, както казват руснаците, „рожки да ножки“…

Още по-страшно е поражението на Путин сред руснаците в Украйна. Преди ден-два писах във Фейсбук – по броя взети руски паспорти в Донбас си личи, че населението там май не обожава Русия. Че под ботуша на руската армия и наемниците ѝ си мълчи, но косвените белези показват скритото… А сега виждаме, че същото е и другаде. Градовете с руско мнозинство оказват жестока съпротива на руската армия. Някои биват прегазени, други удържат, но всички се бият свирепо срещу „освободителите“ си. Не зная дали Русия може да е добре дошла за тях, но Путин очевадно не е.

Губи войната Путин и на Запад. Вместо Западът – и целият свят – да е стреснат и смразен от светкавичната мощ на съветската армия, той се чувства заплашен, но не и уплашен. Обединява се срещу Русия, налагайки ѝ санкции, които преди биха били непредставими. Швеция и Финландия обмислят кандидатстване в НАТО. Германия драстично качи военния си бюджет над 2% от БВП – Путин постигна каквото Тръмп не успя дори да постави на сериозно обмисляне. Великобритания взе мерки срещу руските пари. Източноевропейските държави – включително такива с руски агентури начело, като Унгария и България – затвориха въздушното си пространство за руски самолети. Войски на НАТО бяха преместени напред, към границите с Русия. Решението тя да бъде отрязана от СУИФТ беше не просто прието, а единодушно. Из света се провеждат многохилядни митинги против войната и в подкрепа на Украйна. Даже световният спорт тръгна категорично да отрязва Русия. Дори Китай вече не я подкрепя толкова охотно… Не, не е страховита световна конспирация – просто Путин жъне каквото пося.

И го жъне дори сред руснаците на Запад. Навсякъде в митингите участват рамо до рамо местни хора, живеещи там украинци и живеещи там руснаци. Не защото са предатели на родината си, а защото са наясно, че Путин не е родината им, не е Русия. И на повечето места украински бежанци приемат и подслоняват в домовете си най-охотно именно местните руснаци. Включително в България. И това е една от причините да пиша този запис – моля ви, не забравяйте, че руснак не означава задължително путинофил. Че повечето руснаци в България са били тези дни по-достойни и по-антипутиновски от много българи. Гледайте ги с уважение, заслужили са го. И ако някой се опита да ги тормози, без колебание му подарете юмрук в зъбите. Да не позори България, българите и вас лично.

(А най-запенените и отблъскващи „мурзилки“ тук са българи, за срам на всеки честен българин. Да, немалко от тях не са платени или с мръсни надежди лекета, просто са промити от Путиновите лъжи, на които са имали наивността да се доверят. Да, немалко от тези хора са иначе свестни и добри. Уви, когато мътилката се оттече, те ще се окажат при лекетата – не истински заслужено, но там ще са се сложили сами. Няма да бъдат преследвани, но и няма да се отърват лесно от позора и погнусата. Уви, кой каквото сам си направи…)

А най-страшно губи войната Путин в… Русия. В руските медии тази война е операция, ограничена в Донбас, да го освободят от превзелите го подло укрофашисти – Путин го е страх да признае пред народа си, че извършва агресия срещу Украйна. Подготвени са мобилни крематориуми за убитите руски войници, да няма върнати в Русия тела и въпроси около тях – „изчезнал при учение, точка“. Но въпреки това народът му научава, и хората с ум и съвест реагират. В Москва и Санкт Петерсбург всеки ден има демонстрации срещу войната, въпреки вече няколкото хиляди арестувани, въпреки заплахите с уволнения и затвор за участие в тях. Руски интелектуалци масово подписват открити писма срещу тази война. Дори спортисти се обявяват срещу нея.

И дори в руската армия. Пленените руски войници разказват едно и също – никой от тях не е знаел, че атакува украинска територия. Казвали са им, че освобождават Донбас от превзела го украинска армия… Но командирите няма как да не гледат карти и да не разберат къде са, и много от тях не са щастливи. Вече на няколко пъти излиза информация как руски танкови колони спират някъде, изливат горивото и съобщават: „Горивото свърши, нямаме как да стигнем до фронта.“ Не от страх да воюват – от нежелание да стрелят по братята си. А в Херсон танкова колона беше връхлетяла, минала през града стреляйки във въздуха и излязла от другата страна, без реално да нападне нищо. Очевидно някой командир е изпълнил заповед да атакува както съвестта му е позволила.

(Току-що прочетох за двама руски войници. БТР-ът им привършва горивото преди Харков, на двеста метра от бензиностанция. Взимат те две туби, отиват до нея без даже да си вземат оръжието, и казват на персонала – етнически руснаци! – „Привет, ние сме освободителите ви, най-сетне пристигнахме! Викайте ура и ни дайте малко гориво, че го привършихме!… Ама чакайте, защо ни арестувате? Не се ли радвате?!…“ Познайте какво им е наливал руският агитпроп в главите. И каква се е оказала реалността.)

… Да, в Русия санкциите вече започват да оказват ефект. Все по-трудно е да се изтеглят пари от банкомат или банка. Нищо чудно скоро да започнат да изчезват от магазините първо някои стоки, после други… За Путин как се чувства обикновеният руснак е без значение, стига да не се бунтува. Но това няма как да скрие, че руският народ е жертва на тази война не по-малко от украинския. По различен начин – но всъщност не много по-различен. Русия губи може би повече убити на ден, отколкото САЩ загубиха в Ирак общо за 20 години там. И тези убити може формално да се водят войници и агресори, но реално са най-обикновени момчета. Изкомандвани да загинат за каквото сигурно поне 95% от тях не искат и се срамуват от него. Те и семействата им са също и точно толкова жертви на Путин – не го забравяйте.

Не е без значение и може ли Путин да си позволи да продължава тази война. Тя му струва по около 20 милиарда (в долари) на ден – БНП на Русия за близо седмица. Имаше готовност да издържи този разход за няколко дни до седмица, до толкова очакваше Украйна да падне напълно. Продължи ли над 10 дни войната, ще започне да загазва. Свършват парите, свършва горивото за воюващите части. Свършват дори запасените муниции, а за производство на нови трябват материали, които сега никой няма да продаде на Русия… А пък в това време светът вижда, че Украйна не е обречена и има смисъл да ѝ се помага. И помощта вече тече – хиляди противотанкови и противосамолетни ракети, тонове оръжие и муниции. Удържат ли украинците още десетина-петнайсет дни, Путин ще трябва да преговаря, и Украйна ще бъде в тези преговори силната страна. Нейната армия с всеки ден ще получава все повече и по-добро въоръжение, а това на руската ще свършва.

(Руското въоръжение и без това не е на ниво. Наскоро гледах видео с пленен руски танк. Операторът го разглеждаше и показваше отвътре – всичко е връзвано и кърпено кое както може. Било е подвиг изобщо да го докарат до бойното поле… Повечето друга руска техника е на подобно дередже. И танковете, и самолетите. И вероятно дори ядреното оръжие.

И на подобно дередже е и личният състав. Няколко руски части, може би между 50 000 и 100 000 души общо, са много боеспособни, но останалото е зле обучено пушечно месо. Резервистите и мобилизираните са още по-зле обучени. А повечето от боеспособните части вече са в боя, и по-слабата и зле въоръжена Украйна предимно успява да ги задавя и удържа… Какво ще стане, ако повечето от тези части бъдат разгромени? На Украйна това може да отнеме доста седмици воюване, но на НАТО вероятно би отнело ден-два. После „непобедимая и легендарная“ накъде и как…?!)

Може ли Путин да допусне това? Би означавало края му – главорезите под него няма да му простят. Ние може и да не усетим, ако го смени някой друг Путин, но той ще го усети, ако и за кратко. И на неговия стол няма как да седнеш, ако не си тежък психопат, руската управленска система не би го позволила. Така че оттук нататък следва от него да се очаква най-лошото.

Какво ще е то? Зависи дали околните ще успеят да му намерят някакъв изход от ситуацията, в която се вкара. Хич няма да е лесно. Ако успеят, може и нещата да се разминат по-леко. Ако обаче не успеят, може да се очаква всичко. Много по-агресивно включване на руската армия – до този момент тя предимно пази цивилното население. (Може да е не по хуманни, а по политически съображения, да не потриса руснаците – няма значение, фактът е факт, пази го.) Може да нареди масирани бомбардировки над украински градове, без значение на жертвите – не зная ще го изпълнят ли командирите му, някои вероятно да. Може да плаши Запада с ядрен удар, ако продължат да доставят оръжие на Украйна – Западът вероятно няма да престане, натискът от населението му в тази насока вече е твърде силен, а западните политици не могат да си позволят да го пренебрегнат. Може дори да стигне дотам да нанесе ядрен удар върху Украйна, за да сплаши съпротивата ѝ и света – съпротивата ѝ ще се втвърди още повече, а светът вероятно ще реагира с такова обединяване срещу Русия, че дори Китай ще бъде принуден да я изостави… В особено крайния случай може да се стигне дори до руски ядрен удар срещу държави от НАТО заради доставките на оръжие – това ще означава моментална ядрена война между НАТО и Русия, с пълните им арсенали, плюс конвенционална война. Ако Путин така или иначе няма да оцелее, защо да не погуби и света със себе си?

„Интересен“ е само последният вариант. Противно на убежденията на повечето хора, нито животът на Земята, нито човечеството ще бъдат унищожени. Ще загинат десетки, може би стотици милиони хора, но човечеството ще го преживее. (Русия има голям ядрен арсенал, но какво е състоянието му вече обсъдих. А САЩ няма да ударят с повече, отколкото реално им е нужно, за да обеззъбят врага.) Какви ще са последствията за Русия не ми се мисли. Какви ще са за България – също няма да са хубави.

Сигурно е само едно – ако Путин беше разкаран от Кремъл навреме, всичко това нямаше да се случи. Ако ще войната да спре в този миг, вече убитите и разрушенията ще са излишно много.

За наведените и изправените

Post Syndicated from original http://www.gatchev.info/blog/?p=2421

Покрай битката в Украйна чувам тук всякакви мнения. И немалко са как ние трябва да сме добре и с НАТО, и с Русия. И изобщо, как трябва да се снишим и наведем, че да мине бурята. Преклонената главичка сабя не я сече…

А има ли кой да ни поучи дали трябва?… Разбира се. Историята е велик учител.

Гледам историята ни. Има в нея и изправени, и наведени. Левски, Ботев, Бенковски, Стамболов… И поп Кръстю, хаджи Иванчо Пенчович, литературни герои като Вазовия Кириак Стефчов…

Мисля си – кои са останали, след като е минала бурята? Кои сме запомнили, празнуваме… абе всичко, което оставят великите? Кои са оставили деца, домове… всичко, което се надяват да оставят обикновените?

Левски не е имал деца. Нито Ботев или Бенковски. Никой от тях не е построил хубава къща, дори министър-председателят Стамболов, неговият род също го няма вече… Но всеки българин ги помни. Къщата, в която е роден Левски, е възстановена с дарения на българи и турци. Възхищаваме им се, празнуваме ги, с гордост се обявяваме за техни потомци. Немили-недраги приживе, те днес са гордост на всеки. Загинали бездетни, днес техни деца сме всички българи. И неспастрили и грош, са ни оставили цяла България.

И поп Кръстю, и хаджи Иванчо Пенчович са оставили многобройна челяд и са построили красиви домове. Богатият Кириак Стефчов – сигурно в света на Вазовия роман също… Но никой днес не се бие в гърдите, че е потомък на поп Кръстю, нито на хаджи Иванчо. Дори собствените им деца са ги изтрили от паметта си, не са споменали на децата си от чий род идват. Нито пък за възстановяване на домовете им някой би дал и пукнат грош. Никой никога няма да ги празнува. Оставили са единствено спомена за позор.

… А всъщност първите двама са набедени предатели. Поп Кръстю всъщност никога не е предавал Левски, това е погрешна догадка, историците го знаят. Нито пък под смъртната му присъда стои подписът на хаджи Иванчо Пенчович – хаджията не я е подписвал. Всъщност той е дарил за въстания и образование на българчета цяло богатство, присъдата и свидетелствата за даренията са запазени… Истинско мекере е единствено съчиненият Кириак Стефчов. Реалните „наведени“ не са запомнени с нищо. Даже с предателство.

А защо тогава за предатели сме „назначили“ някого? Защо имаме нужда да помним някого за предател?

Не е ясно дали написаното от Стефан Цанев – че от Ловеч до София Левски го съпровождат само три заптиета – е истина. Но е истина, че никой не си помръдва пръста да го спаси. Даже най-близките му съратници, хора уж изправени, не се организират навреме. Нему равен друг е нямало, защото едничък е вършел нещо и е бил изправен наистина… Затова и сме назначили за предател когото сме се сетили. За да скрием от себе си, че истинският предател на Левски са наведените. Тогавашните българи, почти до един. За да ги отречем в себе си, за да обявим, че не сме техни потомци. За да не оставят те нищо, което да ни петни и засрамва.

За да не остане и помен, че те, нашите собствени предци, са били наведени.

… Това е било тогава. А Украйна е нападната сега. И утре най-вероятно ще бъде нападната и България. Апетитът идва с яденето, и бясно куче оздравяло няма. Така че днес сме в положението на българите от Възраждането – избираме изправени ли да бъдем, или наведени.

Но днес не е Възраждането. Думите, които оставяме в Интернет – блогове, форуми, социални мрежи – придобиват безсмъртие. Срамни ли са, няма да е лесно потомците ни да ги изтрият и отрекат. Ще трябва или да носят срама на челото до края на света, или да се отрекат от нас изрично и на висок глас. Да ни обрекат на безсмъртие на позора и на бездетност, както ние сме обрекли поп Кръстю и хаджи Иванчо Пенчович – но за разлика от тях заслужено.

Не бойте се, деца наши. Завещаем ли ви позор, ще имате правото да ни обречете на позор и бездетност, поименно. И не се колебайте да го направите, ще сме го заслужили. Щом вече го знаем, поучени от възрожденците, и щом за разлика от тях ще сме го избрали сами, няма да имаме оправдание. Не само някой днешен Ненко Терзийски – всички ние. Той може да ни е казвал да се навеждаме, но ние сами ще сме избрали да го послушаме. Така че на изкупление ще получим право когато убитите в Украйна станат от гроба. Включително руските войници – те са също такава жертва на злото в Кремъл, както убитите от тях.

… Не зная за вас, които четете това. Аз смятам да остана изправен. Не защото мисля, че някой ще ме помни или почита, нямам такива илюзии. Защото днес да си наведен означава да си негодник, а това не го мога.

Да, някой със сигурност ще ме впише в „един списък“, тукашната версия на „несъществуващия“ списък, по който ще бъде унищожаван цветът на украинския народ, както цветът на нашия преди 75 години. И когато бясното куче захапе и нас, и да съм се скрил, ще се намери кой да напомни за мен на зъбите с пяна по тях и да им посочи къде съм. За да получи охолен и спокоен живот, хубава къща, бъдеще за децата си. Тъй де, човек живее само веднъж… И ако вие решите да сте изправени, се гответе за същото. Когато избирате знайте, че няма да ви се размине.

Но знайте и че изправеният умира веднъж, а наведеният – всеки миг до края на съществуването си, колкото по-далече е този край, толкова повече пъти. Дори ако за изправения то би било охолен и спокоен живот.

И че балканджи Йово го помним и сме му потомци всички. А издалия него и дъщеря му – никой, и в бъдещето му няма негови деца.

И че човек живее само веднъж.

Privacy Violating COVID Tests

Post Syndicated from Bruce Schneier original https://www.schneier.com/blog/archives/2022/02/privacy-violating-covid-tests.html

A good lesson in reading the fine print:

Cignpost Diagnostics, which trades as ExpressTest and offers £35 tests for holidaymakers, said it holds the right to analyse samples from seals to “learn more about human health” — and sell information on to third parties.

Individuals are required to give informed consent for their sensitive medical data to be used ­ but customers’ consent for their DNA to be sold now as buried in Cignpost’s online documents.

Of course, no one ever reads the fine print.

An Elaborate Employment Con in the Internet Age

Post Syndicated from Bruce Schneier original https://www.schneier.com/blog/archives/2022/02/an-elaborate-employment-con-in-the-internet-age.html

The story is an old one, but the tech gives it a bunch of new twists:

Gemma Brett, a 27-year-old designer from west London, had only been working at Madbird for two weeks when she spotted something strange. Curious about what her commute would be like when the pandemic was over, she searched for the company’s office address. The result looked nothing like the videos on Madbird’s website of a sleek workspace buzzing with creative-types. Instead, Google Street View showed an upmarket block of flats in London’s Kensington.

[…]

Using online reverse image searches they dug deeper. They found that almost all the work Madbird claimed as its own had been stolen from elsewhere on the internet — and that some of the colleagues they’d been messaging online didn’t exist.

[…]

At least six of the most senior employees profiled by Madbird were fake. Their identities stitched together using photos stolen from random corners of the internet and made-up names. They included Madbird’s co-founder, Dave Stanfield — despite him having a LinkedIn profile and Ali referring to him constantly. Some of the duped staff had even received emails from him.

Read the whole sad story. What’s amazing is how shallow all the fakery was, and how quickly it all unraveled once people started digging. But until there’s suspicion enough to dig, we take all of these things at face value. And in COVID times, there’s no face-to-face anything.

Friday Squid Blogging: Squid Videos

Post Syndicated from Bruce Schneier original https://www.schneier.com/blog/archives/2022/02/friday-squid-blogging-squid-videos.html

Here are six beautiful squid videos. I know nothing more about them.

As usual, you can also use this squid post to talk about the security stories in the news that I haven’t covered.

Read my blog posting guidelines here.

EDITED TO ADD (2/25): This post accidentally went live on Wednesday, two days early, and people started adding their comments then. I have changed the posting date to the correct one, which means that the comments existing before that time will appear to have been made before the post. I apologize for the confusion.

Bypassing Apple’s AirTag Security

Post Syndicated from Bruce Schneier original https://www.schneier.com/blog/archives/2022/02/bypassing-apples-airtag-security.html

A Berlin-based company has developed an AirTag clone that bypasses Apple’s anti-stalker security systems. Source code for these AirTag clones is available online.

So now we have several problems with the system. Apple’s anti-stalker security only works with iPhones. (Apple wrote an Android app that can detect AirTags, but how many people are going to download it?) And now non-AirTags can piggyback on Apple’s system without triggering the alarms.

Apple didn’t think this through nearly as well as it claims to have. I think the general problem is one that I have written about before: designers just don’t have intimate threats in mind when building these systems.

Building TypeScript projects with AWS SAM CLI

Post Syndicated from Eric Johnson original https://aws.amazon.com/blogs/compute/building-typescript-projects-with-aws-sam-cli/

This post written by Dan Fox, Principal Specialist Solutions Architect and Roman Boiko, Senior Specialist Solutions Architect

The AWS Serverless Application Model (AWS SAM) CLI provides developers with a local tool for managing serverless applications on AWS. This command line tool allows developers to initialize and configure applications, build and test locally, and deploy to the AWS Cloud. Developers can also use AWS SAM from IDEs like Visual Studio Code, JetBrains, or WebStorm. TypeScript is a superset of JavaScript and adds static typing, which reduces errors during development and runtime.

On February 22, 2022 we announced the beta of AWS SAM CLI support for TypeScript. These improvements simplify TypeScript application development by allowing you to build and deploy serverless TypeScript projects using AWS SAM CLI commands. To install the latest version of the AWS SAM CLI, refer to the installation section of the AWS SAM page.

In this post, I initialize a TypeScript project using an AWS SAM template. Then I build a TypeScript project using the AWS SAM CLI. Next, I use AWS SAM Accelerate to speed up the development and test iteration cycles for your TypeScript project. Last, I measure the impact of bundling, tree shaking, and minification on deployment package size.

Initializing a TypeScript template

This walkthrough requires:

AWS SAM now provides the capability to create a sample TypeScript project using a template. Since this feature is still in preview, you can enable this by one of the following methods:

  1. Use env variable `SAM_CLI_BETA_ESBUILD=1`
  2. Add the following parameters to your samconfig.toml
    [default.build.parameters]
    beta_features = true
    [default.sync.parameters]
    beta_features = true
  3. Use the --beta-features option with sam build and sam sync. I use this approach in the following examples.
  4. Choose option ‘y’ when CLI prompts you about using beta features.

To create a new project:

  1. Run – sam init
  2. In the wizard, select the following options:
    1. AWS Quick Start Templates
    2. Hello World Example
    3. nodejs14.x – TypeScript
    4. Zip
    5. Keep the name of the application as sam-app
sam init wizard steps

sam init wizard steps

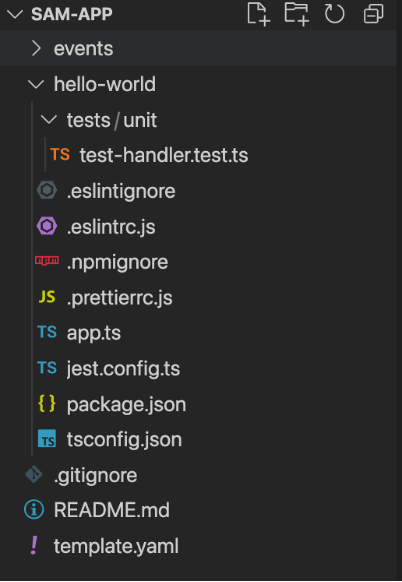
Open the created project in a text editor. In the root, you see a README.MD file with the project description and a template.yaml. This is the specification that defines the serverless application.

In the hello-world folder is an app.ts file written in TypeScript. This project also includes a unit test in Jest and sample configurations for ESLint, Prettier, and TypeScript compilers.

Project structure

Project structure

Building and deploying a TypeScript project

Previously, to use TypeScript with AWS SAM CLI, you needed custom steps. These transform the TypeScript project into a JavaScript project before running the build.

Today, you can use the sam build command to transpile code from TypeScript to JavaScript. This bundles local dependencies and symlinks, and minifies files to reduce asset size.

AWS SAM uses the popular open source bundler esbuild to perform these tasks. This does not perform type checking but you may use the tsc CLI to perform this task. Once you have built the TypeScript project, use the sam deploy command to deploy to the AWS Cloud.
The following shows how this works.

  1. Navigate to the root of sam-app.
  2. Run sam build. This command uses esbuild to transpile and package app.ts.

    sam build wizard

    sam build wizard

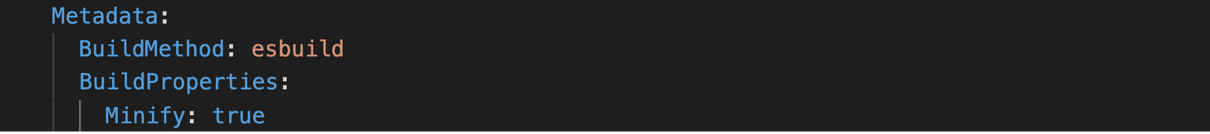
  3. Customize the esbuild properties by editing the Metadata section in the template.yaml file.

    Esbuild configuration

    Esbuild configuration

  4. After a successful build, run sam deploy --guided to deploy the application to your AWS account.
  5. Accept all the default values in the wizard, except this question:
    HelloWorldFunction may not have authorization defined, Is this okay? [y/N]: y

    sam deploy wizard

    sam deploy wizard

  6. After successful deployment, test that the function is working by querying the API Gateway endpoint displayed in the Outputs section.

    sam deploy output

    sam deploy output

Using AWS SAM Accelerate with TypeScript

AWS SAM Accelerate is a set of features that reduces development and test cycle latency by enabling you to test code quickly against AWS services in the cloud. AWS SAM Accelerate released beta support for TypeScript. Use the template from the last example to use SAM Accelerate with TypeScript.

Use AWS SAM Accelerate to build and deploy your code upon changes.

  1. Run sam sync --stack-name sam-app --watch.
  2. Open your browser with the API Gateway endpoint from the Outputs section.
  3. Update the handler function in app.ts file to:
    export const lambdaHandler = async (event: APIGatewayProxyEvent): Promise<APIGatewayProxyResult> => {
        let response: APIGatewayProxyResult;
        try {
            response = {
                statusCode: 200,
                body: JSON.stringify({
                    message: 'hello SAM',
                }),
            };
        } catch (err) {
            console.log(err);
            response = {
                statusCode: 500,
                body: JSON.stringify({
                    message: 'some error happened',
                }),
            };
        }
    
        return response;
    };
  4. Save changes. AWS SAM automatically rebuilds and syncs the application code to the cloud.

    AWS SAM Accelerate output

    AWS SAM Accelerate output

  5. Refresh the browser to see the updated message.

Deployment package size optimizations

One additional benefit of the TypeScript build process is that it reduces your deployment package size through bundling, tree shaking, and minification. The bundling process removes dependency files not referenced in the control flow. Tree shaking is the term used for unused code elimination. It is a compiler optimization that removes unreachable code within files.

Minification reduces file size by removing white space, rewriting syntax to be more compact, and renaming local variables to be shorter. The sam build process performs bundling and tree shaking by default. Configure minification, a feature typically used in production environments, within the Metadata section of the template.yaml file.

Measure the impact of these optimizations by the reduced deployment package size. For example, measure the before and after size of an application, which includes the AWS SDK for JavaScript v3 S3 Client as a dependency.

To begin, change the package.json file to include the @aws-sdk/client-s3 as a dependency:

  1. From the application root, cd into the hello-world directory.
  2. Run the command:
    npm install @aws-sdk/client-s3
  3. Delete all the devDependencies except for esbuild to get a more accurate comparison

    package.json contents

    package.json contents

  4. Run the following command to build your dependency library:
    npm install
  5. From the application root, run the following command to measure the size of the application directory contents:
    du -sh hello-world
    The current application is approximately 50 MB.
  6. Turn on minification by setting the Minify value to true in the template.yaml file

    Metadata section of template.yaml

    Metadata section of template.yaml

  7. Now run the following command to build your project using bundling, tree shaking, and minification.
    sam build
  8. Your deployment package is now built in the .aws_sam directory. You can measure the size of the package with the following command:
    du -sh .aws-sam

The new package size is approximately 2.8 MB. That represents a 94% reduction in uncompressed application size.

Conclusion

This post reviews several new features that can improve the development experience for TypeScript developers. I show how to create a sample TypeScript project using sam init. I build and deploy a TypeScript project using the AWS SAM CLI. I show how to use AWS SAM Accelerate with your TypeScript project. Last, I measure the impact of bundling, tree shaking, and minification on a sample project. We invite the serverless community to help improve AWS SAM. AWS SAM is an open source project and you can contribute to the repository here.

For more serverless content, visit Serverless Land.

A New Cybersecurity “Social Contract”

Post Syndicated from Bruce Schneier original https://www.schneier.com/blog/archives/2022/02/a-new-cybersecurity-social-contract.html

The US National Cyber Director Chris Inglis wrote an essay outlining a new social contract for the cyber age:

The United States needs a new social contract for the digital age — one that meaningfully alters the relationship between public and private sectors and proposes a new set of obligations for each. Such a shift is momentous but not without precedent. From the Pure Food and Drug Act of 1906 to the Clean Air Act of 1963 and the public-private revolution in airline safety in the 1990s, the United States has made important adjustments following profound changes in the economy and technology.

A similarly innovative shift in the cyber-realm will likely require an intense process of development and iteration. Still, its contours are already clear: the private sector must prioritize long-term investments in a digital ecosystem that equitably distributes the burden of cyberdefense. Government, in turn, must provide more timely and comprehensive threat information while simultaneously treating industry as a vital partner. Finally, both the public and private sectors must commit to moving toward true collaboration — contributing resources, attention, expertise, and people toward institutions designed to prevent, counter, and recover from cyber-incidents.

The devil is in the details, of course, but he’s 100% right when he writes that the market cannot solve this: that the incentives are all wrong. While he never actually uses the word “regulation,” the future he postulates won’t be possible without it. Regulation is how society aligns market incentives with its own values. He also leaves out the NSA — whose effectiveness rests on all of these global insecurities — and the FBI, whose incessant push for encryption backdoors goes against his vision of increased cybersecurity. I’m not sure how he’s going to get them on board. Or the surveillance capitalists, for that matter. A lot of what he wants will require reining in that particular business model.

Good essay — worth reading in full.

Stealing Bicycles by Swapping QR Codes

Post Syndicated from Bruce Schneier original https://www.schneier.com/blog/archives/2022/02/stealing-bicycles-by-swapping-qr-codes.html

This is a clever hack against those bike-rental kiosks:

They’re stealing Citi Bikes by switching the QR scan codes on two bicycles near each other at a docking station, then waiting for an unsuspecting cyclist to try to unlock a bike with his or her smartphone app.

The app doesn’t work for the rider but does free up the nearby Citi Bike with the switched code, where a thief is waiting, jumps on the bicycle and rides off.

Presumably they’re using camera, printers, and stickers to swap the codes on the bikes. And presumably the victim is charged for not returning the stolen bicycle.

This story is from last year, but I hadn’t seen it before. There’s a video of one theft at the link.