Post Syndicated from Talks at Google original https://www.youtube.com/watch?v=b8AyQJbWTaU
Научни новини: Молекулярни терапии, CRISPR и една златна къртица
Post Syndicated from Михаил Ангелов original https://www.toest.bg/nauchni-novini-molekulyarni-terapii-crispr-i-edna-zlatna-kurtitsa/
Молекулярна терапия за молекулярно заболяване

Терминът „молекулярно заболяване“ е въведен през 1949 г. в статията „Сърповидноклетъчна анемия, молекулярно заболяване“. Сравнявайки хемоглобин от здрави и болни хора, учените установяват, че между двете форми има малка разлика в подвижността им в електрическо поле, което предполага промяна в аминокиселинния им състав. В същото издание на Science е публикуван и генеалогичен анализ, показващ наследствения характер на заболяването. Тези разработки се правят само няколко години след като ДНК е доказана като носител на наследствената информация и преди да бъде описана нейната структура.
Сърповидноклетъчната анемия (СКА) е генетично заболяване, при което червените кръвни телца се деформират и придобиват С-образна форма. Поради това те не могат да снабдяват добре организма с кислород и започват да се слепват едно за друго. Въпреки че са разработени поддържащи терапии, които намаляват риска от инфаркт, инсулт и други остри прояви на заболяването, и продължителността на живот на пациентите е удължена значително, те все пак не живеят добре поради хронични пристъпи на остра болка, невъзможност за усилена физическа активност, бъбречна недостатъчност и др. Впечатляващото е, че всичко това е следствие от точкова мутация (промяната на нуклеотид) в ген, кодиращ един от протеините, които изграждат хемоглобин А. Това е като да се подмени една буква в първите три параграфа на тази статия.
Заболяването се проявява, когато дефектният ген е с две копия (хомозиготно състояние), получени от двамата родители. Интересен детайл е, че хората, носещи едно копие на дефектния ген (хетерозиготно състояние), имат повишена устойчивост към паразита, причиняващ малария. При заразяване червените кръвни телца се разпукват преждевременно, нарушавайки жизнения му цикъл. Счита се, че това е една от причините мутацията да се среща по-често в популации, където маларията е сериозен проблем, като Западна Африка и Индия.
Един от основните изводи в статията е нуждата от разработване на молекулярна медицина и 50 години по-късно това става реалност. Една от разновидностите ѝ са генните терапии, които бързо добиват популярност и вече има одобрени за редица заболявания. В общия случай при тях се използват вирусни вектори, които носят работеща версия на повреден ген, водещ до заболяване. Вирусите вмъкват работещата версия в генома на пациента и така възстановяват нормалното функциониране на организма. Механизмът е сходен с векторните ваксини, познати от пандемията от COVID-19. Може да се каже, че те, както и иРНК ваксините, също са вид молекулярна терапия.
В началото на месеца в САЩ одобриха Lyfgenia – генна терапия за пациенти, страдащи от СКА, базирана на използването на вирус носител. Терапията се прилага върху хематопоетични стволови клетки – те се намират в костния мозък и са отговорни за създаването на нови червени кръвни телца. След извличането им от пациента се третират с лентивирус, носещ леко променена версия на хемоглобин А, която функционира коректно. Получените генномодифицирани клетки следва да са абсолютно идентични с пациентските, с изключение на промяната в споменатия ген. Това почти премахва опасността от отхвърлянето им при обратната трансплантация. За съжаление, преди новите модифицирани клетки да бъдат върнати в пациента, всички стари трябва да бъдат премахнати. Това се извършва с помощта на висока доза химиотерапия, която унищожава стволовите клетки в костния им мозък.
Одобрението се базира на клинично изследване, включващо 32 пациенти, които са проследени за период между 6 и 18 месеца, като през това време 88% от тях не са имали пристъпи на болка. Съобщава се и за негативни ефекти, но те са свързани с химиотерапията и самото заболяване. Притеснителното е, че трима от пациентите са починали – един поради усложнения от заболяването, но при другите двама причината е остра форма на левкемия. Компанията изтъква, че пациентите с това заболяване са по-предразположени към развитие на злокачествени процеси, и споменава, че левкемията може да се дължи и на цялата процедура по трансплантиране. Починалите пациенти са били подложени на по-стара версия на терапията, при която производството и трансплантацията са извършени по различен начин. Въпреки тези обяснения Американската агенция по храните и лекарствата поставя знак за особено внимание върху продукта.
Добрата новина е, че има и алтернативна генна терапия, базирана на CRISPR. Името на продукта е Casgevy и е разработен от Vertex Pharmaceuticals Inc. в партньорство с швейцарската Crispr Therapeutics. В средата на ноември той беше одобрен в Обединеното кралство, а в началото на декември получи зелена светлина и в САЩ (заедно с Lyfgenia). Това е първата одобрена генна терапия, базирана на системата за генетични редакции.
Подходът е подобен – от пациента се изолират стволови клетки, които вместо на вирусна трансформация се подлагат на генна редакция с CRISPR. Така в клетките не се вмъква вирусният генетичен материал, а само се променя функцията на един ген, като в случая учените са избрали малко по-различен метод. Вместо да коригират функцията на хемоглобин А, те активират производството на хемоглобин F (фетален хемоглобин). Той се произвежда в ембриона от около шестата седмица на бременността до няколко месеца след раждането, когато бива изместен от хемоглобин А, срещан при възрастните. Превключването между двата вида хемоглобин става след активирането на един ген – BCL11A. Чрез дезактивирането му с помощта на CRISPR синтезът на хемоглобин F се възобновява. Въпреки че не е типичен за възрастните, той успява да компенсира действието на увредения хемоглобин А и намалява симптомите от СКА.
Интересното е, че терапията е приложима и при друго заболяване, причинено от мутация в хемоглобин А – бета-таласемия. И при нея хемоглобинът не функционира правилно и също се наблюдава анемия, която в най-острата си форма води до смърт. За момента подходът за поддържане на пациентите се изразява в чести кръвопреливания, които носят своите усложнения.
В клиничното проучване са включени 45 пациенти със СКА, 29 от които проследени за над 18 месеца. 28 от тях не са имали пристъпи на болка поне една година, след като са получили модифицираните клетки. Резултатите са добри и при пациентите с бета-таласемия. 39 от 42 не са имали нужда от кръвопреливане поне една година след терапията, а при останалите трима нуждата от трансфузия е спаднала със 70%. Страничните ефекти се припокриват с тези, причинени от химиотерапията. Пациентите продължават да бъдат наблюдавани за забавени негативни ефекти, както и за да се установи колко дълготрайно е действието на терапията.
Компанията, разработила Lyfgenia (Bluebird Bio Inc.), също има продукт, който може да се прилага за бета-таласемия – Zyngeglo. Механизмът му на действие е почти идентичен, като разликата е в модифицирания ген. Той получава одобрение в Европа през 2019 г., а в САЩ – през 2022 г. В началото на 2021 г., след фаталните случаи в клиничното изпитване за СКА, приложението му е спряно временно, но след преглед на наличната информация Европейската комисия по лекарствата дава становище, че няма доказателства за връзка между развиването на левкемия и терапията, и продуктът отново е разрешен.
Въпреки че се прилагат еднократно, и двете терапии не са евтини поради сложната процедура по трансплантация и обработка на стволовите клетки. Цената за Lyfgenia е 3,1 млн. долара, а за Casgevy е с около 40% по-ниска – 2,2 млн. Куриозното е, че въпреки очаквания скок след полученото одобрение от Комисията по храните и лекарствата акциите и на двете компании са спаднали.
Преди разработването на тези терапии единствената възможност за облекчаване на заболяването е била трансплантацията на костен мозък от здрав донор. За съжаление, откриването на съвместими донори е рядко и процедурата за извличане на костен мозък включва сравнително тежка операция. Въпреки недостатъци си новите терапии имат огромен потенциал да са по-щадящи и надеждни. Най-вероятно ще бъдат подобрени, и то за много по-кратко време от 70-те години, изминали от установяването на причината за заболяването и възможността за модифициране на единични бази в ДНК на пациентите.
Сходно мнение изказва и една от откривателките на CRISPR – нобеловата лауреатка Дженифър Даудна. В интервю за WIRED тя споделя, че тези терапии ще стават все по-неинвазивни и въпреки че в момента може да ни се струва като фантастика, най-вероятно в бъдеще ще се приемат под формата на таблетка.
CRISPR е многолик и навсякъде
Както вече сме споменавали, всички организми оставят издайнически следи под формата на ДНК в околната среда (environmental DNA). При микроорганизмите това е малко по-различен процес, тъй като те просто се отлагат по повърхностите, от които се вземат проби. Въпреки това наличието им в събрания материал може да бъде много интересно. Не само за определяне на разпространението им и за следене на потенциални огнища на заболявания, но и за откриване на нови или слабо познати видове. Поради все по-голямата достъпност на услугите за секвениране броят на секвенирани проби расте. В комбинация с огромния брой микроорганизми около нас, които попадат в пробите, се стига до главоломно нарастване на микробиални ДНК секвенции в базите данни. Така обработването и търсенето на интересни фрагменти в тях става все по-сложна задача за биоинформатиците.
За справяне с този проблем екип от Масачузетския технологичен институт предлага нов подход, базиран на алгоритми, които се използват и в момента. Първо последователностите се отделят в обособени групи, които са съставени от секвенции с висока сходност. След това групите се сравняват една с друга, което помага за откриване на взаимовръзки и еволюционни промени. По този начин се използват предимствата и на двата алгоритъма, като се избягват недостатъците им – трудното откриване на прилика между участъци с по-малка сходност на първия и по-бавната работа на втория.
С помощта на този алгоритъм се откриват 188 нови системи, в които CRISPR взема участие. Във формата, използвана в съвременните биотехнологии, той най-често е свързан с Cas9 – ензим, който има способността да реже молекулата на ДНК. Но към него може да се прикачат редица други молекули. Лабораторно разработен вариант е комплексът от CRISPR и флуоресцентно багрило, позволяващ да се „освети“ строго специфичен участък от ДНК, което може да е полезно при определяне на точното му местоположение в клетките. Но природата разполага с много по-богато въображение.
Част от описаните варианти имат ензим, който може да реже РНК вместо ДНК. При други ензимът е от групата на транспозазите – те имат способността да „преместят“ участък ДНК от едно място на друго в генома. Тези комбинации не са непознати, но откриването на нови примери показва, че разнообразието най-вероятно е голямо. Интересна изненада е вирусен протеин, който може да се свърже с CRISPR и да го дезактивира, като така блокира защитната система на бактериите.
Както отбелязват авторите, тези открития могат да бъдат изключително ценни за биотехнологиите и да дадат път на нови терапии или да бъдат приложени в земеделието и да са от помощ за намаляване на ефекта от глобалните климатични промени. Откритията също показват колко ценно може да бъде събирането и секвенирането на ДНК от околната среда.
Напредъкът в технологиите за секвениране и биоинформатичната обработка на данните разкриват нови хоризонти пред нас и постоянно ни носят изненади за света, който ни заобикаля. А понякога дават шанс за разплитането на почти столетни мистерии.
Златна изненада под пясъка
Къртицата на Де Уинтън принадлежи към семейство Златни къртици и е ендемична за западните брегове на Южна Африка. За последен път такава къртица е била забелязана през 1937 г., което ѝ осигурява място в списъка на критично застрашени или предполагаемо изчезнали видове. Като цяло това не е чак толкова учудващо – бозайникът е с размер на мишка и козината му е пясъчнозлатиста, поради което се открива трудно.
За да проверят дали могат да го намерят, екип учени решава да използва ДНК, събрана от околната среда. Най-лесният начин да се открият къртиците е да се намерят техните къртичини. За съжаление, това не е така за хората, защото в повечето случаи леговищата трудно се забелязват на повърхността. На помощ се притичва куче търсач на име Джеси, което насочва изследователите. Щом намерят къртичините, учените вземат от тях почвени проби, от които е изолирана ДНК и после я сравняват с известните секвенции на представители на семейството. Това не е лесна задача, защото в него има видове, които се срещат по-често, и повечето сигнали са от тях. Но в данните учените откриват златна нишка – митохондриална ДНК, която съвпада с тази на къртицата на Де Уинтън.
Учените не само доказват, че видът все още се среща, но и определят сравнително широк ареал на обитание, който обаче има малък брой представители. Откритието е повод за радост, но също така насочва вниманието към неотложната нужда от по-задълбочени проучвания на местността. Новооткритата популация е застрашена както от предполагаемо ограничения брой индивиди, така и от дейността на човека – в района активно се добиват диаманти, което е причина за разрушаване на множество екосистеми.
Водещо изображение: Chrysochloris holosericea – рисунка от колекцията на Университета в Амстердам. Източник: Wikimedia Commons
Getting started with Projen and AWS CDK
Post Syndicated from Michael Tran original https://aws.amazon.com/blogs/devops/getting-started-with-projen-and-aws-cdk/
In the modern world of cloud computing, Infrastructure as Code (IaC) has become a vital practice for deploying and managing cloud resources. AWS Cloud Development Kit (AWS CDK) is a popular open-source framework that allows developers to define cloud resources using familiar programming languages. A related open source tool called Projen is a powerful project generator that simplifies the management of complex software configurations. In this post, we’ll explore how to get started with Projen and AWS CDK, and discuss the pros and cons of using Projen.
What is Projen?
Building modern and high quality software requires a large number of tools and configuration files to handle tasks like linting, testing, and automating releases. Each tool has its own configuration interface, such as JSON or YAML, and a unique syntax, increasing maintenance complexity.
When starting a new project, you rarely start from scratch, but more often use a scaffolding tool (for instance, create-react-app) to generate a new project structure. A large amount of configuration is created on your behalf, and you get the ownership of those files. Moreover, there is a high number of project generation tools, with new ones created almost everyday.
Projen is a project generator that helps developers to efficiently manage project configuration files and build high quality software. It allows you to define your project structure and configuration in code, making it easier to maintain and share across different environments and projects.
Out of the box, Projen supports multiple project types like AWS CDK construct libraries, react applications, Java projects, and Python projects. New project types can be added by contributors, and projects can be developed in multiple languages. Projen uses the jsii library, which allows us to write APIs once and generate libraries in several languages. Moreover, Projen provides a single interface, the projenrc file, to manage the configuration of your entire project!
The diagram below provides an overview of the deployment process of AWS cloud resources using Projen:

- In this example, Projen can be used to generate a new project, for instance, a new CDK Typescript application.
- Developers define their infrastructure and application code using AWS CDK resources. To modify the project configuration, developers use the projenrc file instead of directly editing files like package.json.
- The project is synthesized to produce an AWS CloudFormation template.
- The CloudFormation template is deployed in a AWS account, and provisions AWS cloud resources.

Diagram 1 – Projen packaged features: Projen helps gets your project started and allows you to focus on coding instead of worrying about the other project variables. It comes out of the box with linting, unit test and code coverage, and a number of Github actions for release and versioning and dependency management.
Pros and Cons of using Projen
Pros
- Consistency: Projen ensures consistency across different projects by allowing you to define standard project templates. You don’t need to use different project generators, only Projen.
- Version Control: Since project configuration is defined in code, it can be version-controlled, making it easier to track changes and collaborate with others.
- Extensibility: Projen supports various plugins and extensions, allowing you to customize the project configuration to fit your specific needs.
- Integration with AWS CDK: Projen provides seamless integration with AWS CDK, simplifying the process of defining and deploying cloud resources.
- Polyglot CDK constructs library: Build once, run in multiple runtimes. Projen can convert and publish a CDK Construct developed in TypeScript to Java (Maven) and Python (PYPI) with JSII support.
- API Documentation : Generate API documentation from the comments, if you are building a CDK construct
Cons
- Microsoft Windows support. There are a number of open issues about Projen not completely working with the Windows environment (https://github.com/projen/projen/issues/2427 and https://github.com/projen/projen/issues/498).
- The framework, Projen, is very opinionated with a lot of assumptions on architecture, best practices and conventions.
- Projen is still not GA, with the version at the time of this writing at v0.77.5.
Walkthrough
Step 1: Set up prerequisites
- An AWS account
- Download and install Node
- Install yarn
- AWS CLI : configure your credentials
- Deploying stacks with the AWS CDK requires dedicated Amazon S3 buckets and other containers to be available to AWS CloudFormation during deployment (More information).
Note: Projen doesn’t need to be installed globally. You will be using npx to run Projen which takes care of all required setup steps. npx is a tool for running npm packages that:
- live inside of a local node_modules folder
- are not installed globally.
npx comes bundled with npm version 5.2+
Step 2: Create a New Projen Project
You can create a new Projen project using the following command:
mkdir test_project && cd test_projectnpx projen new awscdk-app-ts
This command creates a new TypeScript project with AWS CDK support. The exhaustive list of supported project types is available through the official documentation: Projen.io, or by running the npx projen new command without a project type. It also supports npx projen new awscdk-construct to create a reusable construct which can then be published to other package managers.
The created project structure should be as follows:
test_project| .github/| .projen/| src/| test/| .eslintrc| .gitattributes| .gitignore| .mergify.yml| .npmignore| .projenrc.js| cdk.json| LICENSE| package.json| README.md| tsconfig.dev.json| yarn.lock
Projen generated a new project including:
- Initialization of an empty git repository, with the associated GitHub workflow files to build and upgrade the project. The release workflow can be customized with projen tasks.
.projenrc.jsis the main configuration file for project- tasks.json file for integration with Visual Studio Code
srcfolder containing an empty CDK stackLicenseandREADMEfiles- A projen configuration file: projenrc.js
package.jsoncontains functional metadata about the project like name, versions and dependencies..gitignore,.gitattributesfile to manage your files with git..eslintrcidentifying and reporting patterns on javascript..npmignoreto keep files out of package manager..mergify.ymlfor managing the pull requests.tsconfig.jsonconfigure the compiler options
Most of the generated files include a disclaimer:
# ~~ Generated by projen. To modify, edit .projenrc.js and run "npx projen".
Projen’s power lies in its single configuration file, .projenrc.js. By editing this file, you can manage your project’s lint rules, dependencies, .gitignore, and more. Projen will propagate your changes across all generated files, simplifying and unifying dependency management across your projects.
Projen generated files are considered implementation details and are not meant to be edited manually. If you do make manual changes, they will be overwritten the next time you run npx projen.
To edit your project configuration, simply edit .projenrc.js and then run npx projen to synthesize again. For more information on the Projen API, please see the documentation: http://projen.io/api/API.html.
Projen uses the projenrc.js file’s configuration to instantiate a new AwsCdkTypeScriptApp with some basic metadata: the project name, CDK version and the default release branch. Additional APIs are available for this project type to customize it (for instance, add runtime dependencies).
Let’s try to modify a property and see how Projen reacts. As an example, let’s update the project name in projenrc.js :
name: 'test_project_2',
and then run the npx projen command:
npx projen
Once done, you can see that the project name was updated in the package.json file.
Step 3: Define AWS CDK Resources
Inside your Projen project, you can define AWS CDK resources using familiar programming languages like TypeScript. Here’s an example of defining an Amazon Simple Storage Service (Amazon S3) bucket:
1. Navigate to your main.ts file in the src/ directory
2. Modify the imports at the top of the file as follow:
import { App, CfnOutput, Stack, StackProps } from 'aws-cdk-lib';import * as s3 from 'aws-cdk-lib/aws-s3';import { Construct } from 'constructs';
1. Replace line 9 “// define resources here…” with the code below:
const bucket = new s3.Bucket(this, 'MyBucket', {
  versioned: true,
});

new CfnOutput(this, 'TestBucket', { value: bucket.bucketArn });
Step 4: Synthesize and Deploy
Next we will bootstrap our application. Run the following in a terminal:
$ npx cdk bootstrap
Once you’ve defined your resources, you can synthesize a cloud assembly, which includes a CloudFormation template (or many depending on the application) using:
$ npx projen build
npx projen build will perform several actions:
- Build the application
- Synthesize the CloudFormation template
- Run tests and linter
The synth() method of Projen performs the actual synthesizing (and updating) of all configuration files managed by Projen. This is achieved by deleting all Projen-managed files (if there are any), and then re-synthesizing them based on the latest configuration specified by the user.
You can find an exhaustive list of the available npx projen commands in .projen/tasks.json. You can also use the projen API project.addTask to add a new task to perform any custom action you need ! Tasks are a project-level feature to define a project command system backed by shell scripts.
Deploy the CDK application:
$ npx projen deploy
Projen will use the cdk deploy command to deploy the CloudFormation stack in the configured AWS account by creating and executing a change set based on the template generated by CDK synthesis. The output of the step above should look as follow:
deploy | cdk deploy
✨ Synthesis time: 3.28s
toto-dev: start: Building 387a3a724050aec67aa083b74c69485b08a876f038078ec7ea1018c7131f4605:263905523351-us-east-1toto-dev: success: Built 387a3a724050aec67aa083b74c69485b08a876f038078ec7ea1018c7131f4605:263905523351-us-east-1toto-dev: start: Publishing 387a3a724050aec67aa083b74c69485b08a876f038078ec7ea1018c7131f4605:263905523351-us-east-1toto-dev: success: Published 387a3a724050aec67aa083b74c69485b08a876f038078ec7ea1018c7131f4605:263905523351-us-east-1toto-dev: deploying... [1/1]toto-dev: creating CloudFormation changeset...
✅ testproject-dev
✨ Deployment time: 33.48s
Outputs:testproject-dev.TestBucket = arn:aws:s3:::testproject-dev-mybucketf68f3ff0-1xy2f0vk0ve4rStack ARN:arn:aws:cloudformation:us-east-1:263905523351:stack/testproject-dev/007e7b20-48df-11ee-b38d-0aa3a92c162d
✨ Total time: 36.76s
The application was successfully deployed in the configured AWS account! Also, the Amazon Resource Name (ARN) of the S3 bucket created is available through the CloudFormation stack Outputs tab, and displayed in your terminal under the ‘Outputs’ section.
Clean up
Delete CloudFormation Stack
To clean up the resources created in this section of the workshop, navigate to the CloudFormation console and delete the stack created. You can also perform the same task programmatically:
$ npx projen destroy
Which should produce the following output:
destroy | cdk destroyAre you sure you want to delete: testproject-dev (y/n)? ytestproject-dev: destroying... [1/1]
 testproject-dev: destroyed
Delete S3 Buckets
The S3 bucket will not be deleted since its retention policy was set to RETAIN. Navigate to the S3 console and delete the created bucket. If you added files to that bucket, you will need to empty it before deletion. See the Deleting a bucket documentation for more information.
Conclusion
Projen and AWS CDK together provide a powerful combination for managing cloud resources and project configuration. By leveraging Projen, you can ensure consistency, version control, and extensibility across your projects. The integration with AWS CDK allows you to define and deploy cloud resources using familiar programming languages, making the entire process more developer-friendly.
Whether you’re a seasoned cloud developer or just getting started, Projen and AWS CDK offer a streamlined approach to cloud resource management. Give it a try and experience the benefits of Infrastructure as Code with the flexibility and power of modern development tools.
DeMaio: Insights from the openSUSE Logo Contest
Post Syndicated from corbet original https://lwn.net/Articles/955366/
In response to the expressed unhappiness over the recent logo-selection
process in the openSUSE project (covered in this article), the project has announced
that there will be a new vote:
During the community meeting this week where the results were
discussed, participants expressed the view that members of the
openSUSE Project have an opportunity to participate in the
selection of our new logo, and that SUSE, which holds the trademark
to the openSUSE logo, be involved with the process for selecting a
branding decision with regard to the results. After all, this
decision impacts the collective identity.To facilitate this, there is a plan to organize a vote between the
current logo and the proposed new design, allowing our community to
have a say in this important decision. Furthermore, members of the
project are collaborating with SUSE on the implications of the
branding initiatives and some have expressed the desire for SUSE’s
input to ensure there is an aligned vision for the future of
openSUSE.
The Nevada Test Site: Nuclear Weapon Testing in America
Post Syndicated from Geographics original https://www.youtube.com/watch?v=WamNzzIkD5o
Евроизборите – равнис по шпагина
Post Syndicated from Емилия Милчева original https://www.toest.bg/evroizborite-ravnis-po-shpagina/

С отрязаната ръка с шпагин при демонтажа на МОЧА на практика започна кампанията за европейските избори през май 2024-та. Про-ЕС и европейската интеграция vs. анти-ЕС; традиционни ценности vs. либерални ценности; Русия vs. Украйна – тези разделителни линии вече са ясно различими.
Операцията по премахването на паметника наля бензин в политическите страсти и оформи два лагера – на защитниците на демонтажа му, в който отново заедно са евроатлантиците и конституционалисти реформатори ГЕРБ–СДС, ПП–ДБ и ДПС, и на противниците, представени от БСП и „Възраждане“. „Има такъв народ“ уж не защитават МОЧА, но пък провалят заседания на парламента заедно със социалистите и депутатите на Костадин Костадинов. Но в този лагер има и други, като наредилите се да го бранят Мая Манолова от „Изправи се.БГ“ и още политици от обединението „Левицата“, включващо АБВ, „Движение 21“, а също и лица, свързвани с новия политически проект Движение „Трети март“.
Кристализация вдясно, пренаселване вляво
Преди вота за Европейски парламент (ЕП) политическият терен в България се променя. Докато в център-дясното започва идеологическа верификация, вляво се пренаселва и накрая някой ще е излишен. Принадлежност към европейските политически семейства означава влияние върху процесите и решенията в Общността. От парламентарно представените партии европейски излаз ще търсят политическите сили от управляващата коалиция „Демократична България“ (ДБ) и „Продължаваме промяната“ (ПП), прокремълската „Възраждане“ и „Има такъв народ“ (ИТН).
С обявения нов курс за център-дясно и единен бранд ДБ ще се стремят към Европейската народна партия, където отдавна са ГЕРБ и „Демократи за силна България“, една от трите партии в ДБ. Така че от гледна точка на Брюксел няма нищо по-нормално от настоящата коалиция, която в България наричаме „сглобка“. Сглобена е посемейному. Какво ще се случи със „Зелено движение“ при десния завой, заявка за който даде водещата политическа сила в ДБ „Да, България“? Или ще се отцепят, или част от тях ще останат в ДБ, а другите ще търсят път към левия спектър, където е родословието на всички зелени движения.
ПП са избрали либералите, където са и ДПС. „Възраждане“, третата политическа сила в българския парламент, ще търси съмишленици в сегашната група на крайнодесните „Идентичност и демокрация“, петата по големина в ЕП. Амбициите на крайнодесните обаче са да станат трета политическа сила след евроизборите догодина. В декларация, огласена в Народното събрание преди седмица, от „Възраждане“ обявиха, че „това са партньори, с които споделят общи цели, и ще работят съвместно за опазване на традиционните ценности на нашите народи“.
Нашата мисия и историческата ни отговорност, също като тази на нашите съмишленици, са общоевропейски, надхвърлящи националните граници. Така както ние отстояваме българския национален интерес, така и нашите партньори отстояват националните си интереси – италиански, френски, германски, холандски и др.
„Възраждане“ е създала контакти и с евроскептиците от „Алтернатива за Германия“, вече присъединила се към „Идентичност и демокрация“, където са и италианската „Лига“, и френският „Национален сбор“ на Марин Льо Пен. Сред заявените цели на крайнодесните са да реформират политиките на ЕС за имиграцията и да облекчат изискванията за борба с климатичните промени, за да подпомогнат индустрията. Но партиите не са така единни по отношение на руската агресия в Украйна – водената от бившия вицепремиер и вътрешен министър Матео Салвини „Лига“ подкрепя Киев и помощите за Украйна, а представителите на Германия и Австрия заемат проруски позиции.
Болката отляво
За БСП, останала на предпоследното, пето място на последните парламентарни избори, предстоящият европейски вот ще е голямо изпитание – заради конкуренцията, която ще се появи, и обтегнатите отношения с европейските социалисти. Наскоро Euractiv съобщи, че БСП е заплашена от изключване от ПЕС, след като „Позитано“ 20 даде заявка за широка коалиция с проруски националистически партии. Родов белег на българския национализъм в най-новата история е, че всички националисти са и русофили – обратното не е задължително.
Българските евродепутати социалисти неизменно са на проруски позиции и не подкрепят резолюции, насочени срещу Москва. От 12-те евродепутати от Прогресивния алианс на социалистите и демократите, гласували преди година против резолюцията, с която Русия се обявява за спонсор на тероризма, петима са българските социалисти. Петимата бяха и против резолюцията за нова стратегия на ЕС в отношенията с Русия. Не подкрепиха и документа, с който ЕП настоява да бъде освободен бившият лидер на движението „Отворена Русия“ Андрей Пивоваров, свален през май от самолет за Варшава на летището в Санкт Петербург.
А БСП обяви, че ще работи за ляво-центристко-патриотичен фронт, и вече се срещна с 16 формации – сред тях Партията на зелените, „Български социалдемократи“, „Свобода“, „Български възход“, ВМРО, няколко земеделски съюза, но не и „Атака“ и „Възраждане“.
Напусналите или изключени от БСП социалисти обаче обмислят алтернатива на партията на Корнелия Нинова. Напусналата преди дни БСП Весела Лечева, депутатка от левицата в няколко парламента, даде да се разбере, че такава предстои, тъй като не вижда светлина в тунела за БСП, но не губи надежда, че ще дойдат по-добри дни за социалистите в страната. Изявлението ѝ бе тутакси обвързано с политическия проект, свързван с президента Румен Радев – Движение „Трети март“. Не е тайна, че Лечева е от президентския кръг, тя беше министър на младежта и спорта в назначените от него служебни кабинети.
Засега новата икона на лявото в България – Ваня Григорова, останала втора на кметския пост в София с по-малко от 5000 гласа след кандидата на ПП–ДБ Васил Терзиев, ще трупа още рейтинг като общински съветник в СОС. Нейният потенциал ще бъде изпробван на парламентарни избори. Един от навигаторите ѝ в политиката – председателят на столичната организация на БСП Иван Таков, я държи встрани от по-чести и активни коментари за МОЧА.
Въпреки изказванията за газовата политика и с колко са ощетени българските данъкоплатци след спиране на руския газ, Григорова е по-умерена от социалистите, разярени срещу демонтажа на паметника. Добре избрана тактика – тя е позиционирана като защитник на оскърбените и унижените, борец за социални права и свободи, нейният профил на синдикалист е по-широк от този на партиен апаратчик. Нека „другарите“ дават политическите оценки.
Колко ляво обаче е съхранено в БСП, която остави на заден план традиционни за левите партии икономически теми и вместо тях извади борбата за национални празници, евроскептицизма, Истанбулската конвенция, традиционните ценности, вкопчила се в шпагина на съветския войник? Но шпагинът вече е на земята, а същият сюжет е захапан и от „Възраждане“, така че на български терен е трудно да различиш леви от крайнодесни. Едните ще станат излишни.
[$] Progress toward a GCC-based Rust compiler
Post Syndicated from corbet original https://lwn.net/Articles/954787/
The gccrs project is an ambitious
effort started in 2014 to implement a Rust compiler within The GNU Compiler
Collection (GCC). Even though the task is far from complete, progress has
been made since LWN’s previous coverage,
according to reports from the project. Meanwhile, another hybrid and more
mature approach to GCC Rust code generation is available in rust_codegen_gcc.
LGR – Christmas Flash Games
Post Syndicated from LGR original https://www.youtube.com/watch?v=R9_uRLlnXSY
AWS Security Profile: Arynn Crow, Sr. Manager for AWS User AuthN
Post Syndicated from Maddie Bacon original https://aws.amazon.com/blogs/security/aws-security-profile-arynn-crow-sr-manager-for-aws-user-authn/
AWS Security Profile series, I interview some of the humans who work in AWS Security and help keep our customers safe and secure. In this profile, I interviewed Arynn Crow, senior manager for AWS User AuthN in AWS Identity.
How long have you been at AWS, and what do you do in your current role?
I’ve been at Amazon for over 10 years now, and AWS for three of those years. I lead a team of product managers in AWS Identity who define the strategy for our user authentication related services. This includes internal and external services that handle AWS sign-in, account creation, threat mitigation, and underlying authentication components that support other AWS services. It’s safe to say that I’m thinking about something different nearly every day, which keeps it fun.
How do you explain your job to non-technical friends and family?
I tell people that my job is about figuring out how to make sure that people are who they say they are online. If they want to know a bit more, sometimes I will relate this to examples they’re increasingly likely to encounter in their everyday lives—getting text or email messages for additional security when they try to sign in to their favorite website, or using their fingerprint or facial scan to sign in instead of entering a password. There’s a lot more to identity and authentication, of course, but this usually gets the point across!
You haven’t always been in security. Tell me a little bit about your journey and how you got started in this space?
More than 10 years ago now, I started in one of our call centers as a temporary customer service agent. I was handling Kindle support calls (this was back when our Kindles still had physical keyboards on them, and “Alexa” wasn’t even part of our lexicon yet). After New Year’s 2013, I was converted to a full-time employee and resumed my college education—I earned both of my degrees (a BA in International Affairs, and MA in political science) while working at Amazon. Over the next few years, I moved into different positions including our Back Office team, a Kindle taskforce role supporting the launch of a new services, and Executive Customer Relations. Throughout these roles, I continued to manage projects related to anti-abuse and security. I got a lot of fulfillment out of these projects—protecting our customers, employees, and business against fraud and data loss is very gratifying work. When a position opened up in our Customer Service Security team, I got the role thanks in part to my prior experience working with that team to deliver security solutions within our operations centers.
After that, things moved fast—I started first with a project on account recovery and access control for our internal workforce, and continuously expanded my portfolio into increasingly broad and more technical projects that all related to what I now know is the field of Identity and Access Management. Eventually, I started leading our identity strategy for customer service as a whole, including our internal authentication and access management as well as external customer authentication to our call centers. I also began learning about and engaging more with the security and identity community that existed outside of Amazon by attending conferences and getting involved with organizations working on standards development like the FIDO Alliance. Moving to AWS Identity a few years later was an obvious next step to gain exposure to broader applications of identity.
What advice do you have for people who want to get into security but don’t have the traditional background?
First, it can be hard. This journey wasn’t easy for me, and I’m still working to learn more every day. I want to say that because if someone is having trouble landing their first security job, or feeling like they still don’t “fit” at first when they do get the job, they should know it doesn’t mean they’re failing. There are a lot of inspiring stories out there about people who seemingly naturally segued into this field from other projects and work, but there are just as many people working very hard to find their footing. Everyone doubts themselves sometimes. Don’t let it hold you back.
Next for the practical advice, whatever you’re doing now, there are probably opportunities to begin looking at your space with a security lens, and start helping wherever you find problems to address or processes to improve by bringing them to your security teams. This will help your organization while also helping you build relationships. Be insatiably curious! Cybersecurity is community-oriented, and I find that people in this field are very passionate about what we do. Many people I met were excited that I was interested in learning about what they do and how they do it. Sometimes, they’d agree to take a couple hours with me each month for me to ask questions about how things worked, and narrow down what resources were the best use of my time.
Finally, there are a lot of resources for learning. We have highly competent, successful security professionals that learned on the job and don’t hold a roster of certifications, so I don’t think these are essential for success. But, I do think these programs can be beneficial to familiarize you with basic concepts and give you access to a common language. Various certification and training courses exist, from basic, free computer science courses online to security-specific ones like CISSP, SANS, COMPTIA Security+, and CIDPro, to name just a few. AWS offers AWS-specific cloud security training, too, like our Ramp-Up Guide. You don’t have to learn to code beautifully to succeed in security, but I think developing a working understanding of systems and principles will help build credibility and extract deeper learning out of experiences you have.
In your opinion, why is it important to have people with different backgrounds working in security?
Our backgrounds color the way we think about and approach problems, and considering all of these different approaches helps make us well-rounded. And particularly in the current context, in which women and marginalized communities are underrepresented in STEM, expanding our thinking about what skills make a good security practitioner makes room for more people at the table while giving us a more comprehensive toolkit to tackle our toughest problems. As for myself, I apply my training in political science. Security sometimes looks like a series of technical challenges and solutions, but it’s interwoven with a complex array of regulatory and social considerations, too—this makes the systems-based and abstract thinking I honed in my education useful. I know other folks who came to identity from social science, mathematics, and biology backgrounds who feel the same about skills learned from their respective fields.
Pivoting a bit, what’s something that you’re working on right now that you’re excited about?
It’s a very interesting time to be working on authentication, many people who aren’t working in enterprises or regulated industries are still hesitant to adopt controls like multi-factor authentication. And beyond MFA, organizations like NIST and CISA are emphasizing the importance of phishing-resistant MFA. So, at the same time we’re continuously working to innovate in our MFA and other authentication offerings to customers, we’re collaborating with the rest of the industry to advance technologies for strong authentication and their adoption across sectors. I represent Amazon to the FIDO Alliance, which is an industry association that supports the development of a set of protocols collectively known as FIDO2 for strong, phishing-resistant authentication. With FIDO and its various member companies, we’re working to increase the usability, awareness, and adoption of FIDO2 security keys and passkeys, which are a newer implementation of FIDO2 that improves ease of use by enabling customers to use phishing-resistant keys across devices and platforms.
In your opinion, what is the coolest thing happening in identity right now?
What I think is the most important thing happening in identity is the convergence of digital and “traditional” identities. The industry is working through challenging questions with emerging technology right now to bring forth innovation balanced with concern for equity, privacy, and sustainability. Ease of use and improved security for users as well as abuse prevention for businesses is driving conversion of real-life identities and credentials (such as peoples’ driver’s licenses as one example) to a digital format, such as digital driver’s licenses, wallets, and emerging verifiable credentials.
What are you most proud of in your career?
I’m most grateful for the opportunities I’ve had to help define the next chapter of the AWS account protection strategy. Some of our work also translates to features we get to ship to customers, like when we extended support for multiple MFA devices for AWS Identity and Access Management (IAM) late last year, and this year we announced that in 2024 we will require MFA when customers sign in to the AWS Management Console. Seeing how excited people were for a security feature was really awesome. Account protection has always been important, but this is especially true in the years following the COVID-19 outbreak when we saw a rapid acceleration of resources going digital. This kind of work definitely isn’t a one-person show, and as fulfilling as it is to see the impact I have here, what I’m really proud of is that I get to work with and learn from so many really smart, competent, and kind team members that are just as passionate about this space as I am.
If you were to do anything other than security, what would you want to do?
Before I discovered my interest for security, I was trying to decide if I would continue on from my master’s program in political science to do a PhD in either political science or public health. Towards the end of my degree program, I became really interested in how research-driven public policy could drive improvements in maternal and infant health outcomes in areas with acute opioid-related health crises, which is an ongoing struggle for my home place. I’m still very invested in that topic and try to keep on top of the latest research—I could easily see myself moving back towards that if I ever decide it’s time to close this chapter.
If you have feedback about this post, submit comments in the Comments section below. If you have questions about this post, contact AWS Support.
Want more AWS Security news? Follow us on Twitter.
Security updates for Friday
Post Syndicated from jake original https://lwn.net/Articles/955336/
Security updates have been issued by Debian (bluez and haproxy), Fedora (curl, dotnet6.0, dotnet7.0, tigervnc, and xorg-x11-server), Red Hat (avahi and gstreamer1-plugins-bad-free), Slackware (bluez), SUSE (cdi-apiserver-container, cdi-cloner-container, cdi- controller-container, cdi-importer-container, cdi-operator-container, cdi- uploadproxy-container, cdi-uploadserver-container, cont, cosign, curl, gstreamer-plugins-bad, haproxy, ImageMagick, kernel, kernel-firmware, libreoffice, tiff, traceroute, tracker-miners, webkit2gtk3, and xrdp), and Ubuntu (audiofile, budgie-extras, libreoffice, strongswan, vim, and yajl).
Comic for 2023.12.15 – Frosty
Post Syndicated from Explosm.net original https://explosm.net/comics/frosty
New Cyanide and Happiness Comic
Fighting Filth: Street Sweeping
Post Syndicated from The History Guy: History Deserves to Be Remembered original https://www.youtube.com/watch?v=aKl5zWUEuU4
A Robot the Size of the World
Post Syndicated from Bruce Schneier original https://www.schneier.com/blog/archives/2023/12/a-robot-the-size-of-the-world.html
In 2016, I wrote about an Internet that affected the world in a direct, physical manner. It was connected to your smartphone. It had sensors like cameras and thermostats. It had actuators: Drones, autonomous cars. And it had smarts in the middle, using sensor data to figure out what to do and then actually do it. This was the Internet of Things (IoT).
The classical definition of a robot is something that senses, thinks, and acts—that’s today’s Internet. We’ve been building a world-sized robot without even realizing it.
In 2023, we upgraded the “thinking” part with large-language models (LLMs) like GPT. ChatGPT both surprised and amazed the world with its ability to understand human language and generate credible, on-topic, humanlike responses. But what these are really good at is interacting with systems formerly designed for humans. Their accuracy will get better, and they will be used to replace actual humans.
In 2024, we’re going to start connecting those LLMs and other AI systems to both sensors and actuators. In other words, they will be connected to the larger world, through APIs. They will receive direct inputs from our environment, in all the forms I thought about in 2016. And they will increasingly control our environment, through IoT devices and beyond.
It will start small: Summarizing emails and writing limited responses. Arguing with customer service—on chat—for service changes and refunds. Making travel reservations.
But these AIs will interact with the physical world as well, first controlling robots and then having those robots as part of them. Your AI-driven thermostat will turn the heat and air conditioning on based also on who’s in what room, their preferences, and where they are likely to go next. It will negotiate with the power company for the cheapest rates by scheduling usage of high-energy appliances or car recharging.
This is the easy stuff. The real changes will happen when these AIs group together in a larger intelligence: A vast network of power generation and power consumption with each building just a node, like an ant colony or a human army.
Future industrial-control systems will include traditional factory robots, as well as AI systems to schedule their operation. It will automatically order supplies, as well as coordinate final product shipping. The AI will manage its own finances, interacting with other systems in the banking world. It will call on humans as needed: to repair individual subsystems or to do things too specialized for the robots.
Consider driverless cars. Individual vehicles have sensors, of course, but they also make use of sensors embedded in the roads and on poles. The real processing is done in the cloud, by a centralized system that is piloting all the vehicles. This allows individual cars to coordinate their movement for more efficiency: braking in synchronization, for example.
These are robots, but not the sort familiar from movies and television. We think of robots as discrete metal objects, with sensors and actuators on their surface, and processing logic inside. But our new robots are different. Their sensors and actuators are distributed in the environment. Their processing is somewhere else. They’re a network of individual units that become a robot only in aggregate.
This turns our notion of security on its head. If massive, decentralized AIs run everything, then who controls those AIs matters a lot. It’s as if all the executive assistants or lawyers in an industry worked for the same agency. An AI that is both trusted and trustworthy will become a critical requirement.
This future requires us to see ourselves less as individuals, and more as parts of larger systems. It’s AI as nature, as Gaia—everything as one system. It’s a future more aligned with the Buddhist philosophy of interconnectedness than Western ideas of individuality. (And also with science-fiction dystopias, like Skynet from the Terminator movies.) It will require a rethinking of much of our assumptions about governance and economy. That’s not going to happen soon, but in 2024 we will see the first steps along that path.
This essay previously appeared in Wired.
Каква грижа заслужават децата със смели сърца? Родителите разказват…
Post Syndicated from Надежда Цекулова original https://www.toest.bg/kakva-grizha-zasluzhavat-decata-sus-smeli-surca-roditelite-razkazvat/

Преди месец един привидно битов проблем – липса на топла вода – привлече внимание към проблемите на Клиниката по детска клинична хематология и онкология в УМБАЛ „Царица Йоанна“ в София. Проблемите там обаче не се изчерпват с топлата вода и много от тях са с десетилетна давност – лоши битови условия, стара апаратура, недостиг на персонал, а оттам и на грижи (повече може да прочетете в статия по темата в „Свободна Европа“).
Този разговор ще ви срещне с Николай и Мария. Преди седем години те загубиха Марина, която почина от левкемия на 11 години. Николай и Мария лекуваха детето си в София и Франкфурт и бяха едно от малкото семейства, които се бориха не само с болестта на дъщеря си, но и с българската здравна система на всичките ѝ нива. Днес продължават да разказват, за да се знае какво заслужават децата и семействата им в най-трудните си моменти. И да дадат кураж.
Преди месец правих интервю с майка на детенце, което в момента се лекува в Клиниката по детска клинична хематология и онкология в София. Разговорът завърши със споделянето, че родителите често не смеят да говорят за нередностите, защото се страхуват, че ако отделението затвори, децата им ще останат без лечение…
Николай: А всъщност може би това е по-добрият шанс за децата, защото, като затвори отделението тук, държавата ще е принудена да ги лекува навън. Това, с което разполагаме в София, не е болница. Тази сграда е била пансион за активни борци. Битовите условия не са глезотия, когато става дума за съвременна медицина. В съществуващата клиника стаите са толкова малки, че болнична (лежаща) количка не може да влезе вътре. Когато дъщеря ни се лекуваше там, се наложи персоналът да я пренесе на ръце до леглото ѝ веднага след като ѝ беше направена гръбначна пункция например. Това е много рисково; по принцип след пункция детето трябва да лежи по гръб поне два часа.
А как изглеждаше битът в клиниката във Франкфурт?
Мария: Там за цялото отделение, около 20 стаи, има 3–4 сестри, още толкова болногледачи и отделно санитари. Говоря за персонала на смяна, не общо – това беше в онкологичното отделение. В трансплантационното за всяка стая имаше по една сестра на смяна.
Но да започнем с физическото пространство. Там имаше единични и двойни стаи. Единичните бяха около 9–10 квадрата, двойните – точно два пъти по-големи, просто каквото го има в единичната, е огледално по две. В единичната стая има легло, масичка с два стола и гардероб. Всяка стая има баня с тоалетна, душкабина и мивка. Особено важна роля играе преддверието. То е отделено от коридора с една врата и от стаята с втора врата. Между тях има мивка, заредена с всякакви консумативи, шкафове и закачалки. Когато влезе лекар или сестра, измива се, слага маска и ръкавици, които стоят в кутиите отстрани, облича престилка, която е за тази стая и виси на закачалката, взема стетоскоп – също индивидуален за стаята, и влиза. За детето има също индивидуален кантар, термометър. След като медикът си свърши работата в тази стая, излиза в преддверието, изхвърля маската и ръкавиците, съблича престилката и я оставя на закачалката, мие се и продължава нататък. Така всичко остава в същата стая и рискът от пренос на инфекции се свежда до минимум.
Това важи и за почистването. В България майките са длъжни да поддържат стаите чисти. В Германия влизат с голяма количка. От торбата с чисти кърпи се вади една, почиства се подът на стаята и кърпата се хвърля в друга торба. Вади се втора кърпа, почиства се банята, хвърля се и тя.
Николай: Парцалите после се перат и се дезинфекцират, но всеки се ползва само по веднъж и само за едно помещение, а после отиват за пране. Престилките, за които спомена Мария, се сменят задължително на 24 часа. Всички чешми са оборудвани с филтър и нефилтрирана вода не тече.
Мария: Също така настилката на пода и препаратите, с които почистват, са такива, че като влезеш, лепне под краката ти. Така всичко буквално залепва за пода, не се вдига прах. Докато бяхме в трансплантационното отделение, донесоха на Марина един бебешки стерилизатор. В него трябваше на всеки 24 часа да си стерилизира четката за зъби.
Различаваше ли се медицинската техника в стаите?
Николай: В Германия навсякъде имаше медицински монитори. Всяко легло беше оборудвано със стационарен, а заедно бяха в система, която можеше да се проследи от всяка друга стая. Тоест ако сестрата обслужва едно дете и някъде се включи аларма, сестрата може от стаята, в която работи, да провери какви са показателите на детето, при което се е включила алармата, за да прецени как да действа.
Когато нещата се влошиха и Марина беше преместена в интензивен сектор, ни направи впечатление, че се работи с всякаква мобилна техника до леглото на детето. Не чакат да започне работното време на рентгенолозите, примерно, не местят детето напред-назад.
За да не се налага сестрата да влиза многократно, защото това повишава рисковете, в стерилния сектор перфузорите и инфузоматите (машините, които регулират вливането на лекарствата) бяха изнесени в преддверието. В стаята през стената влизаха две гъвкави тръбички, които се поставят на пациента.
Какво си спомняте за пътя на пациента в клиниката във Франкфурт? Как децата минават през различни процедури, какво ви направи впечатление?
Мария: Опитът ни от България беше, че детето се води в манипулационната, там се прави каквото се прави, и се връща в стаята. В Германия за такива неща идва екипът, моли родителя да изчака отвън и манипулацията се извършва в самата стая.
Николай: Когато има нещо по-голямо – например когато на Марина трябваше да ѝ слагат порт за централен източник, я изведоха от стаята заедно с леглото до асансьора, през едни подземни коридори стигнаха до другия корпус, където е детската хирургия – може би близо километър разстояние. И после по обратния път я върнаха, без да е напускала леглото си.
А в София родителите често карат децата си от ИСУЛ до „Пирогов“ за поставяне на централен венозен източник с личните си автомобили.
Мария: И когато лекувахме Марина в България, беше така. Ние ходихме от София до Пловдив, защото лекарят, който може да извърши тази манипулация в „Пирогов“, отсъстваше за една-две седмици. Централният венозен път, или източник, е медицинско изделие, има различни видове. Той осигурява път до централната куха вена и оттам се вливат лекарствата, но не навсякъде могат да го поставят, особено на дете.
Николай: Когато отидохме в Германия, подмениха централния източник на Марина. Този, който ѝ бяха поставили в България, беше подкожен. За всяко вливане се достъпваше с игла, беше по-труден за обслужване и имаше по-висок риск от инфекции, въпреки че, от друга страна, с него можеше без проблем да се къпе, дори да плува. В Германия ѝ сложиха друго устройство. То представлява две тръбички, които излизат над гърдите, и лекарствата се вливат директно в тях.
По време на лечението на Марина във Франкфурт имаше ли някакви други, парамедицински дейности, които се извършваха в болницата? Рехабилитация например? Или социални дейности?
Мария: Това е част от ангажимента на хора, които идват всекидневно да се занимават детето. Тяхната цел е и да подпомогнат процеса на раздвижване. Например след химиотерапия Марина не можеше изобщо да стои права. Къпех я седнала на стол. Просто тялото няма никакви сили.
Николай: Бяха ни обяснили, че за тях е важно да поддържат детето в кондиция, да не допускат да се отпусне напълно. Два пъти седмично имаше задължително някаква двигателна активност, дали ще е някакъв степер, дали велоергометър. Дори след трансплантацията в стаята ѝ имаше велоергометър.
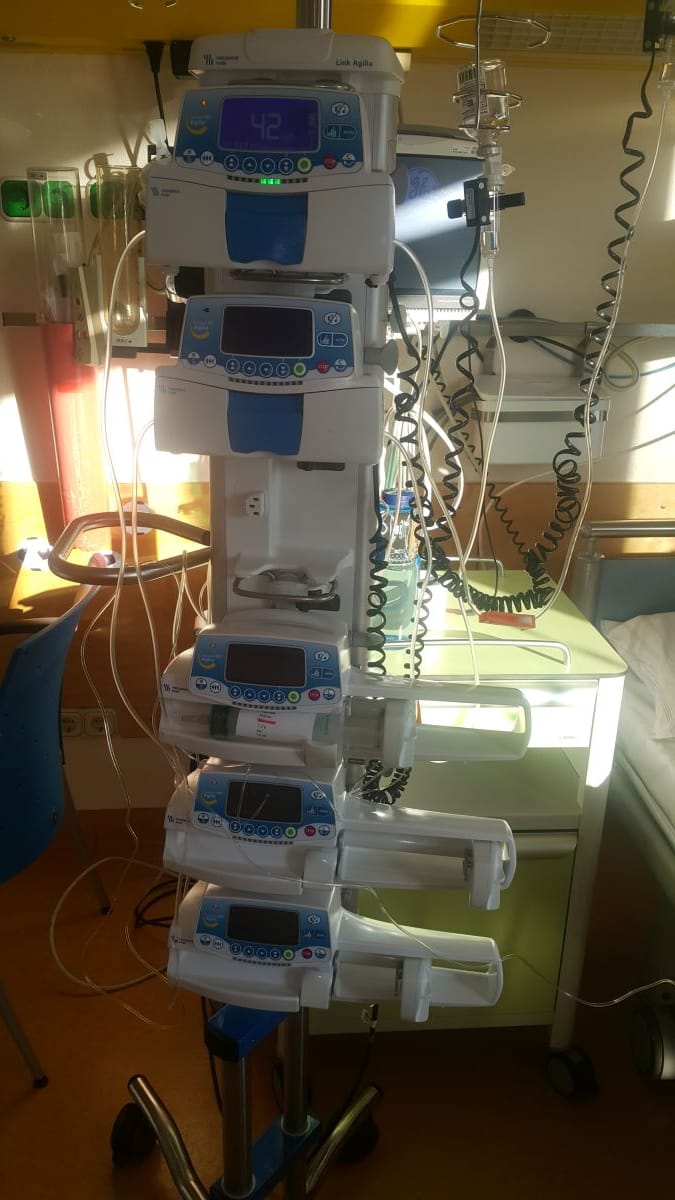
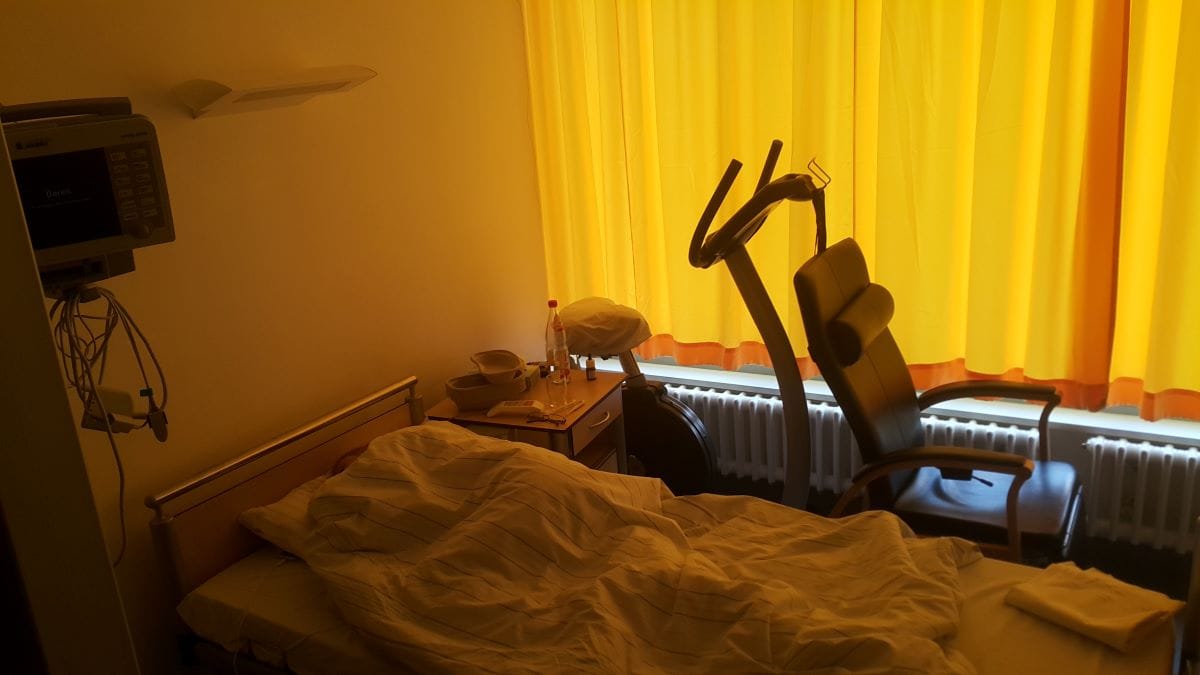
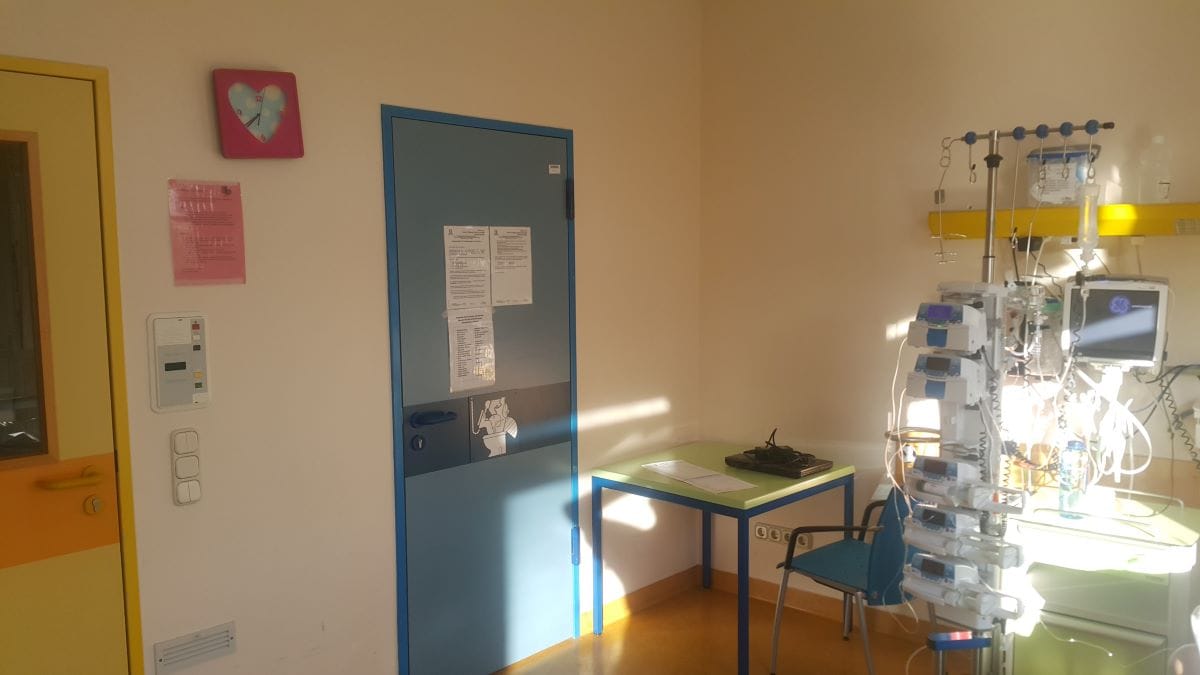
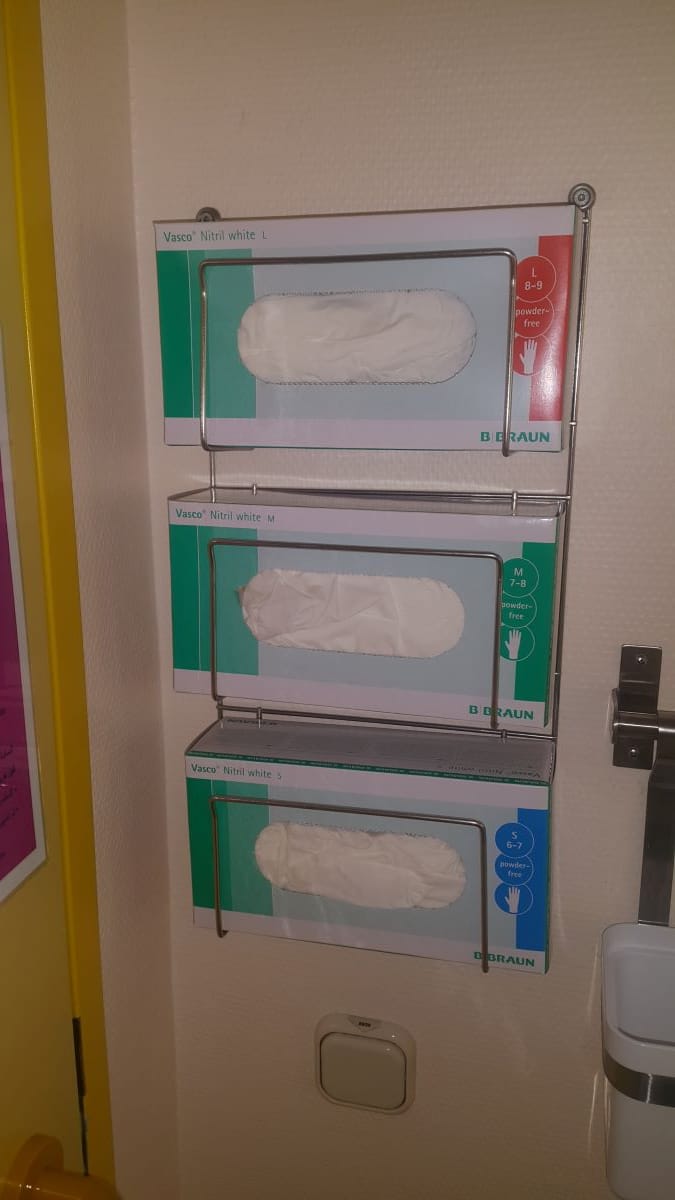
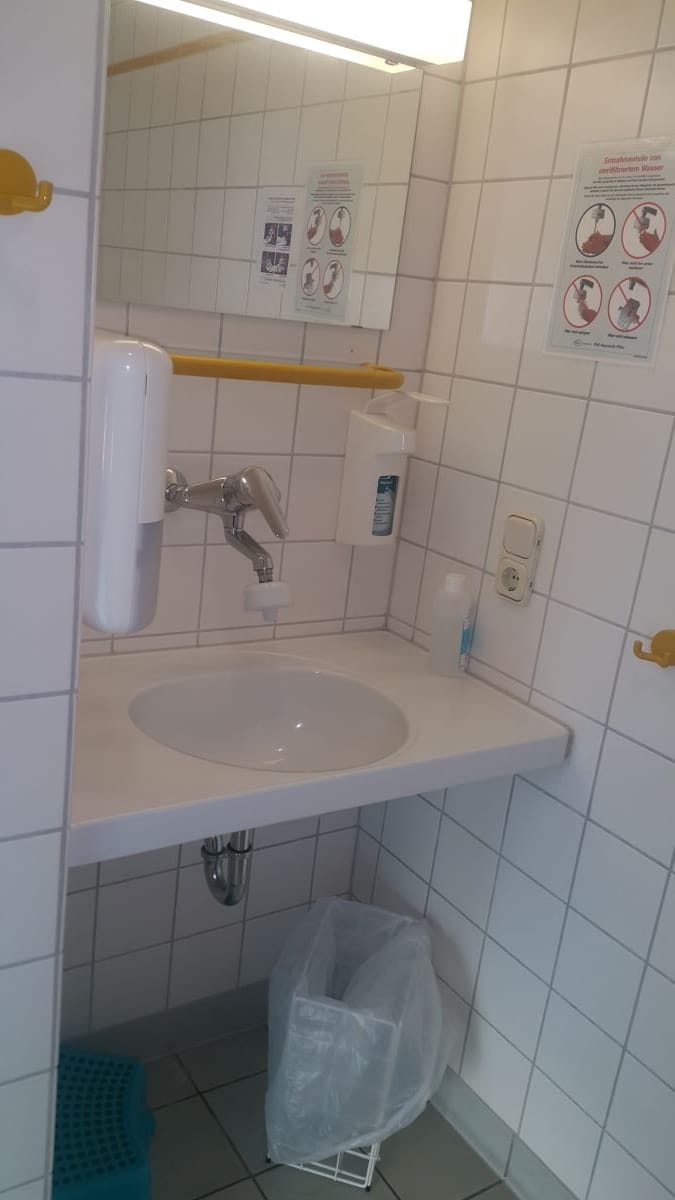
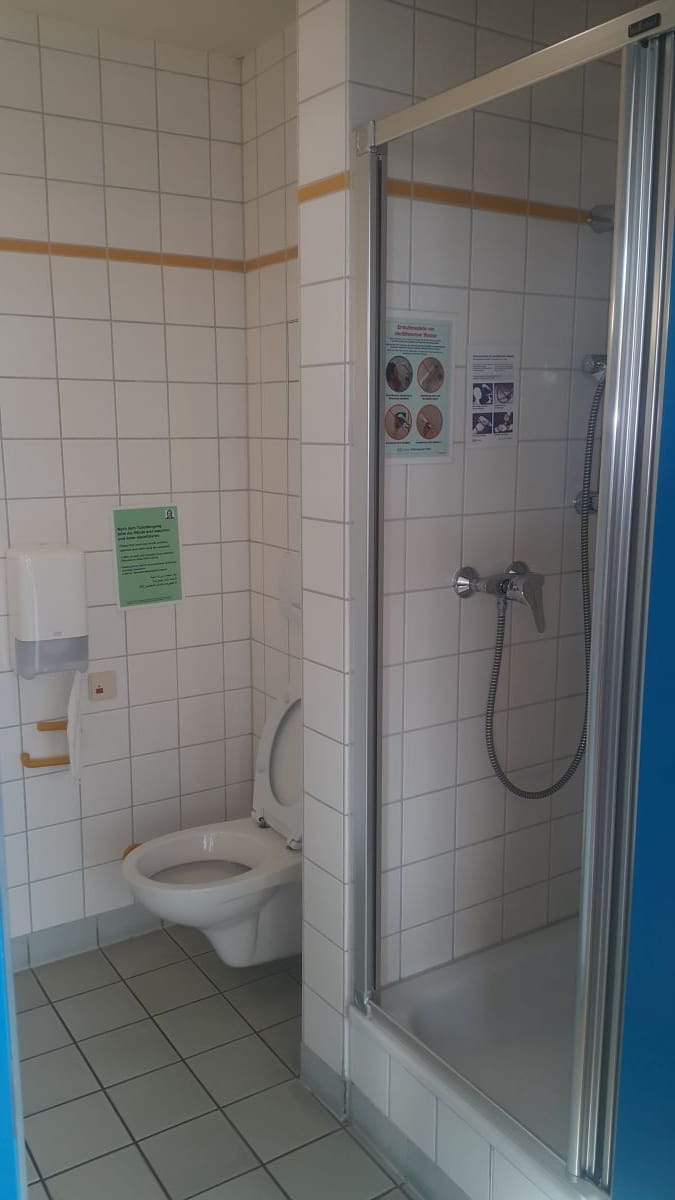
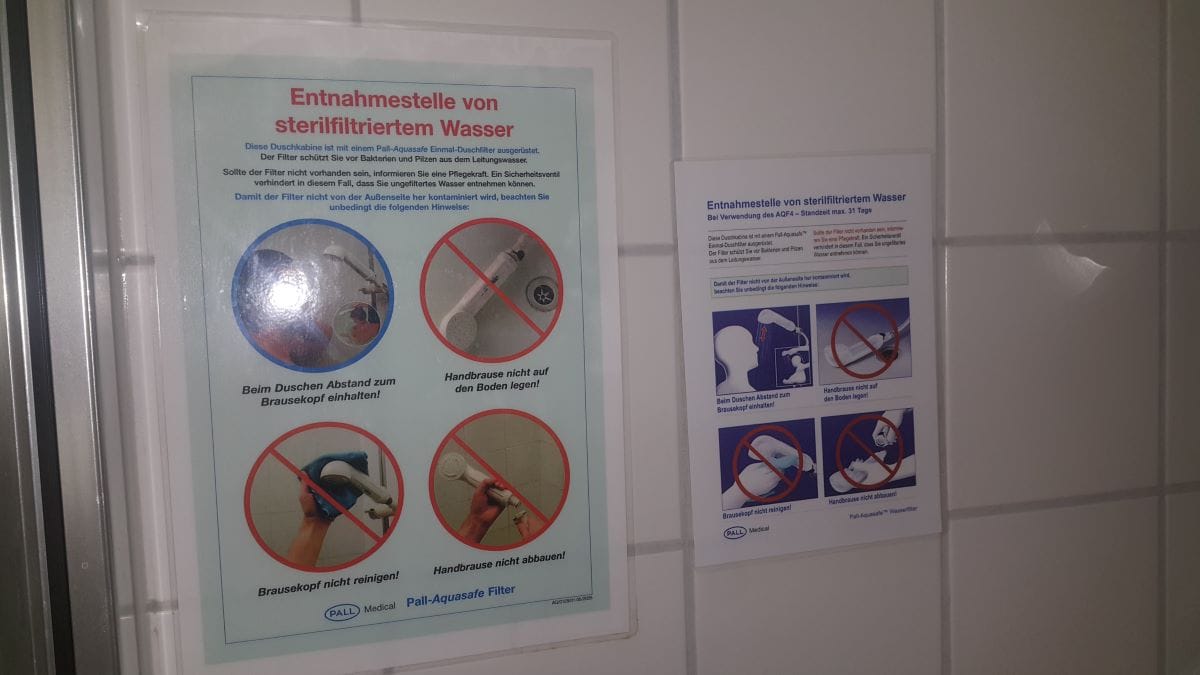
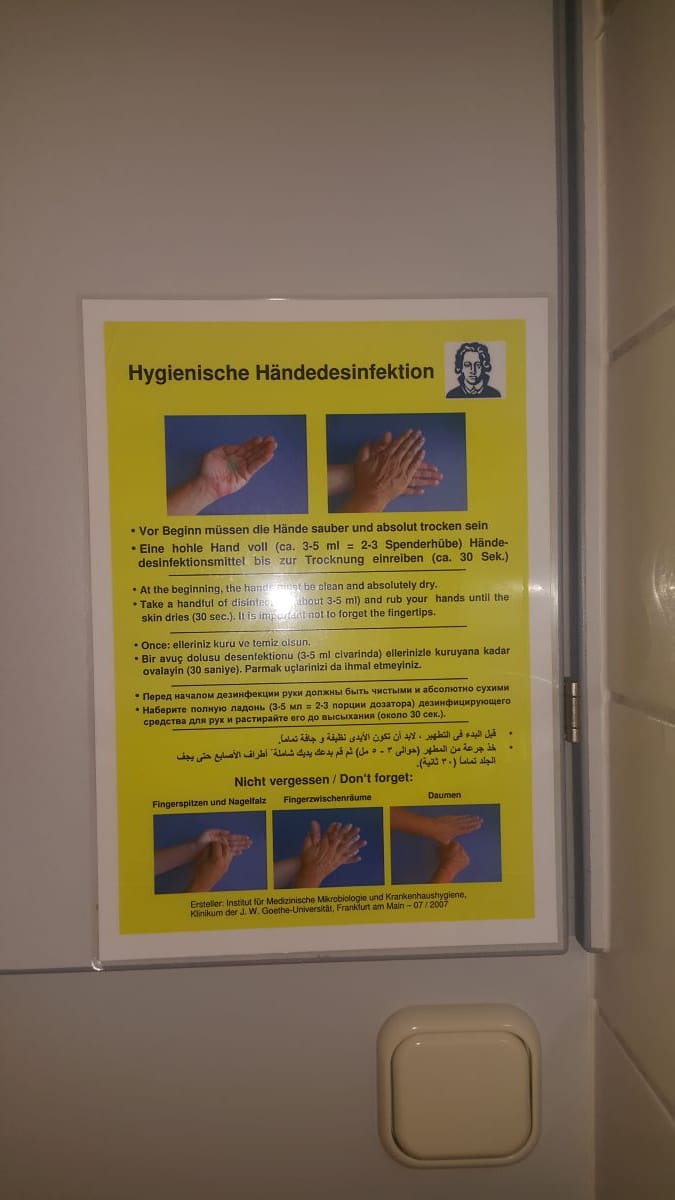
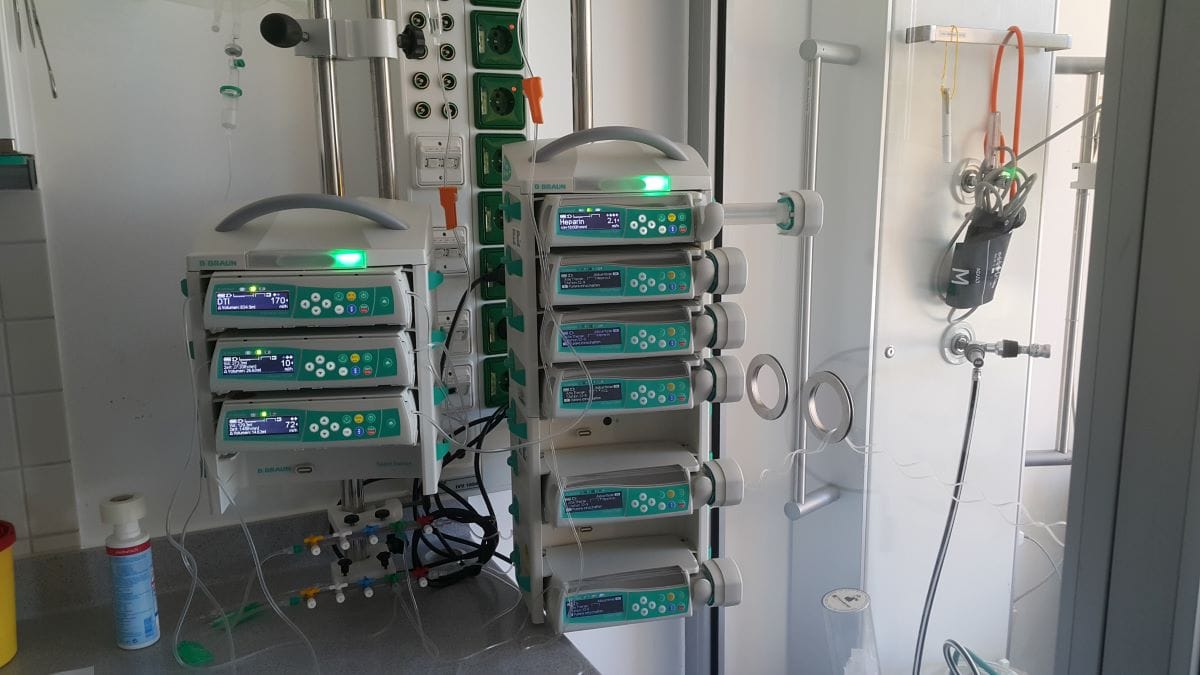
Франкфурт: болнични стаи в трансплантационния сектор; медицинска техника; консумативи; хигиенни и други указания © Личен архив
Имаше ли специалисти, които изрично подпомагат немедицинските процеси – комуникация, социализация…
Мария: Да. И тук, и в Германия има психологическа помощ. По наше време разликата в нивото беше осезаема, не знам как е сега.
Николай: Нещо, което за нас беше много интересно – в отделението за трансплантации за около 15 души персонал имаше трима психолози на щат в клиниката. Само за тях. Психологът за децата е съвсем отделен човек. Ранната смъртност при техните пациенти е много висока, до 20%. Както каза един приятел, не може 1/5 от хлапетата, които лекуваш, да ти умират в ръцете, и ти да останеш човек без никаква помощ.
Мария: Както споменах, и тук, и там, но не по един и същи начин имаше някаква грижа за забавление на децата. Там всеки ден идваха специално назначени хора, които за час или два да занимават детето. В България заниманията бяха според възможностите, организирани са от едно сдружение на майки на деца с онкологични заболявания.
Как стоеше въпросът с образованието? Лечението на онкологичните заболявания продължава понякога повече от година.
Мария: Мога да кажа за България. През 2015 г. все още функционираше болнично училище и в определени дни от седмицата идваха преподаватели да се занимават с по-големите деца. Добра идея. Не чак толкова добро изпълнение. Сега вече няма и това.
Оттам нататък, тъй като на децата им е забранено да ходят на училище дори и в периодите между хоспитализациите, те трябва да минат на самостоятелно обучение. Още един проблем за детето. Защото когато директорката не иска да си мръдне пръста, за да организира индивидуална подготовка или дори само изпити, какво правим? Марина беше изпаднала в нервна криза от това, че може да повтаря годината и да не е с приятелите си в клас. Защото дори и да учеше непрекъснато, нямаше кой да ѝ осигури възможност да се яви на изпит след това.
Как протичаше комуникацията ви с медиците във Франкфурт около всички тези процеси? Вие сте българи в германска клиника, разбирате се на английски, но отвъд езиковите разлики как комуникирахте с персонала?
Николай: Страшно лесно. За разлика от България.
Мария: Те бяха щастливи, когато поискахме за първи път резултати от кръвна картина. Бяха изключително доволни, че се интересуваме, че питаме как ще протече трансплантацията и т.н.
Николай: Няма да забравя думите на Щефан, лекуващия ѝ лекар: „Аз безкрайно се радвам, че вие се интересувате от лечението на вашата дъщеря.“ И сяда и обяснява…
Тук, когато попитах за протокола, по който ще бъде лекувана, отговорът беше „Вие не сте медицинско лице, няма да го разберете.“
Мария: Същия отговор чувахме и дори едни резултати от кръвна картина като поискаме.
Николай: В Германия, когато зададохме същия въпрос, два часа по-късно имахме препис на целия „чаршаф“, с индивидуалните корекции в дозите, нанесени специално за Марина, всичко разписано как е правено до момента. В България се борихме два месеца за тази информация и никога не я получихме.
А Марина беше ли част от тази комуникация, на нея някой обясняваше ли ѝ нещо?
Николай: Отношението към Марина беше като към възрастен. Всички разговори се водеха с нея. Лекарите говореха директно с нея, в наше присъствие. Тя беше на 11 години тогава.
Мария: Беше с отличен английски и нямаше проблем да си говори с тях. Аз помагах с някоя думичка или ми обясняваха някакъв процес, когато тя не можеше да го разбере, но като цяло се говореше с нея. Включително големия разговор, че предстои трансплантация, какви рискове носи тя, беше проведен лично с нея. Това беше единственият разговор, в който изискаха да има преводач. Болницата го намери и му плати, защото по това време Фондът за лечение на деца вече не плащаше за преводачи и аз обясних, че нито знам къде да намеря преводач, нито мога да му платя.
Какъв беше режимът на свижданията?
Николай: В общото отделение – абсолютно свободен. Единствената забрана беше да влизат деца под 12 години заради по-трудния контрол върху хигиената.
В трансплантационния сектор и в реанимацията също можеше да се влезе по всяко време, но достъпът там беше оторизиран – трябва да звъннеш и да ти отворят, не може просто да влезеш. В стерилния сектор имаше списък от трима души, които можеха да влизат, на другите места нямаше такива ограничения.
Мария: Там бяха на мнение, че колкото повече време детето е с родителите си, колкото повече подкрепа получава, толкова по-добре за него.
Николай: Аз се опитах да кажа на Карен, психоложката, че съм допълнителна опасност, нещо, което в България чуваме всекидневно, а тя отвърна: „Няма такова нещо. Детето ти има нужда от теб – да знае, че си до него, че го обичаш, за да се държи в кондиция, така че мястото ти е тук.“
Очевидно клиниката в София и тази във Франкфурт не си приличат по нищо. И все пак, ако трябва да изберете едно нещо, което ви е впечатлило най-много, кое ще е то? Каква е най-голямата разлика?
Николай: Според мен отношението.
Мария: И според мен. Това беше най-важното. На мен не ми тежи да почистя. Ще отида да извикам сестрата, ако не е чула звънеца. Ще си донесем храна. Но отношението и на помощния персонал, и на лекари и сестри е съвсем различно там. Не те гледат като натрапник, сякаш им отнемаш от свободното време. Като че ли те са богове, а ти в момента им се пречкаш.
Николай: Около месец след като вече всичко беше приключило, една вечер намерихме картичка в пощенската кутия. Разпознахме хора от 4 различни отделения в детската клиника във Франкфурт – детската онкология, центъра за трансплантации, дневния стационар и интензивното. Сред тях и подписите на светила в детската онкохематология в световен мащаб – професор Бадер, Ева Ретингер, Андреа Яриш, Ян Зьоренсен. И после нека някой пак ми каже, че нямало разлика в отношението…
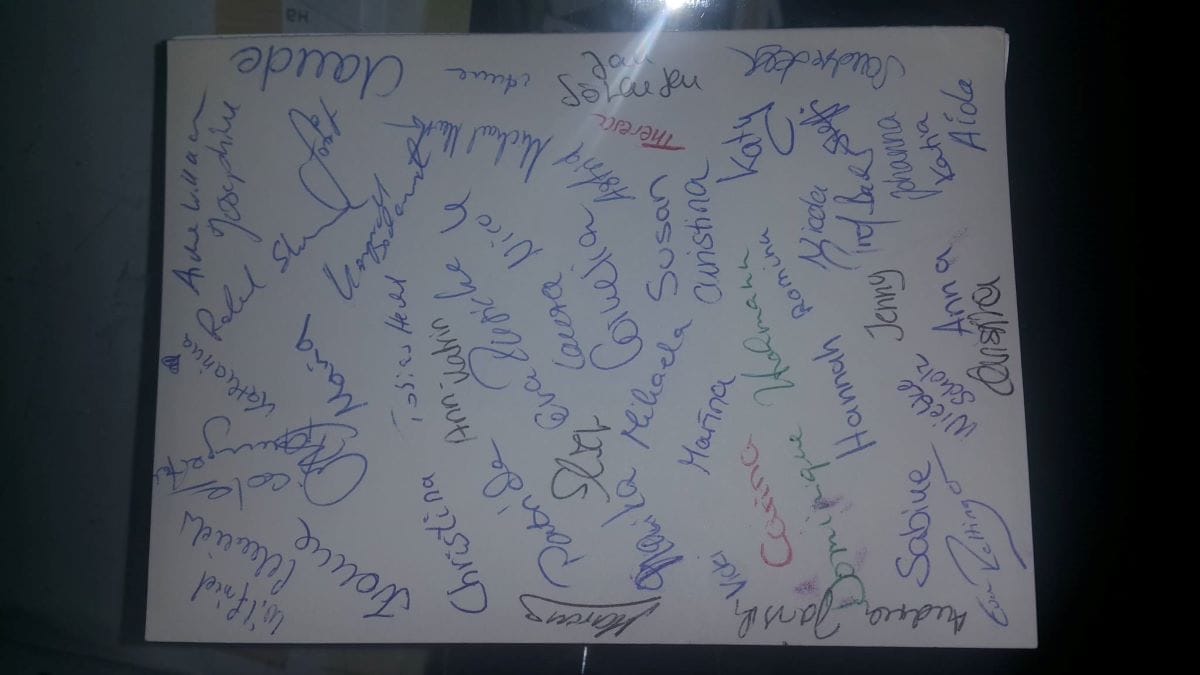
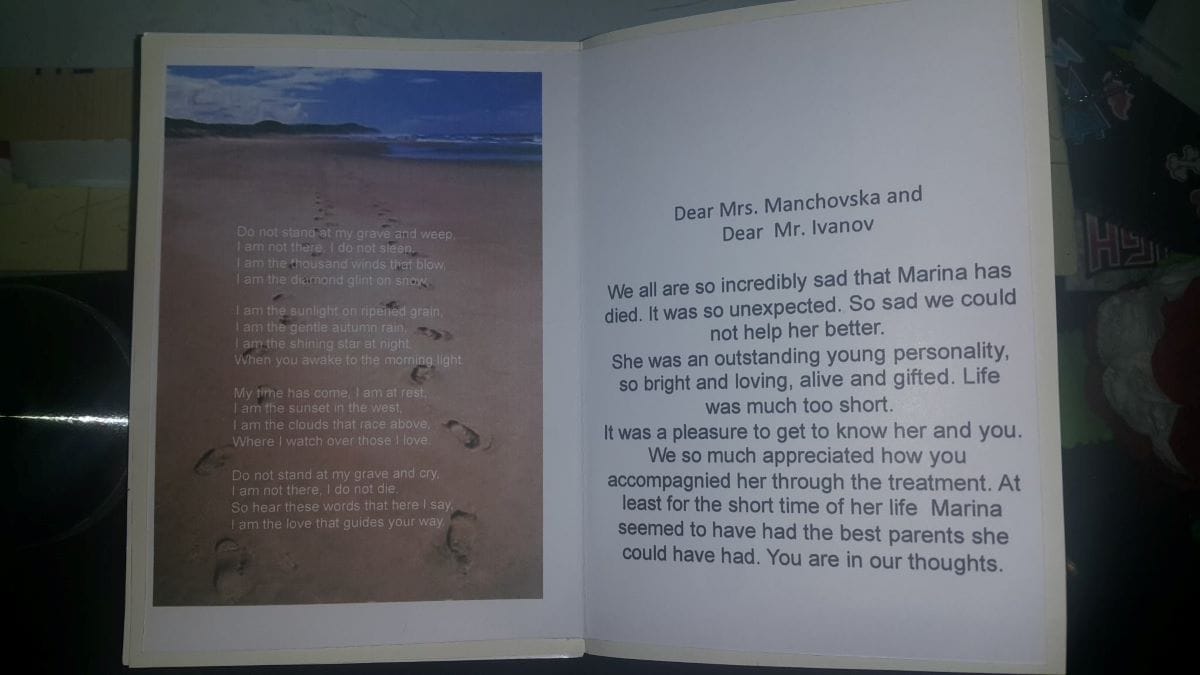
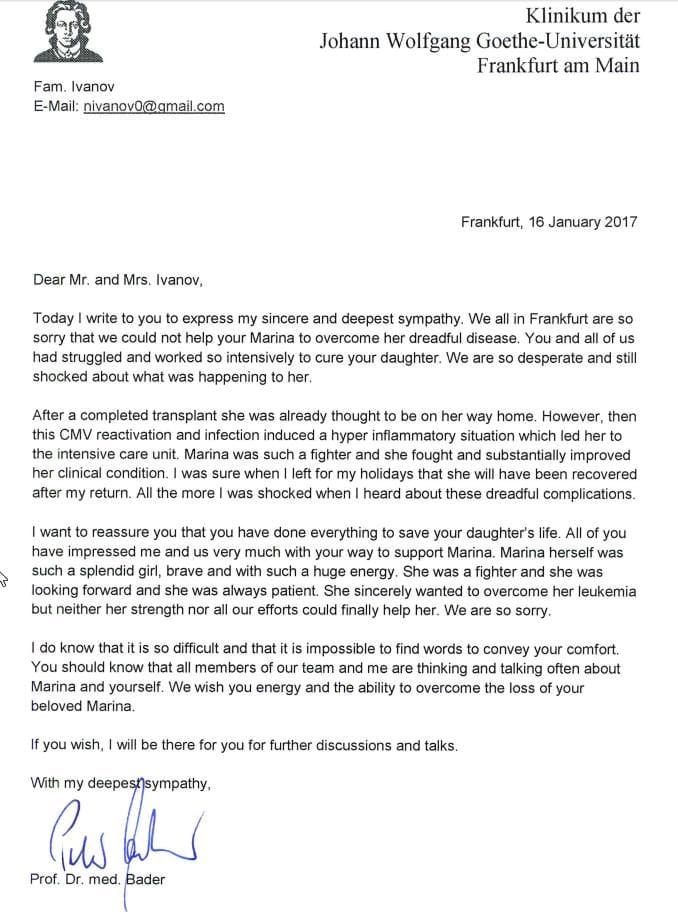
Думи на съчувствие и подкрепа от екипа на болницата и писмо от проф. Бадер © Личен архив
След интервюто помолих Николай да ползвам откъс от някой от разказите му в социалните мрежи за конкретни случки, с които да онагледя „разликите“. Той сподели тази история от последните моменти с дъщеря им:
„На 2 януари (2017 г. – б.а.) телефонът звънна и Нина (сестрата) каза: „Има сериозни проблеми с Марина, елате.“ Заварихме 3 банки струйно да вливат кръв във вените на хлапето, пищяха аларми на машините – ЕКМО-то нямаше достатъчно кръв, за да работи. От дренажа на десния бял дроб изтекоха близо 5 литра кръв. Както ни казаха по-късно – кървяла е отвсякъде – дробове, бъбреци, черен дроб…
Тогава за първи път ни намериха място при нея, докато целият екип беше в стаята (основното правило там е, когато лекари и сестри имат работа с пациента, родителите са извън стаята). Направиха ни място между тях от двете страни, не вярваха, че ще се справи.
С много риск и за нея, и за апаратурата, успяха да спрат кръвотечението със съсирващ фактор. За деня ѝ бяха влели 11 литра кръвни продукти в опит да я спасят… Марина пак успя да се закрепи. Шефът на интензивното, доктор Шнайдер, ни каза следното: „Ние много се радваме, че Марина оцеля и този път, но ситуацията е критична. Няма да вкарваме тези медикаменти отново, защото рискът е прекалено голям.“ За съжаление, през нощта Марина започна да кърви отново.
Молех се цяла нощ до нея да преживее до сутринта и Шнайдер и компания да успеят да измислят нещо. На сутринта, след прегледа, се събраха лекари откъде ли не заедно с психолози. Шнайдер каза: „За съжаление, повече шансове за нея не виждаме, можем само да ѝ помогнем да си отиде без болка.“
Помня, че с Мария свалихме ръкавиците и маските и я прегърнахме, докато изключваха апаратурата.“
В рубриката „Разговори за здравеопазването“ Надежда Цекулова кани своите събеседници да поговорят без клишета и празнодумие за проблемите и решенията, болката и оздравяването, медицината и политиката.
How Trump Has Transformed Evangelicals
Post Syndicated from The Atlantic original https://www.youtube.com/watch?v=Z1knh5o2zhI
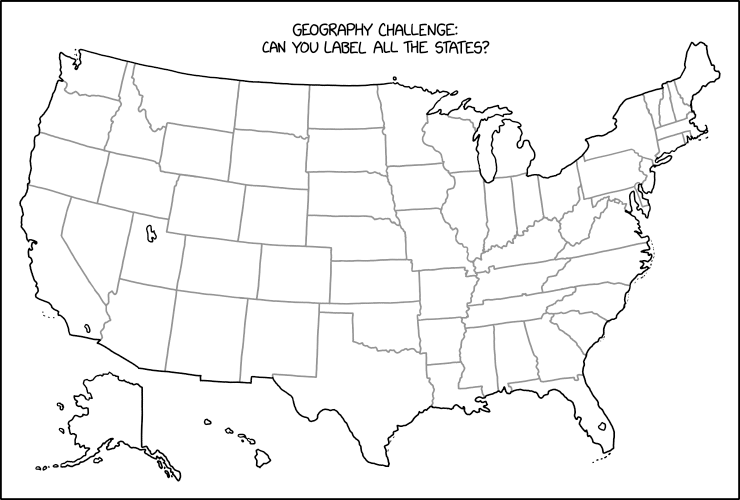
Label the States
Post Syndicated from xkcd.com original https://xkcd.com/2868/
25 years of Postfix
Post Syndicated from jake original https://lwn.net/Articles/955248/
Wietse Venema posted a note to the postfix-users mailing list about the 25th anniversary of the Postfix mail server. As can be seen, it had a pivotal role in bringing more awareness of open-source software to IBM. Beyond that, of course, it is an excellent piece of software in its own right.
As a few on this list may recall, it is 25 years ago today that the
“IBM secure mailer” had its public beta release. This was accompanied
by a nice article in the New York Times business section.There is some literature at https://www.postfix.org/press.html that
attests how this project accelerated open-source adoption by a very
large company.
That release was even noticed by a small publication in its first year of operation.
(Thanks to Kees van Vloten.)
За лявото, дясното и кандидат-диктаторите
Post Syndicated from Григор original http://www.gatchev.info/blog/?p=2615
Мисля си – хич не се разбираме напоследък за лявото и дясното. Кое диктаторско, кое не. Кое свободно, кое не. Кое умно, кое не. Кое свястно, кое не… Откъде дойде тая бъркотия?
Моите 5 ст. – от технологично-икономическия прогрес.
Политическите измамници с мераци да станат диктатори винаги са били популисти. До степен всеки друг да изглежда на техен фон не-популист, така че това си е само тяхна категория.
Но и така имат избор – леви или десни? Е, поне е лесен. Където има повече наивни и тъпи хора, които по-лесно може да бъдат излъгани.
От зората на изборната демокрация – да кажем, 1800-те – та докъм средата, че и края на втората трета на 20 век, това място беше лявото. Там бяха бедните. Които не бяха имали как да се образоват, бяха видиотени от мизерия, притиснати дотам да вярват на евтини лъжи – накратко, електоратът на измамника кандидат-диктатор. Десните през тези времена бяха интелигентните, образованите, културните, мислещите, свободните да избират разумно.
Затова и през тези времена политическите измамници носеха „леви“ маски. И диктатури разцъфваха където идваше на власт тяхното „ляво“. И овладените от тях държави – Русия/СССР, Китай, Северна Корея… – също носеха „леви“ маски. Е, под маските установяваха феодално-робовладелски общества…
С напредъка на технологично-икономическия прогрес обаче нещата се промениха. Бедните получиха достатъчно възможност да се образоват, да не са видиотени от мизерия и готови да вярват на идиотски лъжи. И не всички, но много от тях престанаха. Започнаха да се опитват да мислят и избират разумно – не винаги успешно, но принципно с желание и донякъде с потенциал.
Десните пък не можаха да понесат натиска на ускоряващия се прогрес – те по начало по не носят на промени. Започнаха да си слагат дебели капаци на очите, за да се отградят от него колкото могат. Но това ги отгради и от възможностите да се образоват и да са актуални. А и масово не знаеха, че в комплект с капаците вървят и седло, юзда и камшик.
И политическите измамници с диктаторските мераци се преместиха при тях. Нахлупиха „десни“ маски, както преди нахлупваха „леви“. (Много от тях са съвсем буквално бивши „леви“ – леви тогава колкото сега са десни, естествено. Примерно Тръмп е бивш регистриран поддръжник на Демократическата партия.) Подпомогнати от славата на разумно и мъдро, която си беше създало дясното на фона на олайненото от тях ляво…
Обективно тези хора не са нито леви, нито десни – те са измамници с амбиции. Ще ви лъжат с на каквото вярвате, няма да ги е гнус или да им пречи. Да, обективно изгражданата от тях система е по-близка до дясна, отколкото до лява – феодализмът неизбежно е по-десен и консервативен и от най-екстремния съвременен капитализъм. С твърде много, за да си струва да се мисли дали е по-десен или по-ляв. Той просто е добър само за феодалите.
(И само ако те са психопати. Нормалният човек не изпитва радост, че той има какво да яде, но хиляди нямат. Нито че е успял да ликвидира съседа си и да му вземе къщата или феода. Нито пък му се нрави да живее живот, в който няма да оцелее и месец без дузина гвардейци, дето да го пазят и в тоалетната, и без човек, който да опитва храната му преди него, да не е отровена. Защото феодализмът е така. Каквато музиката, такова хорото.)
Та, пазете се от тия измамници. Включително и особено ако ви се пробутват за „свои“. Съседът ви на другия край на идеологическия спектър обикновено няма да ви наклевети, за да ви прати в затвора и да ви вземе дома. Тези „свои“ ще ви вземат не само дома – всичко. Докато ви гледат в очите и усмихнато ви обясняват колко мъдри сте, щом ги подкрепяте, и колко много печелите така…
Това е от мен.
New report released – Centralized Trust for Decentralized Uses: Revisiting Private Certificate Authorities
Post Syndicated from Katie Collins original https://aws.amazon.com/blogs/security/new_report_released_centralized_trust_for_decentralized_uses/
Amazon Web Services (AWS) is excited to announce the availability of a new sponsored report from S&P Global Market Intelligence 451 Research, Centralized Trust for Decentralized Uses: Revisiting Private Certificate Authorities. We heard from customers actively seeking centralized management solutions for multi-cloud environments and worked with 451 Research, a technology research solution that provides a holistic view of opportunities and risks across the enterprise technology landscape, to dive into this topic.
In the report, 451 Research highlights the need for centralized trust as organizations build applications across multiple cloud providers, local infrastructure, and distributed hosting environments. For security practitioners familiar with certificate authorities (CAs), this report looks at some of the wider business implications of using cryptographic certificates to establish trust in highly decentralized and dynamic environments.
451 Research explains how decentralized architectures, including technologies such as Kubernetes, service meshes, and Internet of Things (IoT) networks, are fueling the need to modernize the legacy approach to CAs. The growing adoption of cloud native solutions from a multitude of vendors leads to a greater decentralization of applications. According to the survey Voice of the Enterprise: DevOps, Developer Experience 2023, 59% of respondent companies have architected more than 50% of their applications with cloud-native technologies.
Organizations and developers can use the report to consider the following:
- Security and trust models, including zero-trust principles so that every component authenticates every other component with a bidirectional motion, even within private networks.
- Ways to improve security. Within Kubernetes, for example, private CAs generate certificates for authentication and TLS encryption rather than relying on default Kubernetes self-signed CAs.
- Automation of the renewal of short-lived certificates for devices and services to help reduce the risks to security and availability.
- Benefits of cloud-native integrations, which can lead to performance efficiencies and cost optimization, and accelerate digital transformation.
For more information, read the full report Centralized Trust for Decentralized Uses: Revisiting Private Certificate Authorities. You can also learn more about how to create private certificates to identify resources and protect data with AWS Private Certificate Authority.
If you have feedback about this post, submit comments in the Comments section below. If you have questions about this post, contact AWS Support.
Want more AWS Security news? Follow us on Twitter.
Python 3.12 runtime now available in AWS Lambda
Post Syndicated from James Beswick original https://aws.amazon.com/blogs/compute/python-3-12-runtime-now-available-in-aws-lambda/
This post is written by Jeff Gebhart, Sr. Specialist TAM, Serverless.
AWS Lambda now supports Python 3.12 as both a managed runtime and container base image. Python 3.12 builds on the performance enhancements that were first released with Python 3.11, and adds a number of performance and language readability features in the interpreter. With this release, Python developers can now take advantage of these new features and enhancements when creating serverless applications on AWS Lambda.
You can use Python 3.12 with Powertools for AWS Lambda (Python), a developer toolkit to implement Serverless best practices such as observability, batch processing, Parameter Store integration, idempotency, feature flags, CloudWatch Metrics, and structured logging among other features.
You can also use Python 3.12 with Lambda@Edge, allowing you to customize low-latency content delivered through Amazon CloudFront.
Python is a popular language for building serverless applications. The Python 3.12 release has a number of interpreter and syntactic improvements.
At launch, new Lambda runtimes receive less usage than existing, established runtimes. This can result in longer cold start times due to reduced cache residency within internal Lambda sub-systems. Cold start times typically improve in the weeks following launch as usage increases. As a result, AWS recommends not drawing conclusions from side-by-side performance comparisons with other Lambda runtimes until the performance has stabilized. Since performance is highly dependent on workload, customers with performance-sensitive workloads should conduct their own testing, instead of relying on generic test benchmarks.
Lambda runtime changes
Amazon Linux 2023
The Python 3.12 runtime is based on the provided.al2023 runtime, which is based on the Amazon Linux 2023 minimal container image. This OS update brings several improvements over the Amazon Linux 2 (AL2)-based OS used for Lambda Python runtimes from Python 3.8 to Python 3.11.
provided.al2023 contains only the essential components necessary to install other packages and offers a smaller deployment footprint of less than 40MB compared to over 100MB for Lambda’s AL2-based images.
With glibc version 2.34, customers have access to a modern version of glibc, updated from version 2.26 in AL2-based images.
The Amazon Linux 2023 minimal image uses microdnf as a package manager, symlinked as dnf. This replaces the yum package manager used in earlier AL2-based images. If you deploy your Lambda functions as container images, you must update your Dockerfiles to use dnf instead of yum when upgrading to the Python 3.12 base image.
Additionally, curl and gnupg2 are also included as their minimal versions curl-minimal and gnupg2-minimal.
Learn more about the provided.al2023 runtime in the blog post Introducing the Amazon Linux 2023 runtime for AWS Lambda and the Amazon Linux 2023 launch blog post.
Response format change
Starting with the Python 3.12 runtime, functions return Unicode characters as part of their JSON response. Previous versions return escaped sequences for Unicode characters in responses.
For example, in Python 3.11, if you return a Unicode string such as “こんにちは”, it escapes the Unicode characters and returns “\u3053\u3093\u306b\u3061\u306f”. The Python 3.12 runtime returns the original “こんにちは”.
This change reduces the size of the payload returned by Lambda. In the previous example, the escaped version is 32 bytes compared to 17 bytes with the Unicode string. Using Unicode responses reduces the size of Lambda responses, making it easier to fit larger responses into the 6MB Lambda response (synchronous) limit.
When upgrading to Python 3.12, you may need to adjust your code in other modules to account for this new behavior. If the caller expects escaped Unicode based on the previous runtime behavior, you must either add code to the returning function to escape the Unicode manually, or adjust the caller to handle the Unicode return.
Extensions processing for graceful shutdown
Lambda functions with external extensions can now benefit from improved graceful shutdown capabilities. When the Lambda service is about to shut down the runtime, it sends a SIGTERM signal to the runtime and then a SHUTDOWN event to each registered external extension.
These events are sent each time an execution environment shuts down. This allows you to catch the SIGTERM signal in your Lambda function and clean up resources, such as database connections, which were created by the function.
To learn more about the Lambda execution environment lifecycle, see Lambda execution environment. More details and examples of how to use graceful shutdown with extensions is available in the AWS Samples GitHub repository.
New Python features
Comprehension inlining
With the implementation of PEP 709, dictionary, list, and set comprehensions are now inlined. Prior versions create a single-use function to execute such comprehensions. Removing this overhead results in faster comprehension execution by a factor of two.
There are some behavior changes to comprehensions because of this update. For example, a call to the ‘locals()’ function from within the comprehension now includes objects from the containing scope, not just within the comprehension itself as in prior versions. You should test functions you are migrating from an earlier version of Python to Python 3.12.
Typing changes
Python 3.12 continues the evolution of including type annotations to Python. PEP 695 includes a new, more compact syntax for generic classes and functions, and adds a new “type” statement to allow for type alias creation. Type aliases are evaluated on demand. This permits aliases to refer to other types defined later.
Type parameters are visible within the scope of the declaration and any nested scopes, but not in the outer scope.
Formalization of f-strings
One of the largest changes in Python 3.12, the formalization of f-strings syntax, is covered under PEP 701. Any valid expression can now be contained within an f-string, including other f-strings.
In prior versions of Python, reusing quotes within an f-string results in errors. With Python 3.12, quote reuse is fully supported in nested f-strings such as the following example:
>>>songs = ['Take me back to Eden', 'Alkaline', 'Ascensionism']
>>>f"This is the playlist: {", ".join(songs)}"
'This is the playlist: Take me back to Eden, Alkaline, Ascensionism'
Additionally, any valid Python expression can be contained within an f-string. This includes multi-line expressions and the ability to embed comments within an f-string.
Before Python 3.12, the “\” character is not permitted within an f-string. This prevented use of “\N” syntax for defining escaped Unicode characters within the body of an f-string.
Asyncio improvements
There are a number of improvements to the asyncio module. These include performance improvements to writing of sockets and a new implementation of asyncio.current_task() that can yield a 4–6 times performance improvement. Event loops now optimize their child watchers for their underlying environment.
Using Python 3.12 in Lambda
AWS Management Console
To use the Python 3.12 runtime to develop your Lambda functions, specify a runtime parameter value Python 3.12 when creating or updating a function. The Python 3.12 version is now available in the Runtime dropdown in the Create Function page:

To update an existing Lambda function to Python 3.12, navigate to the function in the Lambda console and choose Edit in the Runtime settings panel. The new version of Python is available in the Runtime dropdown:

AWS Lambda container image
Change the Python base image version by modifying the FROM statement in your Dockerfile:
FROM public.ecr.aws/lambda/python:3.12
# Copy function code
COPY lambda_handler.py ${LAMBDA_TASK_ROOT}
Customers running the Python 3.12 Docker images locally, including customers using AWS SAM, must upgrade their Docker install to version 20.10.10 or later.
AWS Serverless Application Model (AWS SAM)
In AWS SAM set the Runtime attribute to python3.12 to use this version.
AWSTemplateFormatVersion: '2010-09-09'
Transform: AWS::Serverless-2016-10-31
Description: Simple Lambda Function
  MyFunction:
    Type: AWS::Serverless::Function
    Properties:
      Description: My Python Lambda Function
      CodeUri: my_function/
      Handler: lambda_function.lambda_handler
      Runtime: python3.12
AWS SAM supports generating this template with Python 3.12 for new serverless applications using the `sam init` command. Refer to the AWS SAM documentation.
AWS Cloud Development Kit (AWS CDK)
In AWS CDK, set the runtime attribute to Runtime.PYTHON_3_12 to use this version. In Python CDK:
from constructs import Construct
from aws_cdk import ( App, Stack, aws_lambda as _lambda )

class SampleLambdaStack(Stack):
    def __init__(self, scope: Construct, id: str, **kwargs) -> None:
        super().__init__(scope, id, **kwargs)

        base_lambda = _lambda.Function(self, 'SampleLambda',
                                       handler='lambda_handler.handler',
                                    runtime=_lambda.Runtime.PYTHON_3_12,
                                 code=_lambda.Code.from_asset('lambda'))
In TypeScript CDK:
import * as cdk from 'aws-cdk-lib';
import * as lambda from 'aws-cdk-lib/aws-lambda'
import * as path from 'path';
import { Construct } from 'constructs';

export class CdkStack extends cdk.Stack {
  constructor(scope: Construct, id: string, props?: cdk.StackProps) {
    super(scope, id, props);

    // The code that defines your stack goes here

    // The python3.12 enabled Lambda Function
    const lambdaFunction = new lambda.Function(this, 'python311LambdaFunction', {
      runtime: lambda.Runtime.PYTHON_3_12,
      memorySize: 512,
      code: lambda.Code.fromAsset(path.join(__dirname, '/../lambda')),
      handler: 'lambda_handler.handler'
    })
  }
}
Conclusion
Lambda now supports Python 3.12. This release uses the Amazon Linux 2023 OS, supports Unicode responses, and graceful shutdown for functions with external extensions, and Python 3.12 language features.
You can build and deploy functions using Python 3.12 using the AWS Management Console, AWS CLI, AWS SDK, AWS SAM, AWS CDK, or your choice of Infrastructure as Code (IaC) tool. You can also use the Python 3.12 container base image if you prefer to build and deploy your functions using container images.
Python 3.12 runtime support helps developers to build more efficient, powerful, and scalable serverless applications. Try the Python 3.12 runtime in Lambda today and experience the benefits of this updated language version.
For more serverless learning resources, visit Serverless Land.