The KeePassXC project has recently updated its contribution
policy and README
to note its policy around contributions created with generative AI
tools. The project’s use of those tools, such as GitHub Copilot, have
raised a number of questions and concerns, which the project has responded
to:
There are no AI features inside KeePassXC and there never
will be!
The use of Copilot for drafting pull requests is reserved for very
simple and focused tasks with a small handful of changes, such as
simple bugfixes or UI changes. We use it sparingly (mostly because
it’s not very good at complex tasks) and only where we think it offers
a benefit. Copilot is good at helping developers plan complex changes
by reviewing the code base and writing suggestions in markdown, as
well as boilerplate tasks such as test development. Copilot can mess
up, and we catch that in our standard review process (e.g., by
committing a full directory of rubbish, which we identified and
fixed). You can review our copilot instructions. Would we ever let AI
rewrite our crypto stack? No. Would we let it refactor and rewrite
large parts of the application? No. Would we ask it to fix a
regression or add more test cases? Yes, sometimes.
Emphasis in the original. See the full post to learn more about the
project’s processes and pull requests that have been created with AI
assistance.
The kernel community is currently reviewing a
proposed policy for contributors who are using large language models to
assist in the creation of their patches; the primary focus is on disclosure
of the use of those tools. “The goal here is to clarify community
expectations around tools. This lets everyone become more productive while
also maintaining high degrees of trust between submitters and
reviewers.“
„Ще представи през 2026 г. технологична пътна карта относно криптирането с цел идентифициране и оценка на технологични решения, които да предоставят законен достъп до данни на правоприлагащите органи;“ като препраща към документ, който казва, че „Групата на високо равнище препоръча редица мерки, за да се гарантира, че широк кръг от доставчици, включително доставчици на OTT услуги (чат приложения), отговарят на искания за законно прихващане“ и съответно, че Комисията ще „проучи мерки за създаване на равнопоставени условия за всички видове доставчици на съобщителни услуги, що се отнася до изпълнението на задължения за законно прихващане;“.
Под бюрократичните евфемизми се крие следното: в целия свят, от 30 години, все някой се опитват да отслаби криптирането, за да може държавата да „слуша“. Спрете се. Това не може да стане. Ще ги хващате по други начини. Ще ползвате метаданни, агенти под прикритие и др.. С криптирането ще си загубите времето, а и политическата подкрепа. Ще стане като с „chat control“ – няма технологично решение, което да не нарушава основни конституционни права.
Може би ако изхождаш от съдебните системи на Германия, Франция, Белгия, изглежда разумно да имаш „законно прихващане“. Тук винаги припомням подслушването на десетки протестиращи през 2020 г. по разследване за държавен преврат на прокуратурата. При нашата прокуратура и при нашите служби (все по-овладяни), няма „законно прихващане“. Понякога ще е законно, понякога ще е полу-законно – ще се прихващат политици, опозиция, бизнеси, посолства – каквото ѝ хрумне на държавата с главно Д.
Технологично това е нонсенс – ако отслабиш криптирането за правоохранителните органи, отслабваш го за всички; ако сложиш тайна „задна вратичка“ в алгоритъма, тя ще спре да бъде тайна на втория месец; ако ползваш т.нар.“призрачен потребител“, както предложиха британските служби преди години, чупиш гаранциите за идентификация на потребителите (и някой друг също ще намери как да добави призрачен потребител в разговора); разделянето на криптографски ключове е несъвместимо с гаранциите за т.нар. forward secrecy и създава много други проблеми.
И най-лошото е, че дори да се приеме някаква законодателна глупост, която да отлсаби криптирането „от край до край“, тя ще бъде заобиколена точно от организираните престъпни групи, които цели да засегне. Ако накарате Signal, Threema, Wire или някое друго приложение с криптиране „от край до край“ да сложи вратичка, през която да се подслушва, те или ще излязат от европейския пазар, или дори да се съобразят, ще продължат да бъдат с отворен код, и криминалните групи ще могат да си направят своя версия, без възможността за прихващане. И ще си ползват нея, докато за нормалните хора ще отпаднат гаранциите и някой следващ Гешев ще може да ги слуша за държавен преврат, докато всъщност се опитва да превземе бизнес или да събира компромати.
С две думи – изобщо не тръгвайте по тая наклонена плоскост. Свършва в стена.
Като се сдобия с някакви данни, често отнема доста време докато разбера какво гледам и подредя. Обикновено започвам със статистика и извадки за първите неща, които ми правя впечатление.
Има едно такова нещо като ЕПИП – електронни съдебни дела. Порталът е доста добър, бърз и позволява преглед на воденето на повечето дела заедно с документите, разпределението и прочие. Проблемът е, че не може да се търси по ключови думи, страни, а нямат и отворени данни.
В порталът има данни за 4.5 млн. дела. Най-ранните от тях са заведени пред 1970-та г. Ето малко статистика за тях:
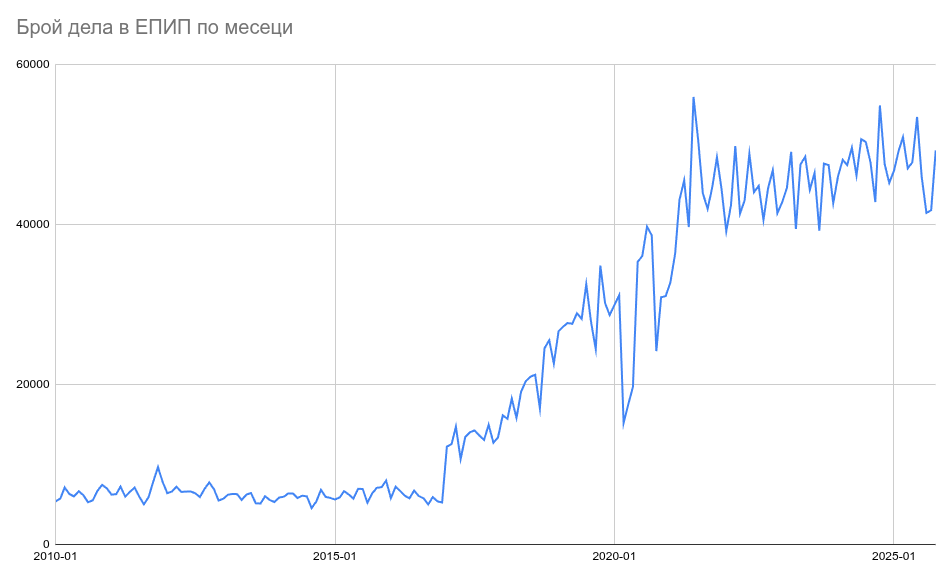
На първата снимка виждате делата по месеци от последните 15 години. Вижда се рязко увеличение между 2016-та до 2021-ва, което може да се обясни по-скоро с качването на данни в системата и липсата на повечето дела преди 2016-та, отколкото друго.
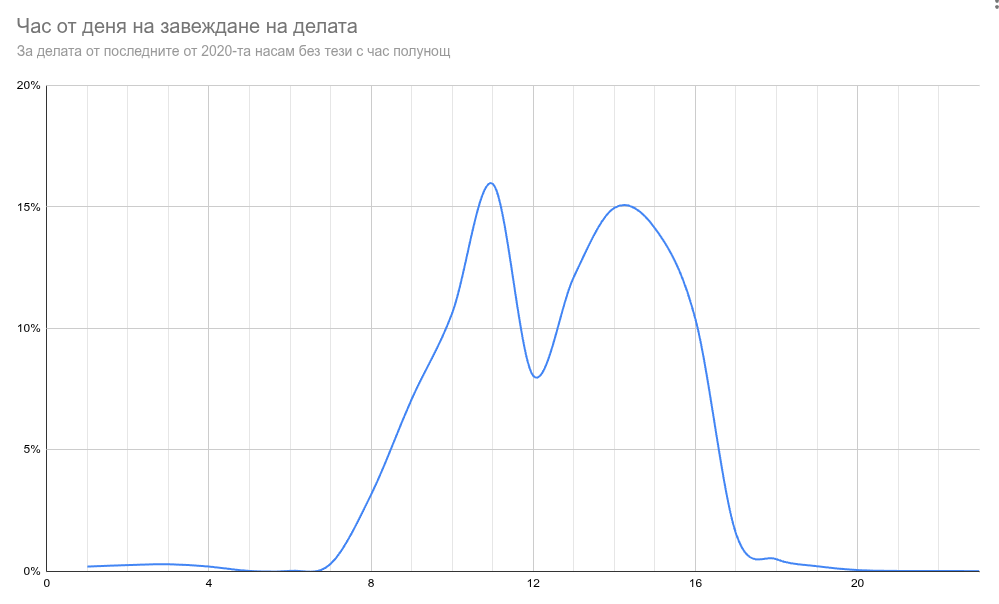
Втората графика показва часът, в който са заведени делата в последните пет години, когато този час е упоменат. Известен е часът за 58% от делата. Вероятно конкретни съдилища не публикуват тази информация, а само дата. Сред останалите се забелязва обедната почивка и края на работния ден. Вижда се обаче интересен феномен за завеждане да 1% от делата с известен част между 1 и 4 часа след полунощ.
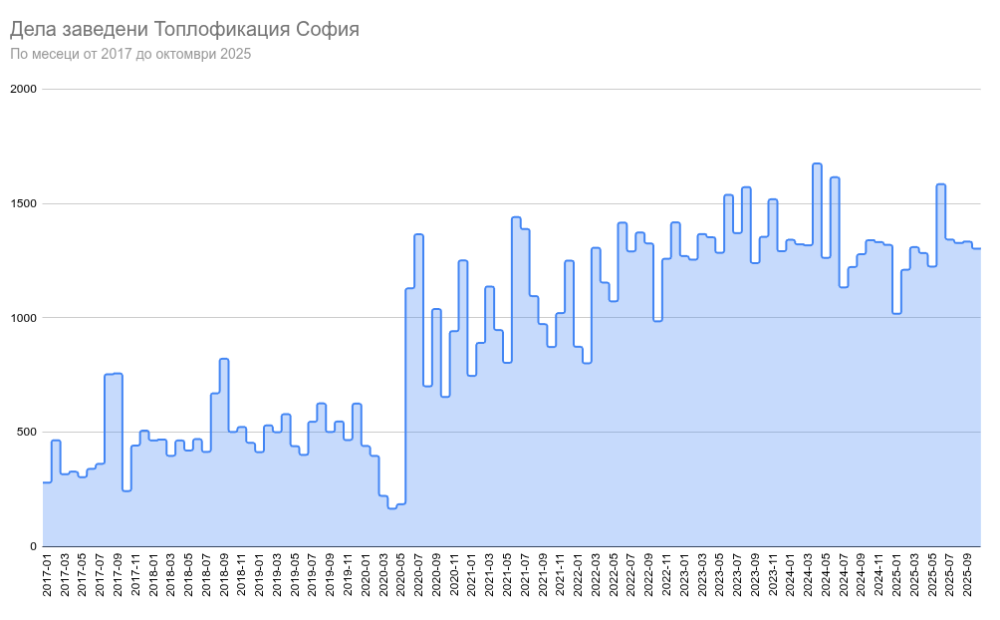
Най-много дела сред публичните в системата са на Топлофикация София – почти 100 хиляди. Третата графика ги показва. Сред завеждащите десетки хиляди дела са телекоми, банки, фирми за събиране на задължения, ВИК дружества.
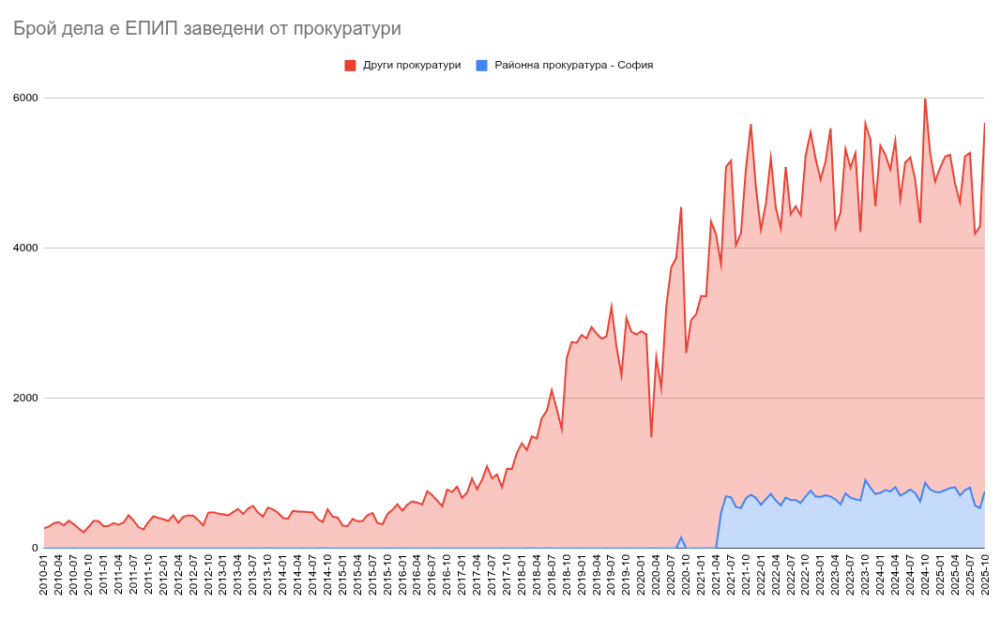
Прокуратурите на България са завели 432 хиляди дела сред публичните такива. Четвъртата графика ги показва. 12% от всички дела на прокурори в последните 5 години са заведени от Районна прокуратура – София.
Липсата на дела от СРП и редица други институции преди 2021-ва сочи към това, че липсват все още много дела в системата. Не е ясно дали просто не ги дават или са в процес на качване. Така обаче трудно може да преценим дали има увеличение на делата от някоя прокуратура или от определена компания като Топлофикация София. Друг проблем е различното изписване на институциите. Докато фирмите се преименуват, а редовните преструктурирания на съдебната система и обвинението водят до объркване, дори изписването на една и съща прокуратура или компания в същата година се различават значително.
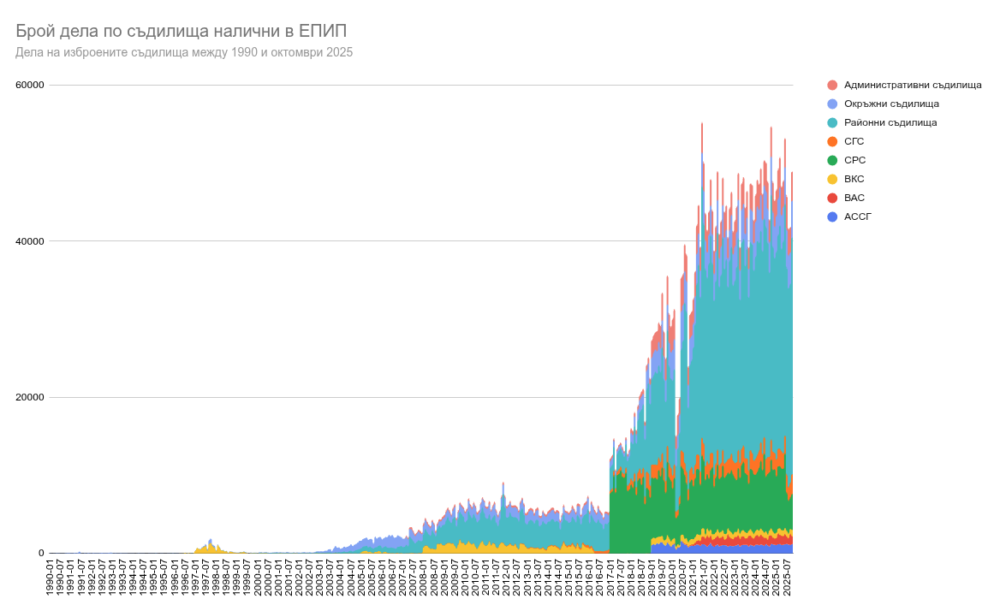
На горната графика съм представил статистика на наличните дела в портала по съдилища. Може би това ще ни даде представа кои не са въвели стара информация или е изгубена в предшестващите им структури Вижда се ясно, че Административен съд – София-град не е представил никакви дела преди 2019-та, а е основан 2007-ма. Висшия административен съд има дела едва след 2021-ва. Висшия касационен съд са публикували за по-дълъг период, но имат дупка между 2017 и 2019-та, както и доста данни преди 2008-ма. Софийски районен съд и СГС не са публикували дела преди 2017-та, както и голяма част от данните на районни, окръжни и административни съдилища извън София. Последните обаче се вижда, че не са публикували и доста дела преди 2021-ва.
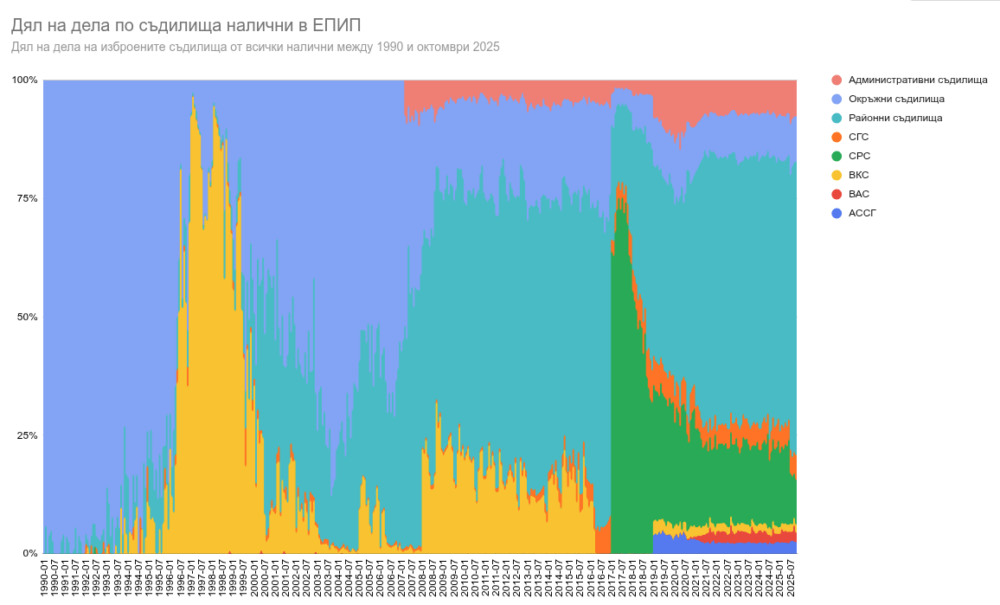
На следващата графика виждате същите данни като процент от всички налични дела в системата. Отново, това не означава, че един или друг съд е нямал дела предходни години, а че просто не са налични в електронния портал, както са задължени.
Всичко това е важно, защото с тези данни бихме могли и следва да проследяваме работата на прокурорите и съдилищата. До тук видяхте няколко бързи справки на база основните данни, които се виждат в заглавната страница на портала. Има около терабайт от структурирани данни и документи, които могат да се обработят и покажат значително повече.
Дори по-важно е да се дигирализира съдебното производство, каквото предложение вкара Божидар Божанов. Доколкото то очевидно няма да е публично, мярката ще запази доказателствата, проследимостта и ще лиши прокуратурата от редица оправдания, а всичко по веригата от възможността да затриват доказателства и да мотаят процеса. В публична част може да се изважда статистика в реално време колко преписки на каква фаза се намират и в коя институция. Сега това е статистика, която дори вътре в съдебната власт е практически невъзможна, а и съдейки по отказите по ЗДОИ – ревниво пазена тайна.
През последните дни по екрана на компютъра ми нефелно примигват разни невнятни новини, на които не можеш да им хванеш ни главата, ни опашката. Камо ли да ги опитомиш в някакъв строен и разумен наратив. И все тая дали ще е кометата 3I/ATLAS, която в конспираторските групи привиждат като поела на мисия да ни „занулява“, или пък 84-метровият кораб фантом край нос Емине само с двама души екипаж, или пък новината за откриване на суперважна всекидневна въздушна линия до Пакистан (а защо не и до Азкабан, питам се)… Все тая, при положение че у нас всичко, което хвърчи, се яде и тези полуприказни сюжети се оказват идеални за предъвкване в социалните мрежи, а и за разтуха от истински преседливите теми, като например публикувания от Министерството на финансите проектобюджет за 2026 г.
Та за троловете и за обикновените любители на медийната и социалномрежовата разтуха – благи вести от парламента! Задават се чували с пуканки, осигурени с любезната подкрепа на ДПС – Ново начало, „Възраждане“, „Величие“, БСП, ИТН, МЕЧ и независими депутати, които – след множество неуспешни напъни – издебнаха деня с най-много отсъстващи от ПП–ДБ и гласуваха създаването на временна комисия за разследване дейността на Джордж Сорос, Александър Сорос и техните фондации на територията на България. Браво, félicitations, Волдемор падна в капана!Въпросът е какво следва оттук нататък, освен, разбира се, доволните дози прах в очите на всички ни.
Първо, нека тръгнем от факта, че
от много години никой от фамилията Сорос няма фондации, нито пък упражнява дейност на територията на България.
Любимата и на „копейките“, и на „хилядниците“ неправителствена организация Институт „Отворено общество“ отдавна не получава никакво финансиране от Сорос и това е лесно проверимо. Така че ако целта на новогласуваната комисия е да разследва дейността на Соросовите фондации в момента, със същия успех може да започне проверки на провеждащия се – примерно в Негован – събор на марсианците.
Второ, ако неуважаемите разследващи все пак се съсредоточат върху отминали периоди, т.е. преди Джордж Сорос да оттегли дейността си от България, осветляването на „мрежата от влияния“ (по думите на Йордан Цонев) със сигурност ще извади наяве немалко членове и сподвижници на партиите, гласували „за“, които са били подкрепяни през годините от някогашната фондация „Отворено общество“, Център за изкуства „Сорос“ и пр. (включително и като питомци на училищата за политика от началото на новото хилядолетие, където младите и обещаващи кадри от БСП и ДПС бяха особено активни).
И тази свързаност не би била учудваща предвид факта, че в мътилката на 90-те, когато държавата беше абдикирала от ключови сфери, като образование, наука, култура и здравеопазване, именно програмите на така мразения днес у нас американски филантроп осигуриха хиляди ученически, студентски и научни стипендии; стартираха фундаментални за развитието на гражданския сектор проекти; позволиха на студенти, учени, писатели, артисти да пътуват, да се обучават, да повишават квалификацията си, да участват в международни форуми; подкрепиха свободните медии, провеждането на хиляди културни събития, издаването на безброй книги…
На фона на всичко това Йордан Цонев има наглостта да заяви от парламентарната трибуна: „Най-голямата вреда обаче беше не толкова в политиката, колкото в обществения и културния живот, в академичните среди. (…) Да не говорим и за културата, където примерите са даже и от миналата седмица, където започва линч срещу един писател, а друг един го затрупват с награди…“ Очевидно моралният компас на г-н Цонев определя като напълно приемливо един писател да размята картечница из социалните мрежи и като точно толкова осъдително и неприемливо друг писател да получава български и международни награди за добре свършена работа. Интересна логика. И етика. И естетика.
Но нека оставим на мира писателите, към които отпраща в речта си Цонев, и се върнем към по-общия въпрос за нанесената от Сорос вреда в културния и обществения живот. Да си припомним някои от публичните фигури, които попадат в групата на свързаните с дейността на Сорос в България. Част от тези хора вече не са сред живите, но това никога не е пречило на троленето и тричането, особено в полуанонимния комфорт на социалните мрежи. Блага Димитрова, Йордан Радичков, поета Борис Христов, Богдан Богданов, Димитър Аврамов, Райна Кабаиванска ли ще „изчистваме“?! Или стотици преподаватели в български университети?! Или може би целия Нов български университет от вратата до комина?! Хайде, стига глупости!
Трето. И този път съвсем сериозно. Ясно е, че комисията няма да предприеме нищо от това, което на думи възнамерява, не само защото не разполага с необходимите правни основания и реален обект на разследването, но и защото действителната ѝ цел е съвсем друга. А именно – да създава стигми и да нанася имиджови удари върху важни за развитието на културата и на цялото ни общество личности и процеси. Да отравя обществените нагласи. Да изкривява и разгражда едни от малкото смислени разкази за най-близкото ни минало. И да постига това с помощта на армии от тролове, спекулации, корупция, фалшиви новини и евтина пропаганда.
(Не мога да повярвам, че нито веднъж дотук в този текст не споменах името Делян Пеевски. Ето, споменавам го.)
А ако искате да научите още за новосъздадената парламентарна комисия, както и за едно много интересно ново проучване на Институт „Отворено общество“, прочетете седмичния анализ на Емилия Милчева „А ти готов ли си да се биеш за демокрацията?“.
След това дълго и мрачно интро, сигурно и на вас (както и на мен) ви иде да затворите бюлетина и да пуснете кепенците. Но точно в такива моменти на ноемврийска резигнация на прозореца каца Е.Т. , за да упражни влияние и да сложи черешката (пардон, коронката) на седмицата.
Освен всичко казано от Е.Т., в броя може да прочетете още за:
„Киномания 2025“ – няколко акцента“ – поглед на Нева Мичева към петнайсетина (от общо 55-те) заглавия в предстоящия фестивал, някои от които според нея не са за изпускане.
В случай че миналата седмица не сте имали възможност да чуете на живо езиковата ни редакторка Павлина Върбанова в епизод 3 на рубриката „Тоест разговаряме“, вече може да го направите по всяко време.
За финал – ако и вие изтрещявате като мен, ето едно парче, на което да си трещим заедно в компанията на Иги Поп. И запомнете – няма вече 5 за 4, няма 6–5, всичко е 6–7!
А докато си подскачате със или без микрофон, ударете един подкрепящ бутон, че ония момци с метлите от парламента идат – и за нас, и за вас.
With these IPv6 capabilities now available in Lambda, you should understand how to use them effectively. This post examines the benefits of transitioning Lambda functions to IPv6, provides practical guidance for implementing dual-stack support in your Lambda environment, and considerations for maintaining compatibility with existing systems during migration.
Benefits of transitioning
You can transition to IPv6 to future-proof your overall architecture by preparing ahead of the broader transition to IPv6, and establish compatibility with IPv6 clients or services. IPv6 also eliminates the need for a NAT gateway when the Lambda functions need internet connectivity from a private subnet in your Amazon Virtual Private Cloud (Amazon VPC). Lambda functions can direct traffic to the egress-only internet gateway, potentially eliminating the NAT gateway and its associated charges and streamlining network design. This transition provides cost savings, as egress-only internet gateways are free to use, as opposed to NAT gateways that incurs an hourly charge. Furthermore, IPv6 offers improved network efficiency by eliminating NAT translation overhead, so that Lambda functions can establish direct connections with clients. IPv6 also has more advantages such as native Quality of Service (QoS), which streamlines header structure and reduces packet fragmentations.
Architectural implications
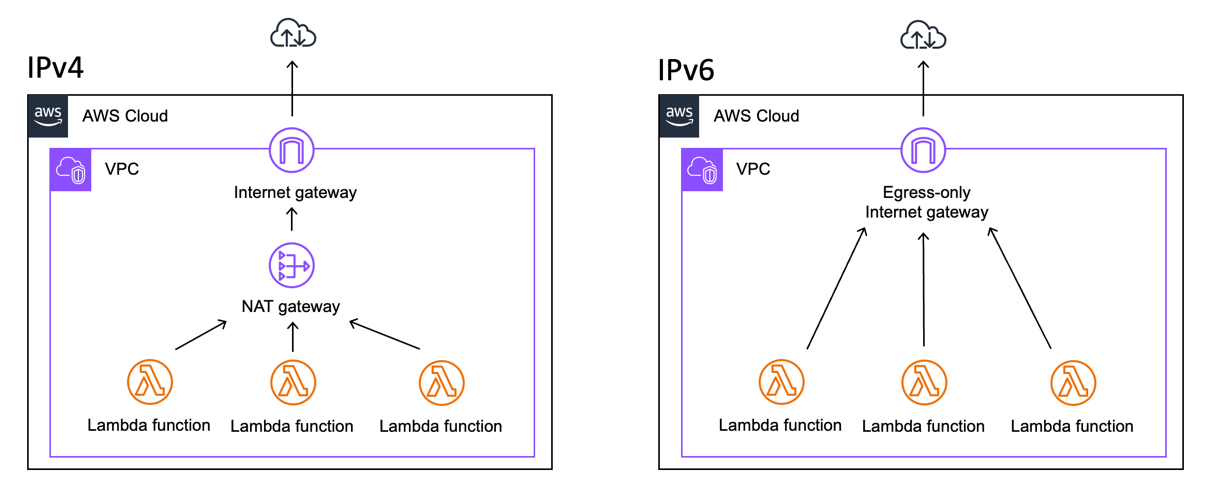
Lambda functions are often deployed inside of a VPC to access VPC resources. For VPC Lambda functions to access the internet, routing traffic through an NAT gateway is a common approach. For Lambda functions with IPv6 support, Lambda functions can now route traffic directly through the egress-only internet gateway, which eliminates the need for a NAT gateway and the extra hop, as shown in the following figures.
Figure 1. Lambda internet connectivity through a NAT Gateway (IPv4) and Lambda internet connectivity through an egress-only internet gateway (IPv6).
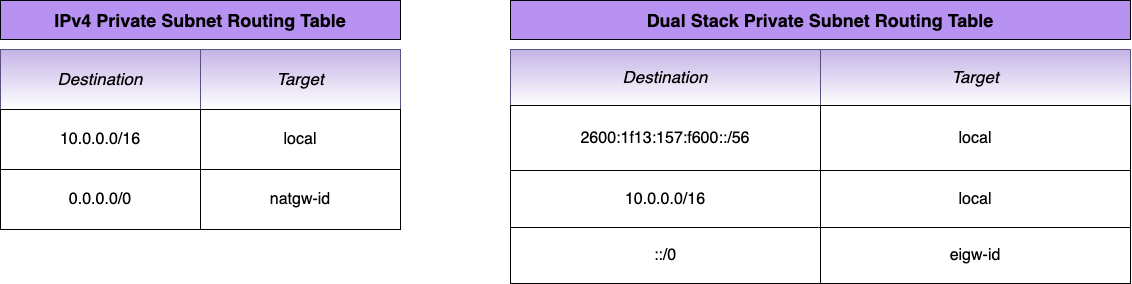
Once the egress-only internet gateway is in place, you need to update the route table to reflect this. If you have used 0.0.0.0/0 as the default route for IPv4 traffic, you should add ::/0 as the default route for IPv6 traffic. The following image shows the updated route table.
Figure 2. Lambda private subnet routing tables for an NAT Gateway (IPv4) as opposed to a dual-stack including an egress-only internet gateway (IPv6)
If you are using Lambda function URLs, no transition is needed. Lambda function URLs are inherently IPv6-capable and can be accessed by IPv6 clients without needing architectural changes or modifications. This IPv6 compatibility for function URLs operates independently of your Lambda function’s VPC configuration, and clients can reach your Lambda function URLs over IPv6 even when dual-stack is not enabled in your VPC.
For Lambda functions that interact exclusively with AWS services through internal traffic, IPv6 offers limited benefits. For example, in an architecture where a Lambda function processes requests from Amazon API Gateway and queries a database hosted on Amazon Relational Database Service (Amazon RDS), no architectural change is expected. Internal traffic routes using the RDS cluster endpoint and Lambda Amazon Resource Name (ARN), not IP addresses, as shown in the following figure.
Figure 3. A common architecture pattern where Lambda processes events from API Gateway and reads/writes to Amazon RDS. You reference the Lambda function ARN and RDS cluster endpoint instead of IPv4/IPv6 addresses.
Transitioning from IPv4 to IPv6
By default, Lambda functions communicate over IPv4 to their destinations. For Lambda functions to communicate with IPv6 destinations, dual-stack VPC configuration is needed. This allows Lambda functions to communicate over both IPv4 and IPv6.
If your VPC does not have IPv6 support, then you need to first add IPv6 support for your VPC. You need to follow these steps to enable IPv6 traffic for a Lambda function:
Assign IPv6 block to VPC: You need to edit the existing VPC CIDRs to add an IPv6 CIDR block. If you select the option of Amazon-provided IPv6 CIDR block, then you are assigned a /56 IPv6 CIDR block from the Amazon pool of IPv6 addresses. You also have the option to assign an Amazon VPC IP Address Manager allocated or your own IPv6 CIDR block.
Assign IPv6 block to Subnets: After assigning an IPv6 CIDR block to the VPC, you must manually configure IPv6 CIDR blocks for each existing subnet, with each subnet receiving a portion of the VPC’s IPv6 address space.
Update route tables: For your Lambda function’s IPv6 traffic to reach the internet, you need to add a route (::/0) to the egress-only internet gateway.
Update security groups: By default, security groups allow all outbound traffic. To restrict outbound IPv6 traffic from your Lambda function, you must remove the default egress rule and add specific restrictive outbound rules. For inbound traffic, security group rules are needed when your Lambda function receives direct network connections, such as traffic through AWS PrivateLink connections.
Enable IPv6 dual-stack on the Lambda function: When you assign IPv6 addresses for your Lambda function’s subnet, you can enable IPv6 dual-stack for the Lambda function. Then, Lambda creates new Elastic network interfaces (ENI) with IPv4 and IPv6 protocols with both IPv4 and IPv6 addresses. Although most updates to the Lambda function have zero downtime, enabling dual-stack may cause disruption in connectivity. To prevent downtime during the transition, we recommend using Lambda versions and aliases to implement a blue/green deployment strategy. You can publish your IPv6-enabled Lambda function as a new version while keeping the current version active and serve traffic through the alias. After testing the new IPv6 version, you can update the alias to switch the traffic. This approach provides a rollback capability, and you can revert the alias to point back to the previous version if needed.
When you have completed these steps, your Lambda function can support dual-stack networking and communicate over both IPv4 and IPv6.
Conclusion
In this post, we covered the benefits of transitioning your AWS Lambda functions from IPv4 to IPv6, the architectural implications, and steps for how you could make the transition.We recommend transitioning your Lambda functions to support both IPv4 and IPv6 traffic to gain its benefits. The Lambda IPv6 support helps address IPv4 exhaustion while providing cost savings and network clarification. Once organizations transition to supporting only IPv6 traffic, they can eliminate NAT gateways for Lambda functions needing internet access, thus reducing both costs and architectural complexity. As AWS expands IPv6 support across services, transitioning Lambda functions to dual-stack networking positions organizations for long-term compatibility while delivering immediate operational benefits.
For more information on how to enable IPv6 access for Lambda functions in dual-stack VPC, see the Lambda documentation. For more serverless learning resources, visit Serverless Land.
Description: This adds a new persistence module for Windows – the task scheduler module. The module will create scheduled tasks depending on the ScheduleType option.
Enhancements and features (2)
#20523 from h00die – This updates the upstart persistence to use the new persistence mixin.
#20643 from bcoles – Expands diamorphine privilege escalation module to other rootkits, which use signal handling for privilege escalation.
Bugs fixed (1)
#20673 from adfoster-r7 – Temporarily pins date dependency to 3.4.1 due to possible issues associated with 3.5.0 to allow for further testing.
Documentation
You can find the latest Metasploit documentation on our docsite at docs.metasploit.com.
Get it
As always, you can update to the latest Metasploit Framework with msfupdate and you can get more details on the changes since the last blog post from GitHub:
To provide the best experiences, we use technologies like cookies to store and/or access device information. Consenting to these technologies will allow us to process data such as browsing behavior or unique IDs on this site. Not consenting or withdrawing consent, may adversely affect certain features and functions.
Functional
Always active
The technical storage or access is strictly necessary for the legitimate purpose of enabling the use of a specific service explicitly requested by the subscriber or user, or for the sole purpose of carrying out the transmission of a communication over an electronic communications network.
Preferences
The technical storage or access is necessary for the legitimate purpose of storing preferences that are not requested by the subscriber or user.
Statistics
The technical storage or access that is used exclusively for statistical purposes.The technical storage or access that is used exclusively for anonymous statistical purposes. Without a subpoena, voluntary compliance on the part of your Internet Service Provider, or additional records from a third party, information stored or retrieved for this purpose alone cannot usually be used to identify you.
Marketing
The technical storage or access is required to create user profiles to send advertising, or to track the user on a website or across several websites for similar marketing purposes.